|
4 g0 ?' u: P7 T$ e8 ?9 c
0 E+ e: C$ Q% D1 X# Y1 @# d
9 ]" Y- b3 \+ A( u6 \; W5 K1 B7 u
1、弱口令扫描提权进服务器
9 ^* ?# |* G9 _3 X1 E8 Y8 l 8 l. a( A7 f- }, |: V/ E
8 I2 o) [; C3 D4 i. m2 J6 n- E4 {. N/ m 首先ipconfig自己的ip为10.10.12.**,得知要扫描的网段为10.10.0.1-10.10.19.555,楼层总共为19层,所以为19,扫描结果如下:
7 W4 Z1 {* ~* H1 y & U9 g4 r+ O+ T% f7 `. M- J+ \
. Q9 }; W" C( }9 F" ~% K
/ ^; M4 v+ K2 D( [! s8 d
; P& [/ F- T) y' a% a& H2 }6 @/ W5 p, S
. \6 t! S, Y8 {( j |0 i
# \1 `& `9 n) |& _2 z
5 W8 q* ^9 ^! ~/ Y( _ 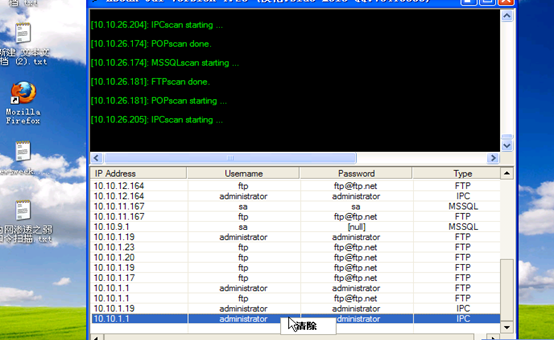 8 z. X. K" M/ B# F; @# _" L, @! a 9 c6 ?& c: Y7 U. Y" {& [& M
7 o" ]9 [1 S* F: j! |7 e7 U
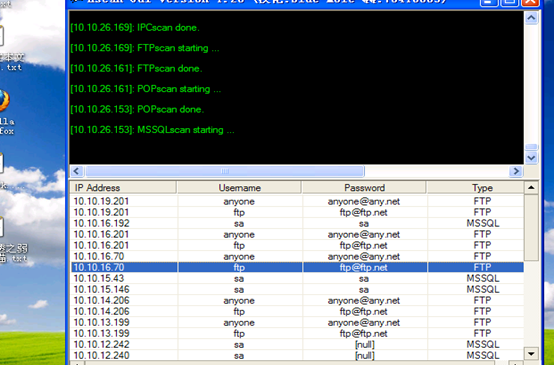 ) L8 H% f7 _% l
: q5 I3 i7 b5 j8 V( \- U. x3 {0 I4 _- d/ C) C" u
ipc 弱口令的就不截登录图了,我们看mssql 弱口令,先看10.10.9.1 ,sa 密码为空我们执行 + U) ]; p R5 w5 J+ z$ K# G. h
$ D& N2 j* G% _+ R2 {1 |' P9 G
( n6 L. n6 _; | 执行一下命令看看
" F2 i6 w; n! ?# V% C
8 V. s* n) R+ v7 p: J) \( O8 }: v+ }
8 h4 G8 x v1 o2 T6 Y! g& C. v 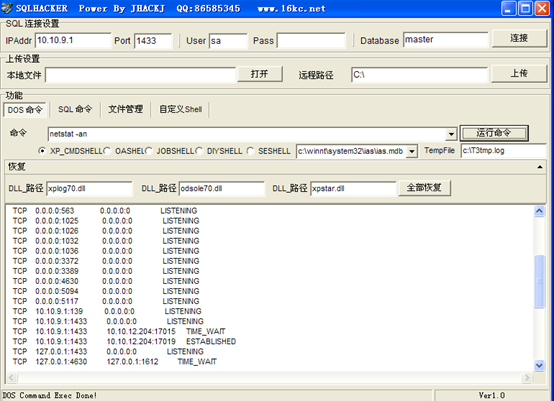 : N0 H; A; Z5 a3 W. |
& c4 y8 H8 S& D. ~6 v' y/ y& Y" J5 A. p7 {
/ ~* E+ E/ g1 P1 M0 y
& v- v7 E& V/ k( K
7 ]# _# w! w* ], w1 w# h
8 N" n6 K4 z$ v8 S
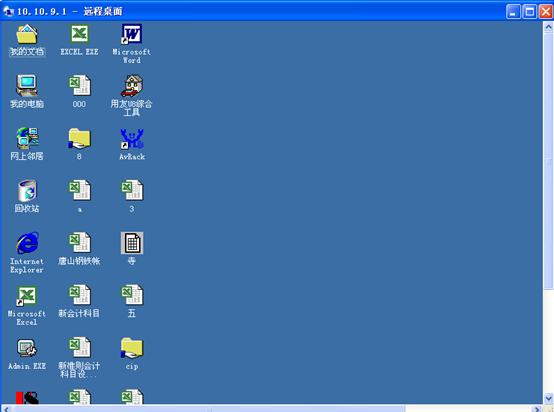
$ }4 \3 ]$ u% r! S 开了3389 ,直接加账号进去
% h3 c7 g7 b% @3 L$ |& y $ }0 H, `4 K' Y9 Y
7 o' h( i$ y: p/ f% H 5 G2 a" S$ O7 B9 p, S7 {% s; L
& _" t7 x- m: v 3 }+ ?5 |; S* E# P$ E! a* w v
. n3 |4 ]- X4 u; D0 G4 _1 M" J0 E. m+ _4 G
* U1 @9 d: c6 ]& Z/ \8 x$ g3 F$ y
 : P4 Q) P- N0 c0 W. c. ?
2 Q: H- I0 j- m- ^7 `7 e1 w) j! Y
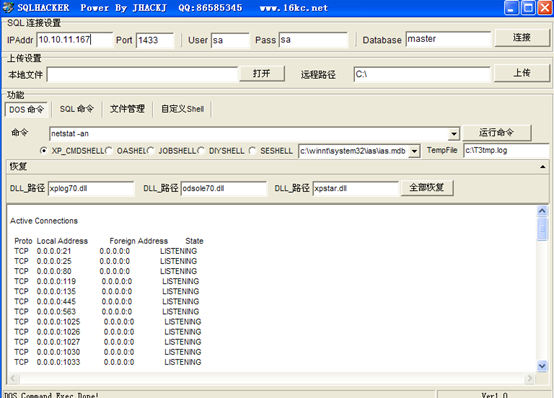
一看就知道是财务系统的服务器,我们千万不能搞破坏呀,看看另一台如图
2 I/ q. W* w! m' @ |; u1 G ) r& T I$ x0 e0 Y% G- c
, w: ?$ c5 G3 \/ u# Y# t ) x1 j9 Y! y7 w7 G
) j8 N* h! Y% g/ O; S! F2 b1 a V6 o
0 o, f% n& J3 Q+ a : e9 O, N) Q; ?/ y0 I9 O' ?1 \5 L: S
6 E/ ?9 `3 G. T% O
 5 E8 S! Z% V. H# R4 W& ~
3 u1 n( }# v) M) }3 |9 o
- L! n' b8 }+ n 直接加个后门, - m" p E6 R* z6 Z# K
" N' l; C* g: s: b
1 ^$ f2 A, o* T. R2 ?0 h" M 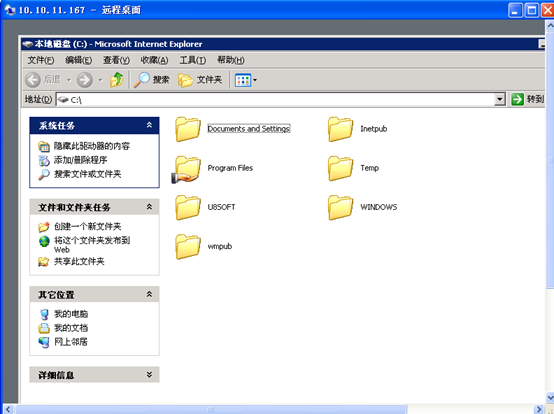 , D; S1 c8 L9 \, i / ^5 w) c2 e; p4 D, x3 a6 L1 e
* o, ]& }, c) Q8 K0 }7 O
2 U8 E) y. I y w
' _4 E1 Z) y6 P2 H
' r Q) {' f% f9 D5 _3 P/ j 5 ?0 P$ f+ V$ s+ w9 Y1 q( \
3 M9 W1 O* n* b2 D5 h# o
有管理员进去了,我就不登录了,以此类推拿下好几台服务器。 5 ^& H: E/ T* ?4 }* y& N8 y
3 w E* q$ n0 i2 r& I( e* p" ^0 i: Y! A! M/ \' r: U" I; p0 L' P
2 、域环境下渗透搞定域内全部机器
3 W+ q- G$ E* @7 H3 H9 }
5 _) ~- f5 K3 E- a( t: c L9 y
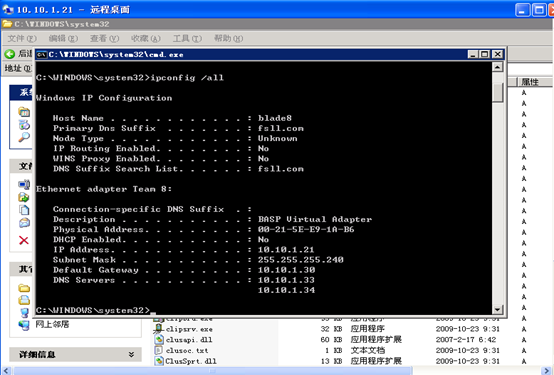
3 ~/ }* P6 [, \8 B% r$ W6 D 经测试10.10.1.1-10.10.1.255 网段有域,根据扫描到的服务器账号密码登录一下,执行ipconfig /all 得知
' q; t7 z( y8 s$ m/ u0 C
' }: X; p0 U% u9 O. H1 _- J2 @; t
+ _/ s2 |) m) n9 d# C8 J. m: q* u
; Z A0 k6 p2 a! }! y1 R. l
9 V6 B, g1 L2 o1 ?$ c+ q
; w+ z8 @$ h- H& j % T" H$ j+ m$ I
& }# g6 S7 U1 `1 C. P
 ; b* R$ @( s0 j+ J: H ~
2 i7 d0 _+ W! Y, f* z0 d
) | H: \5 _+ W5 w! X+ [ 当前域为fsll.com ,ping 一下fsll.com 得知域服务器iP 为10.10.1.36 ,执行命令net user /domain 如图
8 z% W: c* I5 V7 [ 8 k8 G @) Q6 g
( Y1 `% P$ v4 ?' M 0 r/ {9 V* P: v! y* D% O
( G1 V M! W K, T% q6 X1 A 2 L% n" u5 c# J0 g0 n1 M8 p0 l
; o% Q" s, q4 |9 s
9 l0 P4 V* ^0 y) l 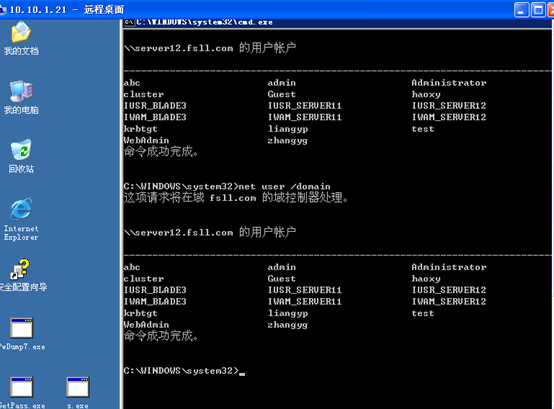 & `6 ]8 T! s: H, Q" f 1 l) s6 l" w, ^0 C% @ F
1 N: d: L# \! F+ Y: y* g+ l( J 我们需要拿下域服务器,我们的思路是抓hash ,因为嗅探的话管理员很少登陆所以时间上来不及,那好吧,执行PsExec.exe -s -u administrator -p administrator \10.10.1.36 -c c:\s.exe,这句命令的意思是利用当前控制的服务器抓取域服务器ip的hash,10.10.1.36为域服务器,如图:
L+ n* I3 q, x% U+ z- i 8 z3 J+ E! y6 g% t3 G$ P' G4 s
! n8 L, k; w* p( W
+ |( i; j( J. q# Z$ e
7 k+ D; x" _- A$ m
5 F- f( S. c9 I2 q8 `/ ?4 L* q8 ]
+ R. k6 R- t' l
6 a2 P& s3 P) P! M5 J6 X0 ?6 r 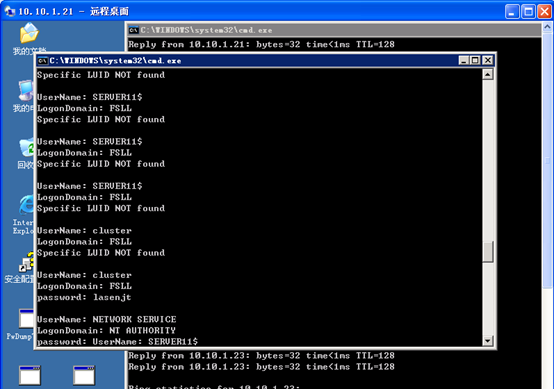 . G- n( n1 f2 n1 @$ L; `6 B
, i% V, t' Y( E! P, Q
5 |, f9 H" t% a* x' e 利用cluster 这个用户我们远程登录一下域服务器如图:
: R" {- S% y, f! l5 f ! l" i; f/ b4 N
9 ?' l8 R2 j z9 w$ j+ s: c; u
. N/ F) y* E, M m! O$ H
. ?+ E: n5 z' m
9 V; H2 [( J5 Z, Y! P" c; f $ o/ S. ~5 Y5 s z5 u/ N
! n2 \5 }7 _* Y2 c 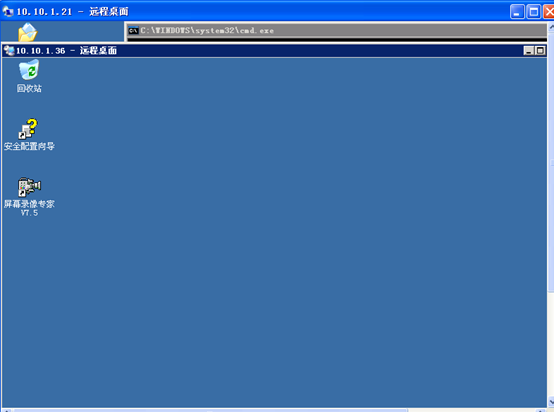 h5 ?5 V% {+ X% w7 I" a
4 y4 F8 o# M0 U# S4 X
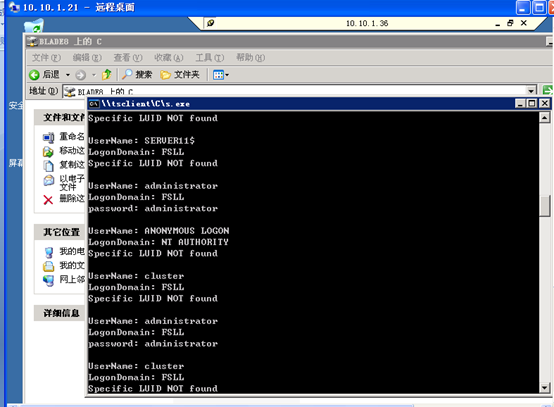
" W. N5 l* z, ~. R 尽管我们抓的不是administrator 的密码,但是仍然可以远程登录,通过本地抓取域服务器我们得到了administrator 的密码如图: / T) l. g& ~7 o( G/ n: v$ ?/ X
; @ r4 Y8 Z$ _, T' Z* c! O" d0 L
# b% ?6 m* K4 I, s0 O0 n
* i; a; q+ h# x1 K8 ?
( k$ V/ }: M/ _! m" _. J
( ]1 ?. D& N. {/ ]
7 D P$ ]# |! |: \1 R! |, P$ C1 Z5 v3 b- m! i# ?
 ; e) f* r8 g1 t + F4 j( H+ w* X- Y+ T4 G2 r; `
! N6 p8 y5 p0 N V 得知域服务器管 理员密码和用户名同名,早知道就不用这么麻烦抓hash 了,那么我们获得域服务器,那又该如何获得域下的服务器呢,大家看我的思路如图: ! o' [7 ]: Q% W& X+ P
. _% G+ Z: d: s2 a/ M% F, J7 u
/ J% Q1 D" o; ~' W 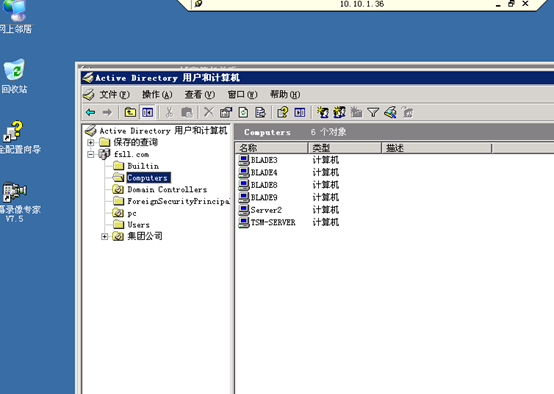 1 a& Z9 S; `* L. t' Z
- m$ c+ d: ?5 d/ o( L8 Z8 J" A0 P' r7 T* @) R
域下有好几台服务器,我们可以ping 一下ip ,这里只ping 一台,ping % N% H) u/ U V# [" D( {3 O: O' w
& Y. k7 z( @4 `0 V# [2 ^, L
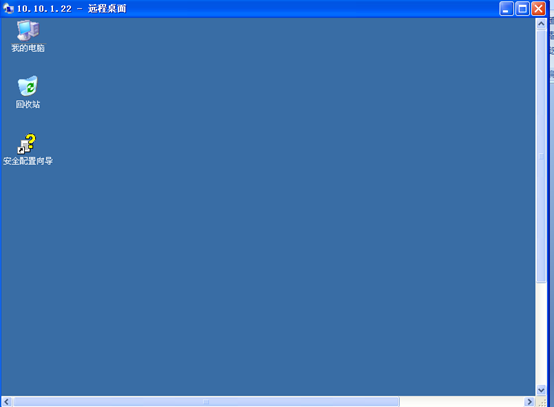
7 m9 _! x+ V, N. [ blade9得知iP 为10.10.1.22 ,然后我们右键管理添加账户密码这样就可以远程登录了,以此类推,就可以拿下域下的所有机器。。如图:
5 r) q0 w$ f) D! n& A + W7 I6 n$ Y' }/ o) _
) C* q( d' j0 J" W
# e8 R* j$ V' i- M; o) O- y. h
# ~ C A- z* |/ E8 b
2 B, F7 V6 W- U* t ! K! B6 G) H8 O; U7 P
5 c3 E. b2 I# r5 e O1 Y9 Z
 - k* }2 n" N& V4 p% ? 6 ?4 l+ k/ y6 e) r1 p# V
2 W" ?! Z$ n% p) z8 ]$ L
经过的提前扫描,服务器主要集中到10.10.1.1-10.10.1.254 这个段,加上前面弱口令的一些服务器这个段算是搞完了。我在打开域服务器的远程连接中查看到还有10.13.50.X 段,经扫描10.13.50.101 开了3389 ,我用nessus 扫描如下图 9 Q M7 w U; @5 g& D
, D' N. y9 U# `* m3 ?
, `$ ?: A5 O/ {% y- D# Y
/ v" F. B. P7 { q, y; r( g' a
( L* C" g! |1 b1 u
1 d/ ^. d3 I. t$ i
- O" S# l9 ~. t
& _6 q& A" p3 J+ G/ G( p1 c. g 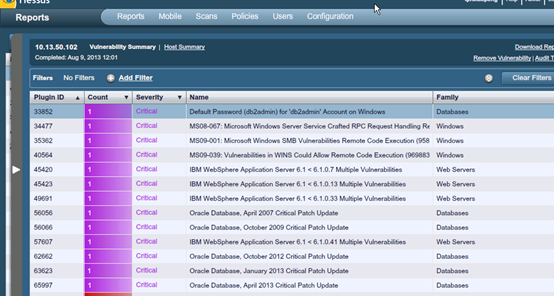 3 q! ^7 y6 z+ K0 C% Y3 @; S4 W0 w
8 j% g1 e) V: ?) x& C: d1 `( z8 U' B" X( [5 k* |% n7 N3 ^' P
利用ms08067 成功溢出服务器,成功登录服务器
9 t; [; {" D( h, I
+ q: I: l2 o# a
3 f, k3 o/ N* ?3 q$ p- o
: V8 A6 e" H/ K3 ?1 I0 I
: L6 e6 r* e* J- }; k' p3 H0 \
' v) y# H, Q* k1 U/ Q% \& i# _9 T
& }, [8 R! k; y
P( E$ j1 H; o9 r, |# Y4 V 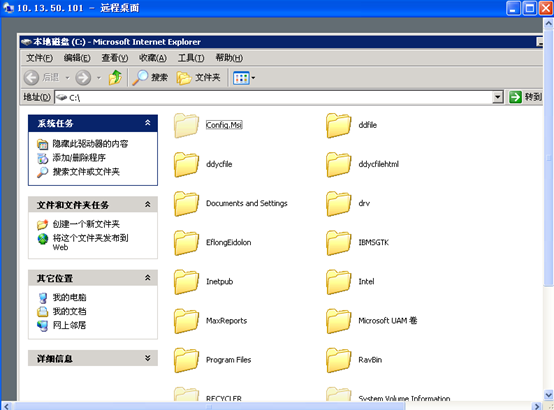 8 b8 [* V' }; w- R: h. k0 N! E, T' E
9 M0 G, m# B% {# P }6 B: r J9 S$ ^& b8 G: _% _. H- K1 q
我插管理员在线,貌似也是有域的,这就是域服务器,而且域下没有别的机器,我们经抓hash 得知administrator 密码为zydlasen 0 M, A( A3 N2 t3 P
) G2 J+ P* S& F, `% k$ a
& i+ V% K- J) w" h) x' y* I
这样两个域我们就全部拿下了。 2 j D/ `% j0 ^/ m7 p% U3 }+ O
6 j1 ?9 w1 L' T# Q; ^* Y( R" V, @% O2 J
3 、通过oa 系统入侵进服务器
3 p D0 B6 a2 `0 R' `2 P3 H . T. e: B; \! g t% S1 S5 E
& {0 {7 I5 ]/ J! S
Oa 系统的地址是http://10.10.1.21:8060/oa/login.vm如图
2 S3 L3 _5 @: q, b , F9 c8 R# p2 j r
% V' \: y! g9 Y' t+ w2 D
3 d2 A# P$ Z2 f, m
* |0 ~9 Q( }+ Y8 d7 {
Z1 b4 l# K( Q' `) `+ Z6 u
3 G; v. |; {7 Z, R& T
9 l+ J/ V2 c+ E4 F  7 X, Z3 b! G- o 7 X: l& F% |: `* b- e7 C
0 \: J, w# ^1 ]: z/ B n 没有验证码,我插,试了好多弱口令都不行,没办法想到了溯雪,所以就开溯雪配置好如图 # m1 ~8 S) L$ P- S! `5 \
- q# {& n9 w! |0 y
+ Y6 Q2 Y. `" W& |2 g. h3 k% Y
- \4 N0 |9 i7 E& S
- }% t( \1 u. y
: N6 k5 N* k6 Q2 t- P% [' a# M4 F
* T4 p$ b$ D9 p5 e
5 Z7 y. {8 m" w9 c) O 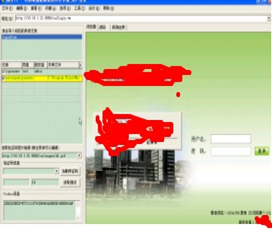 1 s5 A' d5 |( E9 h# x $ Z! F1 h8 e1 w/ R) }) e7 T$ |
: l0 X( t' T7 L! W% G
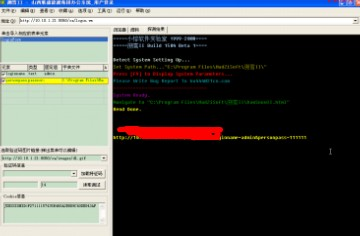
填写错误标记开扫结果如下
7 B3 @1 r# `. z! f" _2 p1 Y
0 n0 f8 z2 ]1 K5 R* J2 c" J+ m. V3 \; ]4 r8 G; e
+ y: c1 a$ [$ h9 Q* p( |: G
% j6 r8 k, g, B8 S) `3 Y5 C7 {
7 G3 a4 X# V6 i, J * u( [$ j5 P/ |
1 p$ Z6 }6 S# B! }( p
 * l/ M6 w" ]" B( l9 I
9 F4 f! j+ {# Z1 o* X& r8 d5 [/ a6 e4 I& p6 q7 ~ O- ^$ @' s
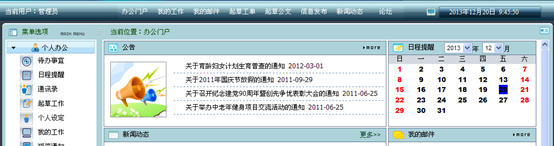
下面我们进OA 9 O4 l4 O5 w3 N
, h. O( }# `. N2 B
# S+ I5 E; @/ ^ % S" P8 \$ _, h% A$ H
4 e4 D5 f- o# ^/ [ @8 S
2 B7 v" l; \" O8 M
4 y5 Q" K& W& V$ o$ [- P" o H0 s! @: y* U v$ h4 Q6 R
 9 b; l3 F; A* H' q& d4 k
' v+ v, }; u; e m2 A. g4 K3 u3 e+ J8 E( K4 @/ p# G }
我们想办法拿webshell ,在一处上传地方上传jsp 马如图 ' S, \0 j ?) j6 n
# V" ~6 m2 }9 [) [4 {* l- j; o- g1 I# u
o: [2 S5 _% X4 g5 c5 g
( w# j: [2 U/ D" V2 z/ k7 Z
T+ U% J* b% O8 R5 R6 r' T 4 T" J9 y: w+ J1 a9 X
" c( F- D' _* e" k! U4 W) K0 p 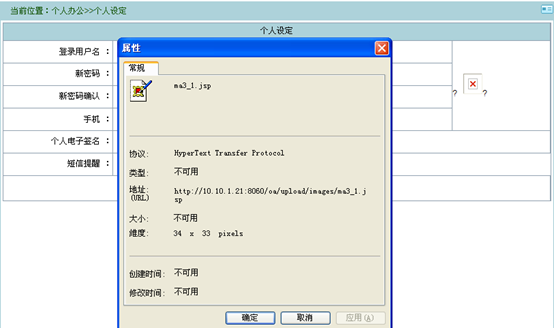 1 s* f7 ]. f" X" H/ r% K
7 ?0 s2 y, y; ?/ w: K
4 `# L+ ~4 \4 {5 Y+ ^, {/ v 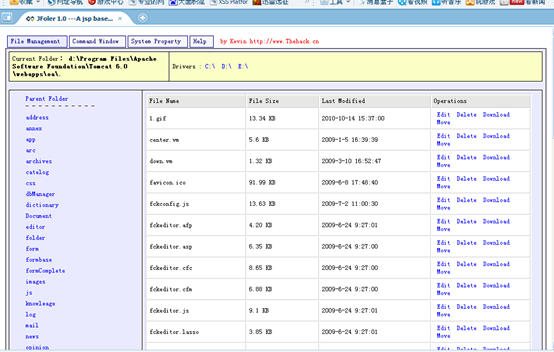 - t: N6 ?8 N8 n+ F" r8 L; \6 Z: A8 P
6 Y4 K* o# ~# v# b" ^7 t( b4 y2 d; R5 D( j. c
利用jsp 的大马同样提权ok ,哈哈其实这台服务器之前已经拿好了
! c [$ m/ ~2 M1 J1 L . G/ c/ W% D; b8 _
& e. p% l& w, A6 y+ h 4 、利用tomcat 提权进服务器 , D1 W6 S; q( _! ?8 h
4 h4 D3 a1 G, A( C' A% B7 ?# g% k5 w/ m( O
用nessus 扫描目标ip 发现如图 # h9 C6 l! g; V
* g- O& b, i3 o
5 l# Z' j( v, a* f5 V+ w 3 c7 O7 `# O8 Z
- o2 l0 R2 P$ K. L* m+ G0 @ ; ?* z4 M; n& W- r
/ P. l9 E3 q; r$ H, F% \+ |2 x
! Z: v: q/ L- U: Z) f 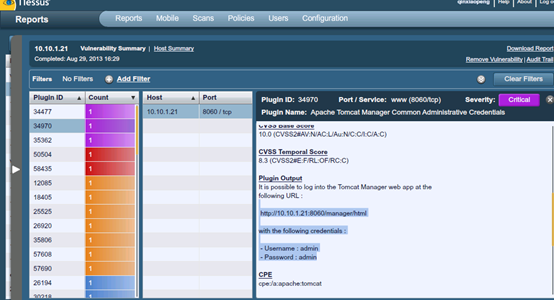 % r Z& q: h: F* R5 `7 w2 P$ v+ ~ # P# f/ F/ _$ [- E; D
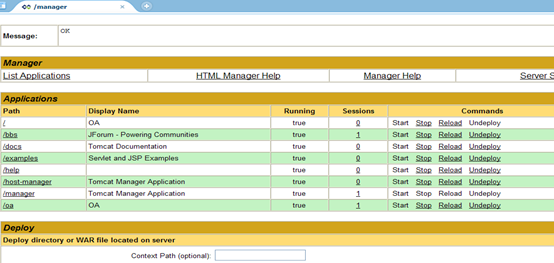
, V4 _: I" N5 ` L* d 登录如图:
# q/ O9 B6 ~! v4 V1 u- R 1 `$ }' c* {* V
. `$ l$ C$ [. p1 W/ o : Y4 D' J3 O9 L2 o# A# Y
4 d1 H R7 Q; @' c( R! U9 P
; ^7 S8 K* g- g: Y3 [. ?: d3 N5 {
3 _1 t7 Y A# i" J" Y- ?' ^9 b0 }: L' D
 ( H J! v+ K, X* }9 R$ h+ K
$ D q4 E, q& z* C* v/ }+ g0 F$ S
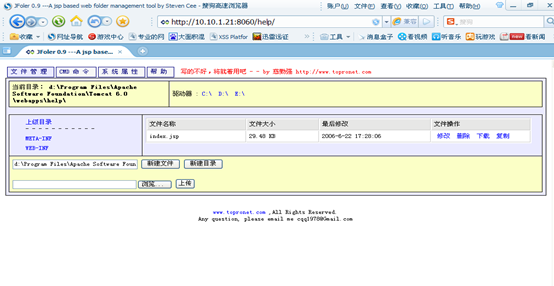
8 F& h ~' }! Z: m 找个上传的地方上传如图:
8 n1 W1 s( l) S2 ^ y# a ) s) [% K% X1 v
" d p0 g3 P$ c' p- b
8 T5 g! a, A& B: R' {5 R) }
; F) V# q# w0 O* c. @& W
* v7 T- V# ^2 Y% O5 Z ' B" B8 ~/ ~+ A% ^- [9 z I% x
# P) l# C9 D1 @. Q; o
 / M) O6 l8 X: d# U! d: s
7 R; i A, ?0 o
0 s" B/ T4 U9 [; |7 I, X! B 然后就是同样执行命令提权,过程不在写了 3 N' `& x8 G0 b3 t- e
4 O( [+ Y/ g$ S/ u8 u: H( `
2 W) \. ~) l& i
5 、利用cain 对局域网进行ARP 嗅探和DNS 欺骗
# ^0 X5 ]* W3 m
9 S, \' u0 L% T7 W1 k
. V2 \, F" c/ E1 ~ 首先测试ARP 嗅探如图
) h, v; }/ @) \% _ + ]9 ]& F, Q" \) t
9 T9 C1 S9 i8 O4 X% F
( n/ v2 Q% | C: G& ^
+ T/ ]* l1 y* {+ R. H) \2 N
0 t! y% w; d+ _7 X+ L* ]
# {4 _+ `0 \0 ?+ v# ^( B3 w- z) |5 @3 @3 V% k6 B
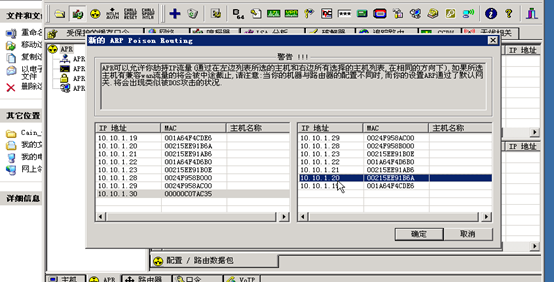 % w2 J' k& L/ a; l ; [9 j/ t B3 }$ U
|: [7 ~1 K1 h
测试结果如下图:
1 J) S! A3 }+ A$ P
2 {% h9 f7 L$ f" |2 b( ~' [6 z1 {/ L4 D& z3 N" E! n! p
$ |1 \+ J8 R$ p' o, a6 ` I
5 t( a/ f# f3 D( S# [1 T
9 u! Z0 ?4 G; j" B+ G$ j
6 V, J! G- r3 h" G
- A& |/ T8 U$ g5 W! J9 X- D 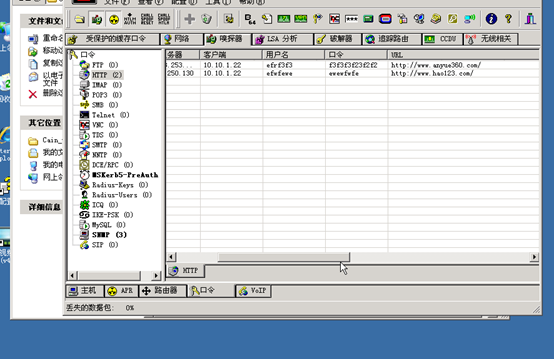 & a. T6 @" d. X " R# K! ]6 n6 R( c, B
$ G' e- `6 s. ?6 _& E' M" E 哈哈嗅探到的东西少是因为这个域下才有几台机器
2 s0 ~ v" r" q 1 d- o1 v9 h' B+ h9 N4 \& {6 M; ~
; g( e. P# M* R/ n( P8 c1 b% N5 b
下面我们测试DNS欺骗,如图: " }6 h: Z5 L8 b' n& W' A
0 G4 t8 m: e m- I' h
# \+ m! w, u$ V' j M
" A& i: z1 b% F8 d
' w, [& D4 D: d2 } r
% M( ~# n+ e: d. j( Y
9 H' |0 L! \' y% ^" m/ J* L( N0 |1 q- v" Q# I
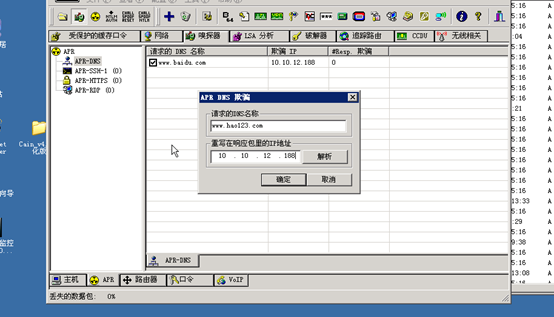 6 ]9 E8 u: d: H; l ' [- U- [( R/ x( Q) y
H" _; A3 C) i) U s% e; B8 D; N 10.10.12.188 是我本地搭建了小旋风了,我们看看结果: # W( ]4 l6 o3 C' N8 t
: B( r1 ~* H) n1 r4 G4 h p! I+ v* k+ g3 Y! K3 a7 ]
( t/ I) s& }8 Z+ ^" J- ^( ]+ J0 r
! R$ t n( B y; W/ r: C" g
% K% c5 Y9 q+ t* Z9 i
( F( \1 U/ O$ q( a% S
# N) Z' V/ C9 D+ L7 {1 I% o 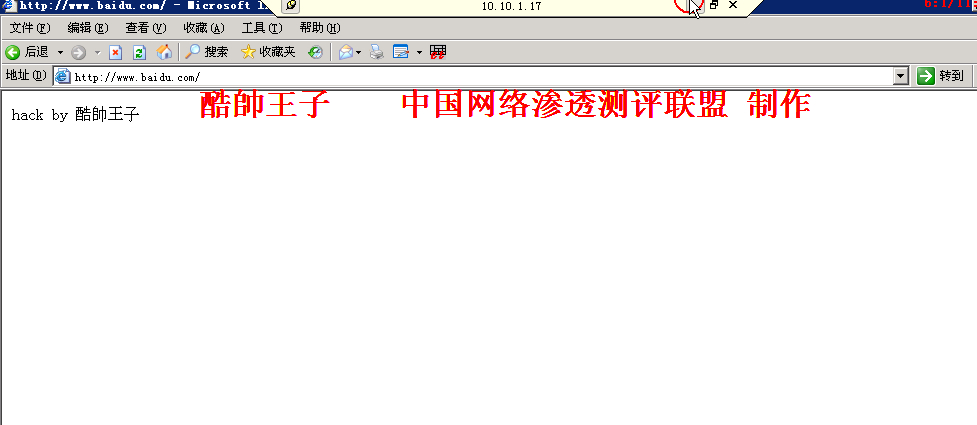 2 @' \, l1 j, k: L
; @) r1 z& J+ p2 B3 q% N" k, o/ g# s$ _! a# r6 d- s( q' `
(注:欺骗这个过程由于我之前录制了教程,截图教程了) 1 i" t2 [: b4 { m
( ~, `: I$ X8 {- {5 _4 G
" t& N3 U9 n, v2 v
6 、成功入侵交换机
9 e% w) w! {& a( d( ]- |/ { - w" H& K+ B( H, @" P' H; V+ N
$ H- U* {) J4 v. _
我在扫描10.10.0. 段的时候发现有个3389 好可疑地址是10.10.0.65 ,经过nessus 扫描也没发现明显可利用的漏洞,后来经过查看之前抓hash 得到这台服务器的密码为lasenjt, 我插,感觉测评我们公司的运气是杠杠的,不过也从侧面知道安全是做的何等的烂呀 4 @$ ~( T! G* g) g) g9 d* ^
) |9 G: Z. M' ?- W% |7 x0 N" Z# }& ?$ [& V5 f
我们进服务器看看,插有福吧看着面熟吧 $ |& w+ B. j1 C6 \/ v: v. j
3 ~' q& w0 F# ]( n0 n& [+ E7 S0 W& Y* u
$ r5 Q# o) F2 u ~
6 E# l- H9 c2 r: `' H5 h
8 j% [/ I' o5 }3 ~% T
# @3 b. Q1 S" A3 ]1 r1 ]% {/ p' ~
2 q5 H, G3 k+ g3 c
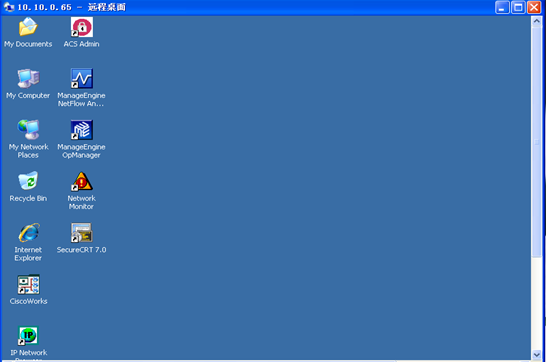 % m& c2 l1 w" k0 ]( T / S B/ u6 ?4 D* n8 T
" s4 K; s. O) }5 X) k1 v
装了思科交换机管理系统,我们继续看,有两个 管理员
9 F/ c- C7 m3 V+ p/ M; N
- m5 F- g* S& O+ I0 Y7 o. p0 j8 u/ T
# q$ z" c* M& Y3 L. q
% r& V- p, f( F- {
) z s( f& K( T4 M: m
9 J5 @8 I9 H$ ^0 ^$ s; F
( p5 q7 X1 k7 {0 h
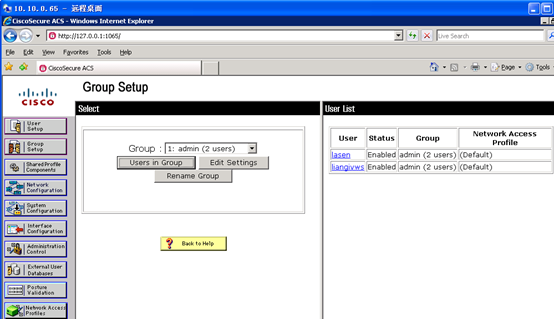 ) J8 F" L* E5 U" E
k: D7 n+ z/ F5 G
7 L* S5 u4 m$ W2 j+ X 这程序功能老强大了,可以直接配置个管理员登陆N 多交换机,经过翻看,直接得出几台交换机的特权密码如图 # [4 u# T$ E4 I. f
/ o" s8 V, x2 L$ J: K* y/ x0 u
' ~$ W6 o) g2 M( y4 m% R# F3 `
: O! T* u; C/ ` P. Q1 B
l) i& N. N! ~7 D3 N
/ [3 Q0 ~" D' u ^
& u- Y5 ]2 X w* @/ |0 V" x
' Y; @8 J( O4 ] 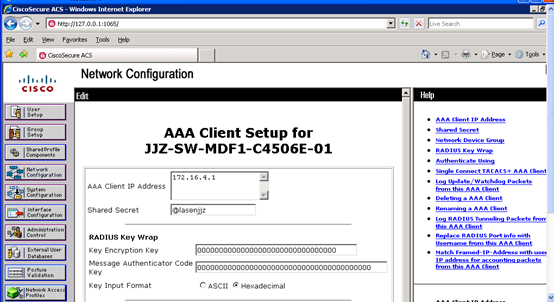 5 J( `4 p) D/ ]! w6 i/ x
8 _# [7 M3 r# E+ ?% H* ^
4 W9 g4 K! F( A- q+ h! y 172.16.4.1,172.16.20.1 密码分别为:@lasenjjz ,@lasenjjz ,好几个特权密码这里就不一一列举了,下面利用另一种方法读配置文件,利用communuity string 读取,得知已知的值为lasenjtw *,下面我们利用IP Network Browser 读取配置文件如图:
* c: k: Y4 c: d! p3 Z
0 m" i5 v! u( \$ i) v/ O8 n7 K! R" K0 l
# A$ |9 y" m3 I* n; l) B1 y
" Z6 z: n' ~9 t5 W/ {, I& f
- Y9 E `* Q9 E4 ?4 C( U5 _ 0 j% d2 _/ c Q; w/ j) y
- k! y4 m0 b4 M' f# L
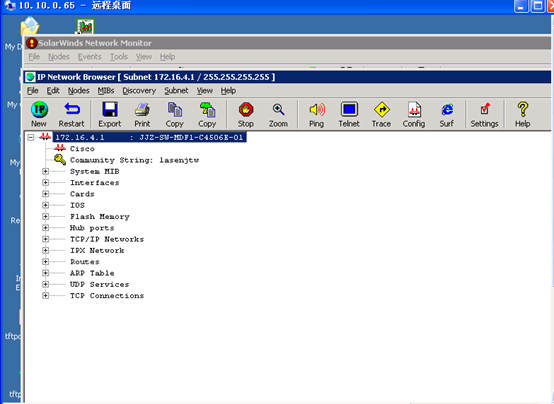 + U- F; |2 R" s% Z5 i
1 e# H* h* H) s, b0 P
7 e4 j( J& t" y4 J _2 g 点config ,必须写好对应的communuity string 值,如图: ' L6 V+ O8 J5 c& Q0 l
% t2 f" C/ K3 i' y/ P+ w* \0 a) J
% S/ u2 A' {1 A& ~
( n9 u- f* @+ S' b* i& `8 A/ h
- w T* c% k0 K! [, `
* G$ V+ }$ r# D% | 2 X9 v) r! p( k! c4 p: Z
9 K: Q3 y% K3 j( U; |4 H 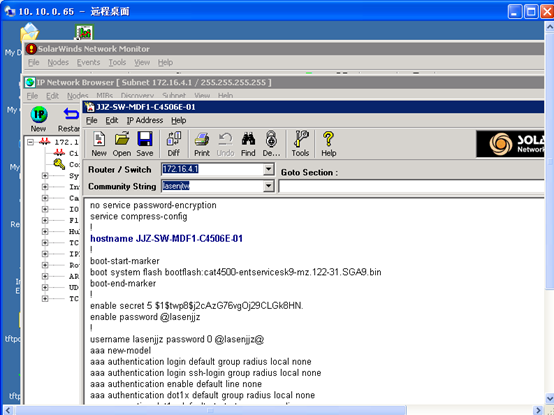 , B8 M, k e+ L# p/ K
8 f$ c: k$ c2 H* N V/ j) E0 x5 J) f Z
% t1 R9 O4 i. a+ @; @& D0 Y! P6 R 远程登录看看,如图:
- g, W/ ^6 K3 M ) G3 J% I9 ]# } E- n. n5 t
! ]2 b; }7 _, K4 h- b. C
3 U/ E$ D3 n5 k3 }0 C# R
7 P8 @/ E9 ^# B0 C9 W5 b
1 h- ~% H/ S2 \7 o1 a+ v ) {1 H2 Y9 l0 ^1 n
4 x7 p0 r& r: ]- M, p( B
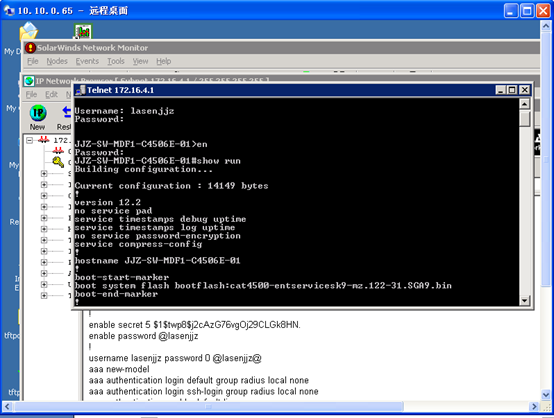 6 E- J: F% L7 ^6 F+ s
, p* ^7 V6 q9 c$ T* Z* e7 b% ^ \6 p+ {, l% c
直接进入特权模式,以此类推搞了将近70 台交换机如图: 0 d( t0 T4 l/ H8 m4 e" W% C7 D
9 T; o) j' H8 E% |
/ e! \+ F8 ~5 F3 X% h7 @8 ] 5 }. [( k( V; _% K
1 C# k9 _* u1 U2 X, X + ~7 r- X$ m1 K
% t* L7 r7 a( e/ {6 \
: G- ^. ?. I* t 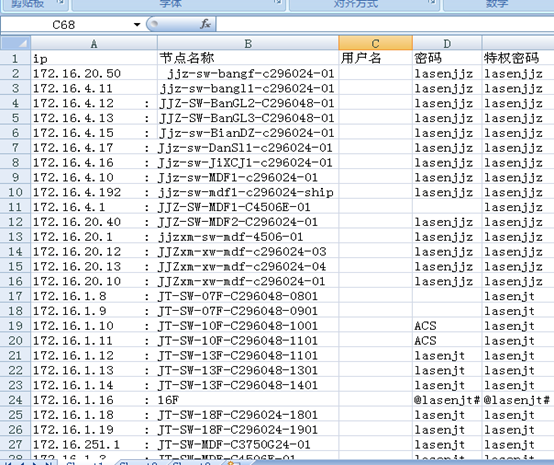 6 }+ }4 K9 x$ ?3 G& G% {9 m 0 Q# U3 d; o9 x/ W& Y2 ?
! n: u; x+ w+ V" K. Z; K 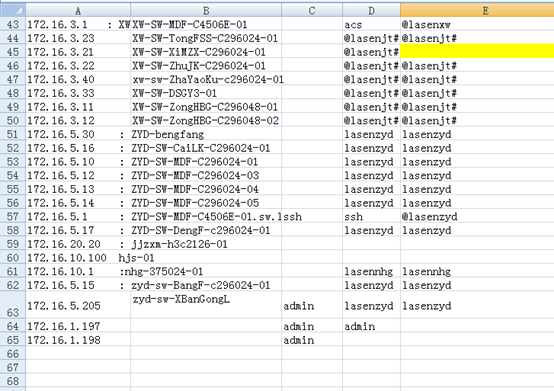 - d) u, S- Y- e! i7 c2 O
: d( l) Y @6 c/ n0 j
5 m3 r t# ~7 \ 总结交换机的渗透这块,主要是拿到了cisco 交换机的管理系统直接查看特权密码和直接用communuity string 读取配置文件查看交换机用户密码和特权密码,如果没拿到思科交换机管理系统的话就只能靠nessus 扫描了,只要是public 权限就能读取配置文件了,之前扫描到一个nessus 的结果为public ,这里上一张图,**
. c7 c/ q) T* k) v 1 n& Q# o) O* ^: N0 `; j; V" Q
0 q) P" p6 \! i( b6 O x; U0 j
8 x' }7 k1 f7 |4 p" O6 h
% D9 s$ d- j5 P7 E" k: c/ D" T
W! G1 f: m$ v! F' W 3 p* }* |. E' z. G; L. z+ l& O
. I1 Q4 p% `) ^* F9 @ 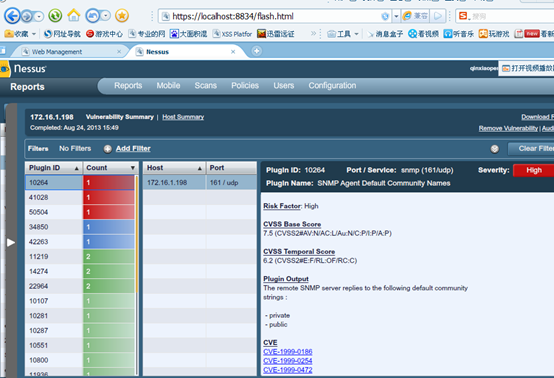 ! _& B$ z* @3 ?5 u3 Y( G) E1 c0 m
$ f; F! V6 j" z% V) T5 t: [2 {: F' r/ [. D! P, j
确实可以读取配置文件的。
& m' L" p, T: s7 _$ M- [0 g# y9 Y0 ` : a8 M# Z1 L! _2 X# [1 |$ t
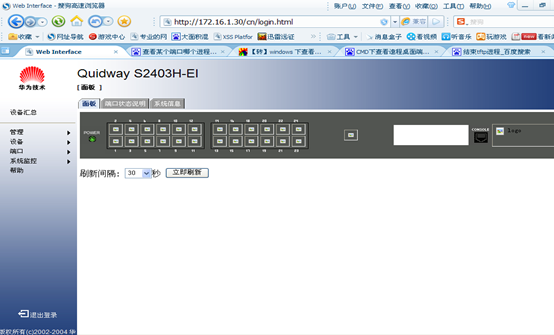
! C/ J5 ?2 `# I G! z; | 除此之外还渗进了一些web 登录交换机和一个远程管理控制系统如下图
& v" |" [$ m1 ^# {# u : V3 s! R1 `' s* x. x0 K
& B) u+ W# x) ~ ?, S
# s& H) v1 Y, _( ? V: m: f. ~7 V
$ |7 K5 f0 C4 a0 o! Z
) f: q5 i# t# z! V% N- R & Y9 @. x5 S0 N5 [1 a
% I+ y9 ~9 l& S" l# b
 7 j: e: @2 f3 D
) E6 A( Q+ `' p2 ]7 q9 d
" _8 c6 g( ]* Z- x8 n 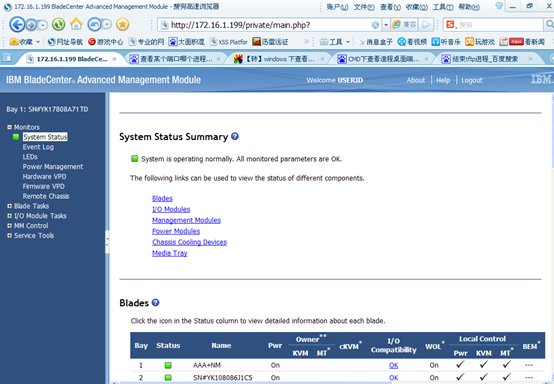 4 x* d/ A) h G- e3 H
! Q: T0 J' X; i# x! R$ \; Q' ~) J$ e0 Z! L! y# f- m: m7 F
直接用UID 是USERID ,默认PW 是PASSW0RD( 注意是数字0 不是字母O) 登录了,可以远程管理所有的3389 。
, P4 T8 V2 l- o5 s
7 _" n: m) j# x' Y. s- V; u- |1 L+ p4 e. h) W/ x
- G( u0 y( h# T! \# r* c0 X6 A
; L& p8 X! S. d o9 z+ k3 ]/ ` $ t$ u1 D7 ?/ p( u7 v
% H Z" h2 m& A2 D7 V/ ~; c
* Y( q8 b& D* b
 % T" ` { R) R6 l9 T1 {+ I4 e - X& K0 D+ J }* o' ]; s
, Q# L, e6 R9 J, p
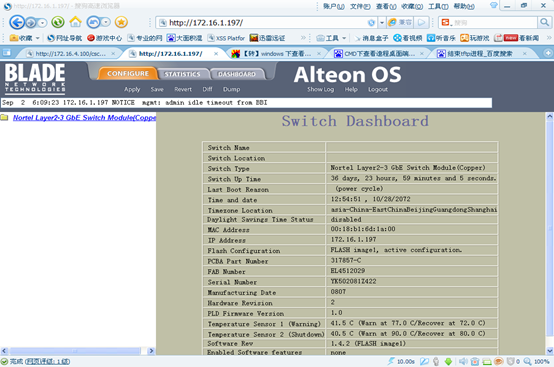
上图千兆交换机管理系统。 ' s' a. v7 r( d/ s
0 s, n9 v {3 H
: ?: W1 Z7 s) ] 7 、入侵山石网关防火墙
* A1 I. U! a$ u, J1 v0 ~! s9 f& J! ]
0 Y# j! Q( m, k( ^) L; |# e0 `* t1 o$ r. t* p- J4 p
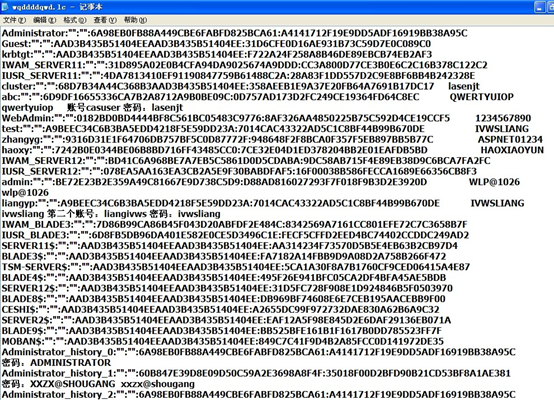
对某公司网关进行渗透测试。。。具体详情如下: 思路是通过社工来搞定网关,所以就想办法收集内网管理员的信息,经测试发现域服务器的域用户比较多,所以就给服务器安装了 cain 进行本地 hash 的读取,读取信息如图: . t$ g; F; |! I1 G2 h$ z0 B
- ~3 G) [( ^5 O1 H$ H* D) x! L! z. t8 c, E+ _
3 T# M$ T- p% u/ X7 V6 i& f4 h7 t: S
# v; }0 d) t: S# N$ Q) D
! x0 `9 I. f* n6 e- M4 E
" w2 a9 l) L# L7 [; s" W7 b. {
1 ~! L+ H! f$ A% ?# c; d. L& f
 * p$ p3 Q+ N; A! ^ 0 g0 [- k- ]2 W$ B6 M
0 G$ S0 q- E' ]' J
网关是山石网关,在不知道具体有哪些用户名(默认有个 hillstone 无法删除,属于内置用户)的情况下只能根据最有可能的账号结合抓到的密码一个一个测试,最终还是没成功,后来想到叫人写个程序暴力破解,但是发现错误三次,就会锁定 IP2 分钟,所以效果不是很好,登陆域服务器发现桌面有个屏幕录像专家,打开看个教程,发现服务器登陆过网关,里面有 id 地址记录,地址是 172.16.251.254 这样就想到用 ie 密码读取器来查看 ie 历史密码 如图:
" a0 {/ D! a$ ?& K5 Z! p
4 y. ~: Q# Z, N% |8 k% B6 y, {3 e: H$ O- ^( m* |) |- \1 J9 R
4 `8 ^% f& b4 K6 K$ z
7 E, h. h8 ?/ V
' x$ q F* k/ X: Y2 m6 s& r5 U
1 h2 M6 q X; g6 n3 M
. J% E; X7 T4 e# N! G: ~ 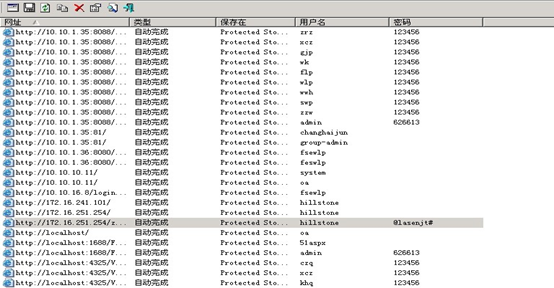 * F' h" R+ b) K$ E Q
0 D7 [! J0 W, g" z& i# H+ C+ z' w) I: ~8 r
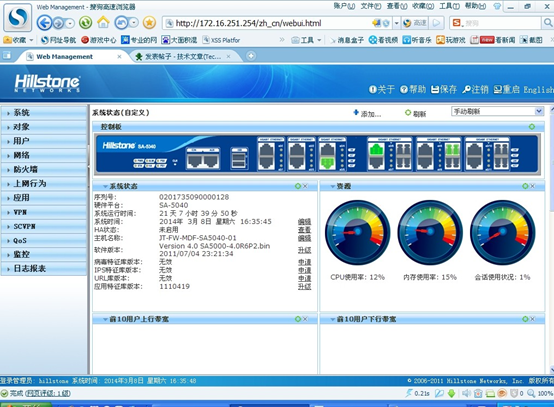
然后登陆网关如图:**
. r2 _" b! q* t+ B! M; \ 6 c: k4 f$ c Y+ t5 a, I
- l: K) n7 N! f0 U/ }
# N4 ^3 f$ I4 G% M, t7 C/ k8 W
/ u, Q: u4 x. s+ s. i
]6 ]3 J! p) a' x4 p1 Z/ v! h K6 A ' y" [) f( u# v7 f* U
% i+ @4 U1 @2 k4 `/ S; b( j4 D( @
 9 ?1 v ?4 q0 o/ \+ P: ^% ]
! Z& ~ B5 `* ~" y+ L6 k+ ?
4 q, ]3 @6 j7 r7 @9 x9 ^9 {2 f/ G 3 C* T2 U8 F3 f. @+ W
9 K9 W7 }/ @( l) Z; K0 u7 J9 w
0 i, g/ ]+ F; Y3 l" p) J4 l 7 h6 [' |3 y" @
1 a9 ~6 R- _% R5 B: O Z: |) v0 O) D 经过半天的努力,防火墙网关我进来了,我渗透进一台域服务器,进去抓了域所有用户的密码一个个去试网关,都没成功,忽然发现桌面上安装了屏幕录制专家,我就打开看了,发现有个录像里**ie家里里172.16.251.254,这不就是网关的地址么,所以我就用administrator登陆了域服务器,然后打开网关地址,妈呀网关的账号直接就在记录里,可惜没有密码,哈哈不过这也不错,真心比乱搞强多了,然后忽然想到用IE密码记录器查看密码,于是乎下载了一个工具查看密码,这样网关就搞定了,彩笔的是原来这个早已经被我搞出来了,是交换机的特权密码,73台的密码我也不可能一个个的试吧,本来想写个程序,结果打电话给山石人家说密码错误三次直接封IP好吧,有时候有些东西真的是需要耐心的,当然也需要一定的智慧,当然也有一定的运气成分在里面,就这样网关就被拿到了,之前用nessus扫没扫到漏洞,至此大型局域网渗透就完结,哈哈,大牛不要笑话哦!**
: [; `9 a3 b# z; `0 q
k) x! H a9 P9 a* \$ E K
- B @- e: o6 d( |6 V 总结:本渗透测试过程没有什么高的技术含量,全靠运气和细心的发现才得以有此过程,整个渗透测试过程全部录制为视频教程。。。由于时间仓促,所以渗透就到此为止,在工作组下的个人PC还没有拿下,严格的说这个渗透是不完美的,本来还想再做交换机端口镜像的教程,但是考虑到网络的稳定性这里就不搞测试了,还请大家海涵。。谢谢观赏。。鄙人QQ:635833,欢迎进行技术交流。
0 d& |- ]. X: H
; P/ g2 x- ?% @) Z2 h7 q% V; {* v% f M7 s2 x0 m8 a
补充:最近公司换领导,本来想搞搞端口镜像,嗅探和dns**欺骗,但考虑到其有一定的风险性就后续暂时不会搞了。现在上一张摸清楚的拓扑图:**
8 X/ m- G3 ?$ ]; S4 } & m% J! i5 M1 K
' I& I' X R2 ?" g$ |6 w
' t0 Q+ N2 o. [ ]9 d
- d9 Q, K* | E b; N& {8 f3 ? & q/ a$ p4 {/ ^1 J4 d
5 M9 p4 s8 j% N9 m; {3 r6 R
3 G$ \% C1 [+ x- D6 e. x. i/ R 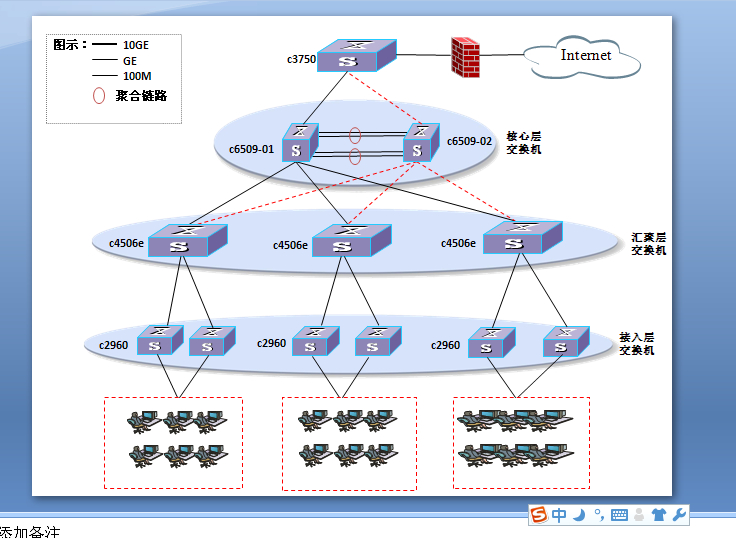 3 Z- l; I6 z; Z+ z# k7 a 8 D( Q$ w6 t' m- S: Q; i7 J
} z* k( m0 A4 ^, v- m 注:已经给公司提交渗透测试报告,并已修复漏洞,为了尽量不影响文章的观赏性,故不再打码处理。。。
2 W% s/ w2 p1 e5 H
1 {* c+ k: |% H2 U7 {& ]5 I# u/ T) _" _+ ]5 D2 C
9 E! C' c5 R5 M& m6 @
+ C3 W/ \0 R6 L2 g( C1 ?; u! E
6 _6 q$ y5 |" n b) a8 h+ w2 L
4 E5 h7 `' R( `; b7 x
+ O% P3 ~ i( v% Y6 A4 j, r) {7 L: j$ C; u
| 


 发表于 2018-10-20 20:19:10


 收藏
 支持
 反对