|
- X4 b4 _6 n3 n) {: H3 x 最近在搞国外网站发现一个存在本地包含漏洞的网站目标为:http://caricaturesbylori.com/index.php?page=index.php , L( y/ R P* n6 C3 ~
, h9 Q2 h6 J) u' a# B, \9 ?5 c
8 M) ^0 d ]( I- l( q! [: ? 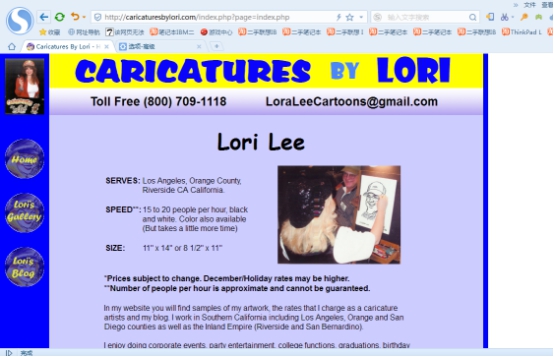 G9 G/ \4 z% D' @' i: t" C 2 K1 X% s2 ~' E W! i6 S
, `4 f4 a# O+ { 幺嚯!page参数后面直接包含一个网页,那我们是不是可以尝试看看存在不存在包含漏洞% f. S' ^' F- j
9 T: }: c' k4 j! Y7 N
& ^" v7 X4 M- M, y 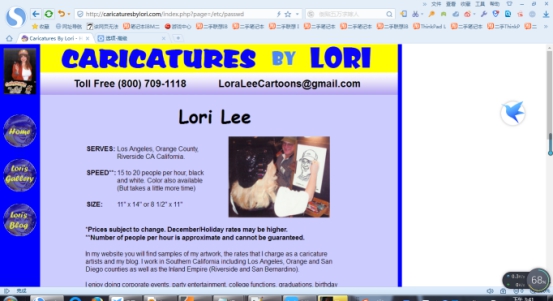 : j- o( n; G0 X0 P" r 4 ~7 ~7 D. B0 z0 Z
, k# ^/ Z/ x9 O( ^" G 没能直接包含成功,试试报错' Z4 _. g4 I* o% u |
" [9 h- O& {$ U) p4 a! d# o
! h/ d" W- `+ V( v$ v 5 {: D" c6 D+ G( d
0 Y U4 h" u1 M" A4 B( F/ @
1 v& g# H( A0 _# K3 D 0 E0 G7 B; W/ l& H' ^% r+ a
6 M- d3 e2 F. o$ ?8 b/ R: H! Q& _! U# P5 Y
: g! g# b* P/ \
! t6 _8 m! x1 ]0 Q
: E, r! i8 s* k+ b' `. g+ L / z' t" X2 w. O4 r! y
+ B( e4 z* d1 W0 q
1 t F8 c$ l) S& l% t/ `; w
, s2 y3 m* x2 v$ a2 y. j% p) w4 U D
9 C( ?' [$ O7 d2 ] t
; b/ t# s5 w$ c0 ]4 r, }' L$ { 7 k! L7 w$ H; S+ g
) Z4 I9 h& Y. b1 [4 S$ H
! S0 m0 e& f6 h# S5 r# k
* G. @8 k2 @$ ~1 I4 ^. A & o- ~2 f, J) a, @" _* @
4 ^$ [8 V* q3 [' B7 X 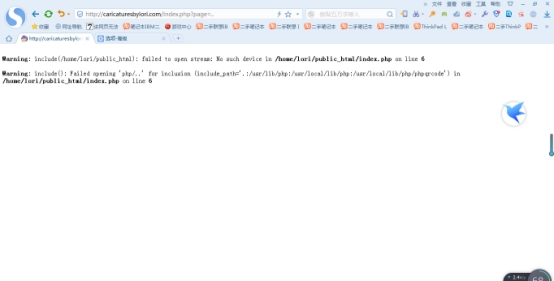 2 ]" E* F, m) @
# c4 ?8 S" F/ L4 y4 f, `7 n( N R! D2 j0 e6 a
哈哈,爆出物理路径,然后接着../../../../etc/passwd,直接包含成功了% A8 T7 j1 y4 H* D3 A
1 b% h. R( ~) l) h$ L: b' ?
4 c$ l/ X' t+ g* @ 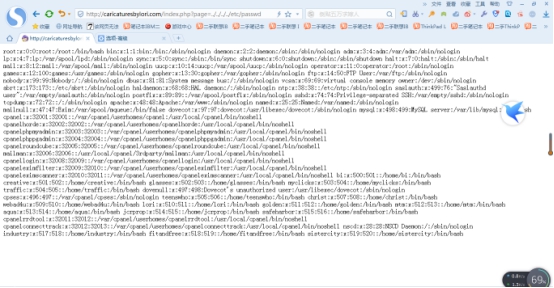 8 d3 c3 x0 y J1 A D1 j' W
# u& C5 q- U$ A" u0 M0 I1 Q* L' W6 [- N v
哈哈,看来是真的存在包含漏洞,那么我们包含一下环境变量文件试试,http://caricaturesbylori.com/ind ... ./proc/self/environ
$ E- Q# w; s+ e3 V + e0 o7 N" L8 `$ s
/ M5 f" ]8 z( I$ x 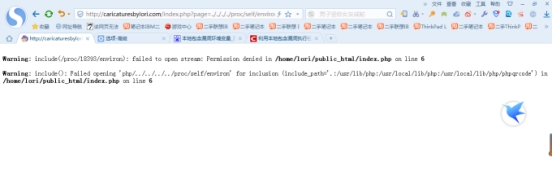 , S( K) i* |& o
- d7 U) Z) i+ l/ c X: b! N* [# S7 w# ?! w# i2 V. d/ C2 {
. ?7 c- m: Z: p
0 x) N- q+ G" P5 O1 o
: ~! }/ E6 i, [; b ) x: s5 W c8 L% W, q5 U
+ u# ?: l5 }! S+ j7 b- o
. }0 B5 y% g; z6 ]( R1 P0 z# q
没有权限,看来包含环境变量写webshell方法是失败了,那我们该怎么办呢,答案是乱搞
6 p/ i" o1 V: R6 I7 W' ]
; k, C$ E6 m* U" V# d4 |
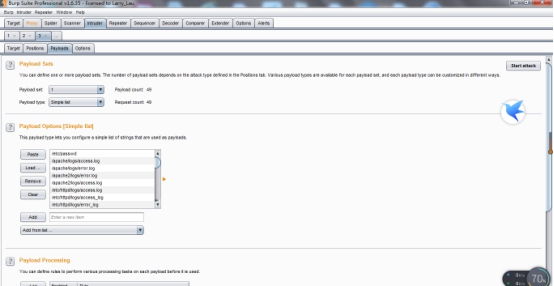
$ u( n6 o& u# \' C 我的思路是查询一下旁站网站看看有没有上传,但是经过用旁注查询工具查询,就一个旁站,且无法上传,并且也爆不了物理路径,这时候我就想到用burpsuite来暴力破解一下LFI的字典,看看到底可以包含哪些文件,我们来开启burpsuite
/ S: n5 r) T6 ]
. e" M0 H2 W, f4 A
- v4 ~# |6 H2 y, w9 o [ 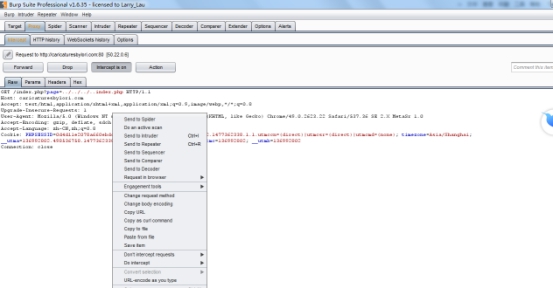 + H4 z' I' e1 Z/ Q & `) d' }1 c* D) M% i1 p
5 Q0 f$ {. y3 Y
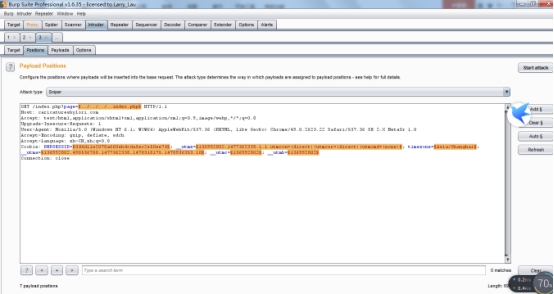
然后发送到intruder,6 v( z7 K0 |, [) o0 u5 B
) k$ {6 }, [& T* ~- s
8 C9 L7 A( A8 Q/ }2 c
 : i+ }9 t' I- E/ e5 s8 ?, H6 x 4 H" g2 Y$ O) V [3 ?
* B! I, W0 J) O ?% E Clears(清除变量)重新设置变量" Z8 z ?* c) n ^ ^$ C* ^
: P$ n/ o! v* ^4 x
5 d5 e: f: M* D1 i0 q 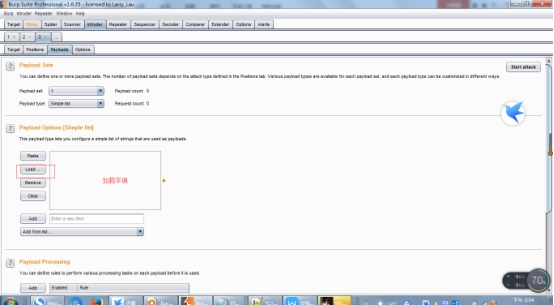 0 v! B; N$ B* o% j9 V% u0 [ ! ^3 `% _3 y4 A
2 S0 ]9 P' `# c: @/ t9 {
 & W) d4 m: d$ b$ H/ d/ J, b - Z6 I+ E5 b* O& L* r& u6 V; Q
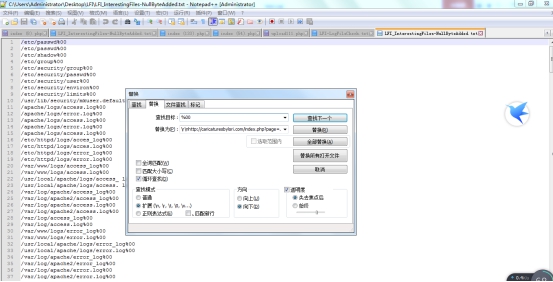
7 K5 t5 x ?0 B4 _3 q 破解到这里卡住了,哈哈说明包含到真正的log文件呢,我们终止掉,burp之前我测试在高带宽起码50MB的速度下可以显示出正确的结果,否则的话会导致网站卡,下面我们介绍另一种方法,用迅雷下载的方式来下载log文件并且查看,我们首先来制作一个迅雷要下载的url链接,需要批量处理一下,' O/ M4 u3 ]+ r4 }( Q) G" B. l
2 V! b# L& K2 h% V" H; S; X. l% S8 o# |: J: a* s' [6 }
" ~. Y2 ]- {" p1 S / S5 Y7 L7 ^$ M2 a. G3 ]& L7 i
1 T6 a$ G' }1 g8 E" m
5 K) L. ~ C# u1 g2 ^; p
' r) {; N; O8 B: r' S) d. W# }7 z3 J6 d/ p2 k
4 d9 H% C0 D8 B7 o
 & X# F" y) f/ j: W' X2 T ) ~/ i% }& [8 U4 X3 X
+ W: c! n+ s8 C' \ 使用正则批量替换,替换%00为$ ~; J) U& V# a; ?2 r+ @
5 c' I, j) z& T8 j4 w
7 P/ {4 w) g3 H7 F3 P 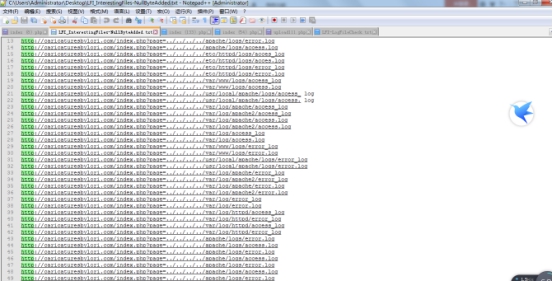 + V( `. W& X- z u/ d
! H1 G: W4 K) _4 s1 w8 t# r# }1 m4 \3 W" M2 H
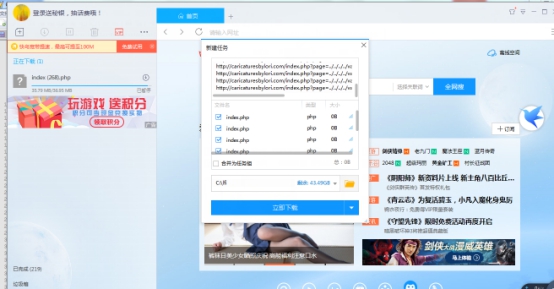
下面用迅雷开始下载- D0 N2 |* m# @! C x/ _7 L: e
" N# e/ s7 F; n" f1 c2 |/ e1 T) P' ^8 c5 s2 B" G1 Z3 L
 " W$ _( O7 f! n) a( ^! B* M $ A: b& S' j$ X; t1 u
0 y$ p5 Y. p9 q2 r5 @% ?4 E 把下载同样KB的都删除掉,最后剩下几十兆的,我们丢进编辑工具里看看,如图:
0 ?$ |6 S& } a8 a; ~ # b% F( }) X7 C
: `' f( v" \' G4 x) {5 ~ 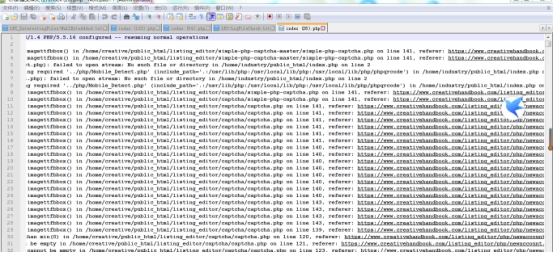 % d: V6 o% b9 d3 \1 D
. U( W2 w& D5 R1 E6 p, Q. e- c1 Q( K1 l& [
读到一个报错log文件,目测像是同服上的网站,正好扫描一下,找一个上传地址如图:% ]2 L+ t' V8 q( |
$ H, H; }& T/ z7 e" S( b
9 A' Z- e/ J9 m) l/ D 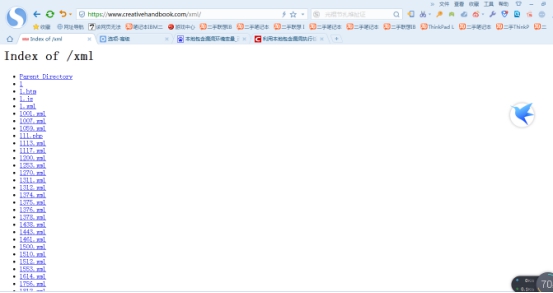 * A9 A8 u& \- K$ ^ + @& U7 ]- }0 Y* \ S& q
; b' J1 D! X. k8 | 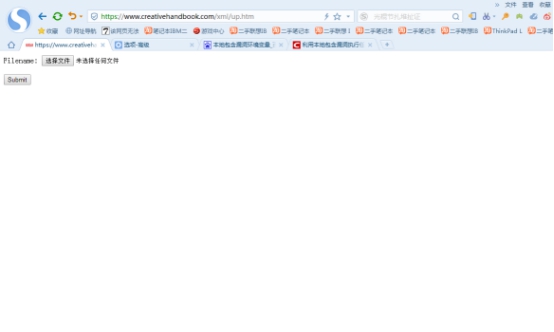 / R; F5 w" ~1 t, i8 G$ P + `# G9 E; R& S
* V7 T& [5 J3 u- Q- e
然后上传图片一句话木马如图8 D4 A/ A' U- q7 t5 C! Z
/ o$ D' |, m7 F6 y, e# g+ h# Q' U3 k: X" C0 `
 & f& O! |- c7 N; [6 ]- M+ j% u( Y! q
4 e4 f$ n: s6 O' d: }! C( @$ H- r8 t) I; U0 ]. S
下面我们来构造一下包含url7 W O: }) X: r' ?
% t+ b1 H, W( D5 \
) j o0 m0 ^/ R8 S1 c/ v
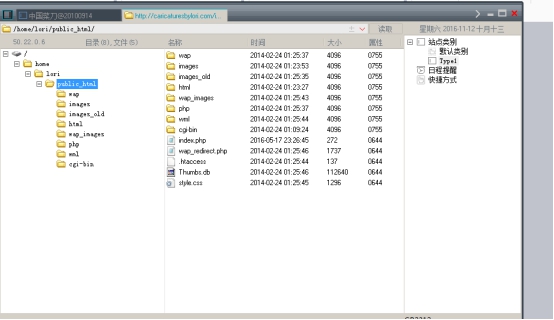
http://caricaturesbylori.com/index.php?page=../../../../home/creative/public_html/xml/upfiles/zxh/new_name.jpeg (home/creative/public_html/目录即为log文件里的物理路径)
' {9 c3 K. P- T* P* E: n# ^2 W 3 f- z% S5 z# O' h" o& T1 j
$ I3 R& l4 T1 H4 n- h3 c( C5 u 下面我们用菜刀连接一下,
# `$ X- c5 \! g ( h9 {: I6 Y* n" ~
- n5 _$ B5 V0 h' o# U( F
 |& J3 w; v) s* T ' M5 ]& ?" P& g* C# q3 j
# ^* U9 K" l4 g+ B' ~* w" ` OK,文章就到这里了,谢谢大家观看,原创作者:酷帥王子. o: p/ S( [5 T" ^3 L
| 


 发表于 2018-10-20 20:17:57

 收藏
 支持
 反对
