|
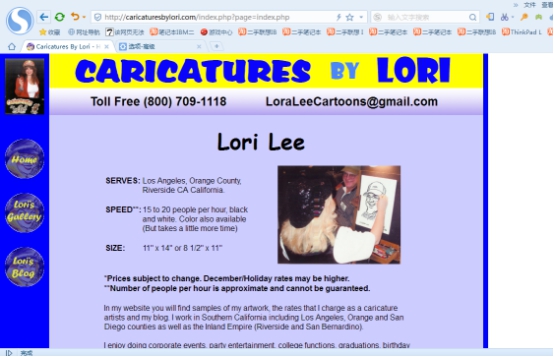
: Q2 e9 n; H4 K9 i }8 T2 _9 s 最近在搞国外网站发现一个存在本地包含漏洞的网站目标为:http://caricaturesbylori.com/index.php?page=index.php
' B5 F R. c6 D! Y o
/ o) O: M0 z+ i. H8 e1 M: S* x) L+ u3 s! O0 o
 * n; _- S( A% f1 J k * y7 U4 a2 T; f" z' J$ K
. K# | ] v0 W- E& c; M. d% V; m4 l% [
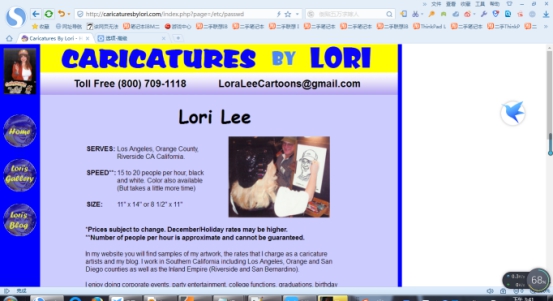
幺嚯!page参数后面直接包含一个网页,那我们是不是可以尝试看看存在不存在包含漏洞% g& Y& v l3 K& K" {
% W/ e# ?- Z! l0 J$ N9 j
' l) X' n! e# W
 6 u) Y0 _5 y% B
& z3 R2 y v5 O$ u: T t
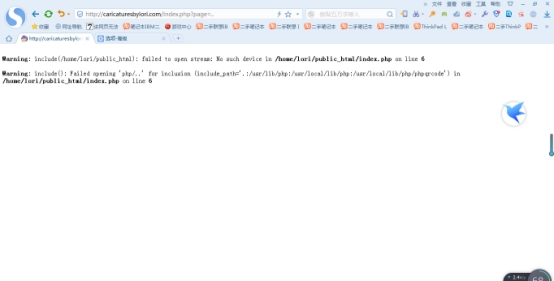
7 s) {/ h- n3 J& Z; n 没能直接包含成功,试试报错
" f$ C+ Z, y2 l: A ' g" F- Z# x0 `; `. m% l4 e
8 q& M# k% z, H
3 q4 E" ]0 s8 D5 W 3 U3 ]4 F! |, s
# Q2 p4 i% \6 }* v- p
; ~0 Q _% Y2 T) C" ` ( v5 J V2 E; U0 R. b& U1 M6 ?
" L( T J; E; S' N: s
9 o: @8 g* \: t& ?/ _$ A- s; X, E ) Z5 m) O9 {" e7 F9 v4 }0 n
$ U8 k( N8 l1 X
2 _* a- e! ~2 w: `# I
% Z5 O5 b6 d ?5 q1 D0 P' B$ ~
# n- N6 }3 E$ ]( F" I- A
3 j; ^: S' l$ P5 l" B
) j; l, q, N0 _. B$ @7 }2 Q. y2 k! o( H- M {
5 Y- z) Q& p7 j3 F
$ a/ @, D& T7 f% h8 |7 V3 Y5 M0 I6 z/ B
' b9 C0 Q3 M; Z4 x- D% y# f
8 g8 m/ Z U" j: O6 Q# N- i, Q+ b3 f/ J# o9 X2 A& m
 7 w% W9 G! W0 j; E6 W0 P- D) s
& R& H' b K3 ], P% J! O$ v4 n+ q) ]
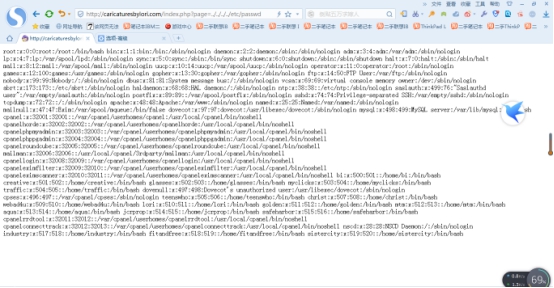
哈哈,爆出物理路径,然后接着../../../../etc/passwd,直接包含成功了
( H( _% P G1 }3 F6 q " `* c6 f* h. I
# q/ ^2 Z: k; P* j- T
 * m! w- _( }, w$ D6 i* M " E( n( S- d+ u3 t5 z$ D
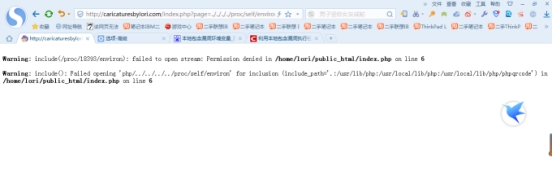
, `; o: m, o' O2 J8 l* s 哈哈,看来是真的存在包含漏洞,那么我们包含一下环境变量文件试试,http://caricaturesbylori.com/ind ... ./proc/self/environ8 q& g: {8 X$ |
8 `, L% w( O1 ~5 N6 [3 b" Y) u) \3 x
/ D% L8 g7 ?% J6 |8 y9 F8 O) E% t
 + ~! n7 M% T5 ~5 w: |' @7 r K
: g9 R" Y% F. k( U1 g) ^
8 D) M* A) x. D; K, F & h- |/ ?: x+ D6 w
2 x4 O! P3 z2 w4 ^3 q+ R: W e1 D! S
5 c: u! |9 T6 p. Z2 {* w9 H
' m0 @- A6 n$ R2 V( e2 Z+ M |+ A
- j1 r* M* c R8 U+ j9 c 没有权限,看来包含环境变量写webshell方法是失败了,那我们该怎么办呢,答案是乱搞
4 Z9 v* [6 m4 Y; Z$ M& _4 Z! g/ B ; ]/ u0 [6 N% i2 S. E
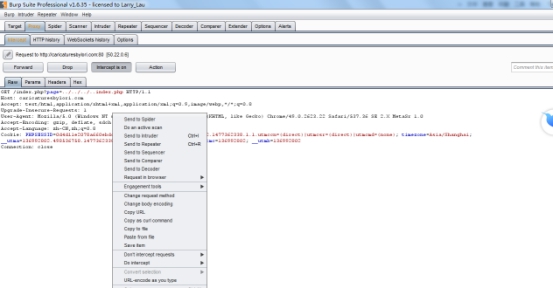
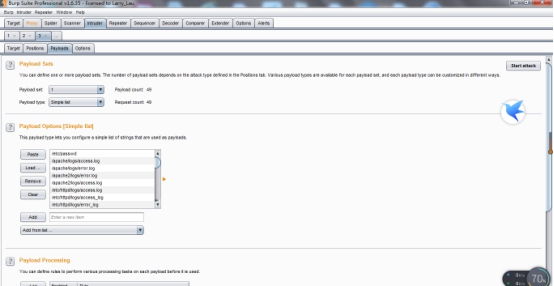
3 \! o. F2 g2 J4 q, O3 G6 a 我的思路是查询一下旁站网站看看有没有上传,但是经过用旁注查询工具查询,就一个旁站,且无法上传,并且也爆不了物理路径,这时候我就想到用burpsuite来暴力破解一下LFI的字典,看看到底可以包含哪些文件,我们来开启burpsuite" i3 M3 K8 u2 z; d$ ]/ @* z
7 F5 U K0 t$ y/ w# x( L9 |; F' O S2 g9 I
 4 X/ N% K. u: I6 K9 T* t" d
8 p) T/ R& j; Q, b' a8 l
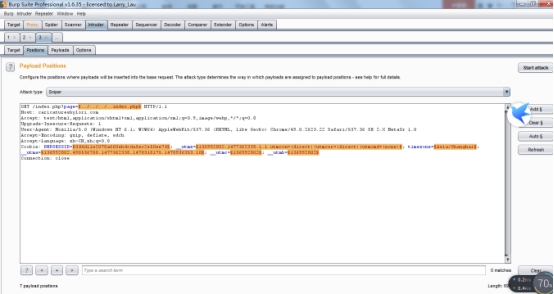
P3 |8 J& `0 T/ r4 H+ o# j+ X2 t 然后发送到intruder,
; b5 |3 Q7 U4 x, @; j ! \, H8 E* E# w0 L6 e6 q5 m6 x3 a
+ V& P% @. O: u7 T/ D
 % i4 `' H, h% R) |( N0 U
: @0 Q- j% b3 P2 y6 y3 O0 q6 O8 }7 ^" [3 d% k# w2 D5 m
Clears(清除变量)重新设置变量" Y2 H5 H5 g, y1 \
' S. ]9 R) B! \, F
" S9 b% o5 w6 K9 y) }; W( V8 i 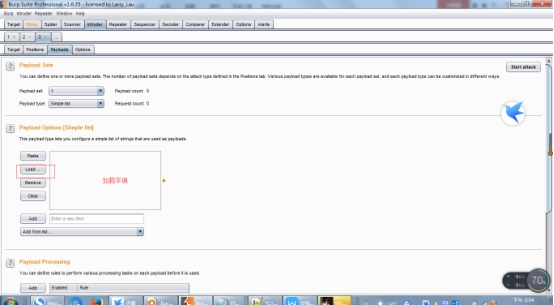 $ ]1 z7 t' k1 f. t7 @
H, g% g7 G& v2 {. }' q; h( x8 @6 _1 J8 i" V
 ) i, Y- e; ]) ]* f
v& f4 I5 p/ s& ?2 {/ ?+ N5 I" W- S- w/ C
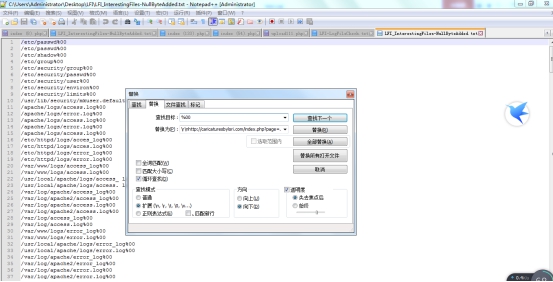
破解到这里卡住了,哈哈说明包含到真正的log文件呢,我们终止掉,burp之前我测试在高带宽起码50MB的速度下可以显示出正确的结果,否则的话会导致网站卡,下面我们介绍另一种方法,用迅雷下载的方式来下载log文件并且查看,我们首先来制作一个迅雷要下载的url链接,需要批量处理一下,' }) V, _. Q5 o0 B& A. c
, |2 l" d* R% Z& T; o1 y
* n5 b3 `9 u# X4 v 7 o' D0 @2 _ ?9 n
8 i! p$ T4 t' m& x; p% E q }# b/ A; c, m, G5 j# S
& L; ^, x" q* `% I
9 k' o: E+ ?& E1 P; r" b
0 a+ f1 o' O% y
! `8 u1 q+ ^) X- n A
 % a: H5 L9 @' W + R" }7 `! w. H/ K" S
& i5 I4 B; a! D$ e
使用正则批量替换,替换%00为
8 V( U- y: r$ b5 j7 i# Z. @: ] ) d; u: Z. @" w7 E, [8 x% |6 ]
, W; }: o5 s* L' E; k/ M9 t9 k6 f 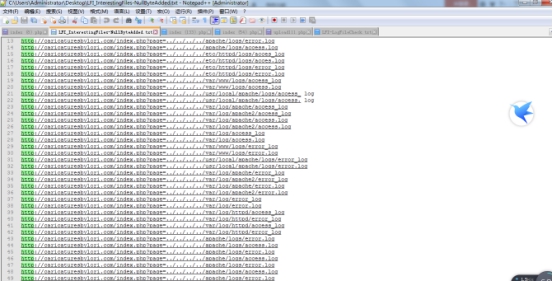 5 x4 s# \/ e3 Q5 h9 J " h% I0 O" W, x7 p
m9 X. u- d& I 下面用迅雷开始下载% K9 m( ]9 X( G3 ?% V' r
9 u* N& |% n; l! b3 n
7 D& S* O0 P- h 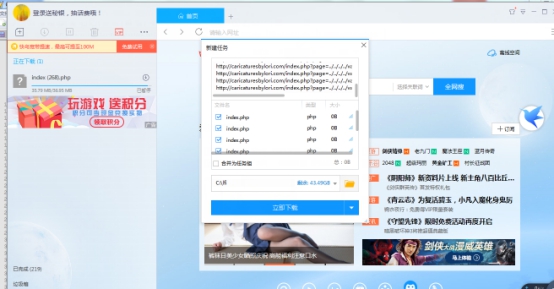 ! f% F: ~# m4 y5 [$ s& f4 ?1 l9 t5 o ) V3 p9 I. H2 J, K- M6 X5 S. v
% k' B/ I# a! X( s% ^' u0 V: {: J
把下载同样KB的都删除掉,最后剩下几十兆的,我们丢进编辑工具里看看,如图:' u) ?) m2 t, \9 c* h6 R5 D# Y+ y
& i, K" l0 G% w4 l w; O
( {' ]( B) T8 {, R% V 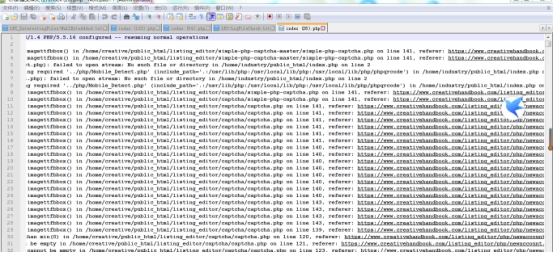 Y7 W3 O. ~8 `4 F6 b
/ @$ P* M2 j2 D# Z1 b4 \$ l; d, J1 j0 i
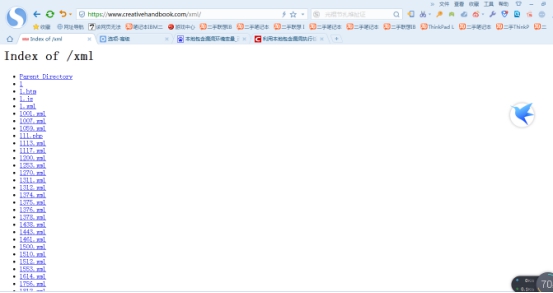
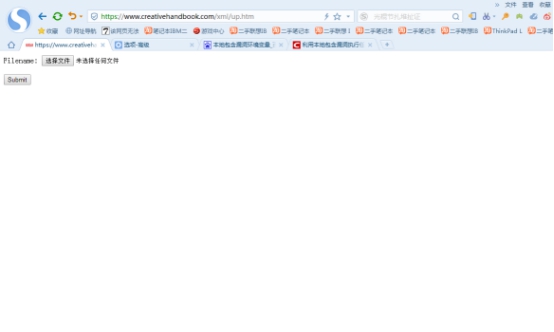
读到一个报错log文件,目测像是同服上的网站,正好扫描一下,找一个上传地址如图:4 T- D; z* M7 |2 e5 r8 p
1 {- `# E' Z- l0 [9 W% @4 e* b! [4 K% ?8 p
 % V/ G" w# Q8 a! ]# }- n& Y 3 F" w% _. E& z5 i. _6 ~' |
V0 S) P6 R8 u0 Q
 ; n, Y7 Y4 u! Z4 I9 T- v
; g( X% i2 x3 b' Z5 X1 ]
) _2 U- B$ k+ ?, F" S 然后上传图片一句话木马如图
( B, g2 w# x M2 n8 E6 }: ` 5 O$ p6 X1 x) C7 k5 ?* u
3 l5 h5 z( s0 o7 Q+ [* r  " m0 D L( A2 x# @! d
" s5 ]9 z: W3 w* n! {4 E: p
6 y5 h$ L0 s+ n! D/ |/ c7 \ 下面我们来构造一下包含url
( | Y5 |( ^* d# c
, o( d- D. ~5 l4 f& z' k" A
9 W; x4 k, H8 Z http://caricaturesbylori.com/index.php?page=../../../../home/creative/public_html/xml/upfiles/zxh/new_name.jpeg (home/creative/public_html/目录即为log文件里的物理路径) 3 ]' b% e8 E3 C& b6 N5 j
2 F! S, H. d q G
$ r2 x& A3 j" a8 W 下面我们用菜刀连接一下,: h9 k7 G8 ^& v+ b7 P
8 G$ e6 E. b/ S7 D: a
k1 ^5 v9 d! `7 `* I7 H 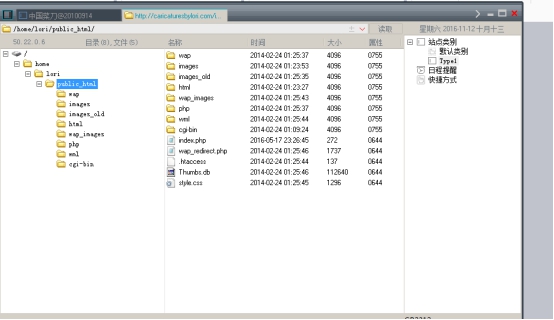 5 Q7 ~% U" [. u3 ]. [1 ~4 E
, `* L9 o7 u* y9 m( H; ], j5 {% [3 I
% U' N# K, C8 @4 B2 \5 G- g OK,文章就到这里了,谢谢大家观看,原创作者:酷帥王子: B, y/ D, M8 U H& P5 u8 x
| 


 发表于 2018-10-20 20:17:57

 收藏
 支持
 反对
